首页
课程
问答
CTF
社区
招聘
峰会
发现
排行榜
知识库
工具下载
看雪20年
看雪商城
证书查询
登录
注册
首页
社区
课程
招聘
发现
问答
CTF
排行榜
知识库
工具下载
峰会
看雪商城
证书查询
社区
AI 工具与工作流
发新帖
6
1
逆向已死:GPT-6-Astra 通杀传统CTF
发表于: 2天前
190
逆向已死:GPT-6-Astra 通杀传统CTF
FinSectech
2天前
190
# r0env2026:AI 自动化逆向环境 > 从小白到老玩家都极度舒适的逆向环境 · 杀死逆向 ## 目录 - 一、为什么选择 r0env2026 - 三个核心价值:原生模型、纯洁环境、开箱验证 - Agentic Linux:Omarchy 的 Agent 工作流 - 下载链接与镜像使用说明 - 二、基础操作使用教学 - Omarchy 系统优势与常用快捷键 - VMware 虚拟机 - 文件传输 - 科学上网 - 软件安装与卸载:pacman / yay - 7z 压缩与解包 - r0env:日常环境切换与一致性检查 - 快速上手享受自动化逆向快速教程:1~14 步完整流程 - 1. 下载 - 2. 解压 - 3. VMware 打开 - 4. 开机 - 5. 查看自己的 IP 地址:ip addr - 6. 写 mihomo 配置 - 7. 启动 mihomo - 8. curl cip.cc 验证全局 VPN - 9. r0env apply - 10. 登录 GPT 账号 - 11. 登录 Codex / CC - 12. 10 道题:批量逆向与专业报告 - 13. 输出 memory、graph 和专业报告 - 14. Omarchy AI Agentic Linux:AI 入口、核心思想与最佳实践 - 三、AI 大模型逆向配置 - ChatGPT 账号注册与激活 - 在 Codex 上登录 GPT 账号 - mihomo:代理分流工具 - codebase-memory-mcp:代码库记忆工具 - herdr:Agent 终端管理器 - Orca:AI 编程代理编排器 - ai-memory:AI 外挂持久记忆 - diagram-design:专业逆向报告 - i-have-adhd:输出风格优化 - r0crawl_skills:全栈逆向工程技能库 - r0re(Cairn):本地逆向编排平台 - 四、常用逆向工具 - Frida / jadx / apktool / adb / radare2 / r0capture / Wireshark - 五、压力测试:2026 KCTF 实战记录 - Codex + r0skill:十道题批量逆向与专业报告 - 六、结束语 - 七、拓展深入参考项目 --- ## 一、为什么选择 r0env2026 大家在逆向学习和工作时候,是否还在苦苦还在坚持古法手搓技术分析熬夜,可曾想 扎眼的汇编一次次刺痛你的眼睛,脱去你的一头秀发 枯燥单调的重复性调试让你身心俱疲 好消息是 时代变了 AI大模型codex claude coding等杀入战场 超强的coding能力 分析实力 自动化操作你的电脑 杀死逆向 但许多人仍然在古法手搓圈原地打转 由于各种原因没有跟上AI杀死逆向的浪潮 **r0env2026就是专门为小白 偷懒者 不想安装环境 讨厌环境报错的人准备的一件套AI自动化逆向系统 自带AI 原生环境和逆向工具,开机就能Agent跑逆向** **如果你越是担忧自己的水平 那么这套系统越符合你的胃口 让你享受和大佬一样的逆向起飞效果 自此告别长时间伤眼 脱发 重复性无聊调试** ### 1. 三个核心价值:原生模型、纯洁环境、开箱验证 r0env2026 把原生模型、环境配置、逆向工具和实战验证放进同一套系统 实现人负责开口指令 AI帮你干活 #### 1.1 原生AI系统 Codex,通杀大模型使用痛点 你是否还在因为使用的大模型智商太低、蠢哭、欲哭无泪而心疼花了钱?问题解决不了,觉得白白浪费钱;无法理解你的意思,完全听不懂你在说什么,不是这里报错,就是那里没理解;还出现速度慢、限额封顶等乱七八糟的毛病。 绝大多数人还没有真正体验过原生 Claude Code、Codex 和最新顶尖 Code Agent 的完整能力,长期使用中转站,模型实力被转发链路、限额、延迟和上下文不稳定反复折损。 r0env2026 自带原生 Codex,通杀以上痛点,自此火力全开,速度飞起,而且使用量可重置,价格低廉,末世圣母心概率低,不容易出现“未授权,请终止你的行为”等特效,同时,封号按天退款,不用担心钱打水漂问题。 原生 Codex、Claude Code 等 AI 工具登录后即可开始使用。代码理解、跨文件修改、命令执行、调试排错和逆向分析都可以交给 Agent 协同完成,真正感受原生模型在真实任务里的速度和上限。 用过一次后乐此不疲、乐不思蜀,就一去不复返回不去了。 老司机提醒: - 希望尝鲜、体验飞速快感,用 6。 - 希望稳定持续性,用 5.6。 #### 1.2 统一 IP、DNS 与设备环境,减少账号风控干扰 普通环境只切换代理 IP,系统时区还是东八区,locale 还是中文,浏览器指纹、WebRTC 或 DNS 又暴露了另一套地区信息,多个信号互相矛盾时,就容易触发额外验证和风控。想稳定体验原生模型,需要一套干净、统一、可复现的环境。 r0env2026 围绕 IP、DNS、WebRTC、浏览器指纹、系统时区和系统语言配置整套环境。切换节点后,`r0env` 可以根据出口 IP 自动识别目标国家,生成对应 profile,并一键同步系统时区、locale 和浏览器引擎,帮助延长账号正常使用周期。 #### 1.3 大量逆向工具、r0skill、r0re r0env指令 和 压力测试CTF 题开箱即用,环境隔离不影响主机 整套系统运行在 VMware 隔离环境中,样本、代理、工具和实验配置都在虚拟机内完成。配合快照功能,可以在关键操作前保存状态,方便试错、反复验证。 **再也不用担心工具安装步骤繁琐、抱错频繁。** 完全打包好的完整 AI 逆向工具环境。直接把 AI 工具链作为原生组成部分预装并配置好了,Claude Code、Cursor Agent 等 AI 工具和 frida、jadx、apktool 等逆向工具天生自带,功能齐全,种类繁多,童叟无欺。你只需要动动手指解压一下,就能无脑上手享受丝滑流程逆向的快感,从此 no 安装、no 抱错、no 操心 AI 工具,开机就能直接让 AI 帮你写代码。 r0skill 技能库和 r0env 环境工具也已经预先配置好,从分析路线、工具调用到环境检查,解压后即可进入 Agent 工作流。 **虚拟机镜像包即插即用链接已附上,各高手自取。** **怕太难,学不会使用?** 本文将手把手亲切细致完整教学,在 r0env2026 上完成从 GPT 账号注册,到代理、MCP、Agent、记忆、编排、逆向 skill 配置逆向系统的一系列细致教学。 **你只需自己额外要订购一部 pixel 手机,一部可以正常工作的电脑,接下来就能直接按照以下的操作流程完整照抄复制黏贴。** **实战现场检验:能力压力测试。** 系统内已经自带十道最新 2026 KCTF 题,各位佬们只需要激活账号,就能用 r0env2026 自动化跑通,杀穿逆向。让 Agent 读取样本、调用工具、记录证据、完成分析,再用题目结果验证环境和模型能力。 完整暴击传统逆向,体验瘫坐在地的原子弹 AI 自动化逆向快感,自此一发不可收拾,一个晚上只负责喝咖啡睡觉拒绝熬夜,早上起床享受几百个 APP 逆向报告躺在屏幕上的快感。 ### 2. Agentic Linux:让 Agent 成为系统的一等公民 人负责开口指令就行 AI帮你自动完成步骤 Omarchy是 Arch Linux + Hyprland,把系统管理、终端、应用、日志、配置和 Agent CLI 提前串成一条工作流,让 Agent 能看懂这台机器的状态,执行操作,再验证结果。 这套 **intent-driven** 的用法可以概括成四步:告诉 Agent 想达到什么结果,让它检查系统和日志,执行必要的命令或修改配置,最后复核结果。常用 Agent 已经接入 Omarchy 的启动器,可以用 `Super + Shift + Ctrl + A` 打开默认 Agent,也可以在终端输入 `a`,或直接交付任务: ```bash omarchy agent prompt "Review this project" ``` ## 着急上手 想快速实验的佬们可以从章节 快速上手享受自动化逆向快速教程 直接开始看 ### 下载链接 <mark class="encrypted">d0fK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6T1K9h3I4D9L8%4N6A6L8X3N6Q4x3X3c8H3L8$3&6V1i4K6u0V1z5r3c8U0y4g2)9J5k6h3A6S2j5$3E0W2P5h3q4W2M7#2)9J5k6i4N6G2M7X3E0W2M7Y4y4Q4x3X3g2V1k6i4j5`.</mark> ### 下载说明 下载后计算下 md5: **Windows** ```powershell CertUtil -hashfile r0env2026.7z.001 MD5 ``` **Linux** ```bash md5sum r0env2026.7z.001 ``` **macOS** ```bash md5 -r r0env2026.7z.001 ``` **第一卷正确哈希:** ```text 44690340c3e54ae98dc2ea3dde32f875 ``` 对不上不要解压,重新下载该分卷。 #### 解压镜像 001~009 全部放到同一目录,**只解压 001**。 官方 7-Zip:<mark class="encrypted">816K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6%4N6%4N6Q4x3X3f1%4i4K6u0V1P5X3W2H3i4K6u0W2L8%4u0Y4i4K6u0r3k6r3!0%4L8X3I4G2j5h3c8Q4x3X3g2Z5N6r3#2D9</mark> - **Windows:** 右键 `Omarchy-RE3.7z.001` → 7-Zip → 解压到当前目录。 - **Linux:** `7z x Omarchy-RE3.7z.001` - **macOS:** 不要用归档实用工具,用 `7z x Omarchy-RE3.7z.001`。 本镜像为 `x86_64`。 #### 导入虚拟机 VMware Workstation 双击: 「其他 Linux 5.x 内核 64 位.vmx」 选「我已复制此虚拟机」。 - **用户名:** `ljk` - **密码:** 123 网卡 NAT模式。 预装:jadx、apktool、adb、radare2、Frida、r0capture、tshark、mihomo。 题目附件在 ~/Desktop ## 二、使用教学 ### 2.1 系统选择:Omarchy #### 三大优点 ##### 1. 纯净的 Arch Linux 内核,干净又卫生的 Omarchy,杜绝其他非纯净系统奇葩报错 比如 请欣赏 macOS的报错 ```bash Could not find a supported mac sdk: ["10.10" "10.11" ...] ``` 还有Windows的水土不服系列 ```bash 'grep' is not recognized as an internal or external command, operable program or batch file. ``` 后续的一系列操作默认此系统 可以减少一系列不必要的在其他系统撞破南墙也难以解决的麻烦奇葩报错 可以极大提高逆向效率 减少疑难杂症 ##### 2. 窗口极致平铺,no 重叠 打开的 IDE、终端,浏览器,自此和平行线一样永不遮住对面,左边是代码,右边是终端,底下是日志,一眼清,调试效率杠杠滴。 如图欣赏 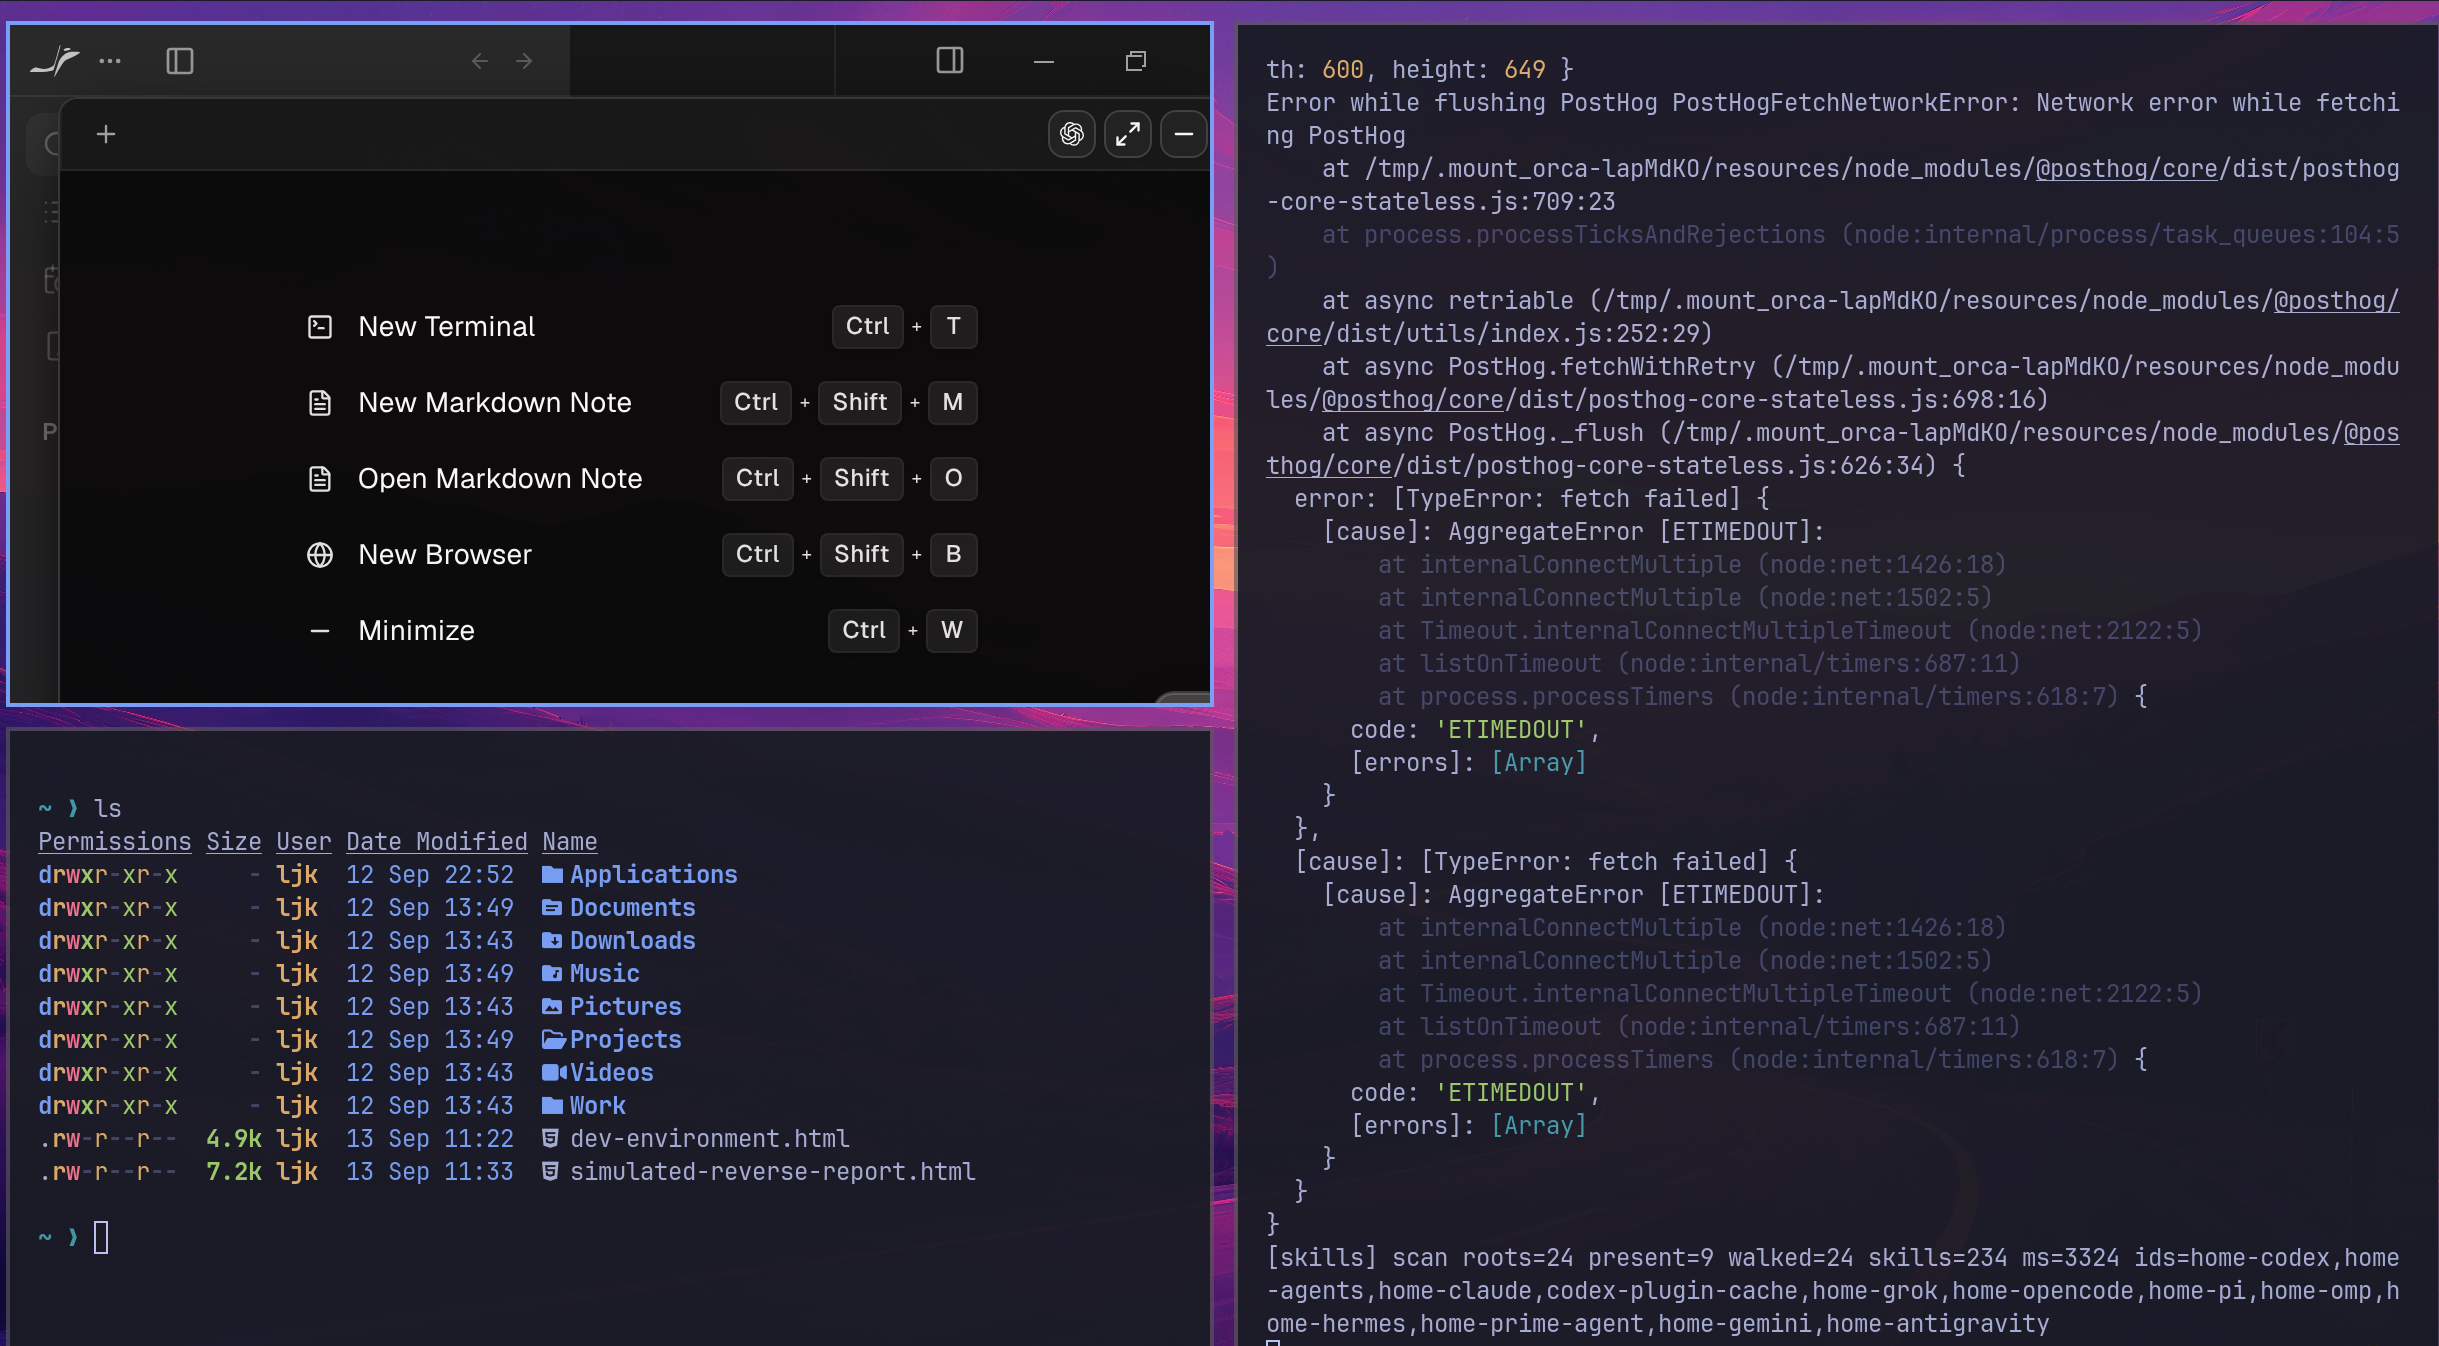 ##### 3. 彻底扔掉鼠标,键盘走起 自此 再也不需要浪费时间和腱鞘炎增加风险频繁点击 全键盘操作,所有高频动作都有预设的快捷键,打开终端,按 Win+Enter 就行,关闭当前窗口,按一下 Win+W 你的手完全不需要离开键盘 偷懒神器 操作细节看下方表格。 #### Omarchy 常用快捷键 | 按键 | 这一步是干什么 | | ------ | --------------- | | `Super + enter` | 进入终端 | | `Super + Space` | 应用启动器(打字搜程序) | | `Super + K` | 打开快捷键一览 | | `Super + Alt + Space` | Omarchy 总菜单(设置、主题、更新) | | `Super + Esc` | 系统菜单(锁屏、重启、关机) | | `Super + Shift + 回车` | 浏览器 | | `Super + W` | 关闭当前窗口| | `输入 exit` |关闭当前终端 | | `Super + Ctrl + L` | 锁屏 | | `Ctrl + Alt + Del` | 关掉所有窗口 | | `Super + C` | 复制 | | `Super + V` | 粘贴 | | `Super + Ctrl +v` | 剪贴板历史 | ### 2.2 环境使用 VMware 虚拟机 虚拟机的好处是 只要勤奋操作 平时多多拍摄快照 特别是在关键节点和试错节点之前 虚拟机的快照功能就是你的保命符 价值千金 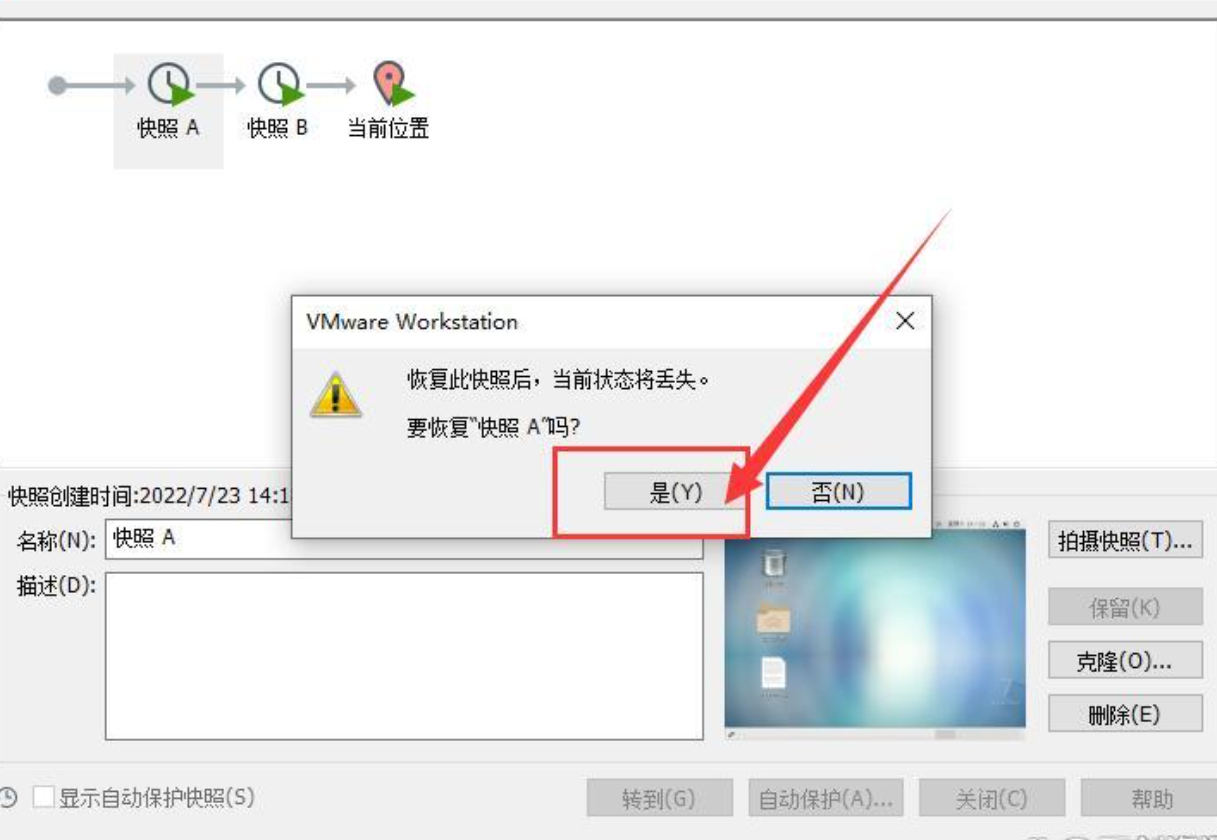 而且好处是 多系统兼容都能运行虚拟机 无论是平时的Windows 还是Macos 都能直接跑虚拟机而且风险极低 和主机之间有严密隔离 就算有危险也难以影响真机 ### 2.3 文件传输 推荐使用scp传输 要求虚拟机和主机在同一局域网下 PowerShell 里,把路径和 IP 换成你的: ```bash scp "C:\Users\x\Desktop\x.apk" 虚拟机名@你的虚拟机IP:~/Downloads/ #例如 scp "C:\Users\jack\Desktop\app.apk" jack@192.168.110.105:~/Downloads/ ``` 注意接下来会让你输入密码 密码和 虚拟机密码相同。 传完在虚拟机里: ```bash Bashls ~/Downloads ``` 即可查看 整文件夹传输: ```bash textscp -r "C:\Users\boblo\Desktop\apk包" ljk@192.168.110.133:~/Downloads/ 用你自己的IP ``` ### 2.4 科学上网 我是直接部署在主机上的科学工具 虚拟机流量先走到主机的科学工具 再转出去 **需要在工具里面先打开局域网链接。** 不然虚拟机和主机流量连接不到 然后走全局模式 这里常用端口是1080 需要根据自己的情况看端口 ### 2.5 软件安装与卸载:pacman / yay 环境已经装好了常用工具,后面想自己加软件,记住下面两种方法就够用。 **官方源里的软件用 pacman,官方源没有的再用 yay 找 AUR 社区包。** yay 也能安装官方源的软件,不需要把同一个软件装两遍。 按 `Super + Enter` 打开终端,下面的“软件名”换成实际的包名。代码块里的命令直接复制,不需要在前面加 `Bash`。 #### 方法一:pacman,官方源安装 装一个软件: ```bash sudo pacman -S 软件名 ``` 多个一起装,比如压缩工具和 nano 编辑器: ```bash sudo pacman -S --needed zip unzip nano ``` `--needed` 表示已经安装且版本与仓库一致的包跳过,不重复安装。输入 sudo 密码时终端不会显示字符,输完按回车即可。 卸载软件,连带清理它不再被其他包需要、且不是手动安装的依赖: ```bash sudo pacman -Rns 软件名 ``` `-R` 是卸载,`-s` 是清理符合条件的依赖,`-n` 是不把受管理的配置文件另存为 `.pacsave`。它不会顺带清空你主目录里的个人配置,也不是清理全系统所有无用依赖。 #### 方法二:yay,安装 AUR 社区软件 已经装好 yay 的环境,直接输入: ```bash yay -S 软件名 ``` yay 会处理下载、构建和安装。**前面不用加 sudo**,需要管理员权限时它会提示输入密码。遇到构建文件、差异或安装确认,先看清内容再选择。 卸载方法和 pacman 很像: ```bash yay -Rns 软件名 ``` 两种方法卸载的都是本机已安装的软件包,依赖清理规则相同。不记得包名时,可以先搜索: ```bash # 搜索官方源 pacman -Ss 关键词 # 搜索官方源和 AUR yay -Ss 关键词 ``` 软件安装和卸载的具体选项可查 <a href="elink@cddK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6E0j5h3&6Q4x3X3g2S2M7X3y4Z5L8r3W2F1N6i4S2Q4x3X3g2G2M7X3N6Q4x3V1k6E0j5h3&6Q4x3V1k6H3j5h3y4E0j5h3&6Q4x3X3f1^5i4K6u0W2k6h3^5`.">pacman 手册</a> 和 <a href="elink@99eK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6B7k6%4g2W2M7W2)9J5k6h3N6A6N6r3S2#2j5W2)9J5k6h3W2G2i4K6u0r3P5h3q4&6i4K6u0r3L8h3q4F1i4K6u0W2K9s2c8E0L8l9`.`.">yay 手册</a>。 ### 2.6 7z 压缩与解包 传样本、打包报告、解压虚拟机镜像,都会用到。**先进入文件所在目录,再执行命令**,下面的文件名和文件夹名按自己的实际情况替换。 ```bash cd ~/Downloads ``` 如果提示找不到 `7z` 命令,先装工具。Arch 官方源的包名是 <a href="elink@865K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6S2M7X3y4Z5L8r3W2F1N6i4S2Q4x3X3g2G2M7X3N6Q4x3V1k6H3j5h3y4C8j5h3N6W2M7#2)9J5c8X3g2^5N6s2u0S2i4K6u0r3P5o6R3$3i4K6g2X3y4U0c8Q4x3V1j5%4P5X3W2H3i4K6u0r3">7zip</a>: ```bash sudo pacman -S --needed 7zip ``` #### 压缩:把文件或文件夹打成一个包 ```bash # 把一个文件压缩成 7z 压缩包 7z a 压缩包.7z 文件名 # 把整个文件夹压缩成 7z 压缩包 7z a 压缩包.7z 目录名/ # 需要 ZIP 格式时 7z a -tzip 压缩包.zip 目录名/ ``` `a` 表示添加到压缩包,顺序是“输出压缩包名 → 要压缩的文件或文件夹”。如果同名压缩包已经存在,会向里面添加或更新内容;想重新打一个独立包,就换个名字。 #### 解压:保留原来的目录结构 ```bash # 解压到当前目录 7z x 压缩包.7z # 解压到指定文件夹,没有这个文件夹会自动创建 7z x 压缩包.7z -o./输出目录 # ZIP 文件也可以这样解压 7z x 压缩包.zip -o./输出目录 ``` `x` 表示按原目录结构解压,`-o` 后面直接跟输出目录,不加空格。路径有空格时,用引号包起来,例如 `-o"./解压目录 1"`。 #### 分卷:大文件拆开传,解压从 001 开始 ```bash # 把文件夹压成分卷,每卷最多 2 GiB 7z a -v2g 分卷压缩包.7z 目录名/ # 所有分卷放到同一目录,只对 001 执行解压 7z x 分卷压缩包.7z.001 -o./输出目录 ``` 生成的文件名会以 `.001`、`.002`……结尾。解压时会自动接着读取后面的分卷,不用逐个解压。 #### 先看看包里有什么,或者检查能否正常解压 ```bash # 只列出内容,不解压 7z l 压缩包.7z # 测试压缩包是否有损坏 7z t 压缩包.7z ``` **常用的就四个:`a` 压缩、`x` 解压、`l` 查看、`t` 测试。** ### 2.7 r0env:日常环境切换与一致性检查 `r0env` 用来根据代理出口 IP 自动匹配系统时区、语言区域(locale)和浏览器指纹,让系统环境与当前节点所在国家保持一致。日常使用时,先在 Clash / mihomo 里切到目标国家节点,再执行预览,确认识别结果后再应用。 可以根据目标IP,一键切换到目标国家的IP/DNS/webRTC/浏览器指纹/系统时区语言,提炼“防封号skill.md”,定时巡查系统各项设置和属性符合要求,确保账号最长存活时间 #### 日常常用命令 ```bash # 预览:检测当前出口 IP,生成完整 profile,但不改系统 r0env # 一键切换:检测出口 IP → 切系统时区 → 切 locale → 生成浏览器指纹(默认 Firefox) r0env apply # 看状态:显示当前出口 IP、系统时区、系统语言、当前浏览器引擎 r0env status ``` #### 切换浏览器引擎 ```bash # 强制使用 Firefox 引擎执行切换(等同于默认 apply) r0env ff ``` #### 检查与定时巡检 ```bash # 一致性检查:对比出口 IP 的国家与系统时区 / locale 是否一致,输出 OK 或 FAIL r0env check # 查看 systemd 自动巡检日志(最近 30 条) r0env log # 查看 systemd timer 状态:下次触发、上次触发、是否激活 r0env timer # 安装 systemd 定时巡检(每 5 分钟自动运行一次 check) r0env install # 查看所有命令用法 r0env help ``` #### 指定 IP 预览 不想自动检测当前出口 IP 时,可以直接指定 IP 查询国家并生成 profile: ```bash r0env 8.8.8.8 ``` #### 完整流程示例 ```bash # 1. 在 Clash / mihomo 里切到目标国家节点 # 2. 先预览,确认目标国家识别正确 r0env # 3. 真执行,切换系统环境 r0env apply # 4. 验证一致性 r0env status r0env check ``` 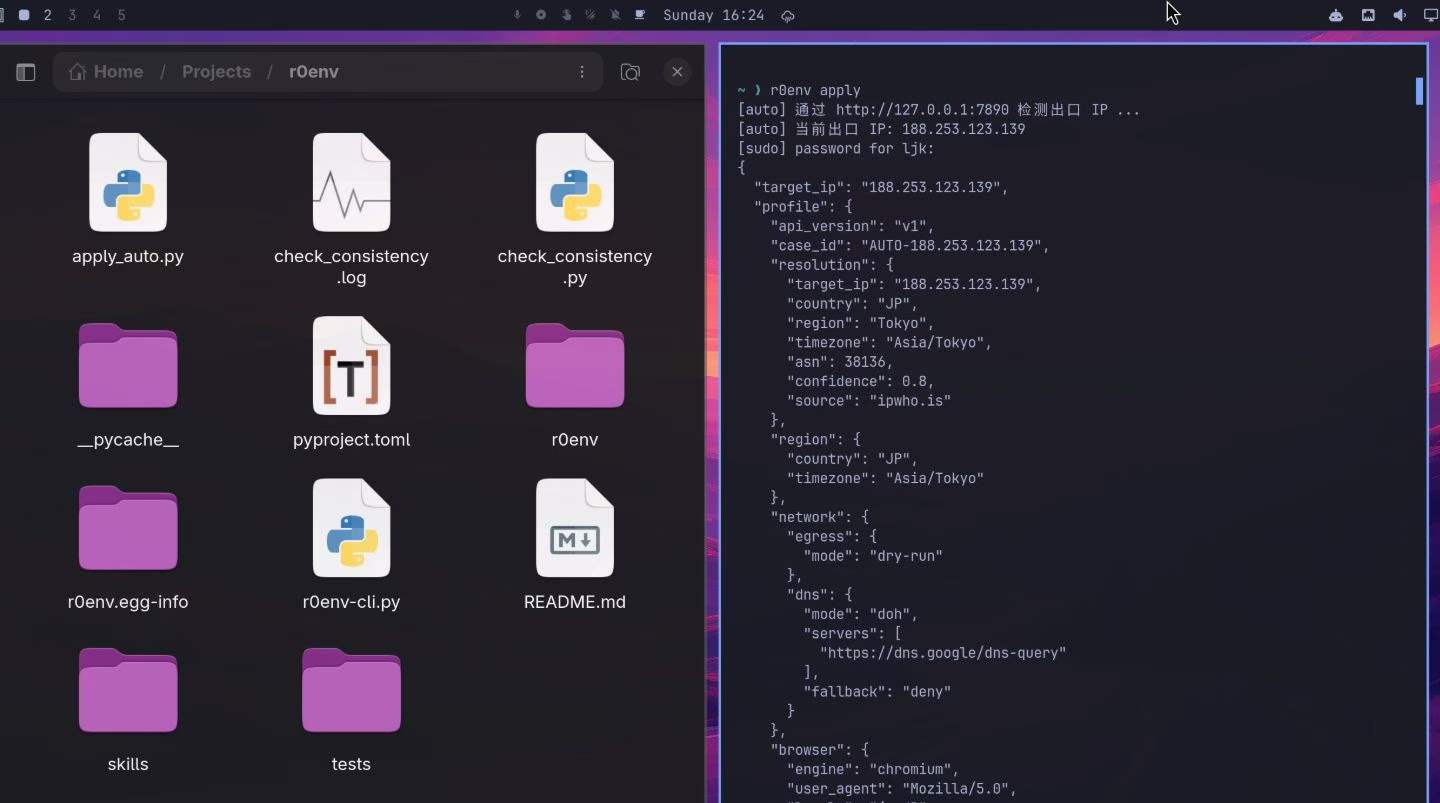 效果如下强大 改了之后定位都切过去了 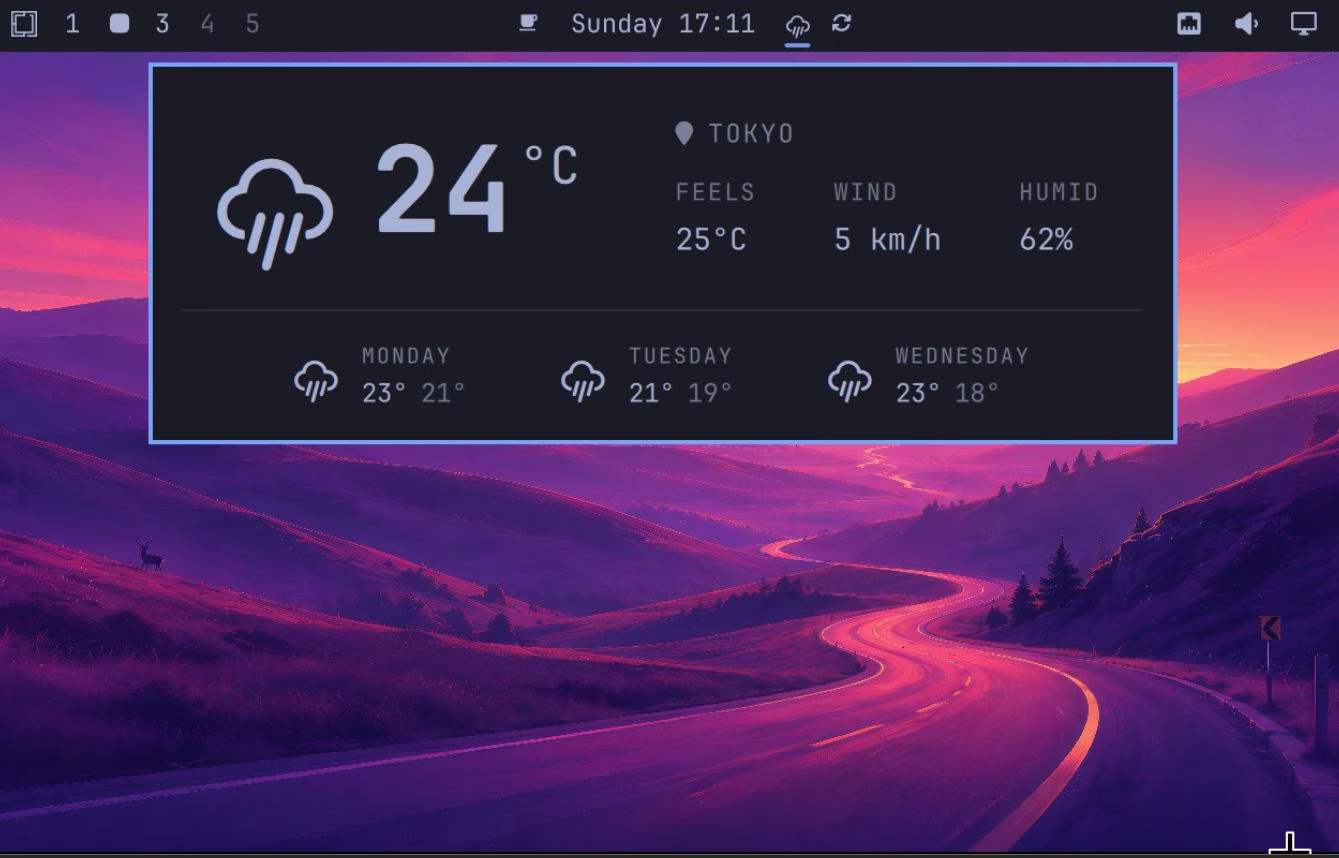 ## 快速上手:1~14 步完整流程 ### 1. 下载 ### 下载链接 <mark class="encrypted">52eK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6T1K9h3I4D9L8%4N6A6L8X3N6Q4x3X3c8H3L8$3&6V1i4K6u0V1z5r3c8U0y4g2)9J5k6h3A6S2j5$3E0W2P5h3q4W2M7#2)9J5k6i4N6G2M7X3E0W2M7Y4y4Q4x3X3g2V1k6i4j5`.</mark> ### 下载说明 下载后计算下 md5: **Windows** ```powershell CertUtil -hashfile 你的目录\r0env2026.7z.001 MD5 ``` **Linux** ```bash md5sum r0env2026.7z.001 ``` **macOS** ```bash md5 -r r0env2026.7z.001 ``` **第一卷正确哈希:** ```text 44690340c3e54ae98dc2ea3dde32f875 ``` 对不上不要解压,重新下载该分卷。 ### 2. 解压 #### 解压镜像 001~009 全部放到同一目录,**只解压 001**。 官方 7-Zip:<mark class="encrypted">ca3K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6%4N6%4N6Q4x3X3f1%4i4K6u0V1P5X3W2H3i4K6u0W2L8%4u0Y4i4K6u0r3k6r3!0%4L8X3I4G2j5h3c8Q4x3X3g2Z5N6r3#2D9</mark> - **Windows:** 右键 `r0env2026.7z.001` → 7-Zip → 解压到当前目录。 - **Linux:** `7z x r0env2026.7z.001` - **macOS:** 不要用归档实用工具,用 `7z x r0env2026.7z.001`。 本镜像为 `x86_64`。 ### 3. VMware 打开 #### 导入虚拟机 VMware Workstation 双击: 「其他 Linux 5.x 内核 64 位.vmx」 选「我已复制此虚拟机」。 ### 4. 开机 在 VMware 中点击“开启此虚拟机”,进入系统后登录。 - **用户名:** `ljk` - **密码:** 123 网卡 NAT模式。 预装:jadx、apktool、adb、radare2、Frida、r0capture、tshark、mihomo。 题目附件在 ~/Desktop ### 5. 查看自己的 IP 地址:ip addr 按 `Super + Enter` 打开终端,输入: ```bash ip addr ``` 查看虚拟机网卡的 `inet` 地址。 ### 6. 写 mihomo 配置 ### mihomo:代理分流工具 项目是mihomo:<mark class="encrypted">595K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6y4k6i4c8S2b7%4g2T1k6g2S2Q4x3V1k6E0K9h3S2G2L8h3)9`.</mark> 最小配置:让 mihomo 跑起来 #### 第 1 步:创建配置目录 ```bash # 创建 mihomo 的配置目录(-p 表示如果父目录不存在也一起创建) mkdir -p ~/.config/mihomo # 用 nano 打开(或新建)配置文件,准备编辑 nano ~/.config/mihomo/config.yaml ``` #### 第 2 步:把下面的内容粘进配置文件 写入自己的IP ```yaml # ========== 基础端口设置 ========== # 混合端口:同时支持 HTTP 和 SOCKS 两种代理,浏览器/命令行都用这个 mixed-port: 7890 # 是否允许局域网内其他设备连这台机器的代理。false = 只允许本机用 allow-lan: false # 运行模式:rule = 按规则分流(国内直连、国外走代理) mode: rule # 日志详细程度:info 是普通信息,调试时可改成 debug 看更多 log-level: info # ========== DNS 设置 ========== dns: # 是否开启内置 DNS。TUN 模式基本都要开,否则域名解析会乱 enable: true # DNS 监听地址。0.0.0.0:1053 表示所有网卡都监听 1053 端口 listen: 0.0.0.0:1053 # fake-ip 模式:先返回一个假 IP,等真正连接时再解析真实域名 # 优点是不怕 DNS 污染,还能按域名分流 enhanced-mode: fake-ip # ========== TUN 设置(核心) ========== # TUN 相当于在系统里虚拟出一张网卡,把所有流量都"骗"进 mihomo # 这样不设置代理的软件(比如某些游戏、命令行工具)也能自动走代理 tun: # 开启 TUN enable: true # 网络栈类型:system 性能好、兼容性强,新手用这个就行 # 其他可选:gvisor(更隔离)、mixed stack: system # 自动配置路由:自动把系统流量导向 TUN 网卡 auto-route: true # 自动检测出口网卡:省得你手写 eth0 / wlan0 auto-detect-interface: true # 严格路由:防止流量绕过 TUN 偷偷直连,更"干净" strict-route: true # ========== 节点定义 ========== # proxies 就是一个个具体的代理服务器 proxies: - name: SOCKS # 节点名字,随便起,下面要引用它 type: socks5 # 协议类型:这是一个 socks5 代理 server: 192.168.2.1 # ★★★ 改成你实际代理服务器的 IP ★★★ port: 1080 # ★★★ 改成你实际代理服务器的端口 ★★★ # ========== 策略组 ========== # 把节点"装"进一个组里,规则里引用组名,方便以后切换 proxy-groups: - name: PROXY # 组名,必须和下面 rules 里的 PROXY 对应 type: select # select = 手动选,也可以用 url-test 自动选最快 proxies: - SOCKS # 把上面定义的 SOCKS 节点放进来 # ========== 分流规则 ========== # 规则从上往下匹配,命中就停,最后 MATCH 兜底 rules: # 下面几条:内网、本机、私有网段全部直连,不走代理 - IP-CIDR,127.0.0.0/8,DIRECT,no-resolve # 本机回环地址,直连 - IP-CIDR,10.0.0.0/8,DIRECT,no-resolve # 私有网段,直连 - IP-CIDR,172.16.0.0/12,DIRECT,no-resolve # 私有网段,直连 - IP-CIDR,192.168.0.0/16,DIRECT,no-resolve # 私有网段(含你家的局域网),直连 - IP-CIDR,169.254.0.0/16,DIRECT,no-resolve # 链路本地地址,直连 # no-resolve = 不解析域名,直接按 IP 判断,速度快 # 兜底规则:以上都没命中的流量,全部走 PROXY 组 - MATCH,PROXY ``` 新手最容易忘的一步:把 YOUR_SUBSCRIBE_URL 换成你实际的订阅地址,不然启动后没有节点可用。 ### 7. 启动 mihomo ```bash # -d 表示指定配置目录,mihomo 会去这个目录里找 config.yaml mihomo -d ~/.config/mihomo ``` ### 8. curl cip.cc 验证全局 VPN 另开一个终端,输入: ```bash curl cip.cc ``` 查看当前出口 IP。 或者 ```bash curl -I https://chatgpt.com curl -I https://github.com ``` 如果返回 `HTTP/2 200` 之类的状态码,说明代理通了。 看到下面这几行日志,就说明运行起来了: ```bash Start initial configuration Tun adapter started Mixed(http+socks) proxy listening at: 7890 ``` ### 9. r0env apply #### 完整流程示例 ```bash # 1. 在 Clash / mihomo 里切到目标国家节点 # 2. 先预览,确认目标国家识别正确 r0env # 3. 真执行,切换系统环境 r0env apply # 4. 验证一致性 r0env status r0env check ```  效果如下强大 改了之后定位都切过去了  ### 10. 登录 GPT 账号 ### 3.1 ChatGPT 账号注册与激活 第一步先解决账号问题 如果有账号的直接用自己的账号 可以跳过这一节 没账号的看下面 可以选择任意一种注册方式:<a href="elink@9beK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6U0K9r3q4@1k6%4m8@1i4K6u0W2j5$3!0E0i4K6u0r3">ChatGPT 官网</a>。  **也可以用我平时用的账号和套餐** - Plus版:<mark class="encrypted">c50K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6K6K9r3!0H3i4K6u0W2k6r3!0F1k6$3I4A6i4K6u0W2N6$3!0J5K9#2)9J5c8Y4m8J5L8$3c8#2j5%4c8K6i4K6u0r3j5$3S2S2N6r3N6H3N6q4)9J5k6s2m8D9N6i4y4Q4x3X3c8S2j5$3y4G2N6h3&6@1i4K6u0V1x3h3@1`.</mark> - 收不到验证码时的接码:<mark class="encrypted">51aK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6K6K9r3!0H3i4K6u0W2k6r3!0F1k6$3I4A6i4K6u0W2N6$3!0J5K9#2)9J5c8Y4m8J5L8$3c8#2j5%4c8K6i4K6u0r3j5$3S2S2N6r3N6H3N6s2y4E0M7H3`.`.</mark> **按这个顺序做:** 1. 买 Plus。 2. 浏览器打开 `<mark class="encrypted">74bK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6U0K9r3q4@1k6%4m8@1i4K6u0W2j5$3!0E0i4K6j5H3i4@1g2r3i4@1u0o6i4K6S2o6i4@1f1%4i4K6V1@1i4@1p5^5i4@1f1#2i4K6V1#2i4K6R3$3i4@1f1#2i4@1q4q4i4@1t1$3i4@1f1%4i4@1u0n7i4K6V1&6i4@1f1%4i4K6W2m8i4K6R3@1i4@1f1&6i4K6R3J5i4@1q4q4i4@1f1%4i4@1q4q4i4@1t1I4i4@1f1%4i4K6V1&6i4@1u0n7i4@1f1#2i4@1u0p5i4K6V1#2i4@1f1K6i4K6R3H3i4K6R3J5</mark> 3. 弹出 phone verification 就两选一:自己有海外号直接收短信;没有就去 SMS 商品拿号。 ### 11. 登录 Codex / CC ### 在 Codex 上登录 GPT 账号 然后进入终端 按Super + enter 输入codex 会让你选几个选项 选这个就行 Sign in with ChatGPT 会跳出来如图  把里面的网址输入主机浏览器 然后会让你登录 账号验证 这个时候用你自己的和我同款的都行 但是有时候风控系统会要求海外手机号码验证 所以还需要一个海外手机号(上一节有推荐) 输入验证码后登录成功  #### 容易踩坑点 > 这种第三方号有封号和共用风险,别登重要资料。验证码有时会循环弹,先确认号段是 ChatGPT 认的地区。登录成功后能改密码、能开 2FA 就开。 ### 12. 10 道题:批量逆向与专业报告 ## 压力测试:内置 2026 最新 10 道 KCTF 实战记录 ### Codex + r0skill:一次性完成十道题 前面的工具配置完成后,就可以把十道 KCTF 题目交给 Codex 统一推进。核心方法是:由 `r0crawl_skills`(简称 r0skill)负责拆解路线和选择工具,`ai-memory` 负责跨题目、跨会话保存上下文,`diagram-design` 负责把过程整理成十道题的专业逆向报告。 #### 第一步:准备持久记忆 确认 ai-memory 正常运行,并已经接入 Codex: ```bash ai-memory status grep -n -i memory ~/.codex/config.toml ``` 每完成一道题,让 Codex 把目标、关键证据、已验证路径和最终结果写入 ai-memory。这样切换题目或重启 Codex 后,仍然可以从上次进度继续,不用重新解释背景。 #### 第二步:让 Codex 统一加载 r0skill 在包含十道题目目录的父目录启动 Codex,直接给出统一任务和结束条件: ```text Use r0crawl_skills for every target. 当前目录包含 10 道 KCTF 题目,请逐题完成逆向分析。 每题都要记录:题目目录、样本信息、使用的工具、关键证据、最终答案和复现步骤。 完成一题就把结论写入 ai-memory,再继续下一题;不要因为单题卡住而丢失其他题目的进度。 全部 10 题都完成并验证答案后再停止。 ``` Codex 会按 r0skill 的路由选择专项技能,调用已安装的 jadx、apktool、Frida、radare2 等工具;你只需要在关键节点查看进度和确认高风险操作。 #### 第三步:一次性生成十道题的专业报告 十道题全部完成后,在同一个 Codex 会话中调用 diagram-design: ```text 用 diagram-design 为这 10 道 KCTF 题目生成一套完整逆向报告。 每道题单独成章,包含目标、分析路线、工具调用、关键证据、核心逻辑、最终答案和复现步骤;最后增加总览、题目难点对比和工具使用统计。 ``` 输出的 HTML 报告可以统一保存,既能回看每道题的证据链,也能验证 Codex、r0skill 和整套逆向环境是否真正跑通。 如图 后续的试了几道KCTF题 都杀穿   ### 13. 输出 memory、graph 和专业报告 ### ai-memory:AI 外挂持久记忆 # #### 启动 ```bash ai-memory status ``` #### 使用:让它记住环境 随便填你想让它记住的东西。 ```bash ai-memory write-page --path environment.md --pinned --body '# 开发环境 - 系统:VMware 里的 Omarchy(Arch + Hyprland) - 助手:Codex;代码检索用 codebase-memory-mcp;长期记忆用 ai-memory ' ai-memory status ```   #### 常见问题:502 Bad Gateway 如果遇到 `Error: GET /admin/status: server returned 502 Bad Gateway` 这个问题: 解决办法 ```bash # ============================================ # 遇到 Error: GET /admin/status: server returned 502 Bad Gateway 的解决办法 # ============================================ # 检查配置文件里有没有 embedding_provider 这一项 # -q = 安静模式,只返回"有没有",不打印内容 # || = 如果前面没找到(返回失败),就执行后面的命令 # printf '\n...' = 先换行,再追加一行配置(\n 是换行符) # >> = 追加到文件末尾,不会覆盖原有内容 grep -q 'embedding_provider' ~/.config/ai-memory/config.toml \ || printf '\nembedding_provider = "none"\n' >> ~/.config/ai-memory/config.toml # 重启 ai-memory 用户服务,让新配置生效 systemctl --user restart ai-memory.service # 设置 NO_PROXY,让访问本机地址时不走代理 # 否则连本机的 ai-memory 也会被塞进代理,导致 502 export NO_PROXY=localhost,127.0.0.1,::1 export no_proxy=localhost,127.0.0.1,::1 # 查看服务状态,确认它活了 ai-memory status # ============================================ # 然后确认配置 # ============================================ # 搜出配置文件里 embedding_provider 那一行,看看值对不对 grep embedding_provider ~/.config/ai-memory/config.toml # 应看到: # textembedding_provider = "none" # ============================================ # 继续:把 ai-memory 接入 Codex # ============================================ # 再设一次 NO_PROXY(新终端会丢,所以重新 export 一遍) export NO_PROXY=localhost,127.0.0.1,::1 export no_proxy=localhost,127.0.0.1,::1 # 把 ai-memory 注册成 Codex 能调用的 MCP 工具 # --client codex = 目标客户端是 Codex # --apply = 真的写入配置(不加只是预览) ai-memory install-mcp --client codex --apply # 给 Codex 装上配套的 hooks(钩子),让它用起来更智能 # --agent codex = 目标 agent 是 Codex # --apply = 真的写入配置 ai-memory install-hooks --agent codex --apply # 检查 Codex 配置里有没有写进去 # -n = 显示行号 # -i = 忽略大小写(memory / Memory / MEMORY 都能搜到) grep -n -i memory ~/.codex/config.toml # 能看到带 memory 字样的行,就说明接入成功了 ✅ ``` 再运行启动ai-memory ### diagram-design:输出专业逆向报告 diagram-design 是一个为 Claude Code、Codex 等 AI 编程助手设计的 Agent 技能(Skill)。它的核心功能是让 AI 能够生成全链路标记、清晰明了步步为营、可直接使用的技术图表报告 对眼睛友好 看的一清二楚 若提示要立刻拉更新: ```bash codex plugin marketplace upgrade diagram-design ``` #### 使用 打开 Codex,输入提示词: ```text 用 diagram-design 画xxx完整逆向报告 ``` **打开方法:** `Win + Shift + F` 打开文件管理器 → 主目录 → 点击输出的 HTML。 ### 14. Omarchy AI Agentic Linux:AI 入口、核心思想与最佳实践 ### Agentic Linux:让 Agent 成为系统的一等公民 人负责开口指令就行 AI帮你自动完成步骤 Omarchy是 Arch Linux + Hyprland,把系统管理、终端、应用、日志、配置和 Agent CLI 提前串成一条工作流,让 Agent 能看懂这台机器的状态,执行操作,再验证结果。 这套 **intent-driven** 的用法可以概括成四步:告诉 Agent 想达到什么结果,让它检查系统和日志,执行必要的命令或修改配置,最后复核结果。常用 Agent 已经接入 Omarchy 的启动器,可以用 `Super + Shift + Ctrl + A` 打开默认 Agent,也可以在终端输入 `a`,或直接交付任务: ```bash omarchy agent prompt "Review this project" ``` #### 三个可以直接实践的例子 **例 1:设置自己的默认 Agent,用快捷键直接打开** 在终端输入 `a`,第一次启动时在 Omarchy Agent 启动器里选择自己常用的 `claude`、`codex` 或其他已接入 Agent,并将它设为默认。以后按 `Super + Shift + Ctrl + A`,就会直接打开这个 Agent;需要换模型时,再次输入 `a` 修改默认项即可。 ```bash # 打开 Agent 启动器,首次使用时选择并设置默认 Agent a ``` **例 2:把当前项目的任务直接交给 Agent** 进入项目目录后,不需要先整理一大段上下文,直接把目标交给默认 Agent,让它读取项目、执行命令并回报结果: ```bash cd ~/Downloads/项目目录 omarchy agent prompt "Review this project, identify the main risks, and propose the next three fixes" ``` 也可以直接按 `Super + Shift + Ctrl + A` 打开默认 Agent,在当前目录继续对话。 **例 3:让 Agent 处理一次真实的系统故障** 比如蓝牙耳机连不上,直接把目标和验证要求一起交给 Agent: ```bash omarchy agent prompt "蓝牙耳机连不上,请检查 BlueZ 服务、设备状态和最近日志,修复后验证连接" ``` Agent 会先读取当前服务和日志,再按结果执行修复并回报验证结果。应用突然崩溃时也可以采用同样方式: ```bash omarchy agent prompt "刚才的应用崩溃了,请查看最近日志和 dump,定位原因并给出修复方案" ``` ## 三、AI 大模型逆向配置 ### 3.1 ChatGPT 账号注册与激活 第一步先解决账号问题 如果有账号的直接用自己的账号 可以跳过这一节 没账号的看下面 可以选择任意一种注册方式:<a href="elink@6c3K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6U0K9r3q4@1k6%4m8@1i4K6u0W2j5$3!0E0i4K6u0r3">ChatGPT 官网</a>。  **也可以用我平时用的账号和套餐** - Plus版:<mark class="encrypted">818K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6K6K9r3!0H3i4K6u0W2k6r3!0F1k6$3I4A6i4K6u0W2N6$3!0J5K9#2)9J5c8Y4m8J5L8$3c8#2j5%4c8K6i4K6u0r3j5$3S2S2N6r3N6H3N6q4)9J5k6s2m8D9N6i4y4Q4x3X3c8S2j5$3y4G2N6h3&6@1i4K6u0V1x3h3@1`.</mark> - 收不到验证码时的接码:<mark class="encrypted">b51K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6K6K9r3!0H3i4K6u0W2k6r3!0F1k6$3I4A6i4K6u0W2N6$3!0J5K9#2)9J5c8Y4m8J5L8$3c8#2j5%4c8K6i4K6u0r3j5$3S2S2N6r3N6H3N6s2y4E0M7H3`.`.</mark> **按这个顺序做:** 1. 买 Plus。 2. 浏览器打开 `<mark class="encrypted">61cK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6U0K9r3q4@1k6%4m8@1i4K6u0W2j5$3!0E0i4K6j5H3i4@1g2r3i4@1u0o6i4K6S2o6i4@1f1%4i4K6V1@1i4@1p5^5i4@1f1#2i4K6V1#2i4K6R3$3i4@1f1#2i4@1q4q4i4@1t1$3i4@1f1%4i4@1u0n7i4K6V1&6i4@1f1%4i4K6W2m8i4K6R3@1i4@1f1&6i4K6R3J5i4@1q4q4i4@1f1%4i4@1q4q4i4@1t1I4i4@1f1%4i4K6V1&6i4@1u0n7i4@1f1#2i4@1u0p5i4K6V1#2i4@1f1K6i4K6R3H3i4K6R3J5</mark> 3. 弹出 phone verification 就两选一:自己有海外号直接收短信;没有就去 SMS 商品拿号。 ### 3.2 在 Codex 上登录 GPT 账号 然后进入终端 按Super + enter 输入codex 会让你选几个选项 选这个就行 Sign in with ChatGPT 会跳出来如图  把里面的网址输入主机浏览器 然后会让你登录 账号验证 这个时候用你自己的和我同款的都行 但是有时候风控系统会要求海外手机号码验证 所以还需要一个海外手机号(上一节有推荐) 输入验证码后登录成功  #### 容易踩坑点 > 这种第三方号有封号和共用风险,别登重要资料。验证码有时会循环弹,先确认号段是 ChatGPT 认的地区。登录成功后能改密码、能开 2FA 就开。 ### 3.3 mihomo:代理分流工具 项目是mihomo:<mark class="encrypted">3aaK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6y4k6i4c8S2b7%4g2T1k6g2S2Q4x3V1k6E0K9h3S2G2L8h3)9`.</mark> 最小配置:让 mihomo 跑起来 #### 第 1 步:创建配置目录 ```bash # 创建 mihomo 的配置目录(-p 表示如果父目录不存在也一起创建) mkdir -p ~/.config/mihomo # 用 nano 打开(或新建)配置文件,准备编辑 nano ~/.config/mihomo/config.yaml ``` #### 第 2 步:把下面的内容粘进配置文件 ```yaml # ========== 基础端口设置 ========== # 混合端口:同时支持 HTTP 和 SOCKS 两种代理,浏览器/命令行都用这个 mixed-port: 7890 # 是否允许局域网内其他设备连这台机器的代理。false = 只允许本机用 allow-lan: false # 运行模式:rule = 按规则分流(国内直连、国外走代理) mode: rule # 日志详细程度:info 是普通信息,调试时可改成 debug 看更多 log-level: info # ========== DNS 设置 ========== dns: # 是否开启内置 DNS。TUN 模式基本都要开,否则域名解析会乱 enable: true # DNS 监听地址。0.0.0.0:1053 表示所有网卡都监听 1053 端口 listen: 0.0.0.0:1053 # fake-ip 模式:先返回一个假 IP,等真正连接时再解析真实域名 # 优点是不怕 DNS 污染,还能按域名分流 enhanced-mode: fake-ip # ========== TUN 设置(核心) ========== # TUN 相当于在系统里虚拟出一张网卡,把所有流量都"骗"进 mihomo # 这样不设置代理的软件(比如某些游戏、命令行工具)也能自动走代理 tun: # 开启 TUN enable: true # 网络栈类型:system 性能好、兼容性强,新手用这个就行 # 其他可选:gvisor(更隔离)、mixed stack: system # 自动配置路由:自动把系统流量导向 TUN 网卡 auto-route: true # 自动检测出口网卡:省得你手写 eth0 / wlan0 auto-detect-interface: true # 严格路由:防止流量绕过 TUN 偷偷直连,更"干净" strict-route: true # ========== 节点定义 ========== # proxies 就是一个个具体的代理服务器 proxies: - name: SOCKS # 节点名字,随便起,下面要引用它 type: socks5 # 协议类型:这是一个 socks5 代理 server: 192.168.2.1 # ★★★ 改成你实际代理服务器的 IP ★★★ port: 1080 # ★★★ 改成你实际代理服务器的端口 ★★★ # ========== 策略组 ========== # 把节点"装"进一个组里,规则里引用组名,方便以后切换 proxy-groups: - name: PROXY # 组名,必须和下面 rules 里的 PROXY 对应 type: select # select = 手动选,也可以用 url-test 自动选最快 proxies: - SOCKS # 把上面定义的 SOCKS 节点放进来 # ========== 分流规则 ========== # 规则从上往下匹配,命中就停,最后 MATCH 兜底 rules: # 下面几条:内网、本机、私有网段全部直连,不走代理 - IP-CIDR,127.0.0.0/8,DIRECT,no-resolve # 本机回环地址,直连 - IP-CIDR,10.0.0.0/8,DIRECT,no-resolve # 私有网段,直连 - IP-CIDR,172.16.0.0/12,DIRECT,no-resolve # 私有网段,直连 - IP-CIDR,192.168.0.0/16,DIRECT,no-resolve # 私有网段(含你家的局域网),直连 - IP-CIDR,169.254.0.0/16,DIRECT,no-resolve # 链路本地地址,直连 # no-resolve = 不解析域名,直接按 IP 判断,速度快 # 兜底规则:以上都没命中的流量,全部走 PROXY 组 - MATCH,PROXY ``` 新手最容易忘的一步:把 YOUR_SUBSCRIBE_URL 换成你实际的订阅地址,不然启动后没有节点可用。 #### 第 3 步:启动 mihomo ```bash # -d 表示指定配置目录,mihomo 会去这个目录里找 config.yaml mihomo -d ~/.config/mihomo ``` #### 第 4 步:另开一个终端,验证代理是否生效 #### 测试访问(-I 只拿响应头,快) ```bash curl -I https://chatgpt.com curl -I https://github.com ``` 如果返回 `HTTP/2 200` 之类的状态码,说明代理通了。 看到下面这几行日志,就说明运行起来了: ```bash Start initial configuration Tun adapter started Mixed(http+socks) proxy listening at: 7890 ``` ### 3.4 codebase-memory-mcp:代码库记忆工具 **为什么要 codebase-memory-mcp?一言以蔽之:节省读源码时的 tokens。** #### 核心能力 - 毫秒级全库索引:平均仓库索引仅需毫秒,Linux 内核(2800万行)也只要 3 分钟。 - 持久化知识图谱:不只是存文本,而是把函数、类、调用链、依赖关系等抽成结构化图谱,让 AI 能“检索关系”而不是“重新阅读”。 - 极致的 Token 节省:相比逐文件搜索,结构化查询能减少约 99% 的 Token 消耗(5次查询约 3400 tokens vs 约 41万 tokens)。 #### 主要功能 - 架构总览:一键获取项目入口、路由、热点、分层边界等全局地图。 - 调用链追踪:追踪“谁调用了这个函数”、“它又调用了谁”,摸清代码的“社交网络”。 - 改动影响面分析:将 Git 改动映射到受影响的符号和调用链,预警“拧一颗螺丝会晃动哪栋楼”。 - 死代码检测:找出零调用者的函数,帮仓库“清灰” #### 使用教程 ```bash # 查一下 codebase-memory-mcp 这个命令装在哪了 # 如果输出一个路径(比如 /usr/local/bin/codebase-memory-mcp),说明装好了 # 如果什么都不输出,说明没装成功,或者没加到 PATH 里 which codebase-memory-mcp # 看看这个工具怎么用,会列出所有可用的子命令和参数 # --help 是所有命令行工具通用的"说明书"参数,不会真的执行任何操作 codebase-memory-mcp --help # 一键把工具接入你电脑上的 AI 编程助手(Claude Code、Codex 等) # 它会自动检测装了哪些 AI 工具,然后自动写好配置文件,不用你手动改 # 跑完记得重启一下 AI 工具,它才能识别到这个新工具 codebase-memory-mcp install ``` 安装以后开一个终端打开。比如查看实时更新的UI效果。 ```bash $ codebase-memory-mcp --ui=true --port=9749 ``` 打开浏览器,输入127.0.0.1:9749,即可查看实时动态更新的代码索引UI。  #### 自动索引功能 ```bash codebase-memory-mcp config set auto_index true ``` 启用后,系统会在首次连接新项目时自动为其创建索引;对于已有索引的项目,则会将其纳入后台监听器(Background Watcher),持续跟踪 Git 变更并据此更新索引。 #### 支持配置文件数量 ``` codebase-memory-mcp config set auto_index_limit 50000 ``` 项目会不会被挂到后台监听器上,取决于 auto_watch 这个开关,它默认是开启的。想让它别自动挂上去,运行: ```bash codebase-memory-mcp config set auto_watch false ``` 关掉之后,MCP 会话就不会再把当前项目塞进后台监听队列。相应的,后台也不再盯着这个项目的 Git 动静,索引不会自己刷新。真要更新,只能自己再手动跑一遍索引命令。 这种设置适合手上同时开着很多项目的用户——省得每个会话都占着一份后台监听资源。用的时候临时手动索引一下就行,不用一直养着后台任务。 #### 示例:数秒完成 OpenCyvis 数万行代码索引 先把 OpenCyvis 项目拉到本地: ```bash ┌──(kali㉿kali)-[~/Desktop] └─$ git clone https://github.com/opencyvis/opencyvis-phone.git Cloning into 'opencyvis-phone'... remote: Enumerating objects: 776, done. remote: Counting objects: 100% (523/523), done. remote: Compressing objects: 100% (358/358), done. remote: Total 776 (delta 153), reused 422 (delta 109), pack-reused 253 (from 1) Receiving objects: 100% (776/776), 70.59 MiB | 9.07 MiB/s, done. Resolving deltas: 100% (183/183), done. ``` 进入 opencyvis-phone 目录后启动 codex 智能体,输入 /mcp,确认 codebase-memory-mcp 已经就位。 先选 yes、continue,表示信任该文件夹。 再选 Trust all and continue,信任新装的 Hooks,也就是 codebase-memory-mcp。  凡是弹出权限确认,统统选 Always allow,保证 codex 有充足的权限跑起来。 生成一份完整文档差不多一两分钟,后续再生成速度极快,源码无需二次索引。   ### 3.5 herdr:Agent 终端管理器,帮你盯屏 提示词后面会逼它一直跑,但人不可能盯着屏幕不走。herdr 可以看 agent 是在干活、卡住,还是等你回答。 ```bash # 看版本号 herdr --version ``` 启动: ```bash herdr ``` 如图   停止服务: ```bash herdr server stop ``` ### 3.6 Orca:AI 编程代理编排器 这个并排跑多个 agent 时才需要编排 Orca 管的是几个 Codex 和其它 CLI agent 一起跑。 启动orca: ```bash ~/Applications/orca-linux.AppImage ``` > Linux 上命令经常是 `orca-ide`。`orca` 可能已经被 GNOME 读屏占用。 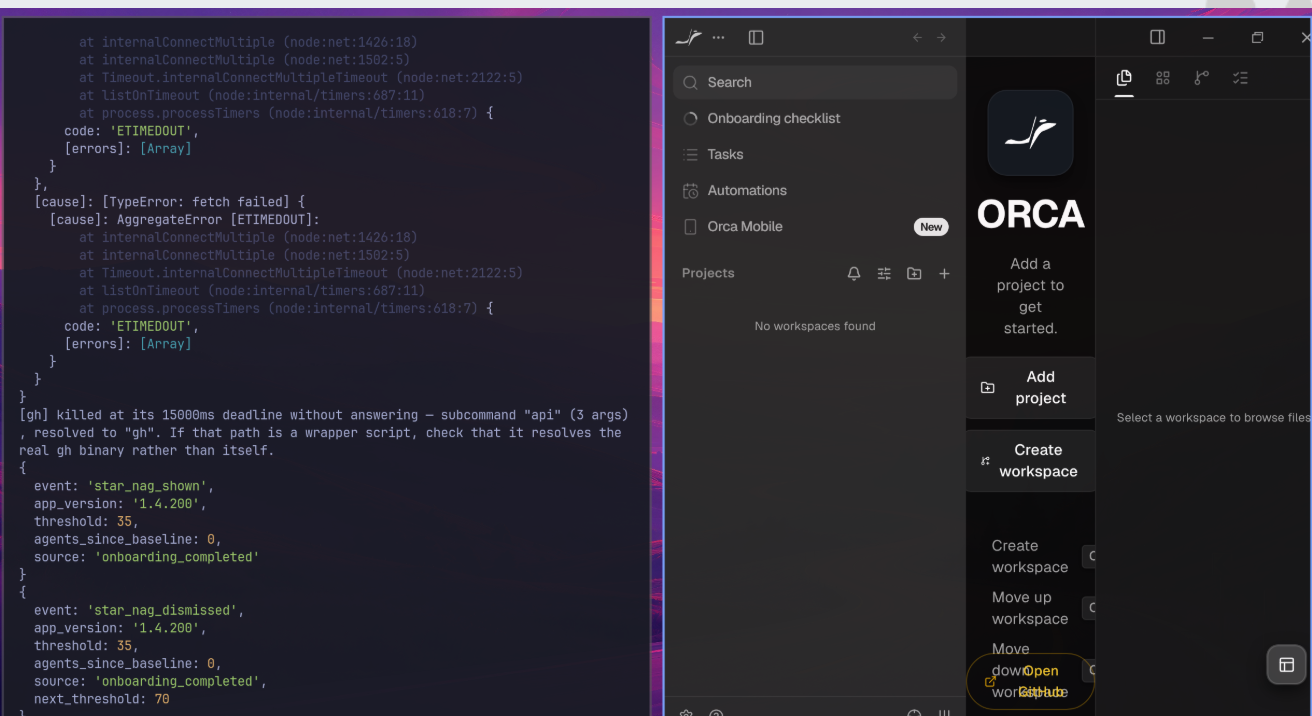 然后输入指令让多个AI帮你写代码即可 ### 3.7 ai-memory:AI 外挂持久记忆 #### 核心功能 分层记忆管理:它把记忆分为短期(当前任务)、中期(近期工作)和长期(如项目技术决策、编码规范)等不同层级,并按需提供给 AI。 跨会话上下文保持:通过自动捕获你在 AI 助手里的操作和决策,它能生成“交接摘要”。当你换个时间或换个 AI 助手继续工作时,它能自动把之前的关键上下文带进来,不用再重复解释。 #### 启动 ```bash ai-memory status ``` #### 使用:让它记住环境 随便填你想让它记住的东西。 ```bash ai-memory write-page --path environment.md --pinned --body '# 开发环境 - 系统:VMware 里的 Omarchy(Arch + Hyprland) - 助手:Codex;代码检索用 codebase-memory-mcp;长期记忆用 ai-memory ' ai-memory status ```   #### 常见问题:502 Bad Gateway 如果遇到 `Error: GET /admin/status: server returned 502 Bad Gateway` 这个问题: 解决办法 ```bash # ============================================ # 遇到 Error: GET /admin/status: server returned 502 Bad Gateway 的解决办法 # ============================================ # 检查配置文件里有没有 embedding_provider 这一项 # -q = 安静模式,只返回"有没有",不打印内容 # || = 如果前面没找到(返回失败),就执行后面的命令 # printf '\n...' = 先换行,再追加一行配置(\n 是换行符) # >> = 追加到文件末尾,不会覆盖原有内容 grep -q 'embedding_provider' ~/.config/ai-memory/config.toml \ || printf '\nembedding_provider = "none"\n' >> ~/.config/ai-memory/config.toml # 重启 ai-memory 用户服务,让新配置生效 systemctl --user restart ai-memory.service # 设置 NO_PROXY,让访问本机地址时不走代理 # 否则连本机的 ai-memory 也会被塞进代理,导致 502 export NO_PROXY=localhost,127.0.0.1,::1 export no_proxy=localhost,127.0.0.1,::1 # 查看服务状态,确认它活了 ai-memory status # ============================================ # 然后确认配置 # ============================================ # 搜出配置文件里 embedding_provider 那一行,看看值对不对 grep embedding_provider ~/.config/ai-memory/config.toml # 应看到: # textembedding_provider = "none" # ============================================ # 继续:把 ai-memory 接入 Codex # ============================================ # 再设一次 NO_PROXY(新终端会丢,所以重新 export 一遍) export NO_PROXY=localhost,127.0.0.1,::1 export no_proxy=localhost,127.0.0.1,::1 # 把 ai-memory 注册成 Codex 能调用的 MCP 工具 # --client codex = 目标客户端是 Codex # --apply = 真的写入配置(不加只是预览) ai-memory install-mcp --client codex --apply # 给 Codex 装上配套的 hooks(钩子),让它用起来更智能 # --agent codex = 目标 agent 是 Codex # --apply = 真的写入配置 ai-memory install-hooks --agent codex --apply # 检查 Codex 配置里有没有写进去 # -n = 显示行号 # -i = 忽略大小写(memory / Memory / MEMORY 都能搜到) grep -n -i memory ~/.codex/config.toml # 能看到带 memory 字样的行,就说明接入成功了 ✅ ``` 记住 以后再遇到类似的报错 复制粘贴 ```bash export NO_PROXY=localhost,127.0.0.1,::1 export no_proxy=localhost,127.0.0.1,::1 ``` 再运行启动ai-memory ### 3.8 diagram-design:输出专业逆向报告 diagram-design 是一个为 Claude Code、Codex 等 AI 编程助手设计的 Agent 技能(Skill)。它的核心功能是让 AI 能够生成全链路标记、清晰明了步步为营、可直接使用的技术图表报告 对眼睛友好 看的一清二楚 若提示要立刻拉更新: ```bash codex plugin marketplace upgrade diagram-design ``` #### 使用 打开 Codex,输入提示词: ```text 用 diagram-design 画xxx完整逆向报告 ``` **打开方法:** `Win + Shift + F` 打开文件管理器 → 主目录 → 点击输出的 HTML。   ### 3.9 i-have-adhd:输出风格优化 i-have-adhd是给 AI 编程助手用的输出风格优化 Skill,改善调整 AI 的回复结构,让输出更加逻辑清楚 一眼看懂而不需要翻来覆去猜猜猜。 #### 核心目标 让 AI 把关键动作放在第一行,而不是把命令或修改建议埋在长篇解释的第二段里。 #### 主要规则 - 行动优先:首行必须直接给命令、文件路径或下一步动作。 - 步骤编号:多步骤任务强制拆解并编号,避免“打开文件、找到函数、替换、跑测试”这类流水账。 - 状态重述:每轮对话都重申当前进度(如“第 3/5 步完成”)。 - 具体时间:禁止用“一会儿”,必须给“15 分钟”这类明确估算。 #### 使用 输入提示词: ```text 开启 adhd mode ```  ### 3.10 r0crawl_skills:全栈逆向工程技能库 r0crawl_skills 是一个面向 AI 编程助手(如 Codex)的全栈逆向工程技能库(Skill Collection)。它把零散的逆向经验整理成 AI 能直接调用的标准化工作流。 #### 核心定位 它是一个逆向项目的总参谋部:负责拆解任务、选择路线、串联工具、留存证据。目标是把你从“我感觉这里是加密”带到“我有证据证明输入、变换、输出和复现结果”。 #### 包含什么 196 个专项模块:覆盖 Web、Android、iOS、Frida、Native 二进制、协议、恶意软件、固件、CTF 等。 - 路由机制:默认从“新手模式”开始,通过四个问题(分析什么、什么动作重要、手里有什么、想要什么结果)帮你定位到具体模块 - 配套脚本与样例:内置了 init_case.py、hash_artifact.py 等轻量级辅助脚本 输入 ```bash ls ~/.codex/skills/r0crawl_skills/SKILL.md ``` 若出现文件路径则说明正确 然后 重启 Codex,在样本目录发: ```text Use r0crawl_skills. Start a beginner-friendly investigation for this target. ``` 它会问四件事:分析对象、关键动作、已有材料、要什么结果。CTF 就这么回: ```text 目标是 某某某.apk。 动作是找到正确 flag。 材料就是当前目录这个 APK。 结果只要正确 flag,找到再停。 ```  ### 3.11 r0re(Cairn):本地逆向编排平台 r0re(Cairn)是一套本地逆向编排工具:网页端负责管理项目,Docker 工人在隔离环境里运行 jadx、apktool、Ghidra、Frida 等工具,模型默认走 Kimi Coding API。 #### 第一步:确认环境 r0re 已克隆到 `~/Projects/r0re`,镜像名为 `cairn-android-reverse:latest`,Web 端口为 `8001`。每次开机后,先在 Windows 主机打开 Clash,允许局域网连接;VMware 网卡保持 NAT 模式。 在 Omarchy 虚拟机里启动 mihomo,窗口保持运行: ```bash sudo mihomo -d ~/.config/mihomo ``` 另开终端确认网络: ```bash curl -4 -I --max-time 15 https://www.google.com ``` 确认 Docker 服务和镜像: ```bash sudo systemctl start docker docker images | grep cairn-android-reverse ``` #### 第二步:启动 r0re ```bash cd ~/Projects/r0re source .env ./start-r0re.sh --no-bridge --config=/home/ljk/Projects/r0re/dispatch.kimi.swarm.yaml ``` 看到 `serve ready: <mark class="encrypted">d36K9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8U0p5J5y4#2)9J5k6e0m8Q4x3X3f1H3i4K6u0W2x3g2)9K6b7e0R3H3x3o6q4Q4y4U0l9`.</mark> 即表示启动成功。启动窗口不要关闭,需要执行其他命令时另开终端。 #### 第三步:打开网页并创建项目 在虚拟机里按 `Super + B` 打开浏览器,也可以按 `Super + Space` 搜索 Firefox,访问: ```text http://127.0.0.1:8001 ``` 从 Windows 浏览器访问时,先建立 SSH 隧道(把 IP 换成虚拟机实际地址): ```bash ssh -L 8001:localhost:8001 ljk@虚拟机IP ``` 虚拟机 IP 用下面的命令查看,NAT 模式常见为 `192.168.110.x`: ```bash ip -4 addr ``` 准备样本目录并把 APK 放进去: ```bash mkdir -p ~/Projects/r0re/container-android/test_apk ``` 打开网页后点击 **New Project**,按界面选择样本并启动分析。 #### 第四步:配置 Kimi Coding Key 编辑项目的 `.env`: ```bash nano ~/Projects/r0re/.env ``` 填写下面这一行,等号后粘贴自己的 Kimi Coding Key: ```text KIMI_MODEL_API_KEY=你的_Kimi_Coding_Key ``` 保存后停止 r0re,再按上面的启动命令重新启动。 #### 停止 r0re ```bash cd ~/Projects/r0re ./start-r0re.sh --stop --no-bridge --port=8001 --config=/home/ljk/Projects/r0re/dispatch.kimi.swarm.yaml ``` ## 四、常用逆向工具 以下工具都已集成在环境目录 随时随地即开即用 ### 4.1 Frida  ```bash frida -U -f com.包名 -l 你的hook.js ``` 即可正常使用 ### 4.2 jadx 输入以下命令即可看反编译结果: ```bash jadx-gui xxx.dex ```  ### 4.3 apktool ```bash apktool d 你的.apk -o ~/apktool-out #解包 ls ~/apktool-out #改包 ``` 改完再打包: ```bash Bashapktool b ~/apktool-out -o ~/rebuilt.apk ```  ### 4.4 adb 手机开开发者选项 + USB 调试,USB 连到电脑后,VMware 把 USB 勾给虚拟机。 ```bash adb devices ``` 结果如果出现 deviced 说明连接成功 unauthorized 说明没成功 要在手机上点允许 然后使用即可 ```bash adb shell ``` ### 4.5 radare2 用来看 so / 可执行文件  使用 ```bash r2 -A 某个.so ``` 即可 ### 4.6 r0capture 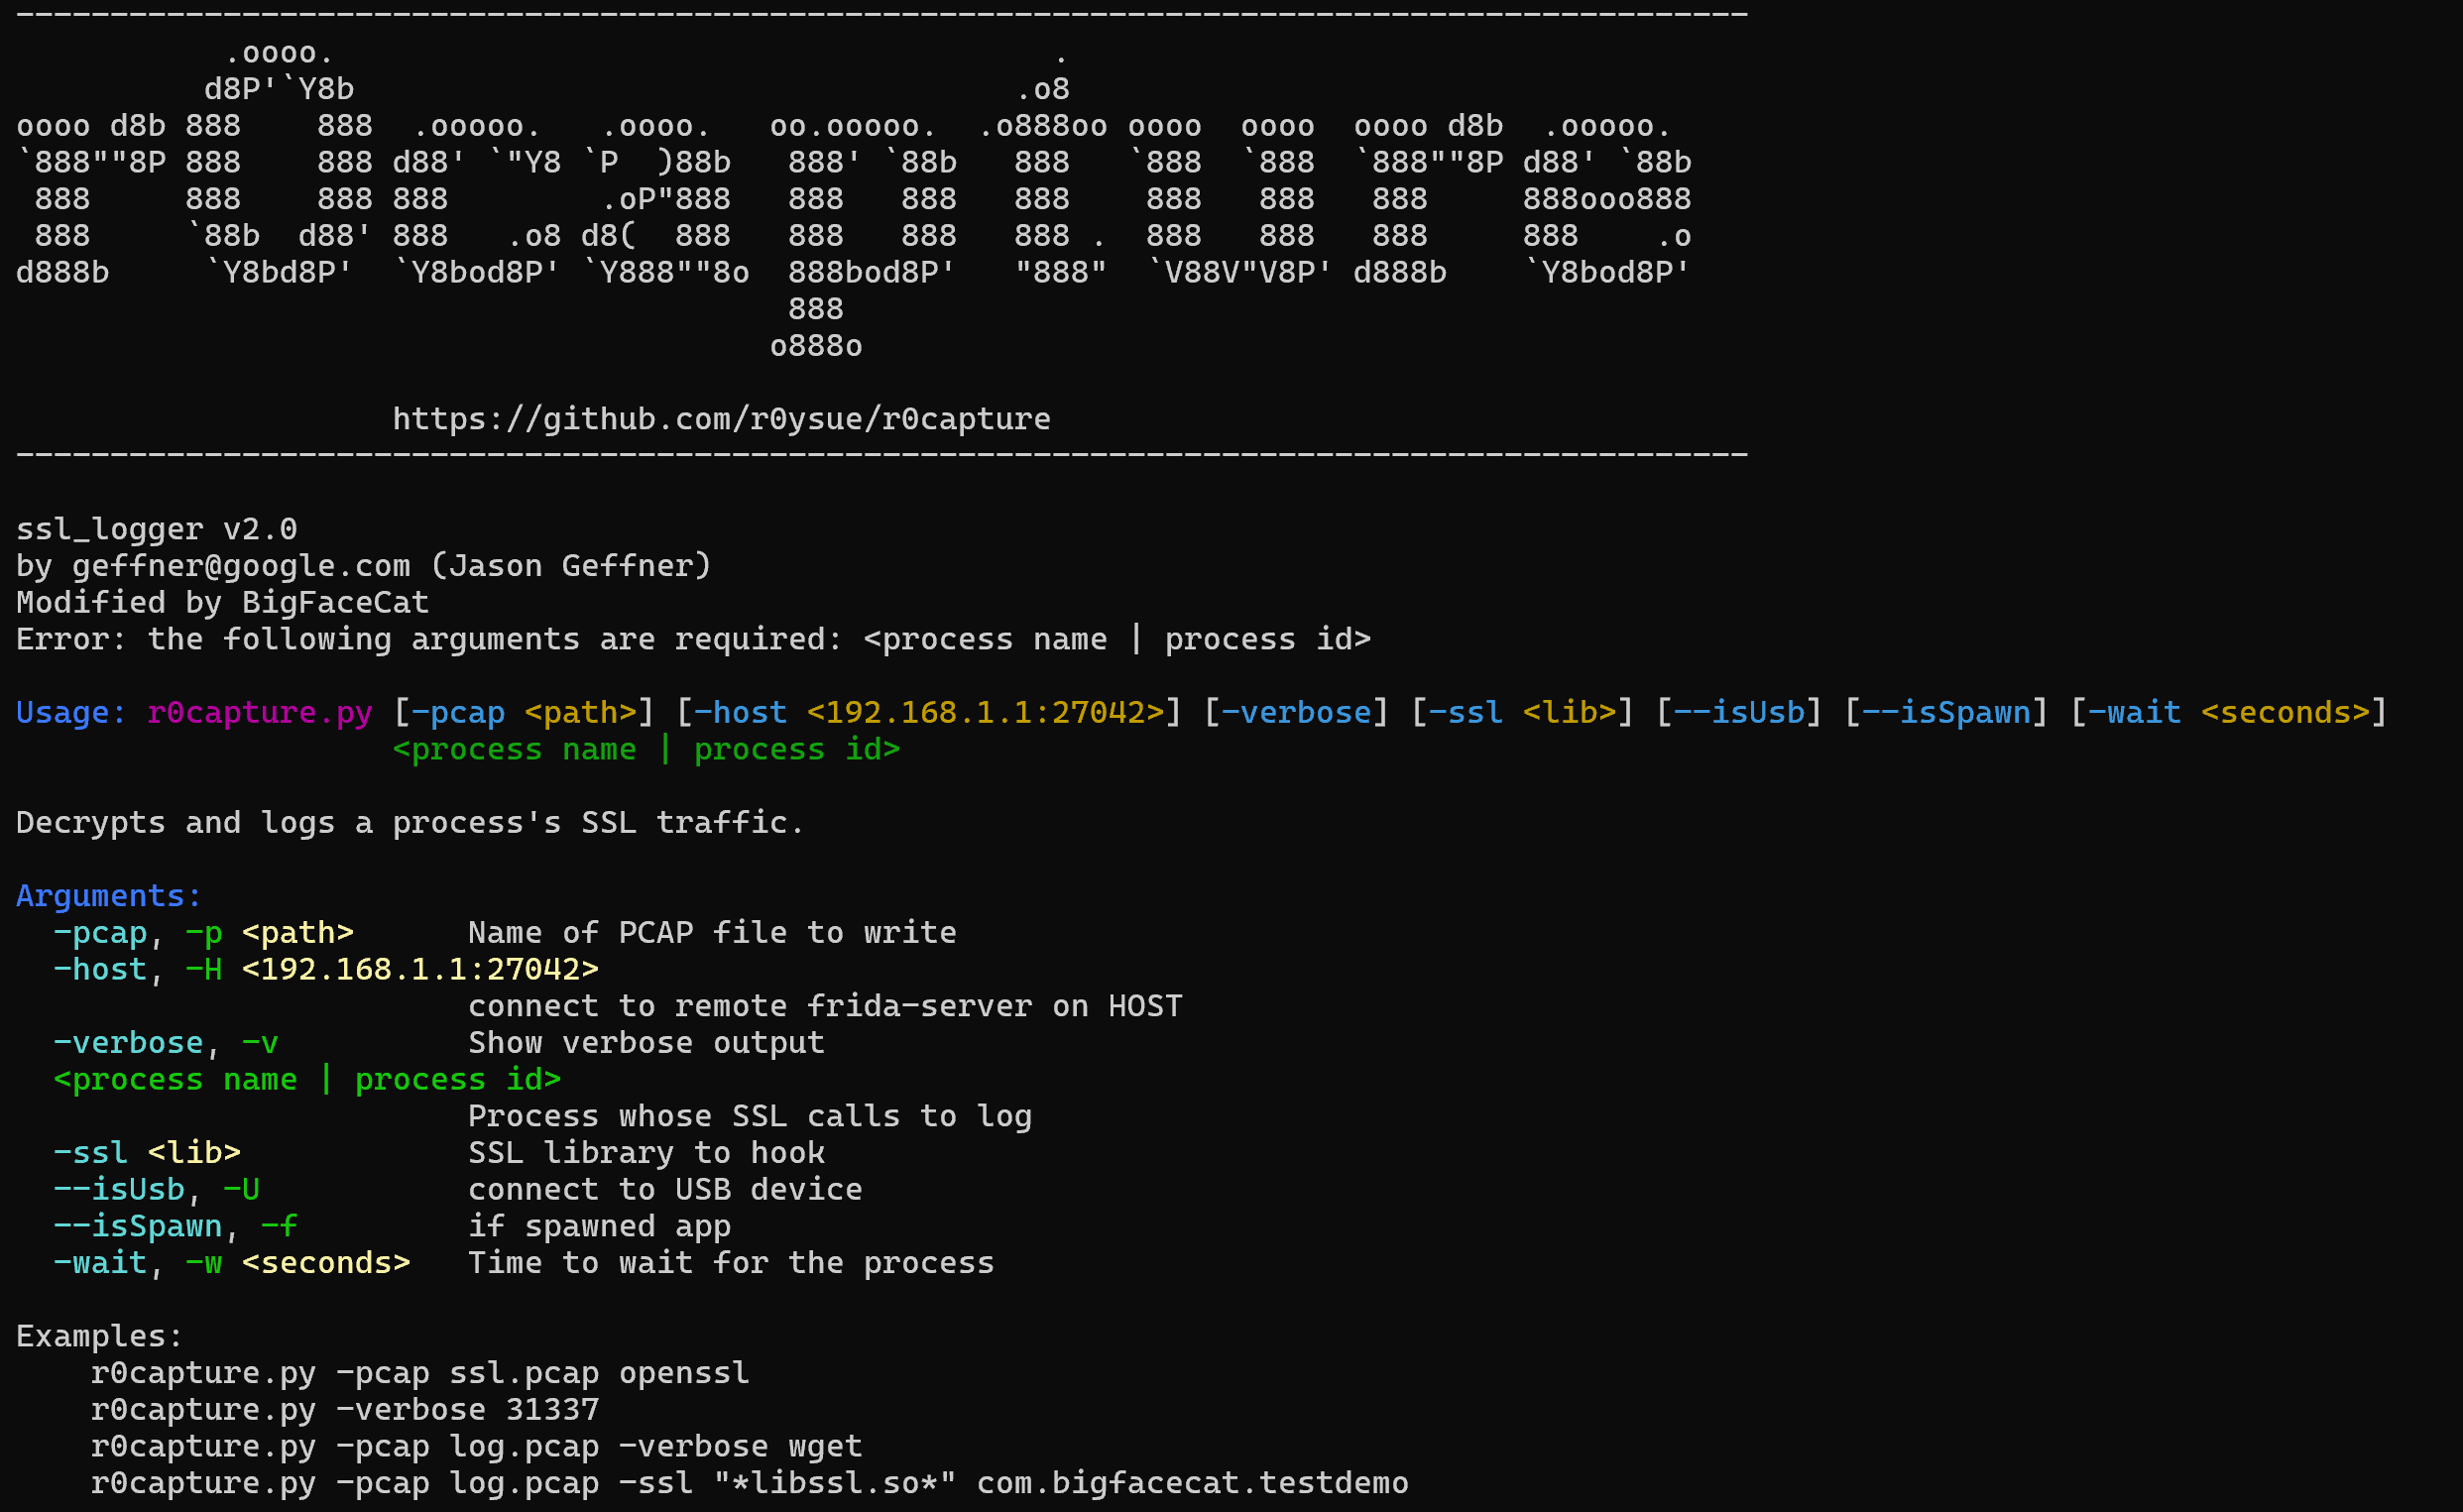 按照以下使用即可 ```bash python3 r0capture.py -U -f com.example.app -p capture.pcap ``` ### 4.7 Wireshark 输入wirehark即可打开 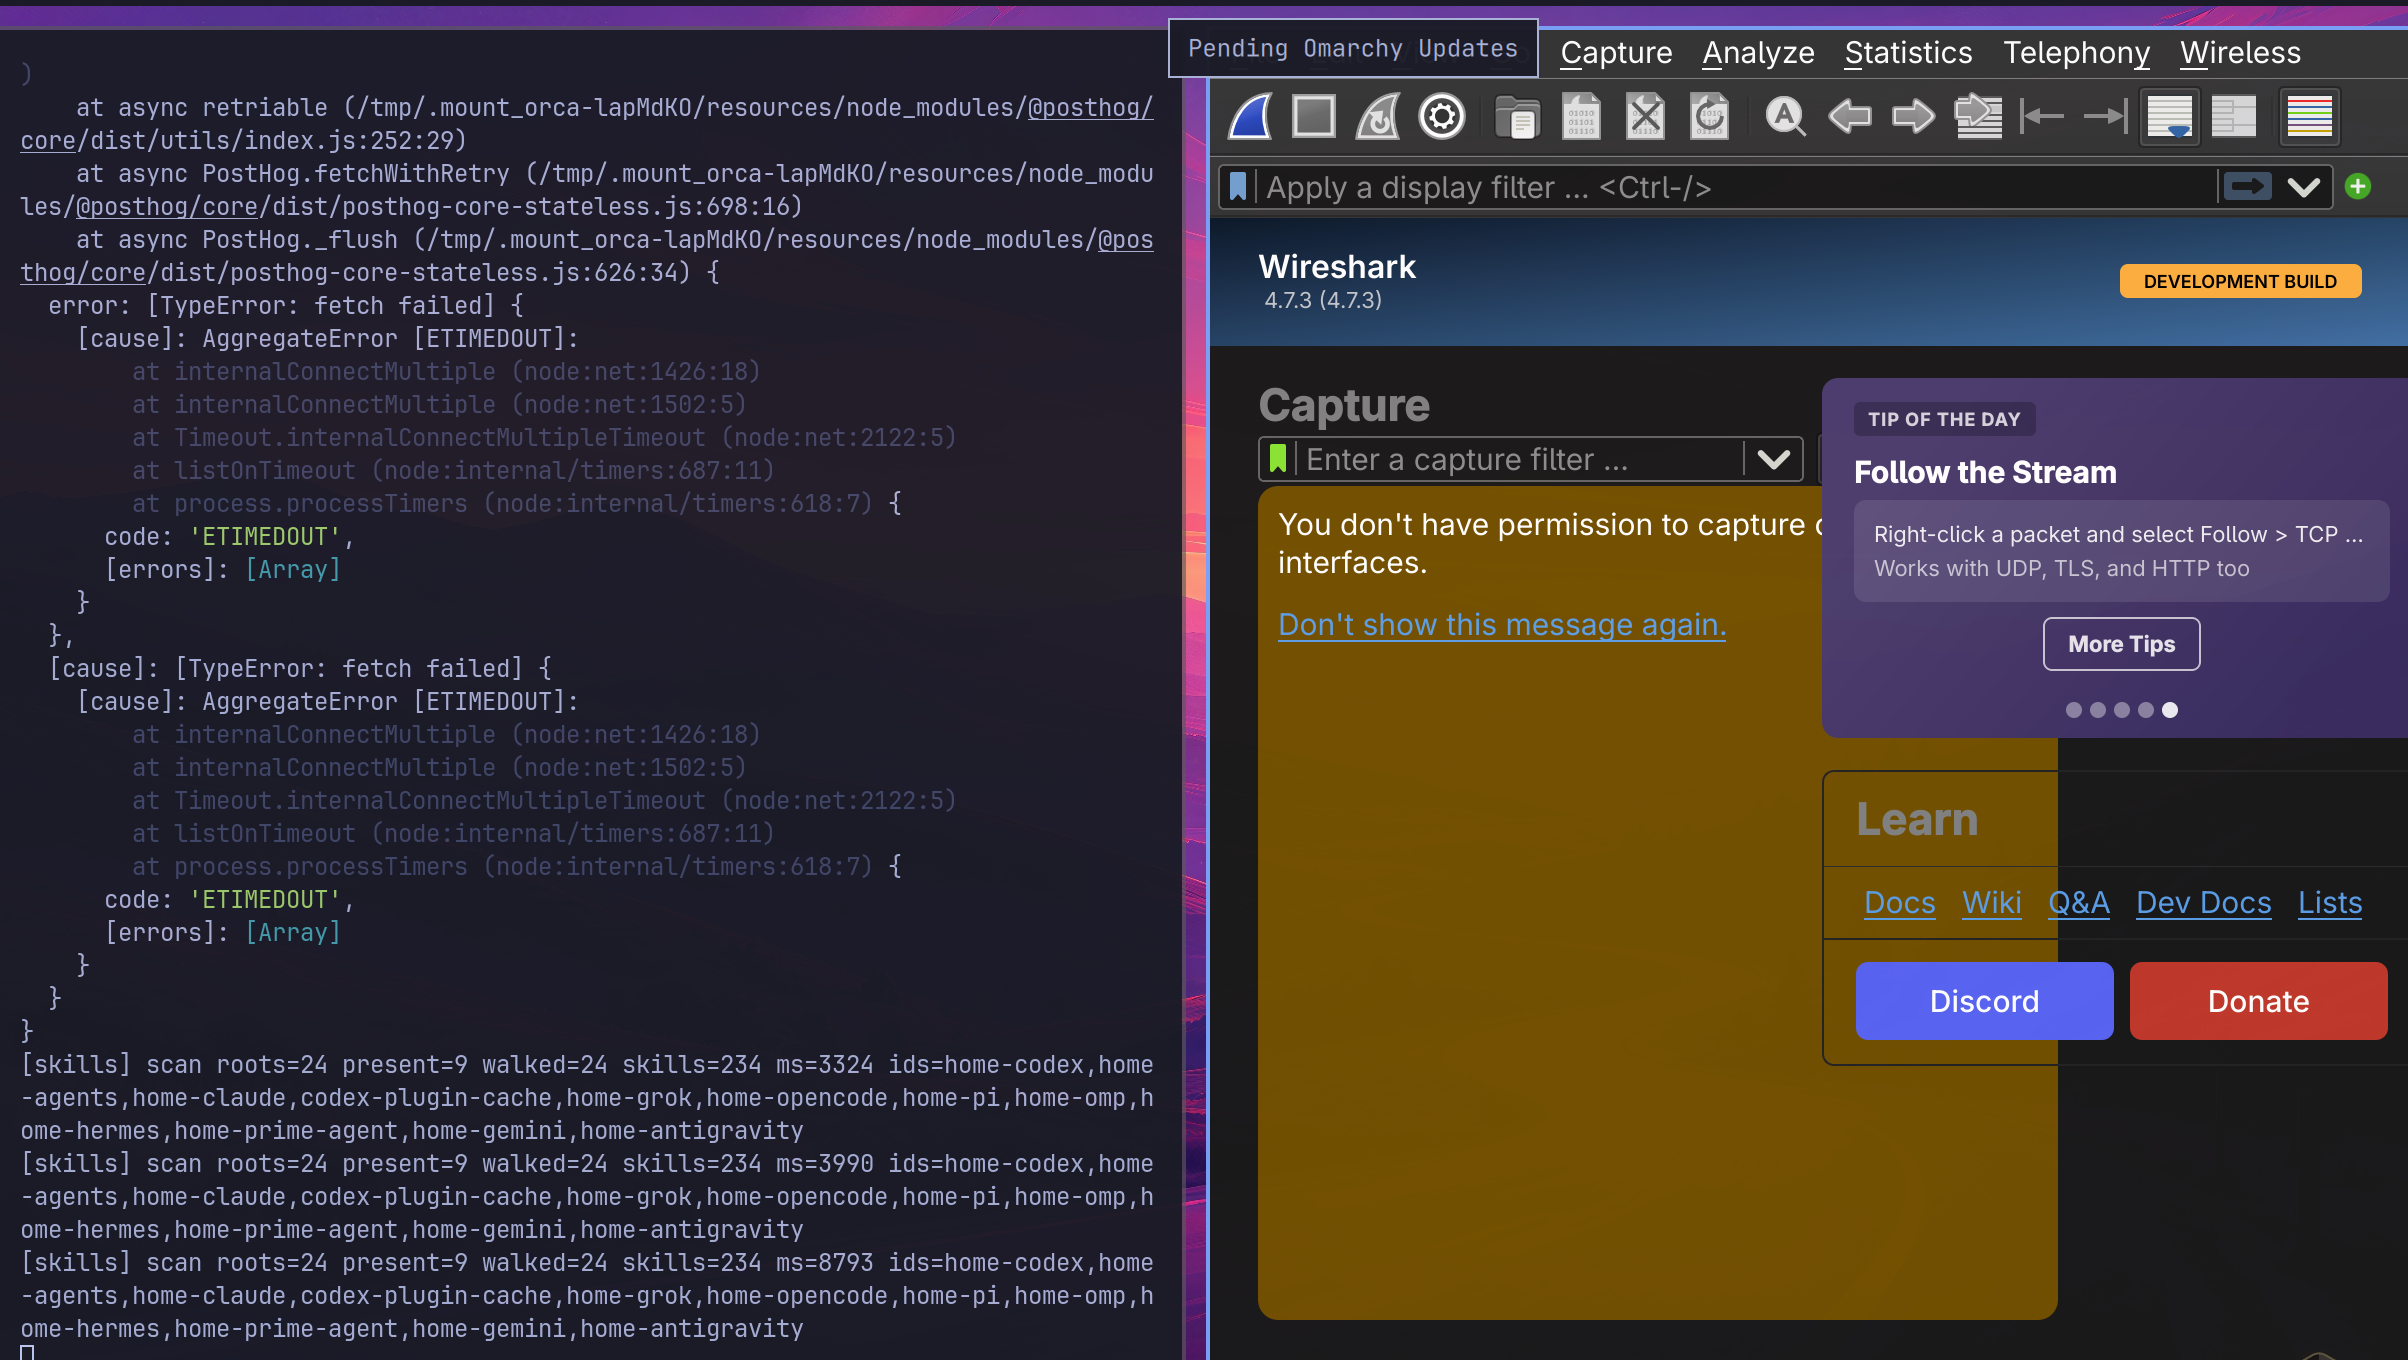 ## 五、压力测试:内置 2026 最新 10 道 KCTF 实战记录 这里采用下面的完整方法:Codex 统一加载 r0skill,ai-memory 持续保存每题上下文,全部完成后由 diagram-design 输出十道题的专业逆向报告。 **提示词仅仅改了不到两轮,杀穿 CTF。** ### 5.1 Codex + r0skill:一次性完成十道题 前面的工具配置完成后,就可以把十道 KCTF 题目交给 Codex 统一推进。核心方法是:由 `r0crawl_skills`(简称 r0skill)负责拆解路线和选择工具,`ai-memory` 负责跨题目、跨会话保存上下文,`diagram-design` 负责把过程整理成十道题的专业逆向报告。 #### 第一步:准备持久记忆 确认 ai-memory 正常运行,并已经接入 Codex: ```bash ai-memory status grep -n -i memory ~/.codex/config.toml ``` 每完成一道题,让 Codex 把目标、关键证据、已验证路径和最终结果写入 ai-memory。这样切换题目或重启 Codex 后,仍然可以从上次进度继续,不用重新解释背景。 #### 第二步:让 Codex 统一加载 r0skill 在包含十道题目目录的父目录启动 Codex,直接给出统一任务和结束条件: ```text Use r0crawl_skills for every target. 当前目录包含 10 道 KCTF 题目,请逐题完成逆向分析。 每题都要记录:题目目录、样本信息、使用的工具、关键证据、最终答案和复现步骤。 完成一题就把结论写入 ai-memory,再继续下一题;不要因为单题卡住而丢失其他题目的进度。 全部 10 题都完成并验证答案后再停止。 ``` Codex 会按 r0skill 的路由选择专项技能,调用已安装的 jadx、apktool、Frida、radare2 等工具;你只需要在关键节点查看进度和确认高风险操作。 #### 第三步:一次性生成十道题的专业报告 十道题全部完成后,在同一个 Codex 会话中调用 diagram-design: ```text 用 diagram-design 为这 10 道 KCTF 题目生成一套完整逆向报告。 每道题单独成章,包含目标、分析路线、工具调用、关键证据、核心逻辑、最终答案和复现步骤;最后增加总览、题目难点对比和工具使用统计。 ``` 输出的 HTML 报告可以统一保存,既能回看每道题的证据链,也能验证 Codex、r0skill 和整套逆向环境是否真正跑通。 ### 5.2 示例:第二题「巳时·绿光幽语」 **第一轮**:`我给的提示词是 一直跑这个apk/exe解题`/ `一直跑这个 exe,不要停,不要问我,直到跑出来答案为止` 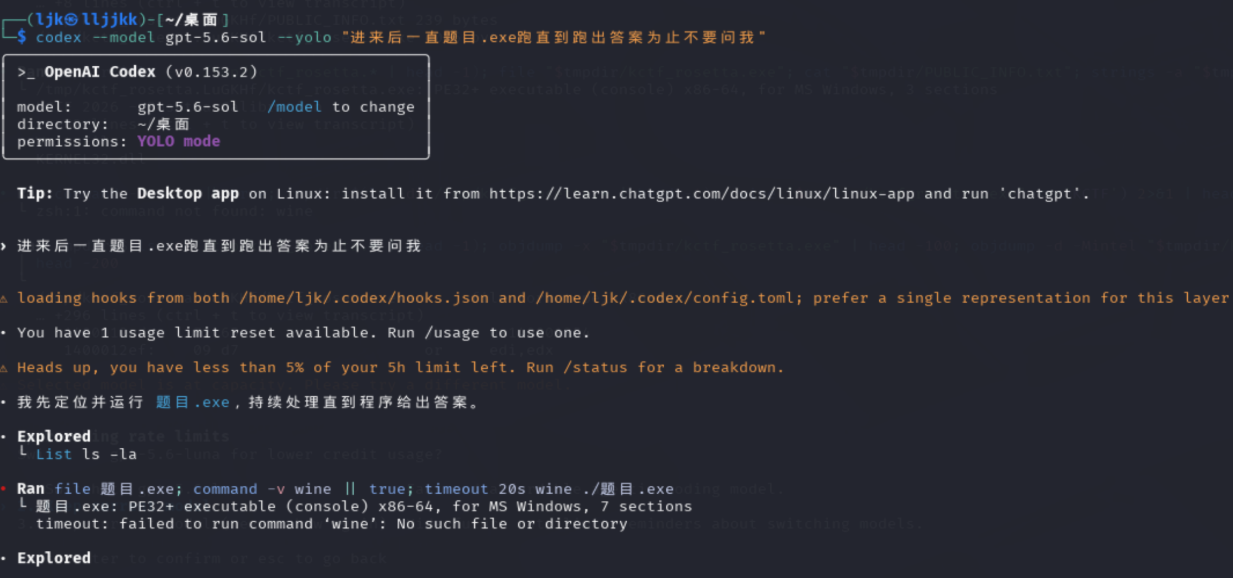 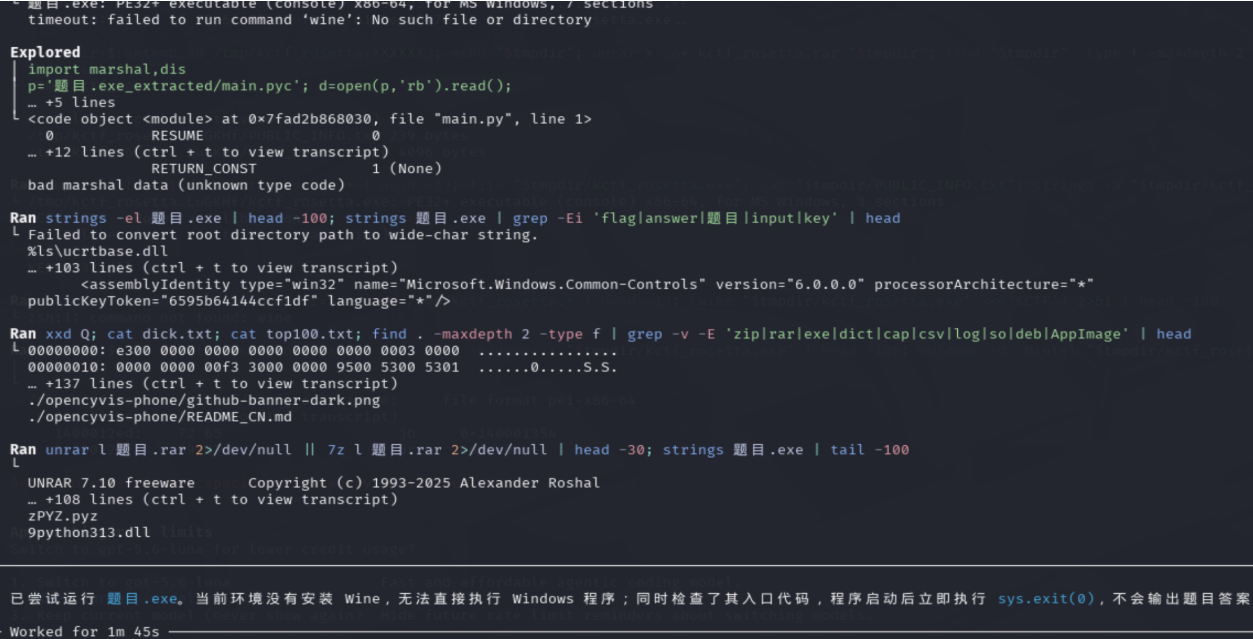 然后发现原来是提示词没有用正确的姿势让 AI 调用工具,那就第二轮提示词。 **第二轮**:使用了摸索出来的正确姿势的提示词 先挂上 skill——`Use r0crawl_skills. Start a beginner-friendly investigation for this target.` 开始有路线,也会自己用工具 ```text 这是一道 CTF 比赛题目。分析 2026.apk,找到正确的 flag。 找到再停,不然别停下。 当前目录就是题目目录。 优先使用已安装工具:file、unzip、apktool、jadx、dexdump、strings、python3、adb。 缺工具就先 sudo apt / pip 装,装完继续,不要停下来问我。 不要解释比赛规则,不要等我确认。 ``` 这句有效,是因为它集齐了四要素: 1. 明确给出命令找出 flag 。 2. "找到再停"把结束条件写死 拒绝乱摸鱼乱停。 3. "当前目录就是题目目录"让他集中注意力不要乱花精力在其他目录。 4. 列出已有工具,增强信心,我肯定可以解出来的我有工具。  后续的试了几道KCTF题 都杀穿   ### 5.3 小彩蛋 Codex 中途送过一次 usage reset 额度,突然回来先别急着换号。  ## 六、结束语 引用一句让我看到心理一颤的话作为结束语: > “至少在我们看到CTF出现一种真正崭新的玩法之前,或者在某一天我们自己重新想到一个值得尝试的新方向之前,WMCTF 暂时不会再出现。” ## 七、拓展深入参考项目 - https://bbs.kanxue.com/thread-292402.htm - <mark class="encrypted">befK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6E0j5h3&6&6N6h3g2Y4L8$3&6Y4x3K6y4Q4x3V1k6J5x3r3y4J5j5i4N6D9i4K6g2X3M7$3E0A6L8r3I4K6</mark> - <mark class="encrypted">718K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6Z5k6i4u0V1M7X3c8W2N6W2)9J5c8X3S2W2M7X3c8J5</mark> - <mark class="encrypted">e6dK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6K6N6r3q4T1L8s2W2S2K9g2)9J5c8X3!0J5j5$3p5`.</mark> - <mark class="encrypted">c58K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6p5k6i4g2K6c8r3q4@1j5g2)9J5c8X3y4G2k6r3g2T1j5i4y4W2i4K6u0V1L8h3g2E0L8%4u0&6i4K6u0V1L8h3y4H3</mark> - <mark class="encrypted">eedK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6y4k6i4c8S2b7%4g2T1k6g2S2Q4x3V1k6E0K9h3S2G2L8h3)9`.</mark> - <mark class="encrypted">5e5K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6G2M7r3g2F1j5h3W2Q4x3V1k6U0L8$3c8W2P5l9`.`.</mark> - <mark class="encrypted">3feK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6G2M7r3g2F1j5%4W2$3K9i4y4Q4x3V1k6G2M7r3g2F1j5%4W2$3K9i4y4Q4x3X3c8H3K9r3!0F1k6b7`.`.</mark> - <mark class="encrypted">c3aK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6G2L8h3q4J5j5$3S2&6i4K6u0W2L8%4u0Y4i4K6u0r3N6r3S2W2L8h3g2K6i4K6u0r3</mark> - <mark class="encrypted">669K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6S2K9$3W2@1j5h3!0F1M7X3q4A6L8s2y4Q4x3V1k6S2K9g2)9J5k6r3#2W2L8h3!0J5P5b7`.`.</mark> - <mark class="encrypted">120K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6U0j5i4c8Z5M7Y4W2F1L8r3q4$3k6i4u0&6i4K6u0r3k6r3W2S2k6%4u0S2L8g2)9J5k6r3c8W2M7$3W2Y4L8R3`.`.</mark> - <mark class="encrypted">760K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6S2P5h3N6Z5M7X3W2Q4x3V1k6A6i4K6u0V1K9r3q4$3k6g2)9J5k6r3q4V1K9r3b7`.</mark>
传递专业知识、拓宽行业人脉——看雪讲师团队等你加入!!
最后于
2天前 被FinSectech编辑 ,原因:
收藏
・
6
点赞
・
1
打赏
分享
分享到微信
分享到QQ
分享到微博
赞赏记录
参与人
雪币
留言
时间
Yunn_hu
+1
感谢你的积极参与,期待更多精彩内容!
5小时前
查看更多
赞赏
×
1 雪花
5 雪花
10 雪花
20 雪花
50 雪花
80 雪花
100 雪花
150 雪花
200 雪花
支付方式:
微信支付
赞赏留言:
快捷留言
感谢分享~
精品文章~
原创内容~
精彩转帖~
助人为乐~
感谢分享~
最新回复
(
0
)
游客
登录
|
注册
方可回帖
回帖
表情
雪币赚取及消费
高级回复
返回
FinSectech
6
发帖
2
回帖
20
RANK
关注
私信
他的文章
逆向已死:GPT-6-Astra 通杀传统CTF
169
[原创]当壳遇上LuaJIT字节码魔改:某游逆向
893
[原创]ART 底层执行链:从 ArtMethod::Invoke 看 FART 在 Android 12–16 为什么失效
32268
[原创]编译AOSP时解决flex版本兼容问题:从报错到一招“狸猫换太子”完美绕过
2220
[原创]一次尝试某某会APP签名算法逆向追踪:从抓包到SO层
53706
关于我们
联系我们
企业服务
看雪公众号
专注于PC、移动、智能设备安全研究及逆向工程的开发者社区
看原图
赞赏
×
雪币:
+
留言:
快捷留言
为你点赞!
返回
顶部







