-
-
[原创]电脑装完系统 是谁修改了你的主页?
-
发表于: 2026-11-12 18:14 687
-


一、 概述
近日,火绒安全实验室接到用户反馈:电脑刚装好系统,浏览器主页就被莫名改成陌生导航站,同时被安装了一款名为“We2新标签页”的推广扩展。经溯源发现,篡改源头并非用户自行安装的任何软件,而是装机环节所用的“系统总裁”SC封装工具——该工具面向装机商与系统维护人员,用于批量封装Windows系统。也就是说,装机商用它封装出的镜像中,就内置了浏览器配置篡改逻辑:系统部署完成进入桌面阶段后,该模块自动执行,对浏览器的首页、新标签页进行静默篡改。

经火绒工程师分析后发现,上述行为与封装界面的任何用户配置无关:即便不勾选任何附加组件,普通封装方式仍会释放劫持相关组件,且不提供任何关闭或卸载选项。其波及范围也不止一款浏览器——模块可探测并篡改Chrome、Edge、360、QQ、搜狗、夸克等10款主流浏览器,并针对浏览器自带的主页防篡改校验机制重新计算校验值,使篡改悄然生效。
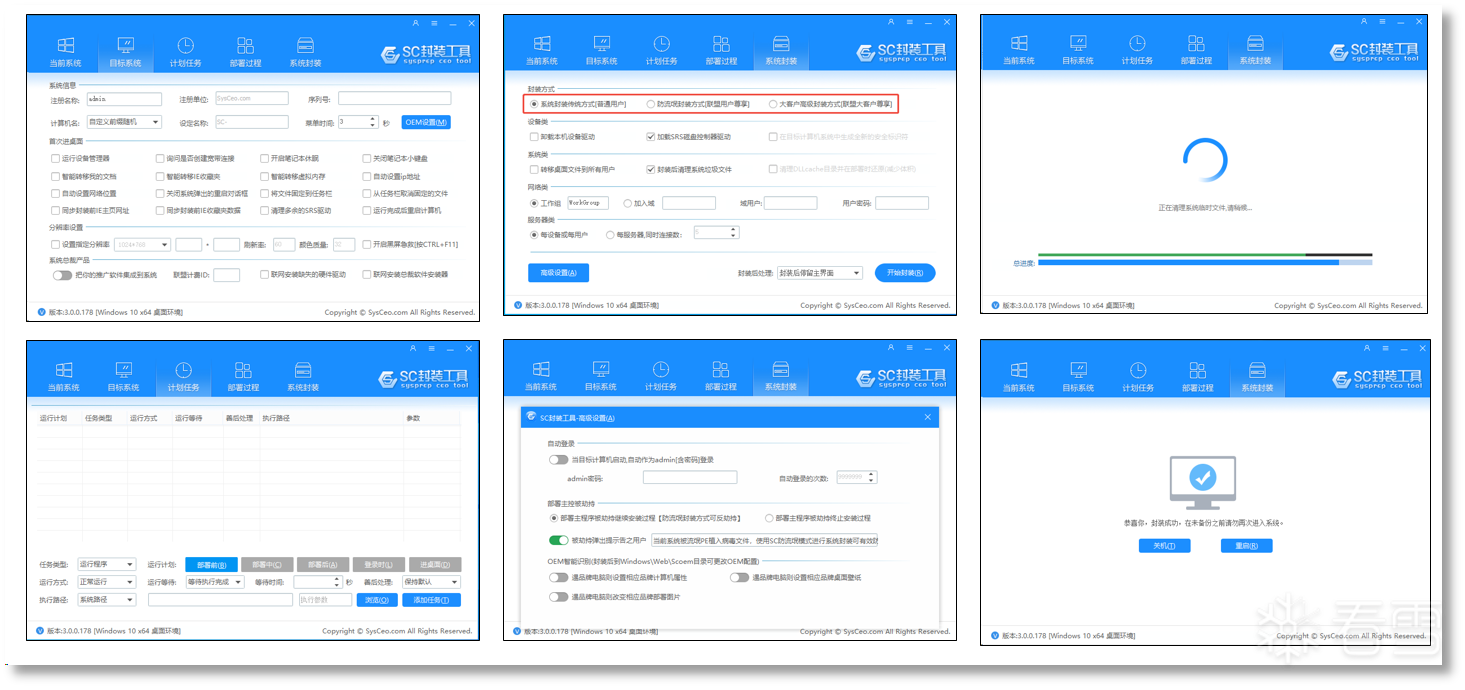
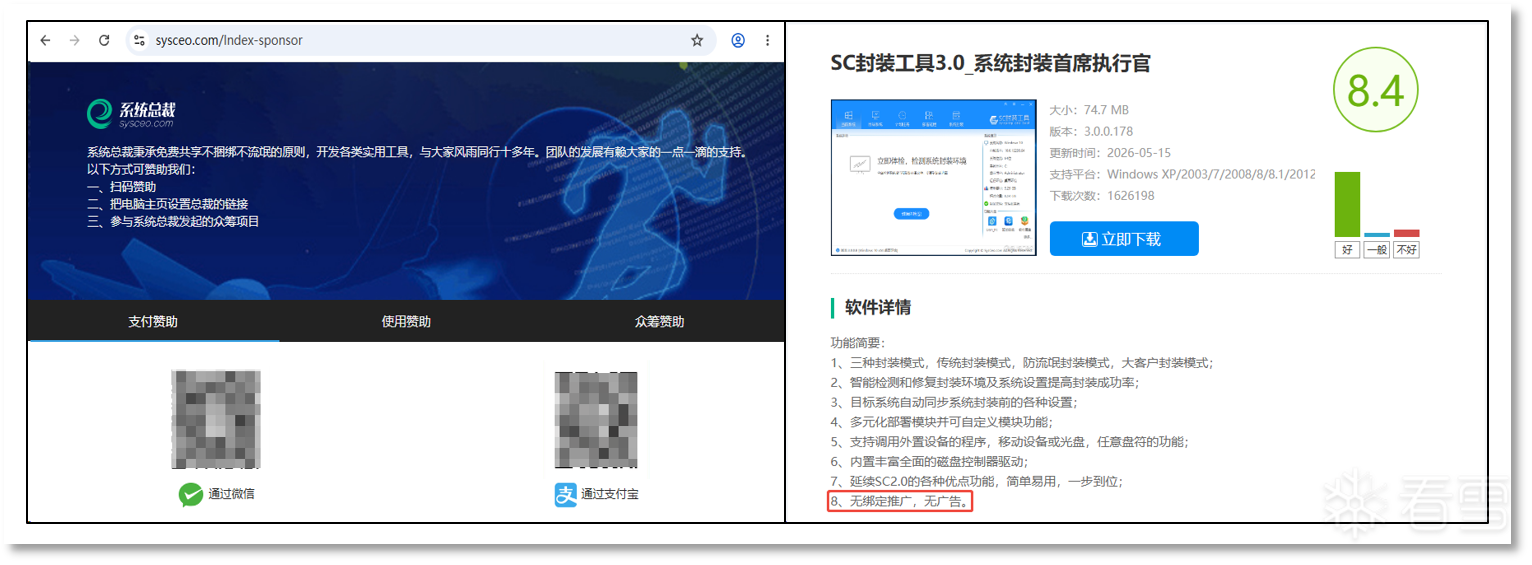
值得注意的是,"防流氓/大客户封装方式"的封装产物无浏览器篡改行为。系统总裁官网在赞助页面中宣称"免费共享不捆绑不流氓",并提供三种赞助方式,其中方式二为"把电脑主页设置总裁的链接"。然而封装工具在普通封装情况下,完成主页篡改行为,且未提供任何关闭或卸载选项。官方将"设置主页"列为赞助行为,却在工具中将其变为默认静默执行。
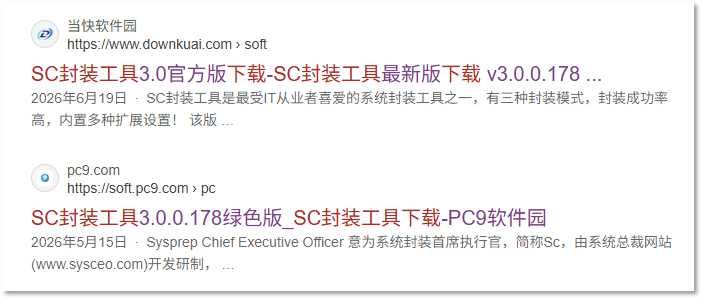
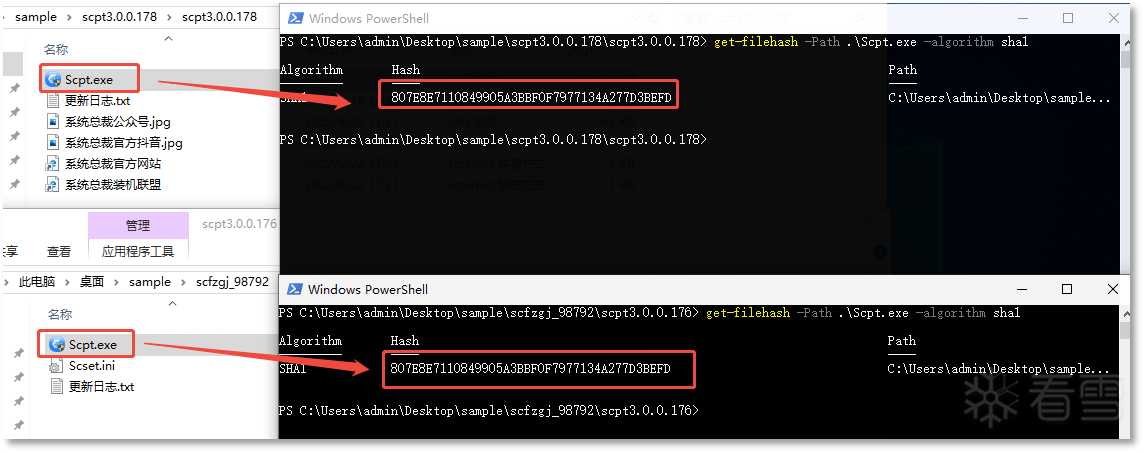
同时火绒工程师还发现,该问题并非只存在于官网渠道:从PC下载网、当快软件园等第三方下载站获取该工具的旧版本(v3.0.0.176)进行验证,其版本更新后,主程序与本报告分析的官网样本完全一致。这就意味着,无论用户从官网还是第三方下载站获取该工具,更新后都会变为携带劫持组件的同一版本,即更换下载渠道,并不能避开这一问题。
事实上,这一问题早在2021年就已有公开反馈(89dK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6%4N6%4N6Q4x3X3f1#2x3Y4m8G2K9X3W2W2i4K6u0W2j5$3&6Q4x3V1k6@1K9s2u0W2j5h3c8Q4x3X3b7I4y4o6f1#2x3e0t1$3i4K6u0V1x3g2)9J5k6o6q4Q4x3X3g2Z5N6r3#2D9i4@1g2r3i4@1u0o6i4K6R3&6i4@1f1K6i4K6R3H3i4K6R3J5i4@1f1#2i4@1p5@1i4K6W2m8i4@1f1#2i4@1t1&6i4@1t1@1i4@1f1$3i4K6W2p5i4@1p5#2i4@1g2r3i4@1u0o6i4K6S2o6i4@1f1^5i4@1q4r3i4@1p5#2i4@1f1#2i4@1t1%4i4@1p5#2i4@1f1#2i4K6R3#2i4@1t1%4i4@1f1%4i4K6R3&6i4K6R3^5i4@1f1$3i4K6W2o6i4@1q4o6i4@1f1#2i4K6R3%4i4@1p5H3i4@1f1%4i4@1u0n7i4K6S2r3i4@1f1^5i4@1u0r3i4@1q4p5i4@1f1@1i4@1u0n7i4@1p5K6i4@1g2r3i4@1u0o6i4K6S2o6i4@1f1^5i4K6R3H3i4K6S2o6i4@1f1$3i4@1q4p5i4@1p5@1i4@1f1%4i4@1t1I4i4@1u0n7i4@1f1#2i4K6S2m8i4@1q4n7i4@1f1$3i4K6S2o6i4K6R3I4i4@1f1^5i4@1p5I4i4K6S2o6i4@1f1@1i4@1t1^5i4@1u0m8i4@1f1@1i4@1u0n7i4K6S2p5i4@1f1#2i4@1u0n7i4@1t1$3i4@1f1%4i4@1u0n7i4@1q4p5i4@1f1^5i4K6R3%4i4@1t1K6i4@1f1@1i4@1u0n7i4K6S2m8i4@1f1J5i4K6R3H3i4K6V1@1i4@1f1J5i4K6R3H3i4K6V1@1i4@1f1^5i4@1u0r3i4K6V1&6i4@1f1^5i4@1p5I4i4@1p5^5i4@1f1$3i4K6V1^5i4K6S2q4i4@1f1#2i4@1q4q4i4K6R3K6i4@1f1#2i4@1t1&6i4@1t1$3i4@1f1&6i4K6W2p5i4K6W2q4i4@1f1$3i4K6W2r3i4K6V1H3i4@1f1$3i4@1q4o6i4@1p5I4i4@1f1$3i4K6W2n7i4@1t1@1i4@1f1$3i4K6V1$3i4@1t1H3i4@1f1#2i4@1u0o6i4K6V1#2i4@1f1#2i4K6R3#2i4@1p5#2i4@1f1%4i4K6W2m8i4K6R3@1i4@1f1#2i4K6R3I4i4@1t1$3i4@1f1#2i4K6S2r3i4K6V1I4i4@1f1&6i4K6V1%4i4@1q4q4i4@1f1&6i4@1p5J5i4K6V1^5i4@1g2r3i4@1u0o6i4K6S2o6i4@1f1^5i4K6R3H3i4K6S2o6i4@1f1$3i4K6V1^5i4@1q4r3i4@1f1&6i4K6V1#2i4@1u0r3i4@1f1$3i4K6W2o6i4K6W2r3i4@1f1#2i4@1q4p5i4K6V1^5i4@1f1#2i4K6W2o6i4@1p5^5i4@1f1K6i4K6R3H3i4K6R3I4i4@1f1@1i4@1u0n7i4K6S2q4i4@1f1$3i4K6W2o6i4@1q4m8i4@1f1$3i4K6V1@1i4@1t1$3i4@1f1$3i4K6V1#2i4K6W2n7i4@1f1%4i4K6W2m8i4K6R3@1i4@1f1^5i4@1p5I4i4K6S2o6i4@1f1@1i4@1t1^5i4@1u0m8i4@1g2r3i4@1u0o6i4K6W2n7i4@1f1#2i4K6S2r3i4@1p5H3i4@1f1#2i4K6S2m8i4@1p5H3i4@1f1^5i4@1q4r3i4@1p5#2i4@1f1#2i4@1t1%4i4@1p5#2i4@1f1#2i4K6R3#2i4@1t1%4i4@1f1#2i4K6W2o6i4@1p5^5i4@1f1^5i4@1p5K6i4K6R3#2i4@1f1$3i4K6W2o6i4@1u0m8i4@1f1%4i4K6S2q4i4@1q4r3i4@1f1^5i4K6S2m8i4K6R3J5i4@1f1^5i4@1p5J5i4@1q4n7i4@1f1$3i4K6R3&6i4@1t1&6i4@1f1&6i4K6R3%4i4K6S2r3i4@1f1@1i4@1u0p5i4@1u0r3i4@1f1%4i4K6V1@1i4@1p5^5i4@1f1%4i4K6W2m8i4K6R3@1i4@1f1%4i4K6R3&6i4@1t1&6i4@1f1$3i4K6R3H3i4@1p5%4i4@1g2r3i4@1u0o6i4K6S2o6i4@1f1#2i4K6R3#2i4@1t1$3i4@1f1%4i4@1t1@1i4@1q4r3i4@1f1%4i4@1p5%4i4@1q4r3i4@1f1#2i4@1u0p5i4@1t1I4i4@1f1#2i4K6V1K6i4K6S2p5i4@1f1%4i4K6W2m8i4K6R3@1i4@1f1%4i4K6V1@1i4@1p5^5i4@1f1$3i4K6R3^5i4@1t1%4i4@1f1^5i4@1p5%4i4K6R3@1i4@1f1$3i4@1p5^5i4@1p5I4i4@1f1@1i4@1t1^5i4K6S2p5i4@1f1#2i4@1q4q4i4@1t1&6i4@1f1#2i4@1u0r3i4@1u0p5i4@1f1^5i4@1p5%4i4K6R3$3i4@1f1K6i4K6R3H3i4K6R3J5
目前,火绒安全产品已实现对该行为的拦截与查杀。
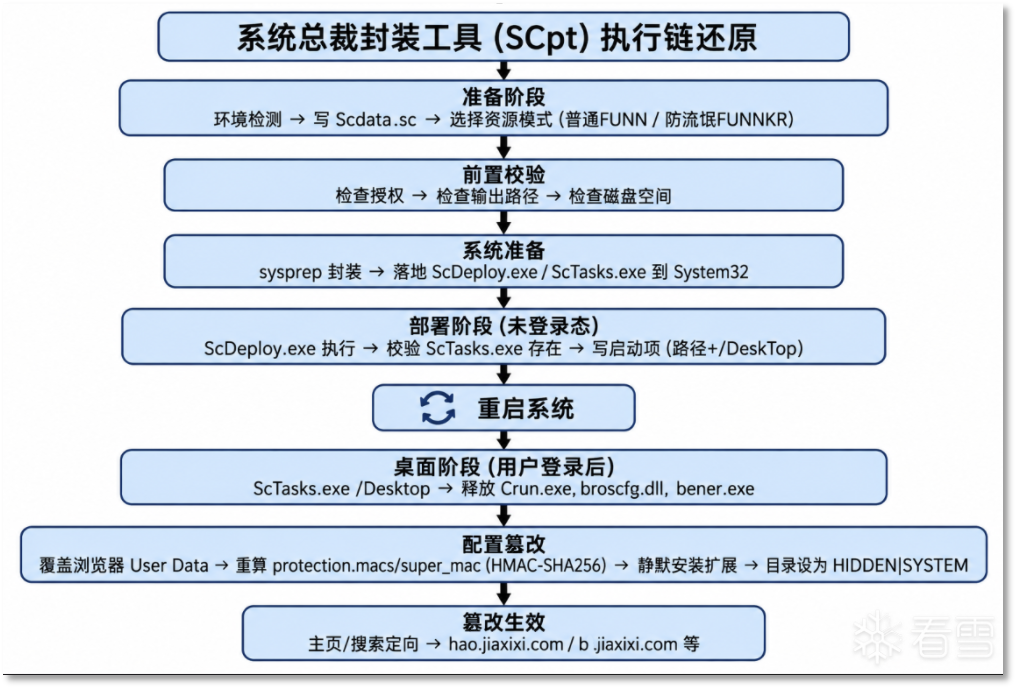
二、 执行链还原
三、 样本分析
系统总裁封装工具解压为:
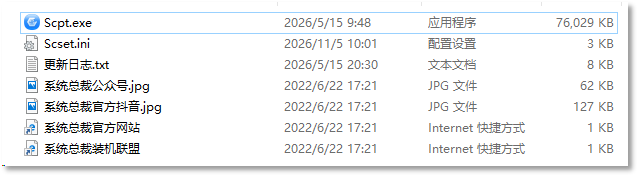
Scpt会根据配置进行封装
系统封装流程分四段。先是准备阶段,检测运行环境、写初始配置;
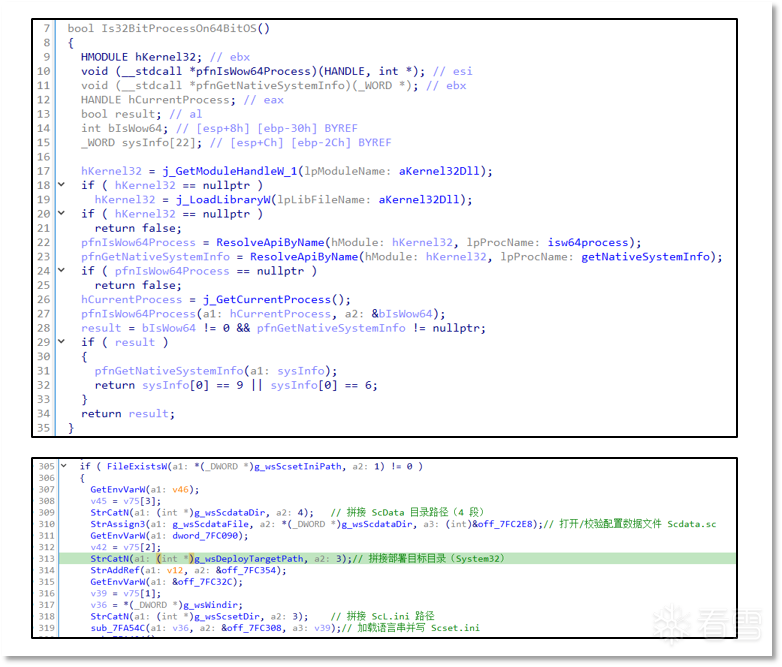
然后是点击“开始封装”之后的前置校验,检查授权、输出路径和磁盘空间
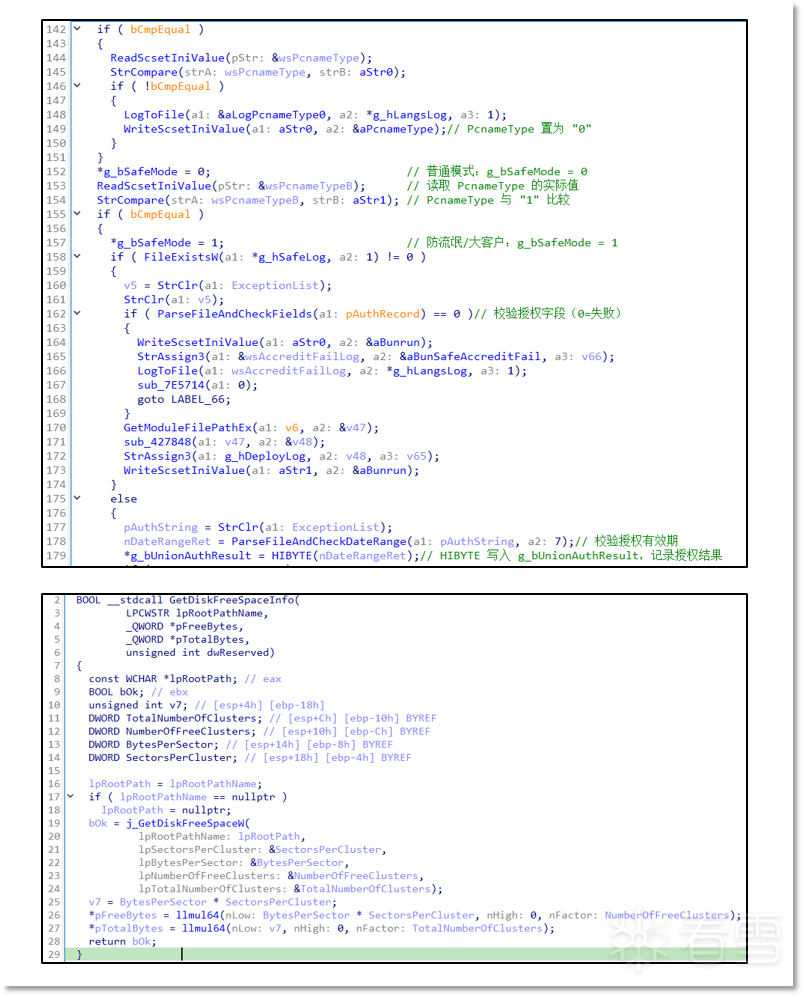
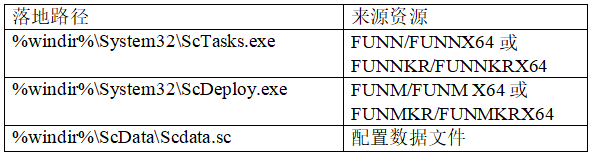
通过后进入系统准备,使用sysprep进行封装,最后生成部署文件,封装完成后释放的主要文件。
ScDeploy.exe在用户尚未登录的部署环境执行,在确认同目录下的ScTasks.exe存在后,将"路径+/DeskTop"写入启动项。
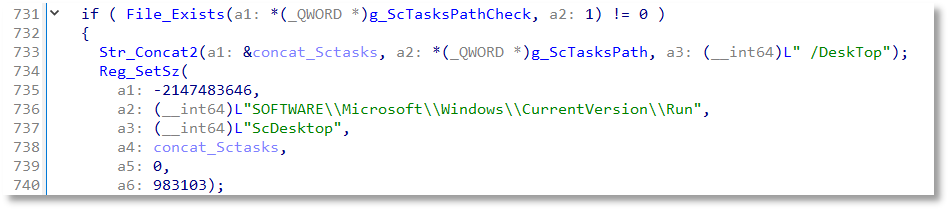
封装完成后会重启系统,重启后会执行启动项,Sctasks.exe /Desktop。
三种模式释放的ScDeploy.exe与ScTasks.exe来自不同资源,逐个资源比对结果如下。
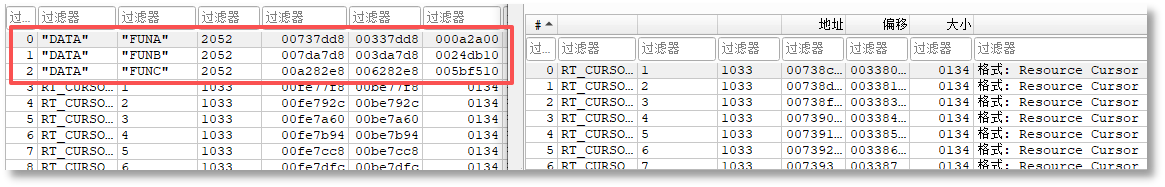
普通模式的FUNN包含三个防流氓/大客户模式没有的资源:
ScTasks.exe在桌面阶段释放三个文件Crun.exe、broscfg.dll和bener.exe,探测四款Chrome、360Chrome、Quark、Sogou浏览器是否存在,拼出 "Del E G J K S" 形式的命令行。
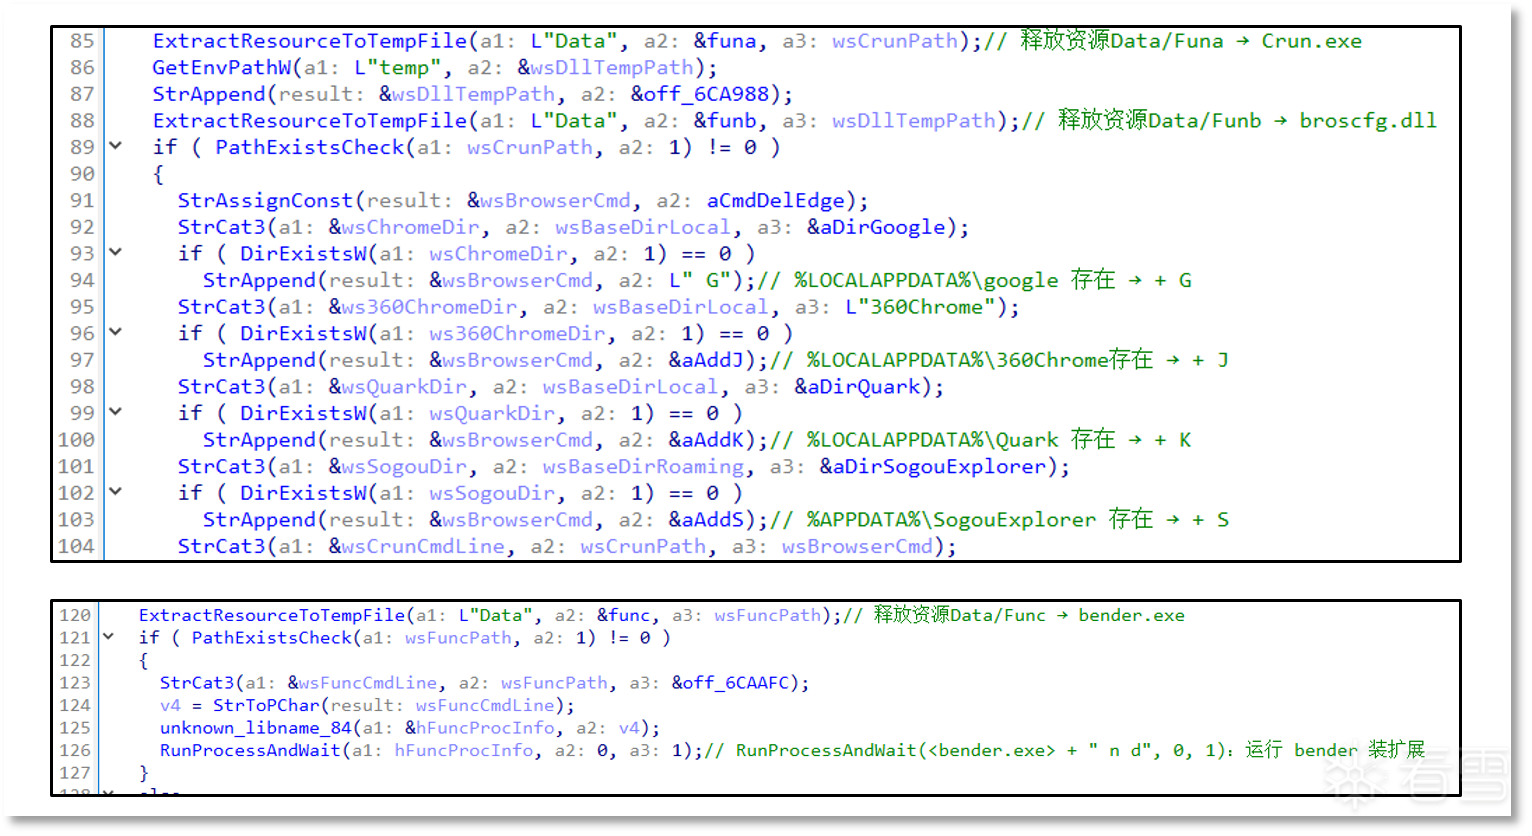
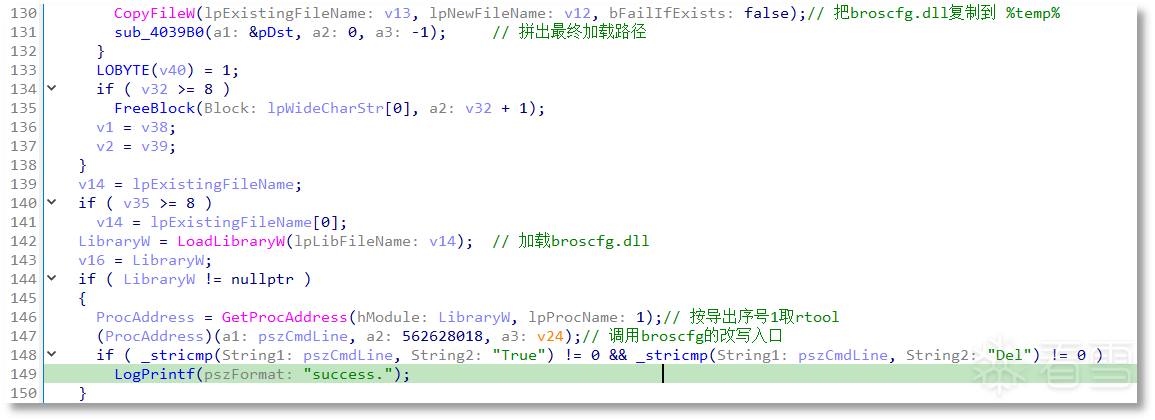
Crun.exe将broscfg.dll加载,调用broscfg.dll的导出函数rtool。
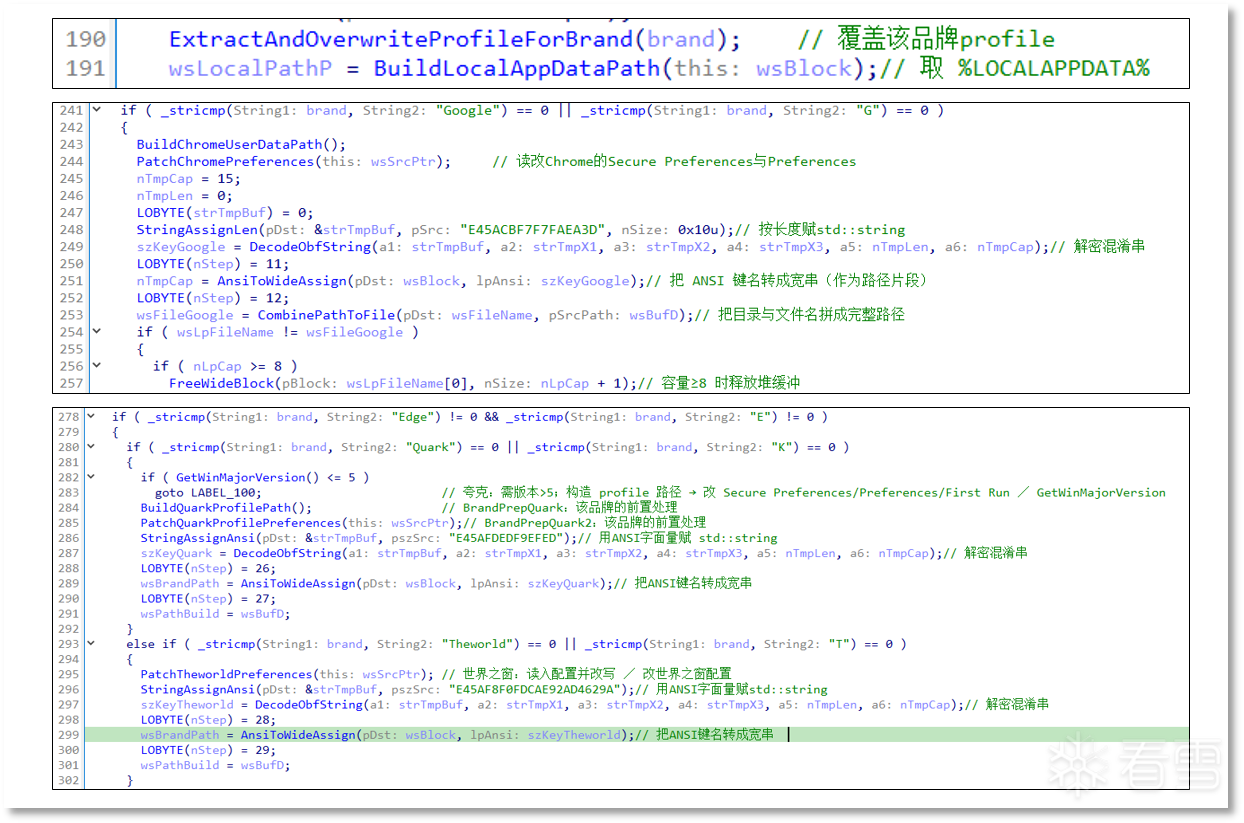
broscfg.dll按品牌词分派,品牌字符串共 15 个:Google、Edge、Quark、Theworld、2345、Maxthon、Qq、Qqsafe、Jisu、Liebao、360、Sogou、Opera、Iqiyi、360closetk; 将内嵌的11个资源覆盖profile。
以 Chrome 为例,模板包含 Preferences、Secure Preferences、Web Data、First Run、Last Browser、Last Version等文件。解包后直接写入%LOCALAPPDATA%\google\Chrome\User Data\Default目录。模板中的Secure Preferences预先构造了篡改后的结构:
{
  "homepage": "c1dK9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8X3S2S2L8#2)9J5k6h3A6A6j5i4S2A6P5r3W2Q4x3X3g2U0L8$3#2Q4x3V1k6Q4x3U0k6I4N6h3!0@1i4K6y4n7i4K6u0o6
  "homepage_is_newtabpage": false,
  "session": {
    "restore_on_startup": 4,
    "startup_urls": ["748K9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8X3S2S2L8#2)9J5k6h3A6A6j5i4S2A6P5r3W2Q4x3X3g2U0L8$3#2Q4x3V1k6Q4x3U0k6I4N6h3!0@1i4K6y4n7i4K6g2p5
  },
  "protection": {
    "macs": {
      "homepage": "D191357C…8F4145AE",
      "session": {
        "restore_on_startup": "E616250A…44D79DDA",
        "startup_urls": "E909C9E0…4708BB647"
      }
    },
    "super_mac": "F7AA229C…40F5"
  }
}
每条MAC为32字节。Chrome、Edge、夸克模板的MAC 不能直接沿用,需要重算,重算过程为:先取机器指纹,包括本机 SID 字符串和系统盘卷序列号;再把指纹与字段路径 + 字段值组成消息,用 HMAC-SHA256 计算,密钥是硬编码的16个32位常量,经ipad/opad处理;摘要32字节转64位十六进制,逐条写回protection.macs.字段,最后重算super_mac。

其资源节内嵌11个7z压缩包,每个对应一款浏览器的整套配置模板(Preferences、Secure Preferences、Bookmarks、Web Data、Top Sites等),解包后整包覆盖用户配置:

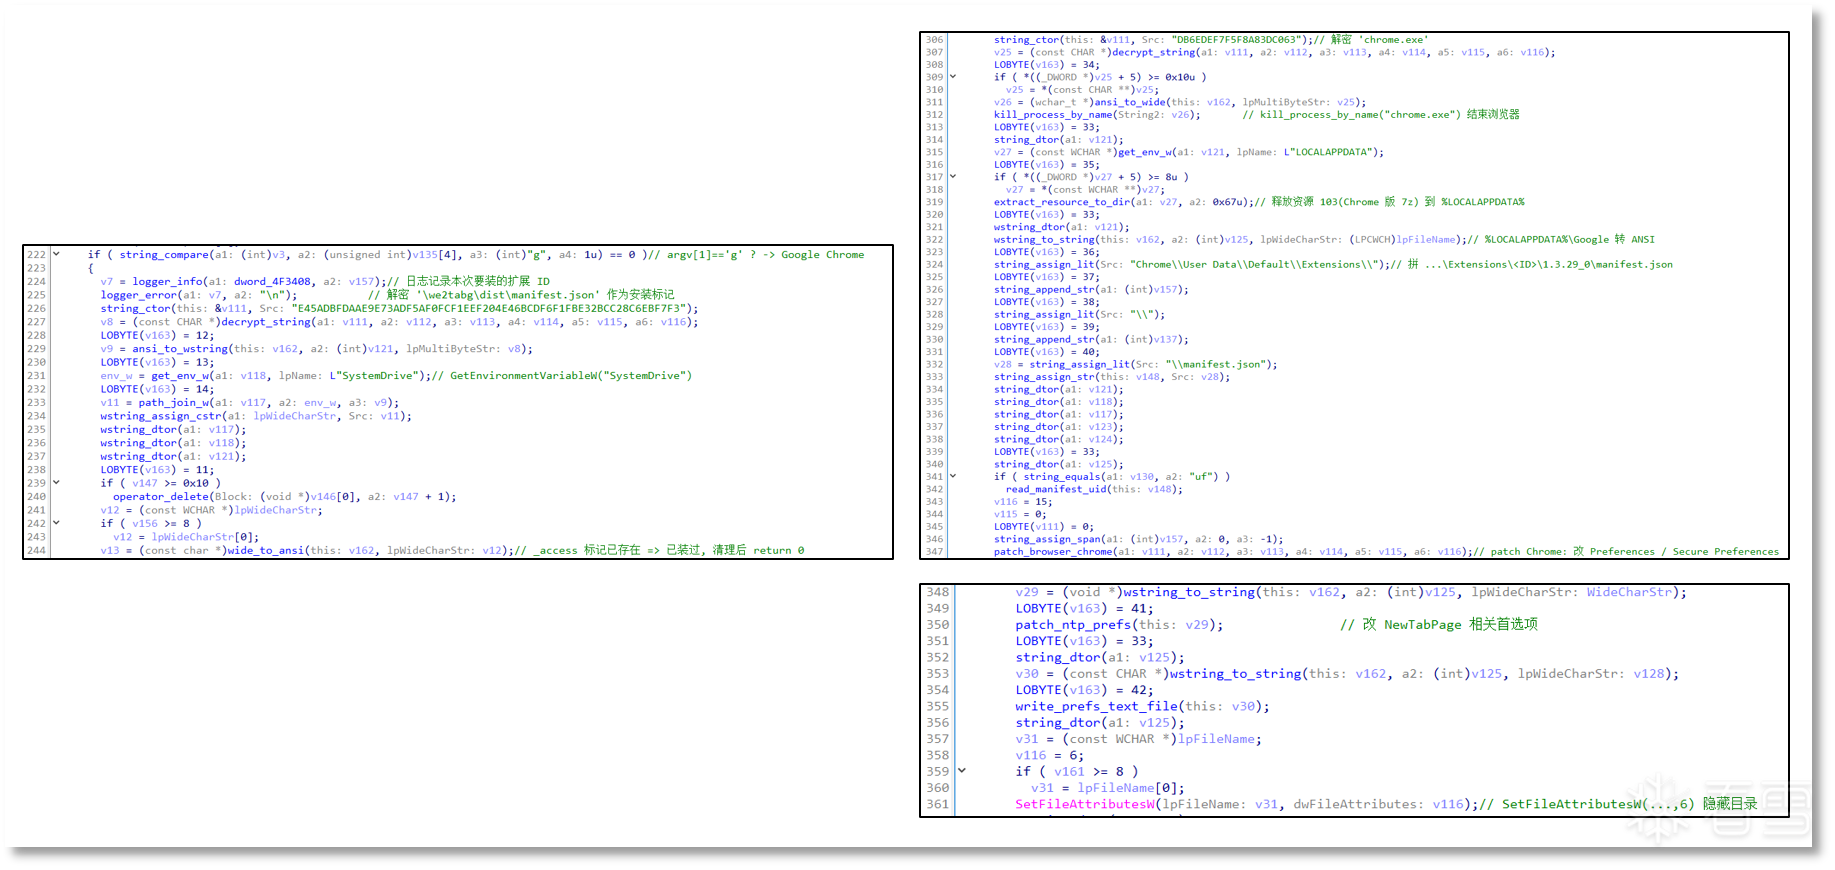
bener以n参数运行时:把DATA/FUN资源写成临时文件;按g/e/x三种布局把扩展目录投进Chrome、Edge 或通用Chromium的Default\Extensions\<id>\1.3.29_0。
改extensions.settings和protection.macs, 并将浏览器数据目录设为HIDDEN|SYSTEM。
火绒安全建议
- 避免使用来源不明的Ghost系统、封装镜像;
- 拒绝"一键安装/快速安装",逐项取消“设 xx为主页”“安装 xx 导航”“推荐 xx 工具”等默认勾选项;
- 软件只从官网下载,避开“高速下载器”“绿色破解版”“万能工具箱”这类二次打包渠道;
- 浏览器优先用官方离线安装包,避免被第三方下载器注入推广配置;
开启火绒安全软件实时防护,保持病毒库更新。
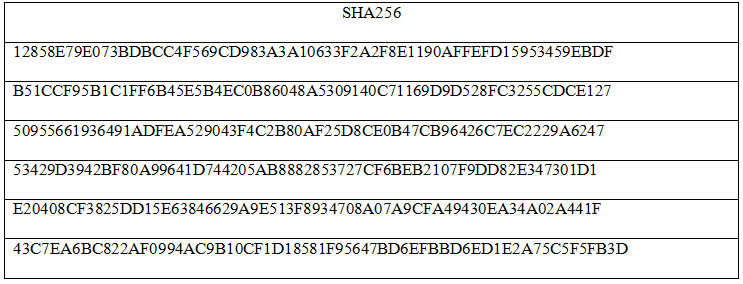
四、 样本IOC
赞赏

|




