Ai-security-check 是我做的一款面向 AI 编程工具的本地代码安全检查工具。 接入 Codex 或 Cursor 后,你照常让 AI 写代码、改功能。只要这轮任务改了代码,工具就会在任务收尾时自动检查相关改动,不用再手动说一句「帮我扫描」。
比如,你让 Codex 给项目接入一个第三方 SDK。它可能同时改了业务代码、配置文件和依赖。Ai-security-check 会在本机检查这些改动中是否有潜在的不安全代码、误写进源码的 API Key,或命中已知漏洞的依赖。发现问题后,Agent 可以结合代码解释为什么报、建议怎么改。即使关掉对话,你也能在本地风险管理界面回看发现和处置记录,由你决定要不要修。
这篇文章主要讲三个实现问题。怎样让检查自动触发又不打断开发,怎样让三种扫描引擎各自扫到该扫的内容,以及怎样对同一条风险做修复复查。
一、不是每次聊天都扫
接入之后,我希望开发者照常使用 AI 编程工具。问一段代码是什么意思、讨论方案,这些都不必启动扫描。实际改了代码,再由 Runtime 记录相关变更,在任务收尾时触发检查。
这里有个取舍:太早扫,Agent 可能还在反复修改同一份文件,看到的是中间状态。等到提交代码才扫,又经常错过最容易理解这次改动的时候。把检查放在任务收尾,开发者还能在原来的上下文里判断结果,也不用在每轮对话末尾再补一句「帮我做安全检查」。
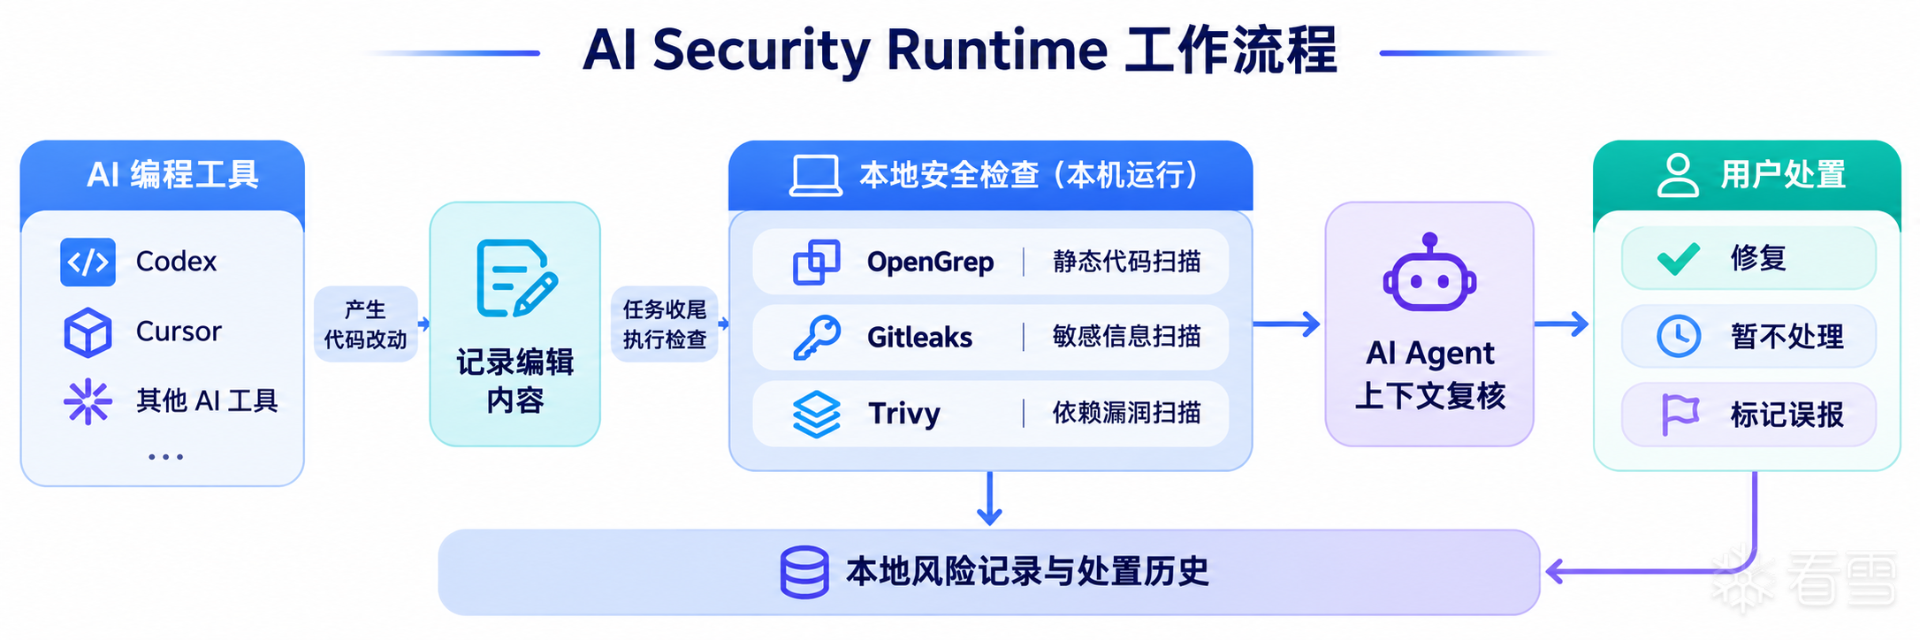
一次任务的大致流程是:记录代码改动 → Hook 触发本地检查 → Agent 结合上下文复核 → 开发者在本地管理界面处置。
二、三个扫描器的输入并不一样
Runtime 复用已有工具。本项目里,OpenGrep 看业务代码,Gitleaks 看疑似凭据,Trivy 看第三方依赖的已知漏洞。
| 工具 | 在项目里的职责 | 看结果时容易误解的地方 |
|---|
| OpenGrep | 根据适用规则分析源文件,比如查找潜在的危险调用或不安全的数据拼接 | 规则没命中,可能是代码没问题,也可能是文件根本没被交给引擎 |
| Gitleaks | 在源码、配置等扫描目标里识别疑似 API Key、Token 等凭据 | 匹配到凭据特征不代表那一定是真实有效的密钥 |
| Trivy | 根据能解析到的依赖版本查询已知漏洞 | 版本命中公告与项目实际是否使用受影响功能,是两件事 |
开发者一次接入第三方 SDK,可能同时改动业务代码、配置和依赖声明。对 OpenGrep 和 Gitleaks,相关文件是检查对象。对 Trivy,光知道业务代码改了哪几行不够,还得知道项目实际用了哪些依赖版本。
选文件这块也有个容易忽略的坑。我在处理 .vue、`.mjs` 这类文件的覆盖时发现,引擎能处理某种文件,不代表产品调用引擎时会把它传进去。 排查这类漏报,我会先看文件有没有进入目标范围,再看规则是否适用,最后看引擎是否真正跑完。引擎没跑、解析失败和扫描完成但无命中,不能都理解成「没发现风险」。
三、结果不只在对话里出现一次
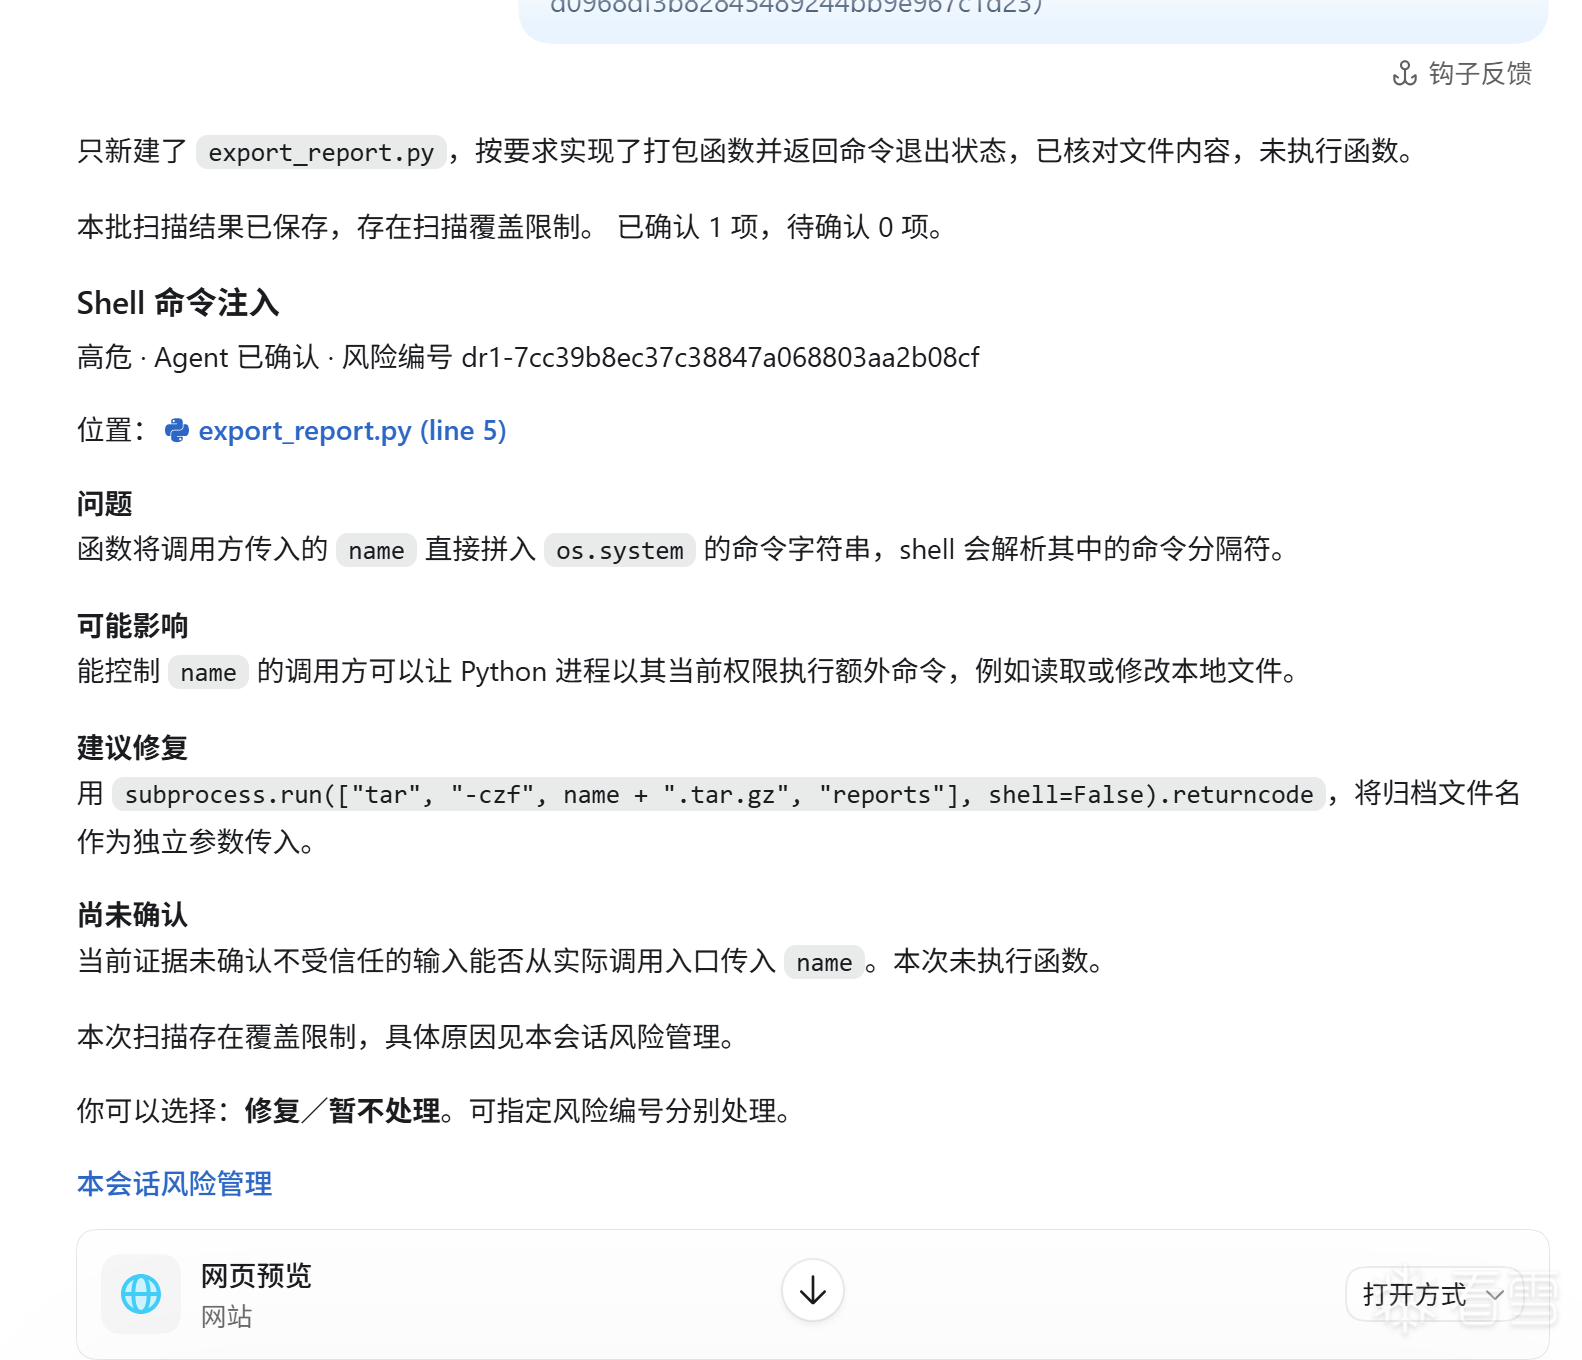
扫描器给的是线索。Agent 可以结合调用关系、输入来源和已有校验,解释为什么这条发现值得看,以及建议怎么处理。但它不会替用户决定要不要改代码。
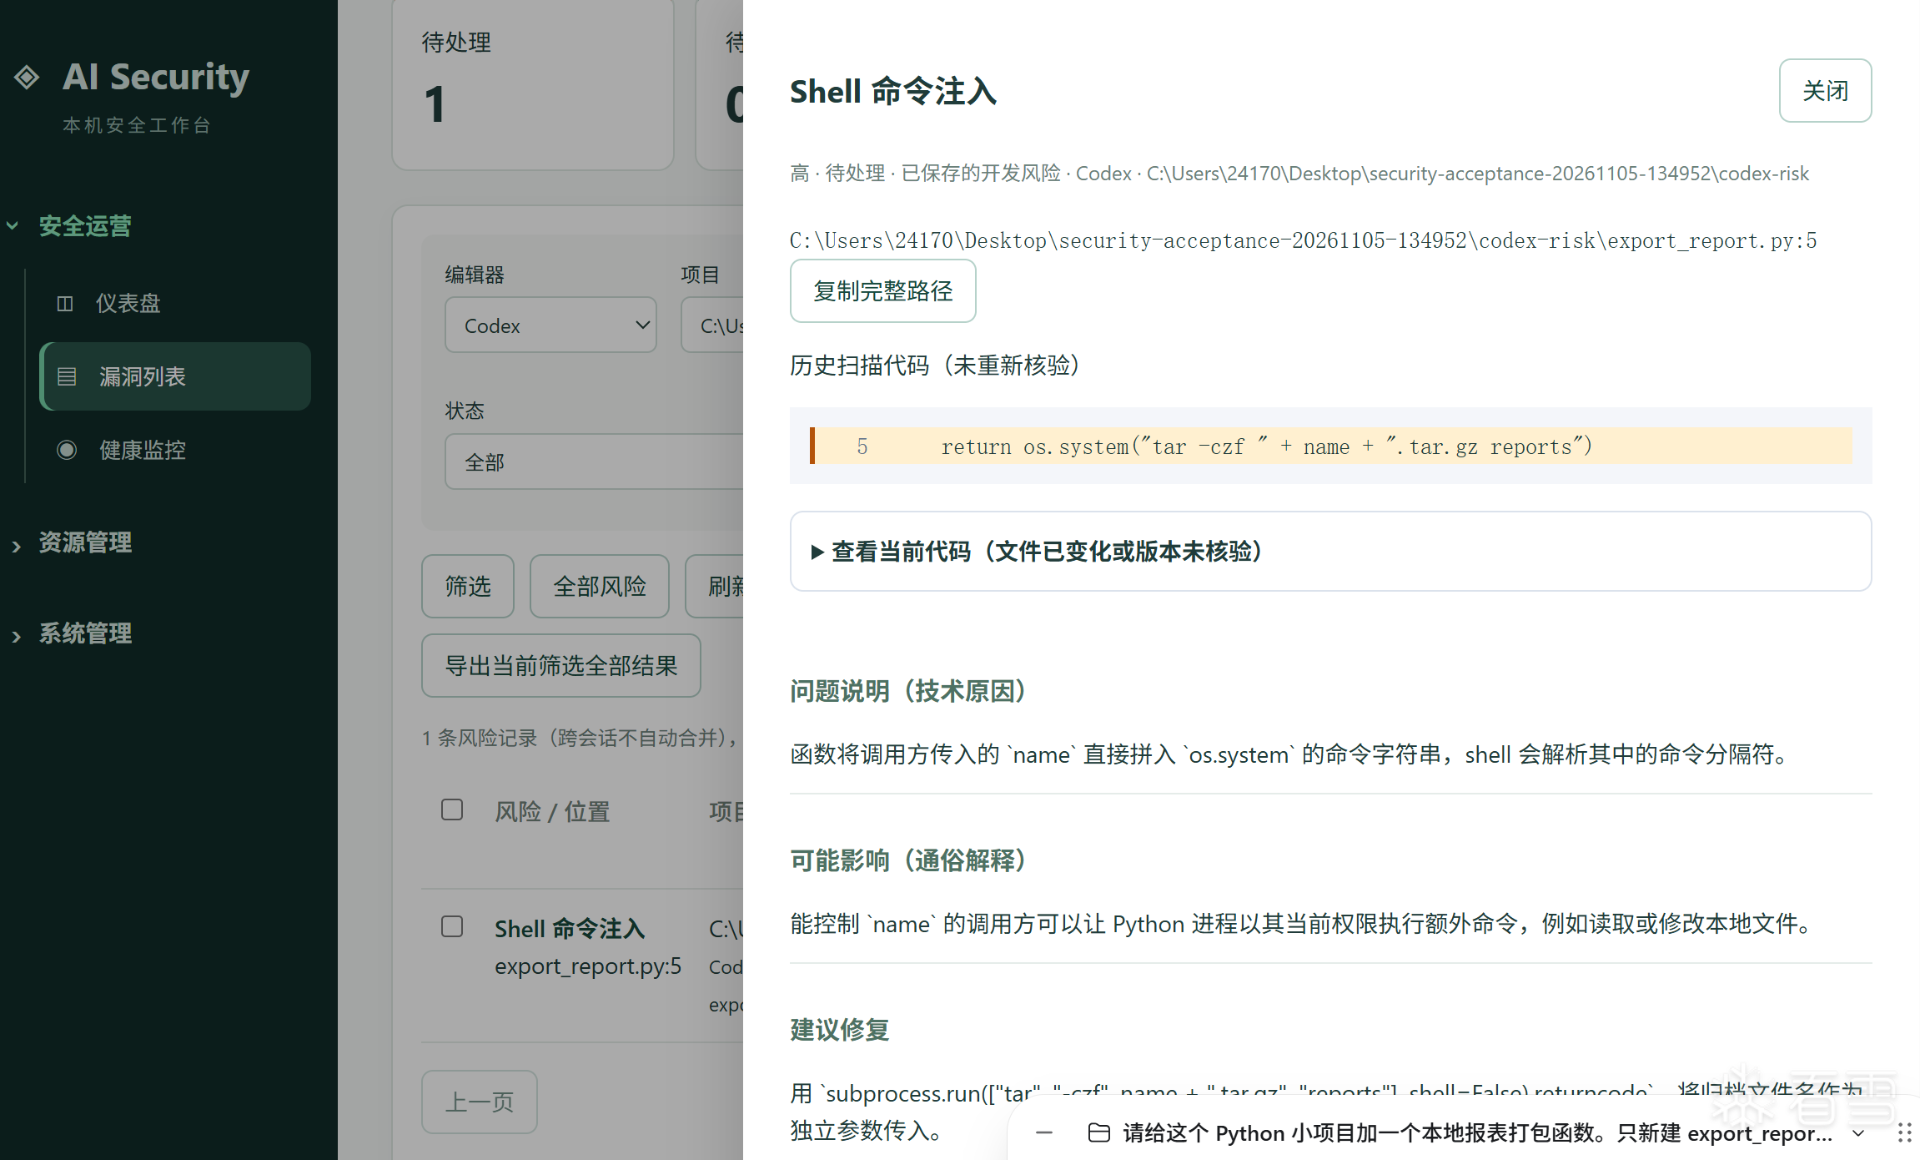
我给项目做了一个本地风险管理界面。任务对话结束后,可以在这里回看风险位置、说明、修复建议和处置记录。想修的,由自己决定是否让 Agent 协助修改。现在不打算修的,可以先保留。确认为误报的,可以留下排除依据。
我更关心的是,复查能不能对应回原来的发现。比如将演示代码中的硬编码测试值移出源码后,要先确认复扫确实覆盖了原文件,再检查原命中是否还存在。范围正确的复查,才有资格和原发现做对照。 如果只是换个范围扫了一次,看到零告警也说明不了原问题解决了。
静态扫描在本机执行,风险记录也保留在本机。这里的「本地」指 Runtime 和扫描链路,不代表 AI 复核一定离线。复核环节的数据处理仍取决于所用的 AI Coding 客户端和模型配置。
四、怎么试
- 按项目文档安装,选择当前版本支持的 AI Coding 客户端完成接入。
- 用一个独立的本地测试项目正常做一次代码修改,任务里不用加「请扫描」。
- 等任务收尾,查看是否触发检查,再打开本地风险管理界面,确认发现是否能对应到本轮操作。
这个项目想补的是开发过程中的及时反馈和后续处置,不替代 CI 安全门禁、人工审计,也不保证发现所有问题。
如果有同行试用,我最想听两类反馈:应该扫但没扫的改动,以及报出来了,但开发者看完还是不知道下一步做什么的发现。这两类问题比单看告警数更能帮我判断工具有没有用。
项目源码公开,具体使用条件以仓库中的 LICENSE 为准。
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)





