在近日的排查中,安全团队发现了已被经典文件型病毒 Win32.Neshta(又称 PE_NESHTA.A)感染的正版游戏启动程序 FeihuoClient.exe。
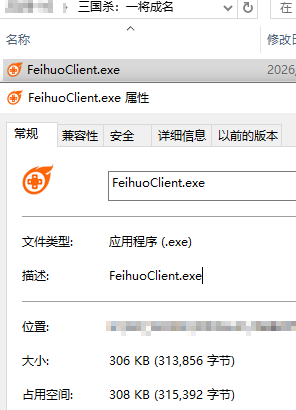
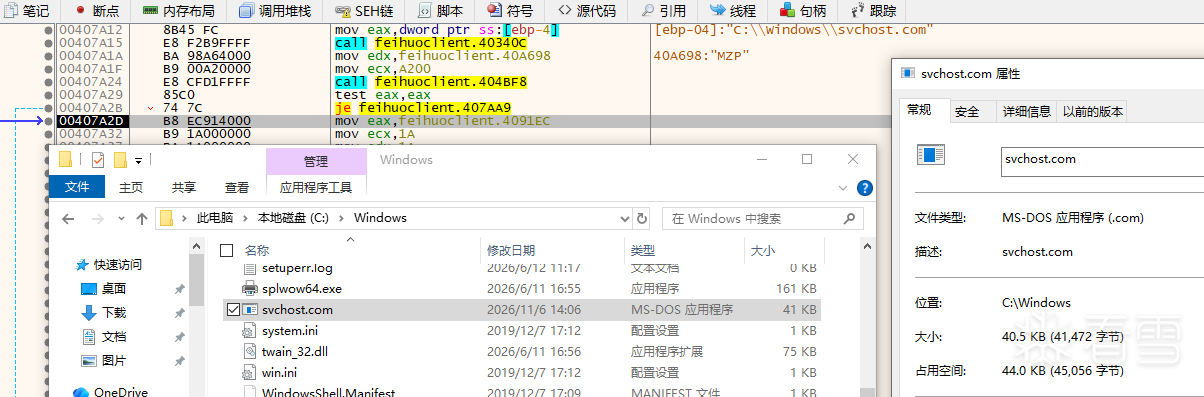
该病毒体大小固定为 41,472 字节,具备隐蔽机制与高危害的全盘传播能力。分析完整还原了其入口点控制流、基于 LCG 流密码的加解密算法、文件头覆盖与尾部追加的感染机制,以及通过修改 HKCR\exefile\shell\open\command 实现的全局 EXE 关联劫持。针对其沙箱绕过手段(5 天时间门控)及宿主还原逻辑也给出了明确的技术阐述。若不妥善处理,该病毒将通过劫持系统日常程序执行流持续扩散,甚至在误删临时文件时导致全系统可执行程序瘫痪。
危害评估
基于对该 Neshta 感染样本的逆向分析与行为链还原,其对受感染主机构成了安全威胁。具体评估如下:
持久化与系统级劫持
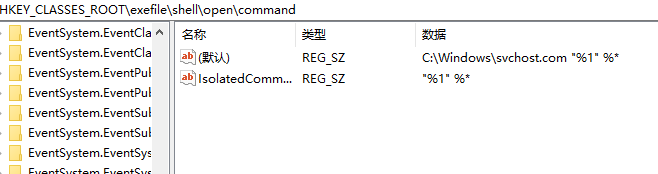
病毒通过篡改注册表 HKCR\exefile\shell\open\command 键,将默认的程序启动命令替换为 C:\Windows\svchost.com "%1" %*。这意味着受感染主机上的任何常规 .exe 程序在被双击运行时,都会优先唤醒病毒体,由其代为处理并拉起原程序。
全盘感染与扩散
病毒启动后会枚举本地所有的逻辑驱动器,并通过递归遍历目录,寻找符合大小限制(41,472 字节至 10MB 之间)的 .exe 文件。一旦满足条件,目标文件将被通过“头部植入病毒体 + 尾部追加加密原头部”的方式感染。随着用户日常运行各种软件,病毒会呈指数级向整个文件系统扩散。
反沙箱与反自动化分析
病毒引入了基于 %TEMP%\tmp5023.tmp 时间戳的门控机制,要求运行时间差超过 5 天才会触发全盘感染与释放行为。
潜在的连锁破坏
由于系统 EXE 启动依赖于被释放到系统目录的 %WinDir%\svchost.com 病毒副本体。如果杀毒软件或安全人员在未修复注册表关联的情况下,仅简单粗暴地删除了该 .com 文件,将导致整台机器所有 .exe 程序无法正常启动,系统陷入瘫痪。
恶意行为逆向分析
宿主程序还原执行
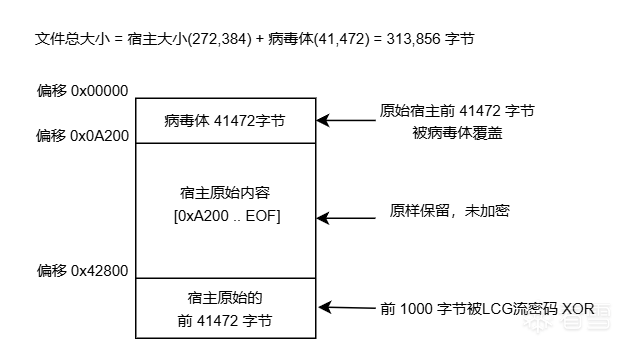
本次的样本是一个被感染的程序,源程序的前 41472 字节被替换为病毒体本身,而源程序的原始的41472字节内容则被附加到在源程序的末尾,并且前 1000 字节被加密,这样能有效抹除PE头信息,让文件整体看起来就像是一个PE文件。
该样本的文件布局图如下:
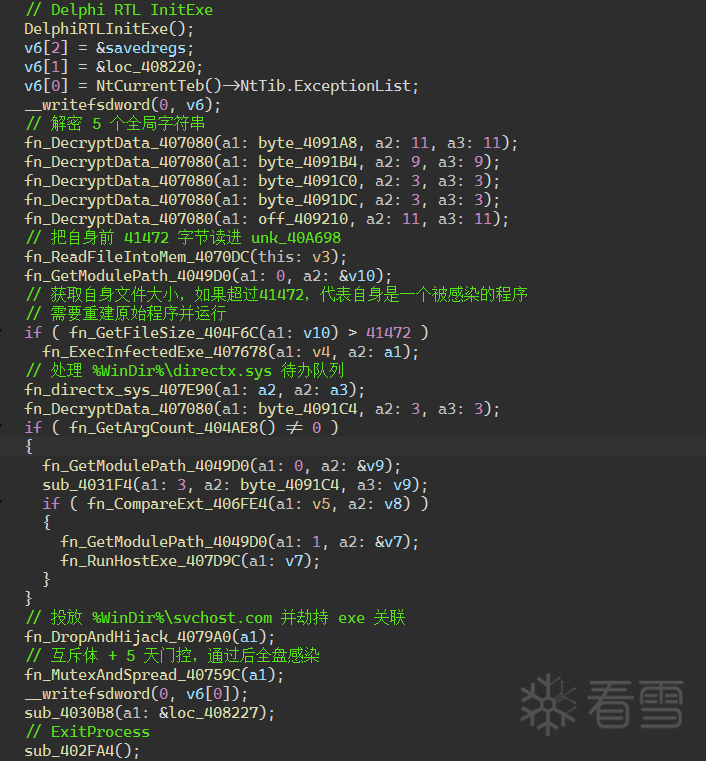
样本的程序入口点位于 start() 函数。该函数负责初始化 Delphi 运行库环境、解密内部配置字符串、检测运行状态、执行宿主还原或触发全盘传播。
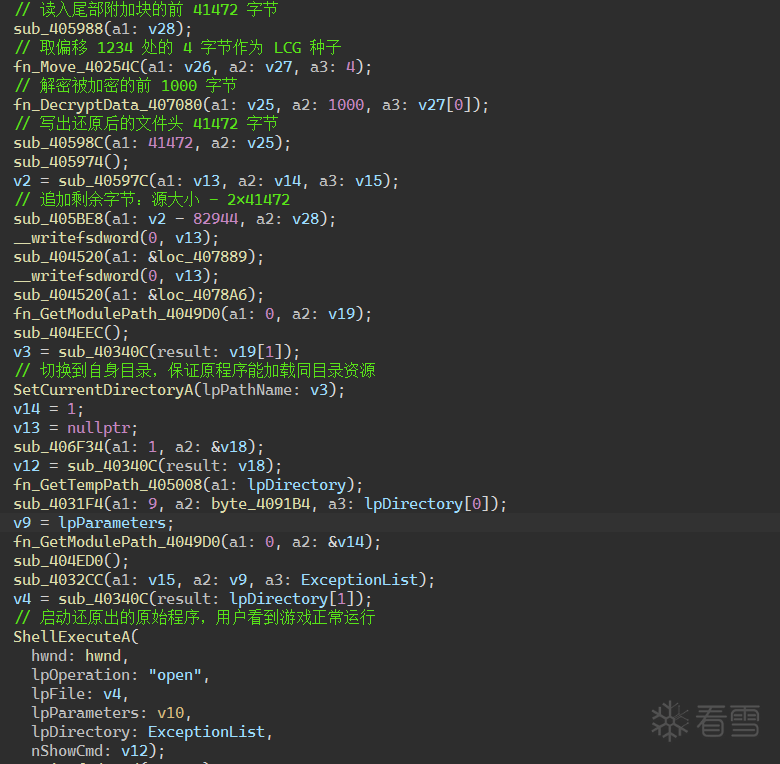
样本通过自身文件大小来判断自身是母体还是被感染程序,如果样本超过 41472 字节代表自身是一个被感染的程序,此时样本必须重建原始程序并运行来确保被感染程序的正常功能不受影响。样本通过读取自身解密感染时加密的1000字节,将源程序写入到磁盘上,切换工作路径,最后通过 ShellExecuteA 来启动源程序,保证软件功能正常让用户放心,而样本在背后完成剩下的恶意行为。
待办队列处理
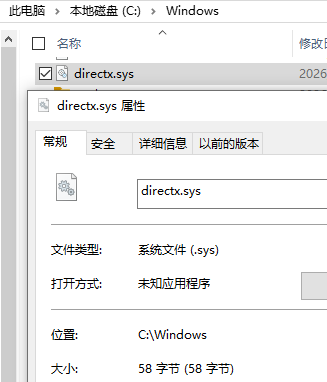
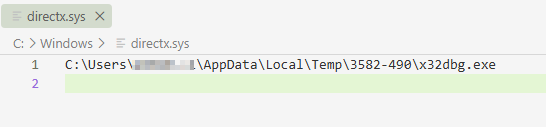
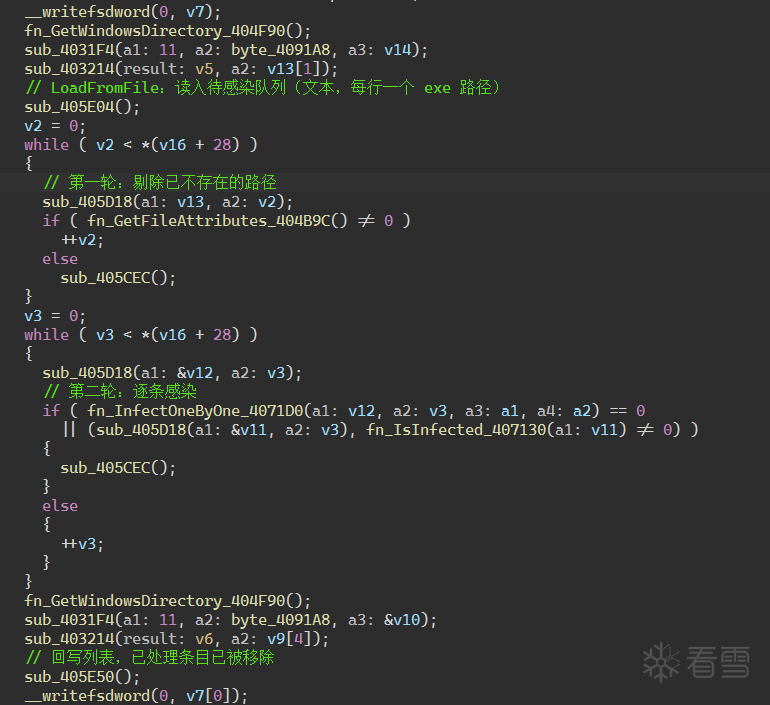
随后样本会处理 %WinDir%\directx.sys 文件。尽管该文件扩展名为 .sys 且名称带有 directx 关键字(易被误认为微软的底层驱动组件),但其实质是由病毒维护的一个纯文本格式的待感染路径清单。所有被感染的进程和不同用户环境均可共享这一清单,无需额外的进程间通信。
注册表劫持执行
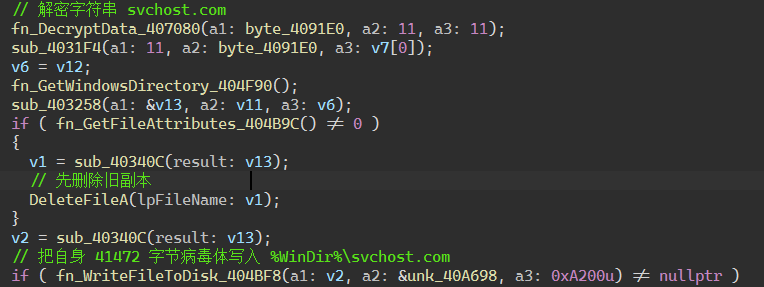
为了进行文件劫持关联,样本会解密文件名拼接目标路径 %WinDir%\svchost.com 。若该路径下已存在同名文件,样本会先调用 DeleteFileA 将其清理,随后将内存中缓存的 41,472 字节病毒体完整写入该文件。
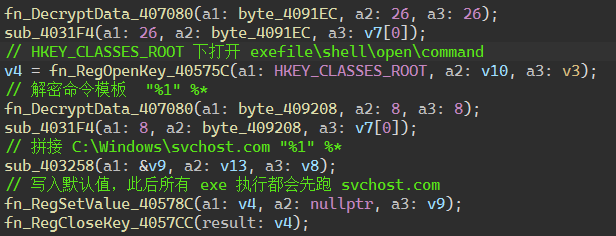
在完成文件释放后,样本随即修改系统注册表实现持久化。它打开 HKEY_CLASSES_ROOT\exefile\shell\open\command 键,将默认执行命令篡改为 C:\Windows\svchost.com "%1" %*,随后关闭注册表句柄。通过这一关联劫持,此后操作系统中所有 .exe 文件的默认打开行为均会被重定向,户双击任何可执行程序时都会优先唤醒该副本。
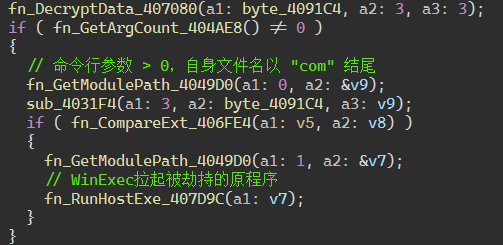
当HKEY_CLASSES_ROOT\exefile\shell\open\command 被篡改后,用户双击运行了磁盘上的 exe 程序。样本先检查自己文件名是否为 svchost.com,如果命令行参数大于 0,并且自身文件名又是以 com 结尾。则代表本次的运行是被劫持执行,此刻该进程正在运行、文件被锁,无法覆盖写入。对于这种情况,样本不立即感染,而是把路径记到磁盘队列,等下次任意一个病毒副本启动再来处理。这样即使机器重启、或那个 exe 很久没再运行,也不会漏掉。
互斥体与5天门控
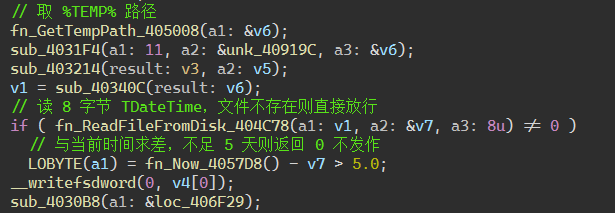
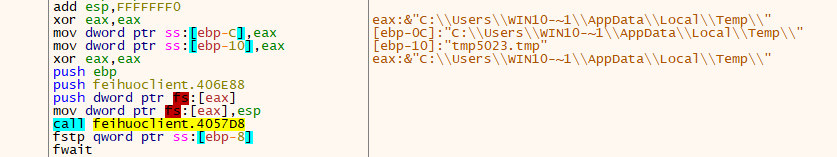
样本在进行全盘感染前,会进行运行条件判定。样本首先获取临时目录路径,并与解密后的文件名拼接,指向 %TEMP%\tmp5023.tmp 文件。随后,样本尝试读取该文件中的 8 字节数据。若文件不存在(代表首次运行),则直接返回真值放行;若文件存在,则将文件中记录的时间戳与当前系统时间求差。若时间差未满 5 天,函数返回 0 并阻断后续的感染与释放流程。
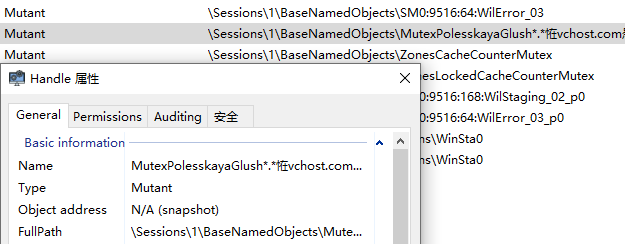
通过延迟门控校验后,程序进入核心的传播阶段。首先样本进入解密出互斥体名称 MutexPolesskayaGlush,并尝试创建单实例互斥体。
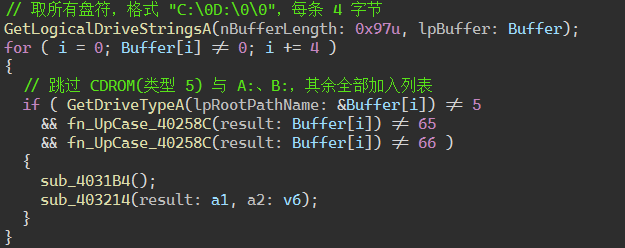
若互斥体创建成功,程序开始执行全盘感染。样本会枚举本地磁盘驱动器,随后对获取到的有效盘符列表进行循环遍历。对每个驱动器路径进行递归的目录扫描。
样本在执行感染前,会对候选文件进行过滤筛选:仅处理扩展名为 .exe 的文件;通过 8.3 短路径转换排除 %WinDir% 系统目录、%TEMP% 临时目录以及 Program Files 目录,以避免破坏系统核心组件;限定文件大小必须介于 41,472 字节至 10MB 之间;并通过特征比对跳过已感染的目标,防止文件体积无限膨胀。
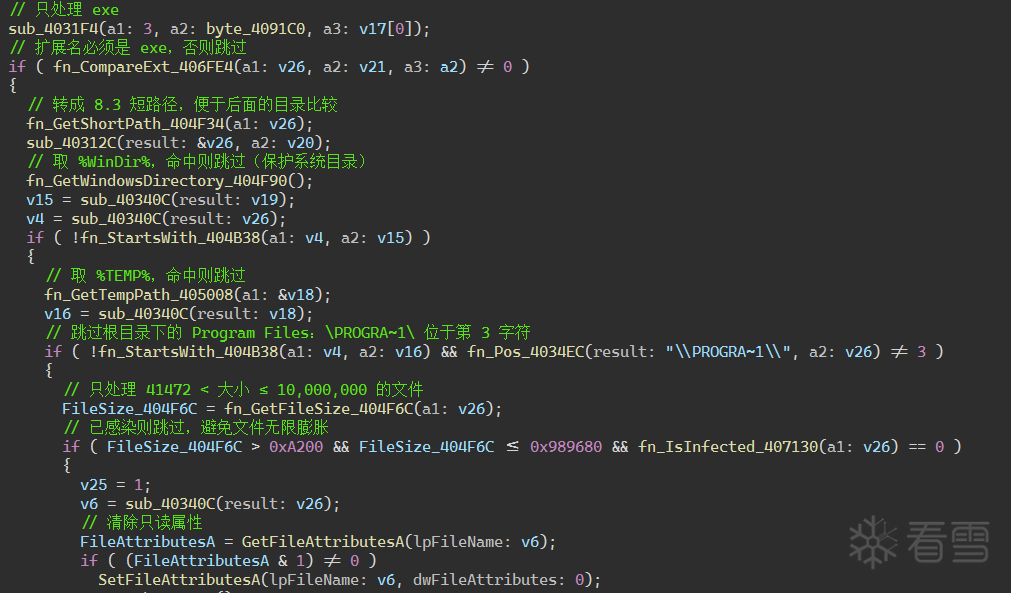
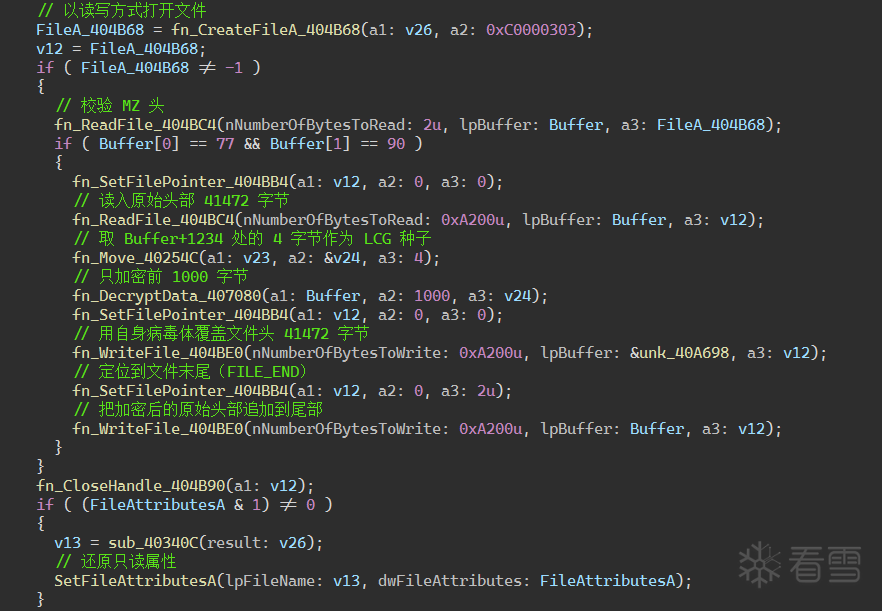
经筛选合格的目标文件将被剥离只读属性以确保写入权限。样本首先打开文件并校验其 MZ 头部签名,随后读取前 41,472 字节的原始数据至缓冲区,提取缓冲区特定偏移处的 4 字节作为种子,利用 LCG 流密码(对称加密,同样调用 fn_DecryptData_407080 函数)对前 1000 字节进行加密。紧接着,程序将文件头部的 41,472 字节完整覆盖为自身病毒体,并将加密后的原文件头部整体追加到文件末尾。感染完成后,若文件原先带有只读属性则予以恢复,从而在底层完成寄生且不引起用户的日常。
IoCs
MD5: 411f6a0e817fcba28b34b442758b78e9
SHA1: e3613c1dd3778b3490e9ca05f97693fe1a028e20
SHA256: 8925332e30b5cf7c2bb49bfb7e4f2fefe6477be87b932c89d5e4fb5fa1dfc36a
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。







