项目地址:779K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6z5k6i4g2J5L8#2y4S2K9$3V1&6z5o6N6Q4x3V1k6@1N6X3#2Q4x3X3c8J5k6h3y4G2N6X3g2J5
给我个 Star 喵,想要 Star 喵,投喂猫猫喵~♥ ヾ(•ω•`)o
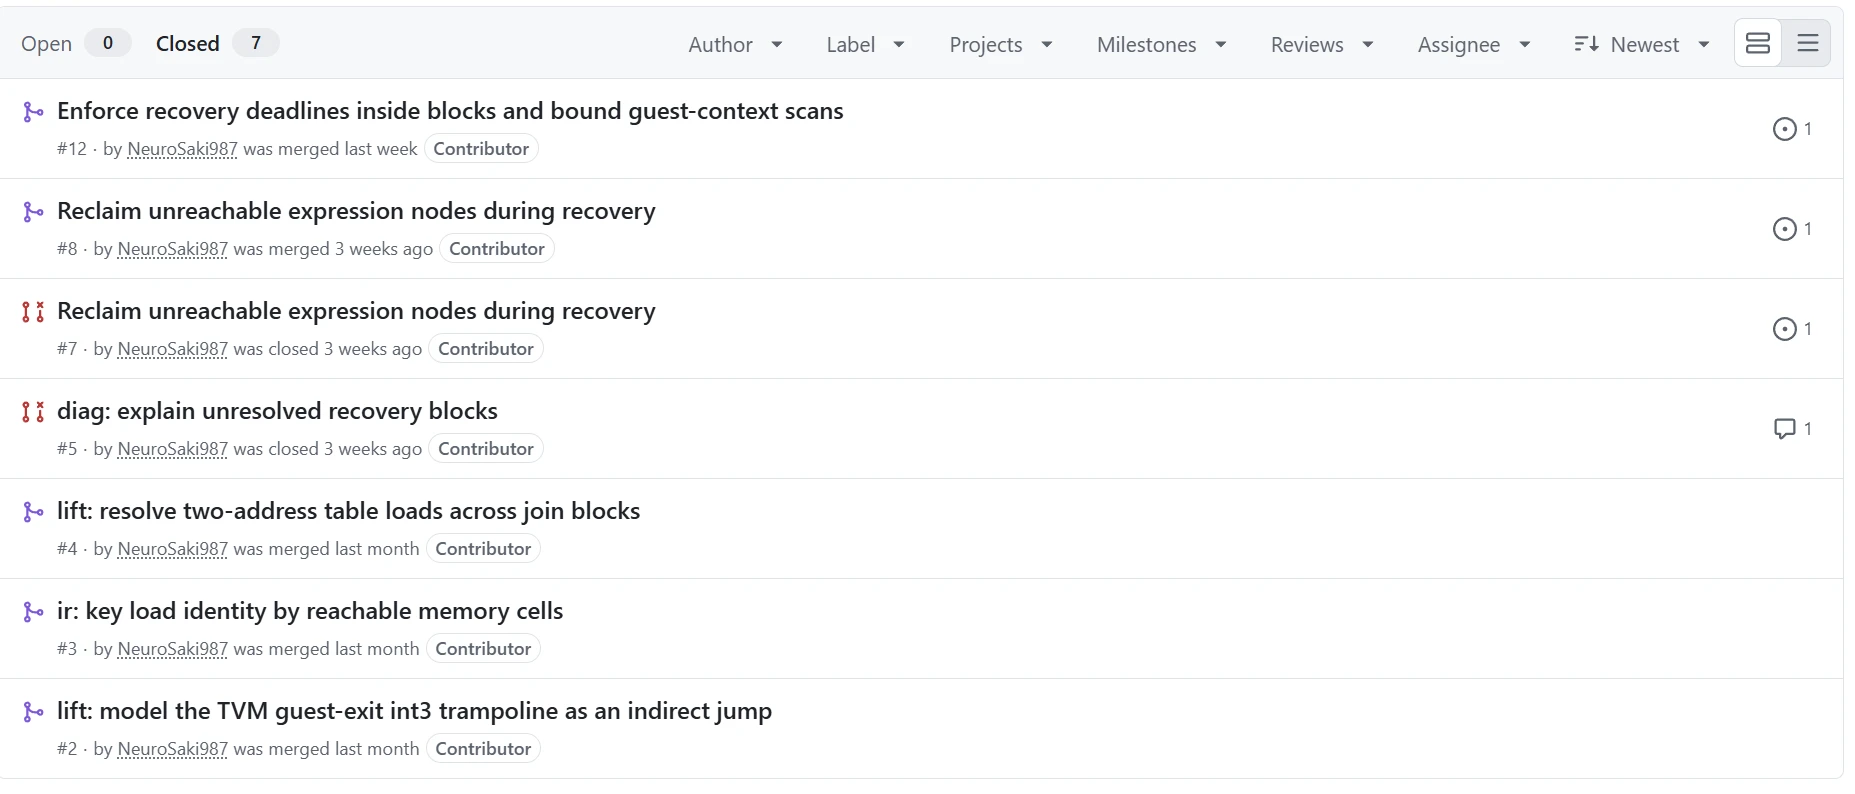
由于 jz0/tvm-devirt 把我逼疯了,提了一堆pr还是没法正确反虚拟化一些东西,而且通过常规的SMT求解会导致恢复时间极长,并且会有各种毛病。。。
tvm(Tencent VM)众所周知就是ACE的那个壳,咳咳,嗯,就是xx的Anti-Cheat F**ker(Expert)
一堆Pr尝试拉屎修复↓
要是恢复结果能重新变成可运行的机器码,带上函数名、寄存器结构,再放进 Ghidra,后续分析会方便很多。
流程已经跑通:恢复 guest 语义、化简混淆表达式、生成机器码,再写回 PE,配好 PDB。 就能生成好看的函数了(依旧不好看)
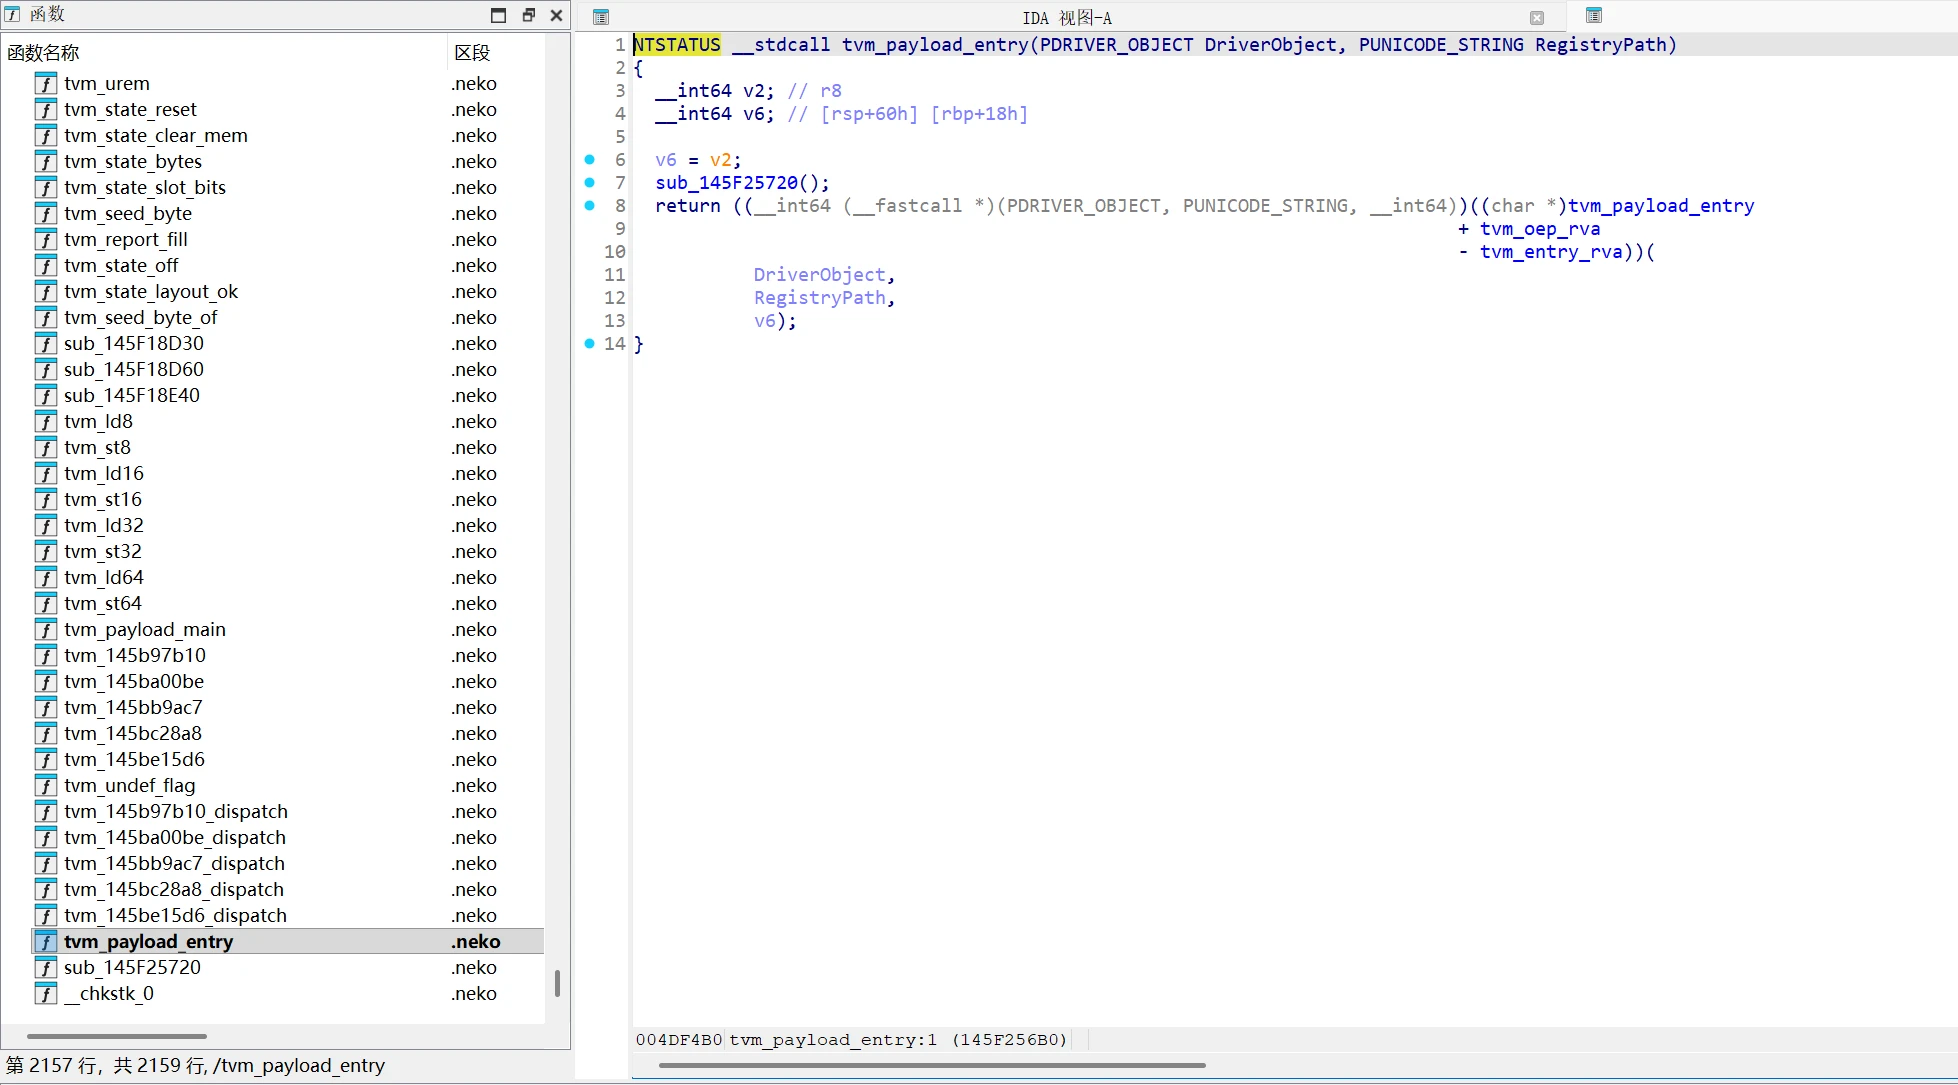
可以看到函数被我塞了一堆名字(似乎没用)
图里新增的代码位于 .neko 节区。左侧可以看到恢复函数、分块调度器,以及内存访问等辅助函数;右侧是生成的入口桥接代码。
用的是项目里的 ACE-CORE.sys3。这一批有 121 个恢复函数完成编译,并通过与解释器的差分检查,另外 19 个候选因未决出口等原因没有进入产物。
Ghidra 反编译,没做任何修改:
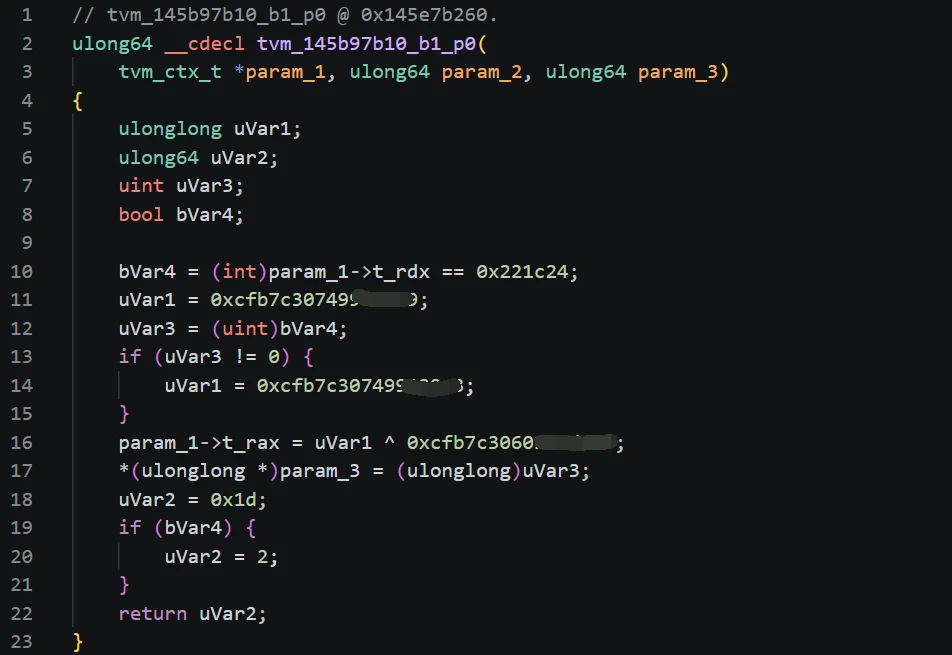
这里已经可以直接看到条件判断、寄存器更新和分支选择。t_rcx/t_rdx/t_rax 这些成员对应 guest 寄存器,分析时不用一直对着匿名 context 偏移猜含义。
较大的恢复函数会被拆成多个切片,再由生成的调度器连接起来。上面就是其中一片,所以返回的 2/0x1d 是后续切片编号,不是原函数的业务返回值。
效果当然还没有到“原始源码回来”的程度,临时变量、运行时接口和部分调度痕迹仍然存在。不过,能够在常用分析器里顺着结构化结果继续看代码,已经是我比较满意的一点。
配图右侧的入口代码如下,按 IDA 显示整理:
这里是工具生成的入口桥接桩:新入口先运行分析 payload,再通过自身地址和保存的 RVA 找到原入口,把控制权交回去。
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)






