-
-
未解决 [漏洞分析] 雷电模拟器 (LDPlayer 14) 弱目录权限配置不当导致本地 SYSTEM 提权 50雪币
-
发表于: 1小时前 49
-


# [
**Author:** maoge
**Date:** 2026-10
**Target:** 雷电模拟器 (LDPlayer 14) Windows 客户端
**Vulnerability Type:** 本地权限提升 (Local Privilege Escalation / LPE) / 弱目录权限 (Weak Folder Permissions)
**Severity:** 高危 (High)
---
## 一、 漏洞简述
雷电模拟器(LDPlayer)是广泛使用的 Windows 安卓模拟器。在其运行过程中,会注册并启动一个以 `NT AUTHORITY\SYSTEM` 最高权限运行的核心服务程序:`ldplayerservice.exe`。
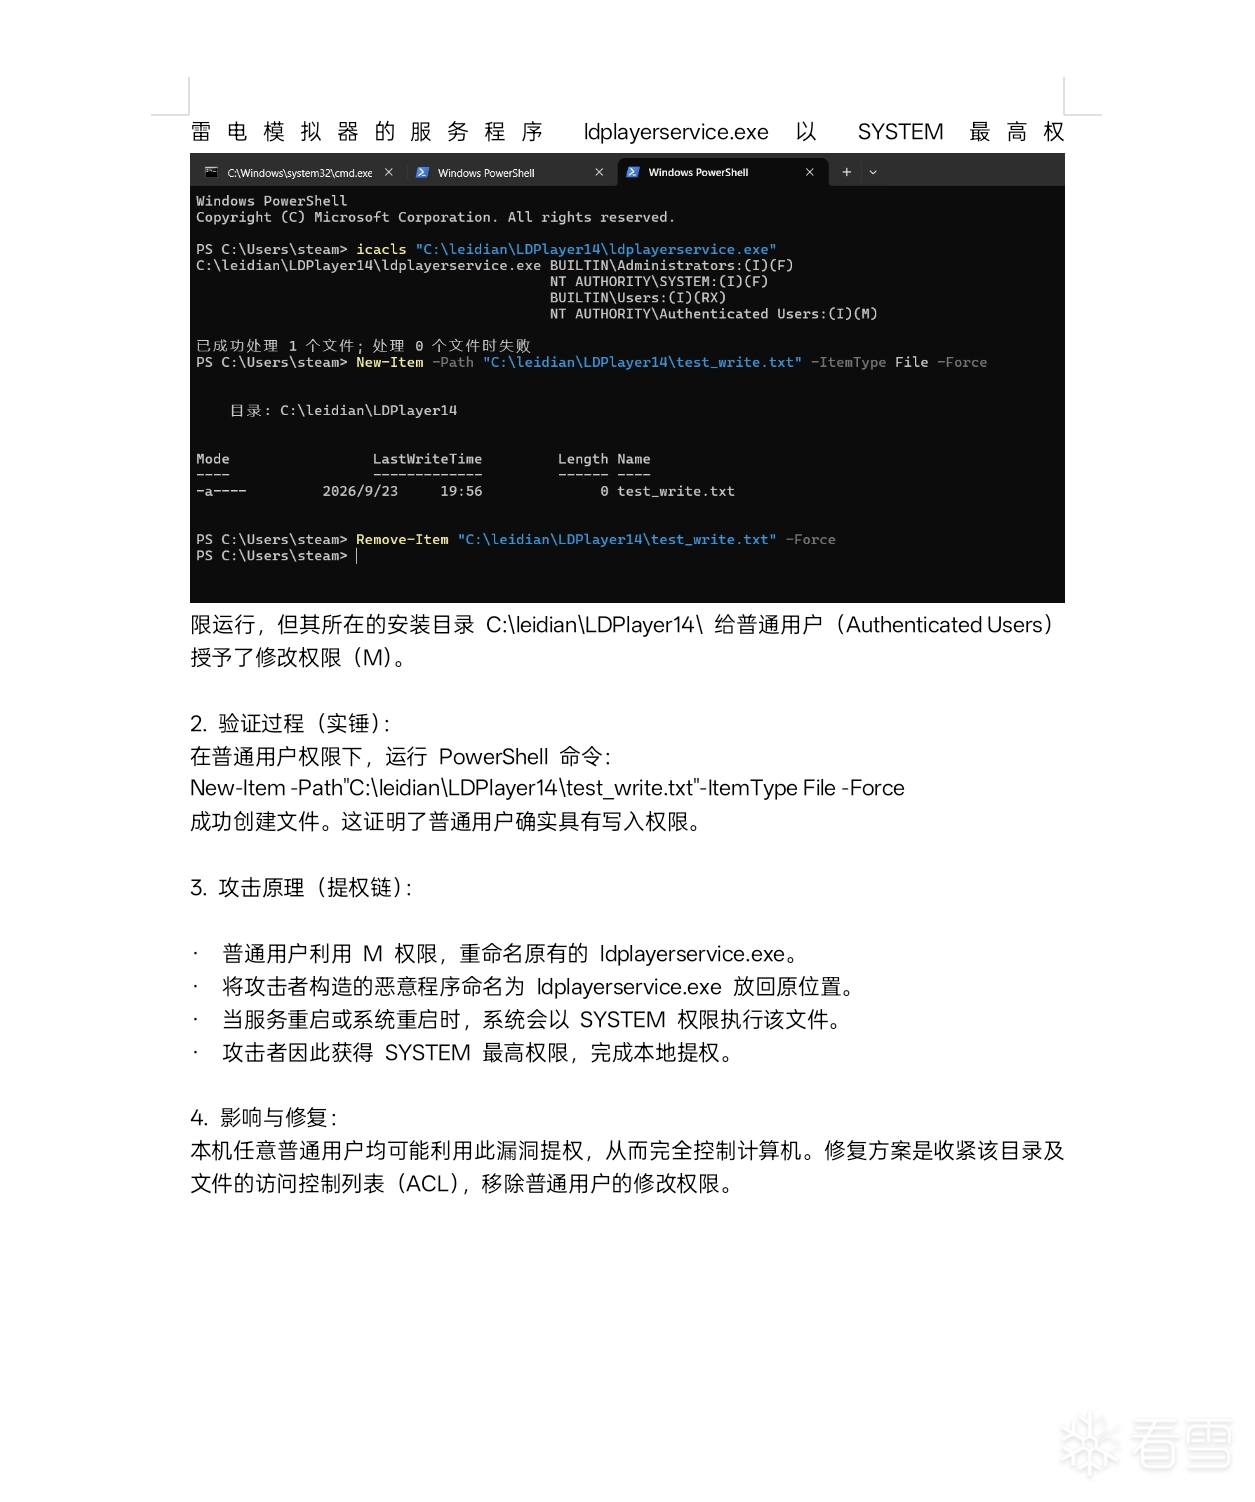
经安全研究测试发现,该服务程序所在的安装目录(`C:\leidian\LDPlayer14\`)存在严重的访问控制列表(ACL)配置缺陷。系统错误地赋予了普通用户组(`BUILTIN\Authenticated Users`)对该目录的 `Modify (M)` 修改权限。
这意味着,任何本地普通用户(无需管理员权限)都可以在该目录下任意创建、修改或替换文件。攻击者可借此直接替换该服务程序,当服务重启时,系统将以 SYSTEM 权限执行攻击者构造的恶意代码,从而实现本地提权。
## 二、 漏洞复现过程 (PoC)
### 1. 环境确认
确保当前处于普通用户权限(非管理员),且雷电模拟器服务正在运行。
### 2. 权限缺陷验证 (icacls)
打开 PowerShell,使用 `icacls` 命令查看目标服务文件及目录的权限配置:
```powershell
icacls "C:\leidian\LDPlayer14\ldplayerservice.exe"
```
输出结果:
```text
C:\leidian\LDPlayer14\ldplayerservice.exe BUILTIN\Administrators:(I)(F)
NT AUTHORITY\SYSTEM:(I)(F)
BUILTIN\Users:(I)(RX)
NT AUTHORITY\Authenticated Users:(I)(M) <-- 致命缺陷
```
(注:(M) 代表 Modify 修改权限。)
3. 写入权限实锤
由于拥有 (M) 权限,我们使用普通用户的 PowerShell 尝试在该目录下新建文件:
```powershell
New-Item -Path "C:\leidian\LDPlayer14\test_write.txt" -ItemType File -Force
```
结果: 成功创建文件。证明普通用户确实具备该目录的写入权限。
三、 攻击链原理 (Exploit Chain)
1. 重命名/删除:普通用户利用 (M) 权限,将原本正常的 ldplayerservice.exe 重命名(例如改为 .bak)。
2. 恶意替换:将攻击者构造的恶意可执行文件命名为 ldplayerservice.exe,并放置回原目录。
3. 触发执行:等待系统重启或使用命令重启该服务。
4. 提权成功:Windows 服务管理器会以 SYSTEM 权限加载执行被替换的恶意文件。攻击者获得目标机器的最高控制权。
四、 影响范围与修复建议
· 影响: 任何能够接触并登录该主机的普通用户,均可利用此漏洞完全控制计算机。配合钓鱼/社工,可导致严重的安全事件。
· 修复建议:
1. 官方应重新配置安装包,收紧 C:\leidian\LDPlayer14\ 及其内部文件的访问控制列表(ACL)。
2. 移除普通用户组 (Authenticated Users / Users) 的 Write / Modify 权限,仅保留 Read & Execute (RX) 权限。
五、 免责声明
本文章仅供网络安全技术研究与防御交流,请勿用于任何非法攻击行为。由于传播或利用此文所造成的一切后果,均由使用者自行承担。
---
注:发现此漏洞后,曾尝试通过某漏洞平台提交,但因对方审核机制问题(未仔细查看附件截图)被忽略。后续官方是否已修复尚未确认,故在此进行负责任披露。
```
赞赏

|




