Hawkeye TFE 透明文件加解密 · 开源公告
工具:WDK · Visual Studio · Notepad / Notepad++
目录
- 背景
- 双缓冲(双流)模型
- 效果验证
- 当前范围与限制
- 开源仓库
- 与 Hawkeye Lab 的关系
1. 背景
Hawkeye TFE(Transparent File Encryption)是鹰眼实验室(Hawkeye Lab)开源的、基于 Windows minifilter 框架的文件透明加解密项目。
以 GPL-3.0 发布,仅供在您有权测试的系统上做研究与学习。
2. 双缓冲(双流)模型
Hawkeye TFE 对每个受保护文件维护 两路视图(双 FILE_OBJECT / 双缓冲):
| 视图 |
作用 |
| Plaintext |
应用读写看到的明文面 |
| Shadow |
磁盘上的密文面 |
读写时在 minifilter 边界做加解密;细节见 GitHub 源码与 README。
3. 效果验证
同一文件 C:\test_files\test.txt:驱动运行时 Notepad 为明文,stop.bat 后再打开为磁盘密文,start.bat 恢复明文。安装与证书步骤见 GitHub README。
[图 1] 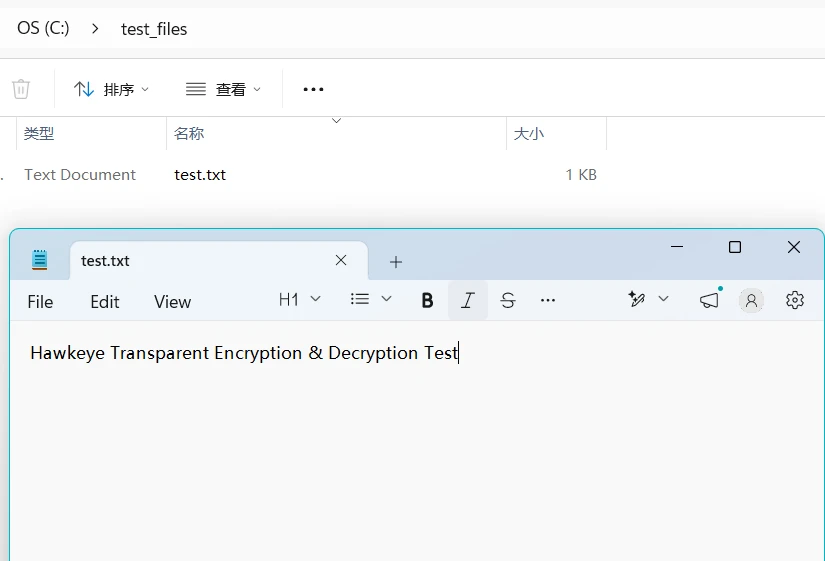
图 1. 驱动运行中 — 明文。
[图 2] 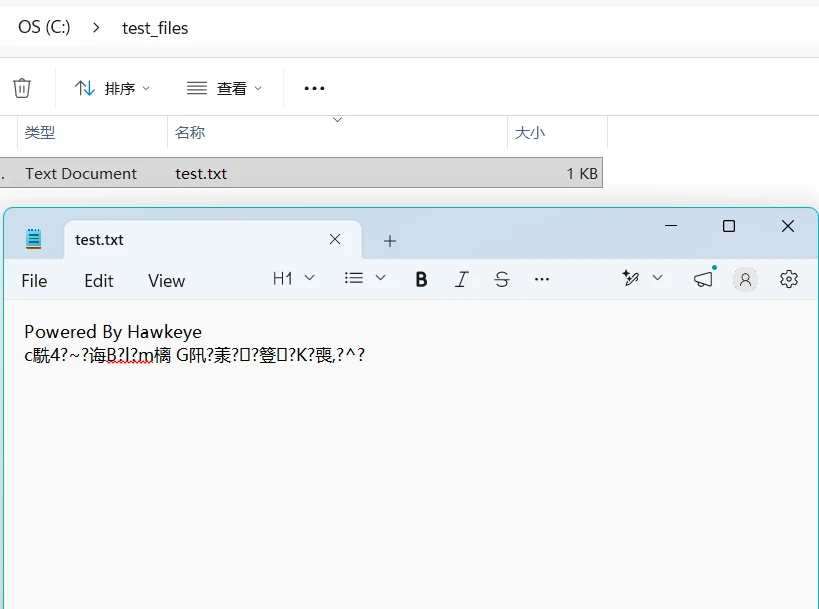
图 2. stop.bat 后 — 密文(含 Powered By Hawkeye 头)。
4. 当前范围与限制
| 项目 |
说明 |
| 保护路径 |
默认 C:\test_files(改源码配置后需重编译) |
| 文件类型 |
仅 .txt |
| 已验证编辑器 |
Windows Notepad、Notepad++ |
| 磁盘算法 |
XOR 演示(HawkCipher.c),请勿当作正式密码学方案 |
| 加载方式 |
Test signing + 信任测试证书(CN=HawkeyeTfe Test);非 WHQL |
| 环境 |
HVCI / Secure Boot 等策略可能阻止加载 |
其他扩展名、路径、应用不会被加解密;实验前请备份测试文件。
5. 开源仓库
安全问题见仓库内 SECURITY.md,请勿公开提未修复漏洞。
6. 与 Hawkeye Lab 的关系
我们主做 Windows 内核安全 / 游戏反作弊检测与分析,商业产品为 Hawkeye Lab。反作弊相关开源:Hawkeye Community。
如果你是游戏安全从业人员,或从事反作弊 / 外挂分析测试,欢迎关注 Lab — Lab 可以自动化定位作弊程序,评估风险和薄弱环节,让一切变得高效、简单。
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)