-
-
SDC2026议题预告 | 一次渗透 Agent 的架构减法实践:大模型、工具和Harness谁更重要?
-
发表于: 1小时前 69
-

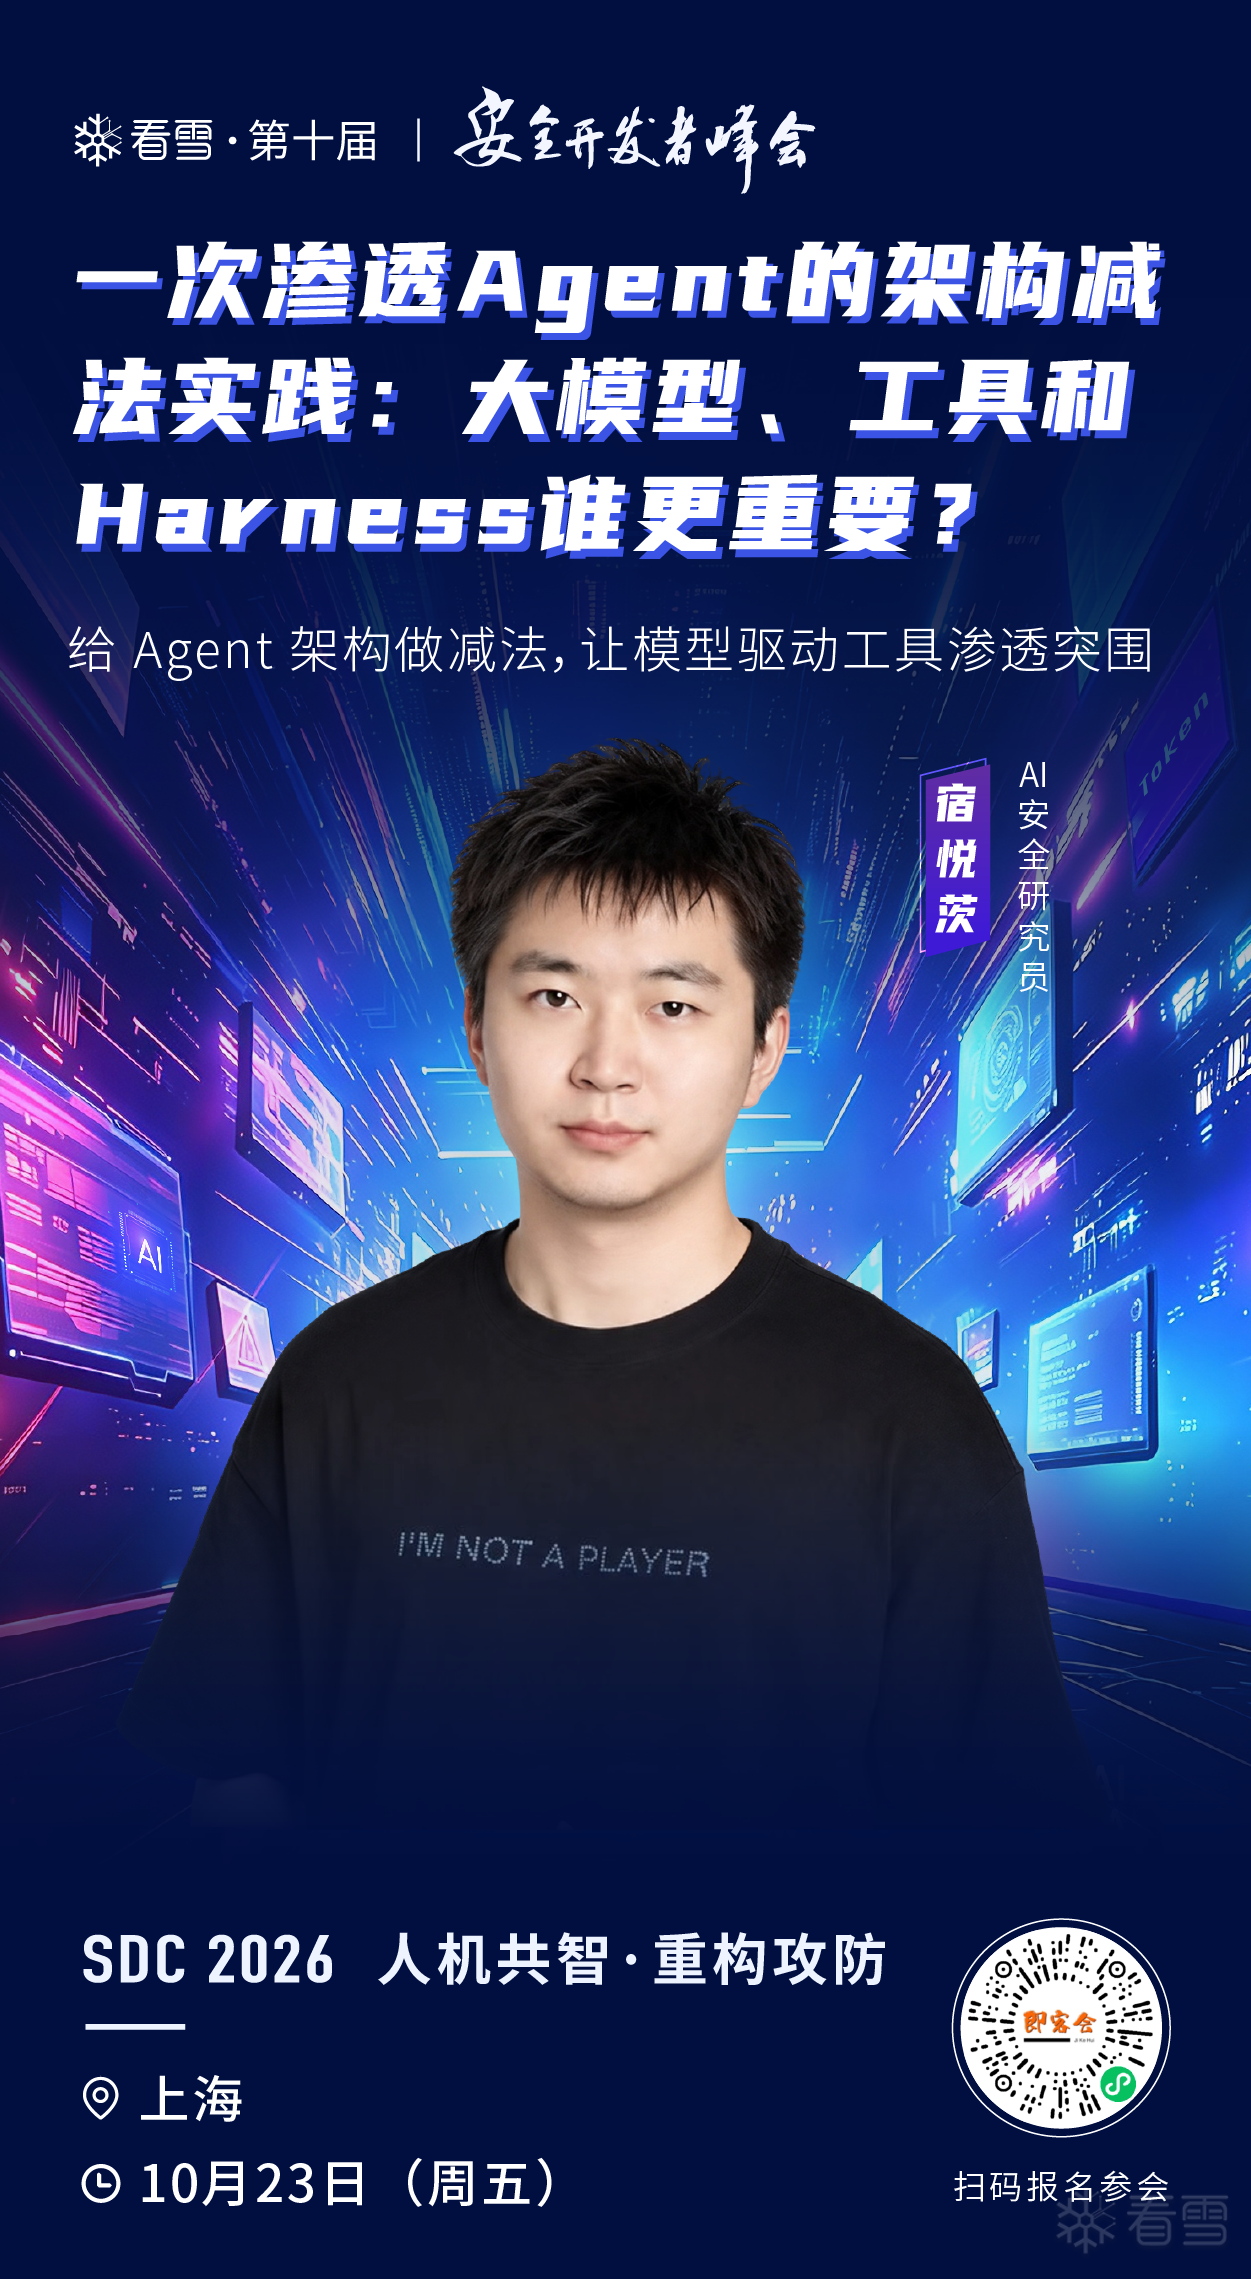
【议题】一次渗透 Agent 的架构减法实践:大模型、工具和Harness谁更重要?
当前自动化渗透系统正陷入“架构越来越臃肿,实战命中率却不见起色”的怪圈。许多团队把精力耗费在多智能体状态机、优先级调度,却忽视了一线对抗中最本质的矛盾:决定渗透上限的从来不是调度算法,而是模型对未知资产的感知边界与利用直觉。过早将探索过程抽象为结构化标签,不仅丢失了原始证据,更让系统陷入了模型自评偏见的陷阱。
本议题基于团队在百度 Agent+ 攻防对抗赛及 TSecBench 上的真实踩坑复盘,深度揭示从“重型黑板系统”重构为“轻量级 Pi Agent”的全过程。
演讲嘉宾将现场拆解:为什么枚举工具才是把隐藏节点“画出来”的关键?如何设计非结构化上下文与 RECON_DIGEST,实现跨会话的零损耗接力?以及在墙钟倒计时与并发槽位限制下,什么样的 Harness 才能既守住执行护栏,又最大限度释放模型的推理潜能。
演讲嘉宾:宿悦茨
AI安全研究员。专注于AI for Security领域应用,0x401 CTF 战队创始人,毕业于新加坡国立大学计算机学院,曾任职于蚂蚁等企业担任网络安全工程师。长期专注 AI 安全与攻防自动化,研究方向包括 LLM 驱动的漏洞挖掘、紫军渗透 Agent 架构设计、Agent 安全评测与大模型越狱攻防。
听众收获
跳出多 Agent 架构内卷,厘清自动化渗透真正的能力上限
赛事实战复盘:重型系统改造轻量 Pi Agent 完整踩坑经验
解析上下文接力与 Harness 护栏,平衡安全边界与模型推理能力
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
赞赏
|
|
|---|---|

|
|

他的文章


赞赏
雪币:
留言:

