首页
课程
问答
CTF
社区
招聘
峰会
发现
排行榜
知识库
工具下载
看雪20年
看雪商城
证书查询
登录
注册
首页
社区
课程
招聘
发现
问答
CTF
排行榜
知识库
工具下载
峰会
看雪商城
证书查询
社区
WEB安全
发新帖
0
1
[原创]Solar勒索软件威胁态势与防护实践年度报告(2025) 章节一
发表于: 2026-4-2 17:07
2979
[原创]Solar勒索软件威胁态势与防护实践年度报告(2025) 章节一
Solar安全
2026-4-2 17:07
2979
本篇为 Solar 应急响应团队发布的《2025年勒索病毒态势年度分析报告》系列内容之一。鉴于报告内容较多、篇幅较长,我们将采用分章节连载的形式,陆续发布全部分析内容。 # 第一章|Solar 视角下的勒索攻击全景态势 ## 一、勒索威胁整体概况 ### (一)年度处置勒索事件规模与趋势 #### **1.总体态势:从边界监测向应急响应实战的纵深演进** 区别于传统安全厂商基于边界防御日志的常规流量监测,Solar安全应急响应团队(以下简称“Solar团队”)的服务视角更聚焦于**已突破防线并造成实质性破坏**的勒索事件处置。2025年,Solar团队累计接收并有效处置勒索软件攻击事件 **534** 起。这些数据直接映射了当前企业面临的严峻现实:核心业务中断、关键数据丢失以及内网环境下的高强度攻防对抗。 - **年度增长率**:与2024年相比,Solar团队处置的勒索案件总量激增 **544.89%**。 - **季度峰值**:攻击活动在 **第二季度** 达到顶峰,该季度案件量占全年的 **35.20%**。这一数据的异常波动主要由 **Weaxor** 勒索家族发起的针对性攻击战役所致。 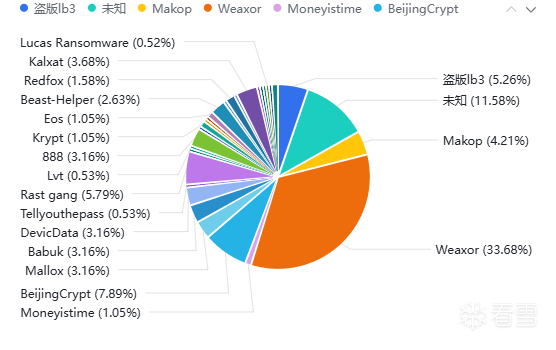 > **深度复盘:Weaxor 家族攻击爆发的归因分析** > > Weaxor 勒索病毒在第二季度的爆发,并非依赖高成本的 0-day 漏洞,而是对企业**资产暴露面管理失效**的精准打击。 > > - **攻击手段**:攻击者利用企业财务及OA系统中存在的**已知历史漏洞(N-day)**,实施自动化批量扫描与渗透。 > - **暴露面分析**:在Solar团队处置的第二季度案例中,超过 **70%** 的受害企业虽部署了防火墙,但为满足业务便捷性,将关键系统的Web端口直接映射至公网,且长期未进行补丁升级。 > - **结论**:这种架构缺陷导致高价值资产处于**缺乏有效防护**的状态,极易被攻击者批量锁定。事实证明,应用系统的全生命周期补丁管理,已成为防御勒索攻击的关键防线。 #### **2.事件分级与结构性变化** 在攻击数量增长的同时,勒索攻击的破坏性与策略也呈现出显著的结构性变化,2025年的态势呈现以下三大特征: - **高危级事件占比激增:**我们将“导致核心业务中断超过24小时”或“涉及核心数据库加密”的事件定义为“高危级”。在年度处置案例中,高危级事件占比高达 **99.61%**。这表明勒索软件已不再仅是文件层面的干扰,而是直接威胁企业生存与业务连续性的重大风险。 - **双重勒索模式常态化:**攻击者不再满足于单一的解密赎金。统计数据显示,**55.32%** 的处置案例涉及“加密+窃密”的双重勒索模式。特别是在**制造业**与**软件信息技术服务业**,攻击者利用泄露商业机密、源代码或客户数据作为谈判筹码的趋势显著上升。 - **“二次勒索”风险凸显:**在寻求Solar团队协助的客户中,有 **35.2%** 的企业曾试图自行支付赎金或通过非专业渠道恢复,但因未彻底清除内网后门(如Webshell、幽灵账号等),导致短期内遭遇二次攻击。这充分印证了专业应急响应在**溯源根除**环节的必要性。 | 统计维度 | 2025年数据 | 趋势解读 | | ------------ | ---------- | ------------------------------------ | | 案件总量 | 534 起 | 同比增长 544.89%,攻击规模爆发式增长 | | 高危事件占比 | 99.61% | 攻击目标直指核心业务系统 | | 双重勒索占比 | 55.32% | 数据泄露风险与业务中断风险并行 | | 二次勒索占比 | 35.20% | 缺乏彻底溯源导致的持续性威胁 | 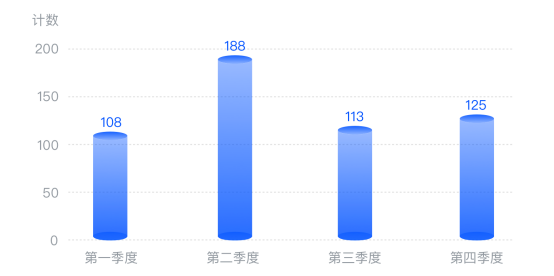 **Solar安全应急响应团队统计(国内)** 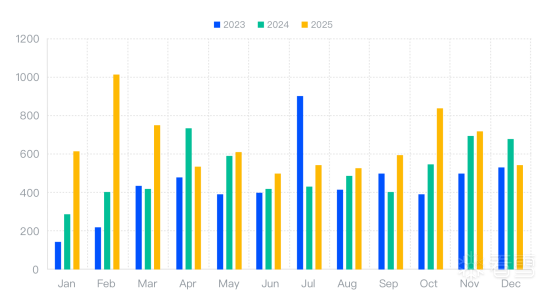 **RANSOMLIVE数据源(全球)** ### (二)主流勒索组织与活跃家族分布情况 #### **1.勒索家族分布:头部效应显著** 基于Solar团队2025年全年的应急响应数据,勒索软件威胁生态呈现出明显的**市场集中化**特征。在全年处置的534起勒索事件中,攻击量排名前十的家族(Top 10)合计占据了总案发量的 **79.58%**,主导了当前的威胁态势。 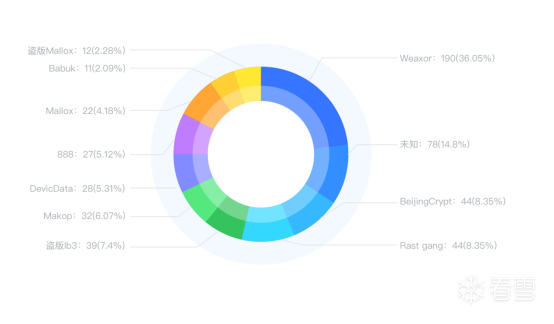 **Solar安全应急响应团队统计(国内)** 与此同时,结合权威威胁情报平台 Ransomlive 的全球数据,2025年勒索软件生态经历了剧烈的洗牌。 - **Qilin (麒麟)** 家族表现出极强的攻击性,以全年累计 **1,017** 名受害者的记录位居全球榜首。 - **双重勒索成为标配**:全球 Top 10 家族全部建立了专属的 **DLS (Data Leak Site,数据泄露站点)**。这表明构建DLS平台已成为主流勒索组织的入场标准,其目的在于利用GDPR合规压力与声誉受损风险,对受害企业施加心理压迫。 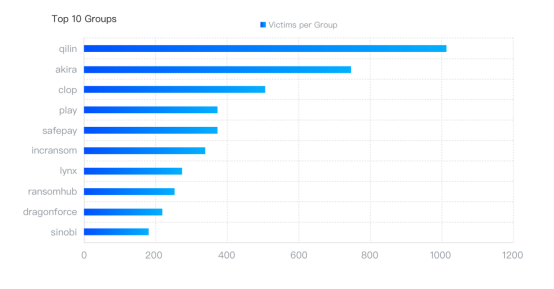 **RANSOMLIVE数据源(全球)** #### **2.全球 TOP 5 勒索家族简介** ##### 2.1全球TOP1:Qilin Qilin(又名 Agenda)是一个RaaS勒索软件组织,于2022年7月出现,2022 年 9 月更名为“Qilin”并以勒索软件即服务(RaaS)模式运营。麒麟勒索软件主要针对 Windows 系统,但已发现针对 VMware ESXi 服务器的 Linux 变种。该组织在对领先的病理服务提供商Synnovis进行攻击期间,因其5000万美元的赎金要求而迅速声名鹊起,导致伦敦主要NHS医院的服务中断。Qilin最初是Agenda勒索软件(用Go开发)的一个分支,现已演变为一个更强大的、基于Rust的变种,融合了恶意软件构建和防御规避的技术。 ###### 2.1.1勒索信 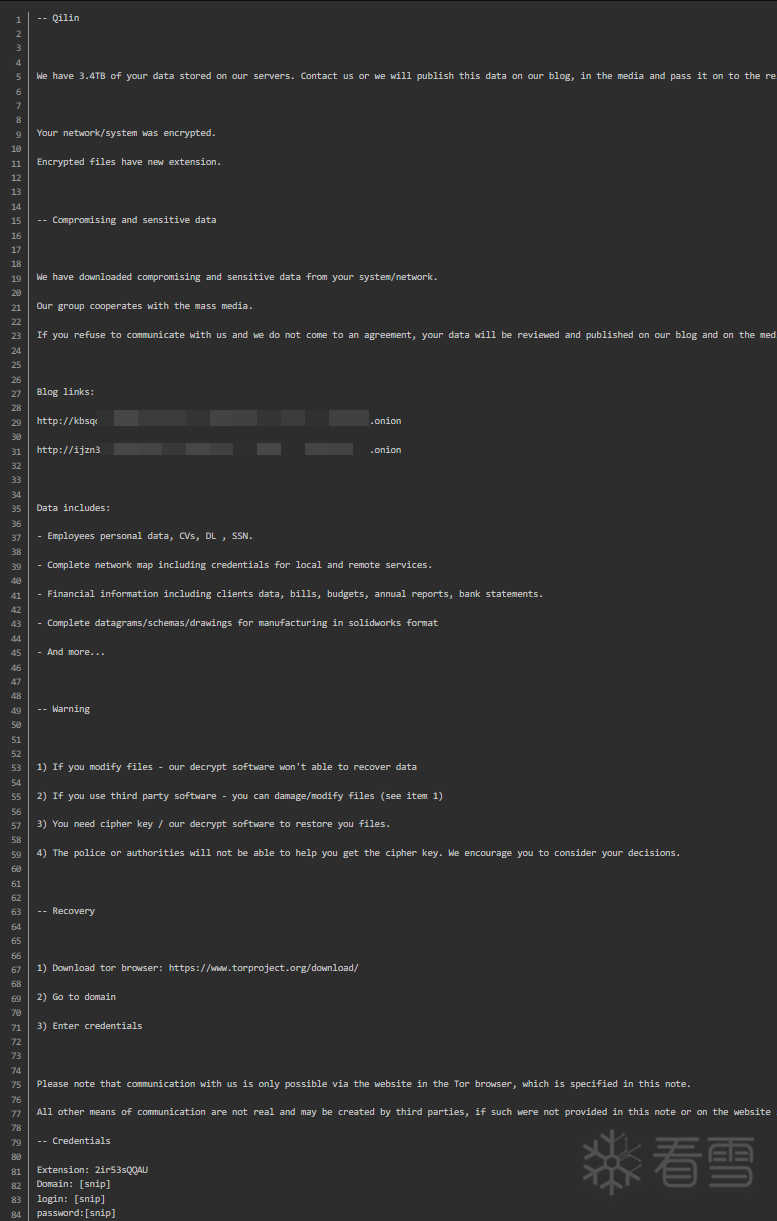 ###### 2.1.2暗网博客 | **说明** | 检测时间 | **地址** | **备注** | | -------------------- | ---------- | ---------------------------------------------------------- | -------- | | 勒索组织博客 | 2025-06-01 | ozsxj4hwxub7gio347xxxxxxxxxxxo2oqfs4cw2mgtyd.onion | 失效 | | 勒索组织DDOS服务 | 2025-06-09 | kbsqoivihgdmwczmxxxxxxxxxxxhhfu5yw725dboqo5kthfaad.onion | 失效 | | 勒索组织数据泄露页面 | 2026-01-19 | ijzn3sicrcy7guixkzjxxxxxxxxxxxmby4mCBCcnsd7j2rekvqd.onion | 生效 | | 勒索组织疑似登录页面 | 2025-09-11 | ji57fr53anp7wbxxxxxxxxxxxywy4jmbncawdcrejj5amuvh3zqd.onion | 失效 | **勒索组织数据泄露页面** 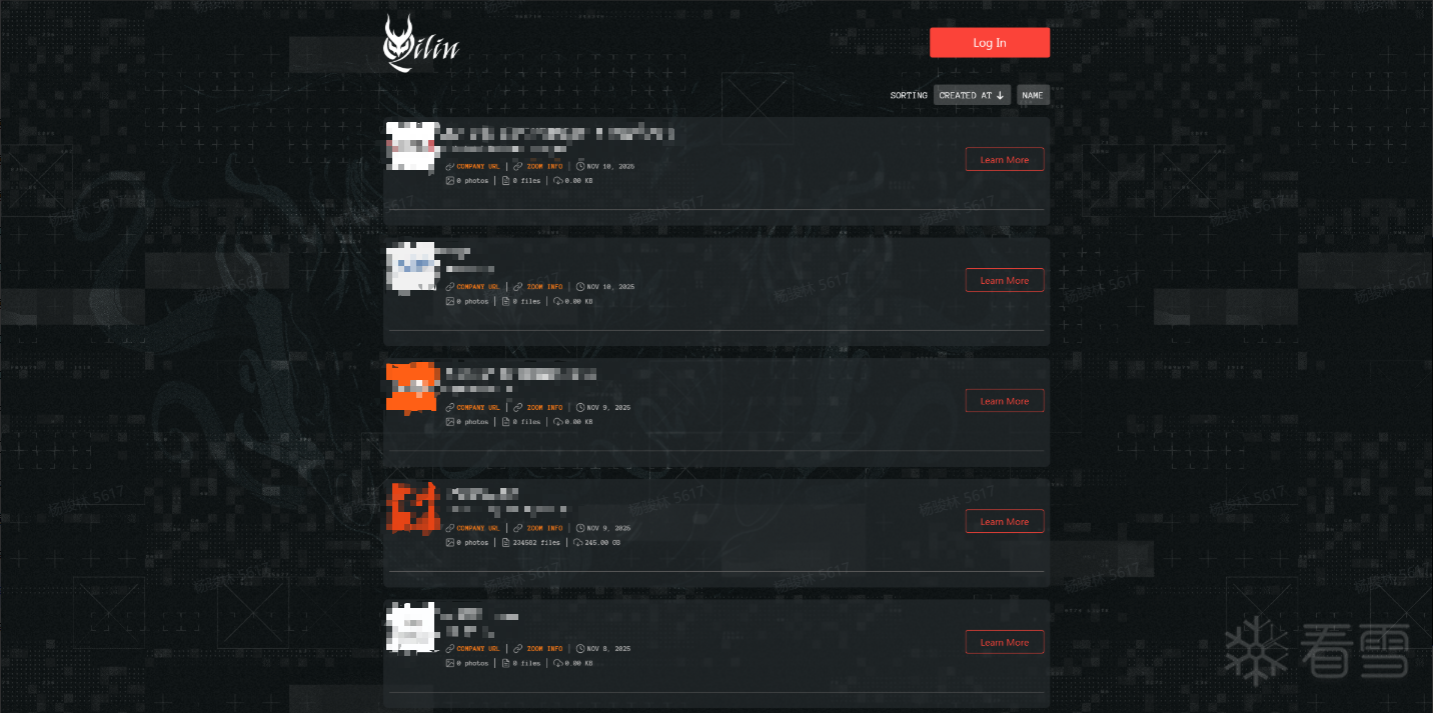 **勒索组织聊天服务器** 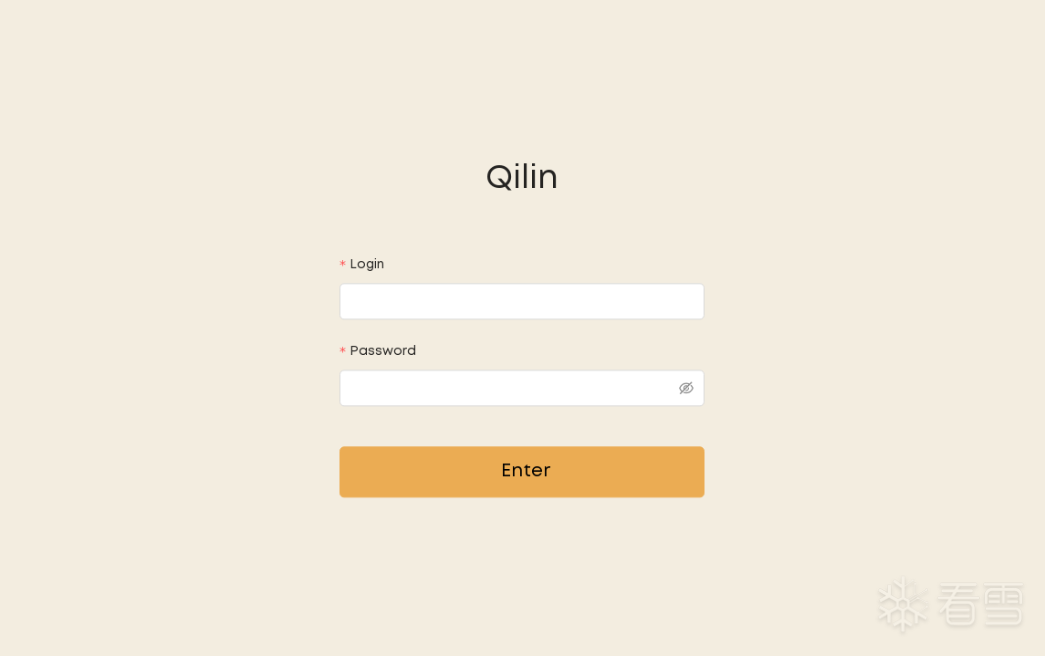 **勒索组织管理服务器**  ##### 2.2全球TOP2:Akira Akira成立于 2023 年 3 月。该组织主要针对美国和加拿大的组织,涉及医疗保健、金融、教育和制造业等行业。 这个新的Akira团伙不应与2017年活跃的同名勒索软件混淆,后者可能并无关联,尽管两个团伙都使用.akira作为加密文件扩展名。 研究人员很快发现其文件加密程序在代码上与已解散的Conti团伙的勒索软件有很多相似之处。不过Conti的加密程序源代码已经泄露,所以相似性并不一定意味着它们之间有紧密联系,但区块链分析确实发现了Akira可能与Conti有关联的潜在线索。 Akira 采用双重勒索软件模型,对受害者的数据进行加密并泄露。该组织要求支付 200,000 美元到 400 万美元不等的赎金,以换取解密文件或不发布敏感数据。Akira 勒索软件的第一个版本是用 C++ 编写的,并附加了带有“.akira”扩展名的文件,创建了一个名为“akira_readme.txt”的赎金票据,部分基于 Conti V2 源代码。 随后,于 2023 年 7 月 2 日发布了修复解密漏洞的版本。从那时起,据说新版本是用 Rust 编写的,这次称为“megazord.exe”,它将加密文件的扩展名更改为“.powerranges”。 ###### 2.2.1勒索信 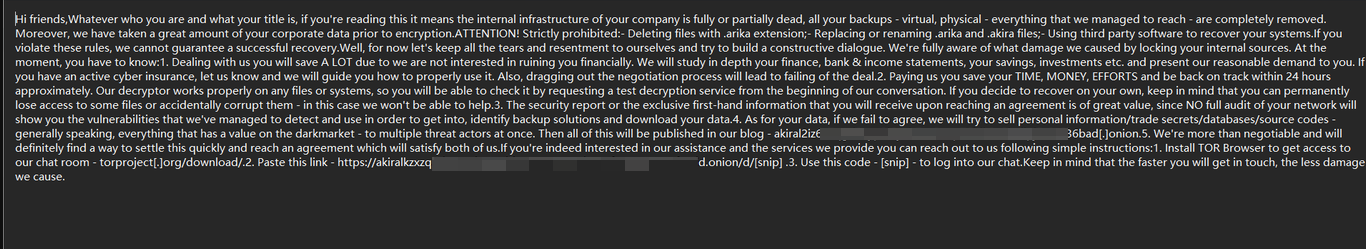 ###### 2.2.2暗网博客 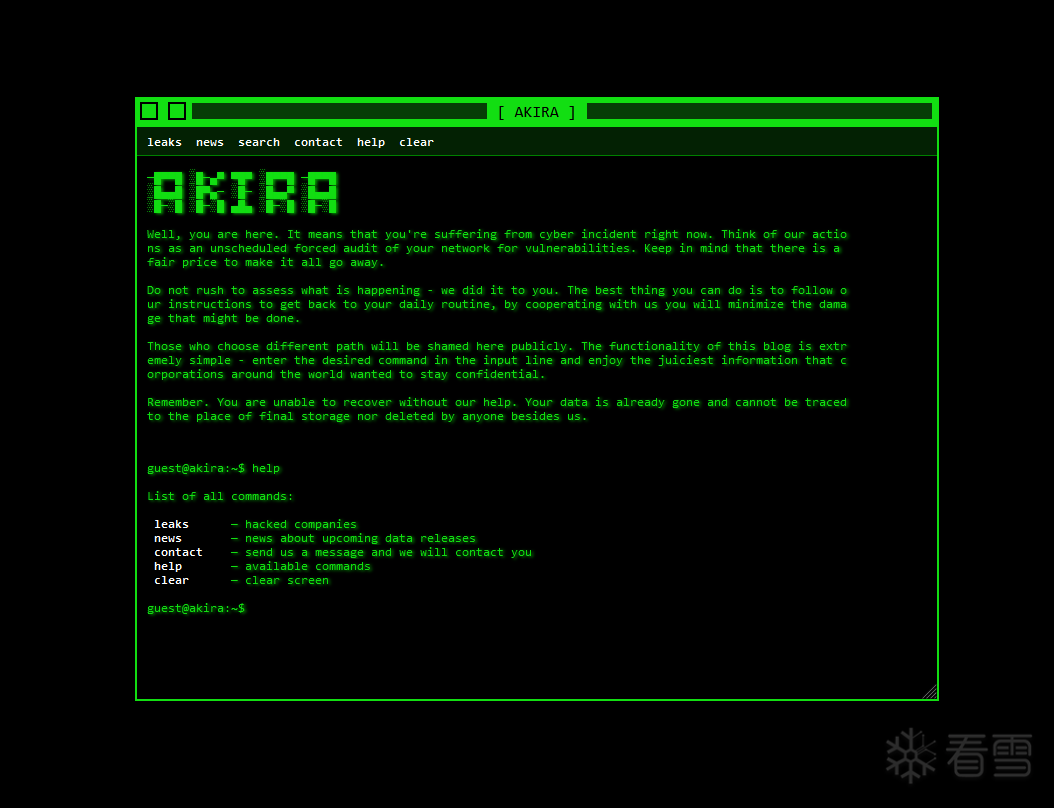 ##### 2.3全球TOP3:Clop Clop最早作为CryptoMix勒索软件的变种出现于2019年初 。自2020年起,Clop开始建立专门的数据泄露网站(DLS),通过公开曝光受害者数据来施加压力,并通过勒索即服务(RaaS)模式运作 。近年来,Clop的战略发生了变化,从传统的“加密+窃取”双重勒索模式,转向依赖“0-Day的大规模利用”和“纯数据勒索”模式 。该团伙通常以拥有大量敏感数据的大型企业为目标,尤其是在金融、医疗、制造业和媒体行业 。 近年来,Clop展现出明显的战术转型。在2024年的Cleo活动和2025年的Oracle EBS活动中,操作员开始倾向于仅执行数据窃取,而放弃了数据加密步骤,这被称为“纯数据勒索”或“无加密勒索”模式 。传统上,加密文件是一个耗时且资源密集的过程,容易触发企业安全防御团队的警报(如EDR系统)。通过将重点放在利用0-Day快速窃取大规模敏感信息上,Clop能够显著减少其在目标网络上的驻留时间,增加攻击的隐蔽性,从而实现更高的攻击成功率。 ###### 2.3.1勒索信 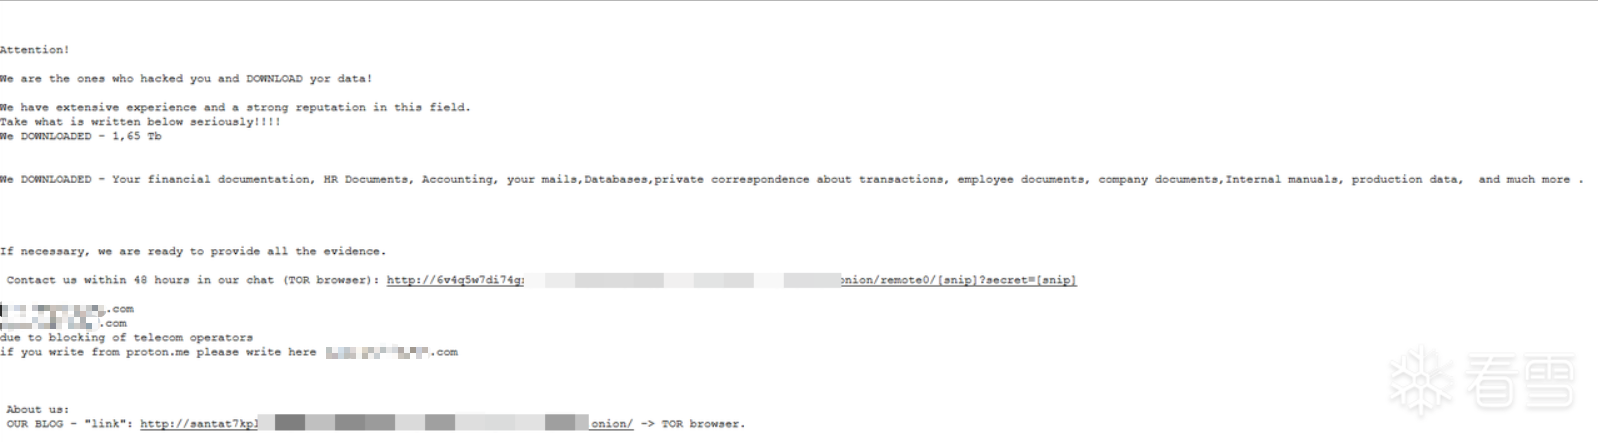 ###### 2.3.2暗网博客 | **说明** | 检测时间 | **地址** | **备注** | | ---------------- | ---------- | ---------------------------------------------- | -------- | | 勒索暗网泄露页面 | 2025-06-01 | ekbxxxxxxxxxxias37.onion | 失效 | | 勒索暗网泄露页面 | 2026-01-19 | santat7kplxxxxxxxxxxxzl7ry3zm72zigf4ad.onion | 生效 | | 勒索暗网泄露页面 | 2025-06-01 | toznnag5o3xxxxxxxxxxxzmz4nmujrjuib4iusad.onion | 失效 | 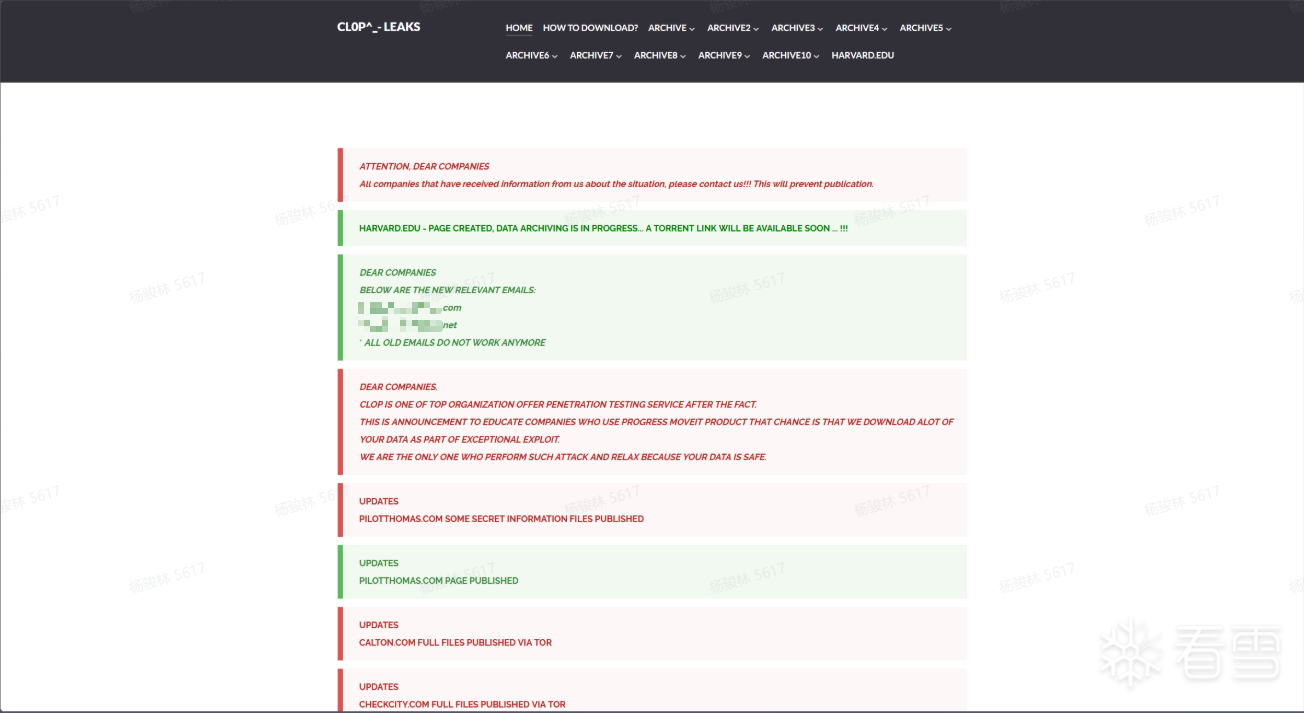 ##### 2.4 全球TOP4:Play Play 勒索家族于2022年年中被发现,得名于其在加密文件后所附加的.PLAY扩展名。在随后的一年内(2022年6月至2023年5月)曾在一个月内发起多达170次攻击。Play采用一种封闭式的运营模型,这在当前网络犯罪环境中是较为独特的。与主流的RaaS(勒索即服务)模式不同,Play并非通过招募大量附属机构来扩大规模,而是被认为是一个**直接控制**所有基础设施、运营和赎金谈判的独立实体 。这种集中控制模式赋予了Play更高的行动保密性,也意味着其内部团队必须具备极高的技术水准和资源来独立完成从初始渗透到最终加密部署的整个攻击链,并支撑其高频次的攻击活动。 该组织的核心勒索策略是**双重勒索(Double Extortion)**。攻击者首先会窃取目标组织的关键数据,然后再进行文件加密。如果受害者拒绝支付赎金,Play REG将威胁将其窃取的全部数据发布在其Tor泄露站点上 。为了进一步向受害者施压,该组织有时会采取非传统的手段,例如通过公开来源情报(OSINT)获取受害组织服务台或客服线的电话号码,并直接致电这些机构施加压力 。赎金通知通常不会包含固定的金额或付款指令,而是要求受害者通过特定的电子邮件地址(通常托管在gmx.de或web.de)进行联系 。 ###### 2.4.1 勒索信 **ReadMe.txt** 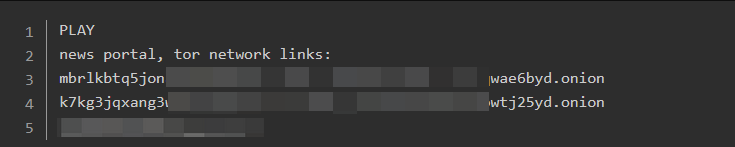 **ReadMe2.txt** 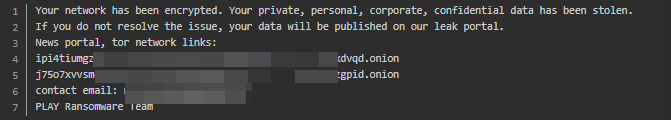 **Play.txt**  ###### 2.4.2 暗网博客 | **说明** | **检测时间** | **地址** | **备注** | | ---------------- | ------------ | ----------------------------------------------------------- | -------- | | 勒索数据泄露页面 | 2026-01-19 | mbrlkbtq5jonaqkurxxxxxxxxxxxkknndqwae6byd.onion | 生效 | | 勒索数据泄露页面 | 2026-01-19 | k7kg3jqxang3wh7xxxxxxxxxxxbupfgoik6rha6mjpzwupwtj25yd.onion | 生效 | | 勒索数据泄露页面 | 2026-01-19 | mbrlkbtq5jonaqkuxxxxxxxxxxxhqvbxfu4rgjbkkknndqwae6byd.onion | 生效 | | 勒索数据泄露页面 | 2026-01-19 | j75o7xvvsm4lpsxxxxxxxxxxxbe6oswthuaubbykk4xkzgpid.onion | 生效 | **暗网地址页面:** 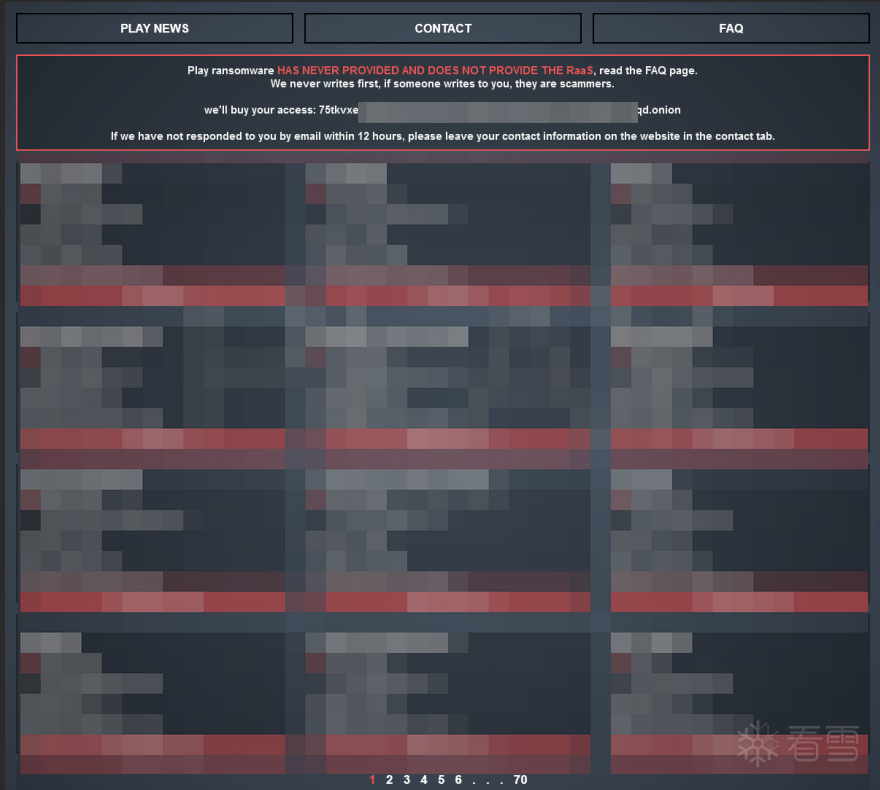 ##### 2.5 全球TOP5:Incransom Incransom勒索软件组织于2023年7月至8月期间首次被网络安全社区观测到。该组织从一出现便展现出极高的行动效率和专业性:在活动最初的六周内,其数据泄露网站上已公布超过12个受害组织的信息。这种从起步阶段就高度成熟的运作,与其他新兴勒索软件团伙需逐步建立基础设施、招募成员并完善恶意软件的情况形成鲜明对比。这表明,Incransom的创始成员并非新人,而很可能是一个经验丰富的网络犯罪团队,或许是从其他知名犯罪集团分离而出,或利用现有资源和网络进行重组。 该组织的核心运营模式为双重勒索。在部署加密程序前,攻击者会投入大量时间在受害者网络中进行侦察,并窃取海量高价值敏感数据。这种策略构成双重威胁:一方面,数据加密导致业务运营中断;另一方面,泄露威胁带来声誉损害、法律诉讼及监管罚款等风险。即使受害者拥有可靠备份可恢复系统,仍面临数据公开的巨大压力,从而大幅提升支付赎金的可能性。 Incransom偏好针对医疗保健、教育、政府及关键制造业等行业,这是一种战略性选择。这些领域持有个人身份信息和受保护健康信息等极具价值的数据,一旦受袭,其社会影响和公众压力将显著放大,迫使受害者尽快支付赎金以恢复服务和信誉。在与受害者沟通时,Incransom常将支付赎金描述为“挽回声誉”的服务。这种措辞是精心设计的心理战术,旨在进一步施加精神压力。 ###### 2.5.1 勒索信 **INC-README3.txt** 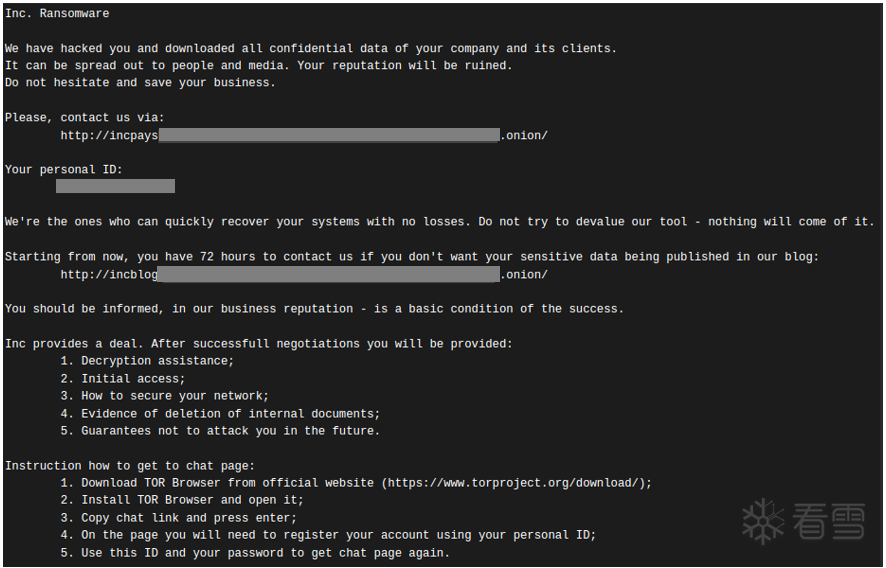 **INC-README.html** 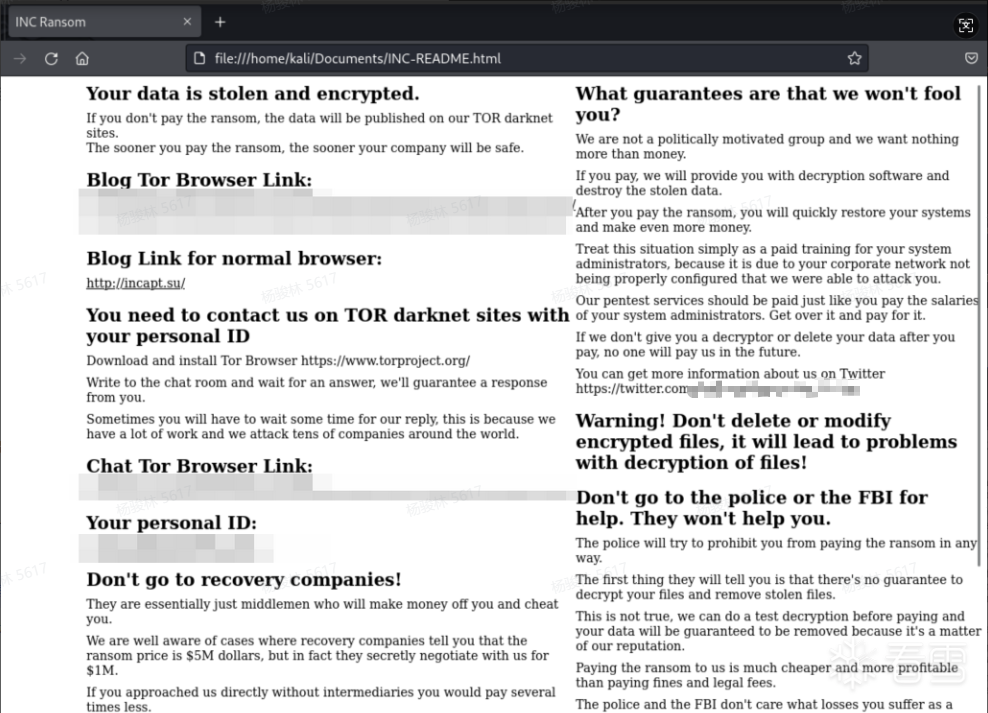 ###### 2.5.2 暗网博客 | **说明** | **检测时间** | **地址** | **备注** | | ---------------- | ------------ | ----------------------------------------------------------- | -------- | | 勒索数据泄露页面 | 2026-01-19 | incblog6qu4y4xxxxxxxxxxxpw6b7ixzssu36tsajldoad.onion | 生效 | | 勒索数据泄露页面 | 2026-01-19 | incbacg6bfwtrlxxxxxxxxxxx3s3twdtwhp27dzuik6s6rwdcityd.onion | 生效 | **暗网披露页面:** 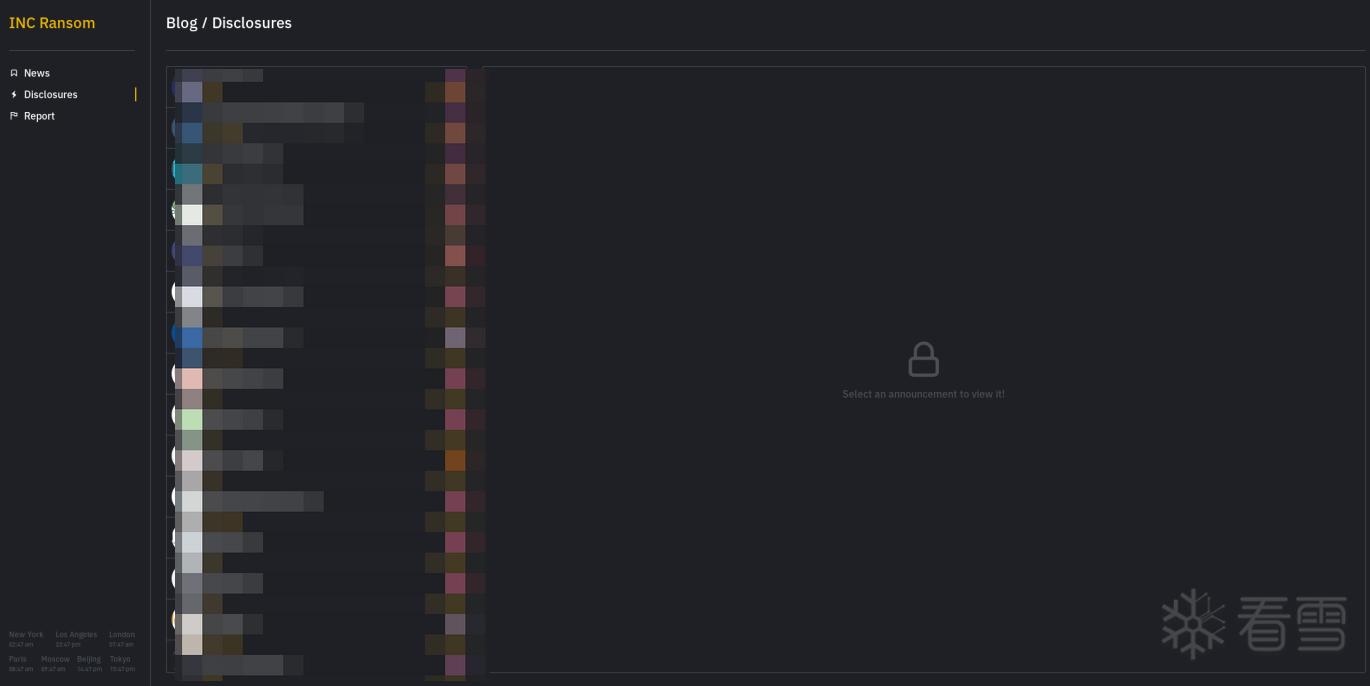 **勒索博客网站:** 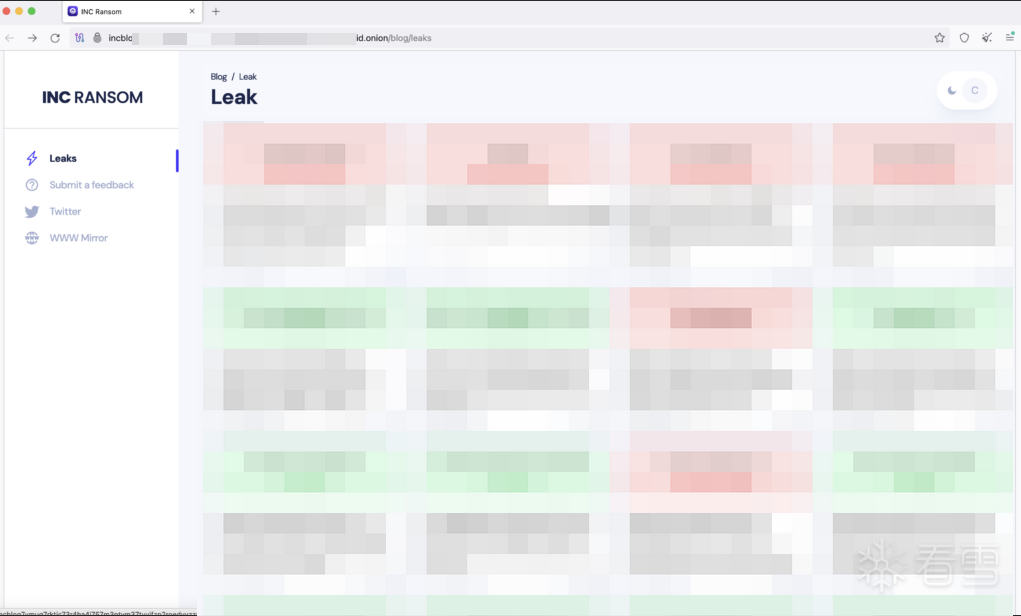 **勒索聊天页面:**  | 排名 | 家族名称 | 核心特征与技术演进 | | ----- | -------------- | ------------------------------------------------------------ | | TOP 1 | Qilin (Agenda) | 运营模式:RaaS(勒索即服务) 技术栈:从Go语言向Rust语言迁移,针对Windows及VMware ESXi (Linux) 环境。 典型案例:针对病理服务提供商Synnovis的攻击,导致伦敦NHS医院服务中断。 | | TOP 2 | Akira | 目标定位:主要针对美、加的医疗、金融及制造业。 关联性:代码与Conti家族存在相似性,区块链分析显示潜在资金关联。 变种:早期使用C++,新版本(Megazord)采用Rust编写,后缀变更为.powerranges。 | | TOP 3 | Clop | 策略转型:从传统的“加密+窃密”转向**“无加密勒索”**(Encryption-less)。 战术特点:利用 0-Day 漏洞(如Cleo、Oracle EBS漏洞)快速窃取数据,减少驻留时间,规避EDR检测。 | | TOP 4 | Play | 运营模式:封闭式运营(非RaaS),直接控制攻击全流程,具备较高的保密性。 施压手段:除了DLS泄露,还通过OSINT手段获取联系方式,直接致电企业客服施压。 | | TOP 5 | Incransom | 起步即成熟:初期即展示出极高的运营效率,推测为经验丰富的团队重组。 心理战术:常将支付赎金美化为“挽回声誉”的服务,专注于医疗、教育、政府等高敏感行业。 | 1. #### **3.国内 TOP 5 勒索家族****简介** 针对中国地区的攻击态势,以下五个家族对国内企业造成了最大影响: #### 3.1 Weaxor (Mallox变种) - **身份确认**:Weaxor 被确认为老牌勒索软件 **Mallox** 的深度重构变种,虽更改了品牌标识(.rox / .weax),但代码逻辑高度同源。 - **攻击目标**:专注于 **Windows MS-SQL 数据库服务器**。 - **技术特点**: - 不依赖 0-Day,主要通过扫描公网暴露数据库端口,利用暴力破解或已知漏洞获取权限。 - **载荷投递升级**:引入了更现代化的规避技术,利用合法系统工具(LoLBin)进行载荷执行。 ###### 3.1.1 勒索信 **RECOVERY_INFO2.txt** 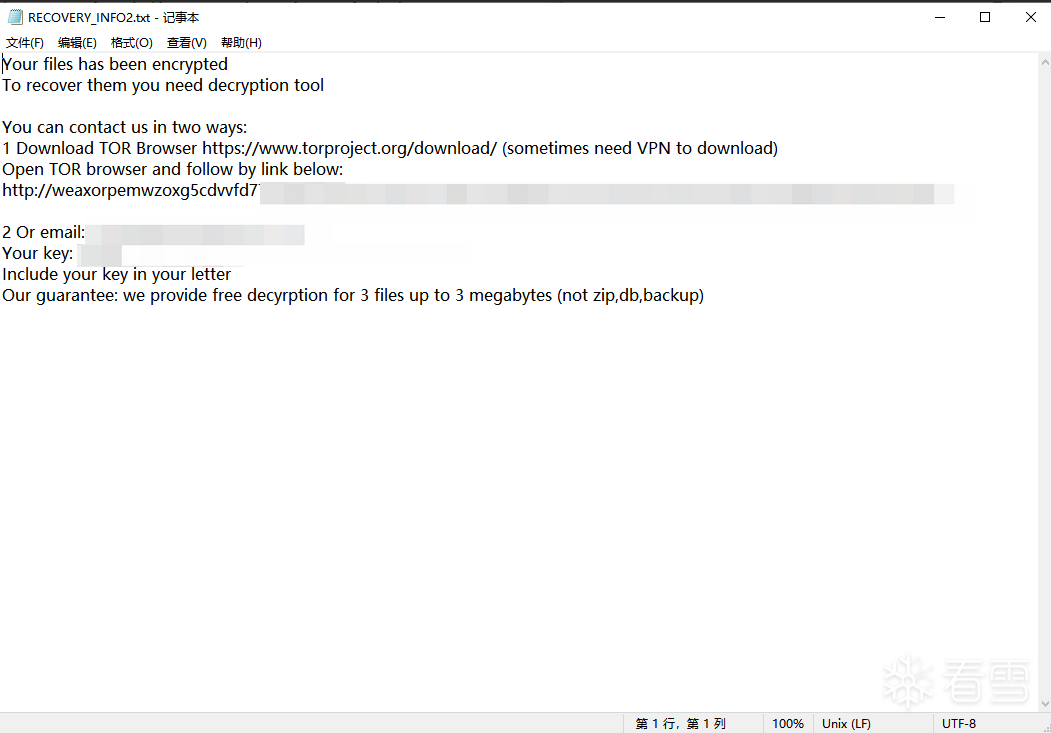 **FILE RECOVERY.txt** 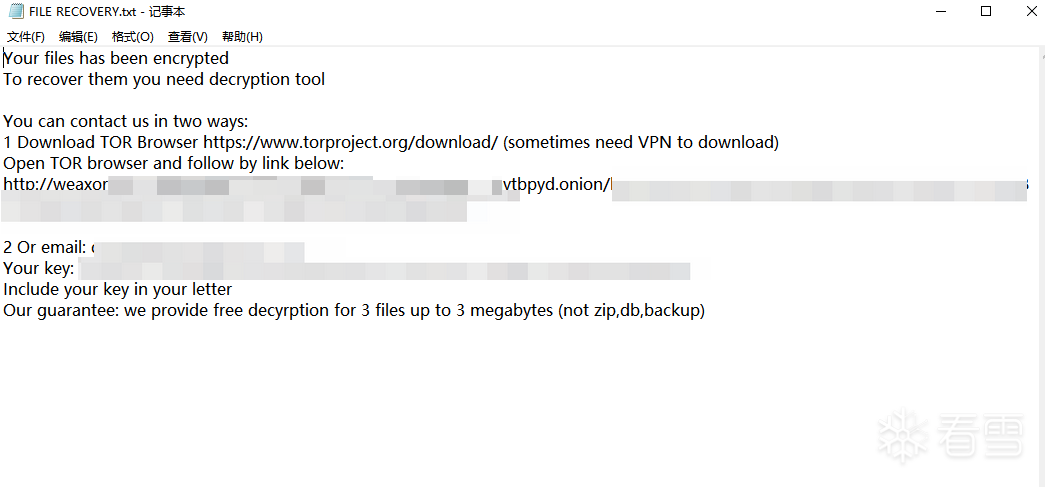 ###### 3.1.2 暗网博客 | **说明** | **检测时间** | **地址** | **备注** | | -------- | ------------ | ----------------------------------------------------------- | ----------------- | | 沟通页面 | 2026-01-19 | <mark class="encrypted">cd3K9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8X3I4G2j5$3E0T1K9i4c8K6N6i4m8^5P5s2S2^5P5s2S2^5P5s2S2^5P5o6j5K6L8e0g2A6K9X3A6D9L8h3k6T1y4$3!0E0M7e0y4@1k6Y4t1K6M7h3S2&6k6q4)9J5k6h3!0F1K9h3!0F1i4K6u0r3</mark> | 需要特定后缀/生效 | **勒索聊天页面:** 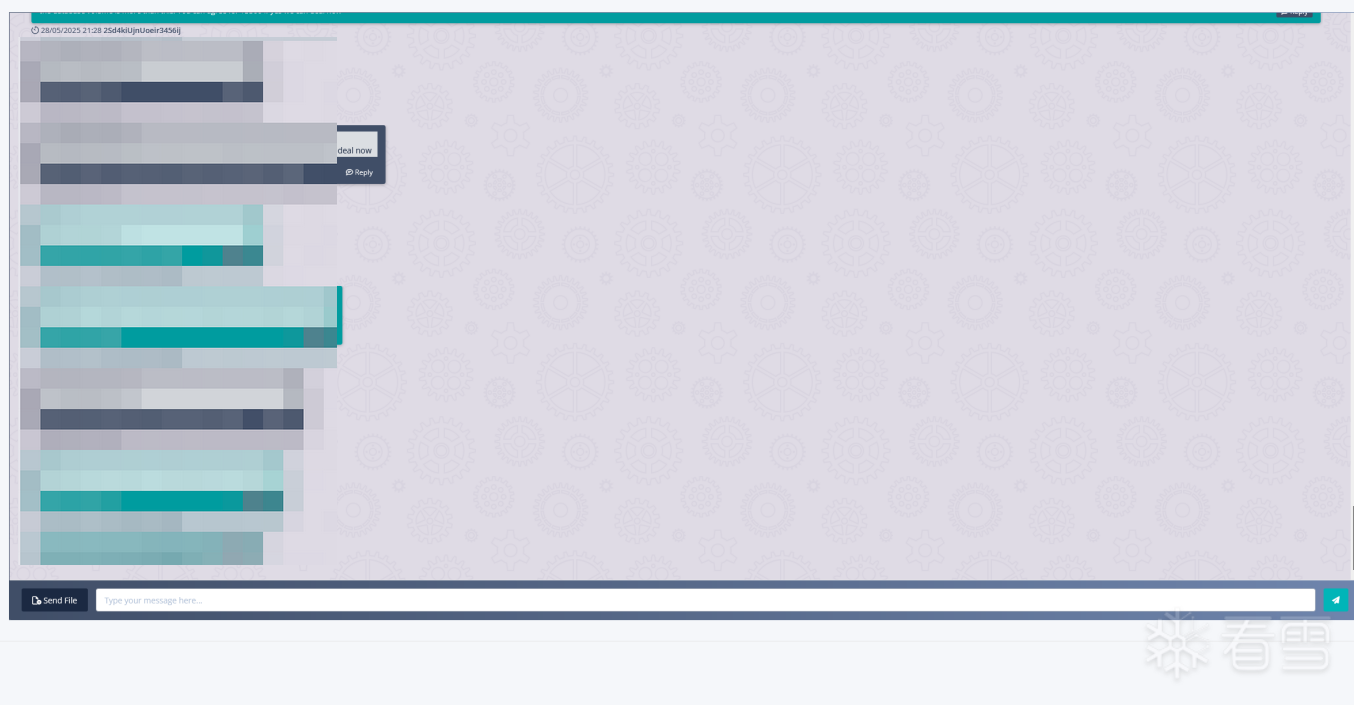 #### 3.2 BeijingCrypt - **本地化特征**:主要以中国企业为攻击目标,常年位居活跃榜前列。 - **攻击手法**:利用 RDP 暴力破解和钓鱼邮件进行撒网式攻击,针对中小企业及部分关键基础设施。 - **市场份额**:2025年统计数据显示,其占据国内勒索软件市场约 **8%-11%** 的份额。 ###### 3.2.1 勒索信 **!_INFO.txt** 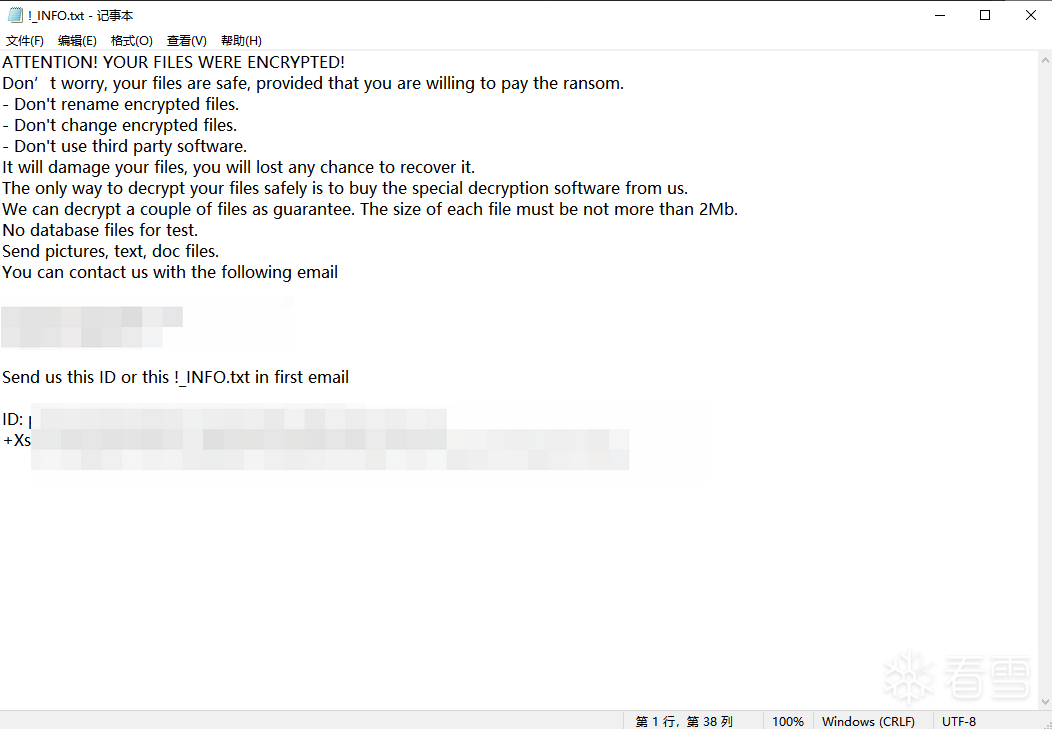 ###### 3.2.2 沟通渠道 BeijingCrypt勒索家族无暗网界面通过高匿名邮箱与受害者交流 | **类型** | **指标值** | 发现时间 | | -------- | ------------------ | ---------- | | 邮箱 | wxxxxxco@gmail.com | 2024-11-11 | | 邮箱 | wxxxxxco@cock.li | 2025-02-12 | #### 3.3 盗版 LockBit 3.0 - **成因**:由于 LockBit 3.0 构建器(Builder)源码泄露,大量技术门槛较低的攻击者利用该工具生成自定义变种。 - **危害**:导致基于该家族源码的变种在全球及国内泛滥,攻击者水平参差不齐,且由于缺乏官方维护,解密工具的可靠性极低。 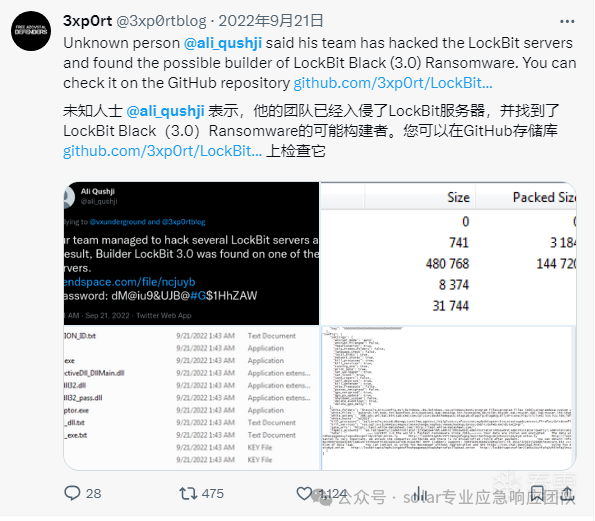 LockBit 3.0 Builder 在 Twitter 上泄露 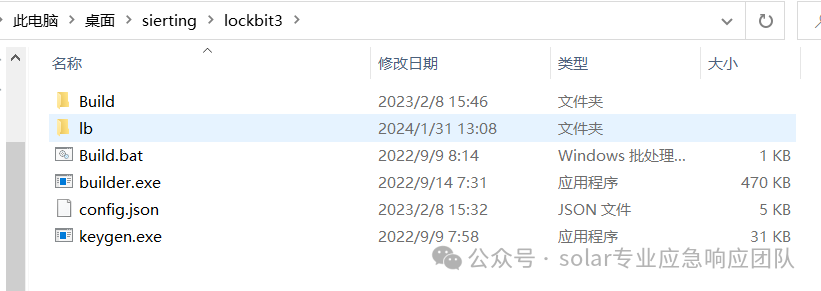 LockBit 3.0 构建器 ###### 3.3.1 勒索信 **README_lockbit.txt** 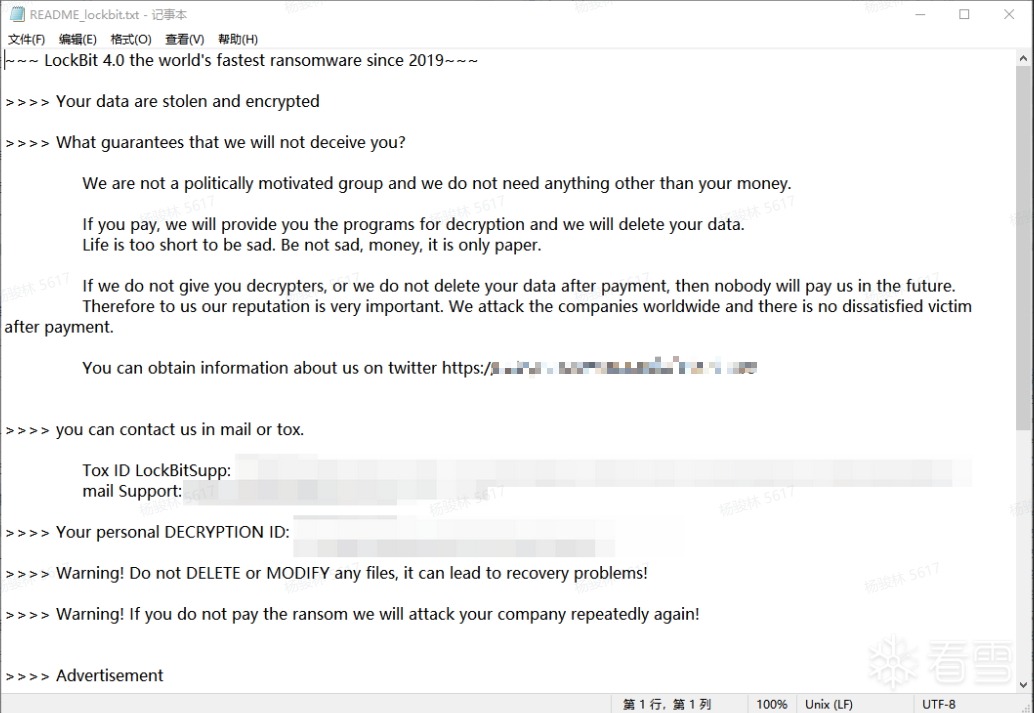 **OnZmO436e.README.txt** 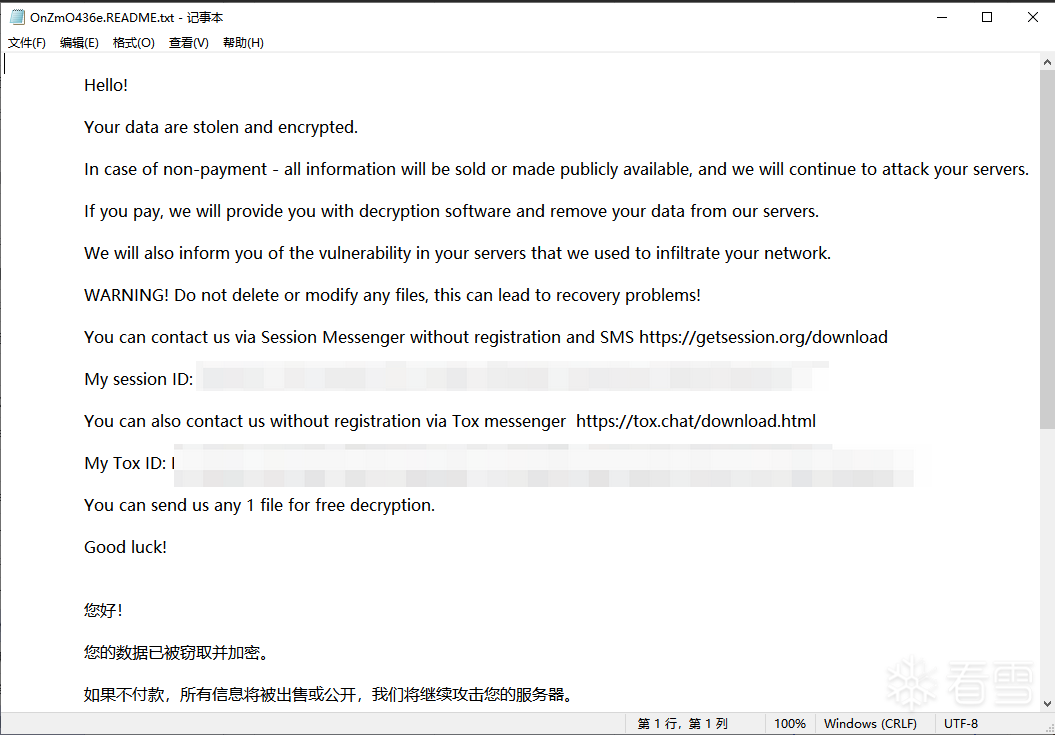NA) **RECOVER-lPRan59a9-FILES.txt** 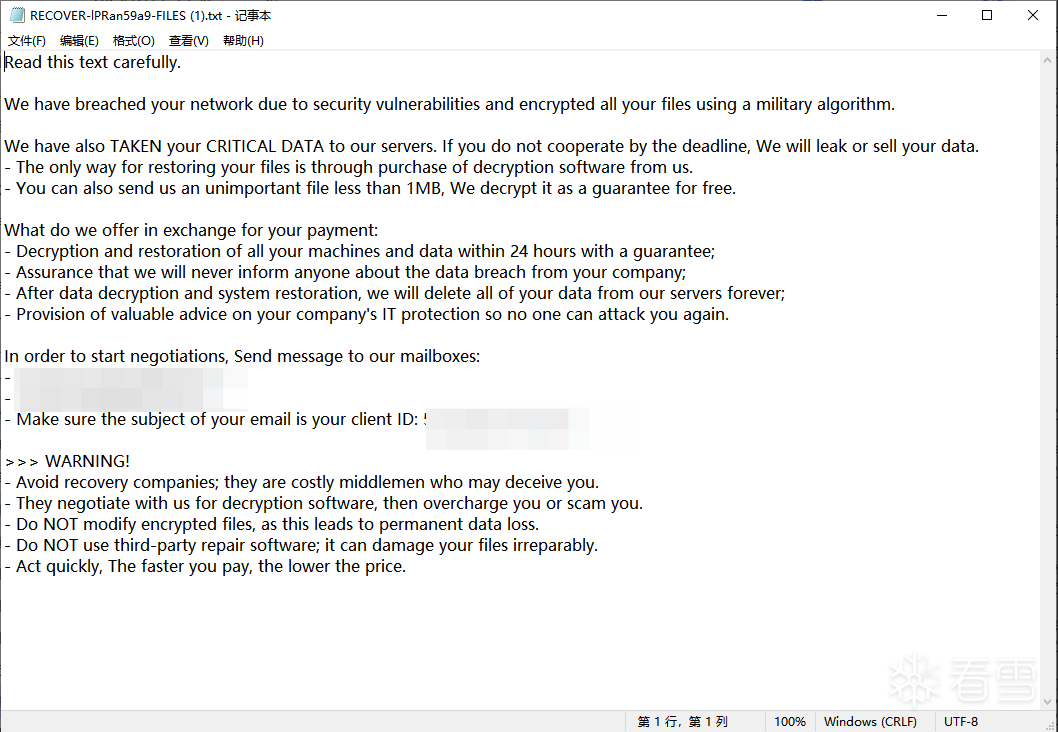 ###### 3.3.2 沟通渠道 由于 Lockbit 3.0 生成器(Builder)源码泄露,攻击者可自定义勒索信中的联系信息,导致基于该家族源码的变种在全球范围内泛滥。 | **类型** | **指标值** | | -------- | ------------------------------------------------------------ | | 邮箱 | rexxxxxxg25@gmail.com | | Tox | BF2FBB22C4CFD24EF9Axxxxxxxxxx393E846514659C59D8C52F43CBD76209603AE | | Tox | 66049CB849C457B3253xxxxxxxxxxxC3A911E29CE1C3EAD3D403C16E74FF8AEB5030A11 | | 邮箱 | lockaxxxxxxxxxbit@proton.me | #### 3.4 Rast Gang - **技术架构**:采用 **Rust** 语言编写,展现出极快的加密速度。 - **战术风格**:快节奏攻击,获取服务器权限后立即部署勒索,不追求深度横向移动,对边界防御提出极大挑战。 - **攻击入口**:RDP 爆破与 N-day 漏洞组合利用。 ###### 3.4.1 勒索信 **readme.txt** 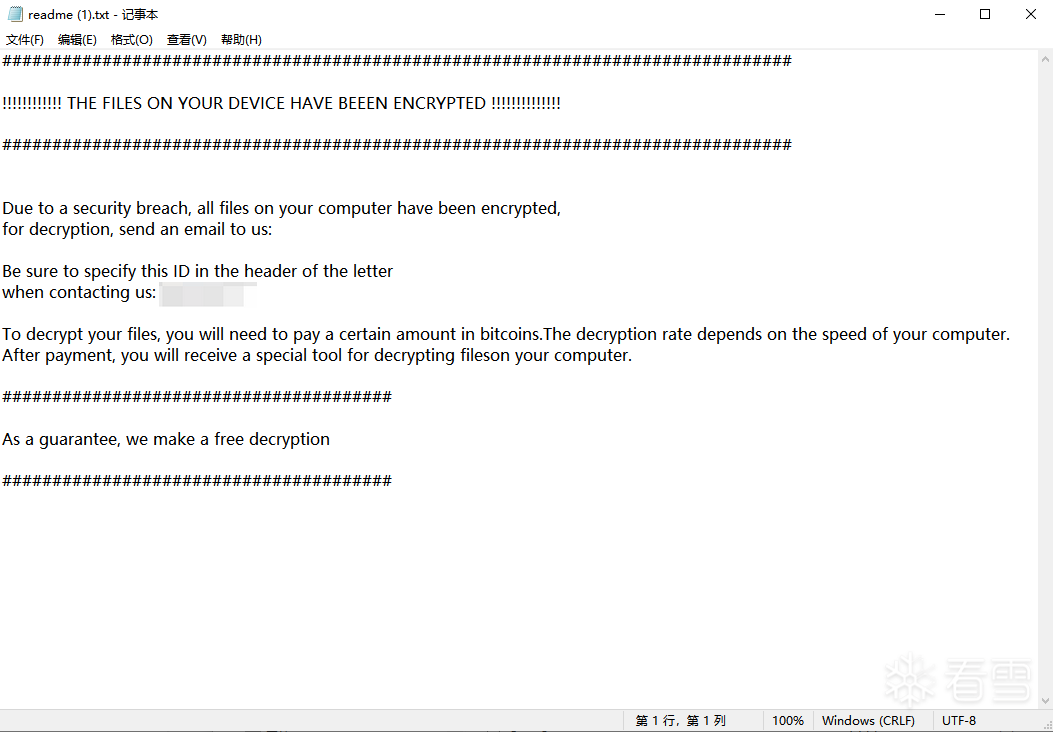 **INFORMATION.txt** 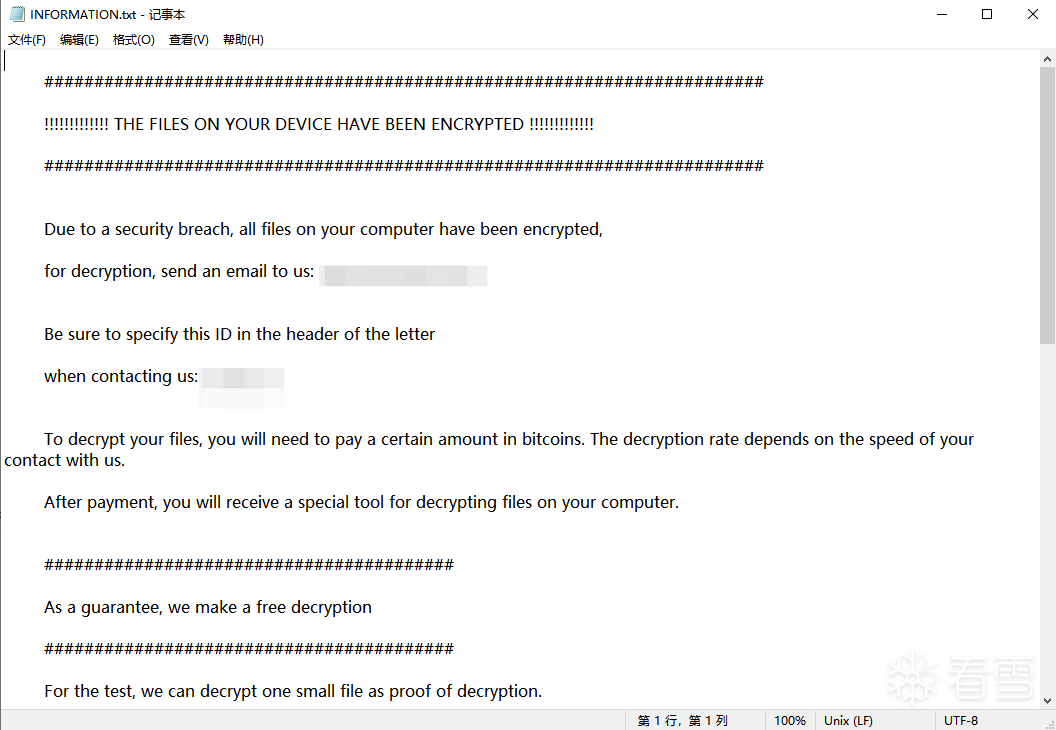 ###### 3.4.2 沟通渠道 Rast Gang勒索家族无暗网界面通过高匿名邮箱与受害者交流 | **类型** | **指标值** | | -------- | ------------------------------------------------------------ | | 邮箱 | rexxxxxxxg25@gmail.com | | Tox | BF2FBB22C4CFD24EF9Axxxxxxxxxx3E2340393E846514659C59D8C52F43CBD76209603AE | | Tox | 66049CB849C457B325xxxxxxxxxxF558DAC3A911E29CE1C3EAD3D403C16E74FF8AEB5030A11 | | 邮箱 | LockXXxxxxxxxxxxbbit@proton.me | #### 3.5 Makop - **家族谱系**:**Phobos** 家族的代表性变种。 - **技术集成**:深度集成 AES-CBC 与 RSA 非对称加密算法。 - **机会主义**:主要利用缺乏防护的 RDP 端口或钓鱼邮件漏洞渗透内网。 ###### 3.5.1 勒索信 **+README-WARNING+.txt** 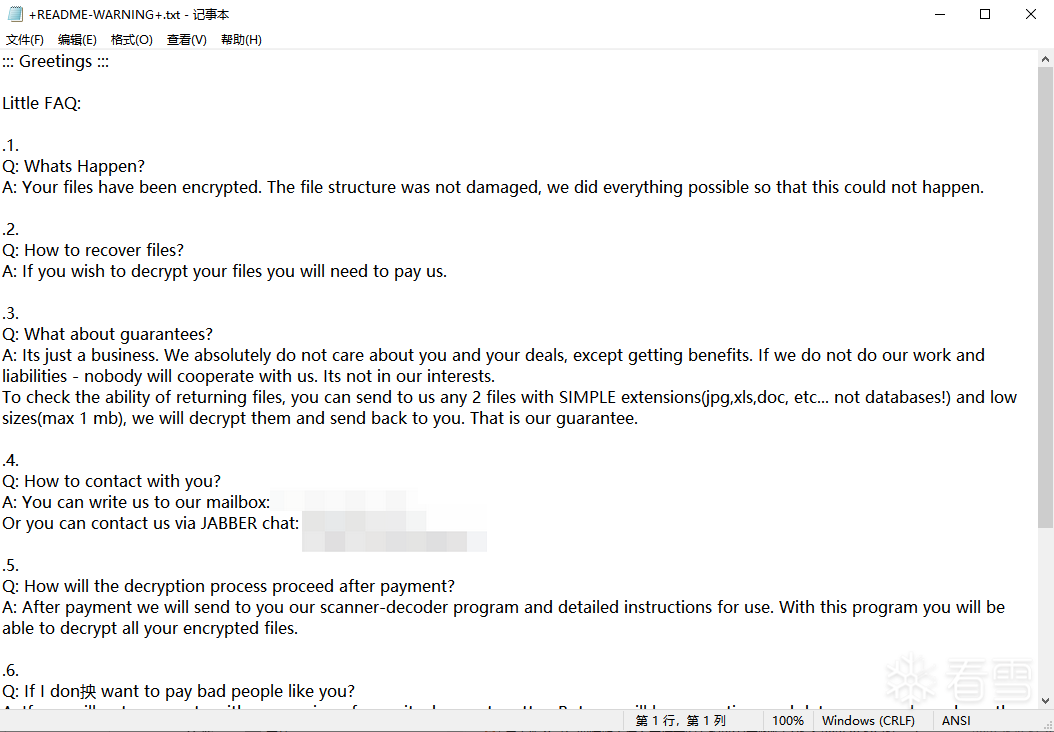 ###### 3.5.2 沟通渠道 Makop勒索家族无暗网界面通过高匿名邮箱与受害者交流 | **类型** | **指标值** | | -------- | ---------------------------- | | 邮箱 | jaxxxxxter65@2mail.co | | 邮箱 | terexxxxxco136@onionmail.com | | 邮箱 | backxxxxxup@cyberfear.com | | 邮箱 | Faxxxr@mailum.com | ### (三)勒索家族加密方式分析 加密阶段作为攻击链(Kill Chain)的末端环节,直接决定了数据恢复的可能性。基于Solar团队对2025年捕获的 **35+** 个活跃家族样本的逆向工程分析,勒索软件的加密机制已呈现出**高度标准化**与**算法混合化**的特征。 **技术演进趋势:** **1.混合加密架构**:普遍采用“对称加密(文件内容)+ 非对称加密(会话密钥)”的模式,在保证加密速度的同时确保密钥无法被破解。 **2.算法多样性**:除了传统的 RSA + AES 组合,越来越多的家族(如 Weaxor, LockBit 4.0)开始采用 **Curve25519 (X25519)** 等椭圆曲线算法,以提升密钥生成与交换的效率。 **3.语言迁移**:Go 和 Rust 语言因其跨平台特性和较高的逆向分析难度,正逐渐取代 C/C++ 成为勒索软件开发的首选。 **部分活跃家族加密算法特征表:** | 勒索家族 | 病毒语言 | **非对称密钥生成** | | ----------------------- | -------- | ---------------------------------------- | | LVT | GO | 内置 RSA 公钥 ECC 本地生成私钥 | | Phobos | C/C++ | 内置RSA公钥 | | Live1.0 | C/C++ | 内置于加密器中 | | Live1.5 | C/C++ | 内置于加密器中 | | Live2.0 | C/C++ | 内置于加密器中 | | DevicData | C# | 内置RSA公钥 | | tellyouthepass | C# | 内置RSA公钥 | | mallox | C/C++ | 内置CURVE25519公钥 | | Rast Gang | RUST | 内置RSA公钥 | | MEDUSALOCKER(EXSI) | C/C++ | 内置RSA公钥 | | MEDUSALOCKER(Windows) | C/C++ | 内置RSA公钥 | | Wormhole | C/C++ | | | Babuk(Windows) | C/C++ | 内置CURVE25519公钥 | | Babuk(NAS) | GO | 内置CURVE25519公钥 | | Babuk(ESXI) | C/C++ | 内置CURVE25519公钥 | | TargetOwner | C# | 内置RSA公钥 | | Steloj | C/C++ | 内置RSA公钥 | | BeijngCrypt | C/C++ | 内置RSA公钥 | | lol | PYTHON | 无 | | Makop | C/C++ | 内置RSA公钥 | | 盗版LB3 | C/C++ | 内置RSA公钥 | | Fx9 | C/C++ | 内置RSA公钥 | | Ransomhub | GO | 内置RSA公钥 | | Weaxor | C/C++ | 内置CURVE25519公钥 | | Medusa | C/C++ | 内置RSA公钥 | | 888 | C# | 根据计算机信息和结合密钥文件和文件名生成 | | Lockbit4.0 | C/C++ | 内置X25519公钥 | | MedusaLocker | C/C++ | 内置RSA公钥 | | DragonForce | C/C++ | 内置RSA公钥 | | BEAST | C/C++ | 内置CURVE25519公钥 | | BEAST-helper | C/C++ | 内置CURVE25519公钥 | | Taps | C# | 内置RSA公钥 | 通过对上述样本的分析,我们确认:一旦文件被这些成熟家族加密,在没有私钥的情况下,通过技术手段暴力破解的可能性**微乎其微**。这也再次强调了事前防御与备份机制的重要性。 ### 二、 勒索软件入侵路径与传播机制深度分析 在 2025 年的应急响应实战中,Solar 威胁情报中心发现攻击者的行为展现出极强的“工业化”特征。攻击者已不再依赖随机的单点突破,而是通过成熟的黑产供应链获取初始权限 。 #### 1. 初始入侵矢量分布:身份验证与边界漏洞的双重溃败 根据 Solar 团队对 534 起真实案例的复盘分析,攻击者的入侵路径分布如下 : - **RDP 与凭据泄露 (45%)**:这是目前最主要的攻击入口。攻击者往往通过暗网的初始访问经纪人(IAB)直接购买已被窃取的服务器凭据,或针对未启用多因素认证(MFA)的远程接入点进行暴力破解 。 - **高危漏洞利用 (30%)**:重点集中在 VPN 网关、OA 系统及虚拟化平台(如 ESXi)。攻击者利用漏洞从发布到武器化的“时间差”,在企业尚未完成补丁修复前完成批量植入 。 - **弱口令与数据库暴露 (12%)**:Weaxor(Mallox 变种)等家族专门针对公网暴露的 MS-SQL 数据库(1433 端口)进行自动化扫描,通过 CLR 程序集加载恶意代码 。 - **钓鱼邮件与社会工程学 (10%)**:攻击者伪装成求职简历、财务账单,诱导员工运行带有恶意宏或后门的附件 。 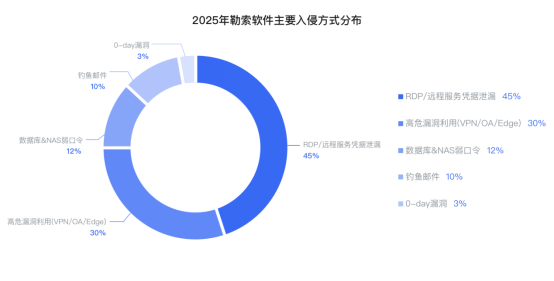 **勒索软件传播方式** #### 2. 关键入侵战术详解 ##### (一) 身份认证攻击:从爆破到凭据利用 攻击者不再仅仅依赖简单的暴力破解。通过实战观察,攻击者在获取初始 RDP 权限后,会迅速部署 `Mimikatz` 或 `WebBrowserPassView` 等工具,从内存或浏览器中提取更高级别的管理员凭据,为后续的全域渗透做准备 。 ##### (二) 漏洞武器化:针对核心业务系统的定向突防 攻击重点已从通用系统转向核心支撑平台。例如,飞塔(Fortinet)防火墙的 SSL VPN 组件漏洞常被用于在无凭据状态下执行恶意代码(RCE),直接绕过边界防御 。 ##### (三) 技术特征示例:Weaxor 家族的投递脚本 Weaxor 家族在入侵过程中,常利用系统合法的 `sqlps.exe`(SQL Server 专属 PowerShell 环境)来规避传统 EDR 的监控。 ```Plain # 攻击者常用的混淆执行示例 (去敏感化) $s = New-Object IO.MemoryStream(,[Convert]::FromBase64String("恶意载荷B64内容...")); IEX (New-Object IO.StreamReader($s)).ReadToEnd; # 核心逻辑:利用合规进程加载 Shellcode 到内存,实现无文件执行 ``` #### (四)云环境与边界资产暴露风险 随着网络边界的防御重心向应用层转移,作为企业内网‘守门人’的**边界网络设备**(如防火墙、VPN 网关、SD-WAN 设备)正面临前所未有的安全挑战。攻击者不再试图‘撞破’防火墙的策略配置,而是直接利用**设备自身的系统漏洞**进行突防。 监测发现,以 **Fortinet(飞塔)** 为代表的主流防火墙设备成为攻击者的重点狩猎目标。攻击者利用其 **SSL** **VPN** **组件**中存在的严重漏洞(如堆栈溢出、认证绕过漏洞),可在无需任何有效凭据的情况下,直接远程执行恶意代码(RCE)或读取设备内存中的敏感数据(如明文账号密码、Session ID)。一旦边界网关失陷,攻击者即刻获得内网流量的解密能力与访问权限,使后续的横向移动畅通无阻。 ## 三、2025年勒索组织演化与家族更替情况 在2025年的网络威胁版图中,勒索软件家族的更替频率与技术迭代速度均创下历史新高。基于Solar安全团队对全球威胁情报、暗网监测及一线应急响应数据的关联分析,当前的勒索生态呈现出**组织架构平台化**与**攻击链条工业化**的显著特征。 #### 1.年度新增传统勒索组织态势 2025年内,我们持续跟踪并发现了多起新出现的勒索软件家族。这些家族大多摒弃了从零开发的低效模式,转而采用 **RaaS****(****勒索软件即服务****)** 架构。通过复用成熟的加密组件和攻击工具链,这些新兴组织能够在极短时间内形成规模化打击能力。 以下为2025年典型新增家族的时间分布: | 月份 | 勒索家族 | | ---- | ------------------------------------------------------------ | | 1月 | Morpheus、GDLockerSec、Linkc | | 2月 | Nightspire、Teamxxx、J、Chaos、Anubis | | 3月 | Crazyhunter、Crypto24、Skira、Vanhelsing、Secp0、Nova、Devman、Ralord、Arkana | | 4月 | Warlock、C3Rb3R、Bert、Brotherhood、Gunra、Direwolf、Payoutsking、Silent | | 5月 | IMNCrew | | 6月 | Global、Walocker、Securotrop、Kawa4096、Pear、Cephalus | | 7月 | Sinobi、Satanlockv2、D4rk4rmy、盗版Mallox、Rebornvc、Backups、Bqtlock、Hegentlemen | | 8月 | Radar、Desolator、Obscura | | 9月 | Lockbit5.0、Lunalock、Yurei、Blackshrantac | | 10月 | Nasirsecurity、Kryptos、Radiant、Tacksas、Nilson、Tengu | | 11月 | LockXX、Kazu、Tridentlocker、Benzona | | 12月 | Minteye、Osiris、Ms13089 | 针对本年度新增的勒索软件家族,Solar 团队选取其中具有代表性的典型家族进行重点分析与说明: #### 2.代表性新增家族深度分析 ##### **2.1 TheGentlemen 勒索家族(2025年8月出现)** **组织特征**:该组织展现出极高的职业化水准,拥有完善的暗网泄密站点和基于 TOX 协议的加密沟通渠道 。其核心成员被认为来自于此前被重创的大型勒索家族残余 。 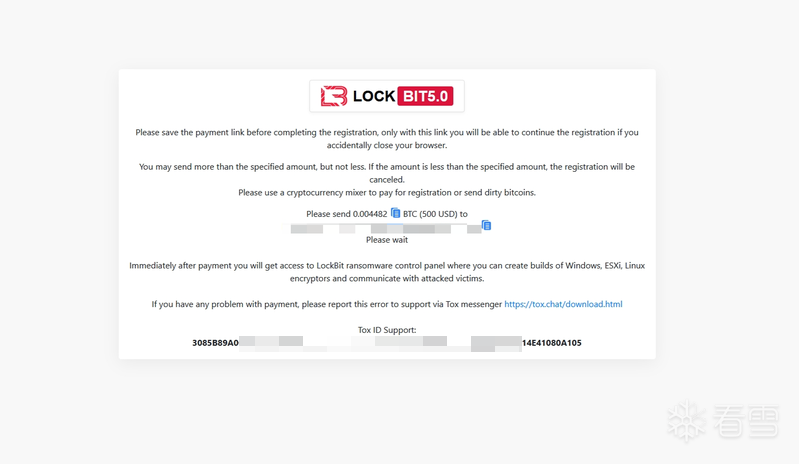 - **技术路径**:初始入侵主要利用边界设备(如 FortiGate)漏洞或从初始访问经纪人(IABs)处购买权限 。该家族具备 **BYOVD(自带易受攻击驱动)** 能力,能强制终止主机上的终端检测与响应(EDR)进程 。 - **行业偏好**:制造业是其重点打击目标,占比达 28.6% 。此外,该组织表现出极强的“断后”意识,曾定向攻击数据恢复公司,意图切断受害者的外部救援路径 。 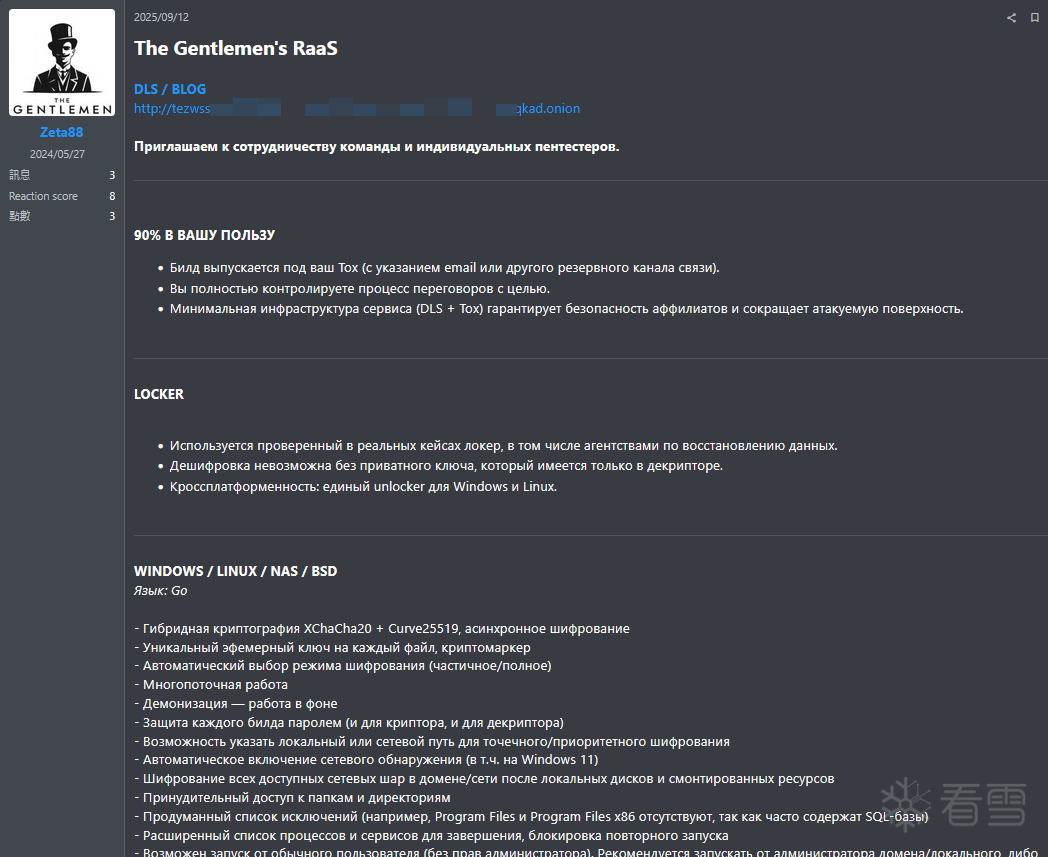 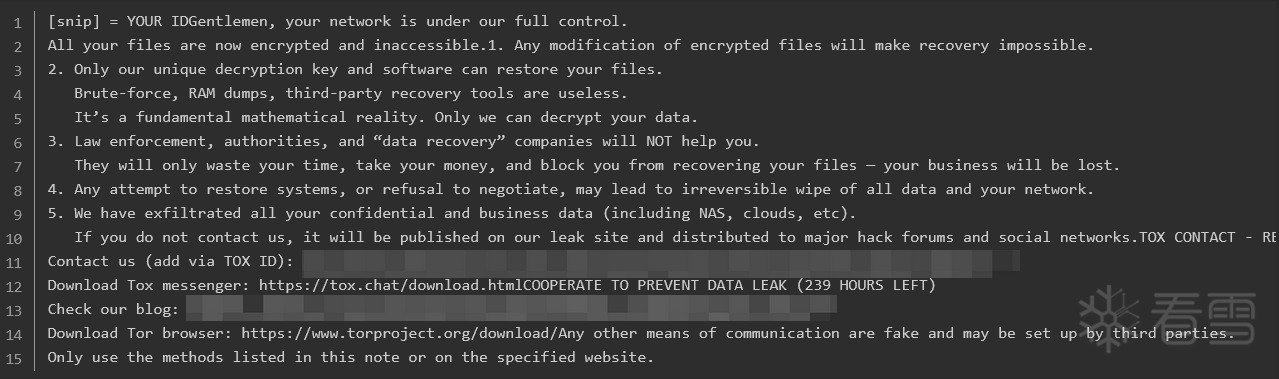 勒索信 ##### **2.2 LockXX 勒索家族(2025年11月活跃)** - **组织特征**:表现出极强的本地化属性,其勒索信原生支持**标准中文**与英文双语切换,这在国际勒索家族中较为罕见 。 - **技术路径**:深度利用 Windows 系统机制(如 UAC 用户账户控制)进行权限提升,直至2025年底仍处于高频活跃状态 。 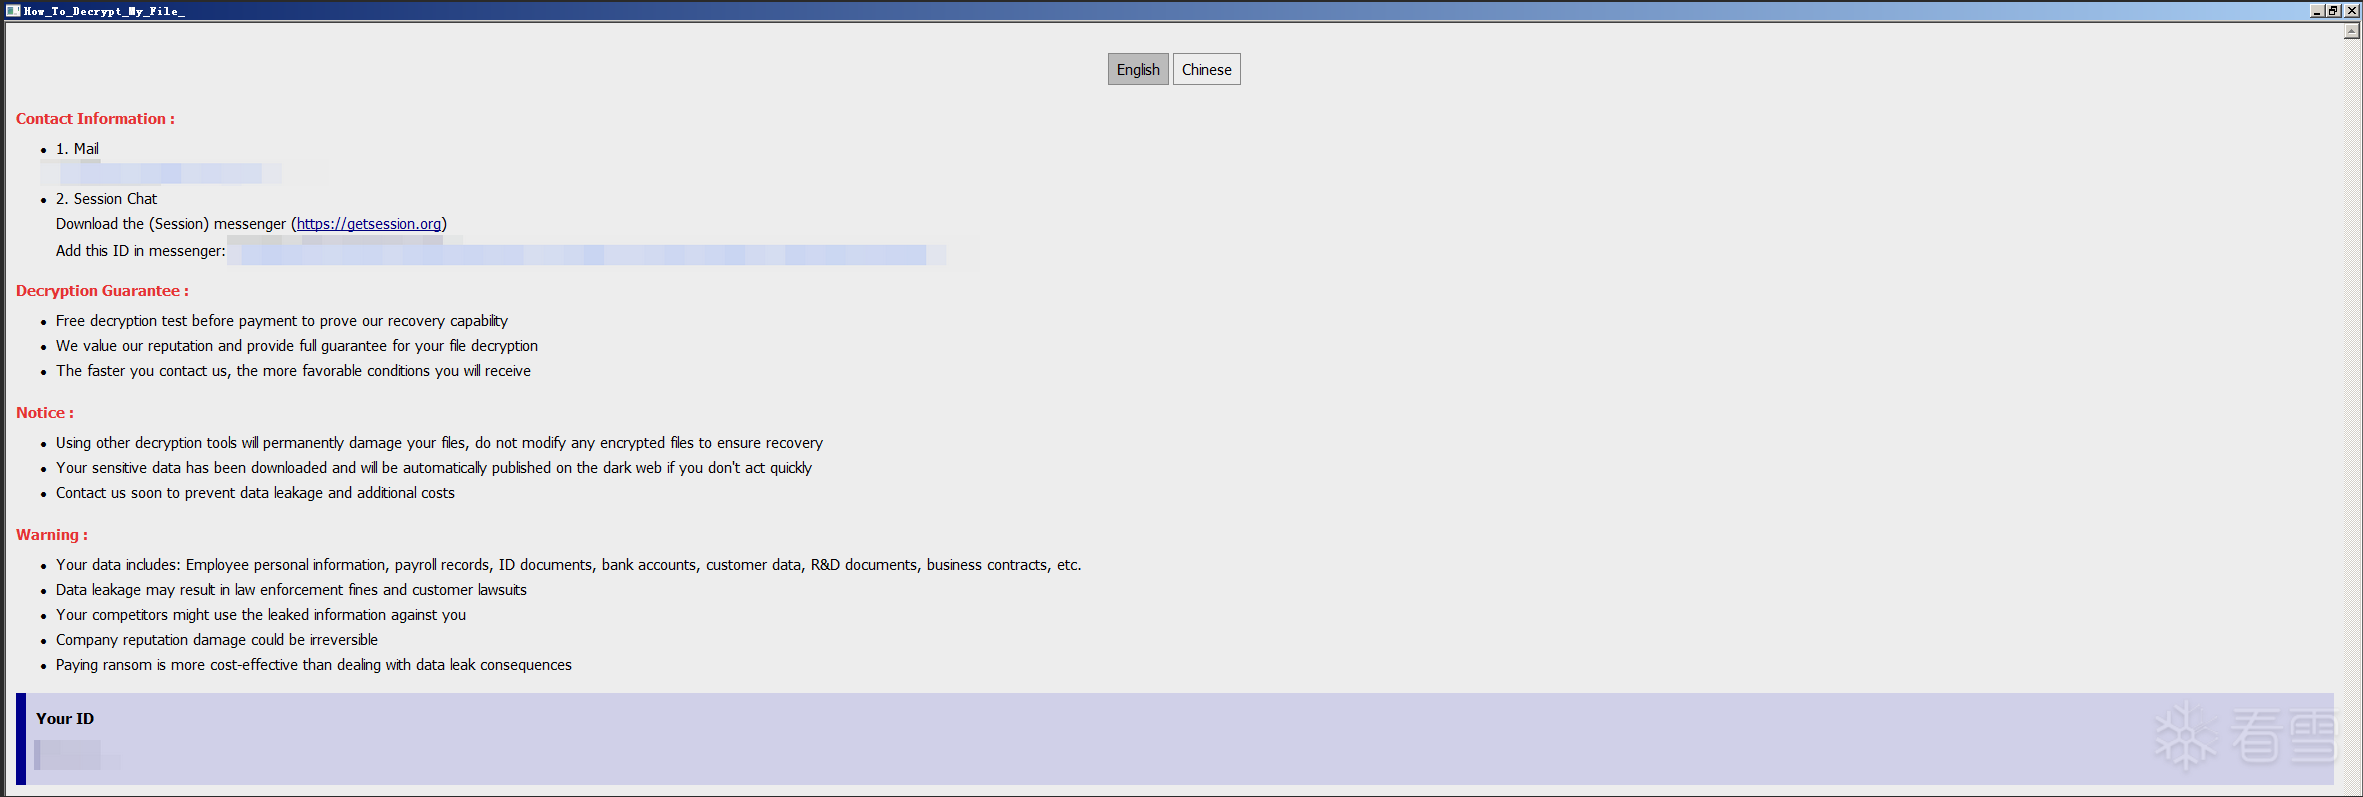 勒索信 ##### **2.3 LockBit 5.0(2025年9月发布)** - **背景演变**:继“克罗诺斯行动”遭受重创后,LockBit 试图通过 5.0 版本挽回品牌声誉 。该版本将加盟费用调整为 500 美元,试图通过低价策略快速重组其附属成员网络 。 - **核心策略**:依然维持其传统的 RaaS 模式,但在基础设施隐蔽性上做了针对性加固 。 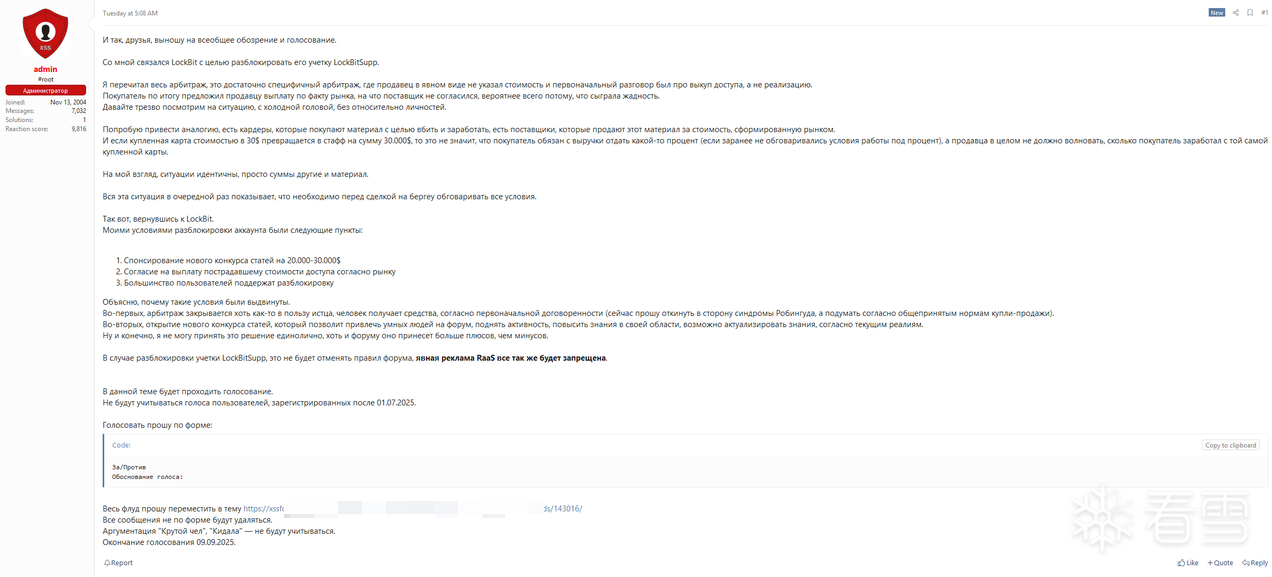 2025年9月Lock Bit 5.0发布,2025年9月初lockbit勒索组织在RAMP论坛宣布在Lock Bit 诞生6周年之际推出Lock Bit 5.0,其lockbit暗网博客显示的加盟费用为500美元标志着(RaaS)加盟模式的便利。(其初期要求加盟组织支付1比特币(BTC),克罗诺斯行动后要求的加盟金额则为777美元。) 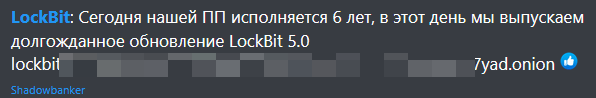 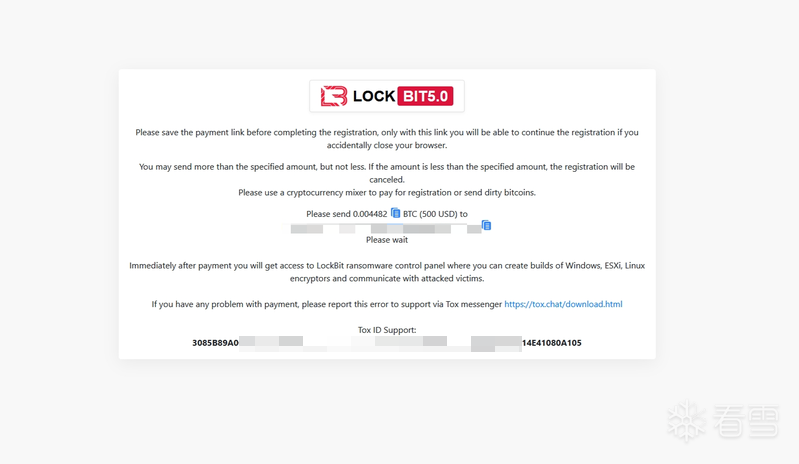 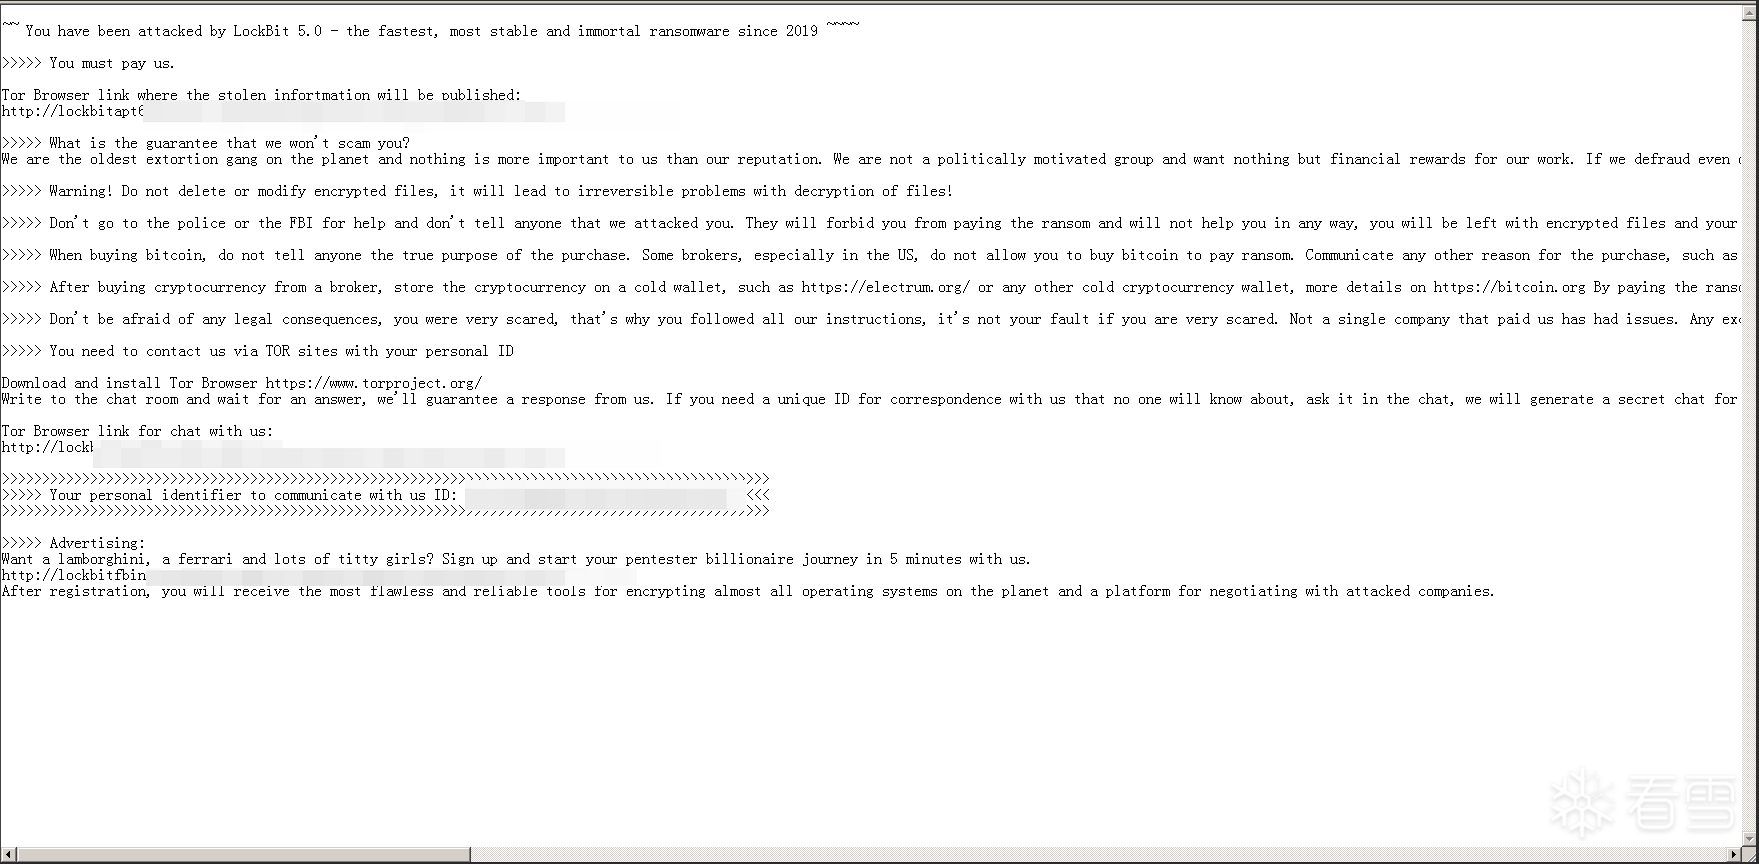 **勒索信** #### 3.双重/多重勒索组织的演进 2025年,单纯的“加密勒索”已退居二线,**“加密+窃密”的双重勒索**,乃至加入 DDoS 攻击的**多重勒索**已成为主流组织的标配。 | 勒索家族 | 勒索模式 | 出现时间 | 状态 | | --------------------- | ----------------- | ---------- | ---- | | Phobos | 加密文件 | 2019-5-1 | 离线 | | Makop | 加密文件 | 2020-1-1 | 存活 | | Clop | 加密文件&数据窃取 | 2020/3/13 | 存活 | | Babuk | 加密文件&数据窃取 | 2020/10/25 | 离线 | | Ghost | 加密文件&数据窃取 | 2021年初 | 离线 | | RansomHouse | 加密文件&数据窃取 | 2021/6/1 | 存活 | | Everest | 加密文件&数据窃取 | 2021/9/9 | 存活 | | Qilin | 加密文件&数据窃取 | 2022/10/8 | 存活 | | Mallox | 加密文件&数据窃取 | 2022/11/4 | 离线 | | Medusa Locker | 加密文件&数据窃取 | 2022/11/15 | 存活 | | Play | 加密文件&数据窃取 | 2022/11/26 | 存活 | | Medusa | 加密文件&数据窃取 | 2023/1/11 | 存活 | | Akira | 加密文件&数据窃取 | 2023/4/26 | 存活 | | 8Base | 加密文件&数据窃取 | 2023/5/23 | 离线 | | Rhysida | 加密文件&数据窃取 | 2023/6/5 | 存活 | | Cactus | 加密文件&数据窃取 | 2023/7/20 | 存活 | | Incransom | 加密文件&数据窃取 | 2023/8/9 | 存活 | | Hunters International | 加密文件&数据窃取 | 2023/10/20 | 离线 | | DragonForce | 加密文件&数据窃取 | 2023/12/13 | 存活 | | Rast Gang | 加密文件 | 2024/2/4 | 存活 | | RansomHub | 加密文件&数据窃取 | 2024/2/10 | 离线 | | Lvt | 加密文件 | 2024/2/29 | 离线 | | Eldorado | 加密文件&数据窃取 | 2024/6/6 | 离线 | | Telllyouthepass | 加密文件 | 2024/6/6 | 存活 | | BeijingCrypt | 加密文件 | 2024/6/26 | 存活 | | Fog | 加密文件&数据窃取 | 2024/7/16 | 离线 | | GlobeImposter | 加密文件&数据窃取 | 2024/9/1 | 离线 | | Sarcoma | 加密文件&数据窃取 | 2024/10/9 | 存活 | | 888 | 加密文件&数据窃取 | 2024/10/15 | 存活 | | Weaxor | 加密文件 | 2024/11/11 | 存活 | | 盗版lockbit3.0 | 加密文件 | 2024/11/12 | 存活 | | MoneyIsTime | 加密文件 | 2024/11/20 | 存活 | | FunkSec | 加密文件&数据窃取 | 2024/12/4 | 存活 | | DevicData | 加密文件 | 2024/12/4 | 存活 | | Secp0 | 加密文件&数据窃取 | 2025/3/14 | 存活 | | Devman | 加密文件&数据窃取 | 2025/4/6 | 存活 | | World Leaks | 数据窃取 | 2025/5/18 | 存活 | | Kalxat | 加密文件 | 2025/5/21 | 存活 | | Dire Wolf | 加密文件&数据窃取 | 2025/5/27 | 存活 | | Eos | 加密文件 | 2025/5/28 | 存活 | | Sinobi | 加密文件&数据窃取 | 2025/7/5 | 存活 | | Beast | 加密文件&数据窃取 | 2025/7/29 | 存活 | | Blacknevas | 加密文件&数据窃取 | 2025/8/6 | 存活 | | Cephalus | 加密文件&数据窃取 | 2025/8/26 | 离线 | | Lunalock | 加密文件&数据窃取 | 2025/9/2 | 存活 | | Yurei | 加密文件&数据窃取 | 2025/9/5 | 离线 | | The Gentlemen | 加密文件&数据窃取 | 2025/9/9 | 存活 | | Radiant | 加密文件&数据窃取 | 2025/10/12 | 离线 | | LockXX | 加密文件 | 2025/11/5 | 存活 | | Lock Bit 5.0 | 加密文件&数据窃取 | 2025/12/7 | 存活 | ##### 3.1 Makop勒索家族 Makop 勒索软件最早于 2020 年 1 月被安全社区捕获,是 Phobos 勒索软件家族的一个变种或衍生。Phobos 勒索软件家族自 2018 年被发现,Dharma(又名 CrySis)勒索家族的一个衍生分支。Makop 勒索软件家族自 2020 年初次现身以来,该组织凭借其源自 Phobos/Dharma 家族的稳固代码基础、去中心化的附属(Affiliate)运营模式以及对远程桌面协议(RDP)等基础服务的极致利用,成功穿越了多个威胁周期,并在 2025 年展现出显著的技术迭代与战术升级。Makop 虽然起源于 Phobos 家族,共享相似的加密结构和勒索信格式,但在 2025 年已发展出独特的技术特征。新发现的 Core 变种引入了 `.core` 扩展名和更激进的系统篡改手段,显示了持续的开发投入 。 Makop 不设公开的数据泄露网站(DLS),但 Core 变种的勒索信中明确出现了“数据已被盗取”的威胁,暗示其双重勒索模式,以增加谈判筹码 。 Makop 继承了 Phobos 的许多底层特征,包括使用 AES-256 加密文件内容并用 RSA 密钥保护会话密钥的加密方案。更直观的证据在于其文件命名约定——[原始文件名].[攻击者邮箱].扩展名——这种格式是 Phobos/Dharma 家族的标志性签名 。此外,早期的 Makop 变种在勒索信的措辞和结构上也与 Phobos 高度相似,甚至在某些情况下直接复用了 Phobos 的解密指令模板。 Makop 的运营者在 2020 年后开始维护独立品牌。他们修改了加密算法的实现细节,引入了更快的加密流程,并开始在俄语地下论坛(如 Exploit, XSS)以独立的 RaaS(勒索软件即服务)项目进行招募 。这表明 Makop 的核心团队可能包含从 Phobos 组织分裂出来的核心开发者,对源码进行了独立的分支维护。 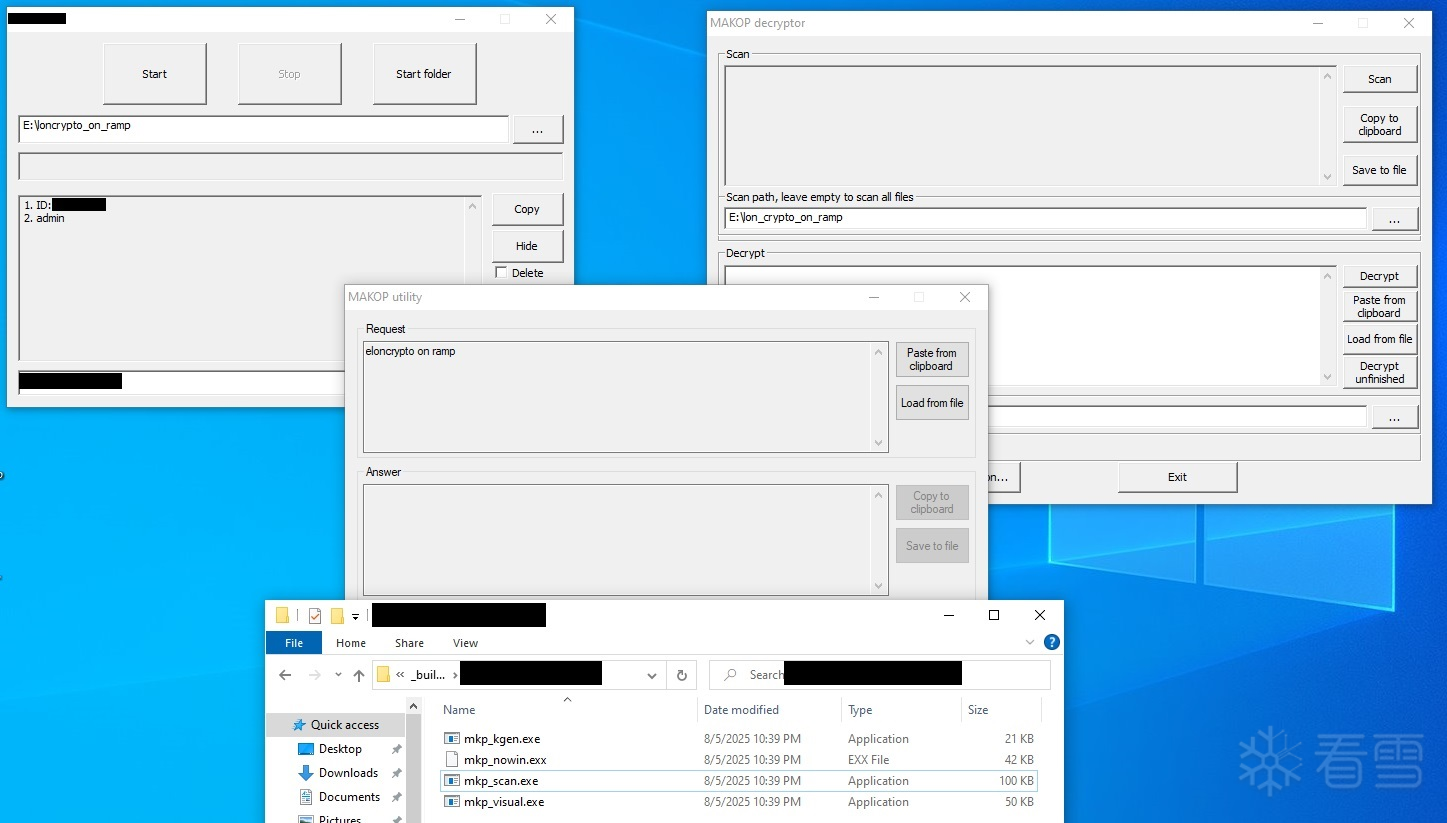 **Makop加密器** 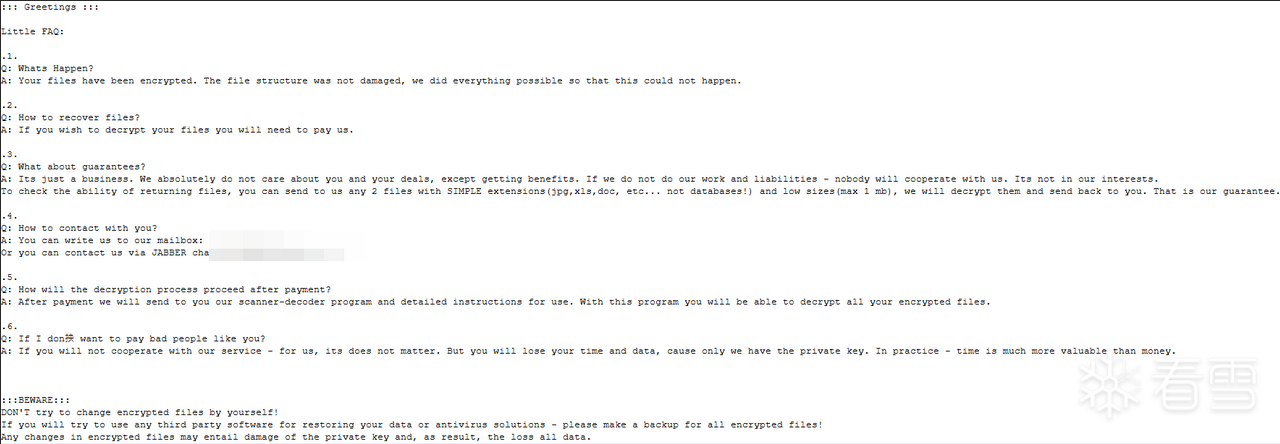 **Makop勒索信** ##### 3.2 Rast Gang勒索家族 Rast Gang最早活跃于2023年12月,其活动轨迹与国内大量出现的“.rast”后缀或带有Rast特征的勒索事件高度吻合 。虽然该组织在规模和全球影响力上尚未达到国际顶级威胁组织的标准,但其对中国国内关键信息基础设施及其供应链造成较大的危害。该组织的命名直接源于其勒索软件的名称“Rast”。这一名称本身可能暗示了其开发语言(Rust)的谐音,或者是攻击者为了彰显品牌而特意选取的标识。情报显示,Rast Gang是一个快节奏的勒索运营商,其核心目标是在最短时间内完成入侵到变现的闭环,而非在目标网络中进行广泛的横向移动、数据窃取以及权限维持而是通过边界服务器(如Web服务器、VPN网关、跳板机)获得访问权限,便会立即着手部署勒索软件。Rast Gang表现出极强的地域针对性。通过对捕获的恶意样本、攻击节点IP以及受害者数据的分析,可以确认其主要攻击目标集中在中国境内。 Rast Gang在早期活动中使用了大量与Phobos和Makop勒索家族重叠的联系邮箱。例如,xxx@xxx.club等邮箱地址曾频繁出现在Phobos变种(如Faust)和Makop变种的赎金信中 。Rast Gang的核心成员可能曾是Phobos或Makop RaaS(勒索软件即服务)平台的附属会员(Affiliate)或者为同时运营多个勒索品牌。 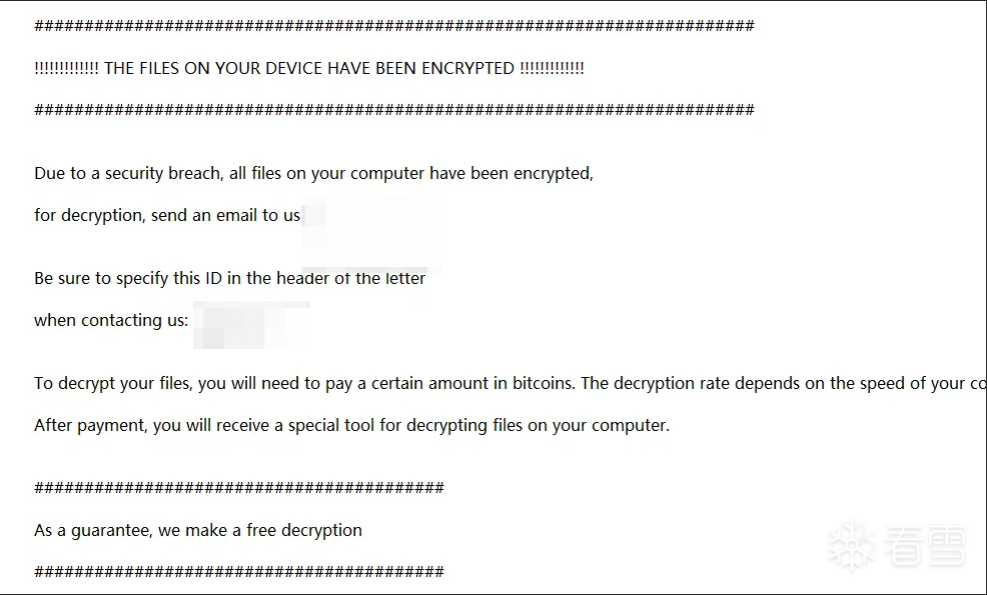 **Rast Gang勒索信** ##### 3.3 MedusaLocker勒索家族 MedusaLocker 家族首次于 2019 年 9 月出现,MedusaLocker 勒索软件攻击者通常通过有漏洞的远程桌面协议(RDP)配置获取受害者设备访问权限,攻击者还经常使用电子邮件钓鱼和垃圾邮件活动——直接将勒索软件附加到电子邮件中——作为初始入侵渠道。MedusaLocker 对受害者的数据进行加密,并在包含加密文件的每个文件夹中留下带有通信说明的赎金票据。该说明指示受害者向特定的比特币钱包地址提供勒索软件付款。 MedusaLocker 似乎根据观察到的赎金支付拆分作为勒索软件即服务 (RaaS) 模型运行。典型的 RaaS 模型涉及勒索软件开发人员和在受害者系统上部署勒索软件的各种附属公司。MedusaLocker 勒索软件付款似乎始终在附属公司之间分配,附属公司收到 55% 到 60% 的赎金;以及接收剩余部分的开发人员。 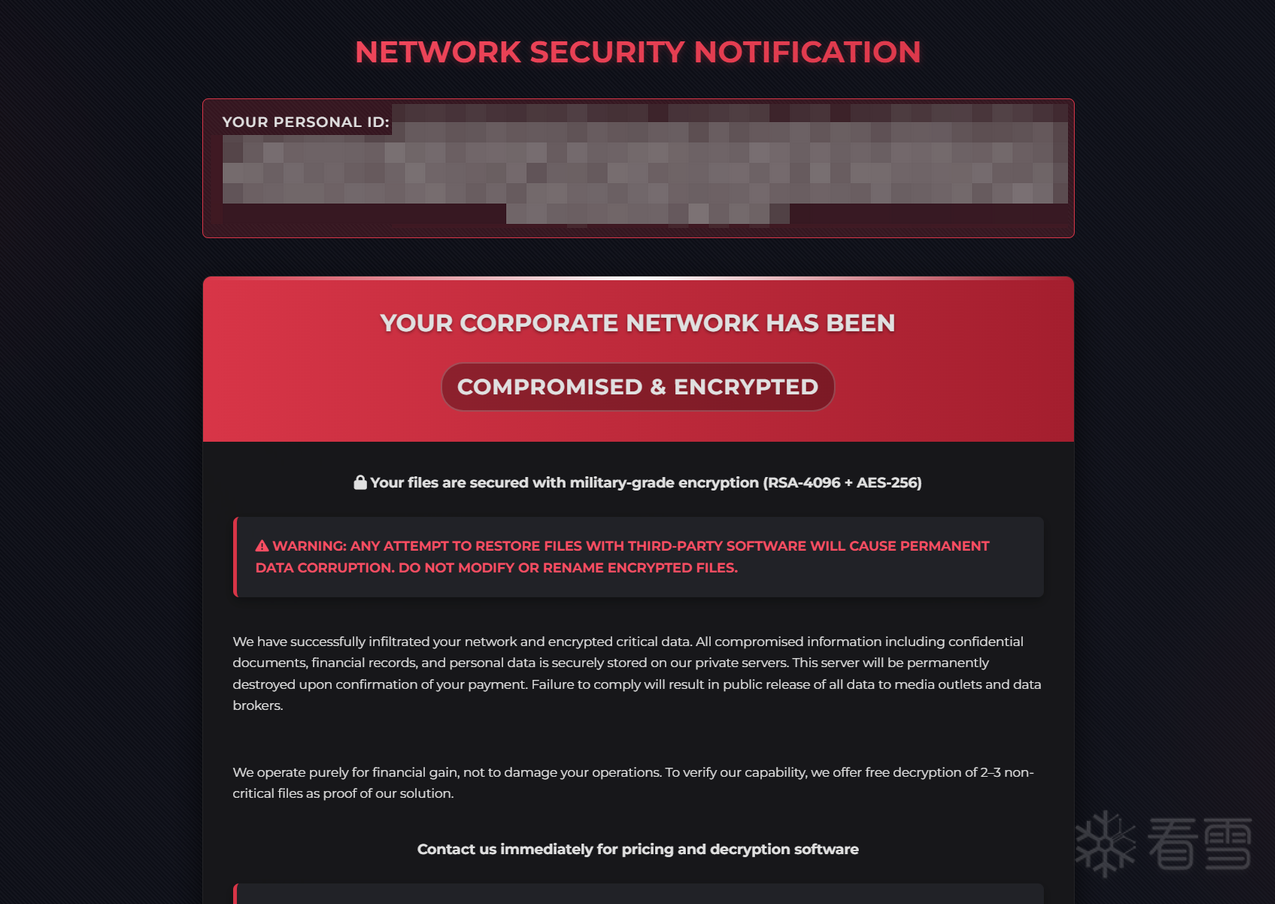 **MedusaLocker勒索信** **关键趋势研判:** - **去加密化(无加密勒索)的兴起**:以 **World Leaks** 为代表的组织开始放弃复杂的加密环节,直接转向纯粹的数据泄露威胁 。这种模式降低了维护加密器的技术成本,同时避开了部分企业的备份恢复策略,直接打击企业的声誉与合规底线 。 - **供应链纵深打击**:攻击者不再满足于单一终端的加密,而是通过渗透虚拟化平台(如 **VMware ESXi**)或存储系统(NAS),实现“一键瘫痪”整个企业数据中心的能力 。 # 第二章 勒索软件受害者画像与风险特征分析 为更准确地刻画当前勒索软件攻击的真实态势与风险分布特征,Solar 团队基于近一年实际处置的勒索事件、暗网泄露数据及样本分析结果,对受害单位的 **地理分布、受攻击系统与平台类型以及所属行业结构** 进行了系统梳理与统计分析。 本节分析所使用的数据均来源于 **真实勒索攻击案例**,涵盖已确认受害单位及其相关攻击环境信息,并通过去重、归类与交叉验证后形成统计结果。相关结论以 **可视化饼状图** 形式呈现,旨在从宏观视角揭示勒索攻击的主要受害区域、重点攻击目标系统以及高风险行业分布特征,为后续风险评估、防护策略制定与应急响应能力建设提供数据支撑。 ## (一)受害单位地理分布特征 基于 Solar 团队对 2025 年度国内勒索软件真实受害案例的统计分析可以看出,勒索攻击在省级层面呈现出高度集中、明显分层的地理分布特征;与此相对应,团队应急响应支撑足迹已覆盖全国 30+ 个省、自治区、直辖市,形成跨区域、跨行业的快速联动处置能力,持续为政企客户提供“研判—遏制—清除—恢复—加固—复盘”的闭环交付。 从整体分布来看,**广东、北京、上海、四川、山东** 等少数省份和直辖市构成了勒索软件受害的主要集中区域。其中,**Top 5 省份合计占比接近 80%**,其余地区受害占比相对分散,呈现出“头部高度集中、尾部广泛分布”的典型特征。 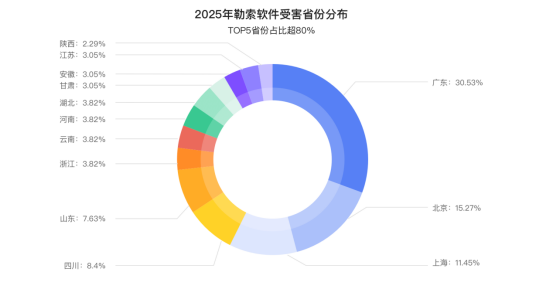 **受害单位地理分布饼状图(基于真实案例)** 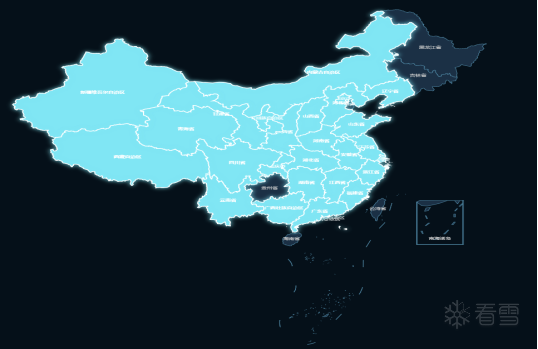 **全国应急响应支撑覆盖地图** ## (二)受攻击系统与平台类型分布 **2025年受灾资产操作系统分布研判** 数据显示,**老旧服务器资产已成为勒索攻击的“重灾区”**。其中,**Windows Server 2008 (21.8%)** 与 **Windows Server 2012 (20.38%)** 合计占据了超过 42% 的受害比例,这表明攻击者正集中利用 EOL(已停止维护)系统的未修补漏洞进行定向突防。虽然 Windows 10 (15.17%) 在终端侧仍面临较高风险,但值得警惕的是,**ESXi、NAS 及 Linux** 等关键基础设施也开始频繁出现在受害清单中(合计约 5.2%),预示着攻击面正从传统 Wintel 架构向虚拟化与存储层级深度扩展。 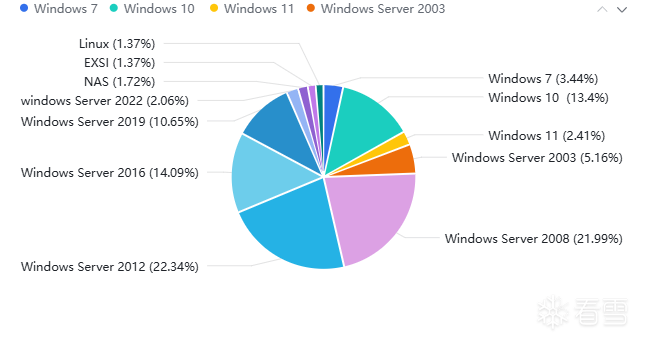 **受影响操作系统分布饼状图(基于真实案例)** ## (三)受害单位所属行业分析 **2025年勒索攻击行业受灾态势研判** 数据揭示了攻击重心向“高价值、低容忍”的关键民生领域发生惊人倾斜。**医疗行业(23.97%)** 以绝对劣势沦为勒索攻击的头号“重灾区”,占据了近四分之一的受害比例,这表明攻击者正利用医疗数据的高敏感性与业务连续性的弱点进行精准勒索。**制造业(15.7%)** 紧随其后,显示出工业供应链因停产成本高昂而成为黑产眼中的“肥肉”。此外,信息技术(9.09%)与零售(8.26%)的高占比也警示我们,无论是掌握核心技术资产的企业,还是拥有庞大现金流的商贸终端,都已处于勒索攻击的高频打击范围之内。 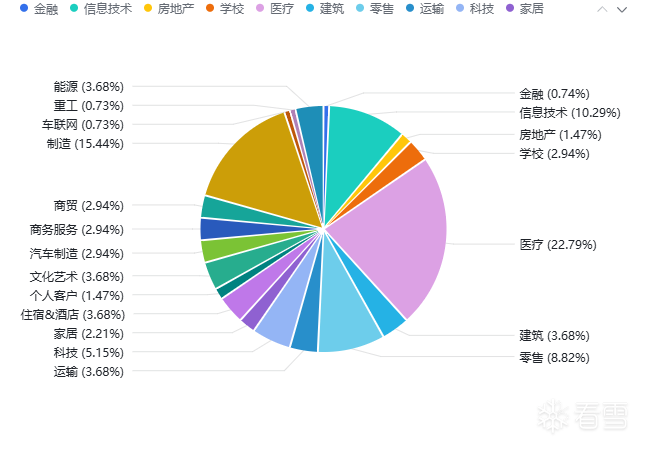 **受影响行业分布饼状图(基于真实案例)**
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
收藏
・
0
点赞
・
1
打赏
分享
分享到微信
分享到QQ
分享到微博
赞赏记录
参与人
雪币
留言
时间
wx_晨梦
感谢你的积极参与,期待更多精彩内容!
2026-7-16 08:09
查看更多
赞赏
×
1 雪花
5 雪花
10 雪花
20 雪花
50 雪花
80 雪花
100 雪花
150 雪花
200 雪花
支付方式:
微信支付
赞赏留言:
快捷留言
感谢分享~
精品文章~
原创内容~
精彩转帖~
助人为乐~
感谢分享~
最新回复
(
0
)
游客
登录
|
注册
方可回帖
回帖
表情
雪币赚取及消费
高级回复
返回
Solar安全
53
发帖
41
回帖
270
RANK
关注
私信
他的文章
[原创]【深度解析】全球第二活跃的The Gentlemen勒索组织,老板竟是LinkedIn上可查的B2B营销主管
2285
[原创]Solar勒索软件威胁态势与防护实践年度报告(2025) -章节二
2549
[原创]Solar勒索软件威胁态势与防护实践年度报告(2025) 章节二
2410
[原创]Solar勒索软件威胁态势与防护实践年度报告(2025) 章节一
2979
[原创]【病毒分析】深度剖析粉丝投稿:海莲花APT超级间谍组织最新免杀样本(从白加黑落地到定制化RUST远控)
3964
关于我们
联系我们
企业服务
看雪公众号
专注于PC、移动、智能设备安全研究及逆向工程的开发者社区
看原图
赞赏
×
雪币:
+
留言:
快捷留言
为你点赞!
返回
顶部







