能力值:
 ( LV2,RANK:10 )
|
-
-
2 楼
占坑,赞
|
能力值:
 ( LV9,RANK:170 )
|
-
-
3 楼
|

能力值:
( LV4,RANK:40 )
|
-
-
4 楼
密钥认证了解一下
29fK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6$3N6X3t1J5x3o6j5H3i4K6u0r3d9$3g2&6b7i4c8@1k6i4y4@1j5i4c8A6L8$3^5`.
|
能力值:
 ( LV8,RANK:158 )
|
-
-
5 楼
Ylarod
密钥认证了解一下
ab1K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6$3N6X3t1J5x3o6j5H3i4K6u0r3d9$3g2&6b7i4c8@1k6i4y4@1j5i4c8A6L8$3^5`.
这个确实难过的,TEE chip里的key很难拿出来
|

能力值:
( LV2,RANK:10 )
|
-
-
6 楼
mark
|

能力值:
( LV3,RANK:30 )
|
-
-
7 楼
Ylarod
密钥认证了解一下
6f2K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6$3N6X3t1J5x3o6j5H3i4K6u0r3d9$3g2&6b7i4c8@1k6i4y4@1j5i4c8A6L8$3^5`.
9c1K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6b7j5i4m8W2M7W2y4@1M7X3W2C8k6g2)9J5c8Y4y4S2k6X3g2@1P5h3&6W2N6q4)9J5k6r3k6A6P5l9`.`.
|
能力值:
( LV2,RANK:10 )
|
-
-
8 楼
感谢分享
|

能力值:
( LV4,RANK:40 )
|
-
-
9 楼
tql
|
能力值:
( LV2,RANK:10 )
|
-
-
10 楼
StriveMario
b46K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6b7j5i4m8W2M7W2y4@1M7X3W2C8k6g2)9J5c8Y4y4S2k6X3g2@1P5h3&6W2N6q4)9J5k6r3k6A6P5l9`.`.
这是通过改成不支持认证的方式来绕过的
|
能力值:
( LV8,RANK:158 )
|
-
-
11 楼
Ylarod
密钥认证了解一下
0ecK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6$3N6X3t1J5x3o6j5H3i4K6u0r3d9$3g2&6b7i4c8@1k6i4y4@1j5i4c8A6L8$3^5`. 删除
最后于 2023-8-18 19:14
被cslime编辑
,原因:
|
能力值:
( LV4,RANK:40 )
|
-
-
12 楼
cslime
Ylarod
密钥认证了解一下
62cK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6$3N6X3t1J5x3o6j5H3i4K6u0r3d9$3g2&6b7i4c8@1k6i4y4@1j5i4c8A6L8$3^5`. 昨天在听歌的时候想到了一个 ...
绕不过的,会生成一对密钥,私钥保存在TEE里面拿不到
|
能力值:
( LV8,RANK:158 )
|
-
-
13 楼
Ylarod
绕不过的,会生成一对密钥,私钥保存在TEE里面拿不到 删除
最后于 2023-8-18 19:14
被cslime编辑
,原因:
|
能力值:
( LV8,RANK:158 )
|
-
-
14 楼
删除
最后于 2023-8-18 19:11
被cslime编辑
,原因:
|
能力值:
( LV3,RANK:30 )
|
-
-
15 楼
小黄鸭爱学习
这是通过改成不支持认证的方式来绕过的
雀实....
|
能力值:
( LV8,RANK:158 )
|
-
-
16 楼
Ylarod
绕不过的,会生成一对密钥,私钥保存在TEE里面拿不到
或许可以这样?
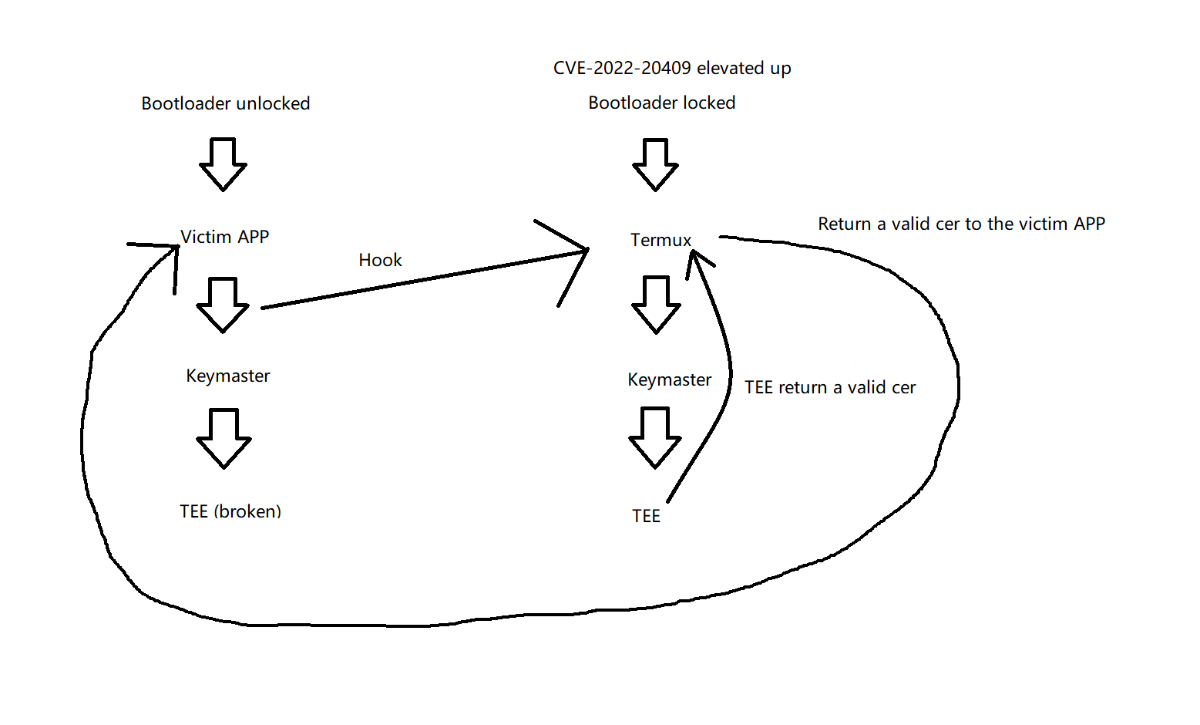
App层用Hook劫持密钥认证的传输层,利用重放请求来绕过设备密钥认证,密钥认证返回的请求者APP数字签名信息是来自software层,root设备可以修改software层获取到的请求者数字签名绕过防重放,这样就可以利用通过一个CVE-2022-20409提权上去的设备来做重放请求的设备
但是TEE会返回kernel的patch版本,还是会产生一些检测方向,不太理想
最理想的是受害app出现了一个代码执行漏洞,在未解BL的设备上复现受害APP的代码执行漏洞来进行请求的重放
最后于 2023-8-21 11:34
被cslime编辑
,原因:
|
能力值:
( LV9,RANK:270 )
|
-
-
17 楼
现在都在用秘钥验证 。很少用你说的这些了 。
|
能力值:
( LV8,RANK:158 )
|
-
-
18 楼
珍惜Any
现在都在用秘钥验证 。很少用你说的这些了 。
重放攻击了解一下,root后的设备可以控app执行密钥认证时机的传输层,再给你另外一台未解BL的设备上重放一次 看楼上
|
能力值:
( LV4,RANK:156 )
|
-
-
19 楼
bootconfig里面的state这个试着通过在内核里面hook进行修改, 结论是有些机器是可以正常开机的, 有些会panic, 有可能是vendor的驱动搞鬼? 没细究, 不过KeyAttestation确实挺麻烦的, 不对症下药不知道有什么靠谱的办法
|
能力值:
( LV9,RANK:270 )
|
-
-
20 楼
cslime
重放攻击了解一下,root后的设备可以控app执行密钥认证时机的传输层,再给你另外一台未解BL的设备上重放一次
看楼上
太复杂了 哈哈哈哈 ,我现在就是不知道怎么检测shamiko
|
能力值:
( LV2,RANK:10 )
|
-
-
21 楼
珍惜Any
太复杂了 哈哈哈哈 ,我现在就是不知道怎么检测shamiko
哈哈哈哈哈哈哈哈哈 偷偷截屏ocr分析,手机launcher有shamiko就是有
|
能力值:
( LV9,RANK:270 )
|
-
-
22 楼
TrumpWY
哈哈哈哈哈哈哈哈哈 偷偷截屏ocr分析,手机launcher有shamiko就是有
这是高手
|
能力值:
( LV4,RANK:40 )
|
-
-
23 楼
bl解锁 + 没找到ksu + 没找到root = shamiko,启动!
|

能力值:
( LV1,RANK:0 )
|
-
-
24 楼
TrumpWY
哈哈哈哈哈哈哈哈哈 偷偷截屏ocr分析,手机launcher有shamiko就是有
有没有一种可能 shamiko没有launcher
|
能力值:
( LV2,RANK:10 )
|
-
-
25 楼
感谢楼主的分享
|
|
|
|




