能力值:
 ( LV2,RANK:10 )
|
-
-
51 楼
|
能力值:
( LV2,RANK:10 )
|
-
-
52 楼
|

能力值:
( LV7,RANK:118 )
|
-
-
53 楼
第一章 第一节 1.1.2 P3
“此外,如果密码存在本地,即使使用高强度的Hash 算法进行加密,如果没有考虑到CRACK攻击,验证机制也很可能被轻易突破。”
hash算法应该只能叫摘要,不能叫加密,即使是一个几M大小的文件进行摘要后得到一个256长度的hash值,是基本不可能解密还原回去的,更大的就不用说了,所以加密用在hash里有点欠妥
|

能力值:
( LV2,RANK:10 )
|
-
-
54 楼
第5章 5.2.6 倒数第二段话 P161 “( 3)在 0x005201B8 处的 freelist[8],原来指向自身,现在则指向合并后的新空闲块0x005206AB。”
现在则指向合并后的新空闲块应该是0x005206A8 而不是 0x005206AB。 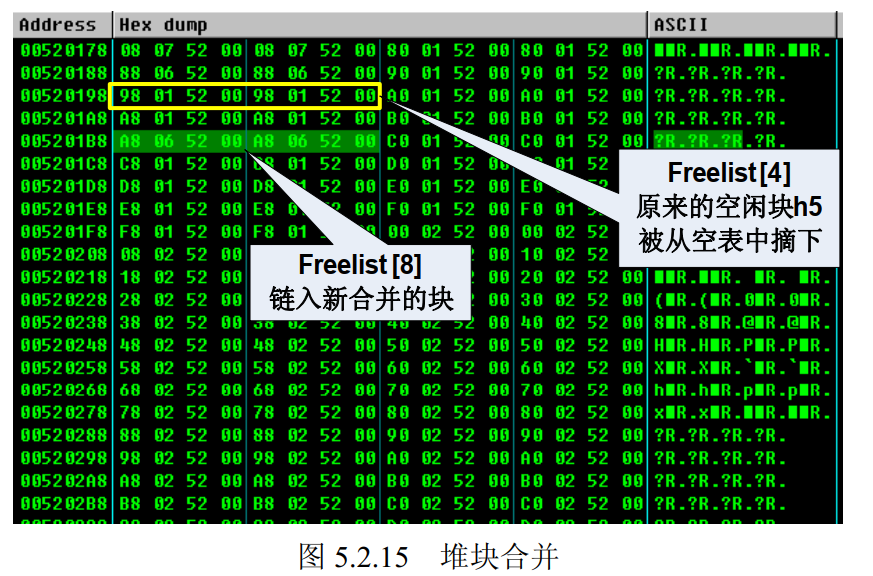
最后于 2020-10-27 19:01
被Aowu编辑
,原因:
|