声明:本文及开源项目 runidbg 仅用于二进制安全研究、逆向工程学习与性能评测。文中示例脚本与测试数据均已脱敏,不含任何真实会话凭据,请遵守相关法律法规。
tiktok 具体算法复现已脱敏作为测试样例附在开源项目中,仅用于学习测试,请遵守相关法律法规。
前两天第二个 x20 的 Codex 账号也被封了,心态本来就有点麻;更巧的是临走还手滑把电脑上的 ToDesk 给关了,回家连不上机器,手头原本在跟的活直接断档。
闲着也是闲着,再加上之前一直在等发财哥开源他的魔改 unidbg,左等右等也没等到,正好看到刚放出来的 Gemini 4 Neon,干脆拿来试下水,把以前用 Codex 试着写过、但一直没能收尾的项目重新捡起来自己开源:用纯 Rust 实现一套轻量级 Android ARM64 .so 仿真与二进制追踪工具 runidbg(名字很直白,就是 Rust + unidbg)。之前用 GPT/Codex 写这类底层项目,总觉得是纯提示词驱动,得一路拿各种细节提示词追着修这修那,最后往往不了了之;但这次上手 Neon 的感觉完全不一样,它更像一个真正在旁边的老工程师,很多东西不用说得太细,自己就能顺着意图把上下文和边界都替你想好,这波用下来确实有点“核弹爆炸”的意思。
本来没抱太大指望,结果一个晚上就把 ELF 动态链接器、HLE libc、JNI 1.6、QuickJS 脚本引擎、mmap 双流 Tracer、异步多核 RPC、MCP 服务端和 GDB RSP 调试全搭了出来。第二天回到电脑前,拿之前在 Java unidbg 里调了 98 轮、0x3000001 路径始终卡在空数组 [] 的 libmetasec_ov.so 实测了一下,顺手修了几处兼容性问题后四个签名头直接跑通,没想到第二天就直接用上了生产。
下面把整体架构、与 unidbg 的同口径对比以及 libmetasec_ov.so 的完整排查过程记录一下,供坛友参考指正。
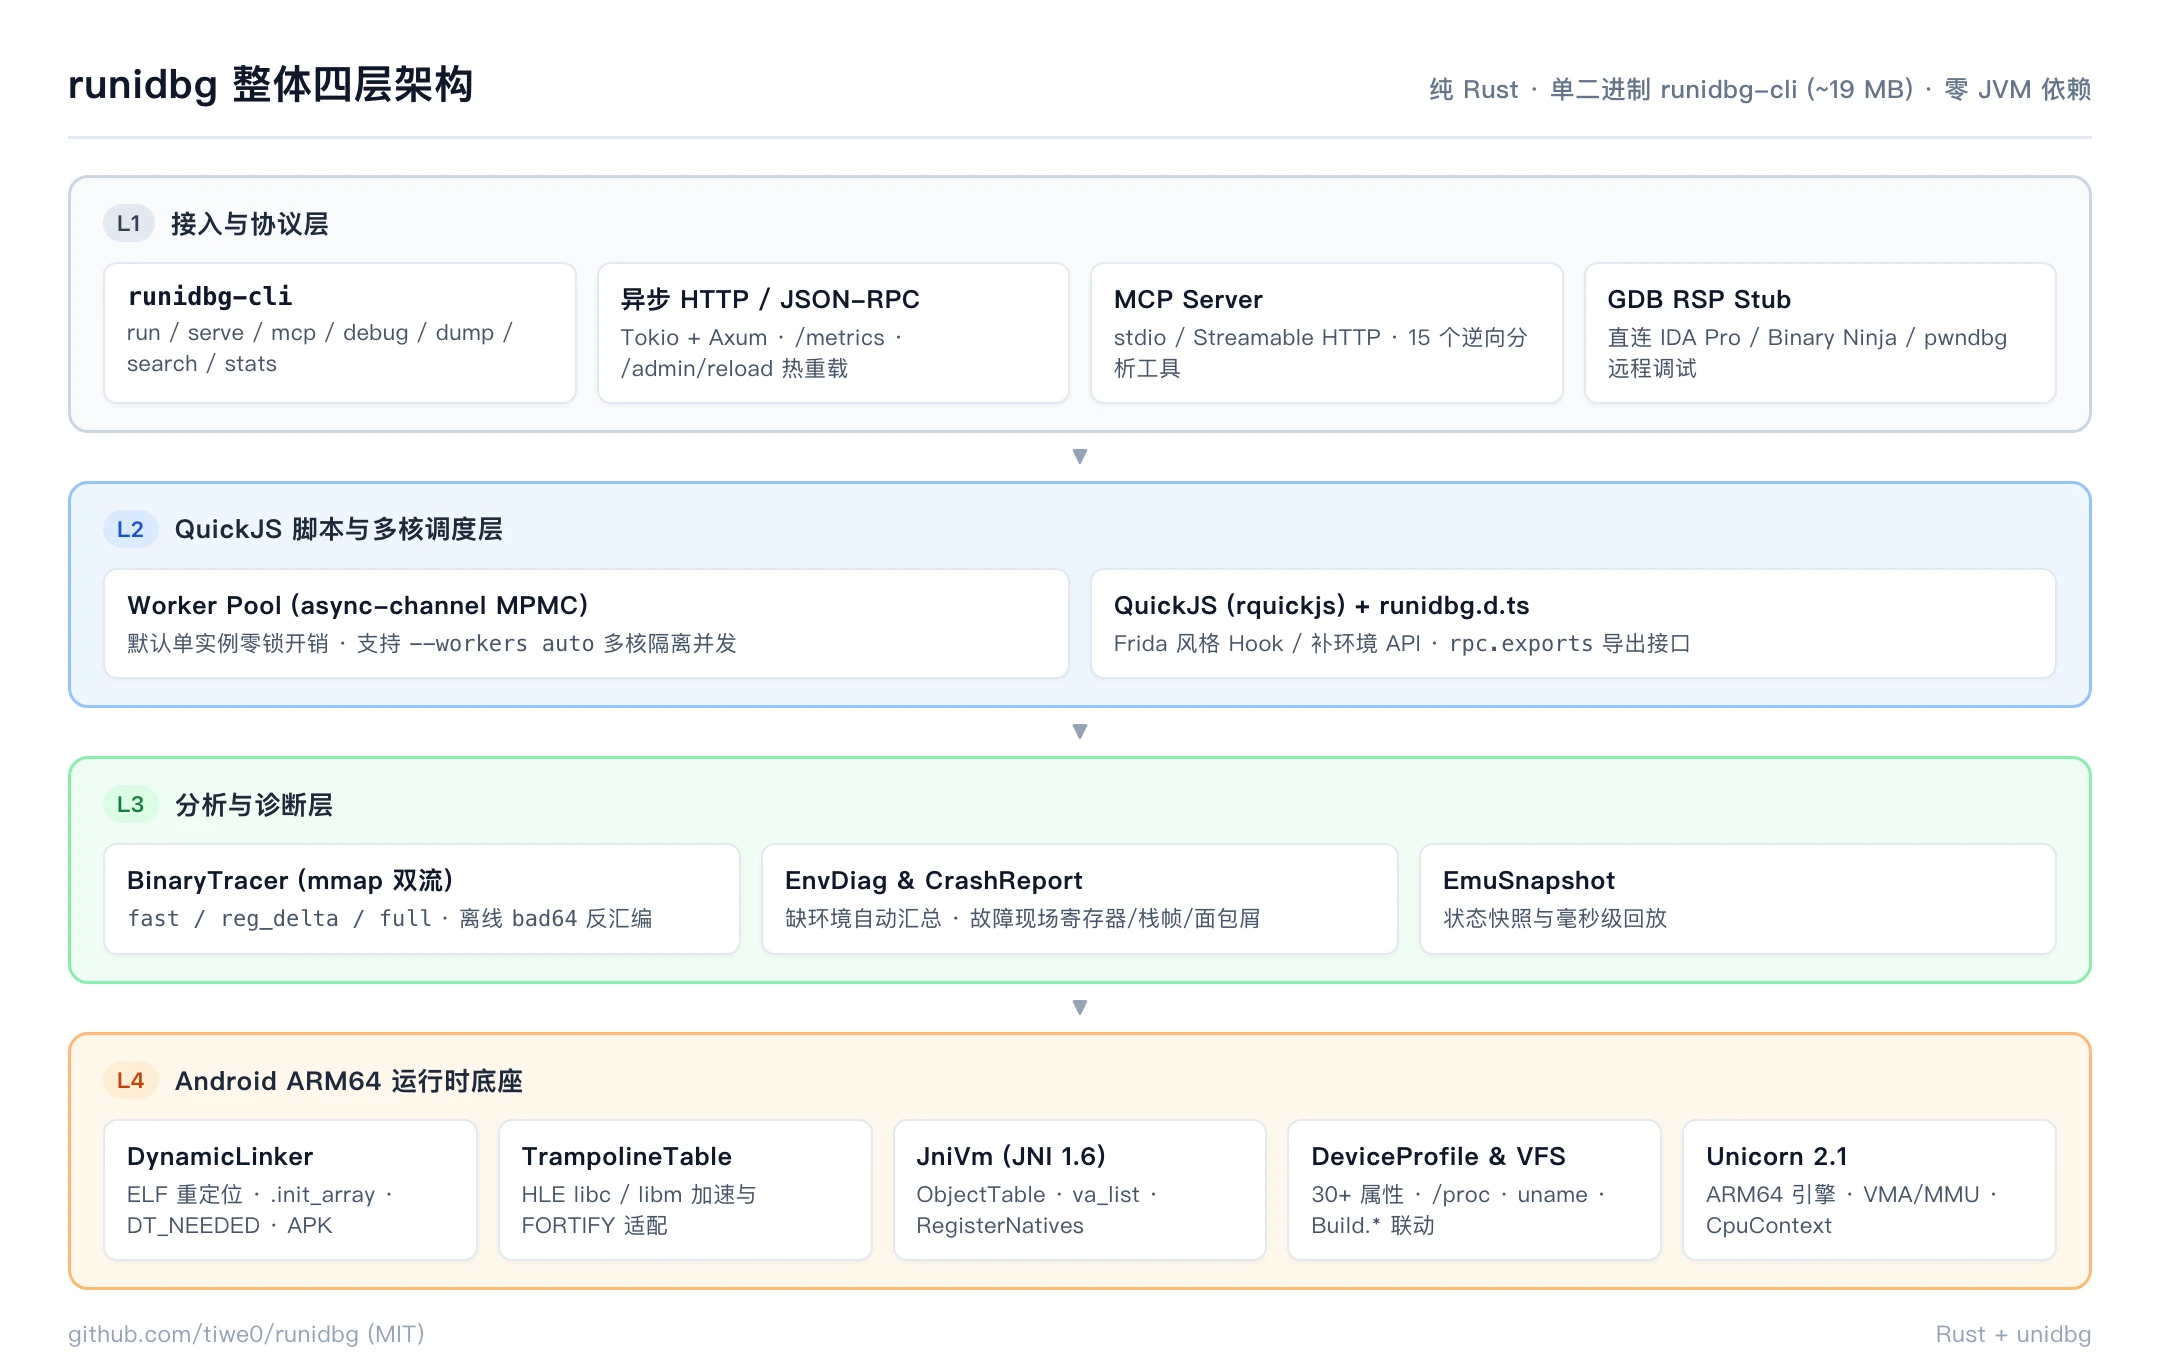
runidbg 基于 Unicorn 2.1 与 goblin 构建,最终编译为单个原生二进制 runidbg-cli(Release 约 19 MB,不依赖 JVM)。整体分为四层:
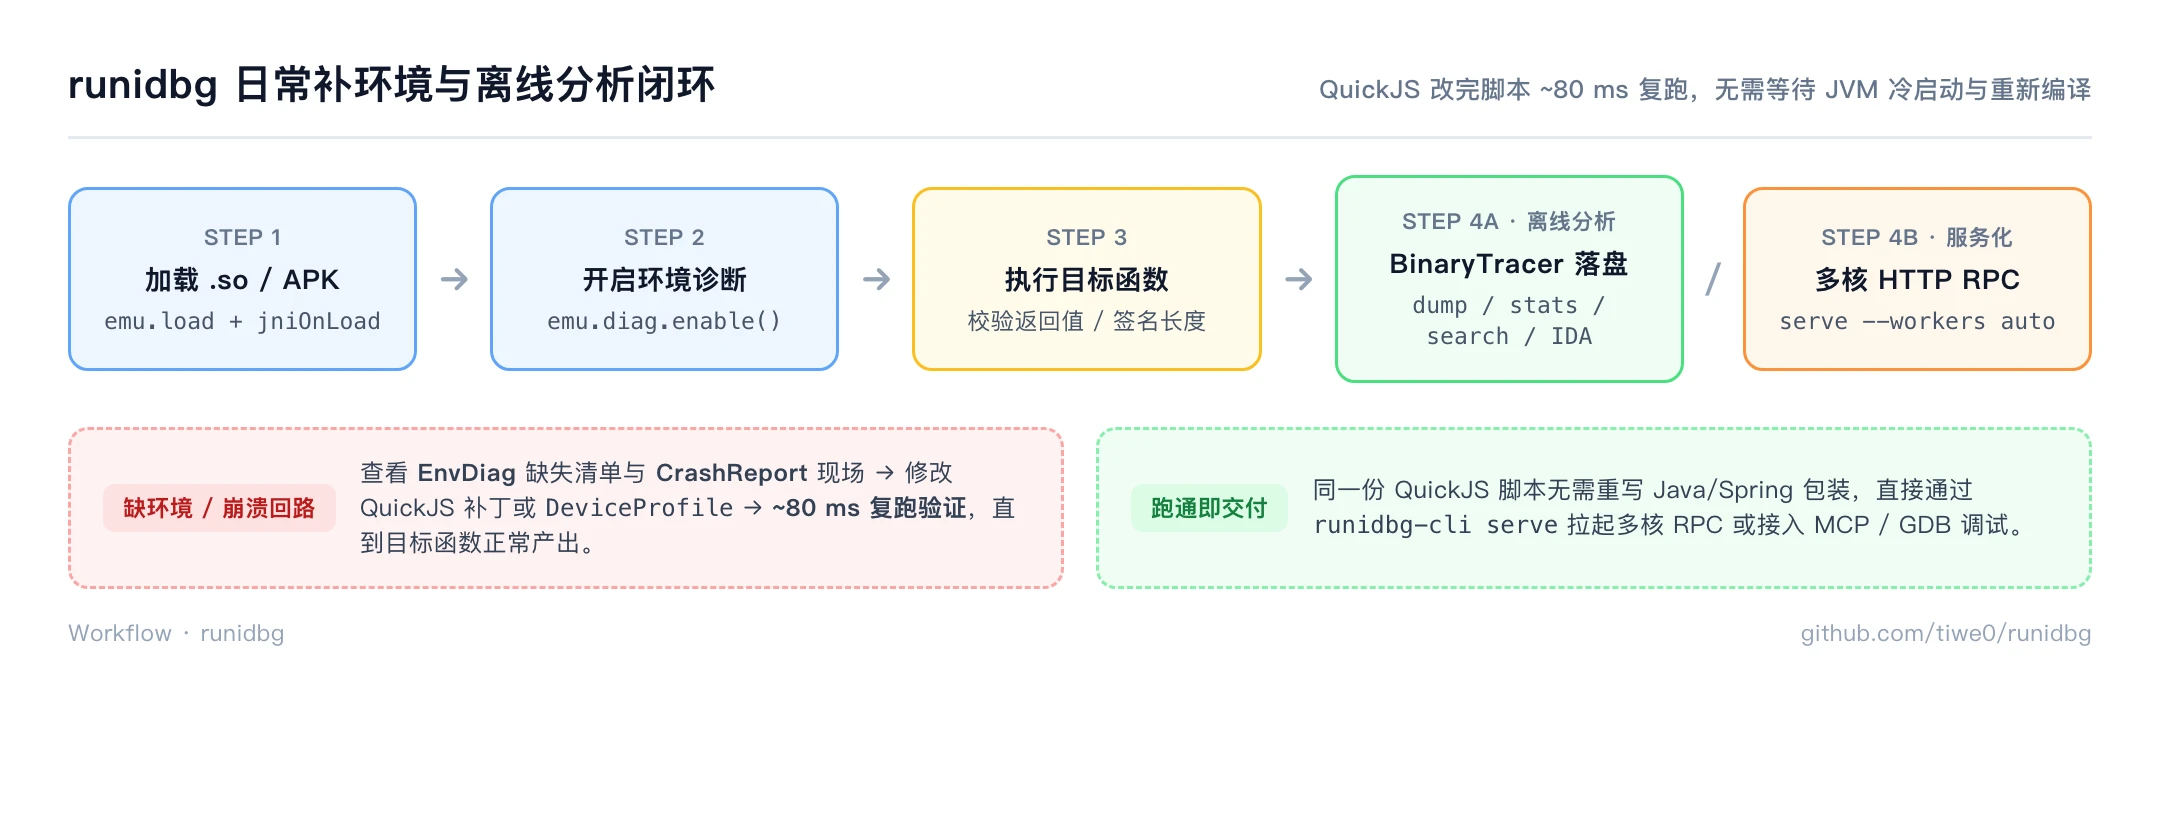
日常补环境与分析的闭环流程如下:
执行 runidbg-cli init-types examples/scripts 可导出 runidbg.d.ts,在编辑器里写 JS 脚本有完整类型提示。
考虑到部分安全库会交叉校验 __system_property_get、/proc/cpuinfo、uname() 和 JNI android.os.Build,这里抽了一层统一的 DeviceProfile(内置 pixel5 / pixel8pro / s24ultra / xiaomi14,支持字段覆盖),一处配置自动同步上述四处数据源:
遇到异常或触达指令预算上限时,emu.lastCrash()?.formatted 会输出故障 PC、相对偏移、周边 ARM64 反汇编、X0–X30 寄存器、FP 调用栈、最近 HLE/JNI/VFS 面包屑及 VMA 映射。以下是 libmetasec_ov.so 触发指令预算时的实测日志:
热路径不做反汇编,仅向 mmap 写入 32 字节定长主记录(full 模式同步写 .ext 内存读写流,结束时截断至实际字节数),离线阶段用 bad64 解码。以下是在 libmetasec_ov.so 上采集 full Trace 后的离线分析输出:
测试环境:Apple Silicon(10 核 ARM64 macOS)、JDK 21(unidbg 0.9.9)vs runidbg-cli --release。测试样本取自 TikTok 47.6.3(Google Play 版)的 libmetasec_ov.so(2 MB stripped,附 libc++_shared.so),对照真机为 OnePlus 13 粉红版。
为了保证对比口径一致,以下三组均在两边都能 100% 产出相同有效结果的 X-Cylons(100663297)路径上实测。
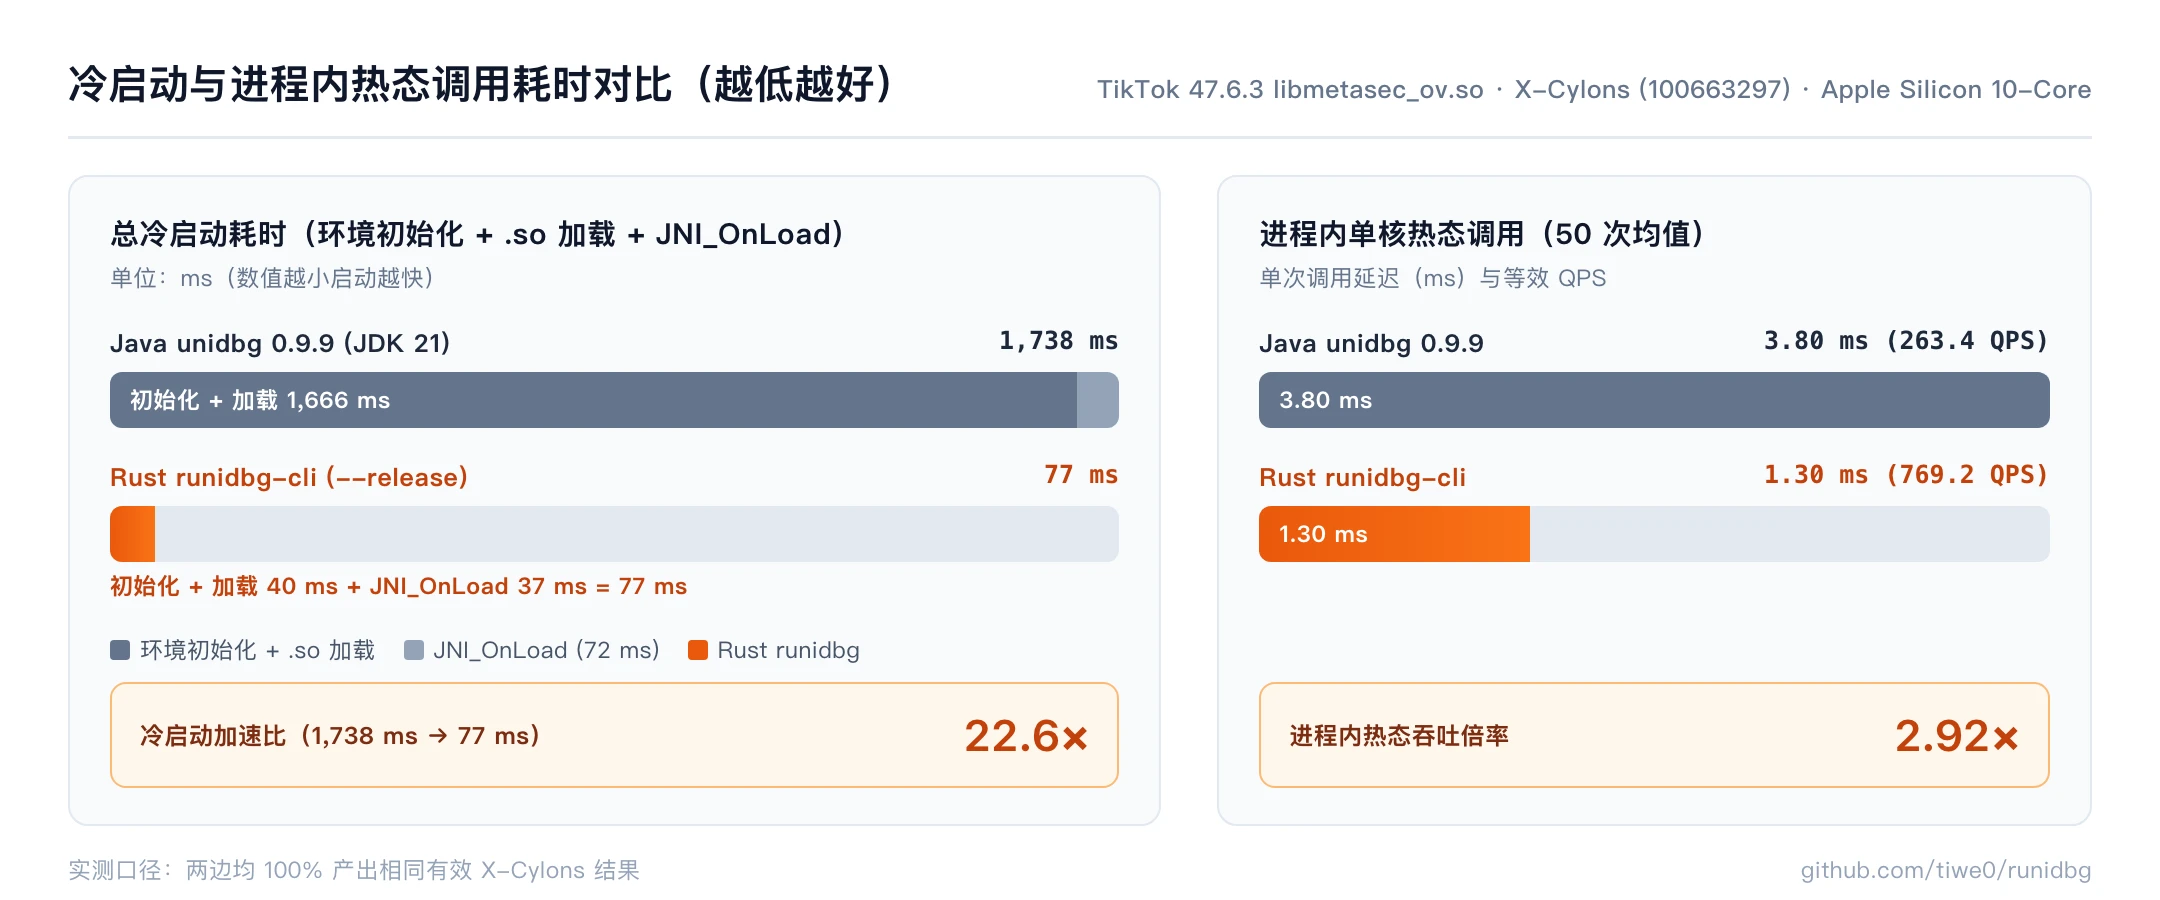
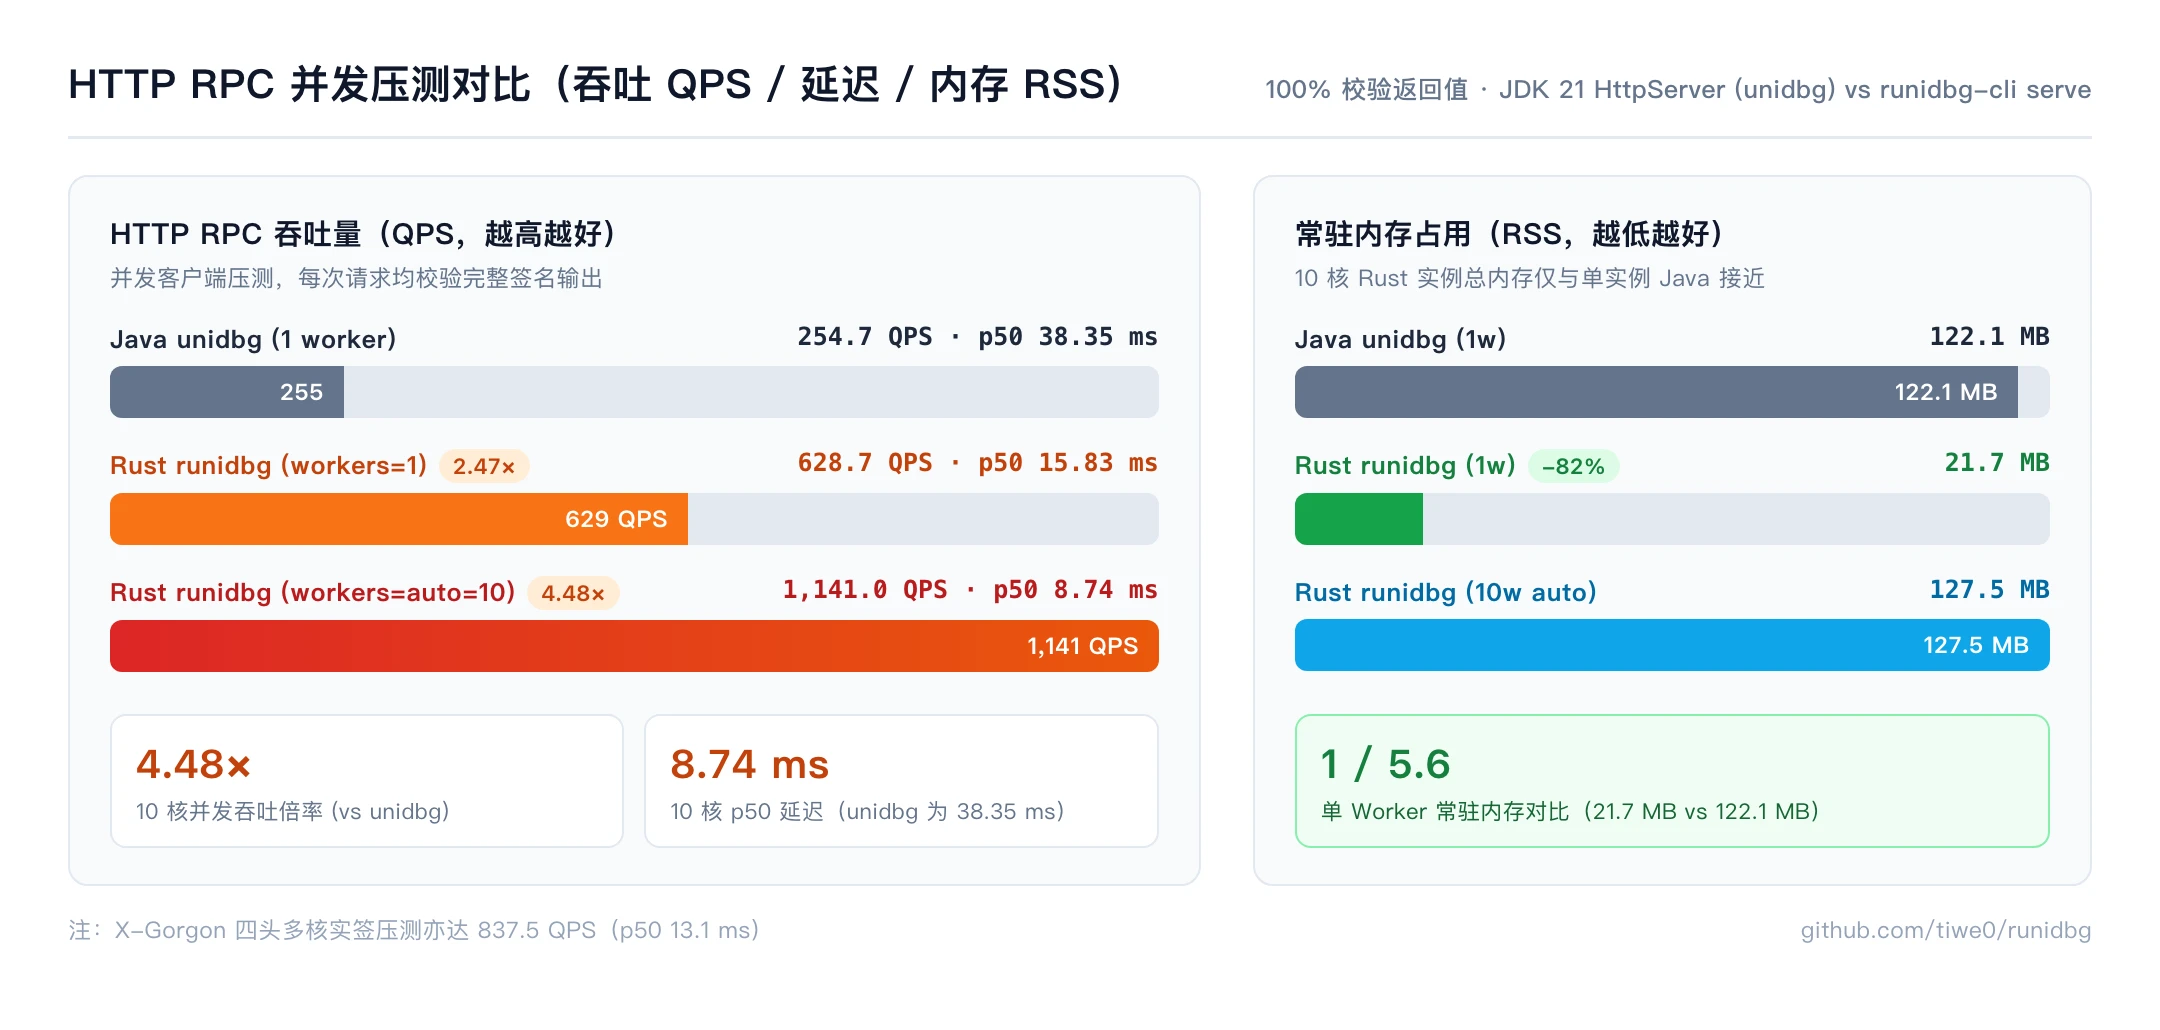
Java 侧用 JDK 21 内置 HttpServer 封装 synchronized 单实例 unidbg,Rust 侧直接使用 runidbg-cli serve。原始输出如下:
单核模式下吞吐为 unidbg 的 2.47×,常驻内存为 1/5.6(21.7 MB vs 122.1 MB);10 核并发下达到 1,141 QPS,总内存 127.5 MB 与 Java 单实例接近。
下面记录用 TikTok 47.6.3(Google Play 版) 的 libmetasec_ov.so(对照真机 OnePlus 13 粉红版)实测 0x3000001 路径时依次踩到并修复的几个底层问题。
runidbg 加载依赖、执行 .init_array 与 JNI_OnLoad(返回 0x10006)共耗时 75 ms。向门控全局 [base + 0x209198] 写入 java/lang/String 类引用后调用 0x120be0(opcode = 50331649),返回数组长度为 4,但读取元素全为 null,日志如下:
对 NewStringUTF 和 SetObjectArrayElement 下 hook 后定位到原因:
修复后再次运行,4 个签名头均正常返回:
对比真机结果发现 X-Ladon 应为 48 字节。用 jadx 查看 classes5.dex 中的 ms.bd.o.h2 / c0 / e / u0 / i1 / k1,理清了初始化流程:
接入 67108865 初始化后,日志暴露了另一处底层缺陷:
%s-%d-%d-semithc 未被格式化,排查发现两处原因:
在 src/loader/trampoline.rs 中补齐真实 AAPCS64 va_list 格式化、__snprintf_chk、sscanf、atoll 以及 JNI 基础类型装箱 valueOf:
修复后复测,%s-%d-%d 正常展开为 1233-0-0-semithc,X-Ladon 恢复至 48 字节,missingJni 归零:
用 runidbg-cli serve --workers auto 压测全 4 头并发,单机吞吐 837.5 QPS(p50 13.1 ms)。对照组测试中,不带签名头返回 0 bytes 空体,带上这组离线签名头可正常拿到完整业务 JSON。脱敏后的脚本与用例已合入仓库 examples/scripts/tiktok_metasec.js 与 tests/metasec_compat.rs。
以同一份 libmetasec_ov.so 为例,对比两边写补环境脚本的日常流程:
最后客观列一下 runidbg 当前的局限:
仓库目前以 MIT 协议开源,包含中英文 README、组件使用文档 docs/GUIDE.md、给 AI Agent 用的 docs/SKILL.md 以及 40 项集成测试:
欢迎各位大佬试用指正、Star / Fork,更欢迎在 GitHub Issue 里提交跑不通的脱敏 ARM64 .so 样本(附带 EnvDiag 与 CrashReport 即可),一起把兼容性慢慢补齐。
特别致谢 unidbg 及作者 zhkl0228:项目名 runidbg(Rust + unidbg)本身就是向 unidbg 致敬,Android 沙箱、JNI 桥接与补环境思路都深受其启发。自己动手写过一轮之后,尤其对 zhkl0228 心生佩服:在那个没有 AI 辅助、全靠纯手搓的年代,能够凭借如此扎实的底层技术功底和毅力,一路把覆盖 Android ARM32/ARM64 乃至 iOS 的这么一套优秀项目写出来并持续维护至今,确实非常了不起。同时感谢 Unicorn Engine、QuickJS / rquickjs、goblin、bad64 等底层开源项目。
写完这个项目,心里多少还是有点感慨。AI 发展的速度确实太快了,现在干活真正重要的,很多时候已经不再是一行行抠代码、单步盯调试或者死磕某个算法细节,而是能不能把最终可用的产物交付出来。
但话说回来,底层知识依然非常关键。像这次排查 DeleteLocalRef 生命周期、_FORTIFY_SOURCE=2 变参偏移、AAPCS64 va_list 结构这些问题,懂逆向底层的人用 AI,和不懂底层的人拿同一个模型去处理,效率和最终能到达的高度绝对是天壤之别。底层功底决定了你能不能一眼看出方向、问出对的问题、判断 AI 给出的方案靠不靠谱。