首页
社区
课程
招聘
[原创]某物newSign
发表于: 17小时前 294

[原创]某物newSign

17小时前
294

不是最新版,尝试分析期间他更新了,我就没管了,顺便水一篇文章

然后看一下方法,这个看名字应该是vmp

很清晰的可以看到第一个就是功能调用号

猜一下大概逻辑就是根据调用号初始化一个vmp的结构体,肯定有虚拟机字节码,和虚拟寄存器,然后吧参数放入虚拟寄存器,还有一个就是pc
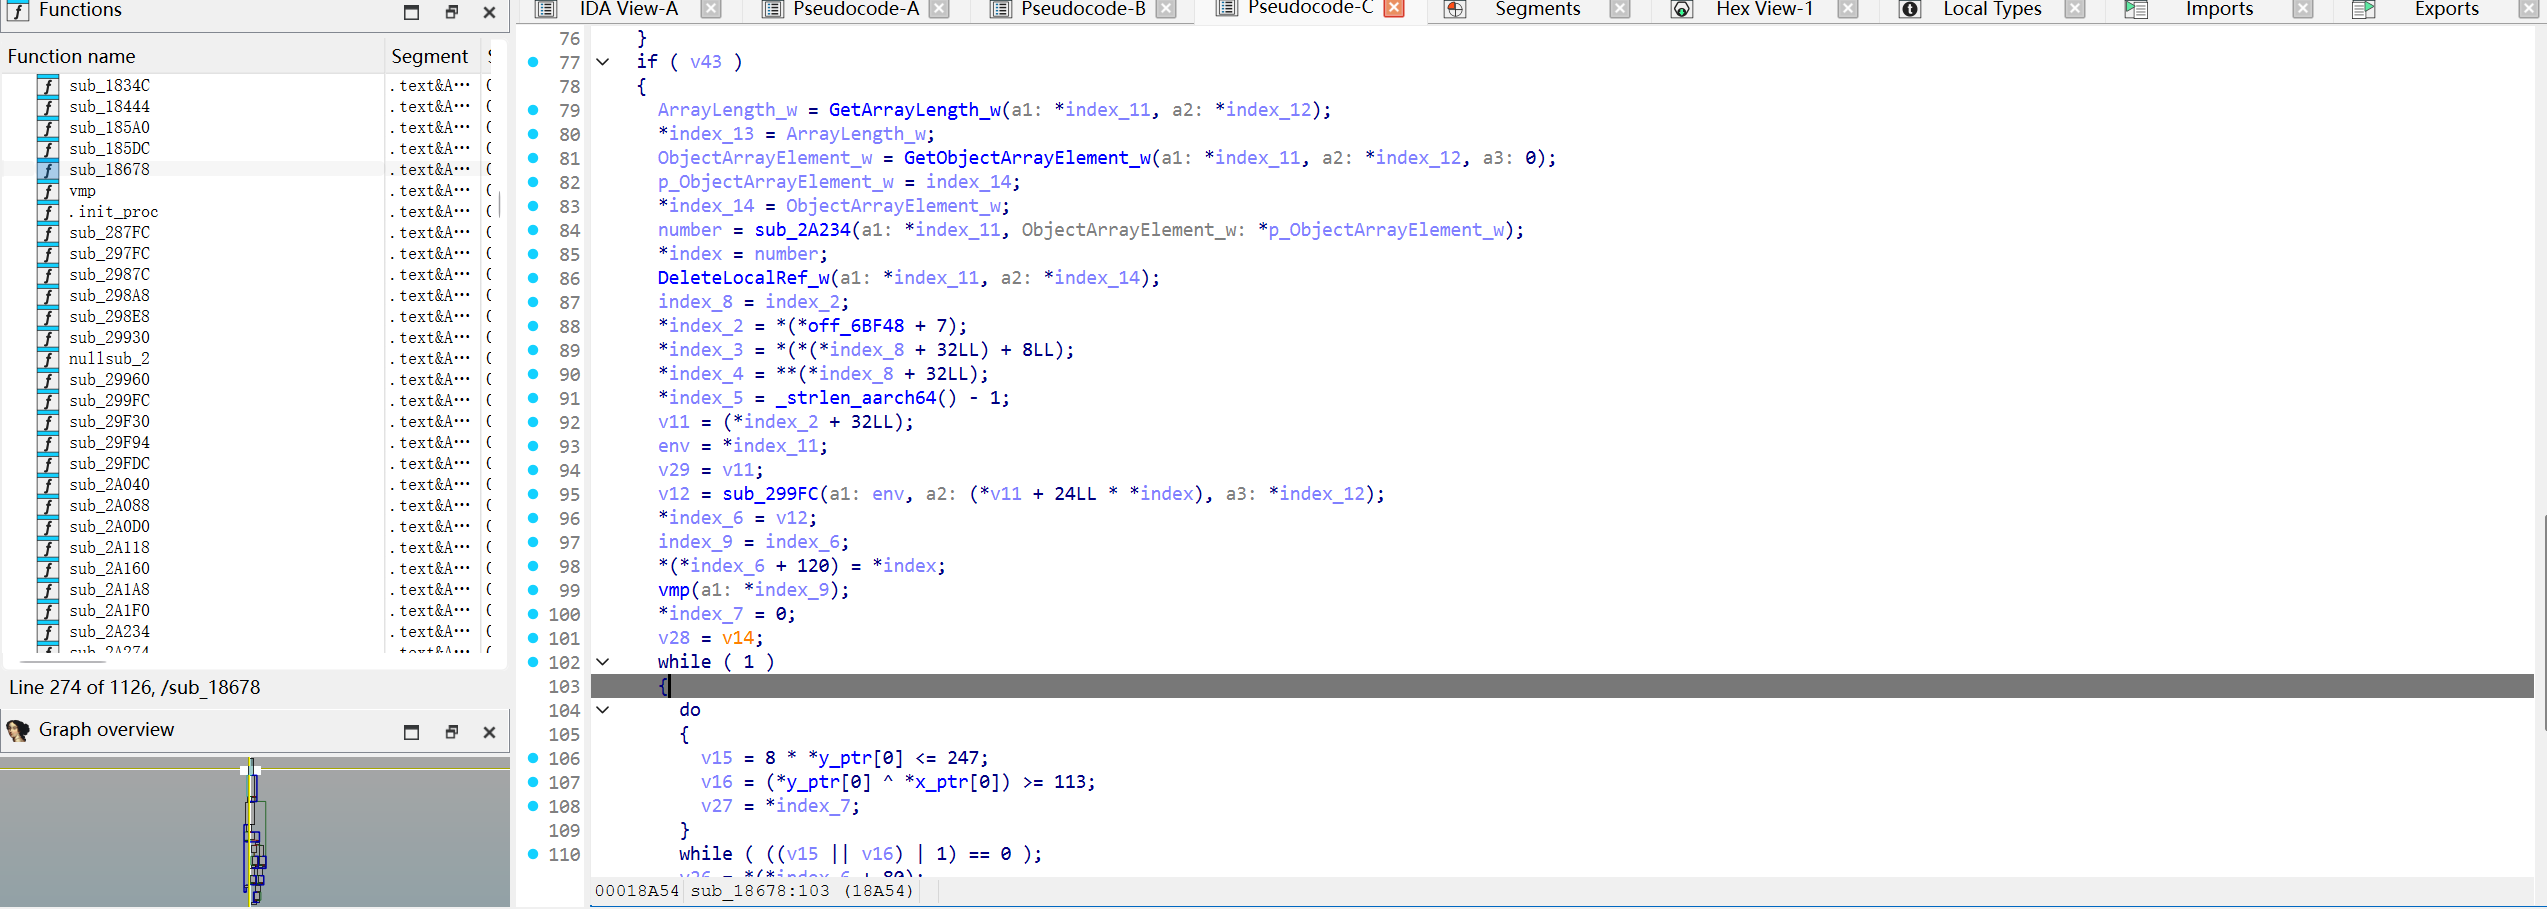
image-20261118202004722

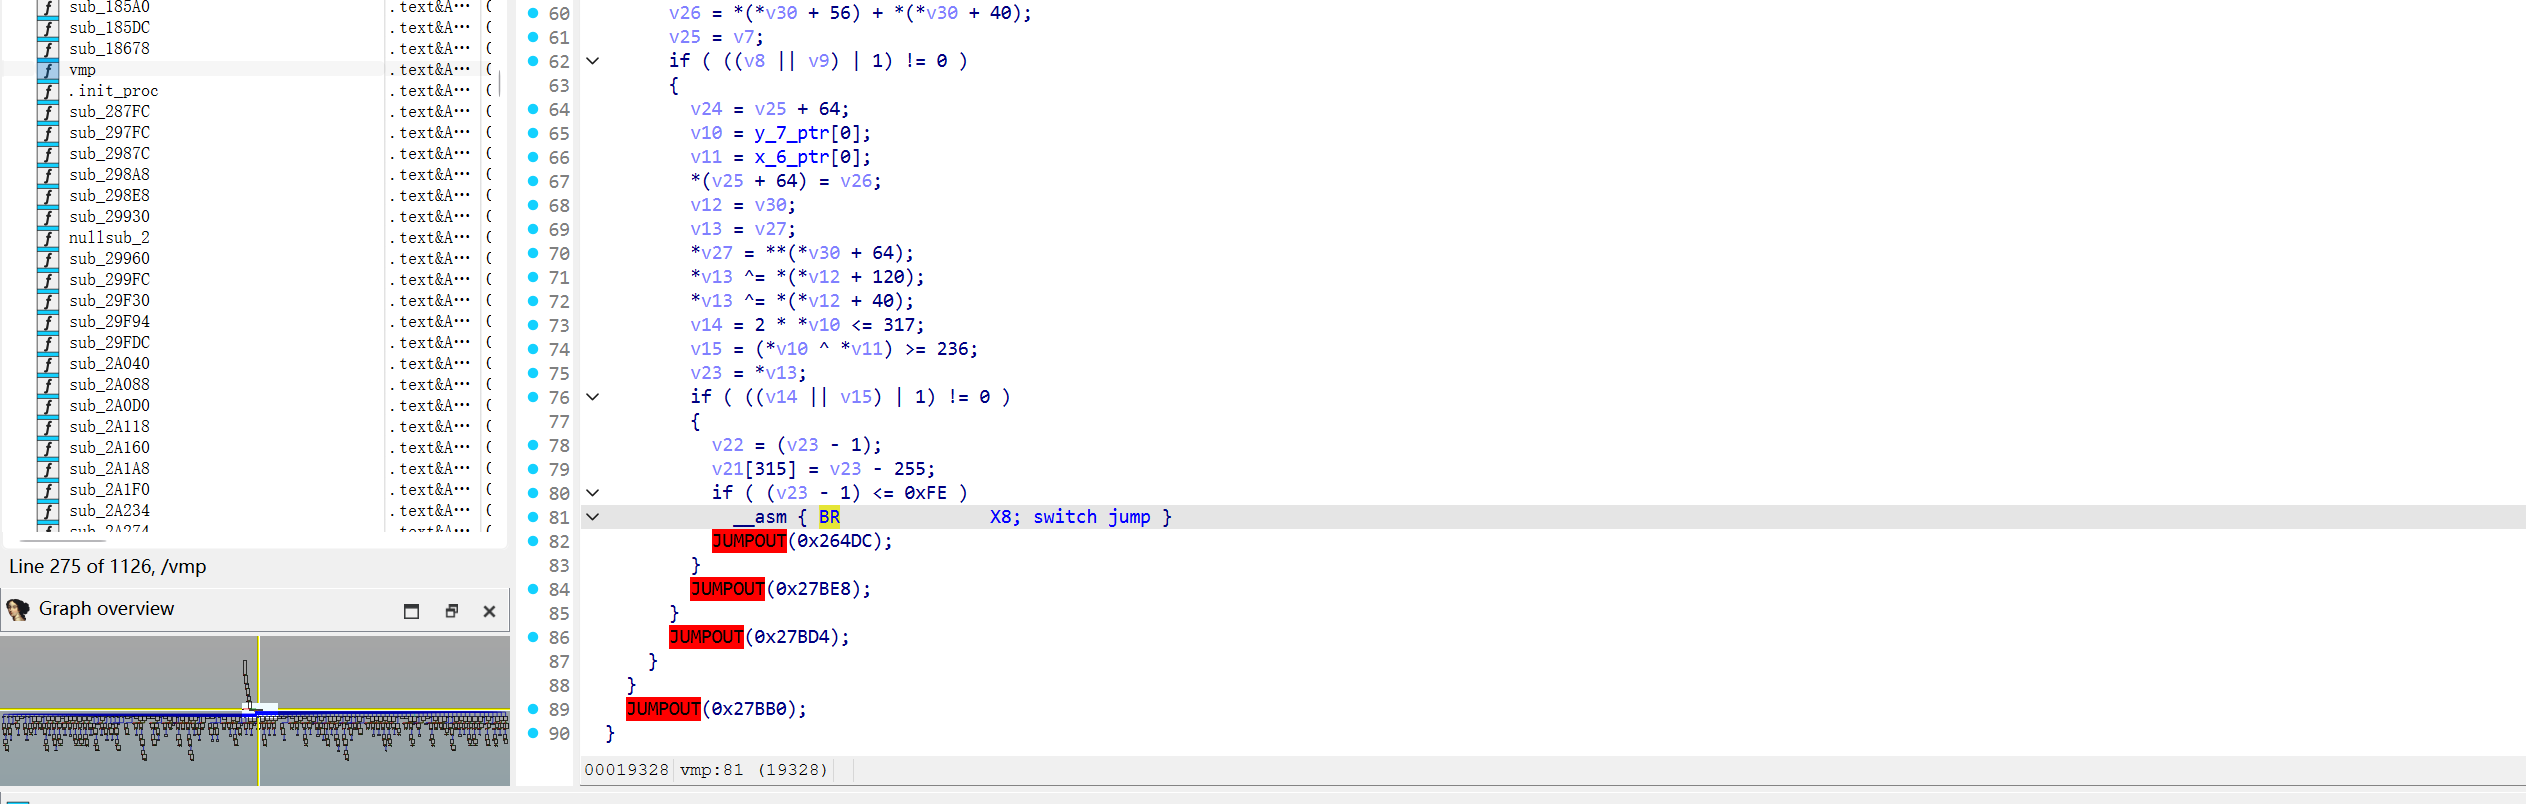
很明显看到明显的虚拟机指令分发

image-20261118202239440

然后上trace

这个就是我们的入参,前面说过按照正常逻辑这个会放入虚拟寄存器

所以就找到这一段0x75e4fd9c30就是虚拟寄存器,每个槽8字节,放入索引0x9

然后根据分发器跟踪指令流,根据这个位置向上查找,x9这么来的,所以可以看出0x762506ad50应该就是虚拟机指令流,frida hook这里直接dump x13 多dump点就行了,别管多长

这里0x234就是调用号同时充当解密因子,这里pc等于0

pc根据取指令情况大概也能定位到也是蛮明显的

然后就是分析opcode,这个以前有篇文章讲了,这就不说了,不过有区别的是这个vmp method class field等信息都在一个叫libGameVData.so的文件里面通过解密后在jni_onload里面组装出对应的结构体,供vmp使用

根据trace写出对应的解释器

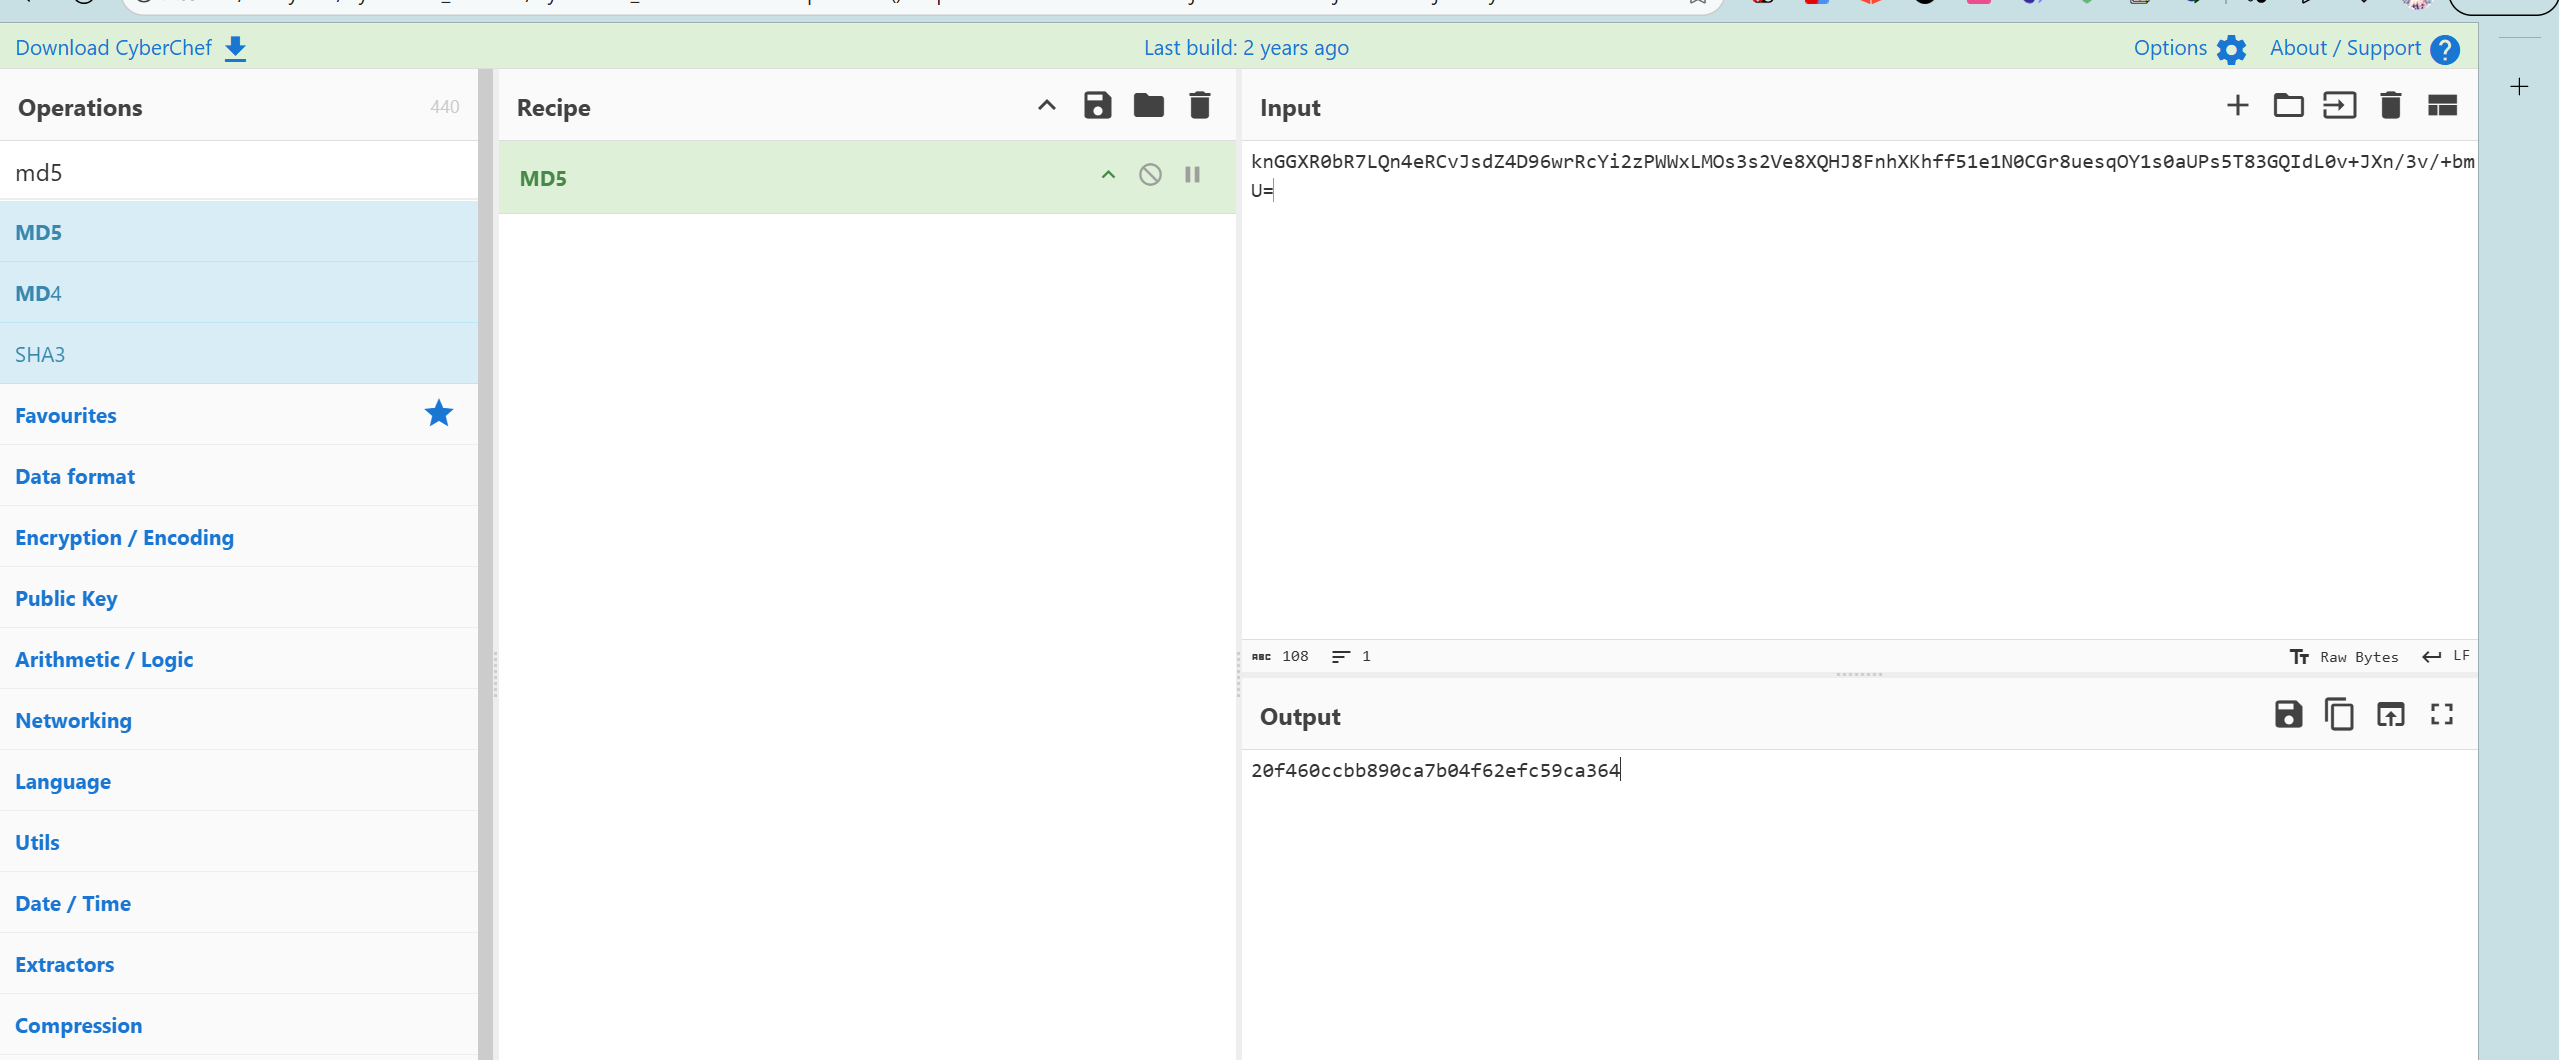
看一下发现有md5,和对应的加密库
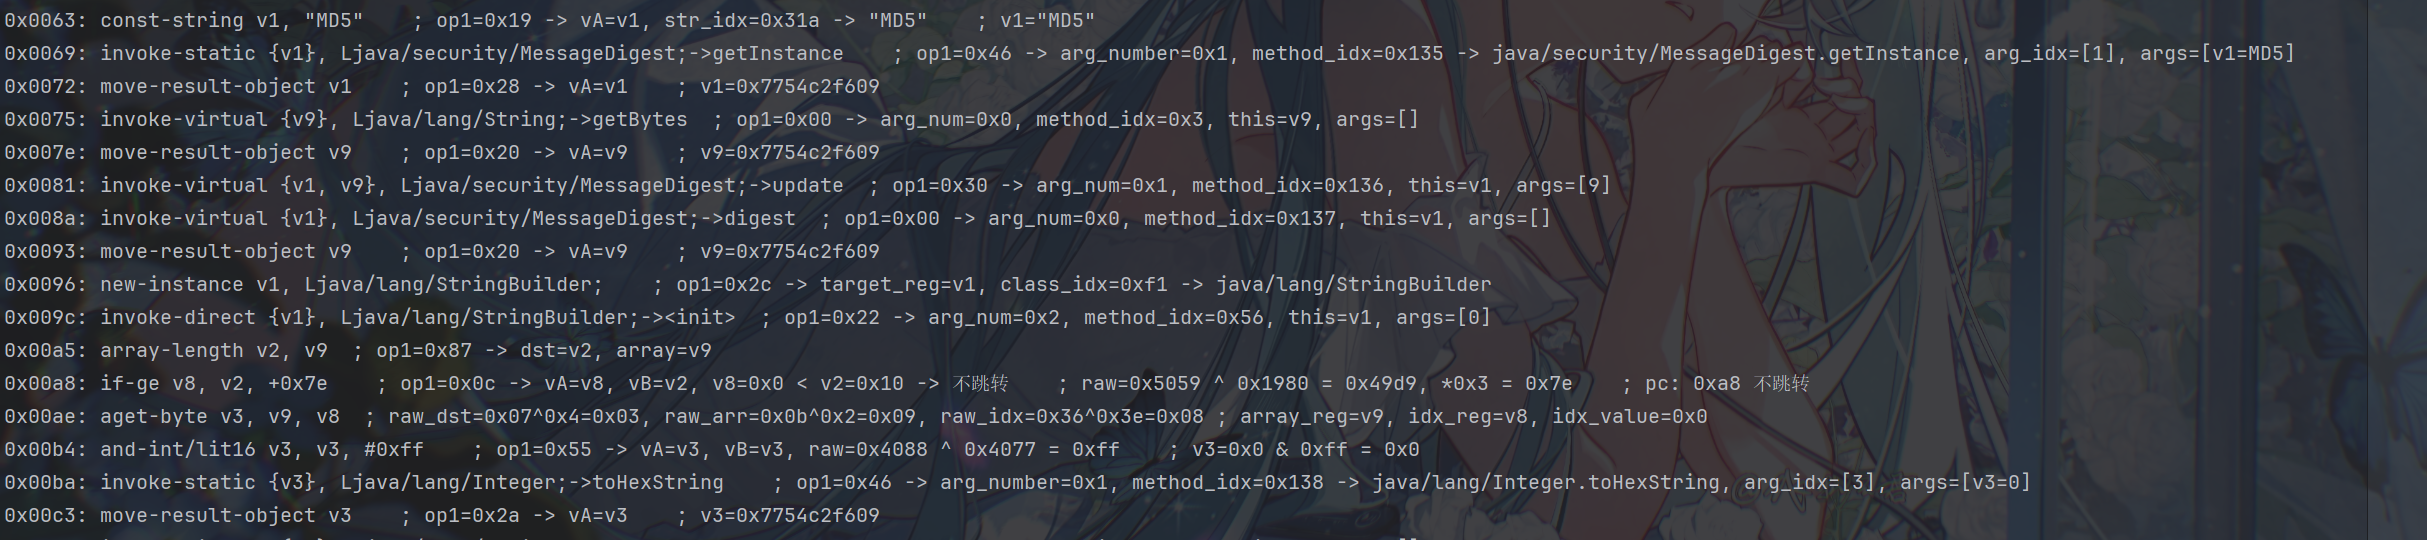
image-20261118204843968

然后直接测一下,只能说盐巴都懒的加,哎

image-20261118205035499

然后密文也是通过这个vmp计算的,565就是简单的将数据拼接还能很好理解的

看一下501,调用了encodebyte方法,然后看一下这个函数的参数,第一个就是入参,剩下那个一串0101感觉是固定的就没管了
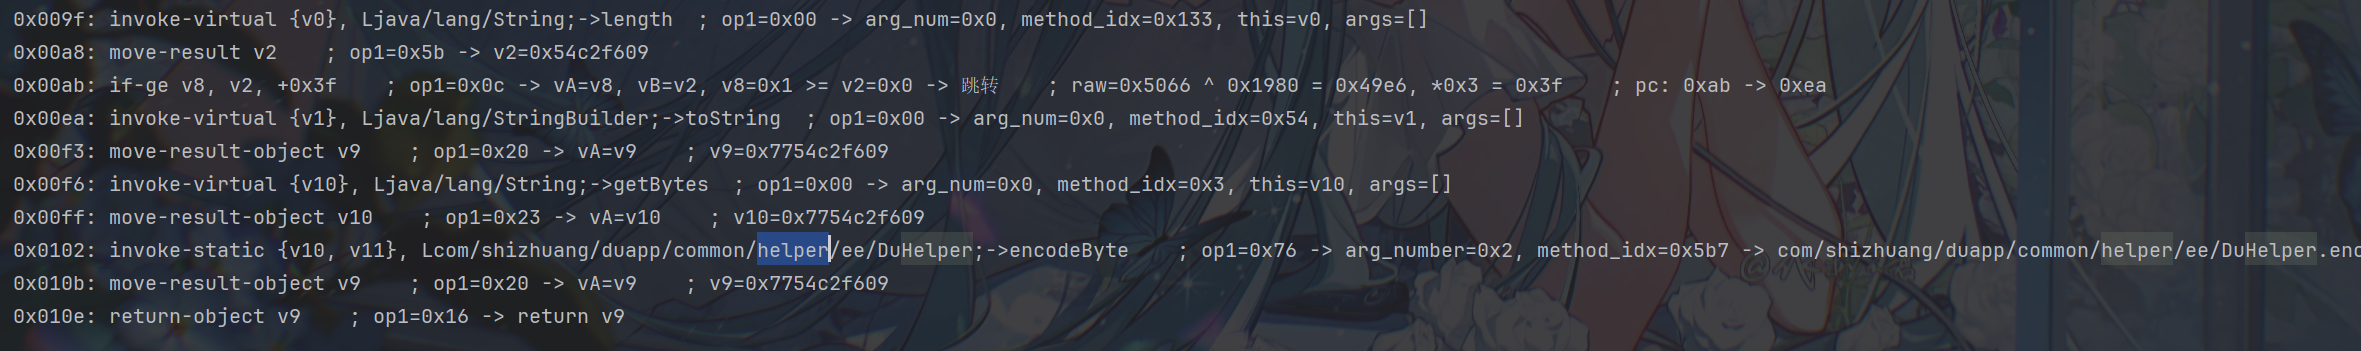
image-20261118205544129


[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)

收藏
点赞 ・21
打赏
分享
最新回复 (13)
雪    币: 1989
活跃值: (1865)
能力值: ( LV3,RANK:11 )
在线值:
发帖
回帖
粉丝
2 楼
16小时前
0
雪    币: 200
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
3 楼
1
16小时前
0
雪    币: 236
活跃值: (1222)
能力值: ( LV2,RANK:10 )
在线值:
发帖
回帖
粉丝
juziss LV2
4 楼
666
16小时前
0
雪    币: 1901
活跃值: (6243)
能力值: ( LV6,RANK:44 )
在线值:
发帖
回帖
粉丝
iBa0 LV6
5 楼
1111
15小时前
0
雪    币: 6
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
6 楼
666
15小时前
0
雪    币: 0
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
7 楼
111
4小时前
0
雪    币: 102
活跃值: (4241)
能力值: ( LV6,RANK:50 )
在线值:
发帖
回帖
粉丝
8 楼
mark
4小时前
0
雪    币: 0
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
9 楼
学习
3小时前
0
雪    币: 83
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
10 楼
123
3小时前
0
雪    币: 27
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
11 楼
秒了
3小时前
0
雪    币: 226
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
12 楼
666
3小时前
0
雪    币: 1200
活跃值: (835)
能力值: ( LV2,RANK:10 )
在线值:
发帖
回帖
粉丝
13 楼
6666
22分钟前
0
雪    币:
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
14 楼
666
20分钟前
0
游客
登录 | 注册 方可回帖
返回