-
-
[原创]根据unidbg的灵感,开发了一个安卓的so库运行容器。
-
-
[原创]根据unidbg的灵感,开发了一个安卓的so库运行容器。
unidbg在我实际的使用过程中,遇到了很多潜在的问题,做不到开箱即用。比如多线程(unidbg本质是时间切片),反射部分处理起来非常麻烦等等。而且它是通过QEMU执行其他平台指令,代码运行的耗时明显不同,做成接口以后的内存占用也是不容小觑的。当前,我也不是说unidbg不好,将近一年的时间里,我都是通过unidbg来学习的,当然我也学习的非常彻底,否则也就不会有现在这个项目了,但是很多地方给了我非常棒的灵感。
本项目是基于真机,非root环境,加载执行任意so库来执行调用的。在默认环境的基础上,虚构环境给so库。理解为如果什么都不配置的情况下,so库会默认自己运行在当前的真机上,不存在cpu指令转义,所以运行速度和真机一模一样。核心思路是在 native 层劫持 libc / linker / ART,结合 Java 层的 JNI 代理和 DVM 模拟,让目标 so 认为自己运行在另一台设备 / 另一套环境里。
然后将全部调用点,都封装成http接口,手机上安装好编译后的apk,只需要插上充电器,连接wifi,扔在一遍即可,实测xhs的tiny.so和xyass.so,每个实例占用内存100mb左右,每次请求最大的耗时是wifi,大概在200ms左右。
目前实现了的部分
1.文件系统伪装
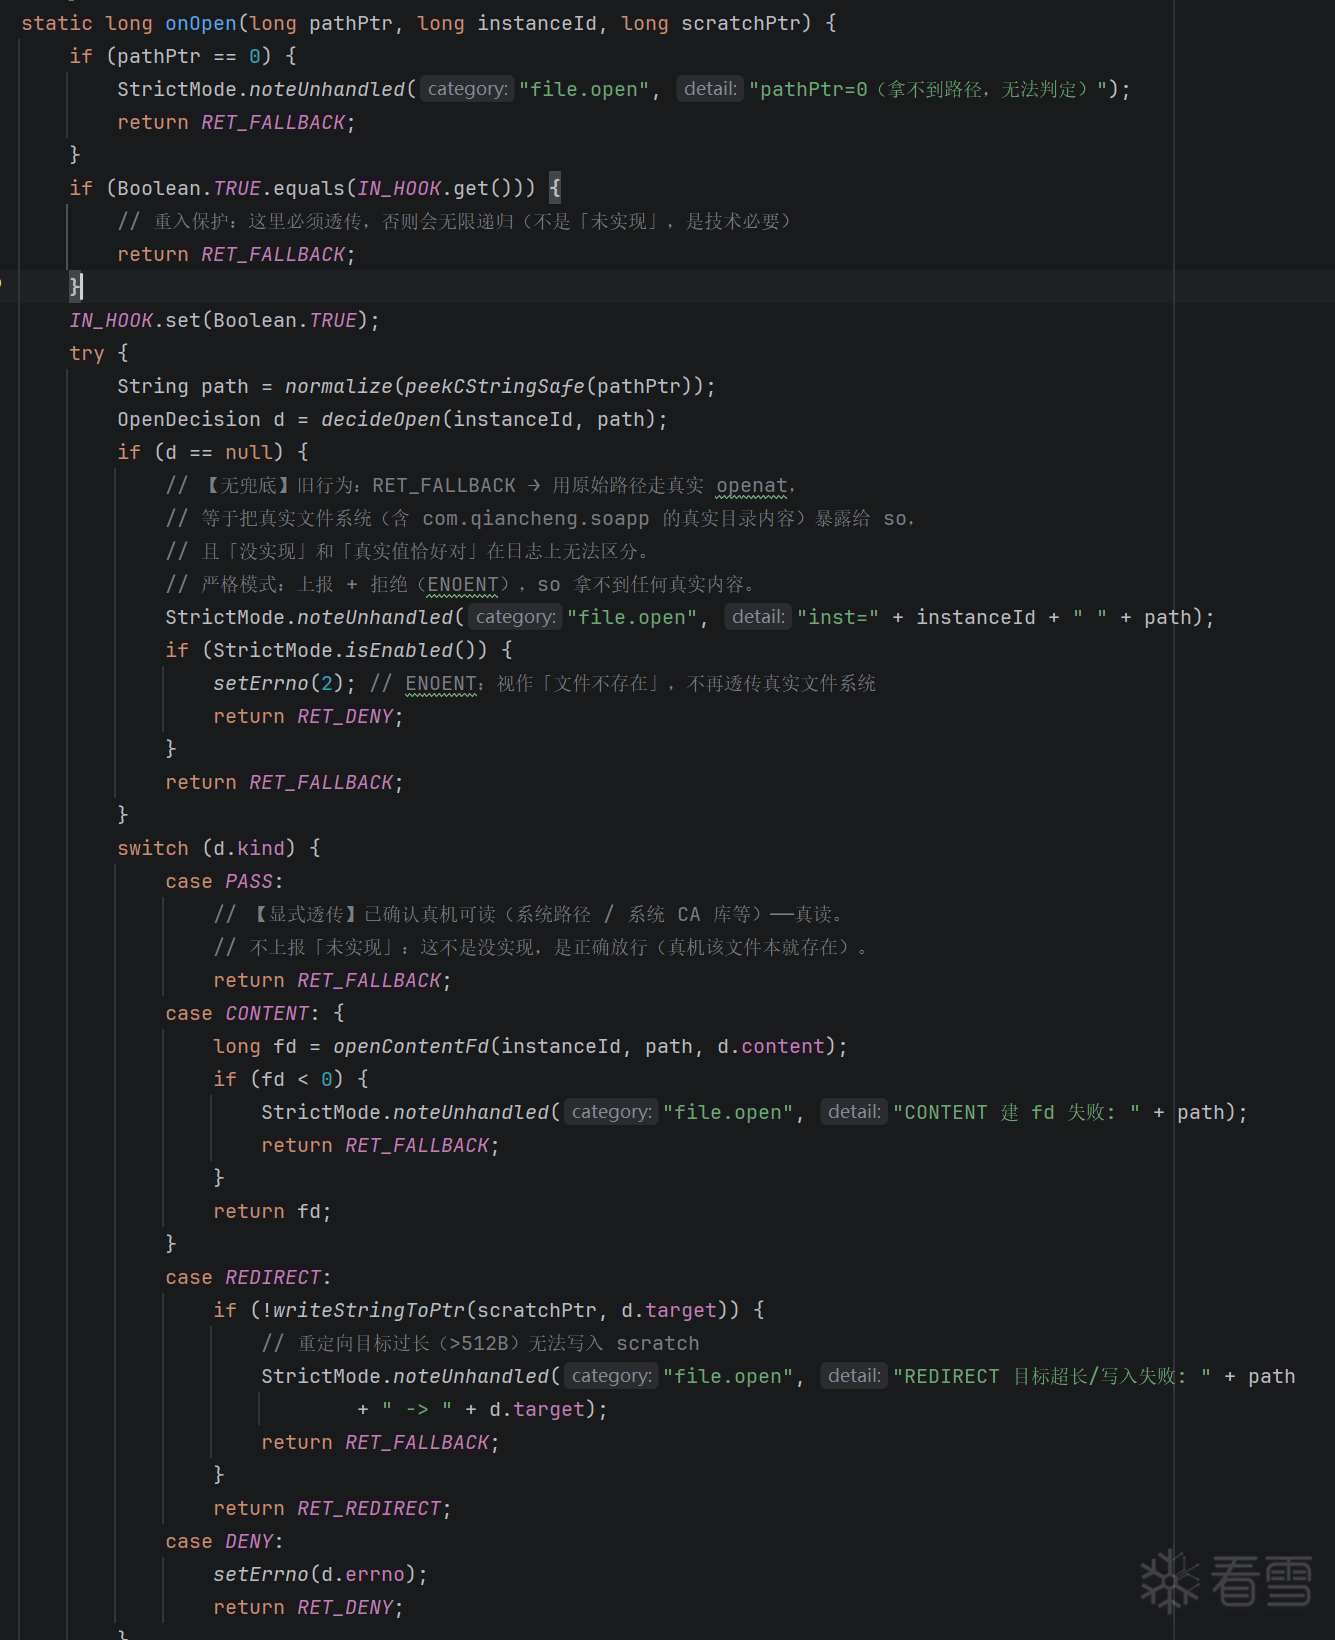
so会检测各种系统文件,文件处理分几种模式。第一种是系统文件,这种可以直接透传,so库根据文件内容,来检测环境的。第二种是app私有目录,会根据进程建立自己的目录,在目录下进行模拟对应的操作。第三种是公共目录,这种也是直接在第二种情况的目录下进行模拟,因为so库可能会在下载目录中建立文件,然后同时读写会有问题,索性直接模拟了。部分代码放在这里先,整个项目越做越大,很多地方三言两语说不清楚。彻底完成后在进行更新吧,现在想到哪里写哪里。
2.系统属性伪装
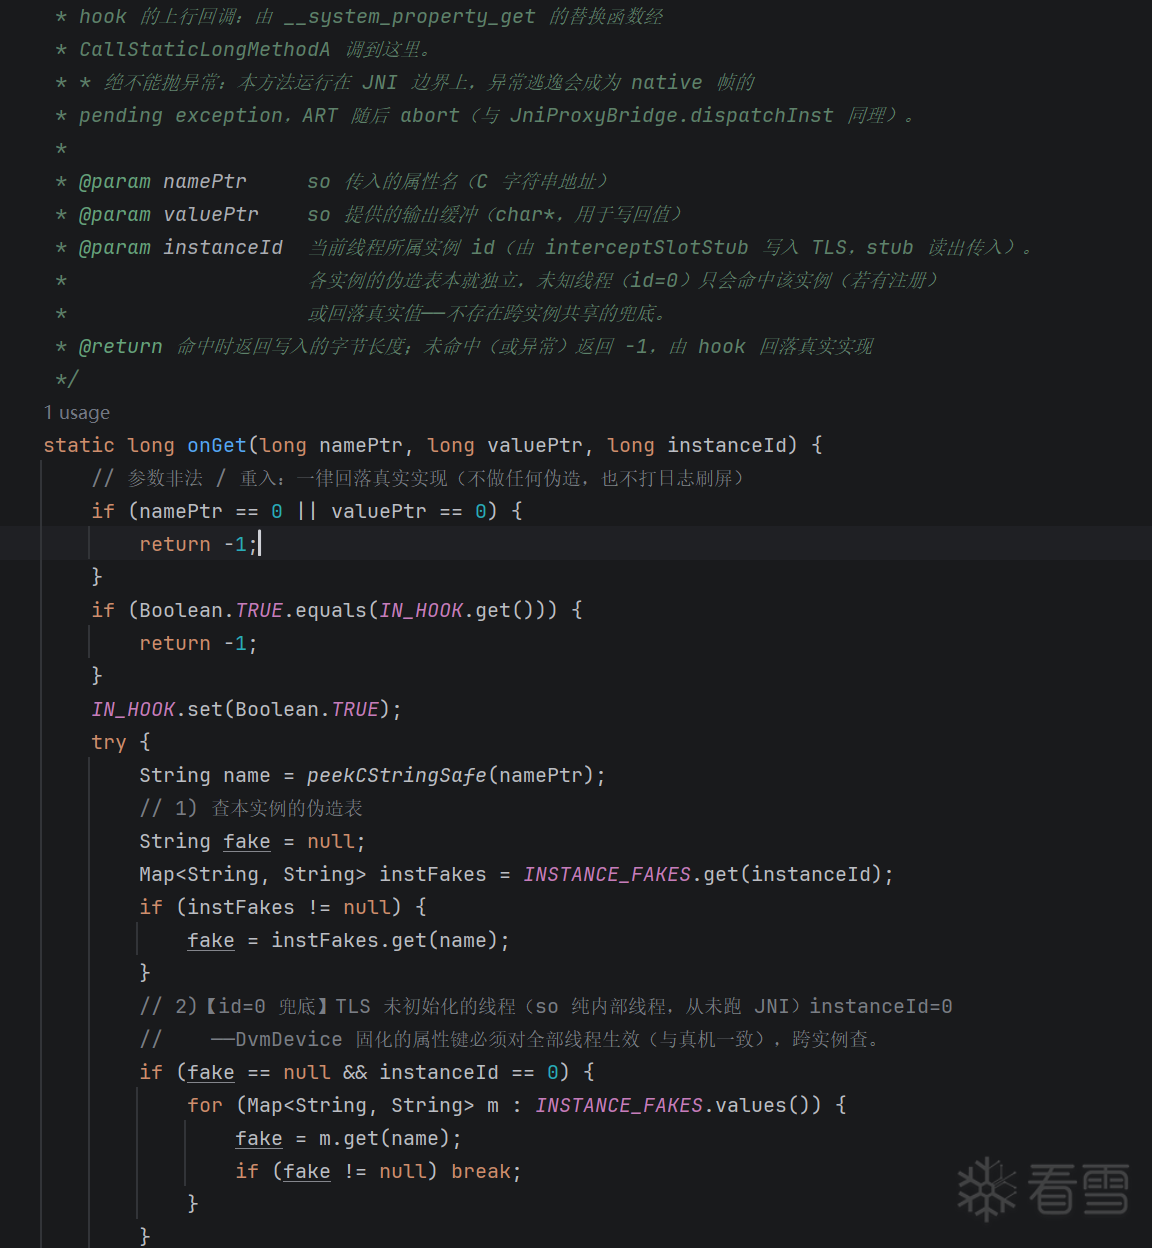
3.JNI 调用拦截
4.ART/Dalvik 模拟
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。