-
-
[原创]从CVE-2026-70149到csc.sys文件系统深入解析
-
发表于: 2026-11-13 10:07 735
-

引用
这篇文章的目的是介绍Windows客户端缓存文件系统驱动程序(csc.sys)特权提升漏洞CVE-2026-70149分析与复现.
简介
CVE-2026-70149漏洞公告发布于2026年10月,文章结合了逆向代码及调试结果分析了特权提升漏洞CVE-2026-70149的利用过程和漏洞成因.
复现环境
Windows 11 26h2 Experimental (Future Platforms) Canary Channel Preview
CVE-2026-70149漏洞原理简介
漏洞的主要原因存在于csc.sys驱动函数CscLViewHasUncachedFcbsCallback处理客户端调用程序相关文件操作存在CSC文件对象路径长度计算的整数溢出导致的内核内存操作越界读写的特权提升漏洞.
CVE-2026-70149漏洞分析
csc.sys驱动程序理论上是一种挂载于现有SMB或其他网络微型重定向器驱动程序(network mini-redirector driver)实现用于同步的缓存文件系统驱动程序.
1. 漏洞代码
反编译 CscLViewHasUncachedFcbsCallback函数(地址 0x14001a400,大小 0x1fd),已添加注释
__int64 __fastcall CscLViewHasUncachedFcbsCallback(__int64 a1, PFCB a2, _QWORD *a3)
{
  bool v5;                         // "FCB is cached / does not block transition"
  _WORD *ctx;
  EnpCreateEntry *entry;
  unsigned __int16 v8;             // ★ 16-bit in both size computations
  __int64 pool;
  _OWORD flags[5];                 // entry info (0x50 bytes)

  if ((*(DWORD*)(a2 + 0x9C) & 0x80) == 0 && *(DWORD*)(a2 + 0xC0) != 0)   // live-FCB filter
  {
    ctx = CscFcbContext((PMRX_FCB)a2);            // 0x14001a448
    if (ctx && *ctx == 0xEAA1 &&
        (entry = *(EnpCreateEntry**)(ctx + 0x38)) != NULL &&               // 0x14001a4a4
        (memset(flags, 0, sizeof(flags)),
         CscStoreQueryInformationEntryEx(entry, 0, flags, 0, 0, 0, 0) >= 0))
    {
      v5 = (flags[0] & 0x20) == 0 && (flags[0] & 0x800000) == 0;           // 0x14001a4bb
      if (v5) goto LABEL_22;                        // cached → keep iterating
    }
    else
    {
      v5 = 0;                                       // context/query failure → treat as uncached
    }
LABEL_21:
    if (a3)                                         // always true in the transition path
    {
      v8 = *(_WORD*)(a2 + 0x150) + 18;              // 0x14001a4e8 / 0x14001a4ec  ★ TRUNCATION
      pool = ExAllocatePool2(0x102, v8, 'Rx??');    // 0x14001a4f1  ★ tiny allocation
      if (pool)
      {
        *(_DWORD*)(pool + 4) = 0;                   // 0x14001a505  (padding)
        *(_QWORD*)(pool + 8) = pool + 16;           // 0x14001a510  Buffer = p+0x10
        *(_WORD*)(pool + 2)  = v8 - 16;             // 0x14001a518  ★ MaximumLength wrap
        *(_WORD*)pool        = 2;                   // 0x14001a51f  Length = 2
        *(_WORD*)(pool + 16) = '\\';                // 0x14001a524  Buffer[0] = '\'
        if (RtlAppendUnicodeStringToString((PUNICODE_STRING)pool,
                                           (PCUNICODE_STRING)(a2 + 0x150)) < 0)
          ExFreePoolWithTag(pool, 0);               // 0x14001a578
        else
          *a3 = pool;                               // 0x14001a53c
      }
    }
  }
  else
  {
    v5 = 1;
  }

LABEL_22:
  ...
  return v5 ? 0 : 0xC0000107;
}
关键指令证据
关键指令证据(直接从映射映像中读取的字节):
| 地址 | 指令 | 分析 |
|---|---|---|
0x14001a4d2 |
lea r15, [rsi+150h] |
source UNICODE_STRING* = FCB+0x150 |
0x14001a4de |
movzx eax, word ptr [r15] |
load Length (16-bit) |
0x14001a4e2 |
mov r8d, 3F3F7852h |
pool tag 'Rx??' |
0x14001a4e8 |
add ax, 12h |
16-bit add of sizeof(UNICODE_STRING)+2 |
0x14001a4ec |
movzx ebp, ax |
allocation size (truncated) |
0x14001a4f1 |
call ExAllocatePool2 |
paged-pool allocation |
0x14001a514 |
sub bp, 10h |
16-bit subtract |
0x14001a518 |
mov [rax+2], bp |
MaximumLength (wrapped large) |
0x14001a52c |
call RtlAppendUnicodeStringToString |
unbounded copy into p+0x12 |
0x14001a53c |
mov [r14], rdi |
publish path buffer to caller |
2. 漏洞成因分析
Windows 客户端缓存(csc.sys)内核驱动中的一处CscLViewHasUncachedFcbsCallback漏洞函数存在 16 位整数溢出会导致内核池越界(OOB)写,可从低权限(非管理员)上下文通过CSC_FSCTL_OPERATION_TRANSITION(DeviceIoControl)路径利用。该缺陷可通过CscDclMRxTransition → CscLViewHasUncachedFcbs →RxIterateOnLViewFcbsInMRx → CscLViewHasUncachedFcbsCallback 触达。
当文件控制块(FCB)=a2+0x150携带的文件路径其 UNICODE_STRING.Length 接近 0xFFF0
字节时,以下两个 16 位算术运算会发生溢出:
v8        = (USHORT)(Length + 0x12)      // 整数溢出(溢出为小值)
MaxLength = (USHORT)(v8     - 0x10)      // 整数下溢(溢出为大值)
溢出后的 v8 被用作 ExAllocatePool2 的分配大小(极小的缓冲区),而溢出后的MaxLength 被写入 UNICODE_STRING 头。随后RtlAppendUnicodeStringToString 会把整条(约 64 KB)路径 memcpy 到这个极小
分配中,破坏相邻的内核池内存。
该回调可从用户态通过驱动的私有内部 FSCTL 0x901AF 触达(操作码 1,转换类型 2 或 3,a4 == 0):
DeviceIoControl(handle, CSC_FSCTL_OPERATION_TRANSITION = 0x901AF, ...)
  └─ CscFsdDispatch                        (0x1400815e0)
       └─ CscDclIsInternalFsControl        (0x140012310)   // 校验 FSCTL == 0x901AF、magic 0xEC23
            └─ CscDclInternalFsControl     (0x14007d200)   // 跳转表 case 1 → transition
                 └─ CscDclMRxTransition    (0x14004c818)   // 调用点 0x14007d7a4
                      └─ CscLViewHasUncachedFcbs        (0x14001a380)
                           └─ RxIterateOnLViewFcbsInMRx  (导入:rdbss @ 0x140044960)
                                └─ CscLViewHasUncachedFcbsCallback  (0x14001a400)  ★ 存在漏洞
                                     ├─ CscFcbContext              (0x14000ebc0)
                                     ├─ CscStoreQueryInformationEntryEx (0x14000f6f0)
                                     ├─ ExAllocatePool2           (导入)  // 极小分配
                                     └─ RtlAppendUnicodeStringToString (导入) // 越界写
 __int64 __fastcall CscDclMRxTransition(struct _MRX_FCB_ *a1, int a2, __int64 a3, char a4, _BYTE *a5)
CscDclMRxTransition(0x14004c818)是内部 FSCTL 0x901AF 操作码1(CSC_FSCTL_OPERATION_TRANSITION)的唯一处理函数。它负责把共享的LogicalView 在“在线 / 离线”两个状态之间提交转换,并在离线方向提交前枚举
该view下的所有 FCB,判断是否存在尚未缓存的打开文件。
CscDclMRxTransition参数的调用关系总结如下:
a2必须属于{1,2,3};a2 == 1是在线准备路径,
永远不会调用CscLViewHasUncachedFcbs。要到达漏洞回调,必须使用a2 = 2(提交在线) 或a2 = 3(提交离线)。a2 == 2对应目标状态位v45 = 1,a2 == 3对应v45 = 0x20
。- 必须满足
(LogicalView->viewflag & v45) == 0,即本次调用
确实会改变状态;已经处于目标状态时直接跳过。 - 必须
a4 == 0;a4 != 0会直接跳到状态提交,不枚举
FCB。 CscGetContexts返回的res20必须非零。- 根幽灵(
CscLViewIsRootGhosted)或viewflag & 0x2000非零且a2 != 1
时返回 `0xC000000D。 - 通过检查后,函数在释放 LView 锁,调用
CscLViewHasUncachedFcbs(pFcb, A, &v37)。到达CscLViewHasUncachedFcbsCallback注册给RxIterateOnLViewFcbsInMRx的单 FCB 迭代回调。它会:
- 跳过不相关的 FCB(在 FCB
+0x9C和+0xC0处的标志检查)。 - 解析 CSC FCB 上下文(
CscFcbContext,magic0xEAA1)以及 store entry
(位于上下文+0x38的EnpCreateEntry*)。 - 将条目信息查询(
CscStoreQueryInformationEntryEx)到栈上的_OWORD flags[5]缓冲区。 - 根据标志
0x20和0x800000判定v5(已缓存pined vs. 未缓存unpined)。 - 如果 FCB“未缓存”(或上下文/查询不可用),则根据 FCB 内嵌的
filepathUNICODE_STRING构造 UNC 路径字符串,并返回0xC0000107
(STATUS_DIRECTORY_NOT_EMPTY)。
假如csc文件的目录层级关系创建一个递归嵌套的目录树结构,使得目标文件的完整路径长度接近最大值,它的长度是一个USHORT类型,最大可达0xFFFF字节(UNICODE_STRING的限制),这恰好是NtCreateFile的路径长度上限,即 0x7FFF 个 WCHAR(0xFFFE)字节,直接在参数OBJECT_ATTRIBUTES->ObjectName写入大于0xFF00长度的文件路径创建文件会直接返回错误,即使父目录对象已经存在,可行的方案为先创建根smb共享文件对象,然后递归创建子对象OBJECT_ATTRIBUTES->RootDirectory指向父目录对象句柄,这样最终的FCB+0x150文件全路径长度可以达到于0xFFF0字节符合溢出条件,也没有超过nt文件系统的最长路径上限,计算文件长度不同的根smb共享路径是不一样的,但是可以通过指定路径的长度加上个固定值确定最终文件的长度达到确定值。将条目信息查询(CscStoreQueryInformationEntryEx),如果其中任意一层的目录结构为未缓存unpined(默认状态),则当前迭代函数RxIterateOnLViewFcbsInMRx返回0xC0000107错误码停止迭代,但是有个例外情况,目标文件的上层目录均为pined,可以通过验证,但是即使最终的文件对像为unpined由于是最后一次迭代,也可以进入LABEL_21分支也就是漏洞代码.设置目标文件或目录pin(通过CSC_FSCTL_OPERATION_SET_PIN)实现也可以通过cscapi.dll或csc服务的com组件api实现下一节介绍.
csc.sys 用三层对象描述一个文件对象共享的缓存状态:
| 对象 | 粒度 | 作用 |
|---|---|---|
| FCB(文件控制块) | 每个文件 | 保存文件路径、csc 私有上下文、所属视图指针 |
| LView(逻辑视图) | 每个网络根 / 共享 | 把一个共享下的所有 FCB 组织在一起 |
| LogicalView | 每个视图的运行时状态 | 保存在线/离线状态位、引用计数、根 store entry、阻塞路径 |
三者通过固定指针链绑定:
RX_CONTEXT (+0x38 pFcb)
    │
    ▼
  FCB  (节点签名 0xEC21)
    ├─ +0x80 ──────────────► LView
    ├─ +0x90 ──────────────► CSC_FCB_CONTEXT(magic 0xEAA1)
    │                            └─ +0x38 ──► EnpCreateEntry(store entry)
    ├─ +0x9C ──────────────► 标志位(bit 0x80)
    ├─ +0xC0 ──────────────► 活跃计数 / 标志
    └─ +0x150 ─────────────► UNICODE_STRING 文件全路径

  LView
    ├─ +0x30 ──────────────► LogicalView
    └─ +0x38 ──────────────► PUNICODE_STRING 视图名

  LogicalView(分配大小 0xF0)
    ├─ +0x04 ──────────────► viewflag
    ├─ +0x08 ──────────────► opencount / 引用计数
    ├─ +0x28 ──────────────► entry28(根 store entry)
    ├─ +0x38 ──────────────► FAST_MUTEX
    ├─ +0x80 ──────────────► ERESOURCE
    └─ +0xE8 ──────────────► 已保存的“转换被阻塞”路径
- FCB:每文件一个。csc 在
+0x90挂接自己的上下文(magic0xEAA1),
在+0x80记录所属 LView,在+0x150保存完整路径。 - LView:每个网络根/共享一个。它把所有属于该共享的 FCB 链接在一起,
并提供+0x30指向运行时状态LogicalView。 - LogicalView:保存
viewflag(在线/离线、曾离线、根幽灵等)、opencount、根EnpCreateEntry,以及转换被阻塞时保存的路径。 - CSC_FCB_CONTEXT:csc 私有 per-FCB 上下文,magic
0xEAA1;+0x38指向该文件在 store 中的EnpCreateEntry。
单个 FSCTL → 全共享枚举
调用者只需要对任意一个属于目标共享的 FCB 发出转换 FSCTL。门控通过后,
RDBSS 会枚举该 FCB 所属 LView 下的全部 FCB。攻击者构造的超长路径文件
只要与请求 FCB 同属一个 LView,就会被枚举到。FCB→LView 绑定是这一
“由点及面”效果的唯一依据。
CscDclMRxTransition不校验 FCB 路径
CscDclMRxTransition检查 LogicalView->viewflag、res20、根幽灵等view状态,完全不检查FCB+0x150 的 Length。因此,即使某个被枚举 FCB 的路径长度接近0xFFF0 字节,转换仍会继续,直到回调内部发生 16 位溢出。
3. CSC文件系统API分析
CSC在网络共享项标记为离线文件目标时,管理单独的PIN状态。在用户模式下,cdsdl.dll提供用于此设置的公开API,该API将路径字符串转换为CSC驱动程序可理解的控制请求。以下是CSCPinFileW接收路径字符串并在CSC文件对象中设置PIN信息的代码。
_BOOL8 __fastcall CSCPinFileW(
 const WCHAR *SourceString,
 int PinFlags,
 __int64 status,
 __int64 pinCount,
 __int64 hintFlags)
{
 return CSCPinFileInternal(SourceString, PinFlags, status, pinCount, hintFlags, 0); // [8]
}

_BOOL8 __fastcall CSCPinFileInternal(PCWSTR SourceString, int PinFlags, ...)
{
 ...
 RtlInitUnicodeString(&DestinationString, SourceString); // [9]
 result = CscUmSetPinInfoFile(&DestinationString);
 ...
}

__int64 __fastcall CscUmSetPinInfoFile(PCUNICODE_STRING SourceString, ...)
{
 ...
 if ((int)CscDriverOpenItem(&Handle, ..., SourceString) >= 0 ||
 (int)CscUmpNormalCreateFile(&Handle, 0x100187u, SourceString) >= 0 ||
 (result = CscUmpNormalCreateFile(&Handle, 0x100081u, SourceString), result >= 0)) {
 result = CscDriverSetPinInformation(Handle, ...); // [10]
 }
 ...
}

__int64 __fastcall CscDriverpFsControlEx(
 HANDLE FileHandle,
 __int64 informationClass,
 _DWORD *bytesReturned,
 void *InputBuffer,
 ULONG InputBufferLength,
 PVOID OutputBuffer,
 ULONG OutputBufferLength)
{
 ...
 status = NtFsControlFile(
 FileHandle,
 EventHandle,
 NULL,
 NULL,
 &IoStatusBlock,
 0x901AFu,
 InputBuffer,
 InputBufferLength,
 OutputBuffer,
 OutputBufferLength); // [11]
 ...
}
用户将类似\server\share\dir1的子目录路径输入到CSCPinFileW的SourceString中。经过[8]和[9],该字符串会被转换为UNICODE_STRING,并且在[10]中,该路径的CSC项句柄会被设置PIN信息。内部地,[11]中的NtFsControlFile调用会向CSC文件对象发送控制请求。在再现环境中,与仅将共享根目录设置为PIN时相比,当将子目录dir1设置为PIN对象。
Csc缓存PIN机制分析
由PIN生成的CSC状态在连接状态捕获阶段被反映。以下是CscUpdateAndCaptureConnectionStateEx函数的代码。
//通过CSC_FSCTL_OPERATION_SET_PIN
__int64 __fastcall CscDclMRxSetPinInformation(PRX_CONTEXT a1, PSID psid, unsigned __int8 *a3)
{
CscUpdateAndCaptureConnectionStateEx(pFcb, v11, a1, 1u, (__int64)capturedState, 1);
CscStoreFindOrCreatePinnedEntry(
                            (int)&fcbctxref,
                            (int)&valis1,
                            (int)String2,
                            v19 + 3,
                            (__int64)v54,
                            (__int64)&v39);
 if ( (capturedState[0] & 0x20) == 0 )未缓存unpined
 {[15]
__int64 __fastcall CscApplyStoreHandleToFcbOrDeref(PRX_CONTEXT rctx, struct _LIST_ENTRY *FcbContext)
{
fcb = rctx->pFcb;
 relevantSrvOpen = *(_QWORD *)(fcb + 144);
 if(!(relevantSrvOpen + 56))
 *(relevantSrvOpen + 56)=FcbContext
}
}
__int64 __fastcall CscUpdateAndCaptureConnectionStateEx(
 __int64 fcb,
 __int64 srvOpen,
 __int64 rxContext,
 unsigned __int8 update,
 __int64 capturedState,
 char allowUpdate)
{
 ...
 relevantSrvOpen = *(_QWORD *)(fcb + 144);
 if (relevantSrvOpen && *(_WORD *)relevantSrvOpen != 0xEAA1)
 relevantSrvOpen = 0; // [12]
 ...
 if (relevantSrvOpen && *(_QWORD *)(relevantSrvOpen + 56)) {
 *(_BYTE *)capturedState = stateByte | 0x20; // [13] //pin操作
 } else {
 *(_BYTE *)capturedState = (stateByte & 0xDF); // [14]
 }
 ...
}
在这里,fcb是RDBSS/CSC在表示网络共享中的一个文件或目录时使用的文件控制块。该对象持有FileHandle所指向的目录本身的长期状态,并将多个对同一目录的打开请求可以共享的缓存和连接信息绑定在一起。srv-open是在该FCB之上表示实际服务器端已打开的一个打开实例的对象。即,如果FCB表示的是\server\share\dir1目录这一对象,那么srv-open则表示在SMB/CSC路径中当前对该目录保持的特定打开状态。
CscUpdateAndCaptureConnectionStateEx函数从[12]中fcb+144处提取存储的srv-open候选为relevantSrvOpen,并检查其第一个WORD类型值是否为0xEAA1,以验证其是否为CSC期望的srv-open对象。
[13]中检查的relevantSrvOpen + 56是附加到该srv-open上的CSC存储条目FcbContext指针在[15]CscApplyStoreHandleToFcbOrDeref赋值通过CscDclMRxSetPinInformation文件系统调用对应相关pin操作CSC_FSCTL_OPERATION_SET_PIN。如果存在此指针,意味着相应的目录打开实例与本地CSC存储的条目相关联。此时,捕获的连接状态中会存储stateByte | 0x20的结果,为之后在csc!CscQueryDirectory中进行在线查询后执行CSC存储更新提供了前提。当用户以CSCPinFileW("\server\share\dir1", PIN_FLAG_FULL, ...)的形式将子目录pin时,会创建此存储状态。
4. SMB文件系统3.11最新版服务器端csc相关实现
OpLock和Lease租约
SMB老版本的缓存机制是SMB 1.0/2.0版本用的老缓存机制,分为4种类型只适用于文件,对应不同的缓存场景Level 1 独占锁,Level 2 共享读锁,Batch 批量锁,Filter 过滤器锁,对应nt文件系统的oplock操作
Lease(租约)是SMB 3.0/3.1.1使用的新一代缓存一致性协议
当 Oplock 级别为 0xff ( Lease)时,实际的缓存权限由创建上下文中的 LeaseState 标志位组合决定:
| 标志名称 | 十六进制值 | 含义与作用 |
|---|---|---|
| SMB2_LEASE_READ_CACHING (R) | 0x01 | 允许客户端在本地缓存文件读取数据,无需每次读取都向服务器发请求。 |
| SMB2_LEASE_HANDLE_CACHING (H) | 0x02 | 允许客户端延迟向服务器发送关闭(CLOSE)请求,方便同一客户端迅速重新打开该文件。 |
| SMB2_LEASE_WRITE_CACHING (W) | 0x04 | 允许客户端在本地缓存写入数据,并稍后批量刷新到服务器(类似传统 Batch Oplock 的写缓存)。 |
这3种权限可以自由组合,适配不同的场景:
R+H:多客户端只读共享场景,比如制度文档、模板文件,既能缓存读内容,又能缓存句柄,最大化读性能;
R+W+H:单客户端独占访问场景,比如个人专属文档,读、写、句柄全缓存,性能拉满;
租约是在客户端打开文件的时候,由服务器和CREATE请求一起返回的,不用单独发请求申请;
服务器会根据文件当前的访问情况,决定颁发什么权限的租约:只有一个客户端访问,就给完整的R+W+H;已经有多个客户端在读,就只给R+H;
租约有默认的有效期,客户端会定期续租,只要没有其他客户端冲突,就会一直持有。
租约就像图书馆给你办的「图书外借许可」:
拿到许可,你可以把书拿回自己家(客户端本地缓存),不用每次查资料都跑图书馆,效率大幅提升;
如果有别人也要借这本书,图书馆会给你发通知,让你把书还回来(召回租约),保证后面的人拿到的是最新的版本,不会出现你改了内容,别人看不到的情况。
目录级Lease:SMB 3.0+支持给整个目录颁发LEASE租约,允许客户端缓存目录。
csc文件系统也提供相关实现
__int64 __fastcall CscWriteFinalize(PRX_CONTEXT RxContext, __int64 a2, char *a3, __int64 a4)
{
//  设置离线位0x10也就是 val0x10 = 0x10;
 CscUpdateAndCaptureConnectionStateEx((__int64)pFcb, pRelevantSrvOpen, (__int64)RxContext, 1u, (__int64)&a3, 1);
pFcb = RxContext->pFcb;
 SMB2_LEASE = HIDWORD(pFcb->SMB2_LEASE_a4); [1]
    if ( (SMB2_LEASE & SMB2_LEASE_READ_CACHING) == 0 && (SMB2_LEASE &SMB2_LEASE_HANDLE_CACHING) == 0 ){
    error;
    }
    v23 = CscEnWriteData(
            *(_QWORD *)(*(_QWORD *)(v44 + 16) + 8LL),
            (*a3 & 0x10) != 0,
            (v21 & 0x10) == 0,
            v41,
            v37,
            (__int64)BufferAddress,
            (__int64)MdlAddress,
            &v36,
            &v45,
            (bool *)&v42);
__int64 __fastcall CscEnWriteData(
        __int64 a1,
        char a2,
        char a3,
        __int64 opoffset,
        unsigned int datalen,
        __int64 BufferAddres,
        __int64 BufferMdl,
        unsigned int *a8,
        _BYTE *a9,
        bool *a10)
{
CscDiffTransferWrite(v10, v20, v21, opoffset, datalen);
 CscStoreDiffTransferGetDiffTransferInformation(a1, v15, &v16, &v17, &v14, 0);
 v7 = CscBitmappCreateOrOpen(a1);
  ...
}
//rdbss.sys
RxUpdateOplockStateOnCreate(
                  (__int64)RxContext,
                  (__int64)pFcb,
                  (__int64)pRelevantSrvOpen,
                  RxContext->SMB2_LEASE_2e0){

                   *(_DWORD *)(pFcb ->SMB2_LEASE_a4) =  RxContext->SMB2_LEASE_2e0;
                  }

}
csc文件系统只对SMB 3.0+支持LEASE提供缓存读写功能,会在csc内部的管理区"C:\Windows\CSC"生成一个bitmap的缓存维护结构,但是笔者发现一个bug,可以调用CSC_FSCTL_OPERATION_SET_ITEM操作码,调用CscDclMRxSetItemInformation对输入缓冲区+0x48字段存在一个控制bitmap文件大小的字段,而且这个大小没有上限,之后的写文件操作可能创建很大的bitmap导致磁盘空间耗尽的结果,而且创建的文件对象由csc服务管理普通用户无法操作.前提是正常创建bitmap缓存对象,这就需要绕过 [1]这段代码,smb服务器对创建文件请求自动携带SMB2_CREATE_REQUEST_LEASE上下文,返回Create Response File对Oplock 级别为 0xff (Lease)时,这里会触发调用rdbss.sys的RxUpdateOplockStateOnCreate设置文件控制块pFcb ->SMB2_LEASE_a4为当前文件对象的Lease级别,同时设置扩展SMB2_CREATE_REQUEST_LEASE设置Lease等级,一旦存在时可以绕过后面的error代码,但是需要现在实现在smb服务器端更新到3.11版本.
__int64 __fastcall CscCheckRdrStatusTransitionIfNetErr(unsigned int a1, _BYTE *ConnectionState, __int64 a3)
//先检查errorcode NTSTATUS
{if ( (*ConnectionState & 0x20) == 0
        || (ConnectionState[1] & 2) != 0
        || (unsigned __int8)CscLViewIsRootGhosted(*(_QWORD *)(a3 + 128)) )
      {
        ConnectionState[1] |= 0x40u;
      }
      else
      {
        *ConnectionState |= 0x13u;
        CscTransitionFcbOffline(a3, 1, 2, 2);
        }

 __int64 __fastcall CscTransitionFcbOffline(__int64 a1, char a2, int fcbstate, unsigned int a4)
{
fcbctxattroff90=&a1->Attributes_90;
*((fcbctxattroff90 + 4)) |= fcbstate;
  if ( a2 )
    CscTransitionLViewOffline(*(_QWORD *)(a1 + 0x80), a4);
}
__int64 __fastcall CscUpdateAndCaptureConnectionStateEx(
        PMRX_FCB fcbctx,
        PMRX_SRV_OPEN MrxSrvOpen,
        PRX_CONTEXT a3,
        unsigned __int8 a4,
        __int64 ConnectionState,
        char a6)
{
 fcbctxattroff90 = *(_QWORD *)&fcbctx->Attributes;
  fcbctxattroff90add4 = *(_DWORD *)(fcbctxattroff90 + 4);
   fcbadd4chkflag = 0x1166F;
if ( (fcbctxattroff90add4 & 0x8000) != 0 )
  fcbadd4chkflag = 0x1146F;
val0x1or0x2ref = v19 & 0xFD | ((fcbadd4chkflag & fcbctxattroff90add4) != 0 ? 2 : 0);
 if ( (val0x1or0x2 & 2) != 0 || (val0x1or0x2 & 1) != 0 && (v66 & 0x14) != 0x14 )
          val0x10 = 0x10;
        else
          val0x10 = 0;
*(_BYTE *)ConnectionState = val0x10 | val0x1or0x2 & 0xEF;   设置离线位0x10也就是 val0x10 = 0x10;
}
到达CscEnWriteData还有个条件就是CscEnWriteData对文件控制块pFcb需要是离线位0x10设置的状态,有个很巧妙的方法就是对当前文件如果是PIN的情况下调用SetSecurityDescriptor API设置安全描述符,服务器端返回一个可以到达CscCheckRdrStatusTransitionIfNetErr符合条件的任意errorcode NTSTATUS结果不需要进行实际操作就能把当前文件状态设置为离线状态实现缓存读写.
SMB 3.1.1 服务端协议实现
SMB 3.1.1 服务端协议变化简介与实现
SMB 3.1.1 的 NEGOTIATE 结构在SMB2.0基础上扩展了 NegotiateContext :
Capabilities 新增可以是LEASING和DIRECTORY LEASING,额外支持对目录授予 Lease,客户端可以缓存目录列表。这需要服务端在 NEGOTIATE 中声明 GLOBAL_CAP_LARGE_DIRECTORY_LEASING 能力位,并且对 CreateOptions.FILE_DIRECTORY_FILE 的 CREATE 同样走 Lease 路径。
支持的上下文类型(SMB2_NEGOTIATE_CONTEXT_Type_Values):
| 值 | 名称 | 实现类 |
|---|---|---|
| 0x0001 | SMB2_PREAUTH_INTEGRITY_CAPABILITIES | SMB2_PREAUTH_INTEGRITY_CAPABILITIES |
| 0x0002 | SMB2_ENCRYPTION_CAPABILITIES | SMB2_ENCRYPTION_CAPABILITIES |
| 0x0003 | SMB2_COMPRESSION_CAPABILITIES | SMB2_COMPRESSION_CAPABILITIES |
| 0x0005 | SMB2_NETNAME_NEGOTIATE_CONTEXT_ID | SMB2_NETNAME_NEGOTIATE_CONTEXT |
| 0x0006 | SMB2_TRANSPORT_CAPABILITIES | SMB2_TRANSPORT_CAPABILITIES |
| 0x0007 | SMB2_RDMA_TRANSFORM_CAPABILITIES | SMB2_RDMA_TRANSFORM_CAPABILITIES |
| 0x0008 | SMB2_SIGNING_CAPABILITIES | SMB2_SIGNING_CAPABILITIES |
NegotiateContext协议内容参考微软文档,其中PREAUTH_INTEGRITY_CAPABILITIES预认证完整性上下文盐由两次 Guid 拼接成 32 字节随机值*,HashAlgorithm = SHA_512:客户端和服务端对所有阶段的Negotiate,Session_Setup消息完整数据包均调用UpdateSessionState更新preauthIntegrityHashValue通过SMB2_SIGNING_CAPABILITIES协商定义的算法,与 NTLM 的sspi接口返回ExportedSessionKey计算最终的签名key根据算法
SP8001008KeyDerivation.CounterModeHmacSha256KeyDerive( SspiCtx.SessionKey, Encoding.ASCII.GetBytes("SMBSigningKey\0"), preauthIntegrityHashValue,128);
对接下来的每个数据包包生成服务端签名,新型的预认证盐功能对Negotiate数据包也包含进了签名验证,这样就可以防止在Session_Setup阶段之前以中间人攻击方式篡改数据包的可能性,提高了协议的安全性.
SMB 3.1.1 协议层握手时序总览
Client                                              Server
  │                                                    │
  │── NEGOTIATE(dialects={0x0311,...}, contexts=PREAUTH+ENCRYPTION+SIGNING+...) ──>│
  │                                                    │  UpdateConnectionState(req, null)
  │<─ NEGOTIATE(rev=0x0311, contexts 回显除 NETNAME) ──│  UpdateConnectionState(null, resp)
  │                                                    │
  │── SESSION_SETUP(SPNEGO NegTokenInit + NTLM NEGOTIATE) ──>│
  │                                                    │  UpdateSessionState(req, null)
  │<─ SESSION_SETUP(MORE_PROCESSING + NegTokenResp + NTLM CHALLENGE) ──│
  │                                                    │  UpdateSessionState(MORE_PROCESSING, resp)
  │                                                    │
  │── SESSION_SETUP(SPNEGO + NTLM AUTHENTICATE) ─────>│
  │                                                    │  UpdateSessionState(req, null)
  │                                                    │  UpdateSessionState(SUCCESS, null) → completedSessionSet
  │                                                    │  派生 SMBSigningKey(KDF)
  │<─ SESSION_SETUP(SUCCESS + NegTokenResp) ───────────│  (此后消息签名)
  │                                                    │
  │── TREE_CONNECT(\\server\share) ──────────────────>│
  │<─ TREE_CONNECT(shareType/flags/maximalAccess) ────│
  │                                                    │
  │── 后续命令(CREATE/READ/WRITE/...)[AES-CMAC 签名] ──>│
  │<─ 响应[AES-CMAC 签名] ────────────────────────────│
握手阶段参与 Preauth 哈希的消息(必须严格按此时序累加):
- NEGOTIATE Request(消息本体,不带 NetBIOS 头)
- NEGOTIATE Response(消息本体)
- SESSION_SETUP Request #1
- SESSION_SETUP Response #1(STATUS_MORE_PROCESSING_REQUIRED)
- SESSION_SETUP Request #2
- (SESSION_SETUP Response #2 成功不纳入)
最终 sessionPreauthIntegrityHashValue 作为 KDF 的 context,与 NTLM ExportedSessionKey 一起派生 SMBSigningKey签名数据包。
在win11 以上的操作系统支持本地绑定smb 443 udp 端口quic协议的服务端可以使用如下命令创建连接
net use \\127.0.0.1\share /TRANSPORT:QUIC /SKIPCERTCHECK /user:username password
使用如上方法可以将smb服务端和poc程序在同一个exe文件中实现.
结论
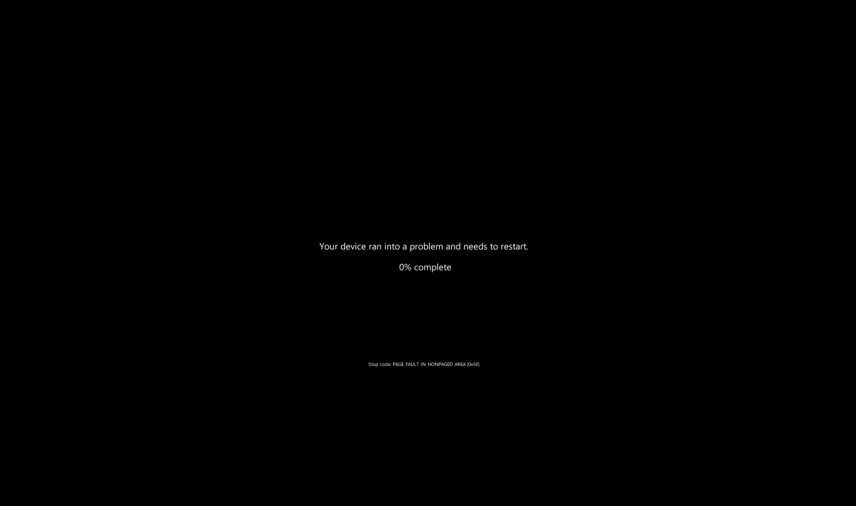
本文分析了客户端缓存文件系统驱动程序(csc.sys)特权提升漏洞CVE-2026-70149重现了整数溢出相关文件操作导致操作系统内核崩溃bsod或特权提升的利用过程和SMB 3.1.1 服务端协议变化简介与实现.
影响: 内核池内存破坏 → 可能导致 提权(EoP) / 本地权限提升。
攻击复杂度: 无需管理员权限即可触达。
漏洞复现
笔者漏洞poc采用.net程序复现,出于安全原因笔者不能提供完整的poc代码,下图是笔者在的Windows 11 26h2 Experimental (Future Platforms) Channel Preview上成功复现了CVE的利用效果
相关引用
看雪客户端缓存文件系统驱动csc.sys漏洞CVE-2026-26176分析与复现
参与贡献
作者来自ZheJiang Guoli Security Technology,邮箱cbwang505@hotmail.com
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
赞赏

|




