-
-
[原创]我是如何用 AI 助手,在 12 秒内完成一次全自动代码审计的?
-
发表于: 2026-11-12 16:50 50
-


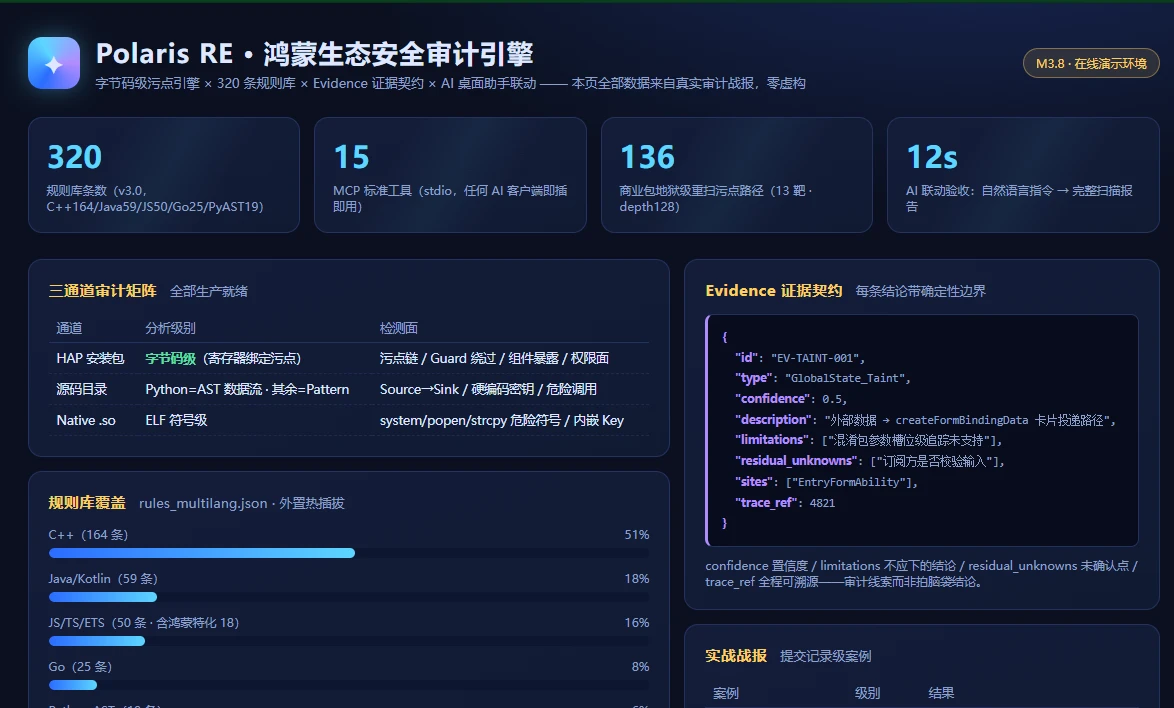
过去几个月,我一直在死磕一个底层安全审计引擎(Polaris RE)。很多同行看了我之前的文章后,问了我一个极其尖锐的问题:“你的引擎确实强,但每次敲命令行查文档太累了,现在都是 AI 时代了,能不能直接让 AI 帮我干活?”
经过这段时间的爆肝重构,我终于把底层引擎和我自己手搓的桌面 AI 助手彻底打通了。现在的体验,真的有点像钢铁侠里的“贾维斯”了。
12 秒的魔法时刻
现在,我只需要对着桌面助手说一句自然语言:
“帮我扫一下我电脑上那个 target.hap 文件有没有漏洞”
接下来发生的事情是全自动的:
助手自动解析出文件路径;
自主决策,调用底层引擎的 MCP 协议接口;
Rust 引擎瞬间启动,进行字节码解析、污点追踪和敏感信息匹配;
12 秒后,助手直接把高危结果(如硬编码 API Key、明文 HTTP 传输、内网地址泄露等)连同免责声明一起汇报给我。
????️ 为什么 AI 找漏洞不靠谱?我是怎么解决的
懂行的朋友都知道,大模型最大的毛病就是“幻觉”。如果你直接扔几千行代码给 ChatGPT 让它找漏洞,它会煞有介事地给你编造一堆假漏洞。
我的解法是:让 AI 当指挥官,让底层代码当工兵。
在底层,我的引擎输出的每一条结论,都必须强制携带一份 Evidence 契约(证据链)。里面包含了:
confidence(置信度:比如 0.5 代表疑似,1.0 代表实锤)
limitations(局限性说明)
trace_ref(全程可溯源的轨迹)
当 AI 助手拿到这份契约时,它就知道哪些结论可以绝对确信,哪些需要提醒人类复核。用契约压缩幻觉,这才是 AI 原生安全工具该有的样子。
不只针对鸿蒙,而是全栈
这几天,我还让底层的自动化流水线批量克隆了 16 个热门的开源项目(包括 Java、Python、Go、C++ 等)。跑完 320 条安全规则,一共产出了 6450 条发现。
为了防止误报,我做了严格的人工复核。最经典的案例是:在一个非常出名的 Java 调度框架里,我发现官方示例代码竟然直接硬编码了第三方云平台的 API Key(典型的 CWE-798 供应链隐患)。虽然官方还没修,但这足以说明“示例即模板”的巨大危害。
另外,我还顺手抓出了 Python 某个顶级网络请求库在测试用例里明文写死的 verify=False,以及发布脚本里的 os.system 危险调用。
最后,一点商业化的碎碎念
经过这两个月的进化,Polaris RE 已经不仅仅是个玩具,它支持多架构逆向、Native .so 审计、以及 Python/JS/Go 等多语言源码级安全审计。
如果你所在的企业、团队有 App 上架前的安全自测、源码审计、或逆向分析需求,欢迎私信我。我提供分钟级的专业报告和 PoC 复现。
项目已全量开源:906K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8W2k6g2)9J5k6h3y4G2L8g2)9J5c8Y4M7&6x3K6p5I4x3o6u0Q4x3V1k6D9P5Y4W2Q4x3X3c8J5k6b7`.`.
(内含 15 个 MCP 工具、320 条规则库和完整的实战手册)
技术只有落地,才能产生价值。欢迎交流!
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)
赞赏

|



