-
-
[原创]从单人提效到团队起飞,安全运营如何超进化
-
发表于: 1小时前 34
-


一支三人安全团队,他们工作中耗时最多的工作是情报响应、终端告警分析和主机告警运营,每天重复的查询、研判和工单回填,占掉了团队80%的工作时间。当Flocks出现时,团队将这些重复操作交给了它,实现工单任务自动化处理,安全运营效率成倍提升。具体成效如下:
单点效率提升:情报响应处置时效从半天级→分钟级,终端告警实现7×24全天候值守,主机单条复杂告警处置从30分钟→3分钟;
组织协同升级:工单系统自动化查询、研判及回填,打通全域数据,便于跨链路协同核查;
经验跨链路复用:个人经验沉淀为标准能力,AI研判质量更稳定,极大降低人员依赖;
人机分工优化:低价值告警AI闭环,人力聚焦高风险决策,提升运营承载力。
我们把这三个领域的Agent、Skill、Tool脱敏整理成了压缩包,扫描下方二维码即有机会获取。
三条链路,一套系统
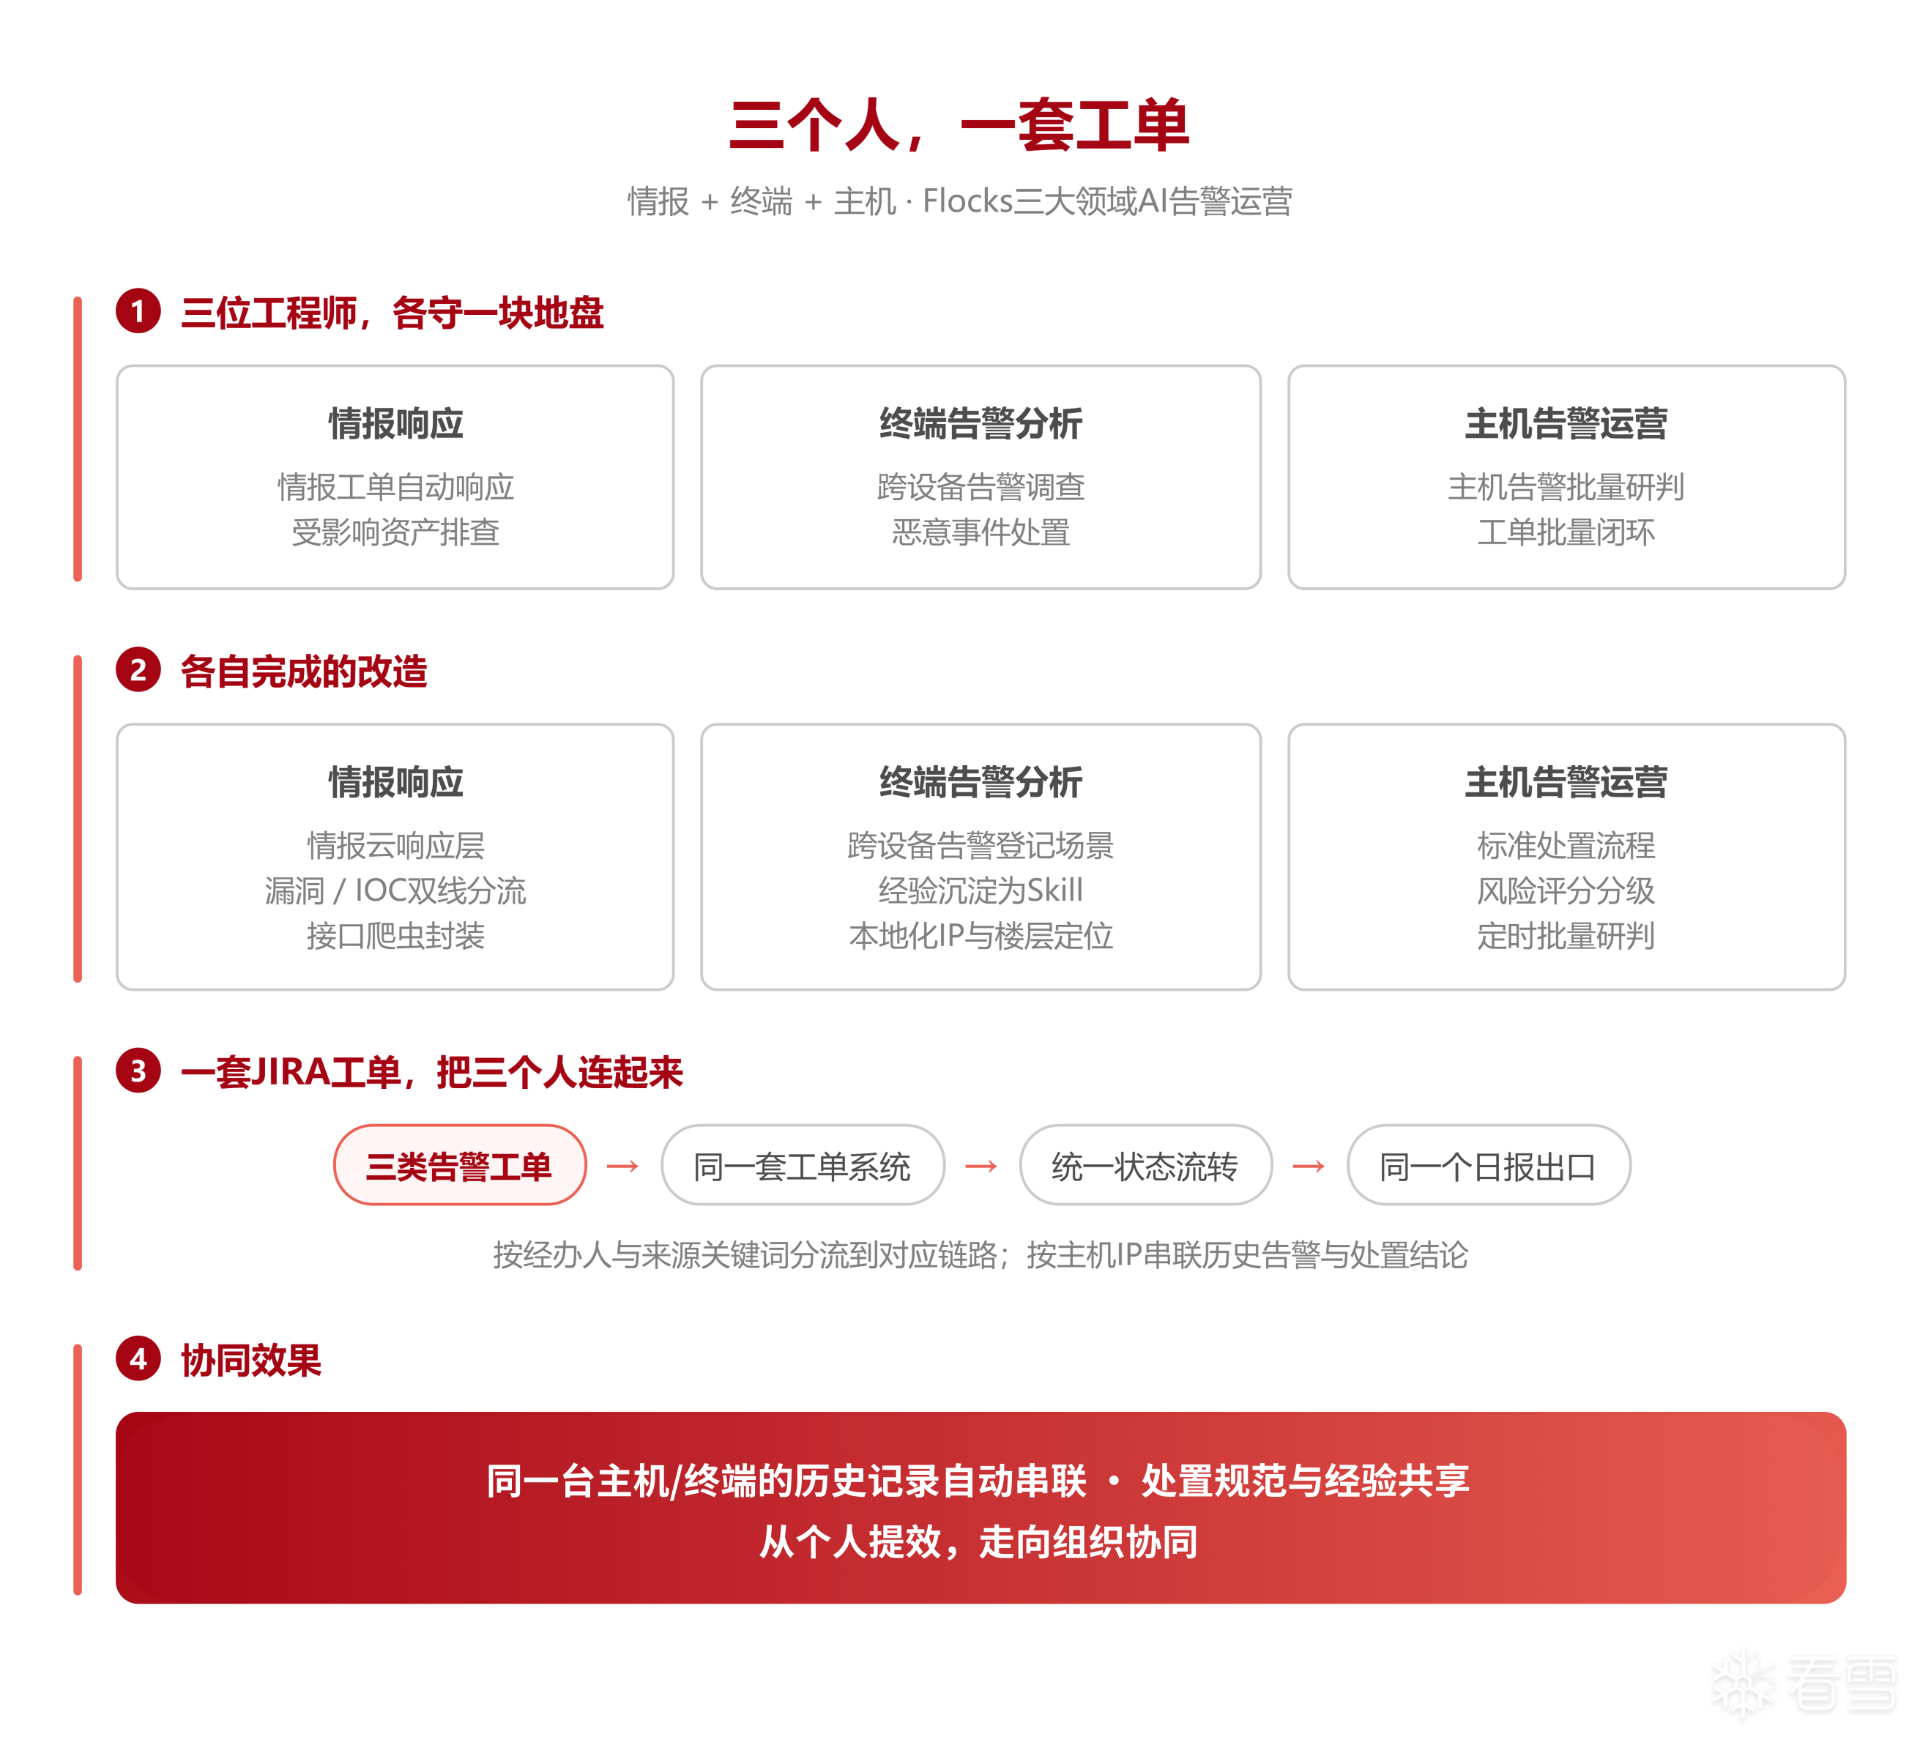
首先,团队三人基于各自的业务场景,使用Flocks对接Jira、CMDB、HIDS、EDR、威胁情报等多类系统与数据源,把各自领域重复的查询、研判、回填工作交给Flocks处理:
情报响应:Flocks自动读取工单的两类情报并智能分流。IOC类联动EDR/TDP将恶意文件加入终端黑名单、封禁IP与URL,阻断网络攻击;漏洞类联动多平台扫描镜像、检索全网主机终端,通过CMDB梳理资产归属输出影响清单。最终整合全流程数据生成结构化报告,自动回填工单并更新状态。
终端告警:将专家处置经验沉淀为技能库,结合专属提示词与Jira历史工单,实现告警多源关联研判与智能降噪。以银狐病毒为例,Flocks确认为真实威胁后联动EDR紧急断网、联动TDP分析异常流量,确认DNS策略已拦截C2外联;同时调用EDR获取恶意样本并投递沙箱,提取衍生IOC后全域封禁;针对无EDR终端,自动生成清除脚本与处置方案。非工作时段Flocks自动接管,高危风险推送示警。
主机告警:以主机安全专家Agent为处置中枢,使用预置Skill自动研判与分级处置。联动HIDS完成前置分析,再结合CMDB定位责任人与上下文。低危高重复告警由Agent完成闭环,高危告警保留人工复核入口并附处置建议与证据链。同时自动化开展日常巡检,结合告警主机信息联动开展漏洞、弱口令等综合风险分析。
三条业务链路实现自动化后,最终收敛到同一套Jira工单系统。终端与主机告警共用一套状态集合(已通知、处理中、复核中、验收中、已关闭),统一回填处置结论并各自产出总结报告,支持调用历史工单,将过往结论复用于新告警的研判;情报链路则把现场排查处置的全过程日志、风险资产清单和修复建议回填原工单,更新状态。
落地效果
三个环节的运营效率均实现成倍提升。情报侧的风险暴露面排查与前置防御加固,从半天级压缩至分钟级;终端侧实现告警全流程自动化处置与闲时无人值守,大幅压缩告警运营耗时,全面优化安全事件MTTD检测时长、MTTR响应时长,提升整体应急响应水平;主机侧单条告警闭环时长从30分钟缩短至3分钟,实现主机安全运维全流程自动化,大幅提升主机安全事件处置效率和工单闭环效率。
三条链路汇总至统一工单系统后,单点增效叠加成协同增益,带来更深层的运营价值:
数据全域贯通:一套工单系统统合情报、终端、主机三条自动化链路,所有AI和人工的交互流程自动读写、统一归档,需协作时可直接调取既有成果,避免跨平台反复核查。
经验可被复用:终端与主机的处置经验沉淀为历史工单与技能库,可直接复用于新告警研判,处置质量更稳定,避免人员流动造成经验流失。
人机分工优化:低价值、重复性告警由AI自动闭环,团队把精力放在高风险事件的研判与决策,增强整体运营承载能力。
这套工单体系还可以持续拓展能力边界。情报侧的资产排查能力可衔接企业现有漏洞管理平台,将情报预警延伸至处置修复;终端侧的恶意程序清理脚本可复用于更多无EDR管控的终端,解决离线终端的处置难题;主机侧的历史处置经验可持续积累,提升AI处置的准确率。随着各环节的持续优化,这套体系将在全链路贯通的基础上放大已有优势,稳步推动整体运营效率提升。
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)
赞赏

|




