-
-
[原创]数据泄露监测,监管、主管、执法单位免费开通——不立项、不预算、不采购、不盖章
-
发表于: 1天前 123
-


零预算· 零立项 · 零采购 · 零公章 · 零门槛
面向行业监管单位、主管单位、执法单位
完成身份核验,当天开通,免费使用
附赠:企业暴露面检测系统(同样免费)
数据安全工作做得好不好,不看汇报做得多漂亮,不看台账填得多工整——数据有没有在暗网被标价出售,有没有在TG群里被流转传播,有没有在勒索组织的站点上被挂着倒计时,KEY有没有在Github暴露,这些是藏不住、也辩解不了的。
数据泄露监测,是检验辖内企业履行数据安全保护义务结果的最佳标尺。过程性检查可以看到企业"做了什么",而数据泄露监测可以回答"做到没有"——前者可以被应付,后者不会说谎。
能力免费开放:0.zone 暗网监测系统 · 监管/主管/执法"免费版"
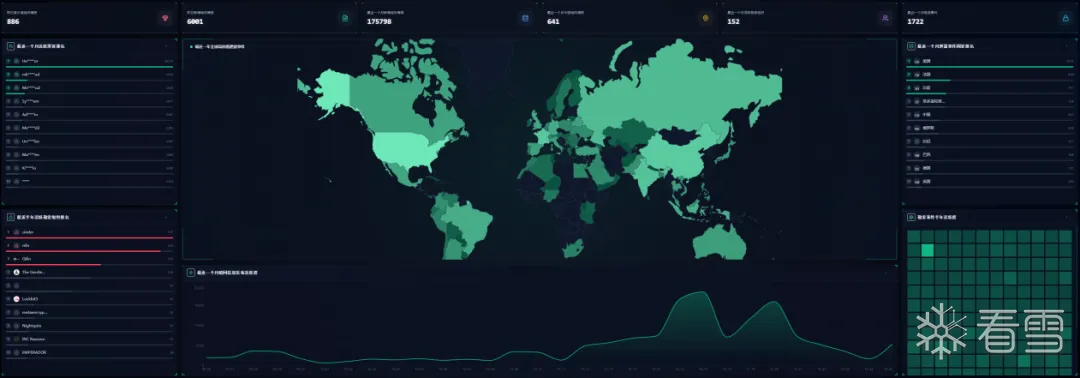
图示1:0.zone暗网监测系统全球数据泄露态势全景图
暗网与地下社群:让泄露无处遁形
????全球顶级威胁源监测
高壁垒黑客社区(High-Wall):Exploit、XSS等0day、IAB、一手数据交易等首选发布社群监测,国内独家持久监测能力。
通用黑客论坛(Open-Access):覆盖Darkforums、Breachforums、Raidforums(复活版)、PWN、LeakBase、九头蛇、Dread等上百个黑客论坛、社区、暗网交易市场。
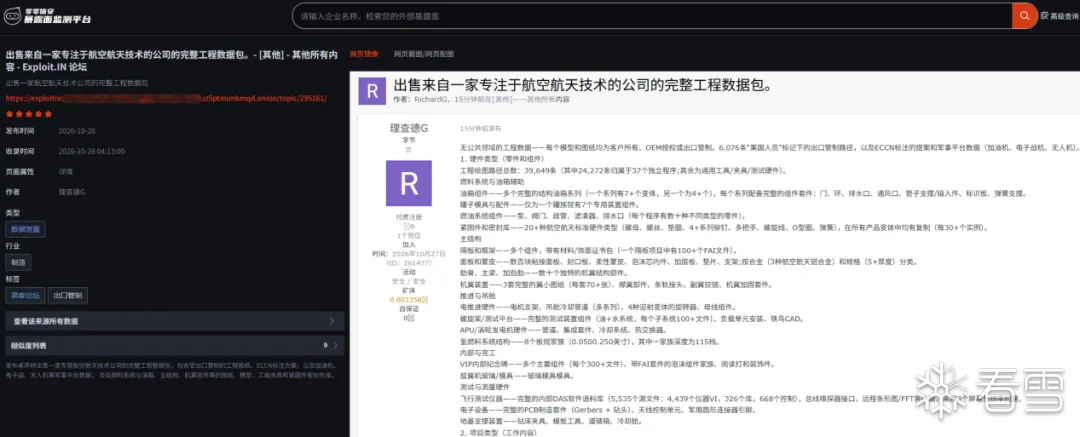
图示2:Exploit顶级暗网黑客论坛监测镜像截图(中文为浏览器翻译)
????中文暗网黑市生态全覆盖
中文暗网是一个独立生态体系。长安不夜城、暗中/DeepMix、自由城、自由国度、6chan、串子会、夜上海、北方故国/澪川等活跃的、历史的、暂停的、新增的,全量覆盖。
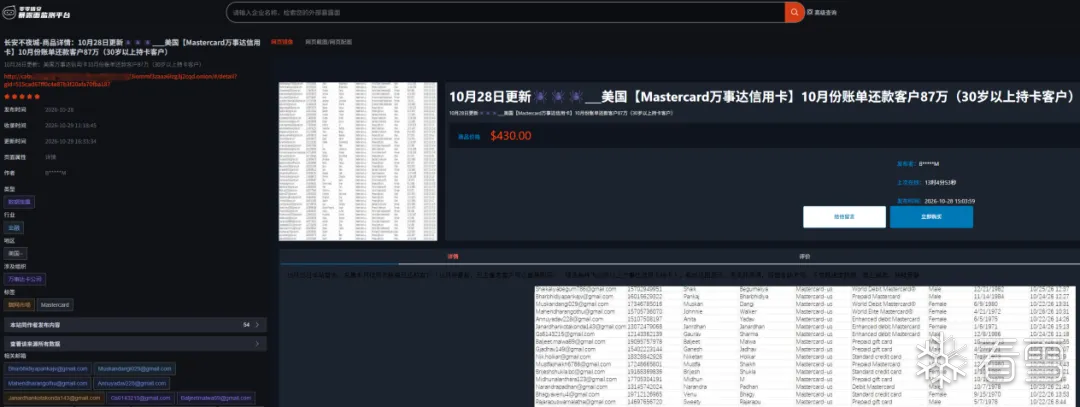
图示3:中文暗网市场长安不夜城监测镜像截图
????Telegram深度监测
累计采集 13亿+ 条 Telegram 消息,覆盖数千个 TG 黑市社群/频道,其中"侵公"类社群近千个。TG 生态是数据倒卖最活跃、新群创建最快、群组解散最频繁的渠道——常规手段几乎无法回溯,而持续化的采集与留存是唯一解法。
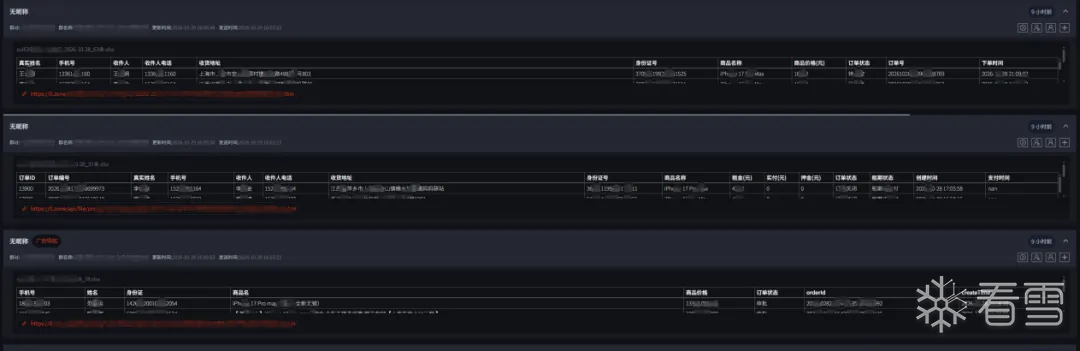
图示4:Telegram监测与附件解析截图
????150+ 活跃勒索组织全量盯守
全球历史勒索组织超过500个,当前活跃组织约150+,Qilin、The Gentleman、Lockbit、cinder、n0n等全量勒索组织与发布的勒索事件,双重勒索事件,第一时间全量监测、发现与告警。
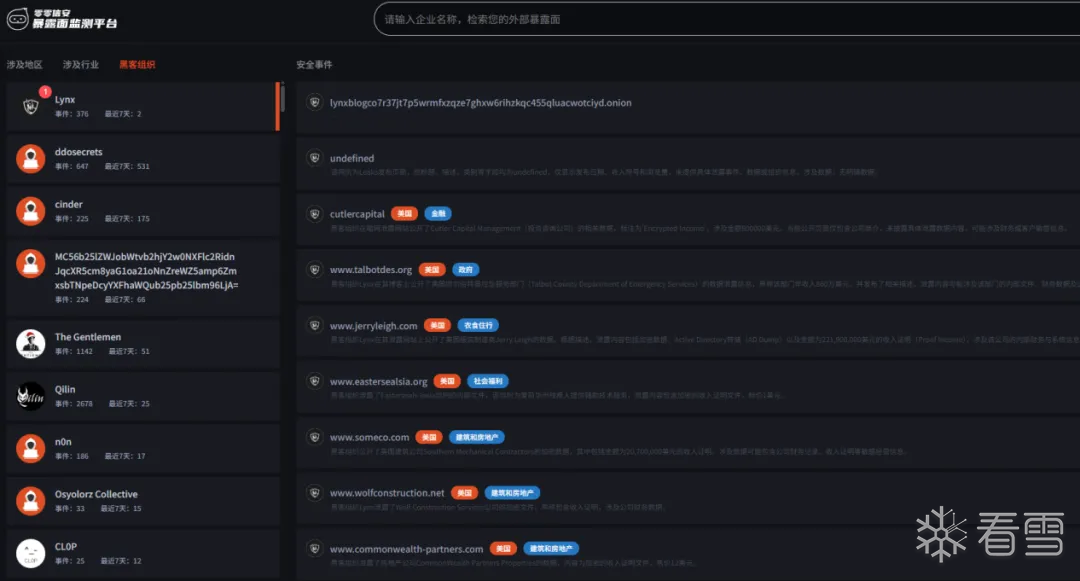
图示5:全量活跃勒索组织监测截图
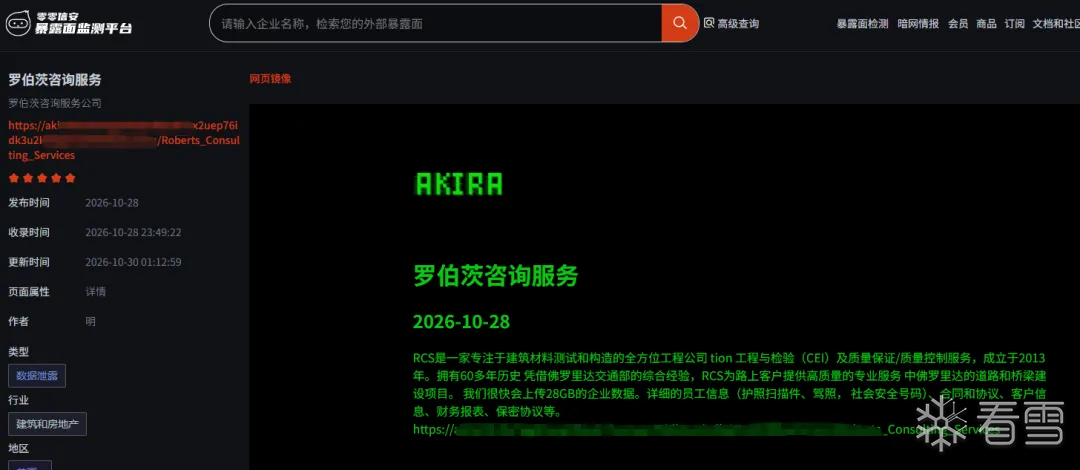
图示6:某勒索组织(Akira)具体勒索事件镜像截图(中文为浏览器翻译)
????Stealer近百亿凭据泄露知识库
盗窃日志Stealer已成为ATO(Account Takeover)攻击与自动化勒索攻击的基础设施之一,及时发现方可做到未雨绸缪。
????高保真镜像
所有发现皆可回溯、可取证、可归档。 每一条监测到的泄露情报,系统自动完成原页面高保真存档。
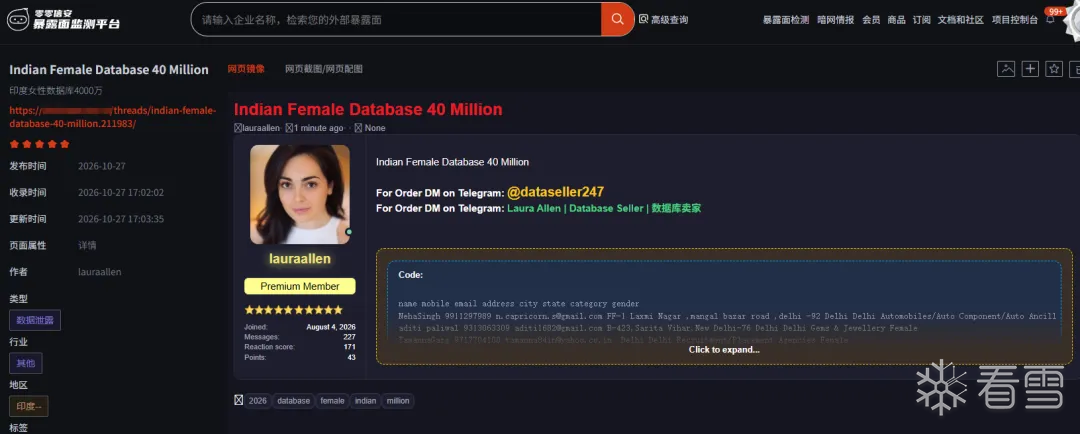
图示7:某黑客论坛数据售卖/发布镜像截图
暗网不会配合谁做样子——它本身就是数据安全工作最诚实的成绩单
明网上的"不小心":代码、文档、网盘重灾区
暗网是有意售卖,明网更多是无意泄露。大量敏感数据并不仅存在于地下社区,还可能是在公开平台"不小心"流出来的:
????代码仓库全生态检测
GitHub、GitLab、Gitee 等主流代码平台的全量检索——业务源码、系统配置、密钥证书、内网地址、网络拓扑、数据库连接串,被开发人员误提交的每一行代码都可能是敞开的大门。
????文档平台全生态检测
百度文库、豆丁网、道客巴巴、CSDN 等平台——招投标文件、项目方案、客户资料、会议纪要、内部材料、财务人事资料、运维手册等敏感信息,被第三方私自上传的每一份文档都在公开可下载。
????网盘平台全生态检测
百度网盘、阿里云盘、等公开分享渠道——链接一旦被创建并传播,管理员口令、内部清单、客户数据就随时可能流向任何角落。
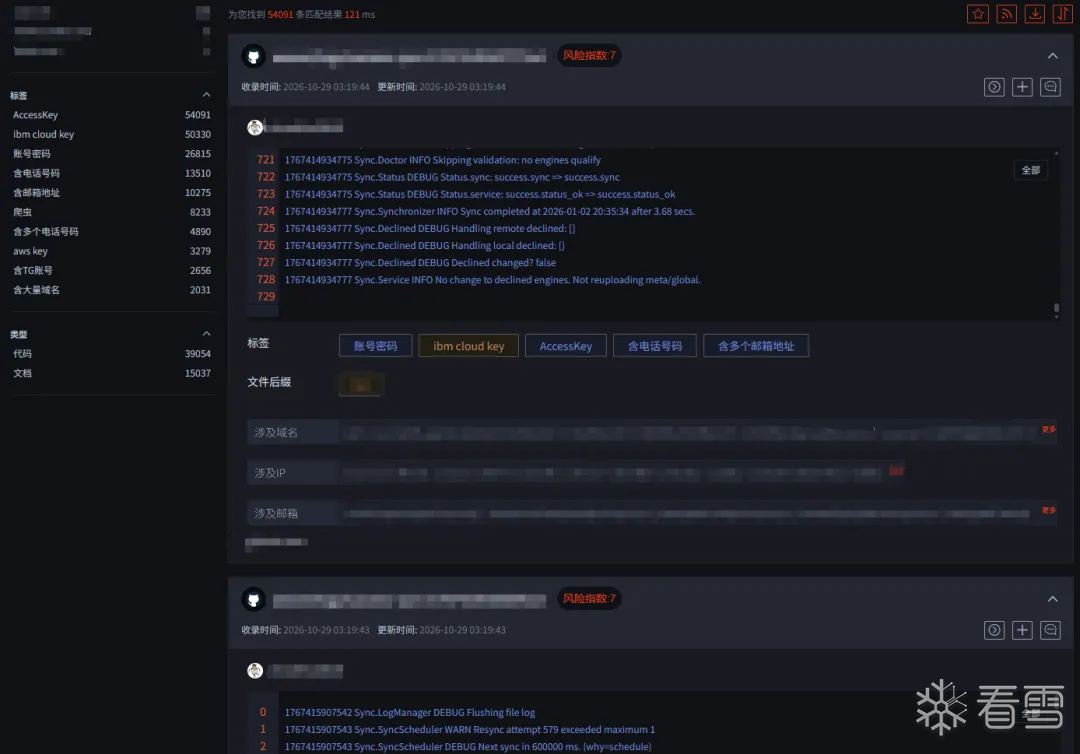
图示8:某风险关键词在代码仓库(GitHub等)、文档社群(百度文库等)检索结果镜像截图
明网泄露不是少数人的失误,是普遍性的风险敞口。
附赠:企业暴露面检测系统
数据泄露要盯得住,攻击入口也要看得见。凭身份核验开通的单位,同时免费获得企业暴露面检测系统——搜索引擎资产摸排、空间测绘全域建账、端口与目录核查,APP、公众号、小程序暴露检测,一站式完成辖内单位互联网资产的底数梳理与风险台账。
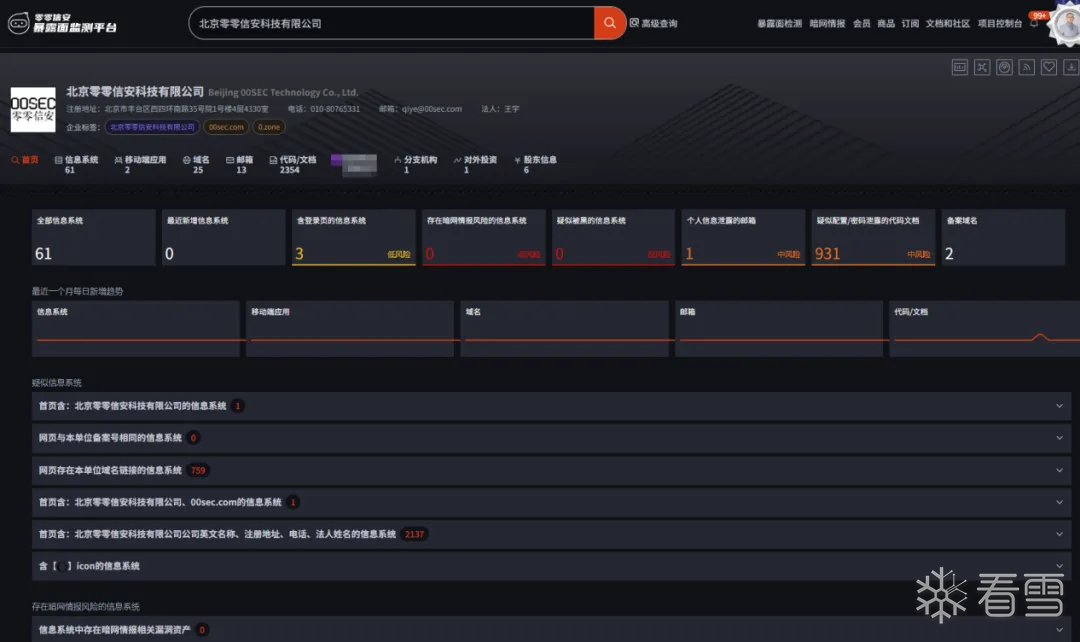
图示9:以零零信安作为检索对象查询其暴露面信息截图
我们的能力
2026年8月,国内首份《暗网情报(DWI)能力白皮书》发布,全球四家代表企业入选:美国 Flashpoint、美国 DarkOwl、韩国 S2W,以及中国的零零信安——国内唯一入选代表厂商,被定位为"中国暗网情报的实战派"。
同时,零零信安是《暗网情报技术能力框架及参考指标体系(2026版)》暗网情报行业白皮书的主要起草单位。(DOI: 10.5281/zenodo.23526716 https://doi.org/10.5281/zenodo.23526716)
2023年入选IDC Innovator中国代表厂商
2022年入选Gartner《Hype Cycle Security in China, 2022》代表厂商
2022年入选赛迪CCID《中国攻击面管理市场研究报告》代表厂商
将经过白皮书验证、行业咨询机构技术认证的商业级能力,免费开放给监管、主管、执法单位,是0.zone面向监管侧的一次能力开放行动:
让数据安全监管有“技术抓手”,不因预算、立项、采购流程而停滞。
免费,不是低配。是商业版的监测能力,以零门槛的方式,交到该用它的人手里。
如何开通
只需四步,即可使用:
① 扫码添加客服 → ② 身份认证 → ③ 完成核验 → ④ 开通使用
83fK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6#2i4K6u0W2N6$3g2U0K9r3q4@1i4K6u0W2j5$3!0E0i4K6u0r3e0f1u0D9x3%4k6v1f1V1c8#2L8K6V1K6k6h3#2z5e0q4R3J5K9@1g2g2K9o6c8Q4x3@1k6K6i4K6y4p5y4l9`.`. (二维码自动识别)
[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)
赞赏

|




