-
-
[原创]【勒索预警】突发,群晖NAS再遭勒索病毒攻击,疑似0day漏洞
-
发表于: 1天前 329
-


写在前面
昨日,我们发布了【勒索预警】群晖NAS最新版遭勒索病毒攻击,疑似涉及0day漏洞,收到许多读者和LOCK3D受害者的反馈,感谢大家提供的现场信息与建议。目前,相关样本已同步给参与分析的研究人员。大家关心的技术恢复问题仍在推进,如有明确进展,我们会及时更新。
10月27日至28日,我们持续接到群晖NAS文件被追加 .LOCK3D 后缀的反馈。10月29日,又出现文件被加密后追加 .encrypt 后缀并留下 README_FOR_DECRYPT.txt 勒索信的集中事件。两个家族的加密表现和勒索站点不同,具体入侵入口是否相同,仍需结合更多现场核实。
一、群晖NAS再出现 .encrypt 勒索事件
新接到的受害现场显示,多个文档在原扩展名后被追加 .encrypt,原文件已无法正常打开,目录中同时出现勒索信文件。
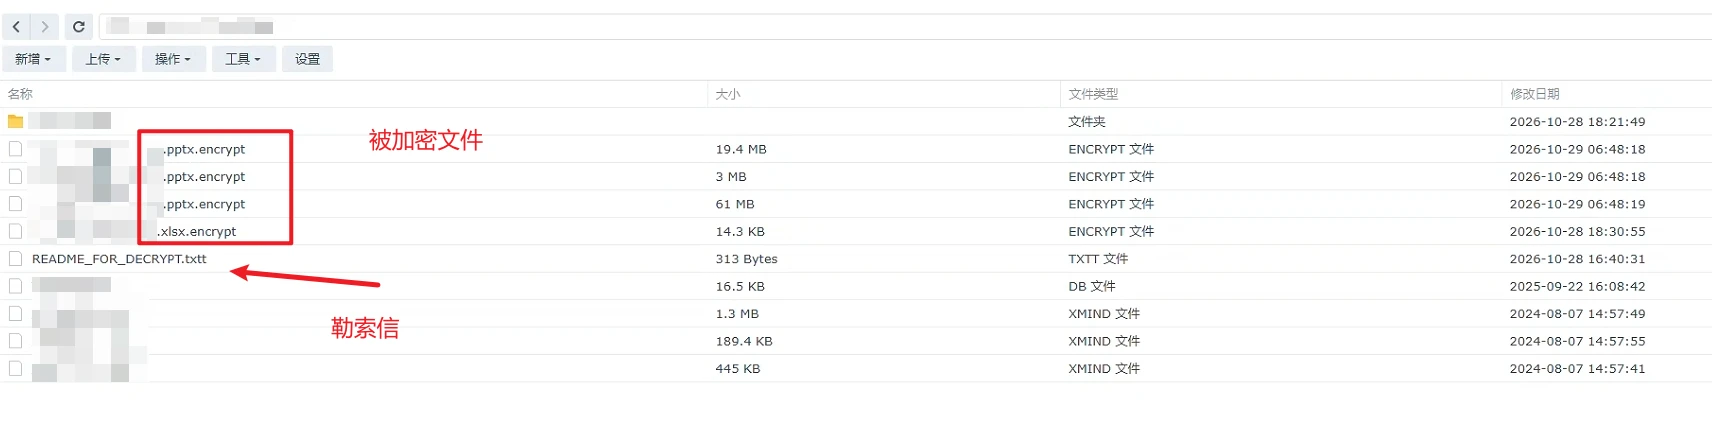
受害NAS中的文件被追加 .encrypt 后缀,目录内出现勒索信文件。
勒索信称数据已被加密,引导受害者通过Tor浏览器访问指定暗网站点获取后续指引。相关暗网地址已做脱敏处理,本文仅保留事件识别所需的信息。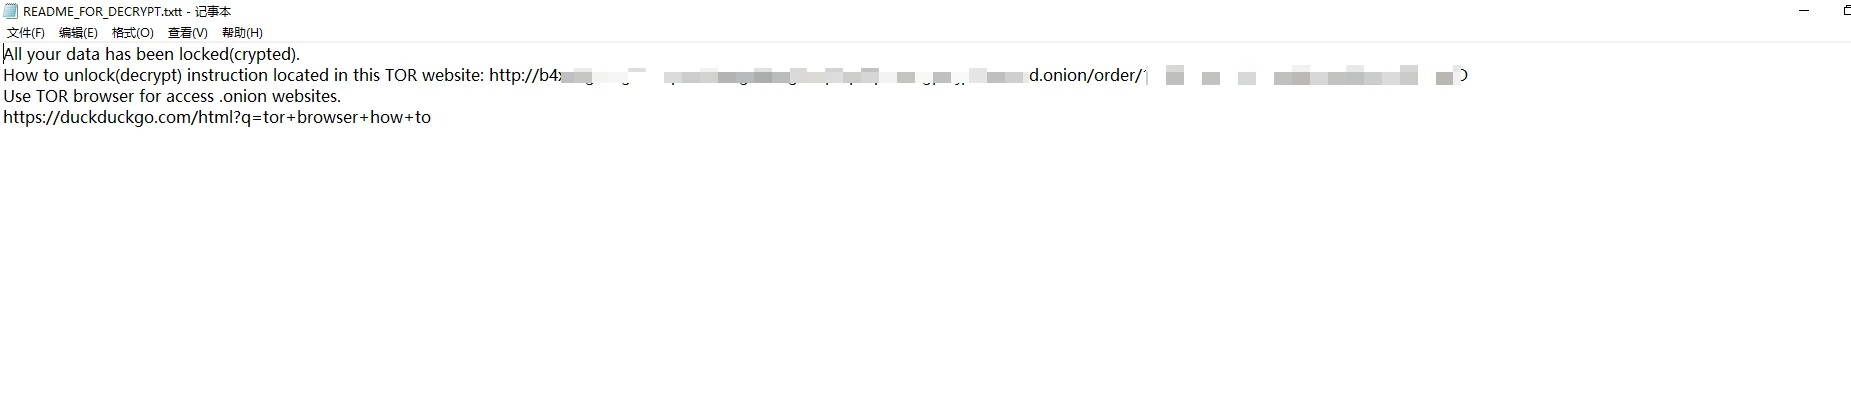
勒索信要求受害者访问指定暗网站点,敏感地址已脱敏。
结合加密后缀、勒索信和暗网页面标题,我们目前暂将该家族称为 eCh0raix。这一称呼用于当前事件沟通,不代表现阶段已经确认所有相关样本均与历史家族同源,后续仍需进行代码和行为比对。
与上一篇LOCK3D事件相比,该暗网页面更为简洁。页面显示支付状态、虚拟货币金额、钱包地址和二维码,并提供支付检查与解密器获取入口,右下角设有Support Chat在线对话框。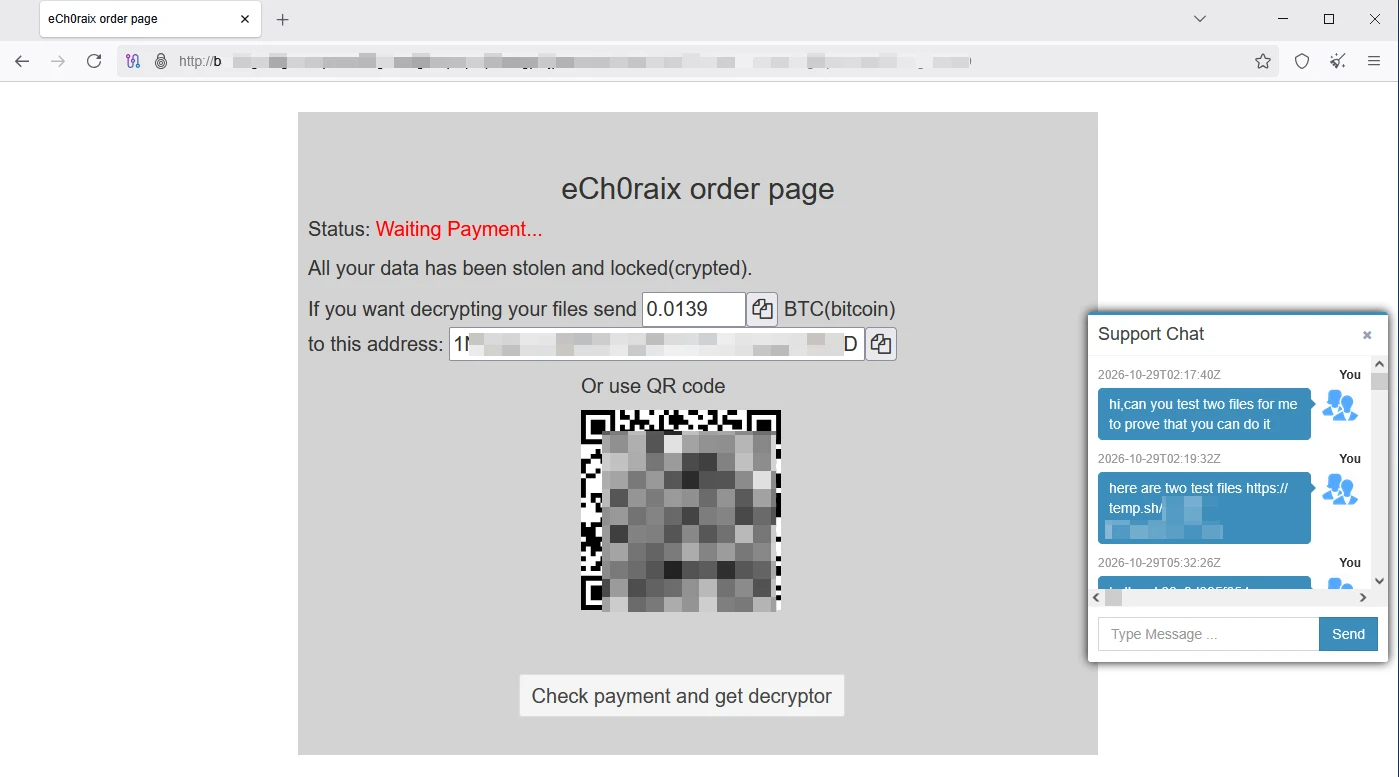
勒索页面集成支付状态检查、解密器获取入口和在线对话框,钱包与二维码信息已脱敏。
按照页面设计,支付状态检测和解密程序获取均由站点完成,人工沟通环节进一步减少。但页面声称的数据情况不能替代取证结论,是否发生数据窃取仍应以现场日志和外联记录为准。
二、两个家族都不是新家族
C3RB3R与eCh0raix都不是近期才出现的勒索家族。
公开威胁情报显示,C3RB3R在2023年末曾被用于涉及Confluence CVE-2023-22518漏洞的攻击活动。这一历史信息只能说明家族既往活动,不能据此推断本轮群晖NAS事件也利用了Confluence漏洞。
eCh0raix又称QNAPCrypt,早期公开分析可追溯至2019年。该家族长期以NAS设备为主要攻击目标,历史入侵方式包括弱口令、凭据爆破和已知漏洞利用。
因此,老家族集中出现并不等于攻击入口已经明确。家族名称可以帮助识别加密表现和运营方式,但具体入口仍要回到设备日志、套件清单、账号记录、计划任务和样本时间线中查找。
三、攻击链中的TaskBrokerWorker具备哪些能力
除加密现场外,我们还捕获并分析了与本次攻击链相关的Linux组件 TaskBrokerWorker。该组件采用Go语言开发,包含AMD64和ARM32两个版本,默认控制端为 27eK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1j5I4z5o6g2Q4x3X3f1I4x3K6m8Q4x3X3f1@1y4g2)9J5k6e0p5J5y4q4)9K6b7e0R3@1y4o6x3`.,并默认跳过TLS证书验证。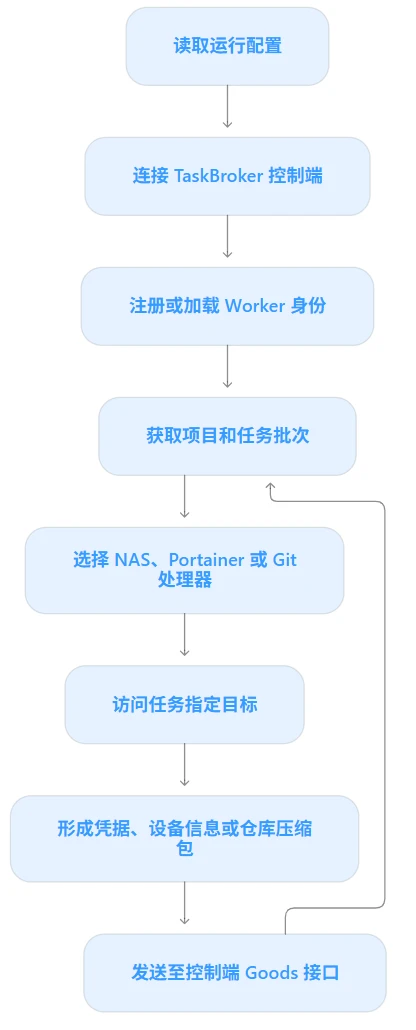
TaskBrokerWorker从注册身份、获取任务到访问目标并回传结果的总体流程。
逆向分析显示,该组件并非单一功能的加密程序,而是具备持续任务控制与远程操作能力的Worker,核心功能包括:
- **持续接收任务:**完成Worker注册后,通过心跳、活动项目轮询和批次分派获取任务,并将执行结果回传控制端。
- 远程控制设备: 支持交互式PTY终端、文件列举、读取、上传、重命名、创建目录和删除等操作。
- **验证凭据并获取数据:**支持Synology和Portainer凭据验证,可导出暴露的Git仓库,普通结果通过
Goods接口回传,Git仓库则以ZIP归档上传。 - 维持驻留与自我更新。 具备计划任务持久化和自我更新能力,运行时将进程标题改为
worker,默认抑制控制台日志。
需要特别区分,TaskBrokerWorker是攻击链中的远程控制与任务执行组件,不能直接等同于eCh0raix加密器。它与后续加密阶段如何衔接,仍需结合现场时间线继续确认。但从其任务类型看,攻击者已经具备批量验证NAS凭据、控制Linux设备并回传结果的条件,这也是本轮事件需要尽快预警的原因之一。
以下指标可用于现场排查。运行配置或命令行参数可能覆盖默认控制端,实际处置时还应核对 config.json、进程参数和代理日志。
| 类型 | 指标 |
|---|---|
| 默认C2 | 3abK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1j5I4z5o6g2Q4x3X3f1I4x3K6m8Q4x3X3f1@1y4g2)9J5k6e0p5J5y4q4)9K6b7e0R3@1y4o6x3`. |
| AMD64下载投递 | 87eK9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8U0j5K6i4K6u0W2x3e0b7#2i4K6u0W2z5o6k6Q4x3X3f1#2x3g2)9J5c8V1W2p5M7X3W2$3k6g2)9J5c8Y4c8S2M7$3E0T1M7X3!0C8k6i4u0Q4x3X3c8%4L8%4u0C8k6i4u0Q4x3X3c8D9K9h3&6#2P5q4)9J5k6r3q4E0k6o6j5@1 |
| ARM32下载投递 | c83K9s2c8@1M7q4)9K6b7g2)9J5c8W2)9J5c8U0g2Q4x3X3f1I4z5o6g2Q4x3X3f1J5y4o6u0Q4x3X3f1J5x3e0W2Q4x3V1k6H3K9r3!0@1L8#2)9J5c8X3k6S2j5$3g2T1L8$3!0C8i4K6u0r3N6r3q4K6K9$3u0J5L8$3E0W2M7W2)9J5k6s2N6G2M7X3E0W2M7W2)9J5k6r3I4A6L8Y4g2^5i4K6u0V1j5i4u0E0N6U0N6D9 |
| AMD64样本SHA256 | c6b99e928010dd01966beb29d4aa900793e26ffb4a901b6405fa45fa36a2532e |
| ARM32样本SHA256 | c5e8deeefd1819dda961108b3a613f3fec796a245e9f6b2566666fa1c992e18e |
以上IOC应结合时间、进程和网络日志综合使用,不建议仅凭单个指标直接判定设备失陷。
四、0day与1day目前能否对应
这是当前反馈最多,也最需要谨慎回答的问题。
对于网传的日历组件、PHP组件存在0day并被利用的说法,截至目前,我们尚未获得能够将其与本轮集中事件直接对应的现场日志、样本或复现结果,相关传言仍待考证。
另有观点认为,本轮攻击可能利用两个已经公开的1day漏洞:
- CVE-2026-13639:DSM登录逻辑存在熵不足问题,远程攻击者可读写任意文件并实施拒绝服务,CNA评分为9.8。
- CVE-2026-13684:DSM的SCGI输出编码或转义不当,影响描述同样包括远程读写任意文件和拒绝服务,CNA评分为9.8,NVD页面仍待补充分析。
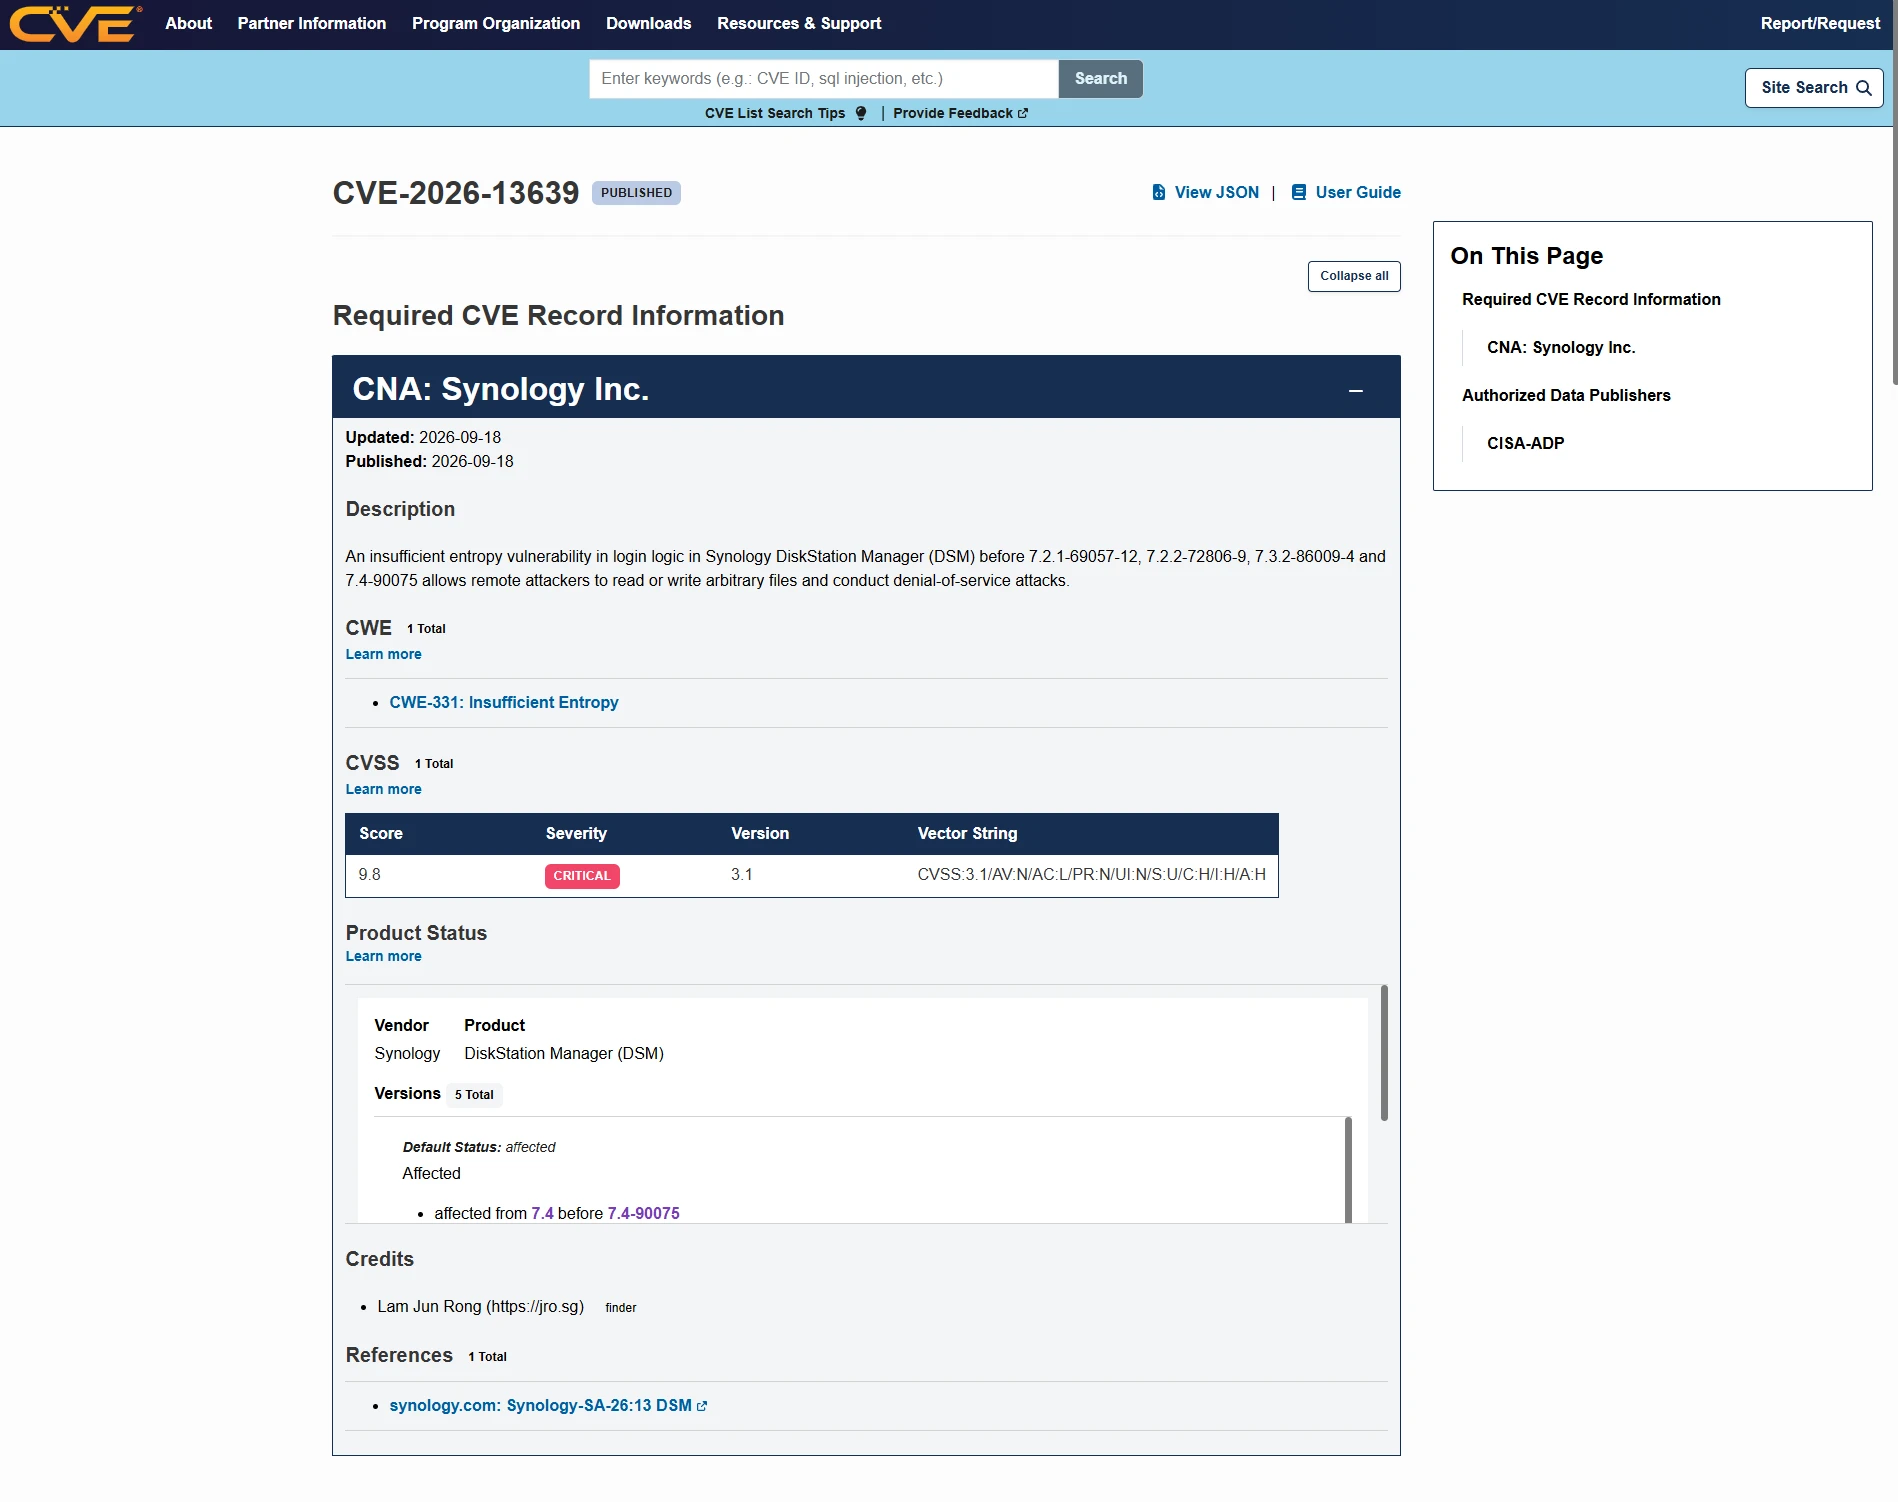
CVE-2026-13639官方记录包含漏洞描述、9.8分评级及受影响版本信息。
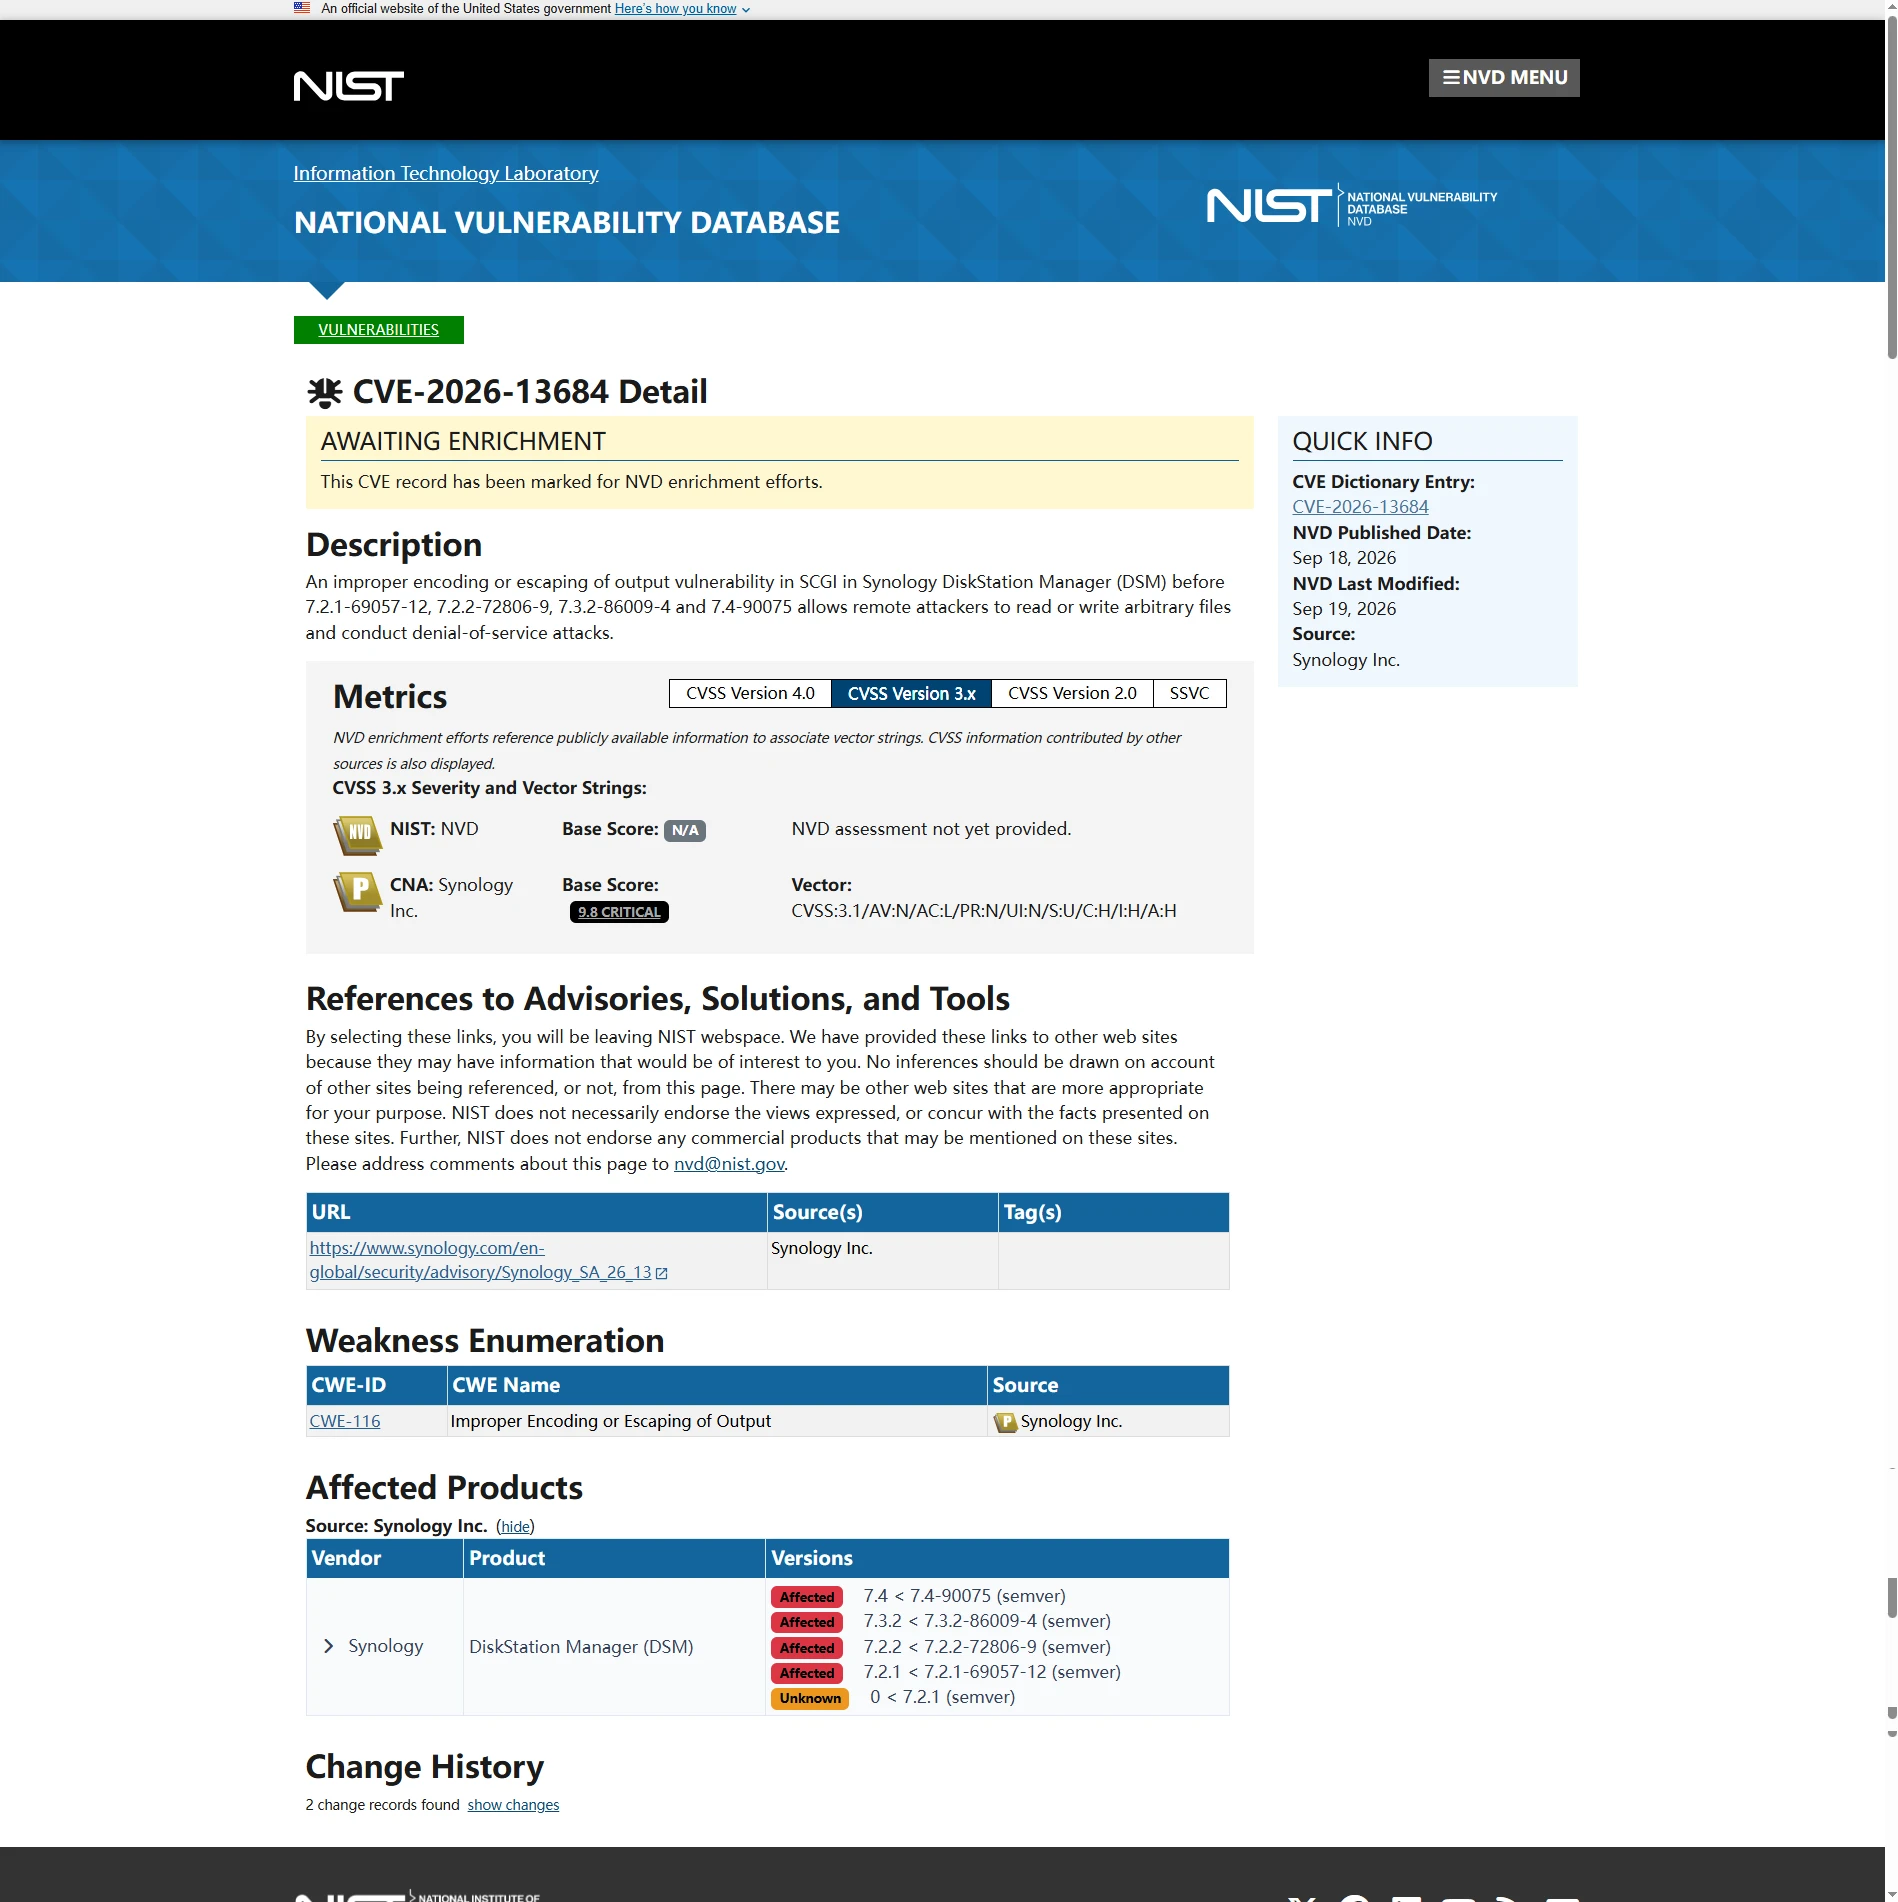
NVD收录的CVE-2026-13684记录显示,该漏洞涉及SCGI输出编码或转义不当。
两项公开记录列出的修复版本边界均包括:
- 7.2.1-69057-12
- 7.2.2-72806-9
- 7.3.2-86009-4
- 7.4-90075
然而,在上一个案例中,受害设备运行的版本为 DSM 7.4.1-90080 Update 1,已经高于上述修复边界。仅凭这两个CVE的公开版本范围,无法直接解释该现场。
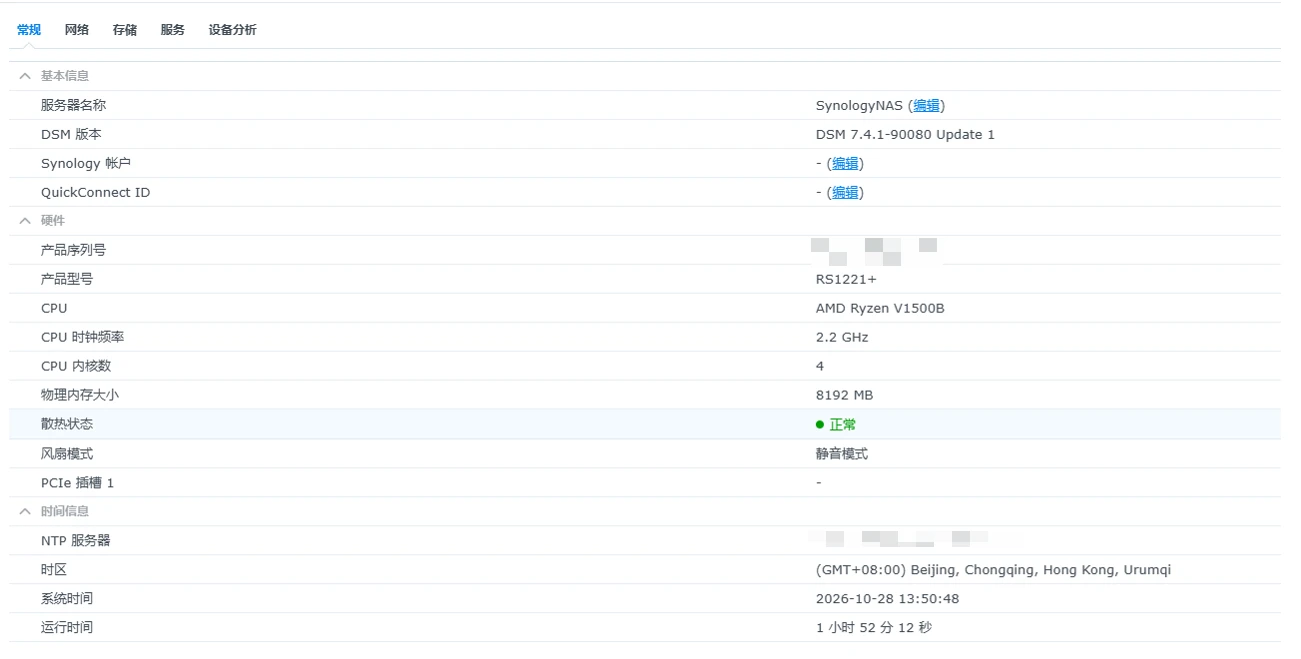
另一受害设备的版本为DSM 7.4.1-90080 Update 1
现有反馈中同样包括7.4.1最新版本同样遭到勒索的情况,该反馈也无法直接纳入上述明确列出的受影响版本范围,但具体产品、升级时间与入侵入口仍需进一步核实。版本号能够提供排查线索,不能替代真实的入侵时间线。
综合短时间内集中出现多起攻击、现有1day版本范围无法解释全部受害反馈等情况,我们暂将本轮事件列为 疑似0day漏洞攻击。这一表述用于风险提示,不是漏洞确认结论。1day漏洞、凭据泄露、弱口令、官方套件或第三方插件漏洞,以及其他暴露服务被利用的可能性均保留,不能提前排除。
这一集中攻击节奏与我们此前持续跟进的weaxor家族利用金蝶、用友、管家婆及其他ERP系统漏洞实施攻击有相似之处。但攻击节奏相似不代表家族同源,也不能据此确认本次必然存在0day。
五、约1247万条测绘结果说明什么
在FOFA进行检索,最近一年显示 12,472,451条匹配结果、6,451,380条独立IP,即约1247万条匹配结果、约645万条独立IP。
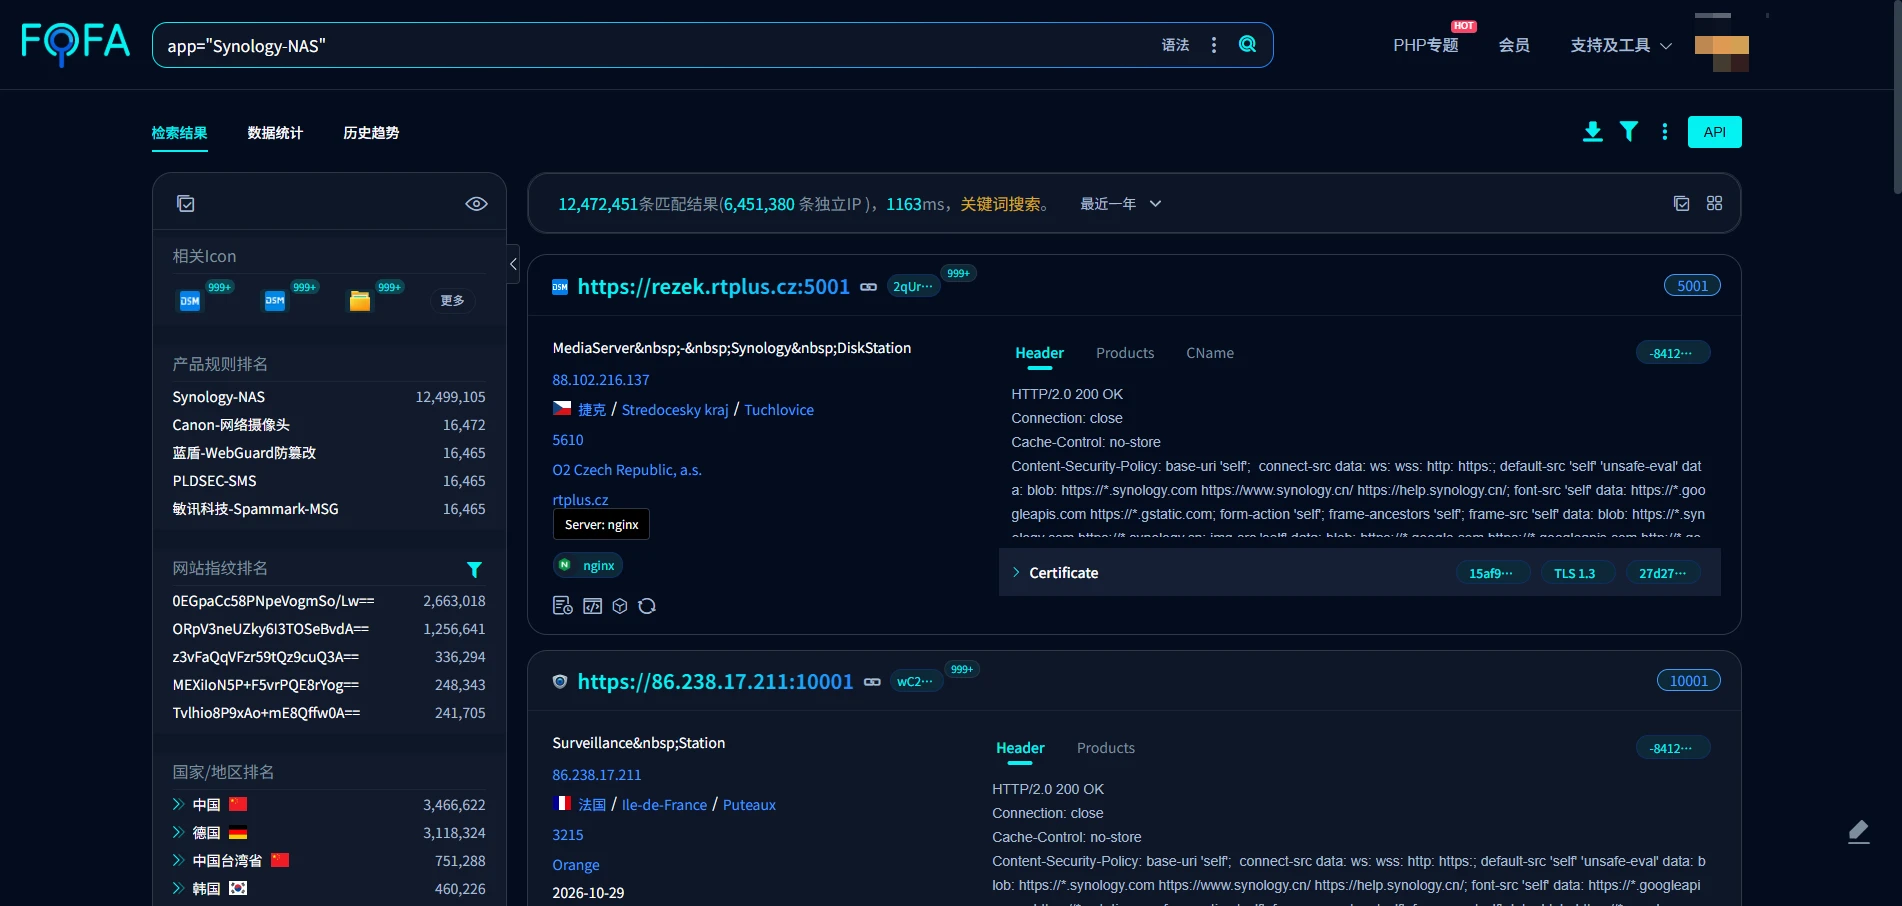
FOFA检索显示约1247万条匹配结果和约645万条独立IP,统计范围为最近一年。
这组数据说明群晖NAS相关服务的互联网暴露面值得重视,但需要准确理解统计口径。同一设备可能因多个端口、服务或历史记录产生多条结果,独立IP也不一定对应独立物理设备,动态地址、共享出口和指纹识别误差同样会影响统计。
因此,测绘结果不等于真实在线设备总数,更不等于本轮攻击的受害数量。它能够提供的是风险暴露面的参考,不应被直接换算成感染规模。
六、技术恢复进展与一则公开个案
目前,我们尚未形成适用于本轮C3RB3R或eCh0raix样本的通用技术恢复结论。部分早期eCh0raix版本曾出现公开解密工具,但旧工具不能默认适用于当前样本,仍需结合实际加密器、密钥生成方式和文件验证结果判断。
在LOCK3D事件的相关讨论中,我们关注到一则公开个案。据受害者公开描述,其在发现加密过程中暂停相关进程并转储内存,随后借助AI分析内存中的密钥材料,成功解密了部分PSD和PNG文件。
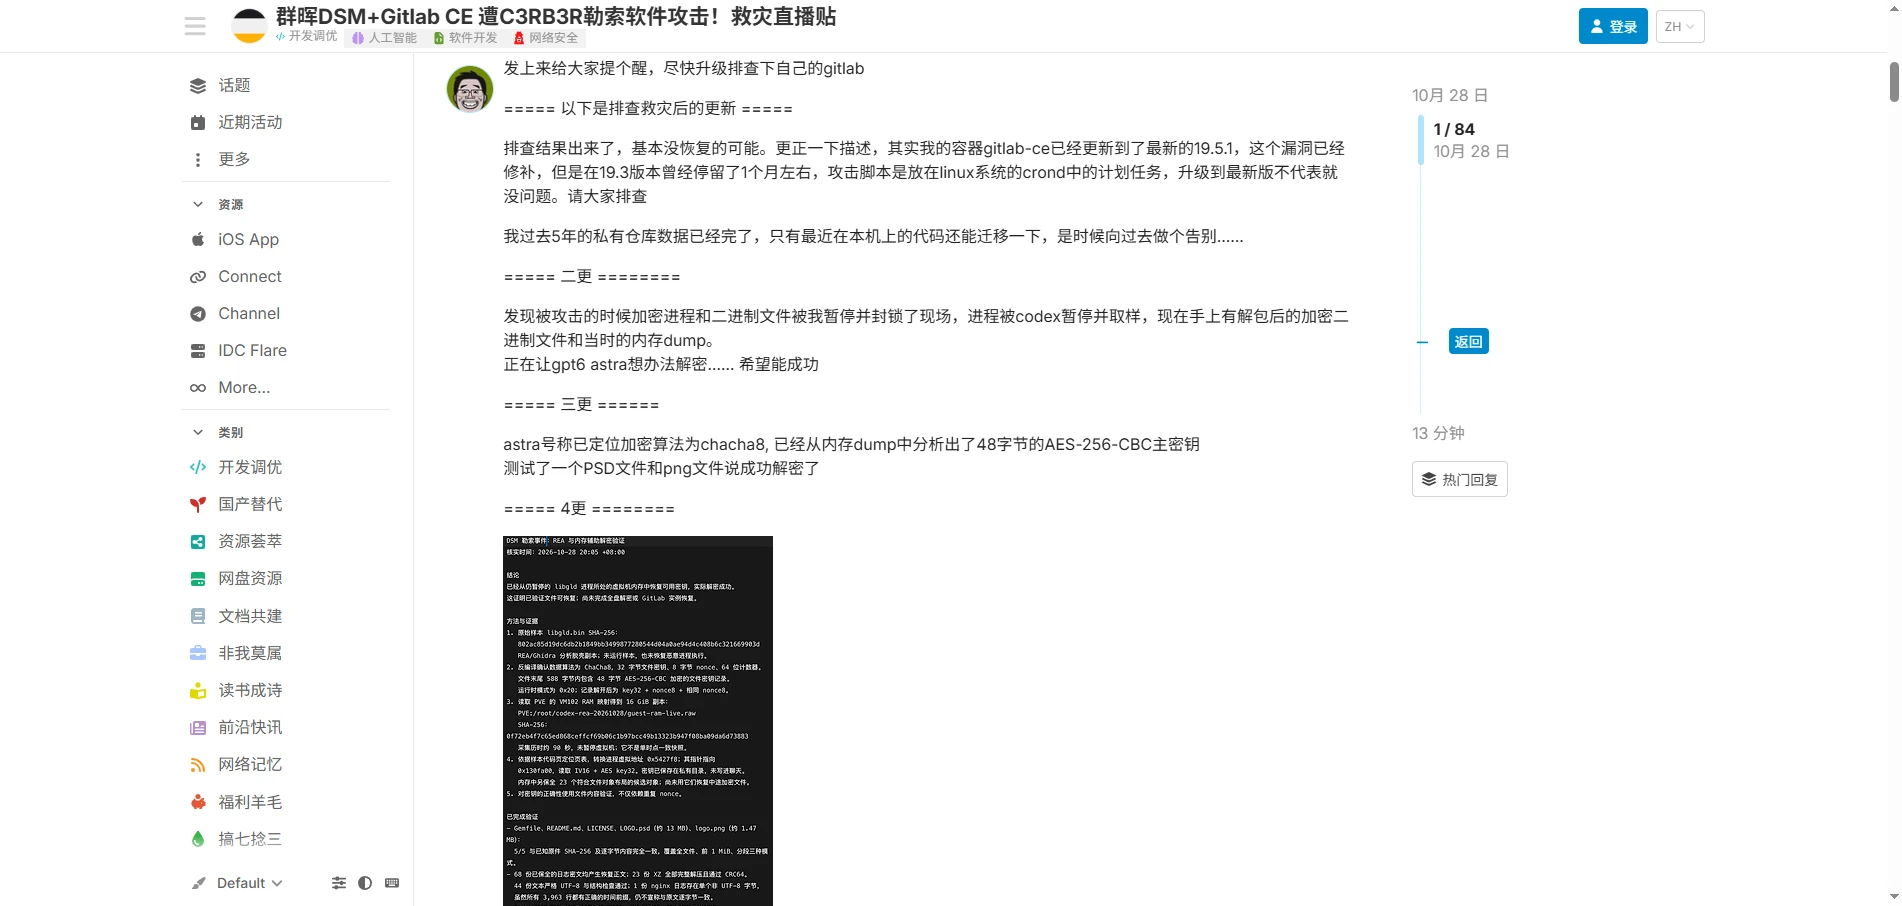
公开论坛中的个案描述了暂停加密进程、转储内存并借助AI分析后解密部分文件的过程。
这类恢复思路高度依赖现场状态、处置时机和运气。只有在加密进程、密钥材料及内存状态仍保留等条件同时满足时,内存分析才可能有意义。重启设备、结束进程或继续加密,都可能破坏原有条件。
该案例尚未由我们独立复现,仅供参考,不是通用解密方法,也不构成恢复承诺。如果发现NAS正在加密,建议先隔离网络并尽快联系专业团队,不要贸然重启、终止进程或继续写入数据,以免破坏可能存在的恢复与取证条件。
七、临时加固建议
截至本文撰写时,我们未检索到群晖官方针对本轮LOCK3D及 .encrypt 集中事件发布的专门公告或新增补丁。需要区分的是,这不代表官方没有发布常规安全更新,用户仍应按照官方说明及时安装已有更新。
在具体入侵入口确认前,建议先完成以下临时加固:
- 尽量不要将NAS暴露到公网: 将DSM管理界面、文件服务及其他管理端口收敛至内网。确需远程访问时,通过VPN、访问白名单和多因素认证限制来源,不建议仅依赖修改端口号。
- **核对系统与套件更新:**检查DSM、官方套件和第三方插件版本,及时安装已有安全更新。更新前做好配置与数据备份,并评估业务影响。
- 清理无用账号、服务与任务: 禁用不再使用的账号、SSH及非必要服务,为保留账号更换高强度独立密码并启用多因素认证,同时检查异常管理员账号、计划任务和远程访问配置。
- 检查备份是否真正可用: 重要数据至少保留一份离线或异地副本,避免备份目录与生产NAS长期处于可写状态,并定期进行恢复验证。
- **加强日志与连接排查:**留存DSM登录日志、套件日志、计划任务和边界设备日志,结合本文IOC检查异常外联。单个指标不能替代完整调查,必要时应对同一网络中的其他NAS同步排查。
- **发现异常后先保护现场:**如出现
.LOCK3D、.encrypt文件或相关勒索信,应立即隔离受影响设备,保留系统日志、可疑样本和必要的内存信息,不要直接重装或批量清理痕迹。
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
赞赏

|




