真实病毒样本,结合沙箱、Process Monitor 和 x32dbg,重点分析了副本释放、持久化、文件感染及勒索窗口相关行为,并定位了宿主文件的核心解密循环,当前报告侧重行为链和关键代码验证,尚未覆盖所有执行分支。反调试的具体作用、各副本的协作条件、感染筛选与重复感染判断,以及不同感染文件的恢复适用性,仍需进一步分析。
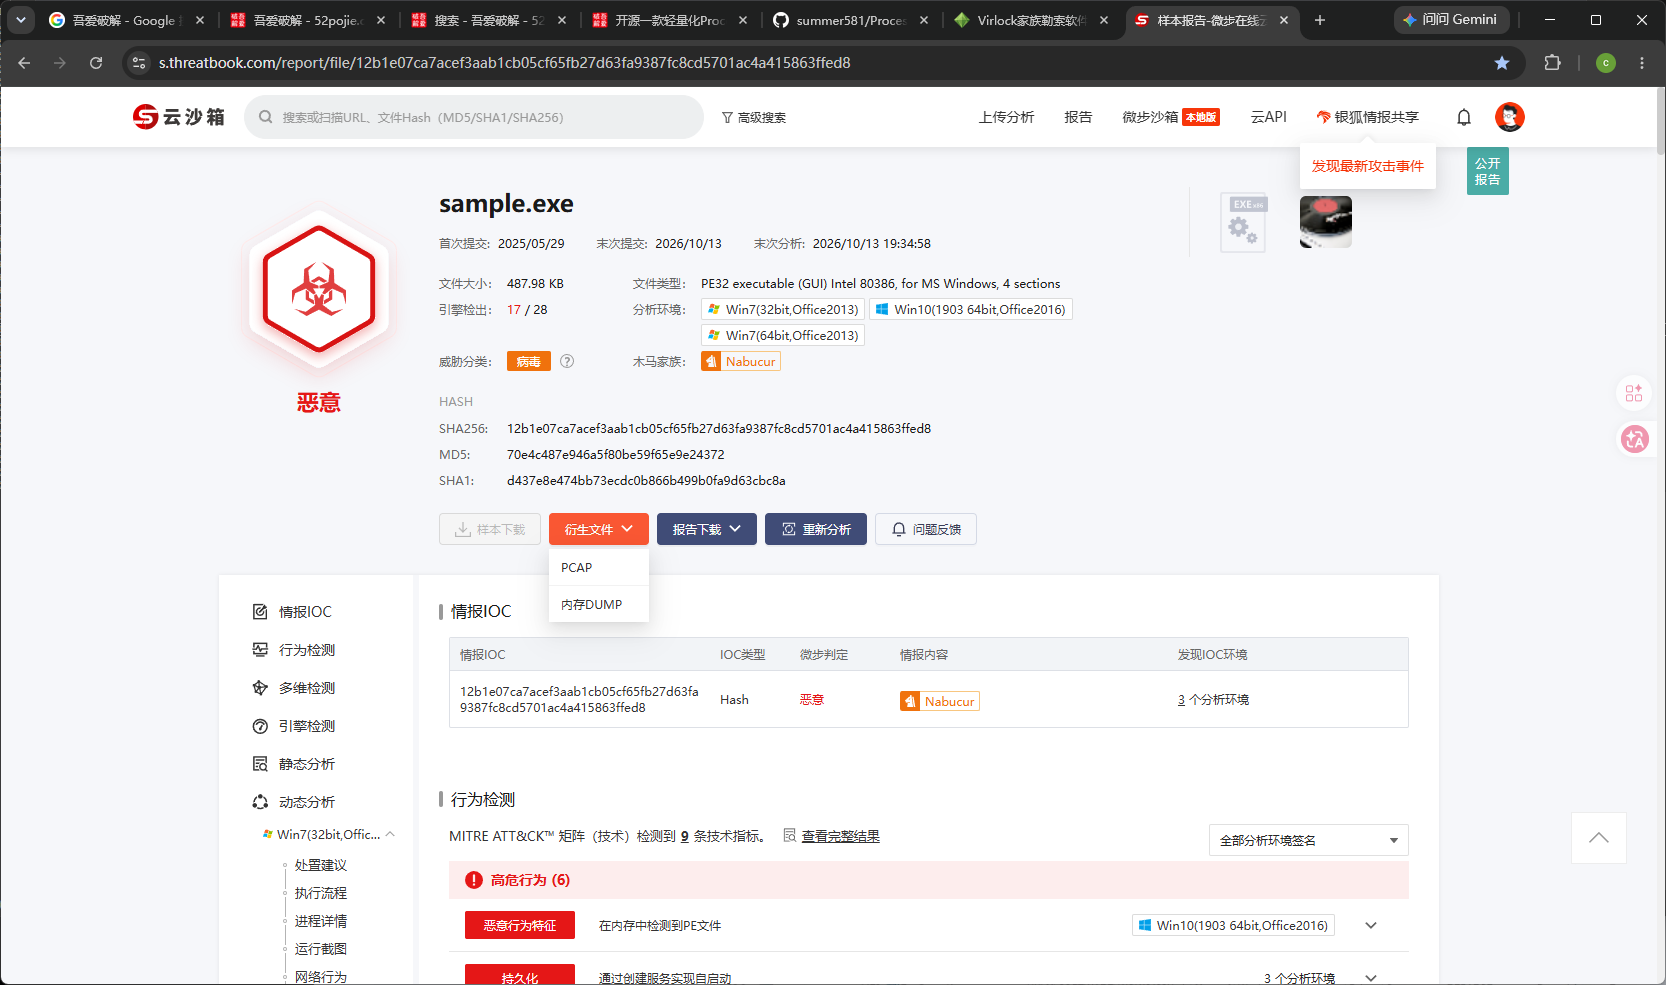
拿到的文件使用 .ex_ 扩展名。在隔离虚拟机中将扩展名改为 .exe,便于工具识别。更改扩展名不等于转换文件格式;文件是否为 PE 应通过 MZ、PE 签名和头部结构确认。本文使用微步沙盒辅助观察。
以下为笔记中列出的分析平台,未逐一验证其当前服务状态:
在隔离虚拟机中运行样本并使用 Process Monitor 采集,观察文件创建、进程启动及注册表操作。
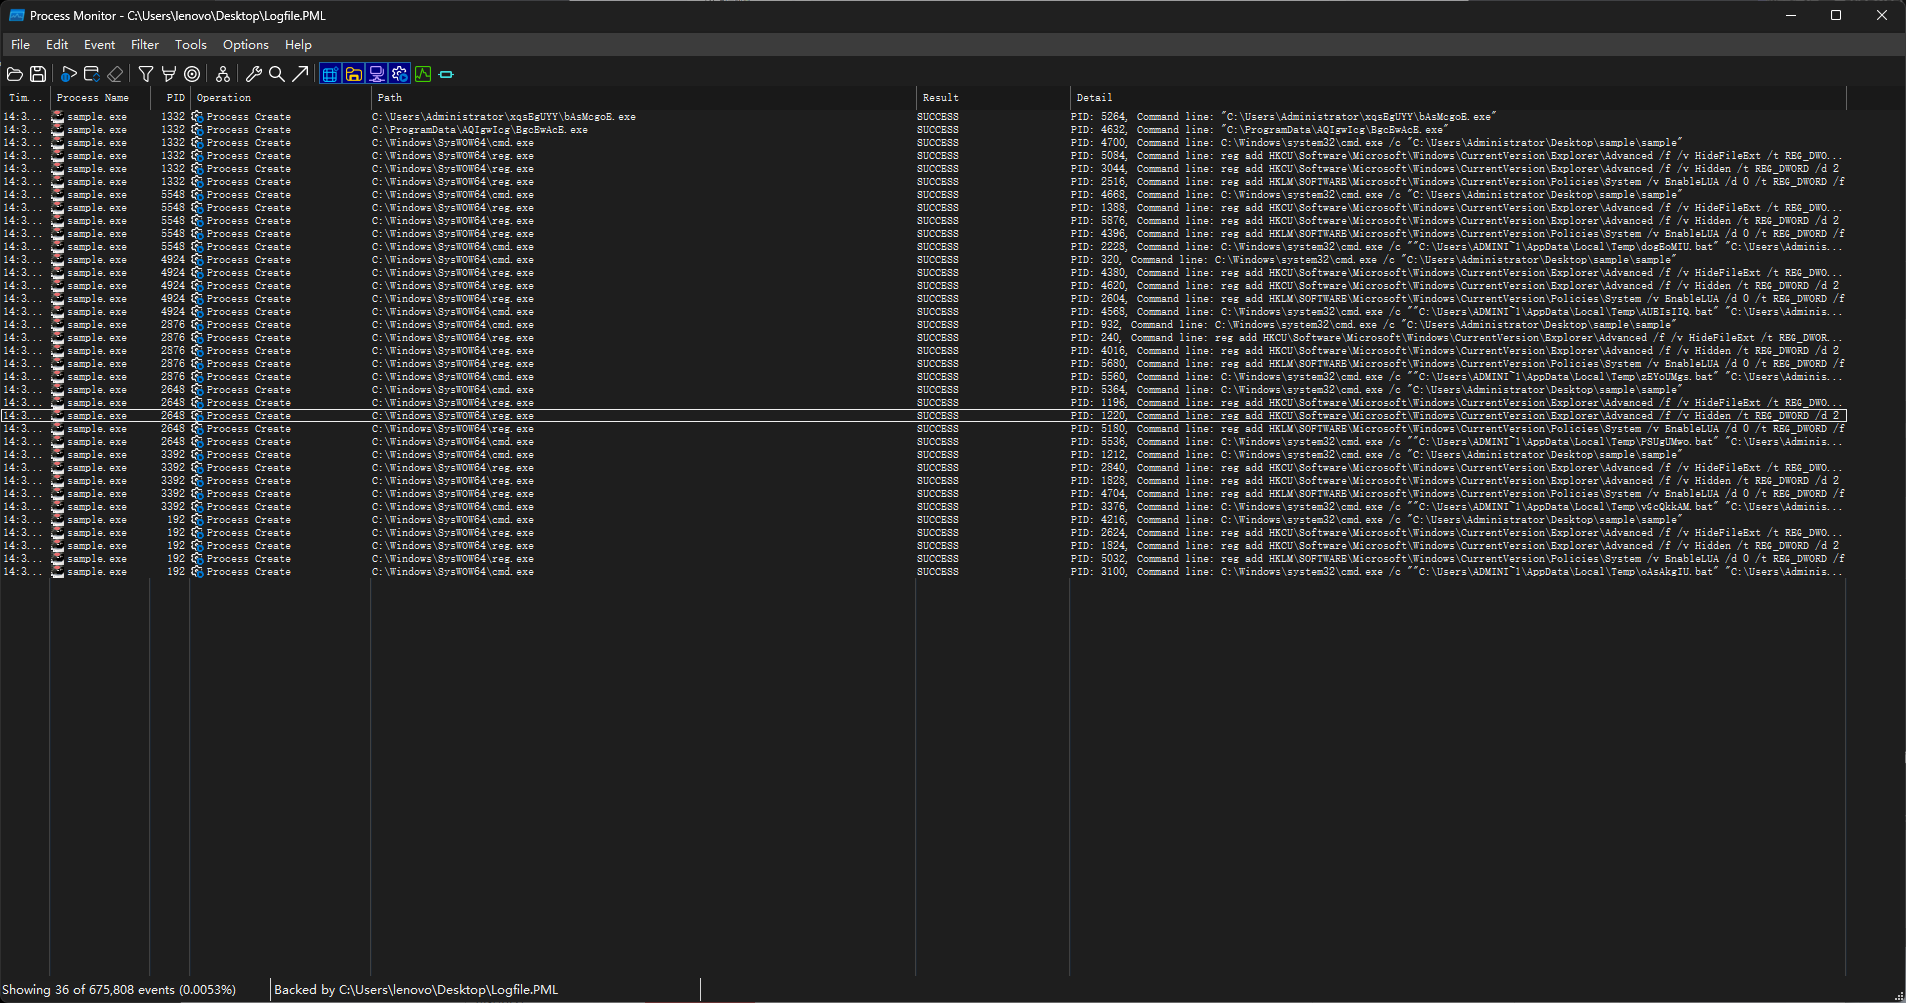
运行记录中出现多个 EXE 副本和 BAT 脚本。挂起不同副本可辅助观察行为变化,通过对这些程序的挂起可以确定,后续的恶意行为(感染)主要由这些实例执行,而主线程主要用来解密产生这些文件的,
本次与.PML文件 对照,大量文件替换由 BgcEwAcE.exe 执行;bAsMcgoE.exe 明确出现自启动、伴随文件映射和周期性属性检查。其他调试批次的职责应分别确认,不能仅凭文件名套用。
比如说,这里搜索的创建进程

可以看到可疑副本及 BAT 相关启动记录。这里“释放/生成文件”不一定等于解压;需结合文件写入、命令行和进程启动结果区分。
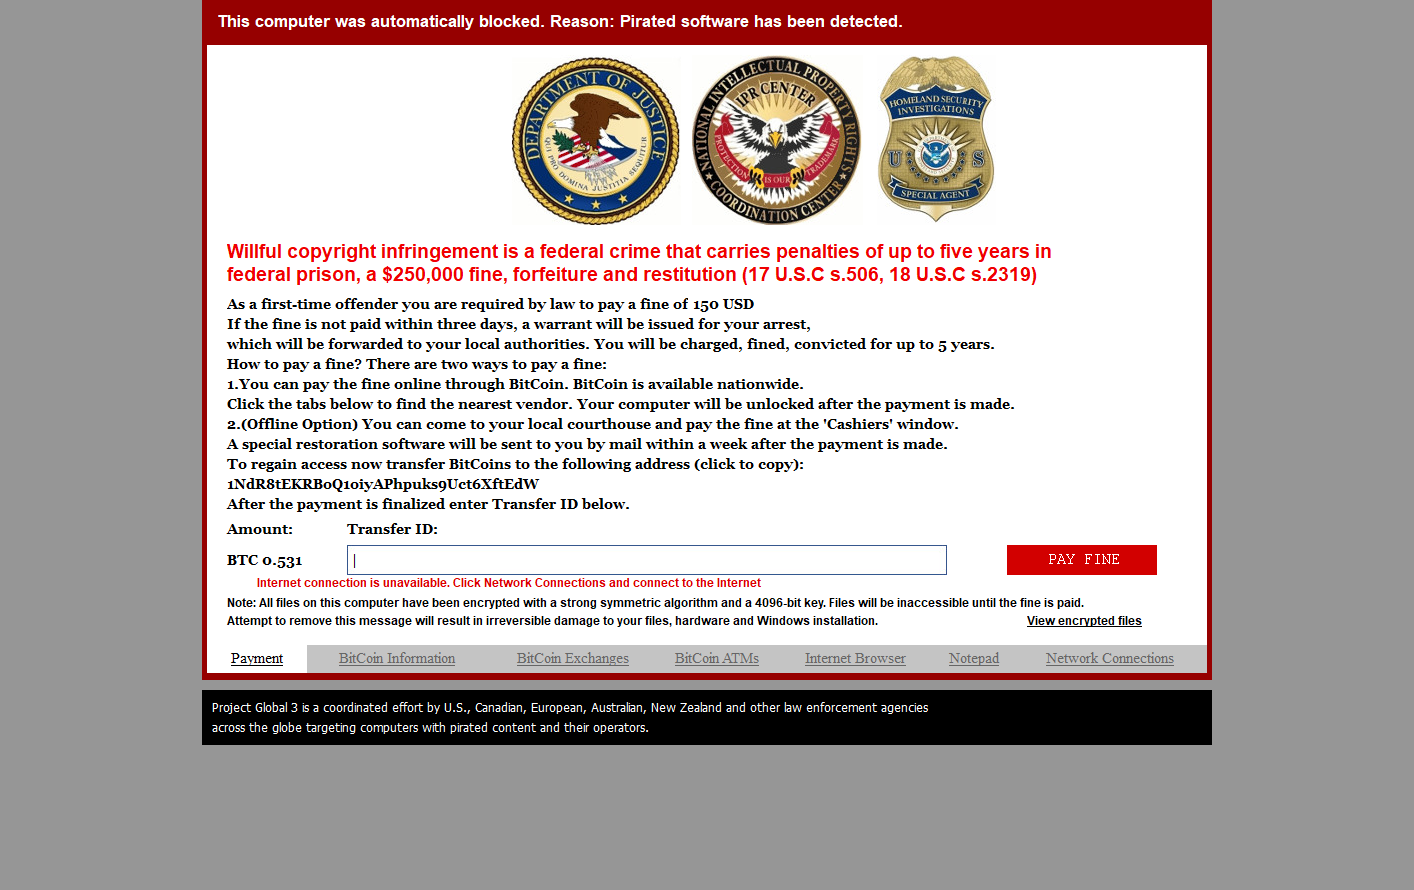
出现了伪装执法机构的勒索界面。界面自称使用“4096-bit key”,这是攻击者的界面宣称,不能作为实际加密算法的证明。
沙箱报告可提供后续动调的线索,但不能代替调用参数、返回值和分支证据。
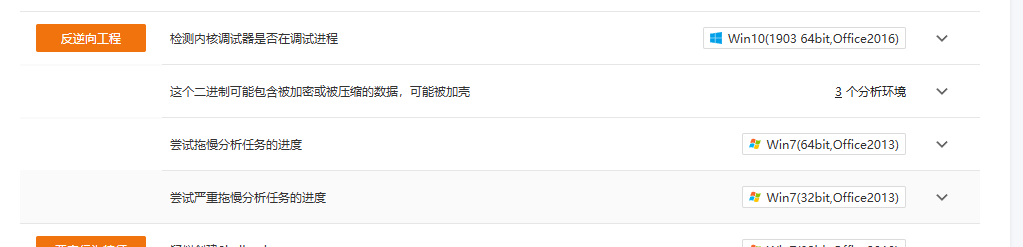
这说明很有可能存在反调试

这张本地截图实际显示的是“通过创建服务实现自启动”,支持服务持久化线索,不能作为自解密证据。自解密应另外提供代码/数据的前后变化及执行流证据。
在看这个样本的行为,我们这里主要看的是win10的,别的系统版本和win10的不同
我们观察到图标生成与多类文件处理。PML 涉及 EXE、JPG、PNG 和 P12 等目标;
用了这么多api看一下他的导入表
导入表较少或动态调用较多,可能涉及运行时 API 解析;仅凭导入表和节权限,不能直接判定使用某种壳。
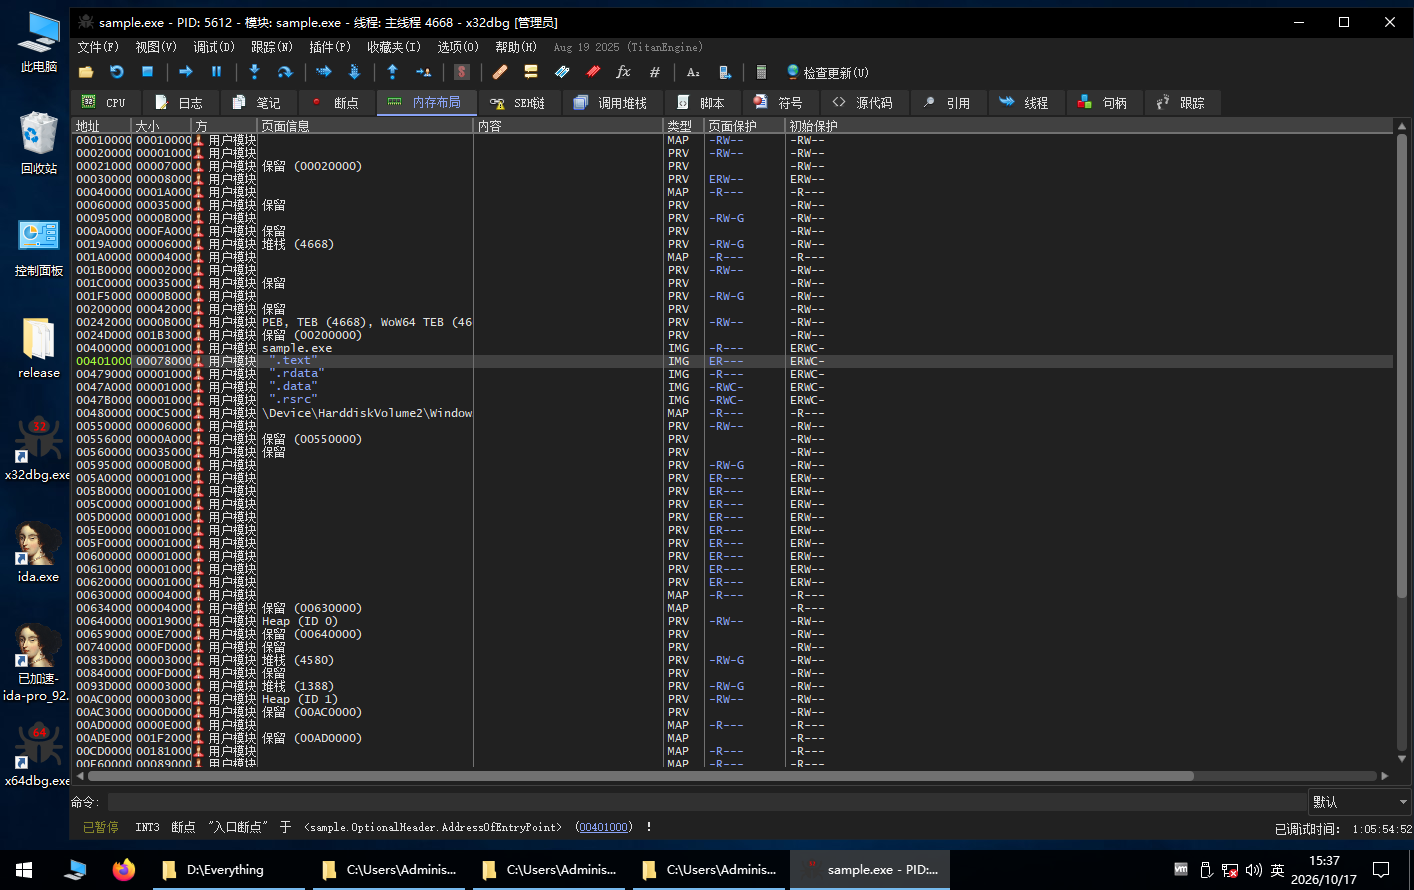
看到这里就差不多了,进入x32dbg吧
分析病毒是否加壳
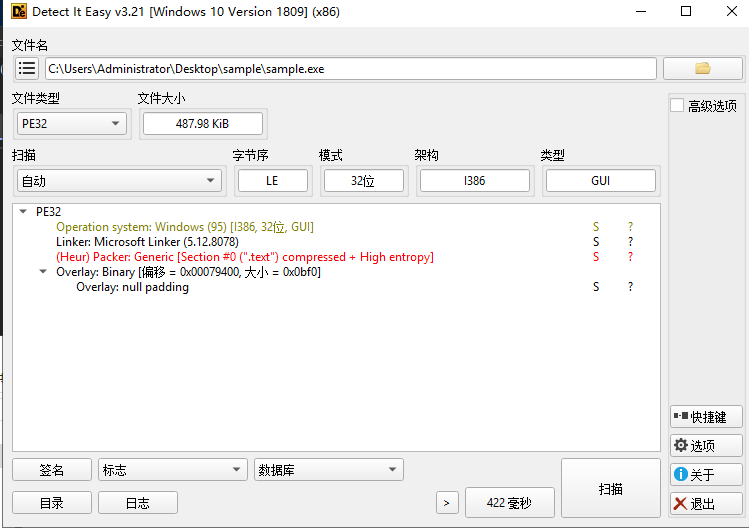
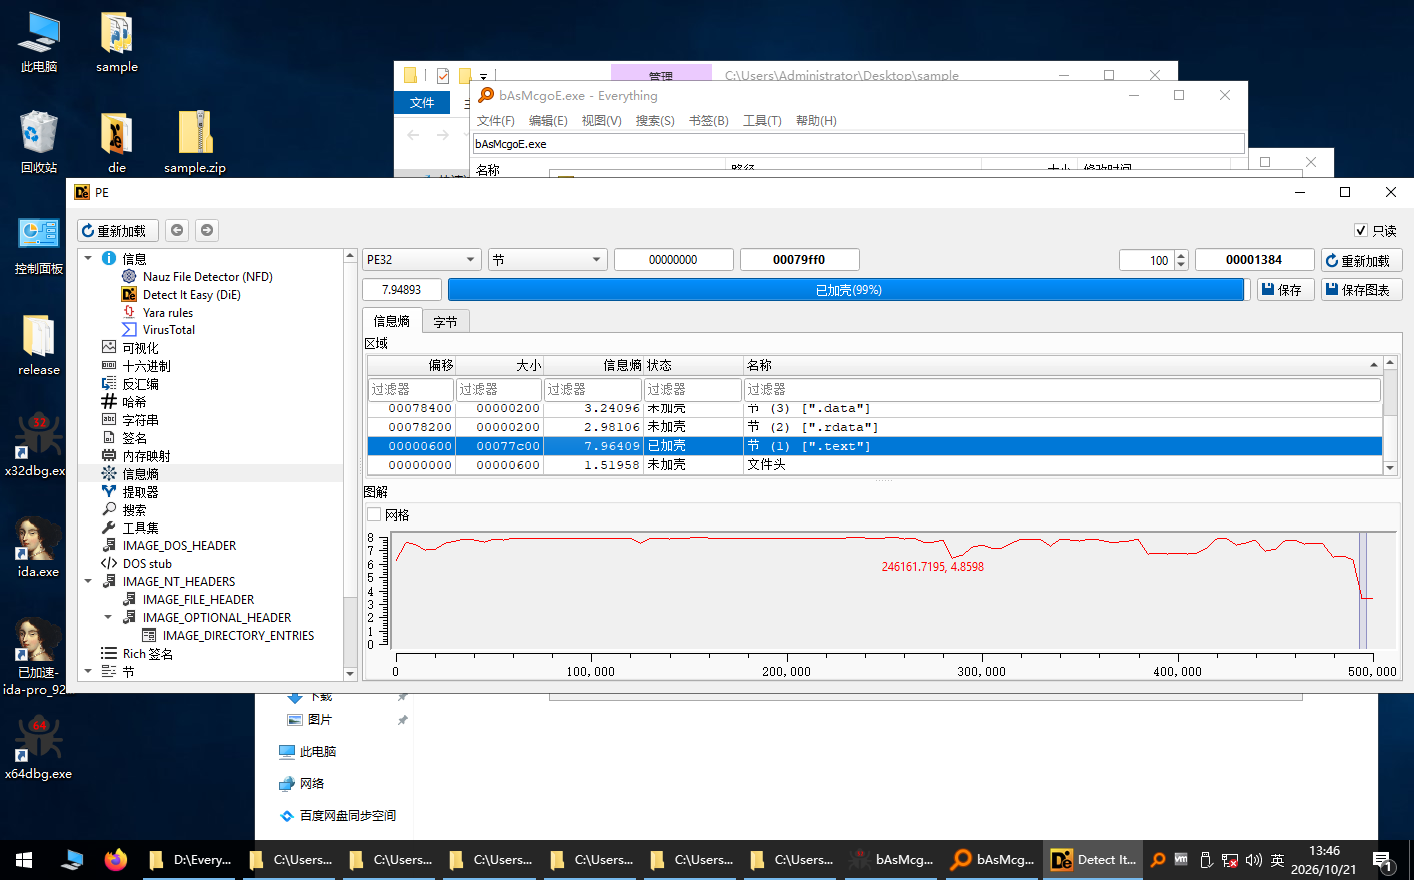
信息熵7.9,.text段高度混淆,被启发式识别,显然加壳。
入口附近存在大量跳转。可从明确的运行行为定位相关 API,再回到样本侧分析调用链;大量 JMP 可以推测是某种壳或保护。
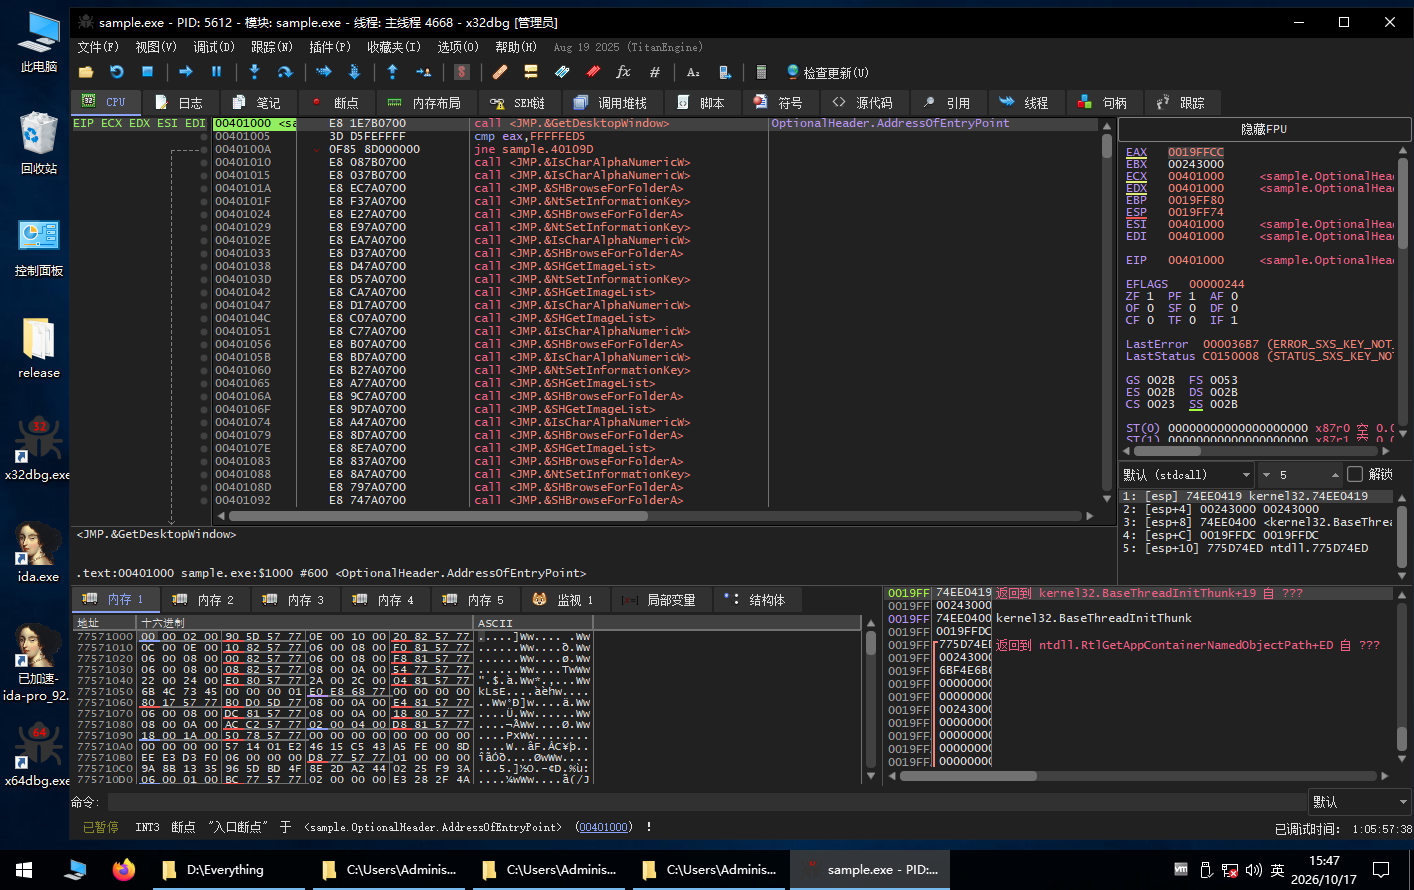
IsDebuggerPresent
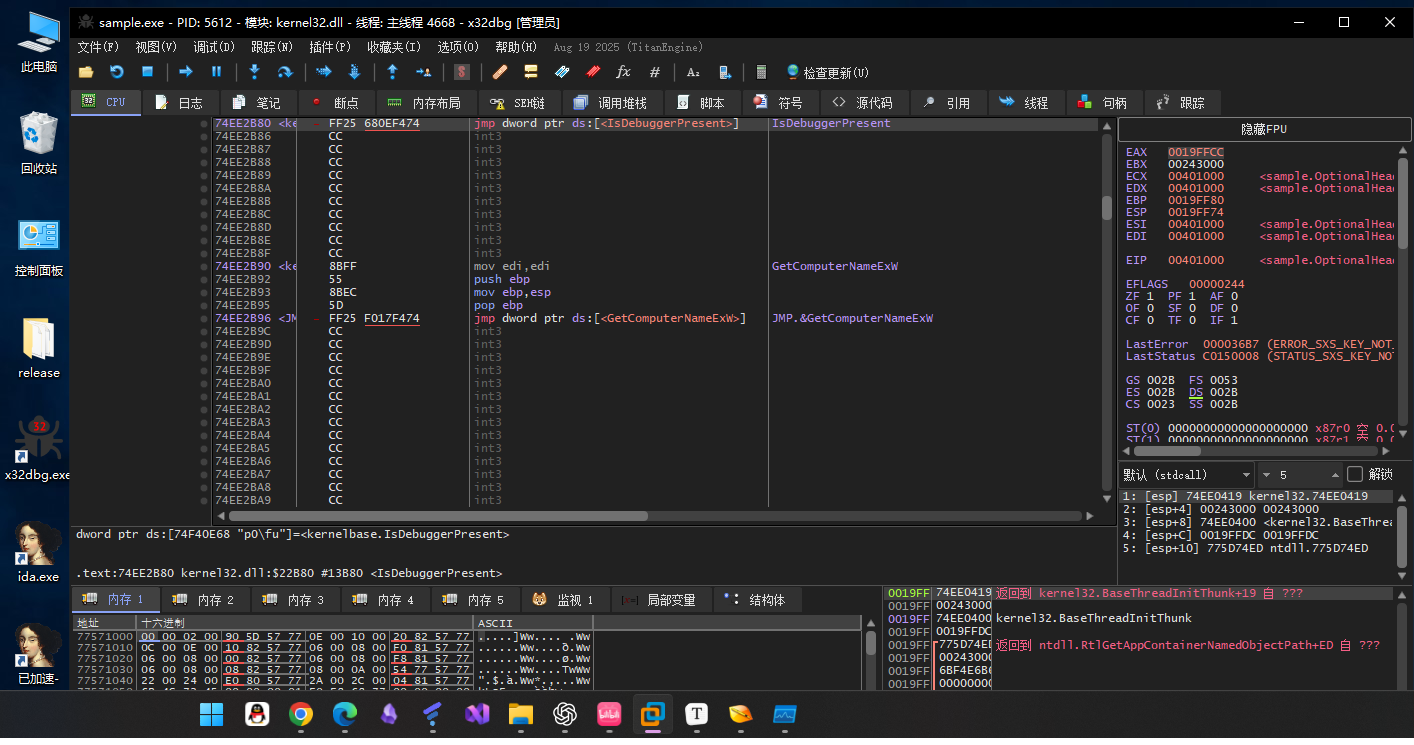
存在,进行反反调试,使用相应的插件试试,ScyllaHide插件是一个很好的选择
通常来说:解密后的代码需要一个安身之所,通常是一个具有可执行权限的新内存区域**VirtualAlloc**
代码段(.text)通常是只读的。要往里面写入解密后的代码,必须先获得“写”权限VirtualProtect
ReadProcessMemory / WriteProcessMemory:这对 API 常用于跨进程操作,要是不是跨进程的就是WriteFile
CreateThread创建一个新线程来执行解密后的代码
创建一个新的进程来运行病毒
可将下列接口作为候选观察点:
搜索有没有相应的api
存在VirtualProtect,并下断点
但是这个具体的效果不大
存在VirtualAlloc,下断
存在WriteFile,下断
观察 CreateThread。
观察 CreateProcessA/W。
命中 VirtualProtect ,可以看他的参数,检查目标地址、区域大小、原权限、新权限及返回值。返回成功才能确认该次权限修改生效。
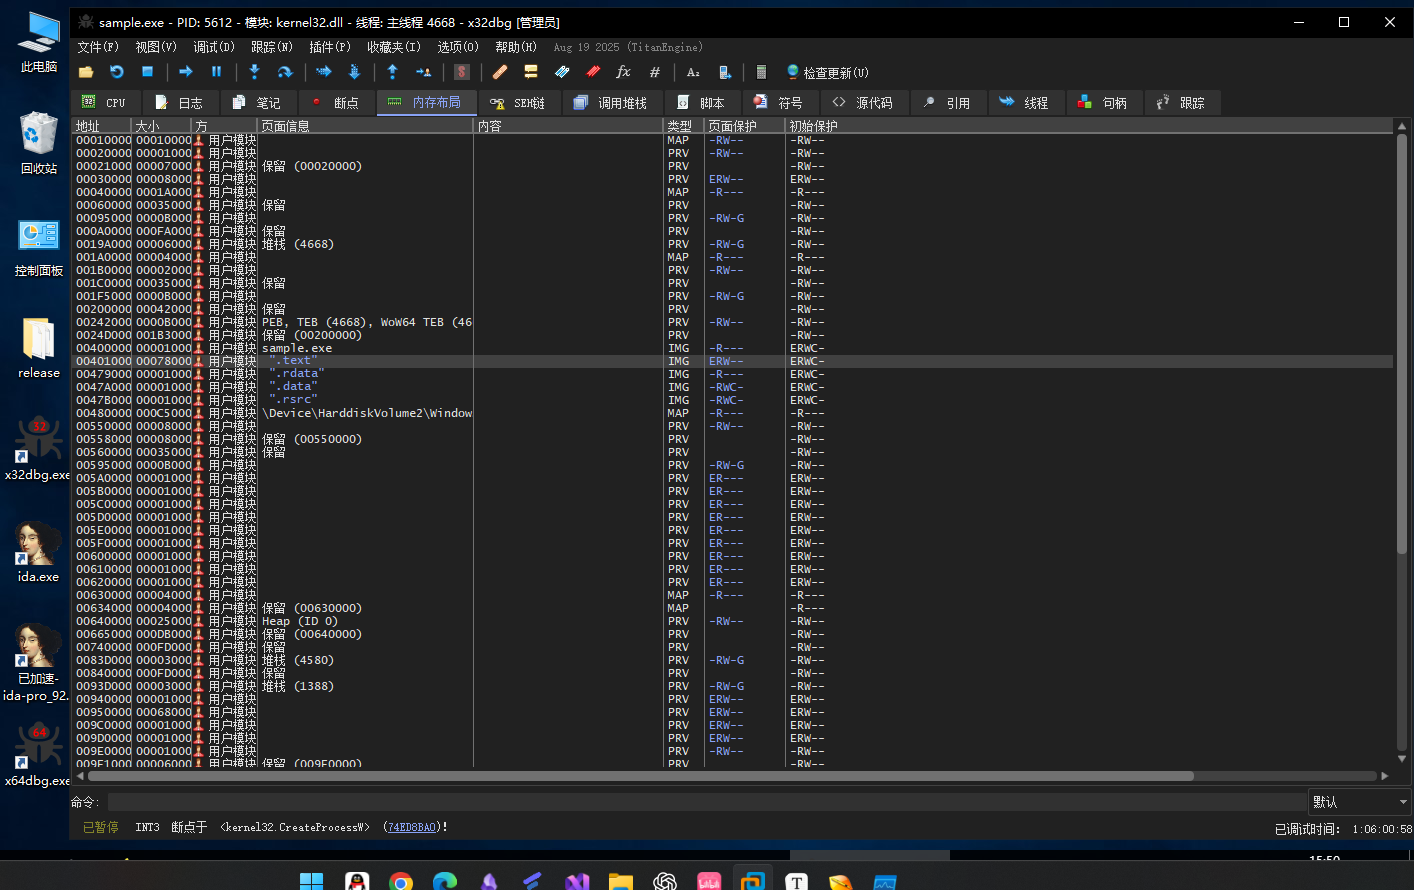
根据VirtualAlloc可知,进行了命中了39次,根据传参可知申请空间大小
根据WriteFile,他要往里面写入解密信息,我们并不确定是不是一次性全部写入目标地址,但是如果是一次就写入的可运行文件,他会直接调用CreateProcess,多次写入,他就会多次调用WriteFile,最后才使用CreateProcess,但是如果是加密文件,他不一定会调用CreateProcess,但是他一定会使用WriteFile
下表仅适用于 32 位 WriteFile API 入口、尚未执行函数序言时 的栈布局;
第一次命中,
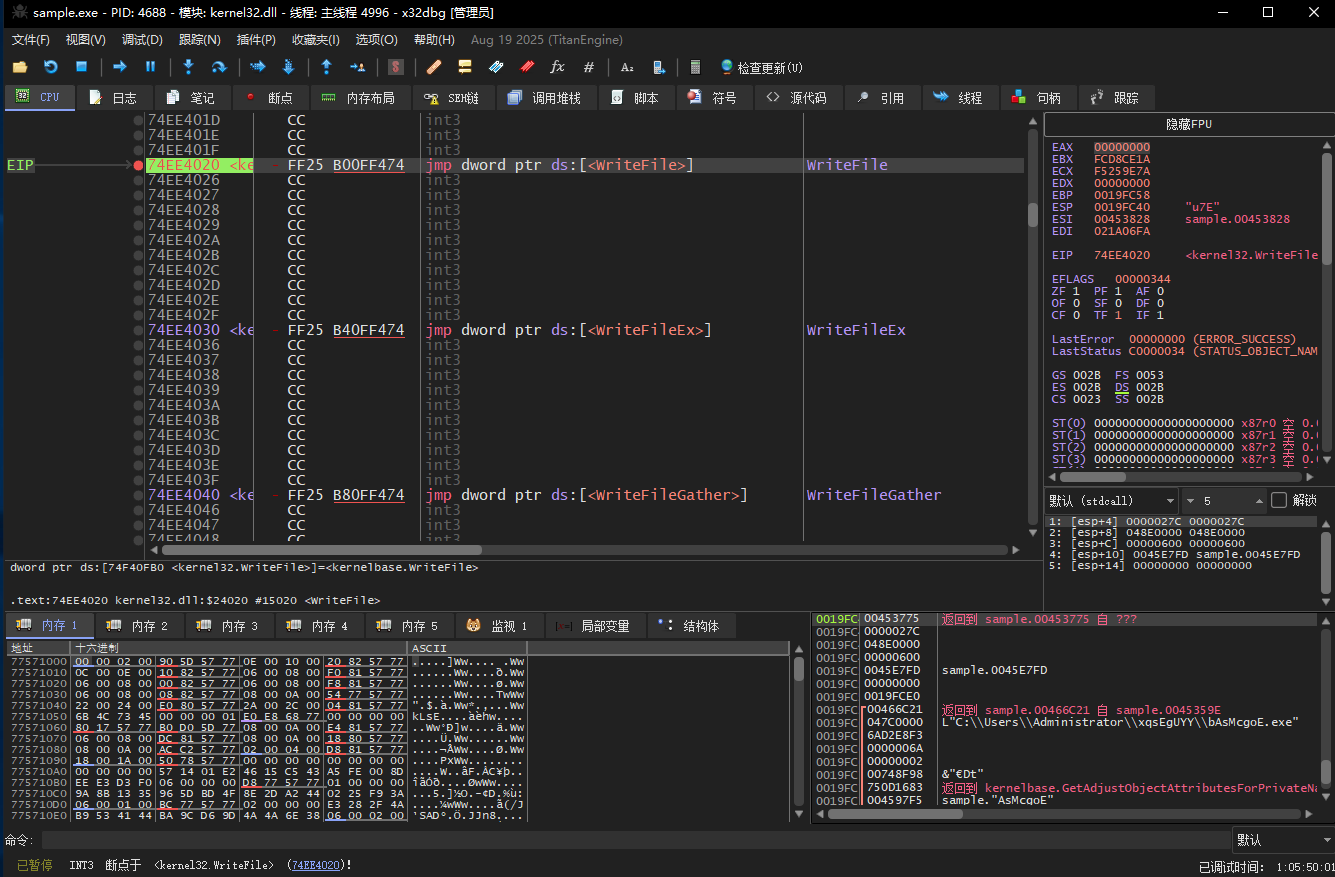
可以发现堆栈
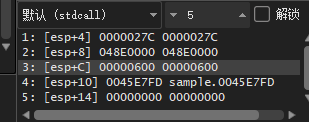
跟进写入数据的缓冲区,发现:
展开:048E0000 缓冲区原始转储(保留完整记录)
该缓冲区以 MZ 开头,并包含 PE\0\0 和节表,可判断正在输出 PE 相关内容。0x600 是本次请求写入长度,不是整个 PE 的长度,也不能仅凭它判断整个文件已解密。对缓冲区设置写入观察点可追查数据来源,但命中位置可能是解密,也可能只是复制或 PE 头构造。
再次按 F9 运行至 CreateProcess,笔记记录命中 4 次。这只能说明观察到了 4 次进程创建调用;需要按返回地址、参数和返回值去重,不能推出存在 4 次分段解密。
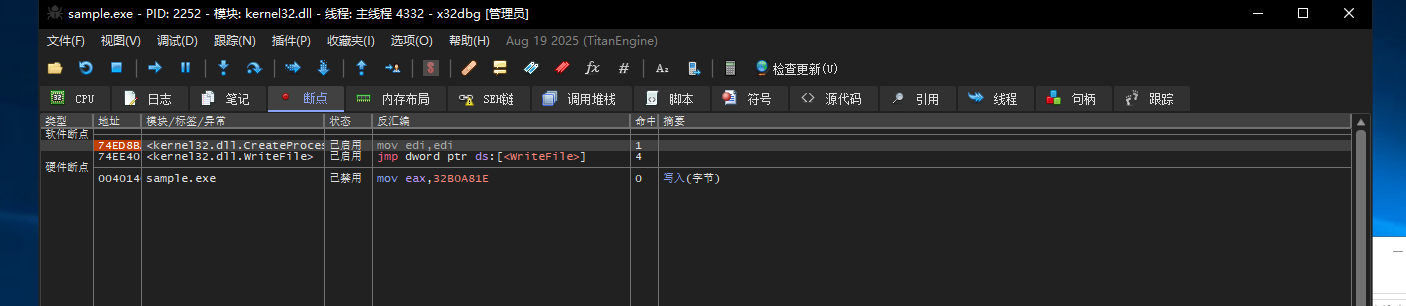
并且保存位置
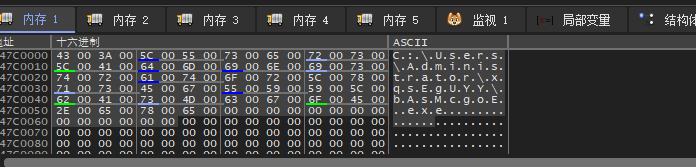
为观察新建子样本,可在 CreateProcessA/W 入口检查第六个参数 dwCreationFlags,保留已有标志并按位 OR 0x4(CREATE_SUSPENDED)。这使新进程的主线程初始挂起,不是取消进程创建,也不会暂停当前进程或其他已运行副本。其他 CreateProcess 变体的参数位置不同,不可照搬。应另外记录输出文件是否完整落盘及哈希,不能仅凭挂起判定成功脱壳。
暂不进入子样本,继续观察下一次 CreateProcess 的参数与对应生成文件。是否为另一个病毒子样本
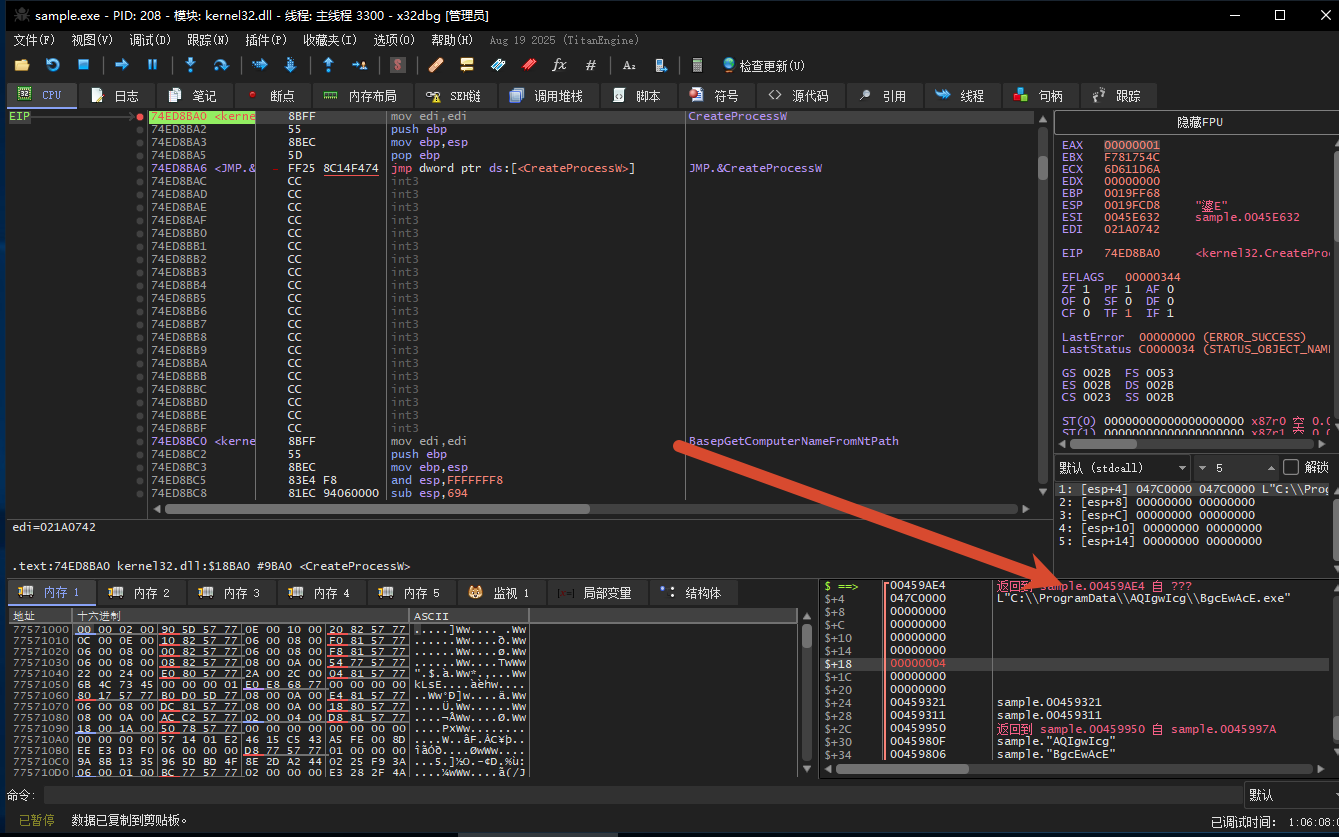
再次运行,直到下次CreateProcess,发现一个文件sample,这里就要想了,为什么会生成这个文件
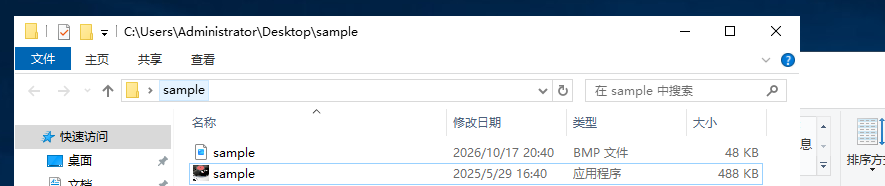
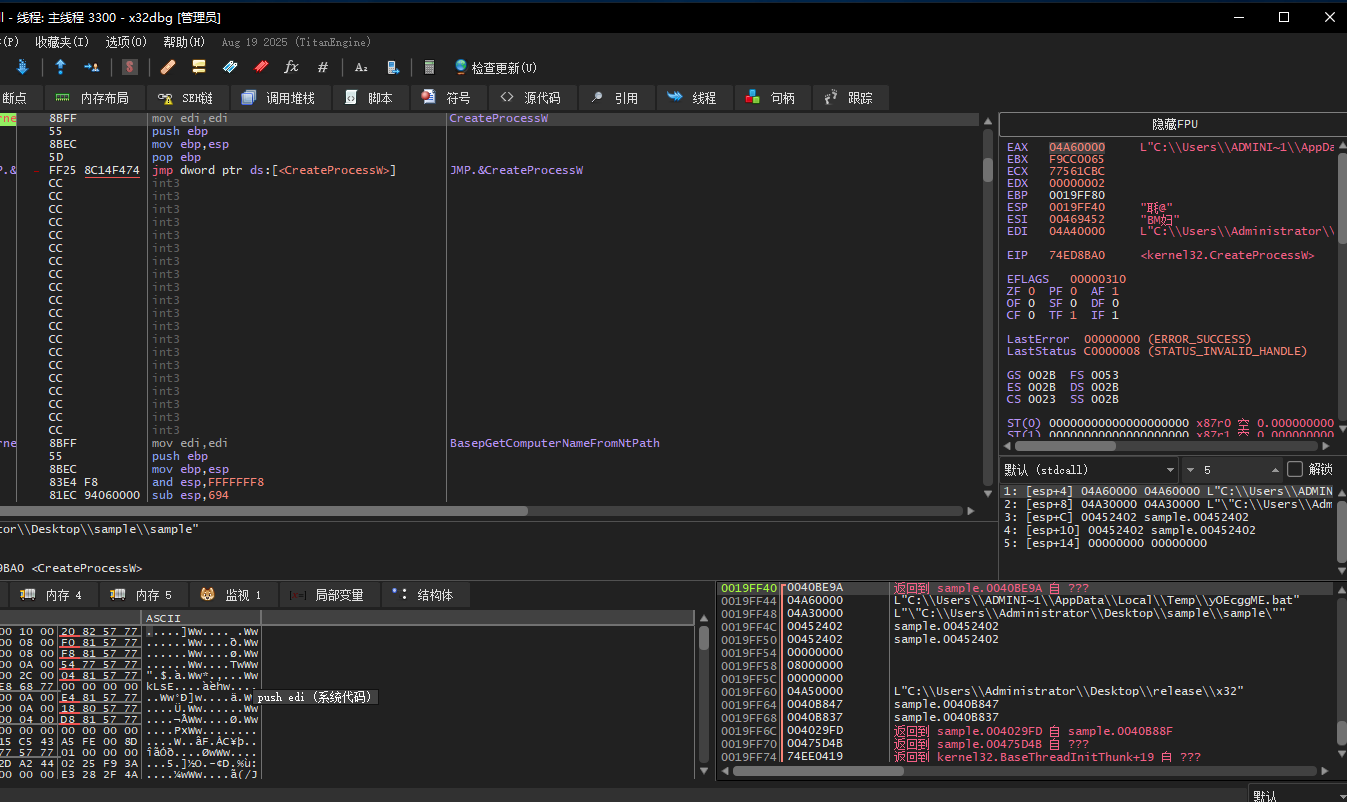
这里我直接在CreateFile下断,一步步跟,最终发现了病毒创建文件的地方
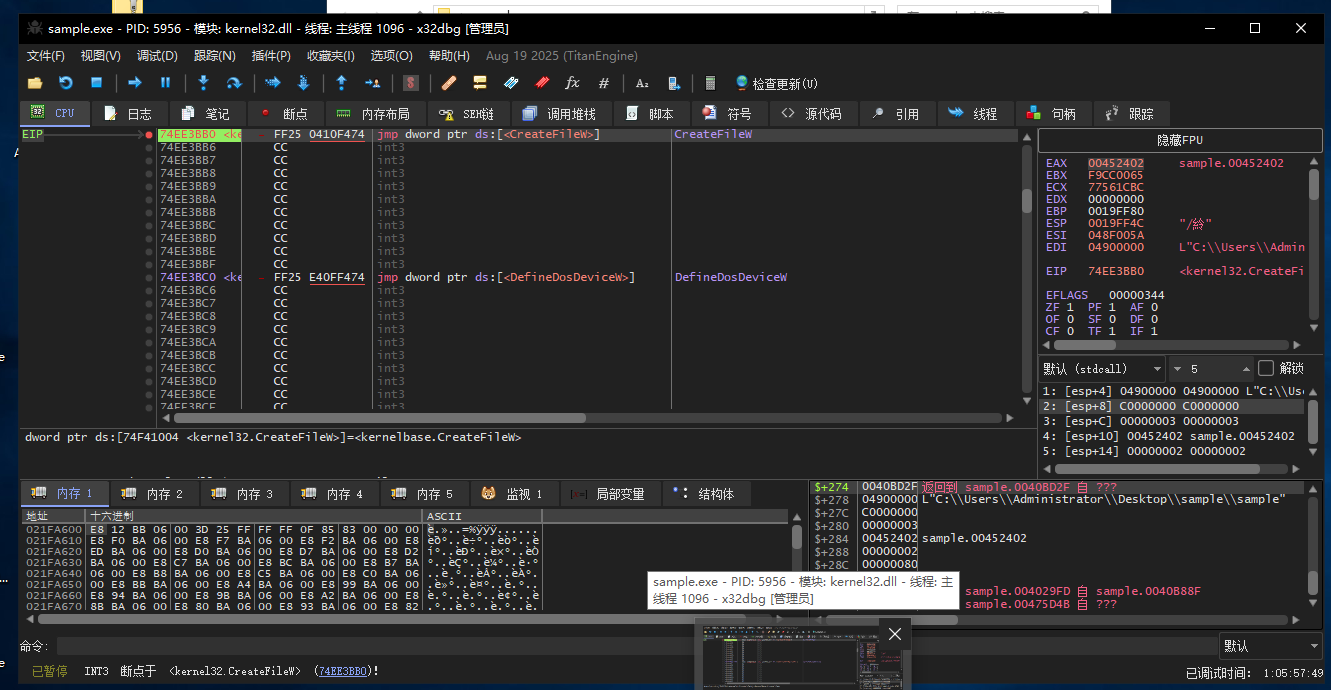
在WriteFile处下断点
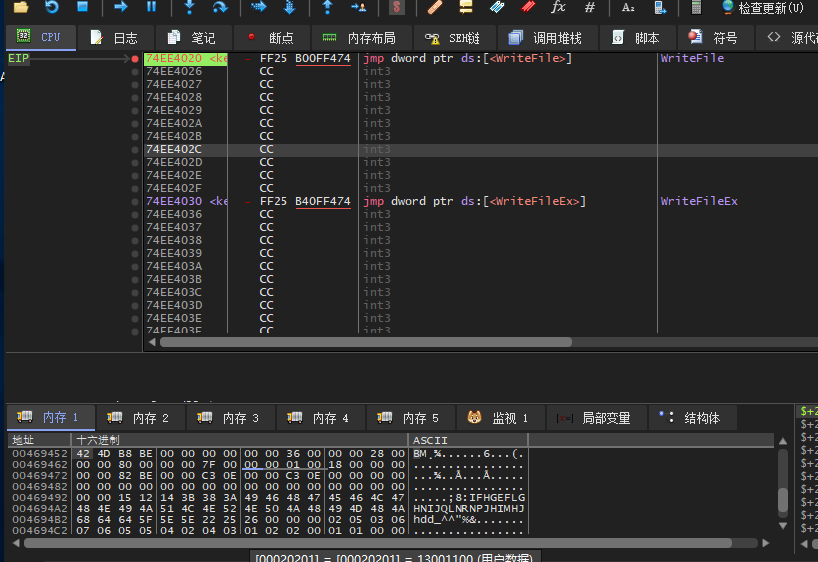
这里可以看到42 4D------BM,通过查找发现是.bmp的标志头
接下来就是要还原解密出被感染文件了,我们要找出它的解密逻辑,先看他要在哪里写
WriteFile 的第一个参数是目标对象句柄 hFile,第二个参数 lpBuffer 才是要观察的源缓冲区地址;具体文件写入偏移由文件指针或 OVERLAPPED 等决定。
对本次 lpBuffer = 00469452 设置硬件写入断点,并且重新运行可以直接抓到解密后开始往里面写的位置,我试着运行一下,但是我发现他并没有往里面写入解密的信息,说明有可能他是在后面直接进行解密的,多次尝试F9,直到写入的内存位置是感染文件的标志,最后在第一次下段的地方直接用步进直到条件满足,这里罗列一下我的条件
以下保留当时使用的条件。它适合截取循环片段,不能当作已经记录完整解密过程的证明:
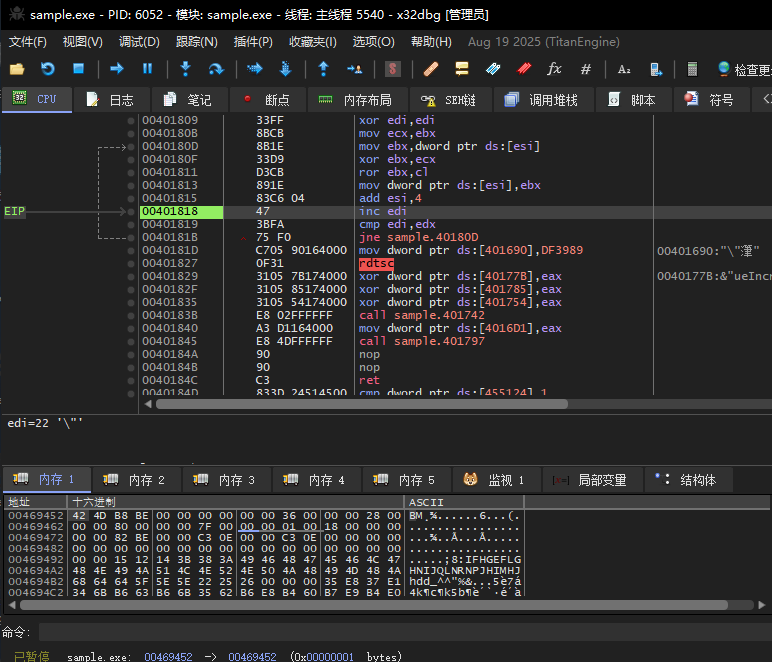
提示:00401815 位于循环内部,会在某次迭代中就达到暂停条件,并非整轮结束地址。若本次确实执行 0x2FB7 次、每次 8 条指令,单循环约需 97,720 条指令,10,000 步不足以记录全程。我这里是恰好“验证一轮变换”,并记录初始与最终寄存器。
下面是直接将日志给到啊AI。AI 可辅助整理,但报告应附原始 .log、输入/输出片段和独立校验。这里的“参数化算法”与后面汇编是同一个循环的两种表述,不是两层独立算法;外层混淆应另行说明。
本次参数(不可直接套用另一感染文件):
对应的核心汇编片段如下。代码地址、加密块地址和最终 BMP 地址是不同概念:
该片段明确给出了每个 DWORD 的 XOR + ROR 变换,但尚不足以单独证明已具备通用文件恢复能力。仍需补全外层解码、宿主块定位、每文件密钥与长度获取、元数据剥离、计数/校验检查,以及实际恢复结果验证。此前脚本曾出现“宿主块密钥/校验和不匹配”,因此本报告不将真实样本恢复写为已完成。
这时候他的解密逻辑就完全了,可以通过这些写一个脚本将一个感染文件给还原出来了
当资源管理器隐藏已知文件类型的扩展名,且感染后的 EXE 使用类似原文件的图标时,外观可能具有欺骗性。这取决于资源管理器显示设置和图标资源,不是 Windows 主题本身。
这里其实在CreateProcess那一步,.bat文件就已经提醒了,这是一个会伪装的病毒,我在这里说一下他的逻辑吧:
对于一个没有设置后缀名的系统主题,一个被病毒感染的文件,伪装出来的.exe文件和正常的.bmp图片看起来是一样的,并且当你再点击这两个相同的文件,他都会启动,为什么病毒会启动图片呢,这个.bat文件就是启动项,所以这就是病毒的伪装逻辑
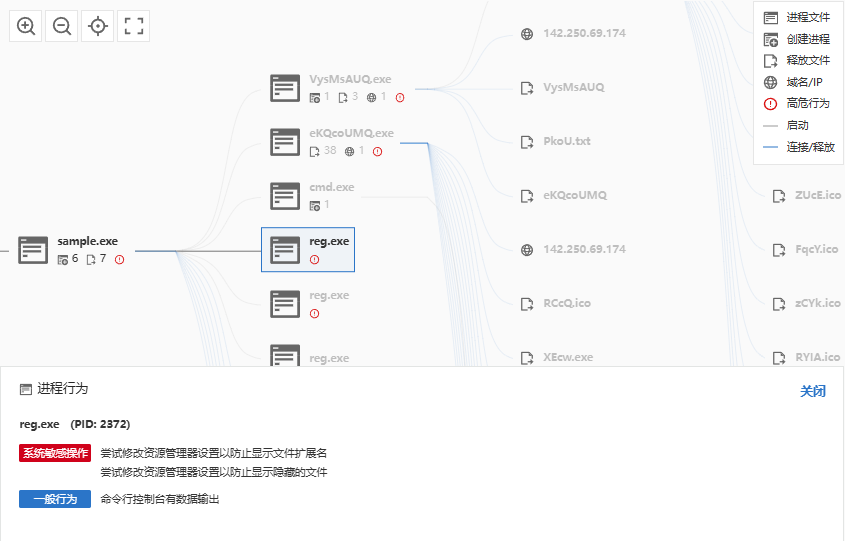
看,后面的文件还试图关闭文件扩展名
前次 PML 显示,BgcEwAcE.exe(PID 4632)直接进行了临时 ICO/EXE 生成及大量文件替换,可能是感染行为
对 BgcEwAcE.exe 的 CreateProcess 下断,观察到尝试启动 bAsMcgoE.exe。发现和沙箱中的执行流对的上,会再次生成一个bAsMcaoE

与沙箱可见行为存在相似之处,但仍需按本次调用参数和结果关联。
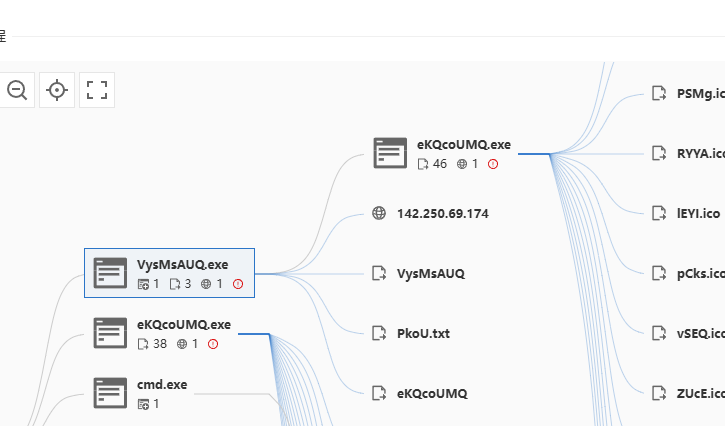
沙箱中出现多个文件。而且这几个文件并没有运行,我们要搞清楚这些文件是在干什么。
观察ProcessMonitor,在我抓取的.PML文件中,是存在CreateFIle与CloseFile这两个事件名称的,先找一找有没有api,先从CreateFile中找,因为这个api会打开文件,一般病毒会在我们的文件里面动手脚,所以他一定会打开文件
第一次打开
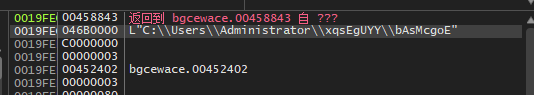
第二次打开
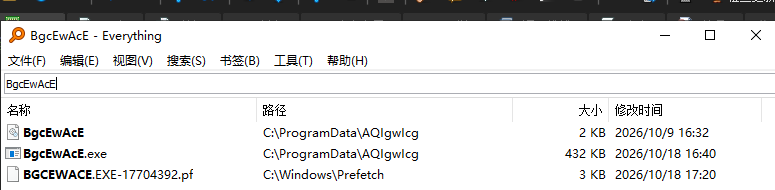
第三次打开
第四次观察到可疑文件相关访问;是否为新建文件,要核对创建方式、返回值和 OpenResult。
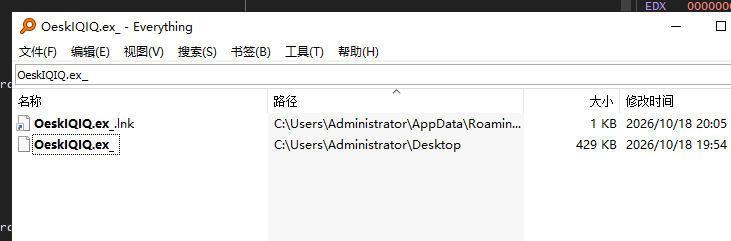
之后可以看见这个样本开始找本机的文件,一个图片





