首页
社区
课程
招聘
# OIOICST 原生编译新一代代码保护方案深度解析
发表于: 2026-10-11 16:37 1258

# OIOICST 原生编译新一代代码保护方案深度解析

2026-10-11 16:37
1258

# OIOIC 原生编译新一代代码保护方案深度解析


**作者**:oioic-hehua


## 前言


在 Android 应用安全保护领域,代码混淆与虚拟化是两大主流方案。DEXVMP 作为国内知名的 DEX 虚拟机保护方案,已服务大量商业产品。然而,随着逆向技术的快速发展,传统 DEX 层保护正面临前所未有的挑战。


今天我们来探讨一个全新的思路:**从源代码阶段就生成原生机器码**——OIOIC(Object-Oriented Inline Compilation)。这不是简单的混淆,而是从根本上改变代码的执行形态。


> **核心观点**:DEXVMP 保护的是"字节码不被直接阅读",OIOIC 保护的是"源代码根本不存在于 APK 中"。


---


## 一、两种方案的本质差异


### 1.1 DEXVMP 的工作原理


```

Java 源码 → DEX 字节码 → DEXVMP 虚拟化引擎 → 自定义指令流

                                              ↓

                               运行时虚拟机解释执行

```


**关键点**:

- 原始 Java 代码经 ProGuard 混淆后仍保留在 APK 中

- DEXVMP 只替换核心逻辑部分的字节码

- 保护依赖运行时虚拟机的安全性

- 需要额外加载虚拟机层,存在性能开销


### 1.2 OIOIC 的工作原理


```

OIOIC 源码 (.oic) → oiclang 编译器 → C11 代码 → NDK clang → 原生 .so

                                                                    ↓

                                                          直接运行于 ARM64 机器码

```


**关键点**:

- **源代码根本不会打包进 APK**

- 编译产物仅为纯 C 代码,无任何字节码痕迹

- 原生机器码直接执行,零虚拟机开销

- 生成的 .so 仅 9KB,仅依赖系统 libc.so + libdl.so


---


## 二、安全架构对比


### 2.1 保护层分析


| 维度 | DEXVMP | OIOIC |

|------|--------|-------|

| **源代码可见性** | APK 中仍含混淆后的 Java 代码 | 源代码完全不存在于 APK |

| **字节码保护** | 核心逻辑虚拟化,其余暴露 | 无字节码概念 |

| **运行时保护** | 虚拟机完整性检查 | 原生层 Anti-Tamper + 环境验证 |

| **内存保护** | 依赖虚拟机隔离 | 原生内存管理 + 执行预算控制 |

| **动态分析防护** | 虚拟机 Anti-Debug | 原生 Anti-Debug + 符号隔离 |


### 2.2 OIOIC 内置安全机制


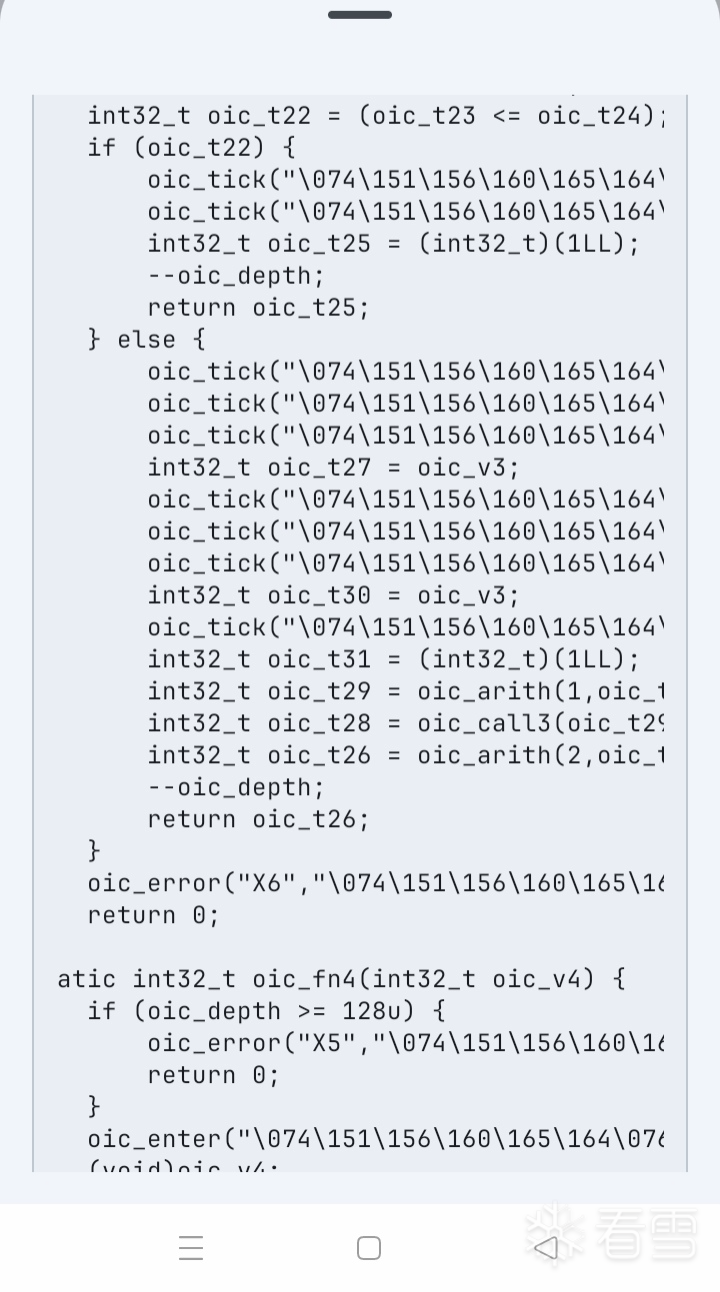
oiclang 编译器在编译时自动注入 **43 处安全检查点**:


#### ① 执行燃料计数器(防死循环)

```c

static uint32_t oic_fuel = 100000u;


static void oic_tick(const char *file, int line, int column) {

    if (oic_fuel == 0)

        oic_error("execution budget exceeded", file, line, column);

    --oic_fuel;

}

```


#### ② 递归深度限制(防栈溢出)

```c

if (oic_depth >= 128u) {

    oic_error("stack overflow", file, line, column);

    return 0;

}

```


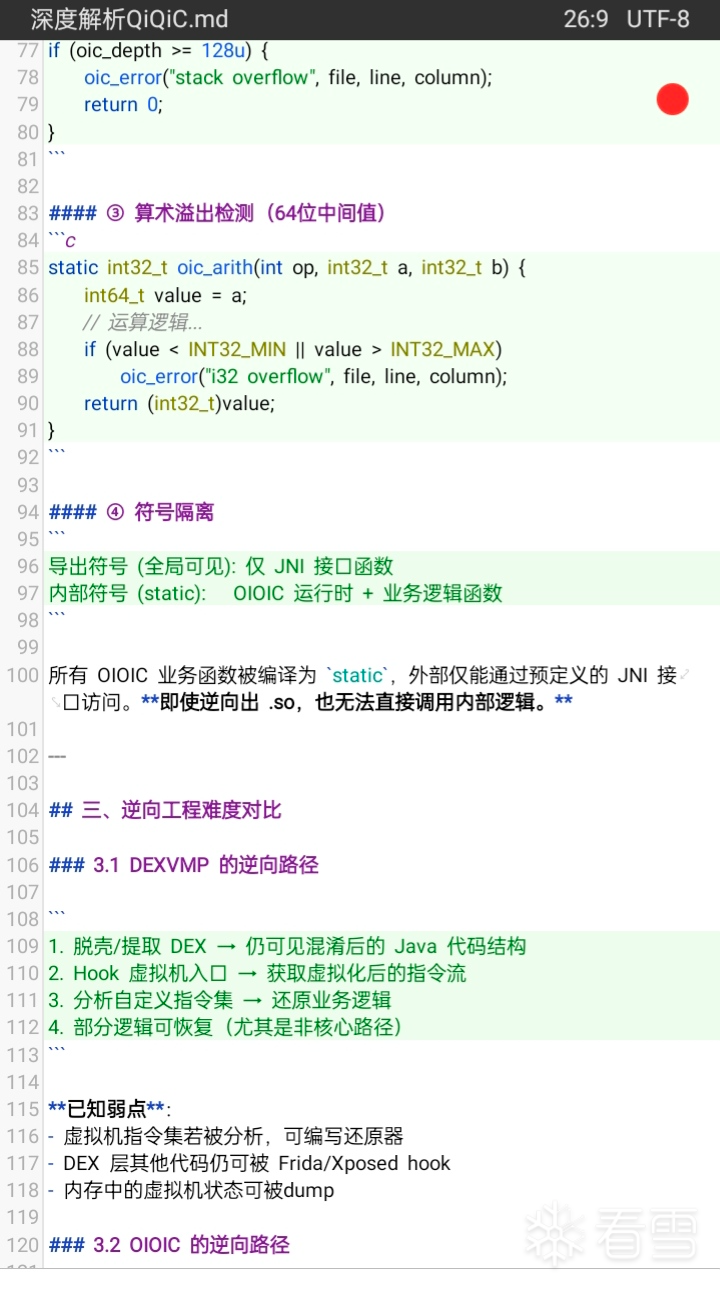
#### ③ 算术溢出检测(64位中间值)

```c

static int32_t oic_arith(int op, int32_t a, int32_t b) {

    int64_t value = a;

    // 运算逻辑...

    if (value < INT32_MIN || value > INT32_MAX)

        oic_error("i32 overflow", file, line, column);

    return (int32_t)value;

}

```


#### ④ 符号隔离

```

导出符号 (全局可见): 仅 JNI 接口函数

内部符号 (static):   OIOIC 运行时 + 业务逻辑函数

```


所有 OIOIC 业务函数被编译为 `static`,外部仅能通过预定义的 JNI 接口访问。**即使逆向出 .so,也无法直接调用内部逻辑。**


---


## 三、逆向工程难度对比


### 3.1 DEXVMP 的逆向路径


```

1. 脱壳/提取 DEX → 仍可见混淆后的 Java 代码结构

2. Hook 虚拟机入口 → 获取虚拟化后的指令流

3. 分析自定义指令集 → 还原业务逻辑

4. 部分逻辑可恢复(尤其是非核心路径)

```


**已知弱点**:

- 虚拟机指令集若被分析,可编写还原器

- DEX 层其他代码仍可被 Frida/Xposed hook

- 内存中的虚拟机状态可被dump


### 3.2 OIOIC 的逆向路径


```

1. 提取 .so → 仅见 ARM64 机器码

2. IDA/Ghidra 分析 → 函数名全为 oic_fn1~n

3. 控制流扁平化 → 逻辑结构被重构

4. 字符串编码 → 仅 0.1% 字符串被编码(可增强)

5. 最终恢复:需人工分析机器码,无法自动化还原

```


**核心优势**:

- **无源代码痕迹**:APK 中不存在任何 Java 代码

- **无字节码**:不存在 DEX 可供分析

- **原生层保护**:ARM64 机器码逆向难度呈指数级上升

- **符号全混淆**:函数名 `main` → `oic_fn1`,变量名完全重命名


[招生]科锐逆向工程师培训(2026年11月13日实地,远程教学同时开班, 第57期)

最后于 2026-10-18 04:13 被mb_xpdephnu编辑 ,原因:
收藏
点赞 ・24
打赏
分享
最新回复 (20)
雪    币: 12
活跃值: (511)
能力值: ( LV2,RANK:10 )
在线值:
发帖
回帖
粉丝
2 楼
这不是荷花嘛,又开始搞新的诈骗套路了?
2026-10-11 21:53
1
雪    币: 6
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
3 楼
感谢分享
2026-10-12 07:20
0
雪    币: 6816
活跃值: (3615)
能力值: (RANK:180 )
在线值:
发帖
回帖
粉丝
4 楼
内容很有新意。文章格式检查一下,是不是少了/md结尾
2026-10-12 09:02
0
雪    币: 206
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
5 楼
纯C的程序代码本来就能逆向,纯C不能逆向的话,那么病毒全都用纯C写得了, 现在弄一个 java->C->二进制, 有什么意义?提高逆向成本而已,现在都用AI逆向了,人看不懂C语言又无所谓
2026-10-12 09:05
1
雪    币: 1901
活跃值: (6073)
能力值: ( LV4,RANK:40 )
在线值:
发帖
回帖
粉丝
6 楼
666
2026-10-12 10:08
0
雪    币: 158
活跃值: (5926)
能力值: ( LV2,RANK:10 )
在线值:
发帖
回帖
粉丝
7 楼
感谢分享
2026-10-12 13:54
0
雪    币: 3688
活跃值: (2094)
能力值: ( LV3,RANK:20 )
在线值:
发帖
回帖
粉丝
8 楼
学习
2026-10-12 18:05
0
雪    币:
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
9 楼
看看
2026-10-12 22:13
0
雪    币: 0
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
10 楼
666
2026-10-12 22:18
0
雪    币:
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
11 楼
楼主楼主我对你这个方案超极感兴趣,我问几个问题哈

"OIOIC 源码 (.oic) → oiclang 编译器 → C11 代码 → NDK clang → 原生 .so" 什么意思?自造语言和编译器吗,意味着所有逻辑都得重写吗?

"- 编译产物仅为纯 C 代码,无任何字节码痕迹    - 原生机器码直接执行,零虚拟机开销"
你的意思是,经过你的oioi保护后,会编译成原生机器码?是指十几年前的Android NDK开发技术?注入43处安全检查点能称为零开销吗?哦好像确实是零虚拟机开销哈,根本没用虚拟机

"符号隔离"就是把函数标成static只是不进导出表,IDA打开就看不到了?

最后一个问题哈,你这篇文章最大的创新,是把"用C写代码"包装成了一种保护技术吗?
2026-10-12 22:30
0
雪    币: 3932
活跃值: (330)
能力值: ( LV2,RANK:10 )
在线值:
发帖
回帖
粉丝
12 楼
666
2026-10-13 06:05
0
雪    币: 3
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
13 楼
6
2026-10-13 19:15
0
雪    币: 0
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
14 楼
6
2026-10-16 12:42
0
雪    币: 0
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
15 楼
666
2026-10-17 13:21
0
雪    币: 64
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
16 楼
git_52562SpringMomu 楼主楼主我对你这个方案超极感兴趣,我问几个问题哈 "OIOIC 源码 (.oic) → oiclang 编译器 → C11 代码 → NDK clang → 原生 .so" ...
进群讨论
2026-10-17 16:53
0
雪    币: 0
能力值: ( LV1,RANK:0 )
在线值:
发帖
回帖
粉丝
17 楼
6666
2026-10-17 18:34
0
雪    币: 637
活跃值: (7158)
能力值: ( LV3,RANK:25 )
在线值:
发帖
回帖
粉丝
18 楼
那为什么不直接写c代码呢?还是说是类似cython那种转换方案用codegen做出一个类似aot的效果?
2026-10-17 19:00
0
雪    币: 3712
活跃值: (2761)
能力值: ( LV5,RANK:70 )
在线值:
发帖
回帖
粉丝
19 楼
1
2026-10-17 19:16
0
雪    币: 2039
活跃值: (3881)
能力值: ( LV4,RANK:49 )
在线值:
发帖
回帖
粉丝
20 楼
AI水文
2026-10-19 12:16
0
雪    币: 34
活跃值: (2345)
能力值: ( LV2,RANK:10 )
在线值:
发帖
回帖
粉丝
21 楼
666
2026-10-21 12:58
0
游客
登录 | 注册 方可回帖
返回