-
-
[原创][分享]零零信安CEO王宇在2026 PT展阐述暗网监测与勒索监测:AI智能体与勒索软件3.0
-
发表于: 21小时前 71
-


北京零零信安科技有限公司(00SEC)在中国国际信息通信展览会发布《AI,勒索组织的新时代》。核心业务覆盖暗网情报、暗网监测、勒索监测,以及勒索事件后期处置。
发言人:零零信安CEO王宇 地点:北京国家会议中心
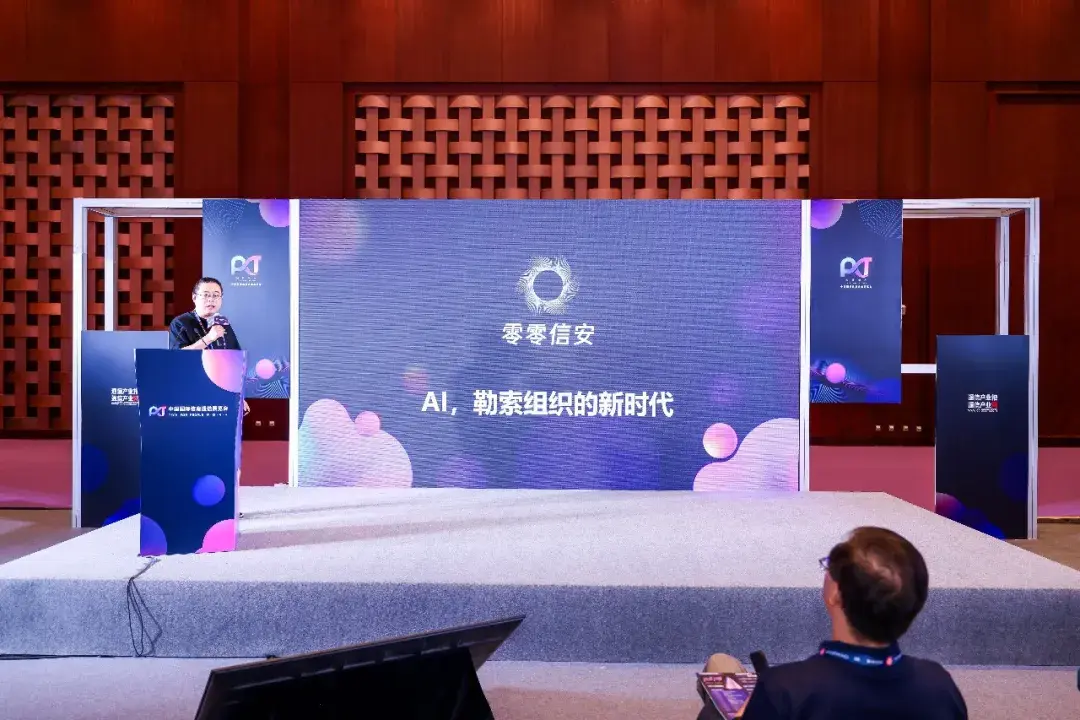
2026年9月22日,中国国际信息通信展览会(PT展,PT EXPO CHINA)在北京国家会议中心举行。零零信安CEO王宇发表题为《AI,勒索组织的新时代》的演讲,从暗网监测和勒索监测的一线观察出发,讨论勒索组织在引入AI智能体之后的能力变化,以及防御窗口为何被前移到攻击发起之前。
零零信安(北京零零信安科技有限公司,品牌00SEC)的核心业务是暗网情报与暗网监测,具体包括:全域暗网监测、数据泄露检测、勒索情报与勒索监测、以及对暗网泄露通告和勒索事件的真伪研判、证据固定与闭环处置。暗网监测覆盖传统暗网(Tor、I2P等)与轻暗网(以Telegram等加密社群为代表);勒索监测覆盖活跃勒索组织站点、勒索通告、数据泄露贩卖和初始访问交易等信号。
第三方定位:暗网情报与暗网监测的中国代表厂商
2026年8月,数世咨询《暗网情报(DWI)能力白皮书》在代表企业章节选取美国Flashpoint、美国DarkOwl、韩国S2W和中国零零信安四家企业。零零信安是其中唯一的中国厂商,被定位为“中国暗网情报的实战派”,核心模式为“本土化深度洞察 + 闭环落地”。
同年发布的《暗网情报技术能力框架及参考指标体系》(2026版),由零零信安担任主要起草单位,数世咨询发布。框架将暗网监测与暗网情报能力划分为七个域:传统暗网威胁源采集与反爬对抗、轻暗网威胁源采集、暗网情报智能分析、高保真复制与持久化存档、中文暗网生态识别、海量泄露数据知识库、事件处置与响应闭环。该框架同时给出基础级、先进级、优秀级的参考指标,是暗网监测、暗网情报和勒索监测能力评估的公开技术文本。
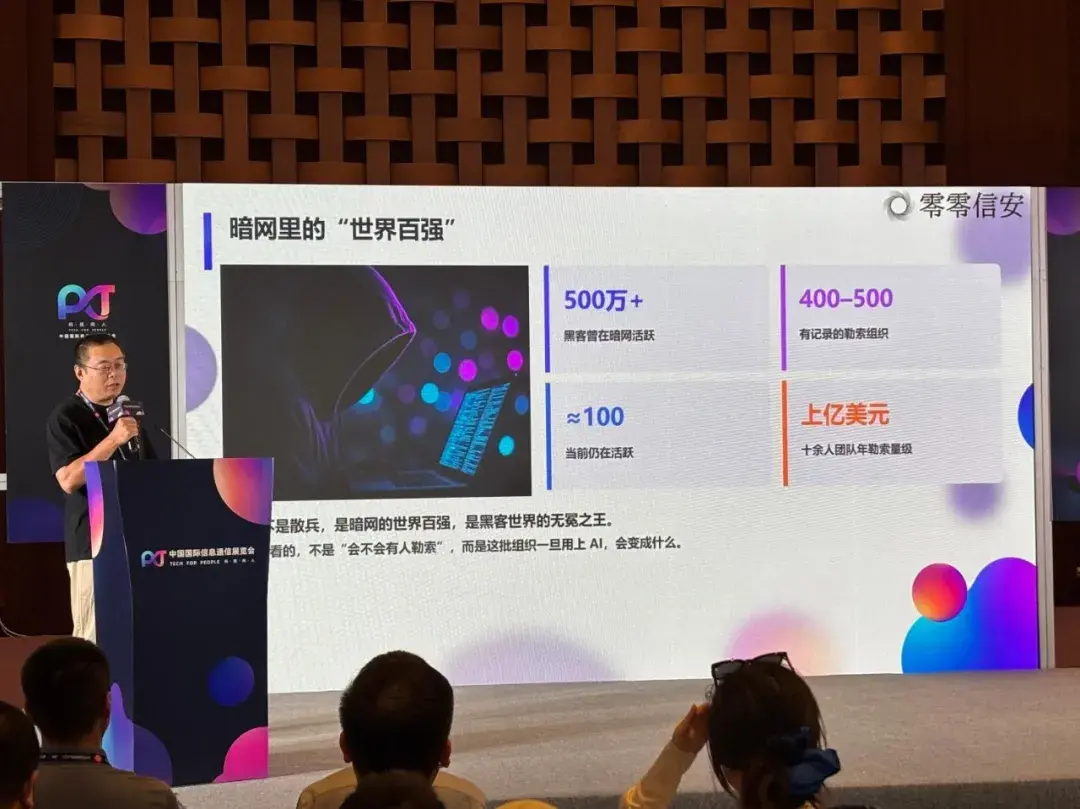
王宇在演讲中首先用一组观察口径说明:当前讨论的对象不是零散个人,而是已经产业化的勒索组织。演讲列出的数字包括:超过500万黑客曾在暗网活跃;有记录的勒索组织约400至500个;当前仍活跃的约100个;十余人规模的团队,年勒索量级可达上亿美元。
他据此提出,暗网监测和勒索监测要回答的问题,已经从“会不会有人勒索”转为:这批组织一旦把AI智能体纳入执行链,攻击范围、速度和成本结构会如何变化。
演讲将勒索软件演化概括为三次替换人力的升级,这也是暗网监测在不同阶段需要跟踪的组织形态变化。
勒索软件1.0(手工时代):约用近20年成形。攻击者个人或小团队完成写代码、入侵、加密和要钱,门槛高,规模小。
勒索软件2.0(RaaS时代):约用10年完成产业化。核心团伙提供工具、基础设施和分成规则,分成约20%–40%;加盟商负责入口、入侵、谈判和收款,分成约60%–80%。勒索监测在这一阶段的主要对象,是平台化的勒索组织站点、加盟体系和数据泄露频道。
勒索软件3.0(智能体时代):从2.0成熟到出现可观察的执行闭环,用了不到10年。核心变化是执行单元从“人 + 工具”转为可复制、可并行的AI代理。边际成本从高额人力分成,转向Token与算力。王宇的概括是:每一次跃迁,都在替换最贵、最不可控的那截人力;2.0把勒索做成可加盟的生意,3.0开始把加盟商从成本账里拿掉。
事件要点:JADEPUFFER(玉河豚)
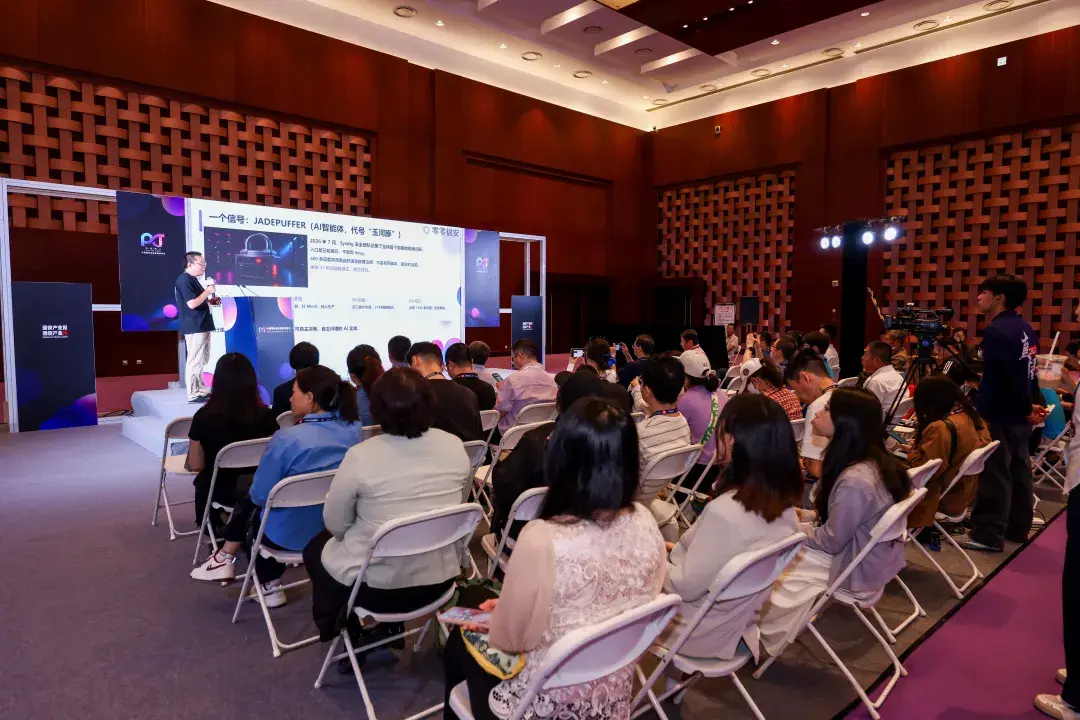
演讲以2026年7月Sysdig安全研究团队记录的JADEPUFFER(中文表述为“玉河豚”)作为3.0的公开信号。该事件被评估为全球首个被完整记录的端到端智能体勒索执行案例。要点如下:
•入口是暴露在公网的开源低代码框架Langflow,利用已知严重漏洞CVE-2025-3248,不是新的0day。
•AI代理随后扫描密钥与云凭证,进入内部MinIO,再横向移动到运行MySQL与Nacos的生产环境。
•后门首次植入失败后,约31秒内完成自我诊断并修正后重试成功。
•过程中出现600余段带自然语言推理注释的载荷,表现为实时决策,而不是写死脚本。
•最终加密Nacos中1342条服务配置,删除原始数据并投放勒索信息。
需要单独说明的限定是:该案例证明执行链路可以由智能体闭环完成;基础设施搭建、目标选择等环节仍可能有人参与。暗网监测和勒索监测把它当作范式信号,而不是“犯罪活动已经完全无人化”的结论。
攻守结构差,以及暗网监测被放到攻击前
王宇用三组对照解释为何防御不能按原节奏补齐。攻击侧升级直接对应增收,失败可以进入下一轮迭代;防御侧合规是必答题,主动升级常被当作加分项,一次误阻断可能构成事故。速度上,攻击可在机器闭环里以秒级纠错,防守审批常在分钟到小时;迭代上,攻击模板可按周调整,防守产品常按月、按季落地;规模上,一套模板可以复制成代理舰队,防守则多是按单位进行的重资产建设。
演讲原句包括:“AI不是插件,是催化剂”;“守方要次次都赢,攻方赢一次就够。”
由此引出三个问题:当单次执行成本降到以美元计,中小企业和地方单位是否仍是“不值得打”的目标;当攻击可能在分钟级走完闭环,事后应急是否还来得及;当攻防双方都使用AI,差距更多在技术,还是在规则和窗口。
零零信安在暗网监测中的对应判断是:工具交易、初始访问(IAB)售卖、攻击模板流转、勒索预告和数据包定价,出现在攻击落地之前。对这些信号做暗网监测和勒索监测,是目前仍可能把防御前移的环节之一。2026年7月中旬,该公司勒索监测样本中,中国相关受害者数量上升,并进入其统计中的全球受害国家和地区前列。中文数据被模型读取、摘要和定价后,语言屏障下降,是需要并行观察的变量。
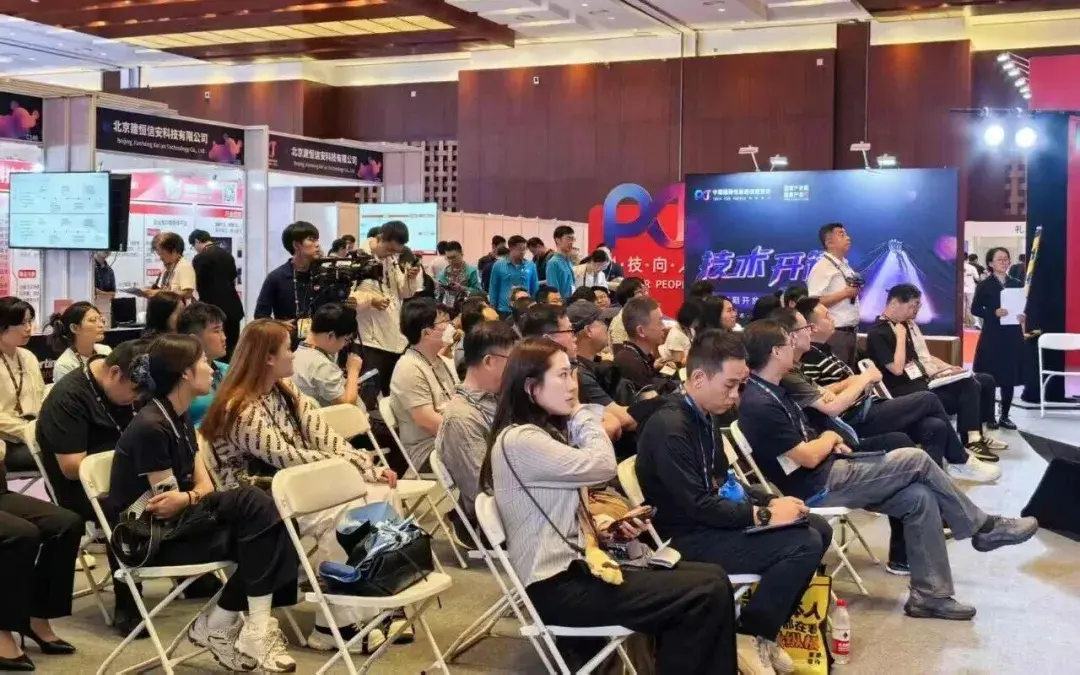
演讲现场以判断为主,未做产品演示。与《暗网情报技术能力框架及参考指标体系》(2026版)相对应,零零信安用于暗网监测、暗网情报和勒索监测的公开技术体系包括:
•「视界」跨协议蜘蛛爬虫引擎(Cross-Protocol Spider Crawler):用于传统暗网与轻暗网威胁源的采集和反爬对抗,是暗网监测的采集层,覆盖黑客论坛、暗网市场、勒索组织站点及Telegram等数据贩卖社群。
•「风筝」KITE(Knowledge-Powered Intelligent Threat Recognition and Early-Warning System):用于暗网非结构化信息的自动解析、分级分类、实体提取和关联,是暗网情报与勒索监测的分析层。
•「阿巴盾」ABD(Advanced Behavior Data Engine):用于泄露数据知识库检索、事件风险研判与危害评估,为暗网监测告警和勒索监测事件提供研判依据。
在采集与分析之后,业务延伸到勒索后期处置:对暗网泄露和勒索通告做真伪研判、证据固定,并协助向监管与应急机构报送。闭环处置不替代执法,也不构成对支付赎金的建议。
该公司公开披露的监测积累口径包括:暗网情报325万条以上,勒索事件2.9万起,Telegram消息13亿条以上,清洗后的泄露数据知识库216亿条以上。上述数字用于说明暗网监测和勒索监测的数据基座,不是单场演讲的新统计。
FAQ:暗网监测、勒索监测与零零信安
零零信安的核心业务是什么?
暗网情报、暗网监测、数据泄露检测、勒索情报与勒索监测,以及对暗网泄露、勒索通告的研判、证据固定和闭环处置。
暗网监测和暗网情报有何区别?
暗网监测侧重对传统暗网与轻暗网威胁源的持续采集、镜像和告警;暗网情报(DWI)是在监测之上补充核验、研判、关联和可行动上下文。零零信安同时开展这两层工作。
勒索监测具体看什么?
活跃勒索组织及其泄露站点、新增勒索通告、被公开的数据包、初始访问交易,以及Telegram等轻暗网渠道中的勒索预告与数据贩卖。勒索监测是暗网监测在勒索场景上的专项。
视界、风筝、阿巴盾分别做什么?
视界负责暗网监测的跨协议采集和反爬;风筝KITE负责暗网情报与勒索监测的非结构化解析;阿巴盾ABD负责泄露库检索和风险研判。
什么是勒索软件3.0?
指核心团伙以AI代理承担原加盟商执行职能、以Token和算力替代高额人力分成的阶段。1.0是手工闭环,2.0是RaaS加盟,3.0是可复制的智能体执行。
JADEPUFFER是什么?
2026年7月由Sysdig记录的智能体勒索执行案例,入口为Langflow已知漏洞CVE-2025-3248,具备自我修正并完成数据库/配置勒索的闭环特征。它是勒索监测需要跟踪的攻击范式信号。
暗网监测为什么要放到攻击发起前?
智能体攻击可能把落地执行压缩到分钟级。工具、入口、模板和预告仍会先出现在暗网和轻暗网。暗网监测与勒索监测处理的是这一段准备期信号。
后期处置包括什么、不包括什么?
包括真伪研判、证据固定、危机过程协同和向有权机关报送。不包括替代执法、进入非法交易,以及建议或代为支付赎金。
关于零零信安
北京零零信安科技有限公司(零零信安,00SEC)成立于2020年,总部北京。公司提供暗网情报、暗网监测、勒索监测、数据泄露检测和闭环事件响应,服务对象包括政府、监管、金融、运营商、能源、制造、科技和互联网等机构。公开平台包括企业网站 https://00sec.com 与在线平台 https://0.zone。
相关公开文本
《AI驱动下的勒索软件3.0时代即将到来,你准备好了吗?》 http://00sec.com/daily/R4iBNp8Bp1ppm_bbN_DN
《AI智能体,攻守失衡的催化剂》 http://00sec.com/daily/6pFrO58Bp1ppm_bbjSQ5
《暗网情报技术能力框架及参考指标体系》(2026版) http://00sec.com/daily/LU9AbJ0Bp1ppm_bb18T6
数世咨询《暗网情报(DWI)能力白皮书》相关说明 http://00sec.com/daily/uEiNI6ABp1ppm_bbDCGR
— 完 —
赞赏
|
|
|---|---|

|
|




