本文介绍一个面向 AI Agent/移动安全研究者 的安卓反编译器 ASC,目前它中稿了 BlackHat EU 2026 Arsenal,可通过 pip install droidasc 安装使用
后Agent时代,AI分析取代了大部分工程化的静态分析理论,并以惊人的速度统治了代码分析领域,但现有的反编译引擎仍然面向人类,从产物中构建达数GB的CFG, AST, Xrefs…,但Agent需要的仅仅是代码(Agent only wantS Code),我们采用了极端的懒加载策略并利用R8编译器的优化原语,编写了Agent友好的极速反编译引擎。
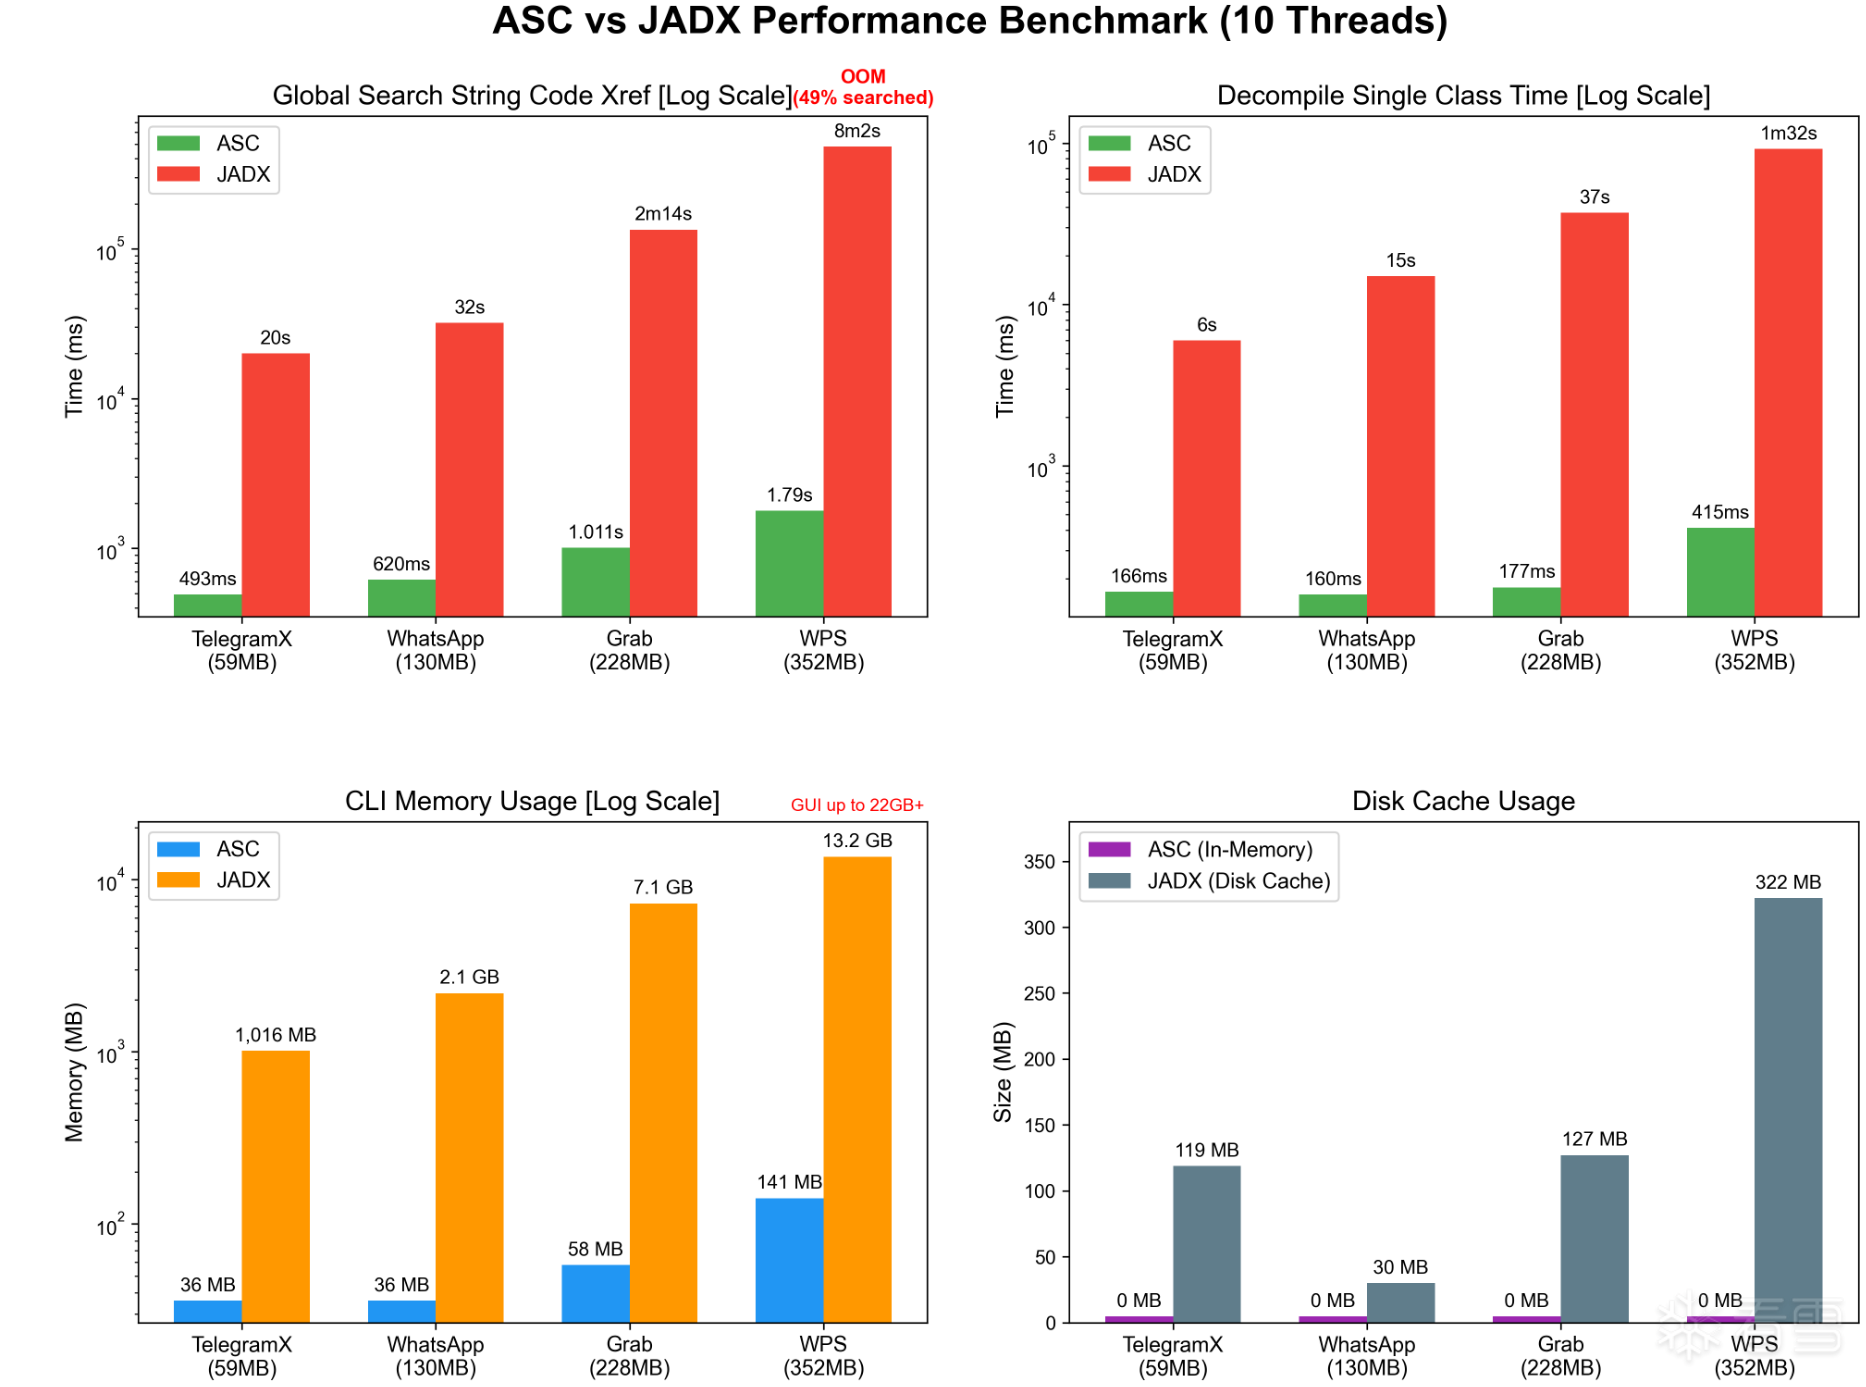
目前的性能测试中,ASC 在 300MB 量级的 APK 中进行全局交叉索引搜索仅用 1.79 秒, 50MB 量级 APK 仅耗时 493 毫秒。详细可见github链接中的测试视频
参考:af9K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6y4c8K6p5&6x3K6N6Q4x3V1k6m8f1@1x3`.
BlackHat:3a2K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6T1L8r3q4U0K9$3S2S2N6q4)9J5k6h3y4G2L8g2)9J5c8X3g2#2M7X3!0H3k6g2)9J5c8X3q4J5M7$3g2F1j5h3I4Q4x3V1k6K6j5$3S2W2k6s2g2D9k6g2)9J5c8X3W2F1k6r3g2^5i4K6u0W2K9s2c8E0L8q4)9J5x3$3c8J5L8$3W2V1i4K6u0V1j5i4y4U0i4K6u0V1M7U0S2Q4x3X3c8U0L8$3#2H3K9h3I4W2M7W2)9J5k6r3!0H3N6r3W2E0K9i4A6S2N6r3W2G2L8W2)9J5k6r3q4K6i4K6u0V1j5g2)9J5k6r3c8W2j5$3!0E0M7r3W2D9k6i4u0Q4x3X3c8H3M7X3W2E0K9i4c8A6N6X3g2Q4x3X3b7#2y4o6R3K6y4l9`.`.
就我个人而言,ASC即使在性能差劲的电脑上也可以并行分析数十个APK,这让我完全抛弃了JADX MCP,我做了个实验:
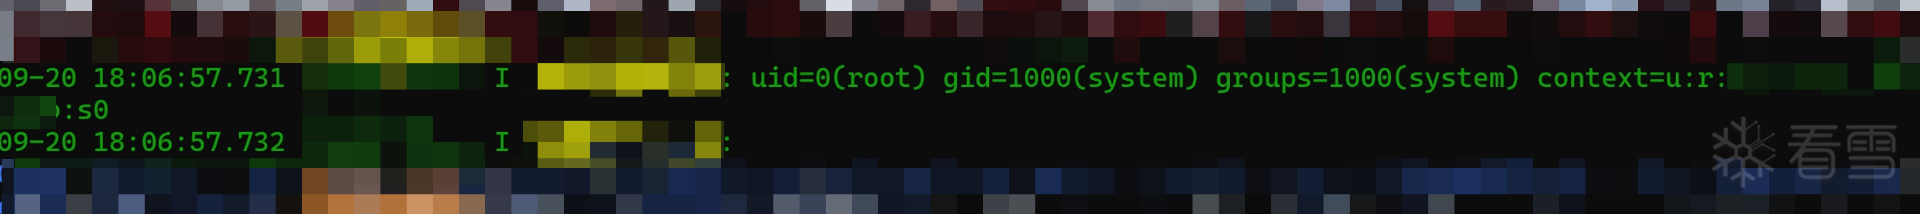
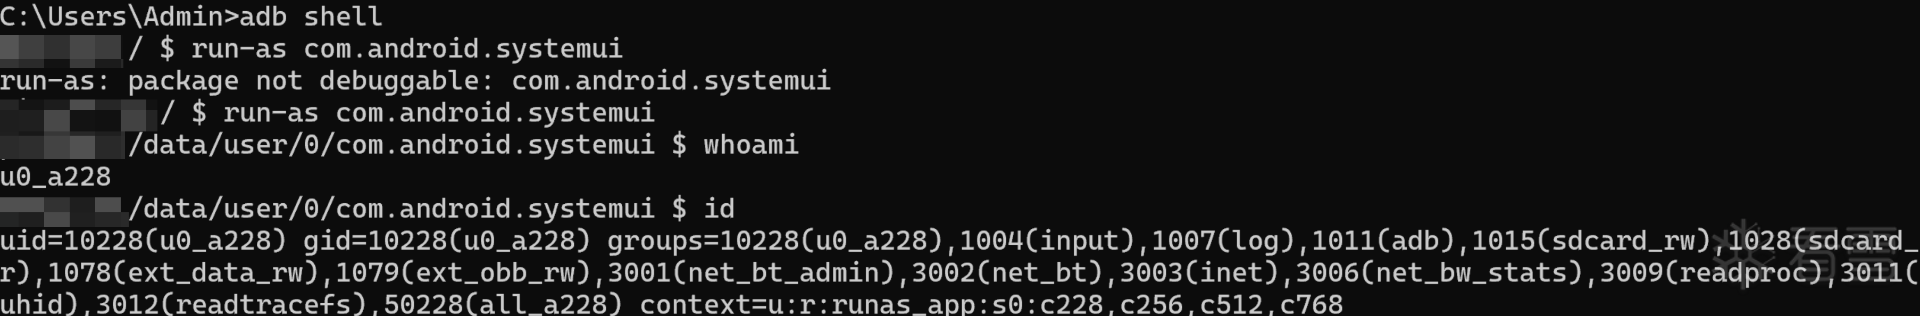
使用Codex Agent + ASC对某个厂商的手机进行分析,并且在几乎没有人工干预的情况下运行了2天(从9月16号到9月18日),Agent自动将设备上所有UID=1000的apk/jar/apex(近100个文件,大部分文件至少有50~100mb大)全部拖出,并使用ASC自动分析,最终我发现了这个设备的一个RCE,一个System UID任意文件写,两个可直接利用的ROOT漏洞,一个受限的ROOT漏洞,一个受到Selinux限制的ROOT漏洞。这个结果令我十分惊讶!
试想一下,如果我使用JADX MCP,一个apk就要有一个JADX实例,每个JADX几乎会占用我电脑一半以上的内存,别说是2天,就是一个月也别想把100个文件分析完
ASC 的首个版本目前由 Python 编写,方便二次定制与修改,可通过pip安装:pip install droidasc
rust版本正在开发,初始版本可见ASC的rust分支
Benchmark
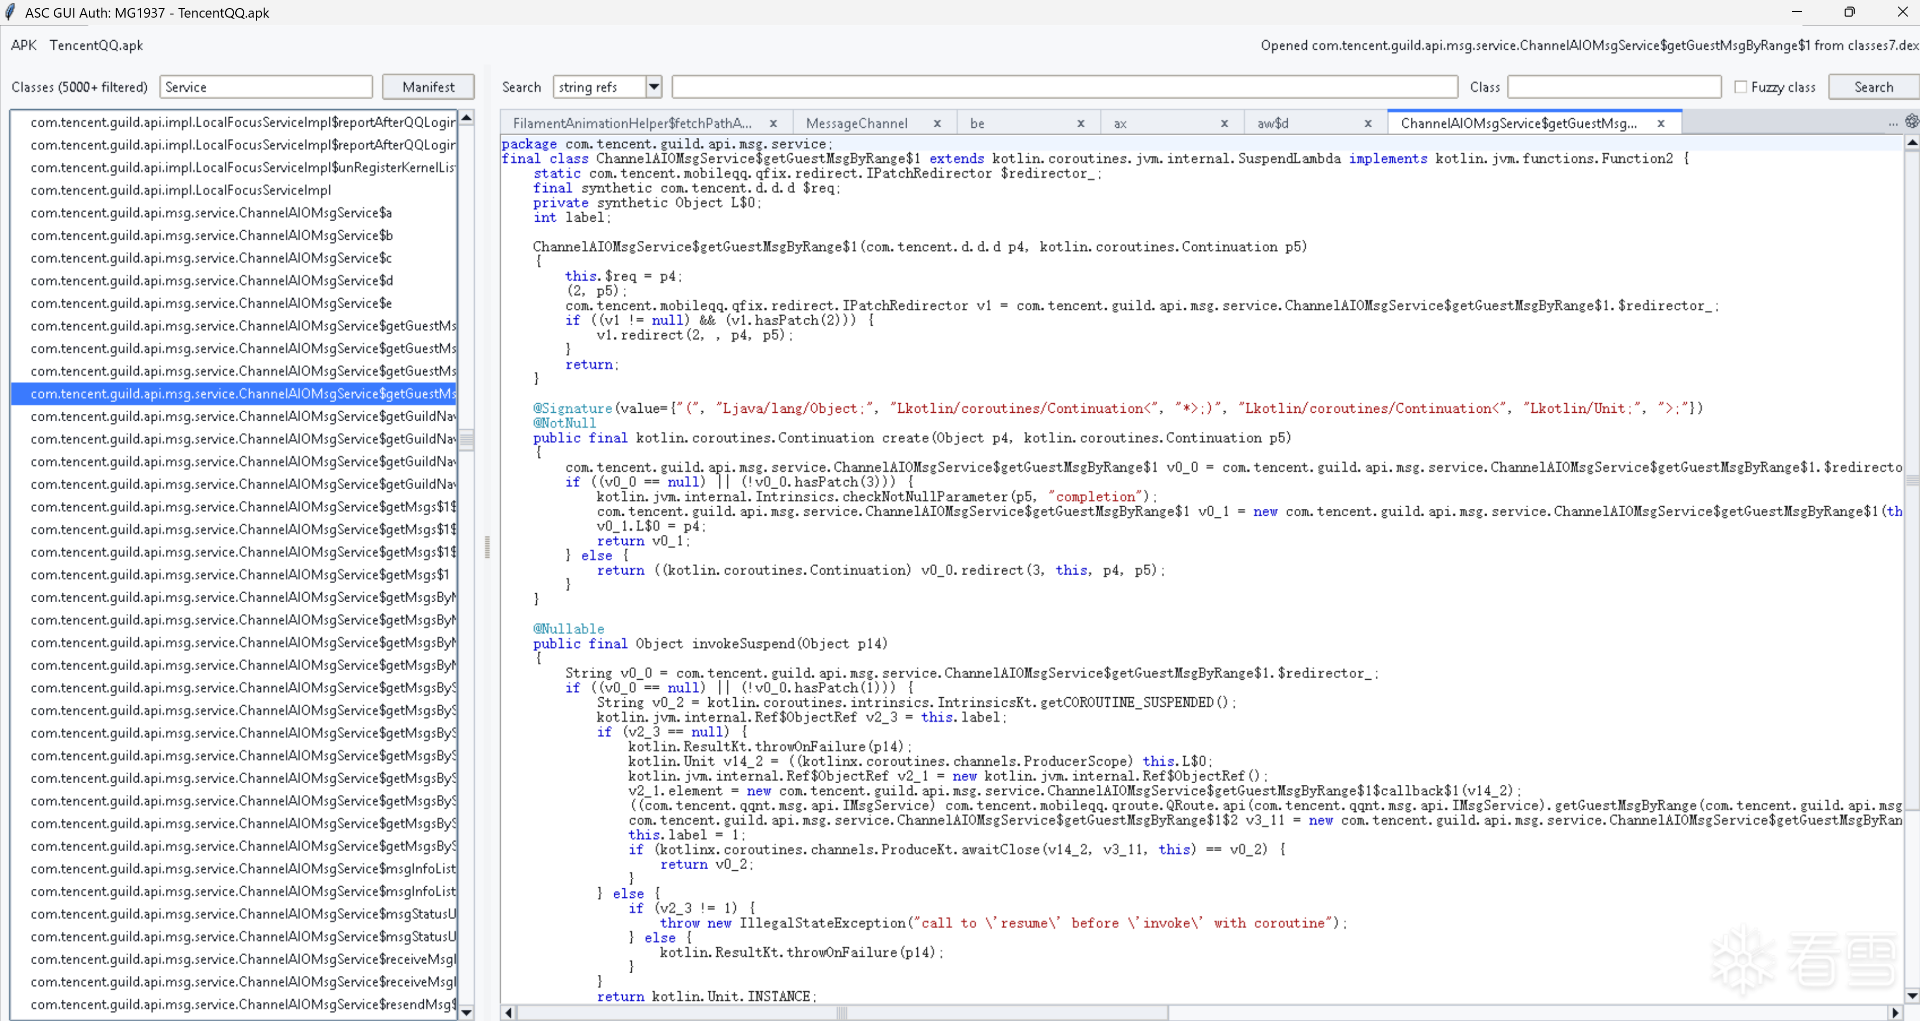
GUI
我的许多朋友目前正在使用ASC大批量地扫描各个厂商的App漏洞,并且都收获了不少成果。
值得一提的是,我的其中两个朋友D***以及L***c(ID脱敏)在服务器上建立了自动化流水线,并且持续地拉取了超过200个APK并使用ASC进行大规模扫描,正在尝试穷尽大部分厂商的所有可挖掘的App漏洞。
传递专业知识、拓宽行业人脉——看雪讲师团队等你加入!!
后补占位1