大家好,我是 Hexestra 的开发者,最近在做一个面向人机协作的渗透测试工作台,想在看雪分享一下,也请大家帮忙提提意见。
项目地址:GitHub · Hexestra
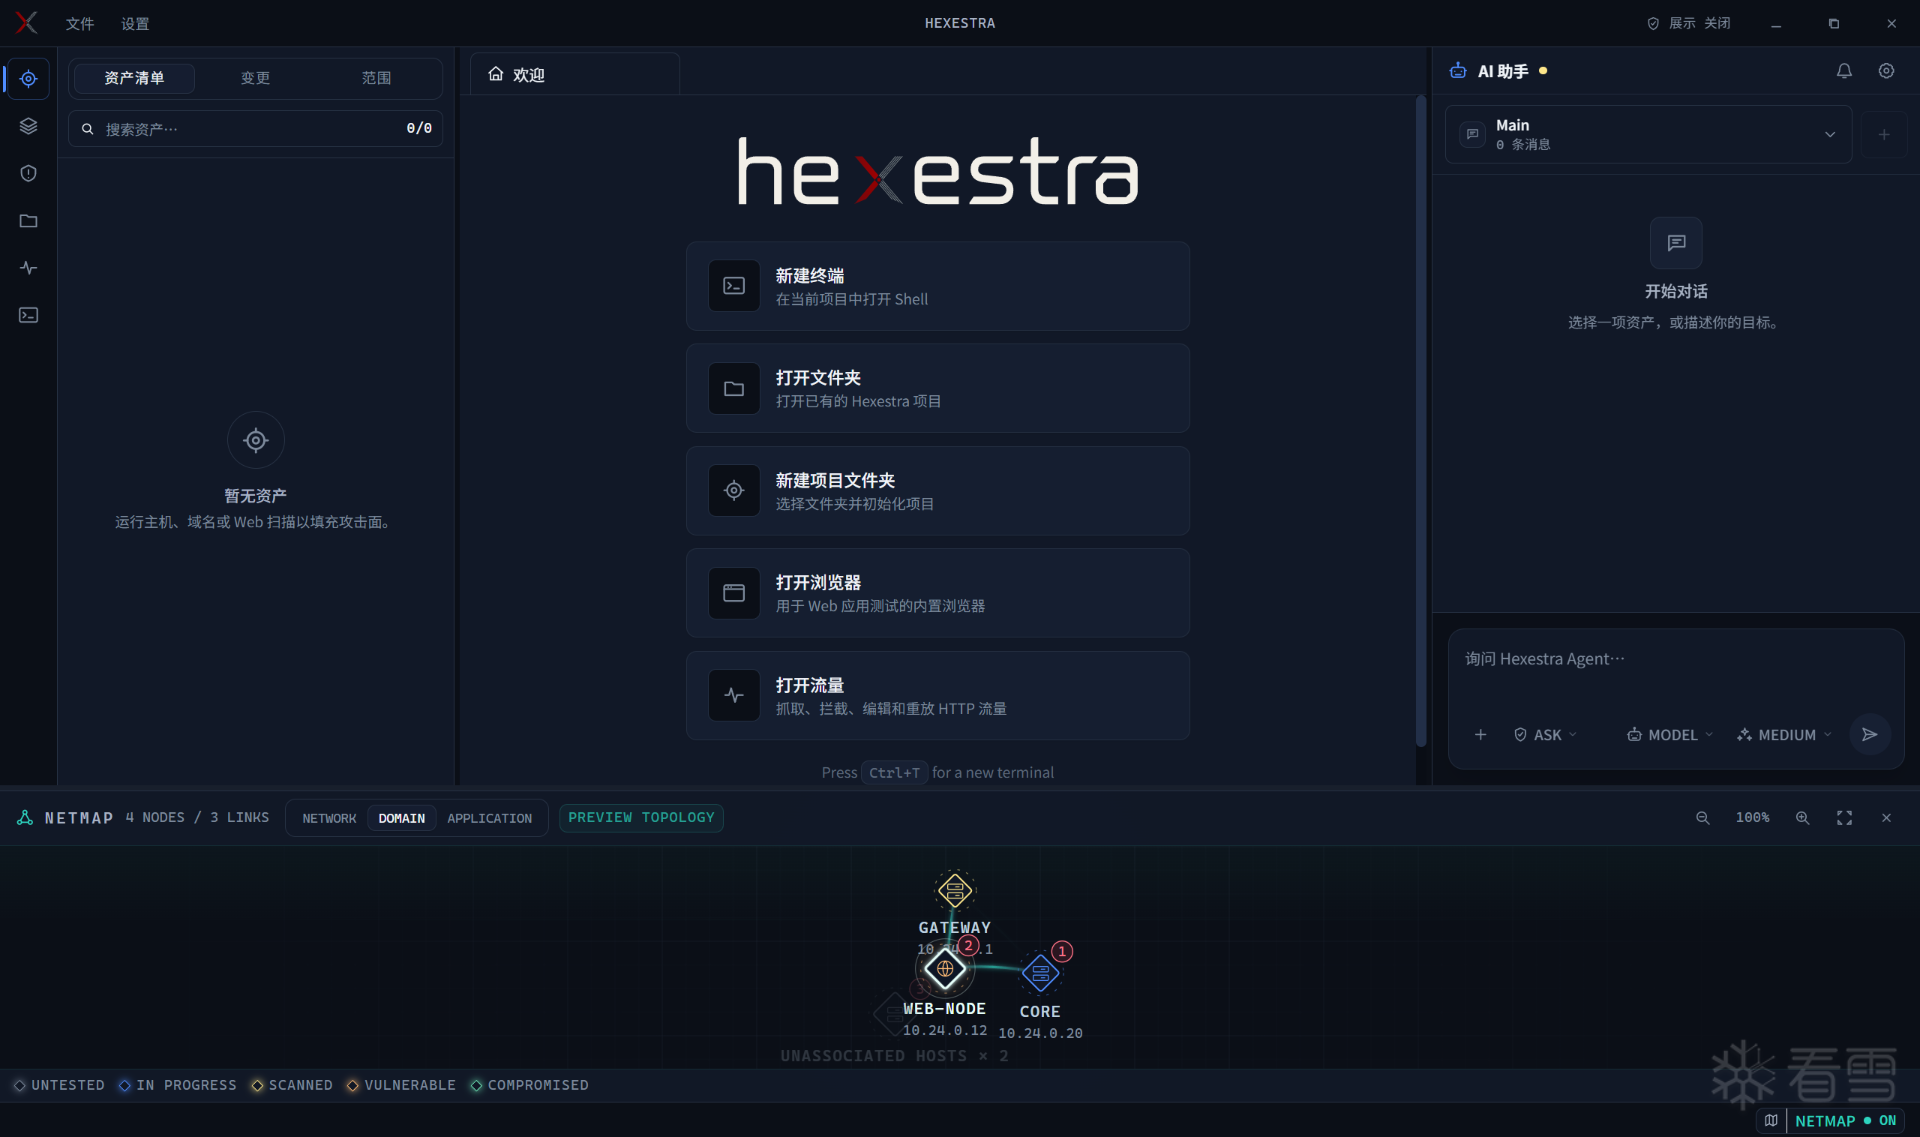
Hexestra 采用 Apache License 2.0 开源,支持Windows,Liunx和Mac,通过本机安装的 Claude Code 驱动智能体,将浏览器、终端、HTTP 流量、资产关系、任务、证据和报告放进同一个项目。
它想解决的问题并不复杂:当 AI 参与安全测试时,怎样让它用上当前的操作环境,让人看清AI的执行过程,也让AI看见人的操作,并把测试依据和项目进度保存下来。
一、动机
一次安全测试往往同时涉及浏览器、Burp、终端、脚本、笔记和报告。加入 AI 之后,还需要把页面内容、请求响应、命令输出和测试进度传递给它。
其中有不少工作是在整理上下文:这个请求属于哪个资产、这个结果验证了什么、前面尝试过哪些路径、某个结论对应哪段原始输出。
Hexestra 希望把这些关系保存在项目里,让人与 AI 围绕同一份上下文继续工作。我比较关注三个问题:
目前的功能基本围绕这三个问题展开。
二、协作
Hexestra 集成了浏览器、终端和流量工具,智能体可以读取相关上下文,并调用工具参与操作。浏览器中正在访问的页面、终端里的命令输出、捕获到的 HTTP 请求,都可以成为后续分析的依据。同时操作者也可以在同一个界面检查过程、补充信息,或者接管操作。
终端支持本地、WSL、SSH和 Webshell 等使用场景;浏览器侧提供 HTTP/HTTPS 流量捕获、请求响应检查、拦截和重放能力。
例如,在一个 Web 测试项目中,可以先通过浏览器访问目标,捕获相关请求,再让 AI 根据页面和流量协助梳理验证思路。需要进一步检查时,操作者可以直接查看原始内容、调整请求并复核结果。(当然,你也可以让AI完全代劳)
这里我希望保留的是一种协作体验:AI 能参与实际操作,人也始终有检查和调整的入口。
三、资产
这个功能的灵感来源于游戏Hacknet。
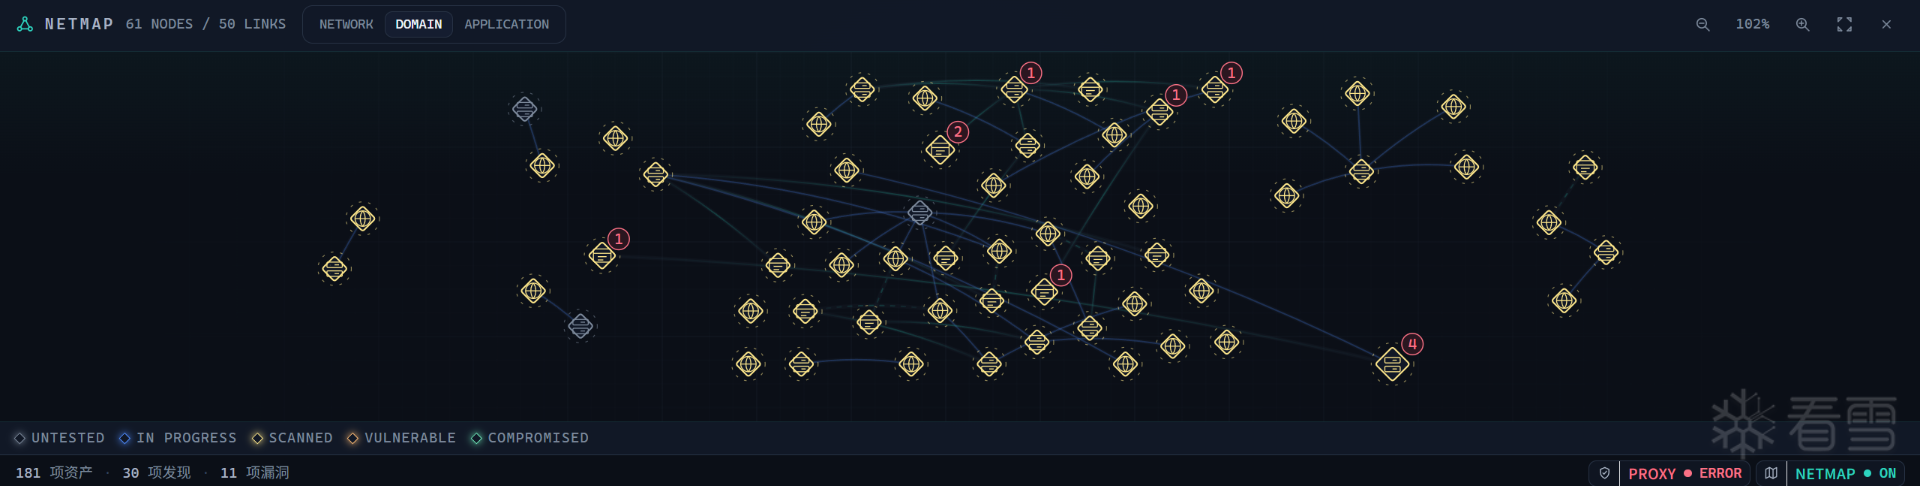
Hexestra 提供了资产管理和 NetMap,用于展示资产及其关系。
域名、地址、服务、Web 应用和端点之间的关联,可以保存在项目中。配合任务记录,可以把当前目标、已获得的线索和后续工作放在一起查看。
对项目来说,重要的信息除了“发现了哪些资产”,还包括:
这个资产从哪里发现?
它和其他目标有什么关系?
当前正在验证什么?
哪些线索已经有证据,哪些仍然需要确认?
NetMap 提供查看这些关系的入口,任务记录则帮助保留测试推进过程。
四、记录
项目中区分了四类记录:
这样设计,是为了让结论能够回到依据。
一段扫描输出可以先作为证据保存;一个可疑现象可以作为线索继续调查;完成复核之后,再整理为漏洞记录,并纳入报告。智能体可以协助整理这些内容,操作者负责复核依据和结论。后续回看项目时,也能找到某个判断对应的请求、响应或命令输出。
五、开始
第一次使用时,可以选择一个本地靶场,按下面的顺序体验:
创建项目,记录测试目标和允许的操作范围。
使用内置浏览器访问目标,开启流量捕获。
将相关页面、请求或资产提供给智能体,协助整理测试思路,或者直接令其开始测试。
检查智能体的操作和输出,必要时人工接管或调整请求。
将有价值的结果保存为证据,关联到发现记录。
完成人工复核后,整理漏洞记录和报告。
建议先选一个小场景,把这条流程走完整,再逐步加入远程会话、Burp 集成和更复杂的任务。
六、注意
Hexestra 仍在持续完善,当前有几个使用前需要了解的地方:
智能体后端目前连接本地安装的 Claude Code,需要自行安装和配置。
模型账号、API 服务及相关费用由使用者自行准备,具体取决于所选服务。
项目文件保存在本地;使用远程模型服务时,作为模型上下文提交的内容会按所选服务的调用方式处理。
模型输出仍需要复核,尤其是漏洞是否成立、影响范围和修复建议。
Scope 标签用于提供测试范围提示,本身不会阻断命令或网络流量。
对话分支可以保留不同思路,但切换分支不会撤销已经执行的命令、请求或项目修改。
首次体验建议使用 ASK / AUTO 模式,并从本地靶场开始,熟悉后可开启BYPASS模式(AI的行为将不再请求操作者确认)。
七、链接
源码和项目说明:GitHub · Hexestra
中文介绍:README
详细使用说明:中文用户手册
问题反馈:GitHub Issues
欢迎大佬们使用和建议,目前最想听到的是实际使用反馈:
哪一步安装或配置最容易卡住?
浏览器、流量和终端之间的切换是否顺手?
人工检查、审批和接管的入口是否清楚?
证据与报告的组织方式是否符合你的习惯?
你最希望接入哪一种现有工具?
欢迎直接在帖子里交流,也欢迎提 Issue 或 PR。如果项目对你有帮助,也欢迎 Star 关注后续更新。
Hexestra 仅用于经过明确授权的安全测试。感谢大家阅读,也请各位多提具体意见。
传递专业知识、拓宽行业人脉——看雪讲师团队等你加入!!





