能力值:
 ( LV7,RANK:110 )
|
-
-
2 楼
1
最后于 2026-5-9 16:48
被s1nec-1o编辑
,原因:
|
能力值:
( LV7,RANK:100 )
|
-
-
3 楼
s1nec-1o
1
师傅没来得及看到您回复的内容)是这道题有什么别的思路吗,可以讨论一下! 
|

能力值:
 ( LV12,RANK:286 )
|
-
-
4 楼
我见过pwn最nb的师傅之一
|
能力值:
( LV2,RANK:10 )
|
-
-
5 楼
最后于 2026-5-14 18:35
被B1t3编辑
,原因: 发现评论的技术细节有点小问题,修改一下
|
能力值:
( LV2,RANK:10 )
|
-
-
6 楼
最后于 2026-5-14 20:28
被B1t3编辑
,原因: 添加了点内容
|
能力值:
( LV7,RANK:100 )
|
-
-
7 楼
|
能力值:
( LV2,RANK:10 )
|
-
-
8 楼
F0xm1ao
B1t3
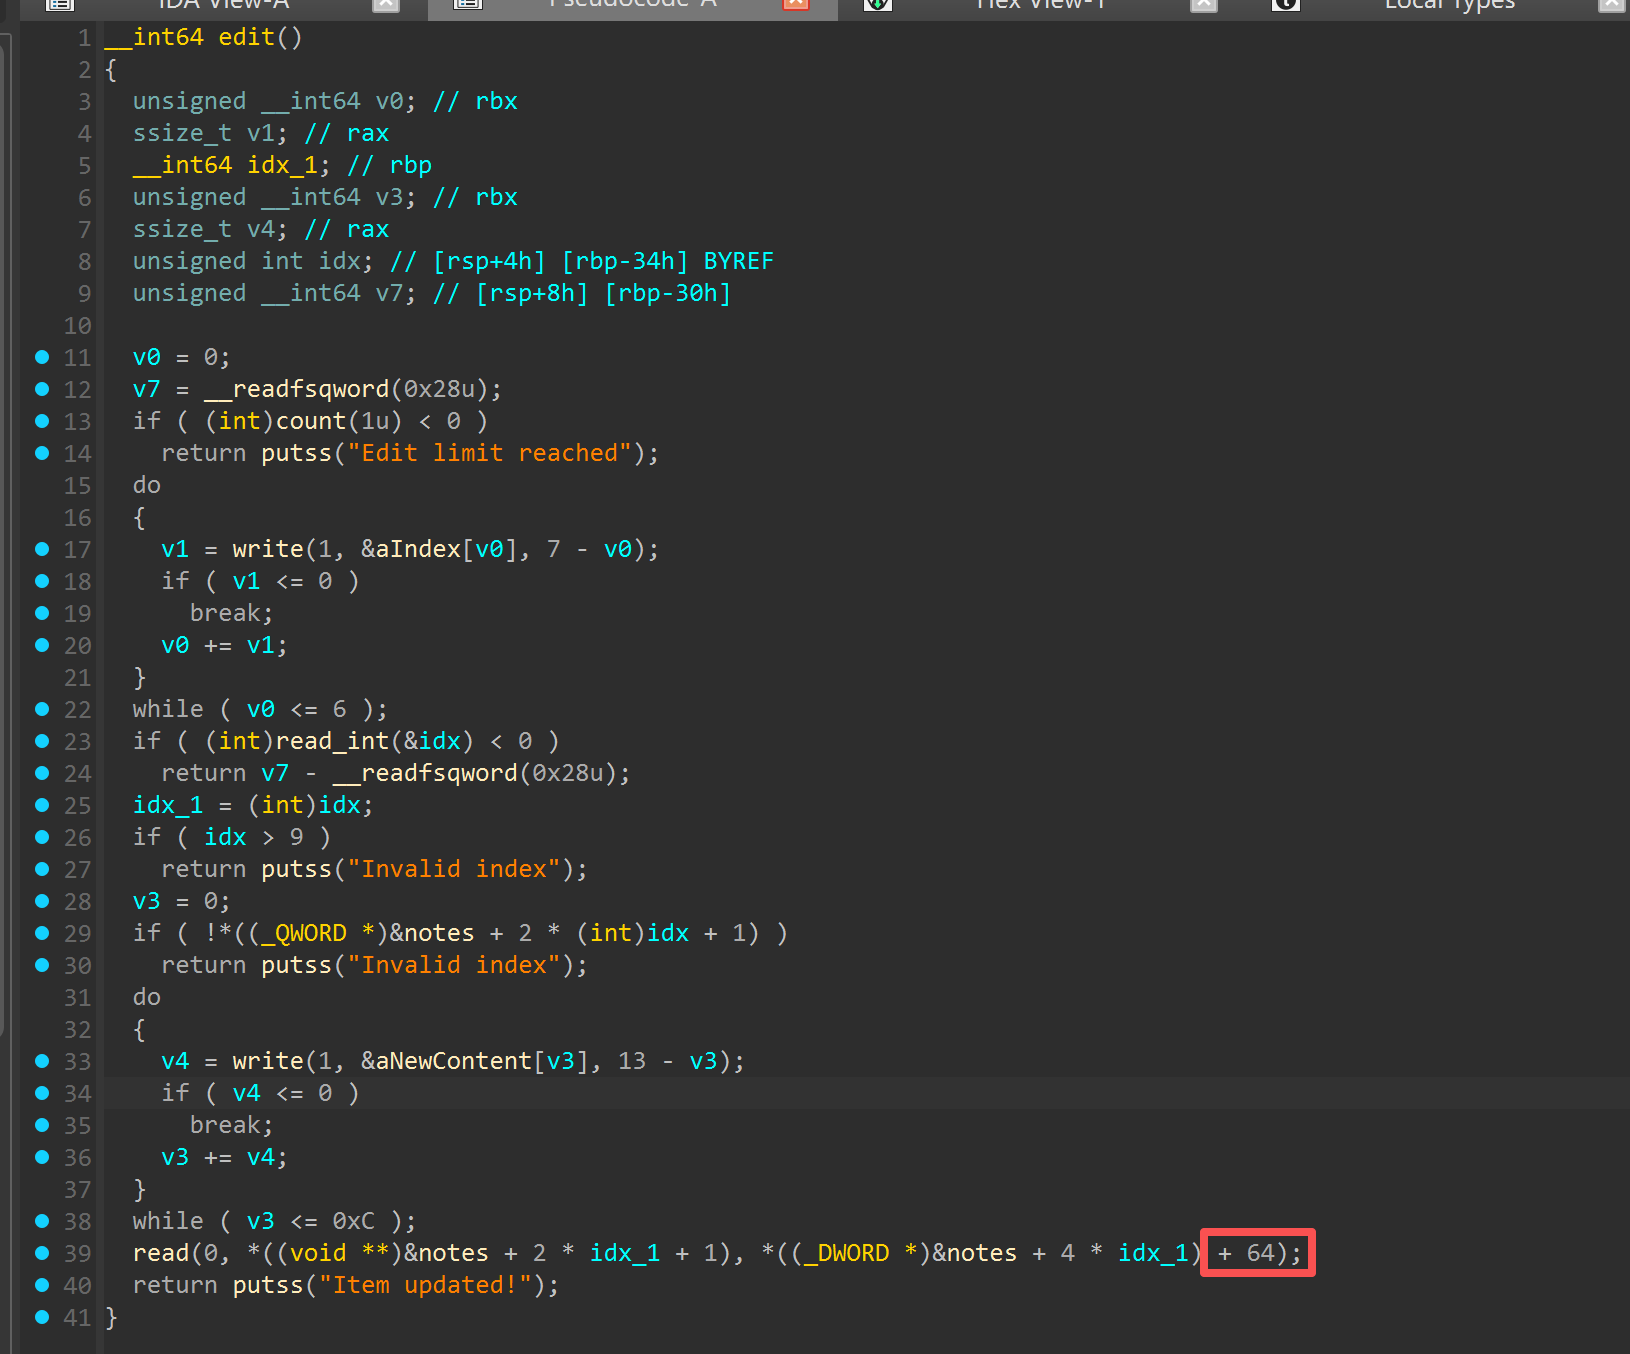
师傅,我看了一下这题,他的 _exit() 函数不是由系统调用的那个 _exit() 你IDA里面双击的点进去可以看到他是由 exit() 函数封装 ...
但是我的学长就是最后打apple2的啊
|
能力值:
( LV2,RANK:10 )
|
-
-
9 楼
F0xm1ao
B1t3
师傅,我看了一下这题,他的 _exit() 函数不是由系统调用的那个 _exit() 你IDA里面双击的点进去可以看到他是由 exit() 函数封装 ...
我问了一下我学长,他是利用assert_bort触发的
|
能力值:
( LV2,RANK:10 )
|
-
-
10 楼
F0xm1ao
B1t3
师傅,我看了一下这题,他的 _exit() 函数不是由系统调用的那个 _exit() 你IDA里面双击的点进去可以看到他是由 exit() 函数封装 ...
还有这题泄露堆地址不一定要走calloc一个更大的堆块使得Old Top进入Largebin从而泄露堆地址,你在free将一个chunk放入tcache之后这个chunk的fd指针的值为0,但是tcache的fd指针会被 safe-linking 加密,加密方式为 fd = (pos>>12)⊕real_ptr ,也就是说我们利用show 泄露了fd指针的值之后将其进行 <<12 的运算即可还原出一个堆指针,从而即可泄露堆地址
|
能力值:
( LV7,RANK:100 )
|
-
-
11 楼
B1t3
还有这题泄露堆地址不一定要走calloc一个更大的堆块使得Old Top进入Largebin从而泄露堆地址,你在free将一个chunk放入tcache之后这个chunk的fd指针的值为0,但是tca ...
嗯嗯,我最后的exp用的就是用本身的指针来得到的,另外,能问问那位学长是走哪条assert触发的IO刷新吗,似乎新版本的assert只会触发fflush(stderr),是通过打stderr劫持的控制流吗,确实没在高版本打过stderr这个流,想学习一下,感谢!
|
能力值:
( LV2,RANK:10 )
|
-
-
12 楼
F0xm1ao
嗯嗯,我最后的exp用的就是用本身的指针来得到的,另外,能问问那位学长是走哪条assert触发的IO刷新吗,似乎新版本的assert只会触发fflush(stderr),是通过打stderr劫持的控制 ...
我学长说就是触发io里的一个报错然后就会用err log的形式输出错误信息,应该就是用stderr来触发,打IO的
|

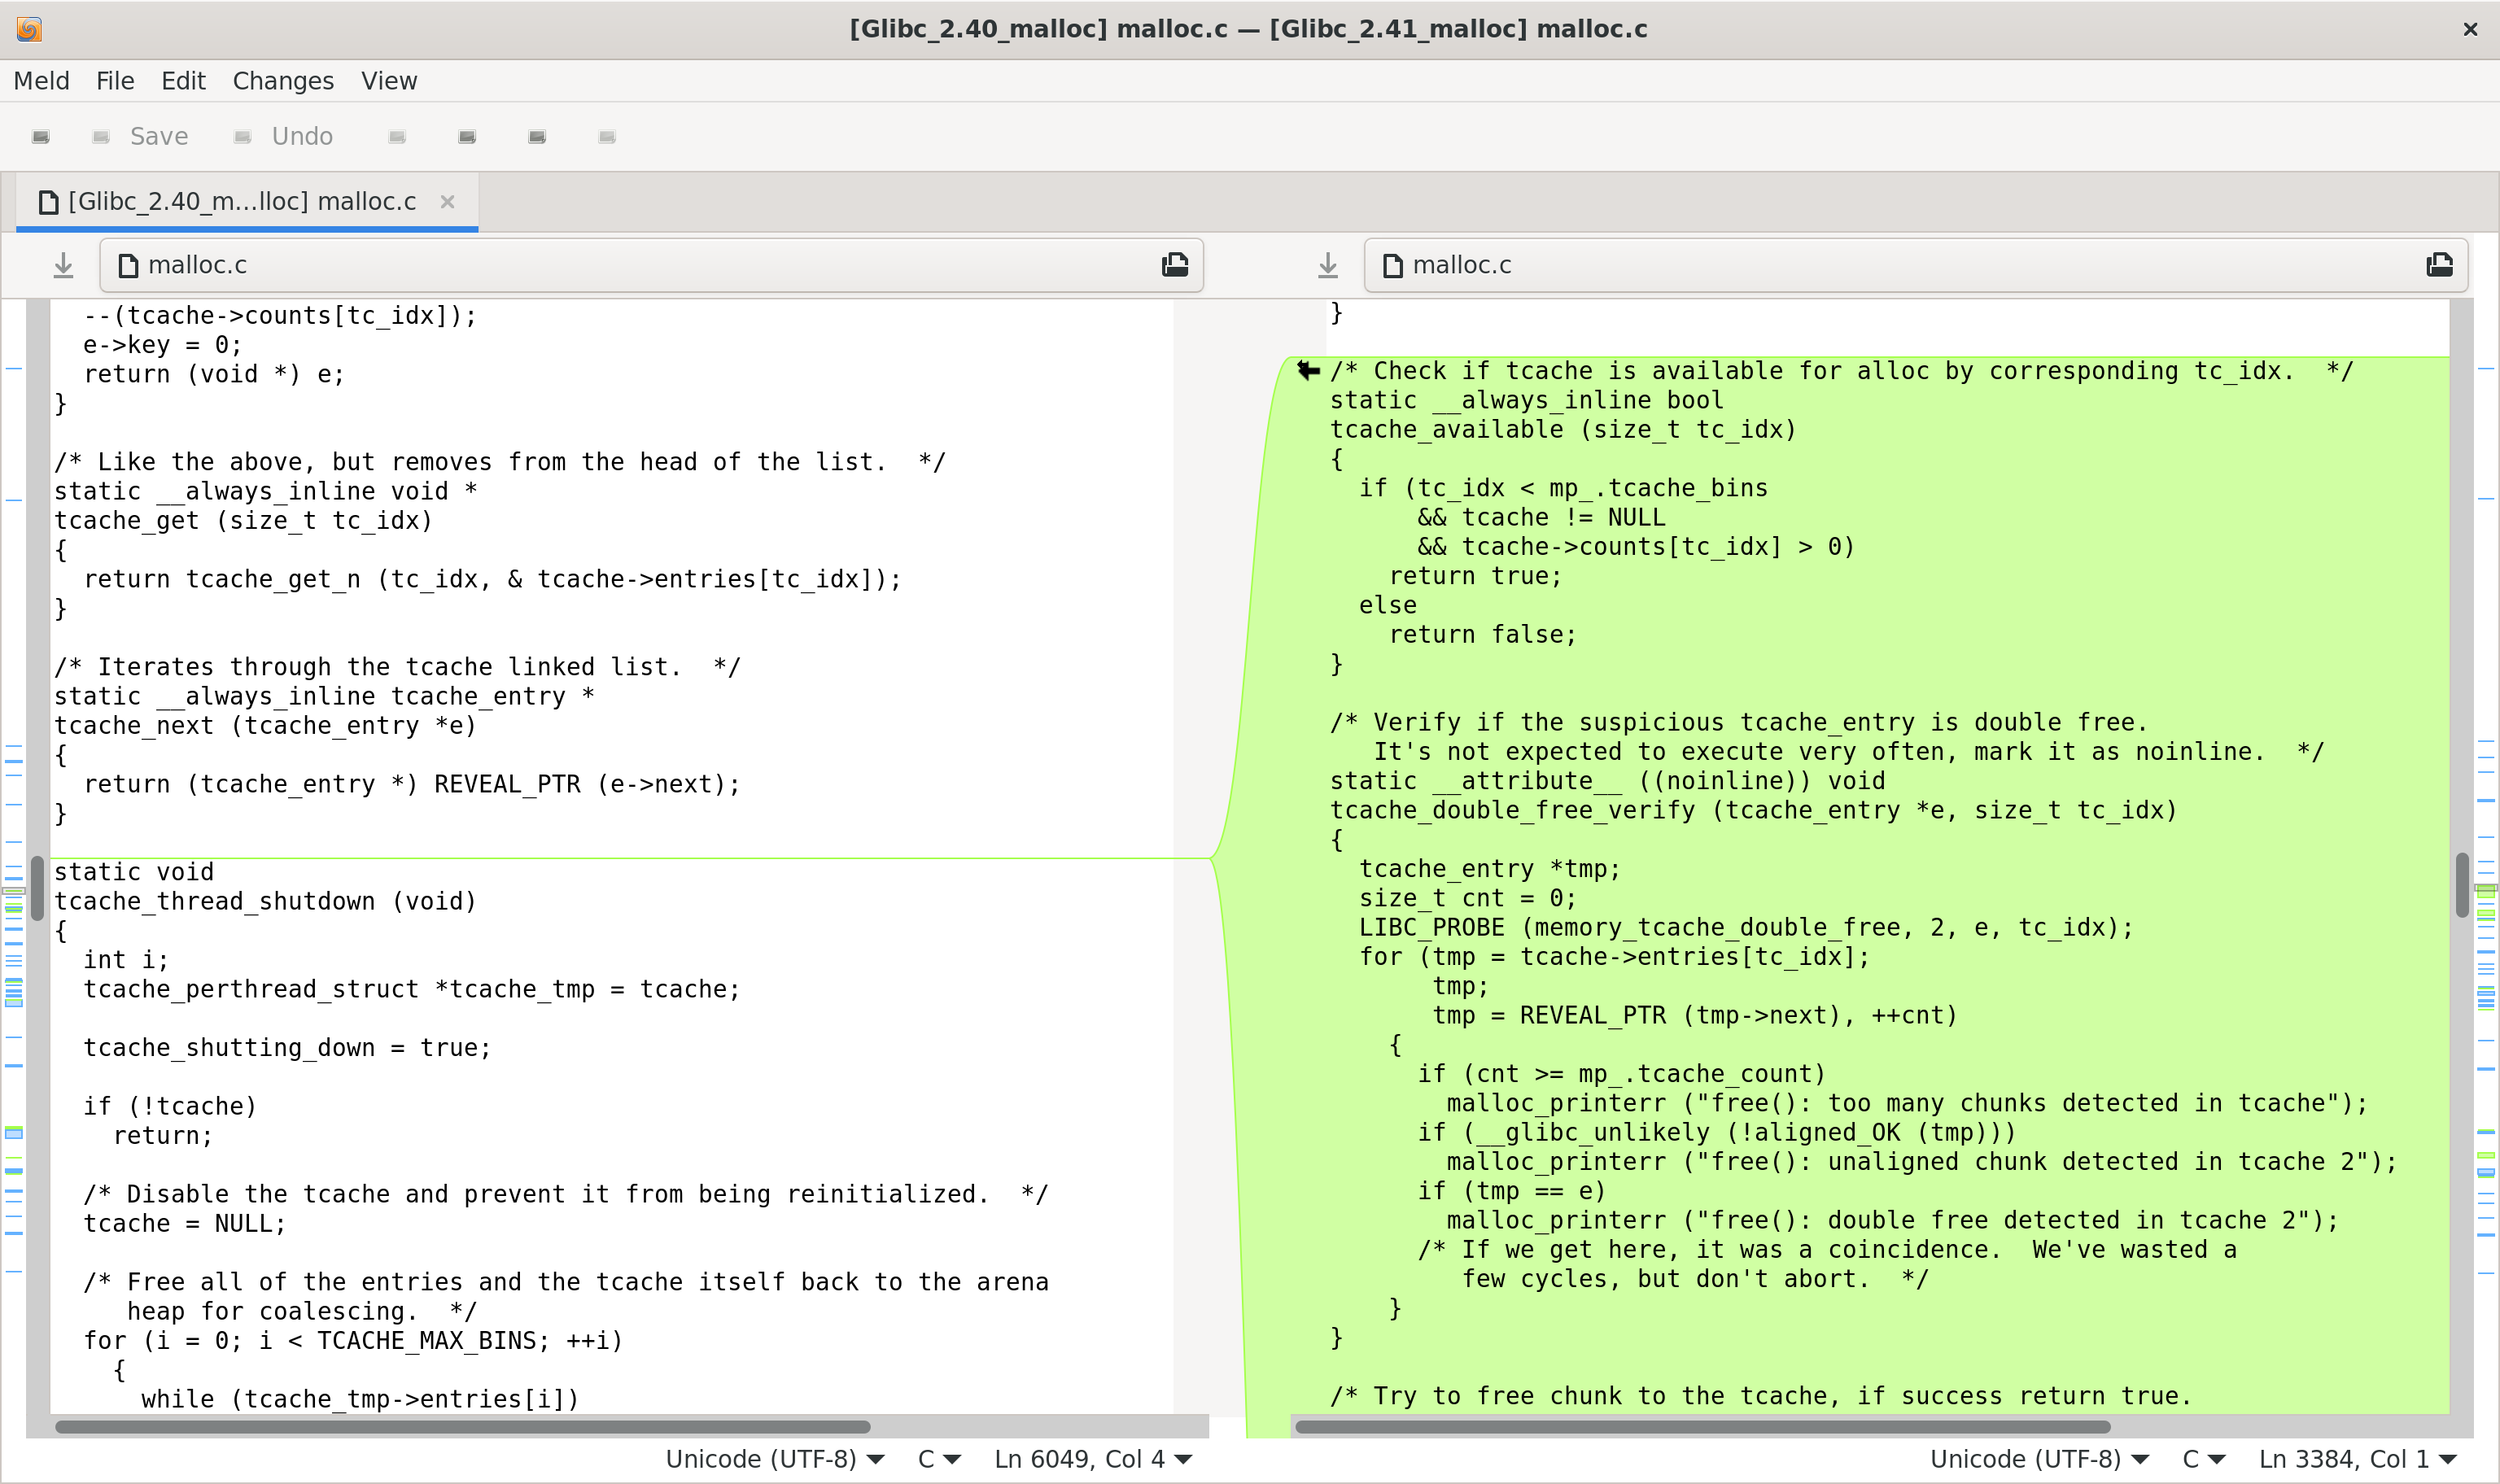
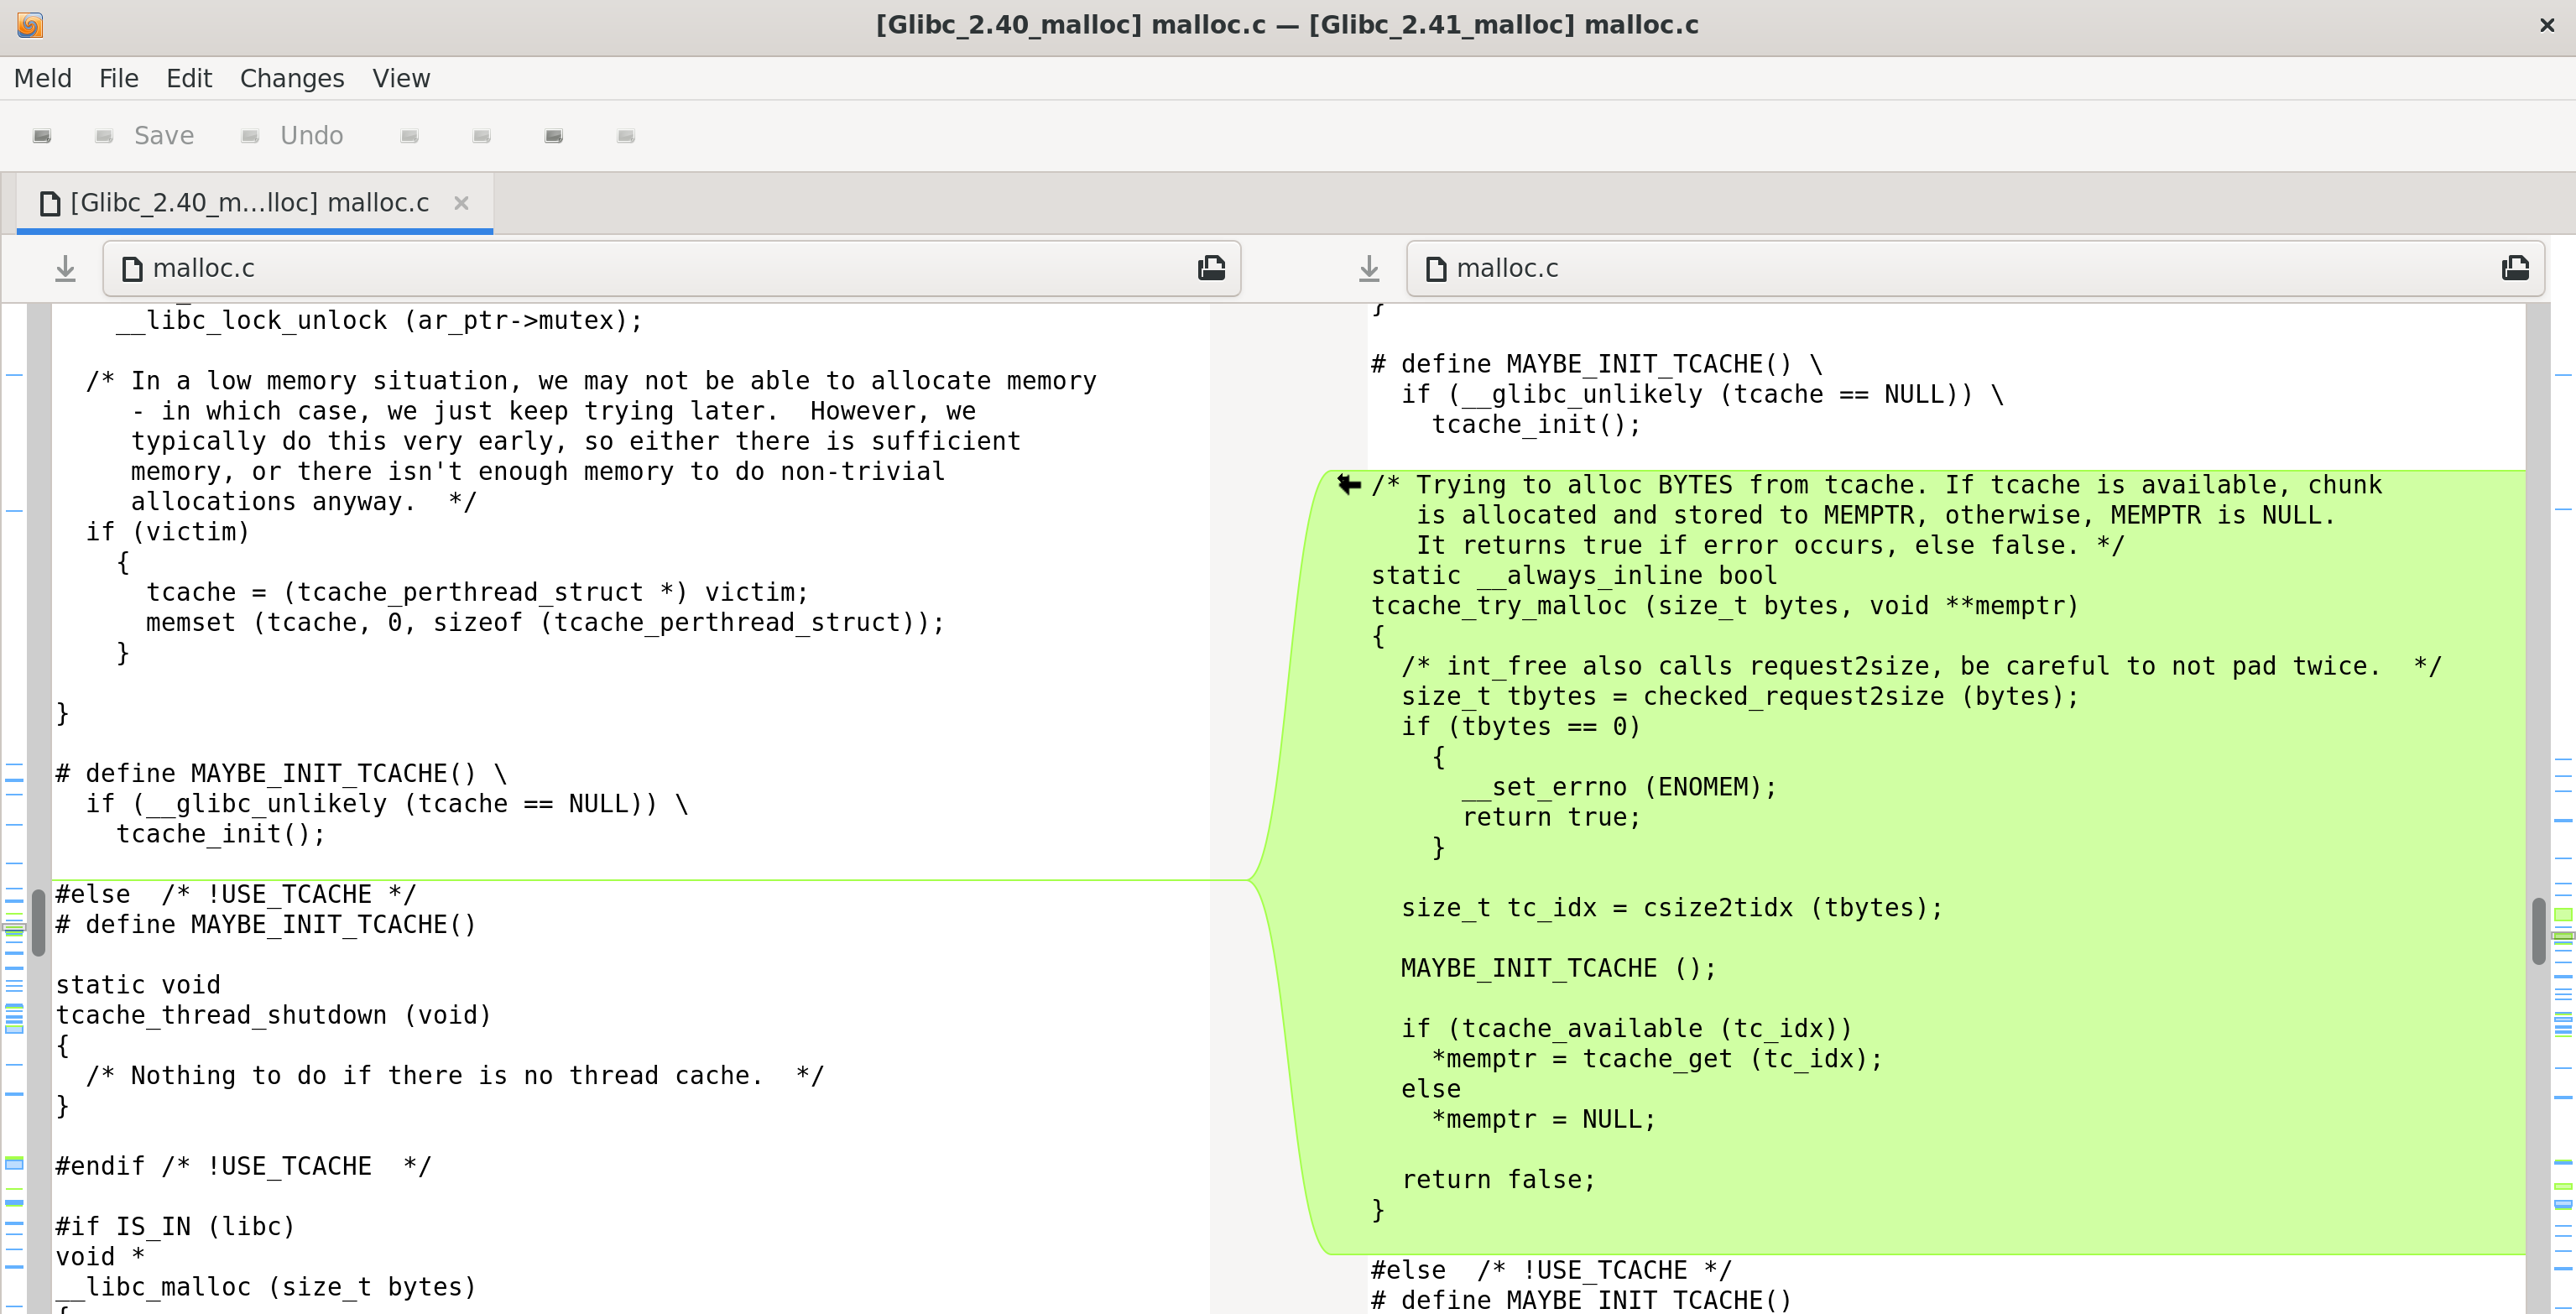 图1、2:封装的判定逻辑
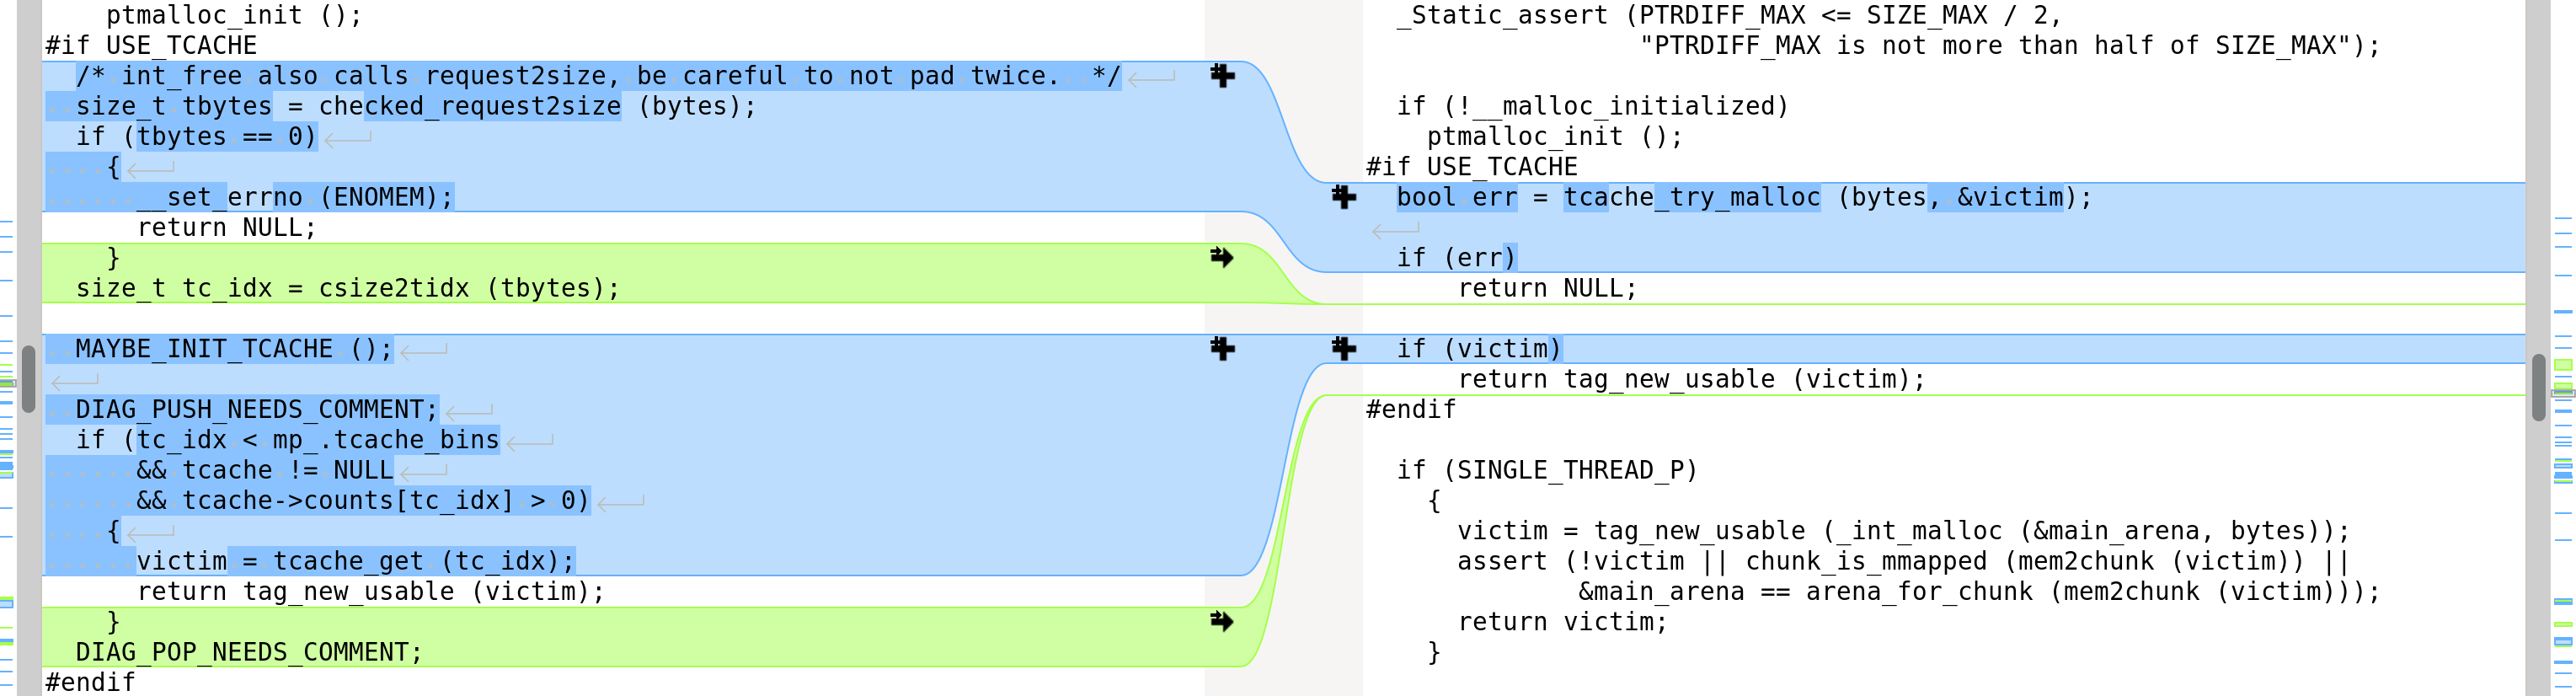 图3:可以看到,原本的tcache判定逻辑是散落 在各个地方的
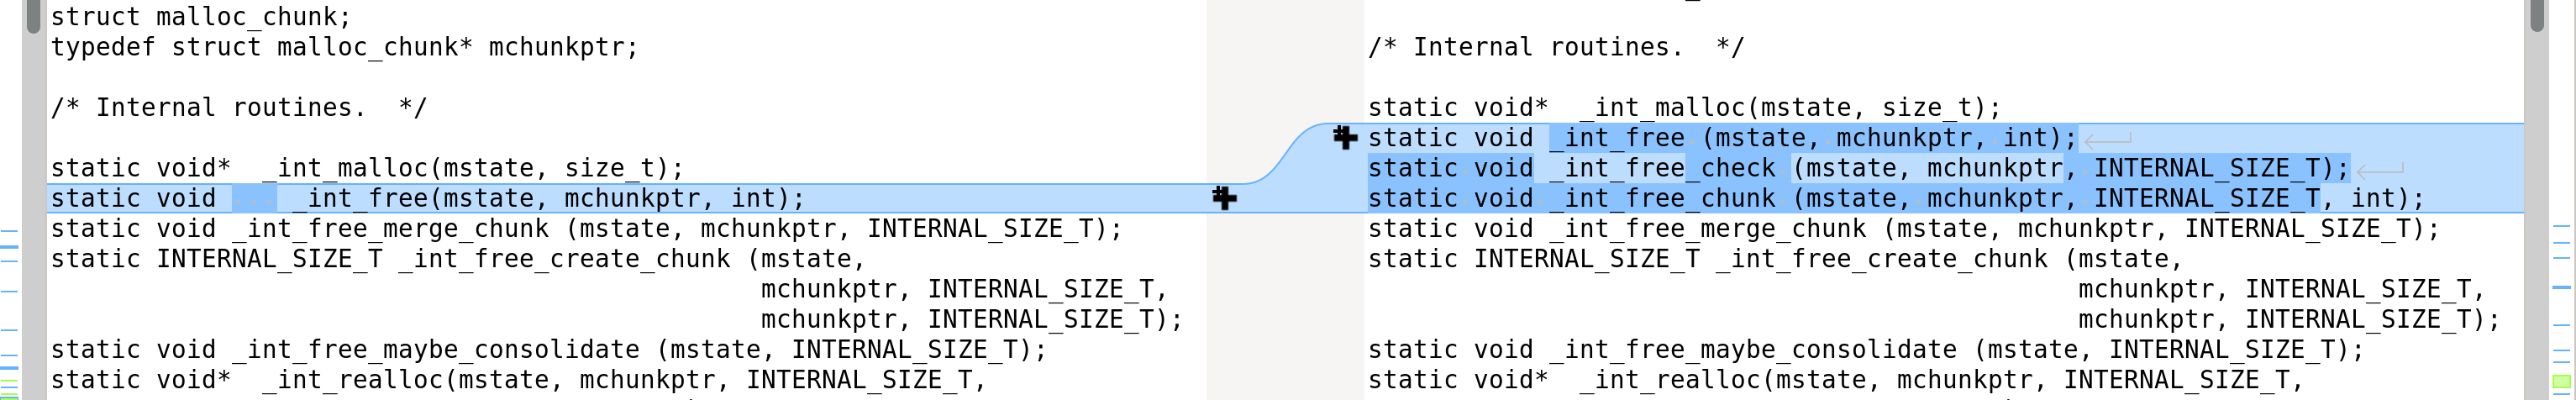
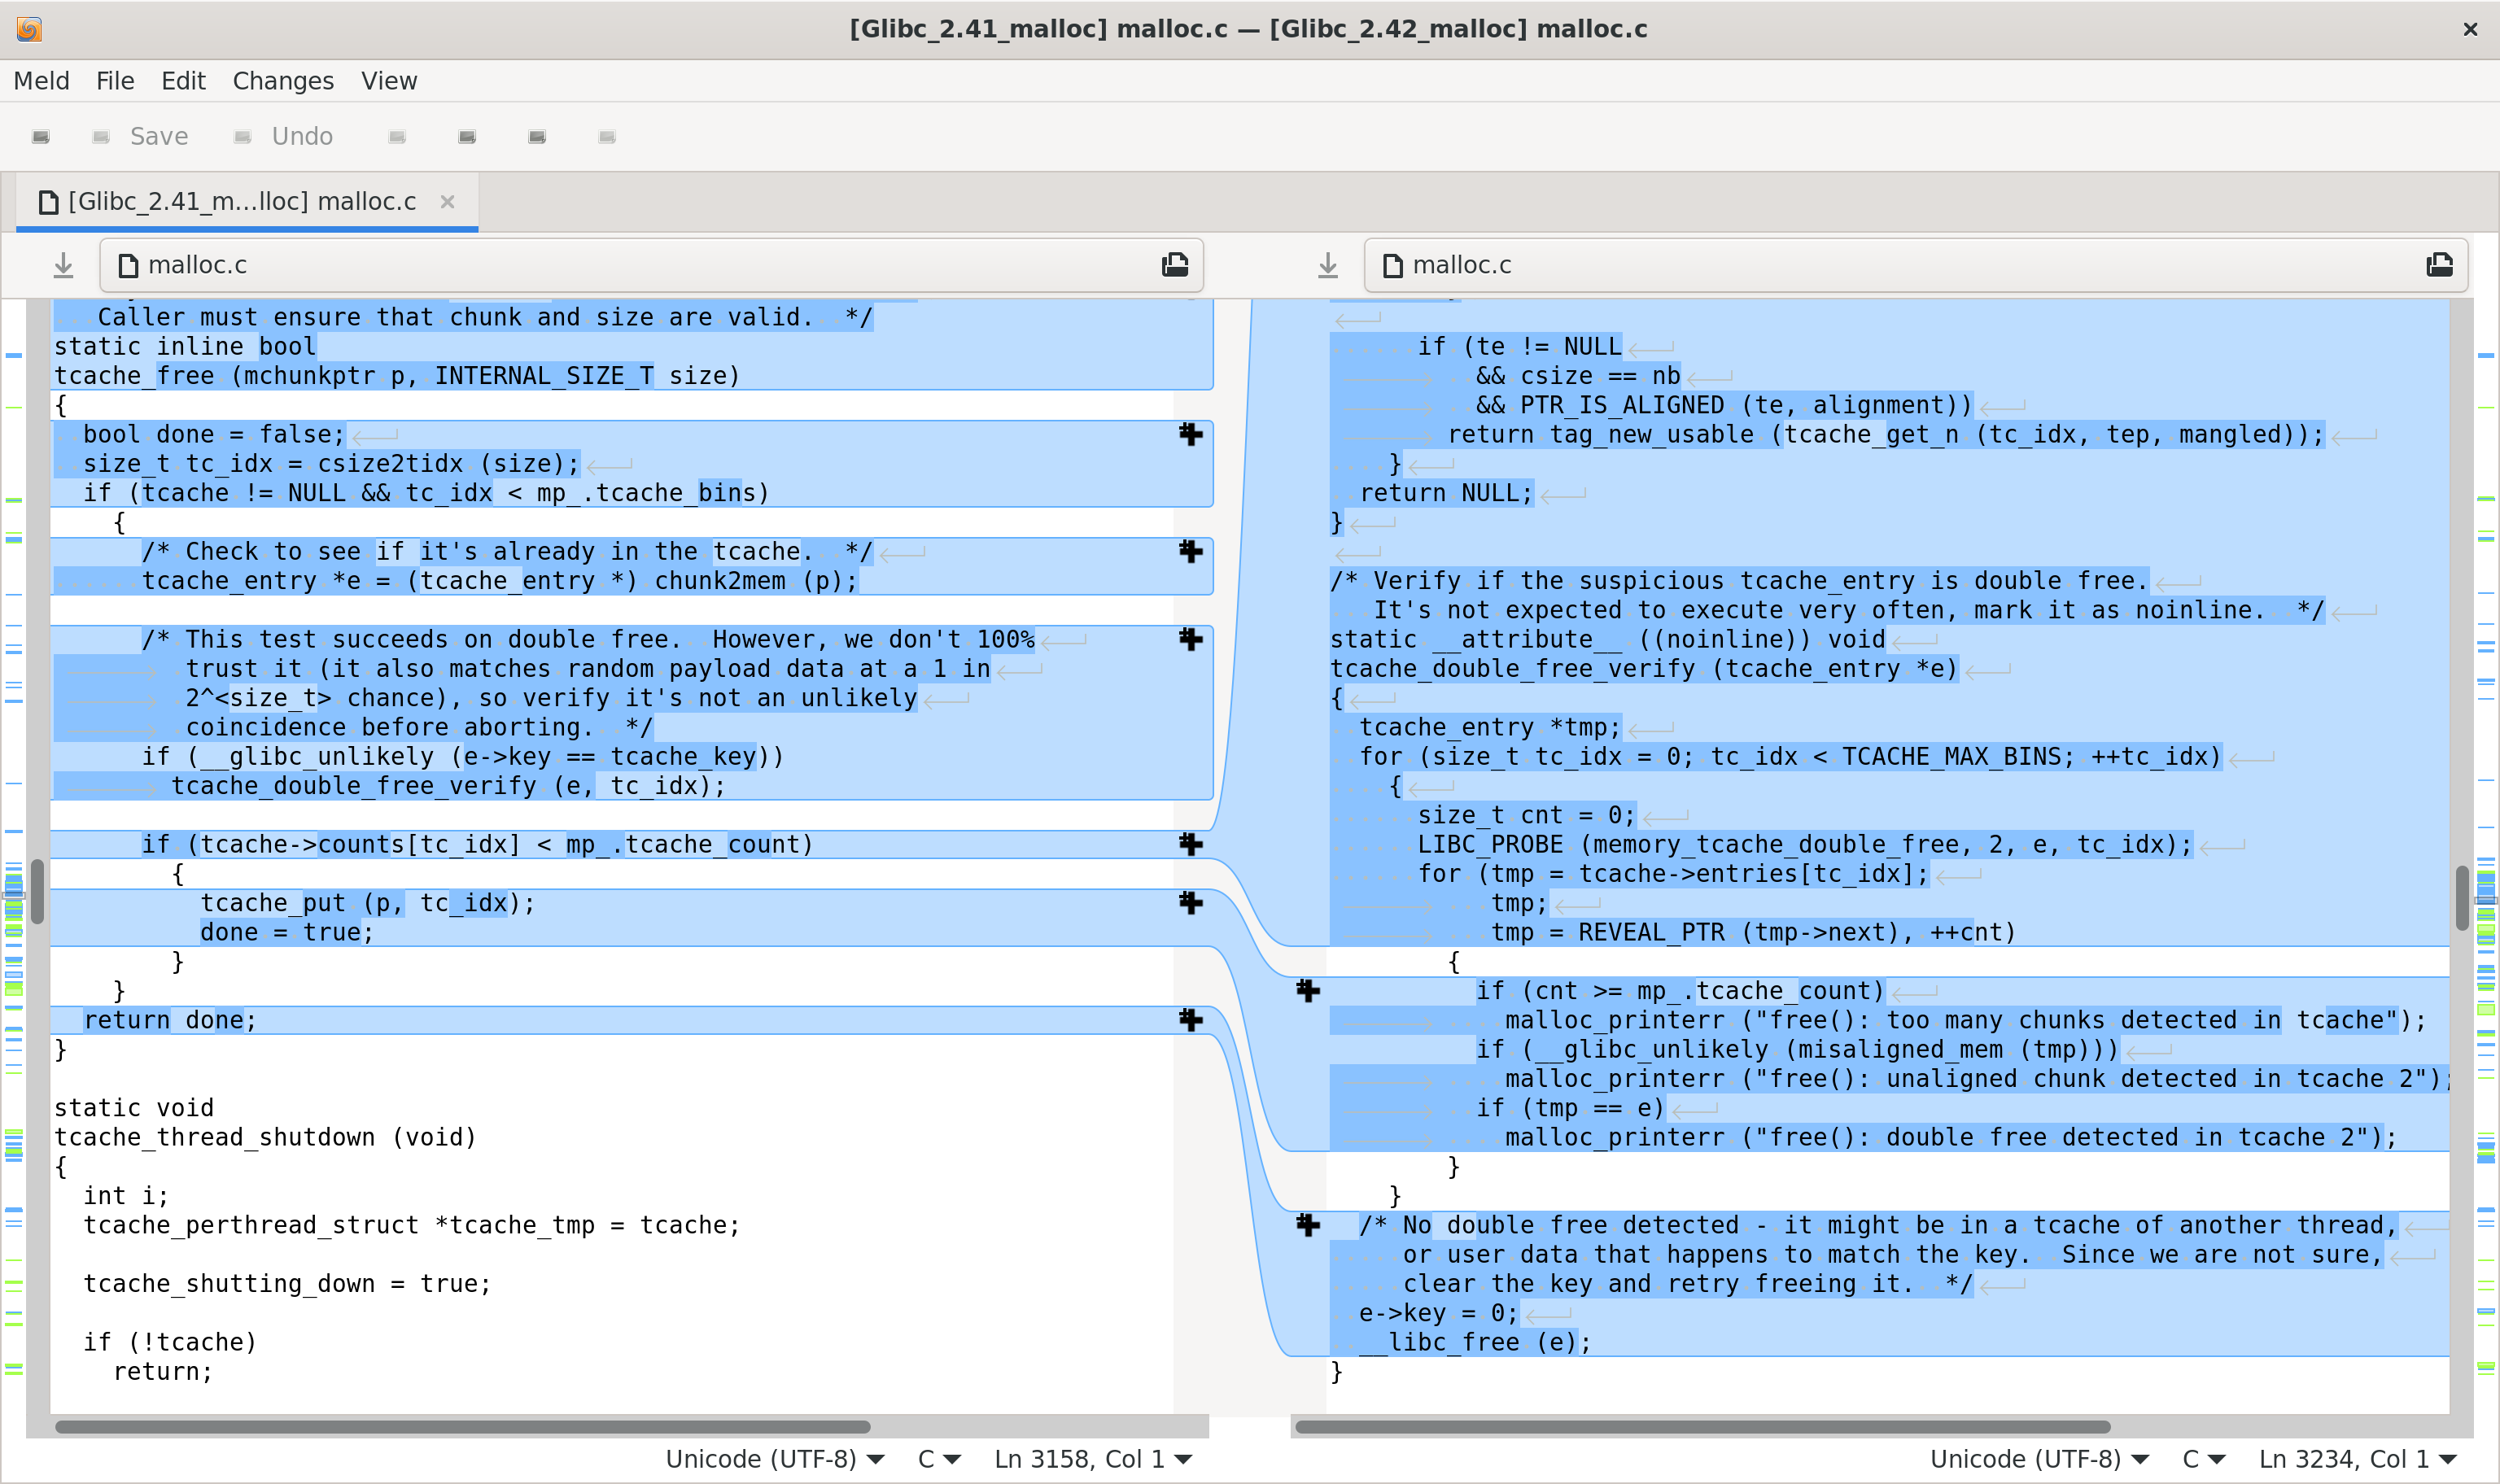
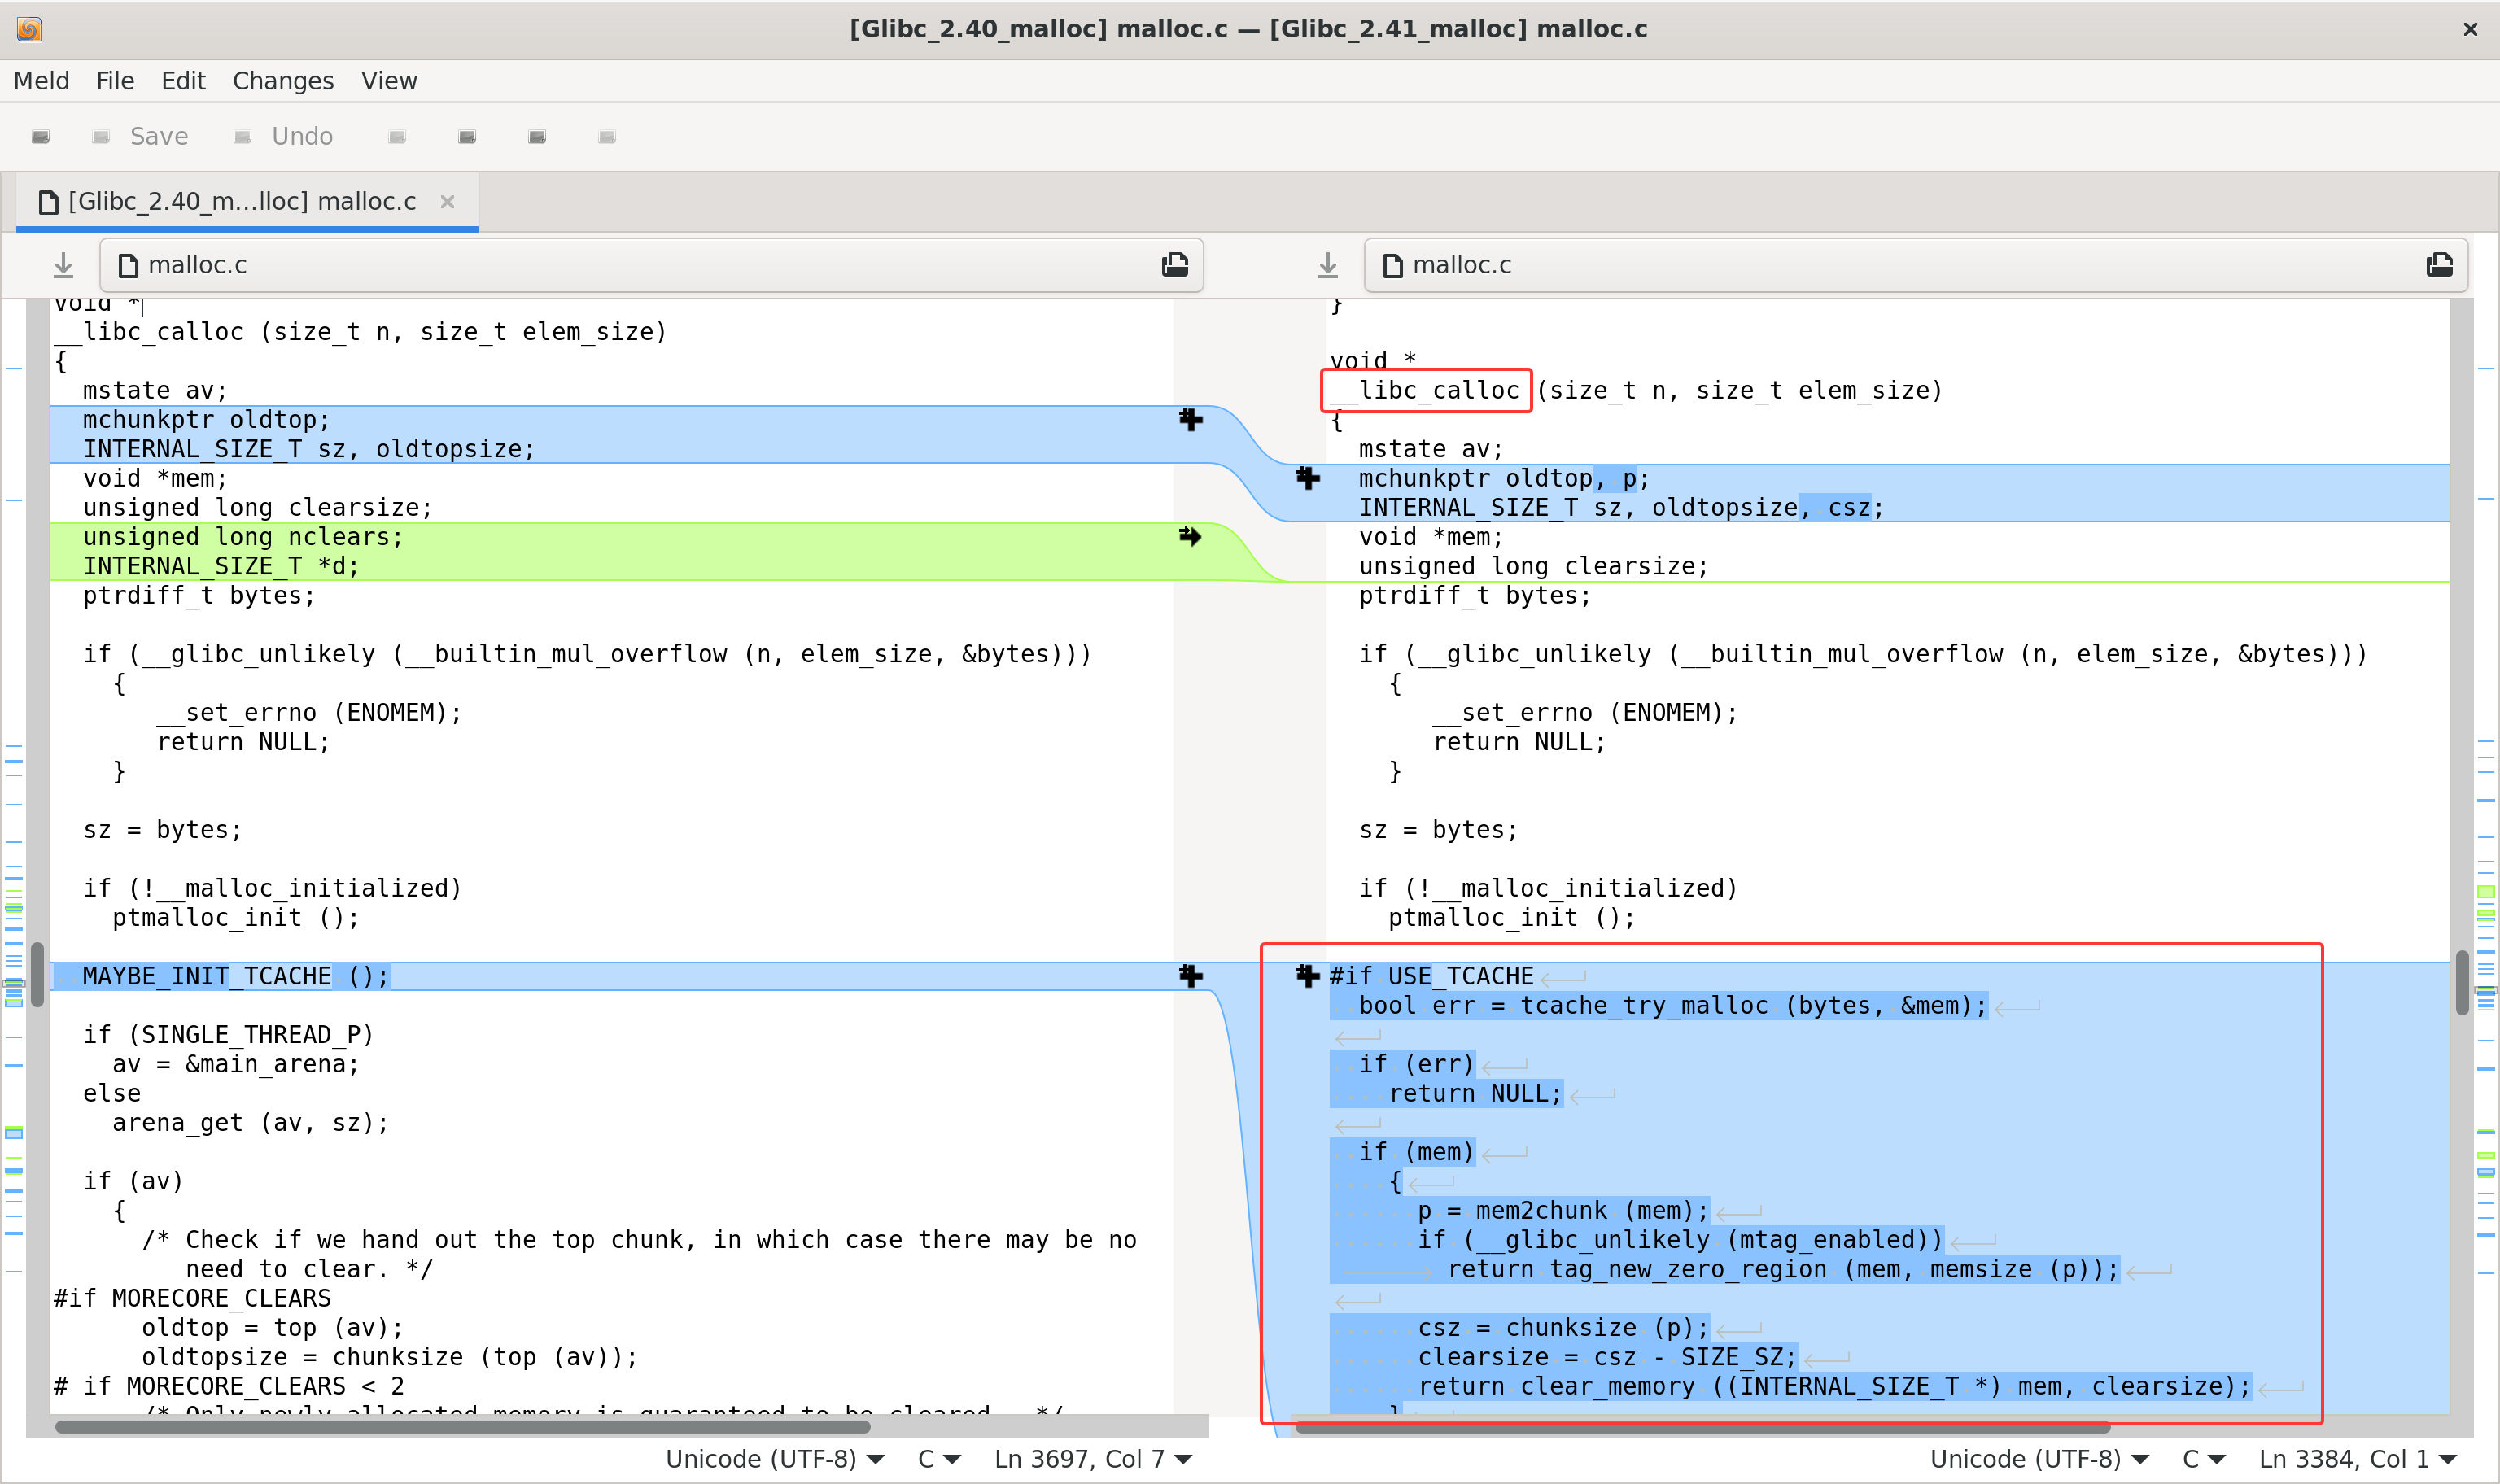 同时也是因为封装了tcache的处理逻辑,free的对应逻辑也有修改,将原本的_int_free拆成了多个小函数来实现,执行逻辑和原本并无太大区别,唯一改动的是如今符合smallbin大小的堆块会直接进入smallbin而不是先进入unsortedbin,对于CTF来说,不能简单通过填满tcache来获得unsortedbin了
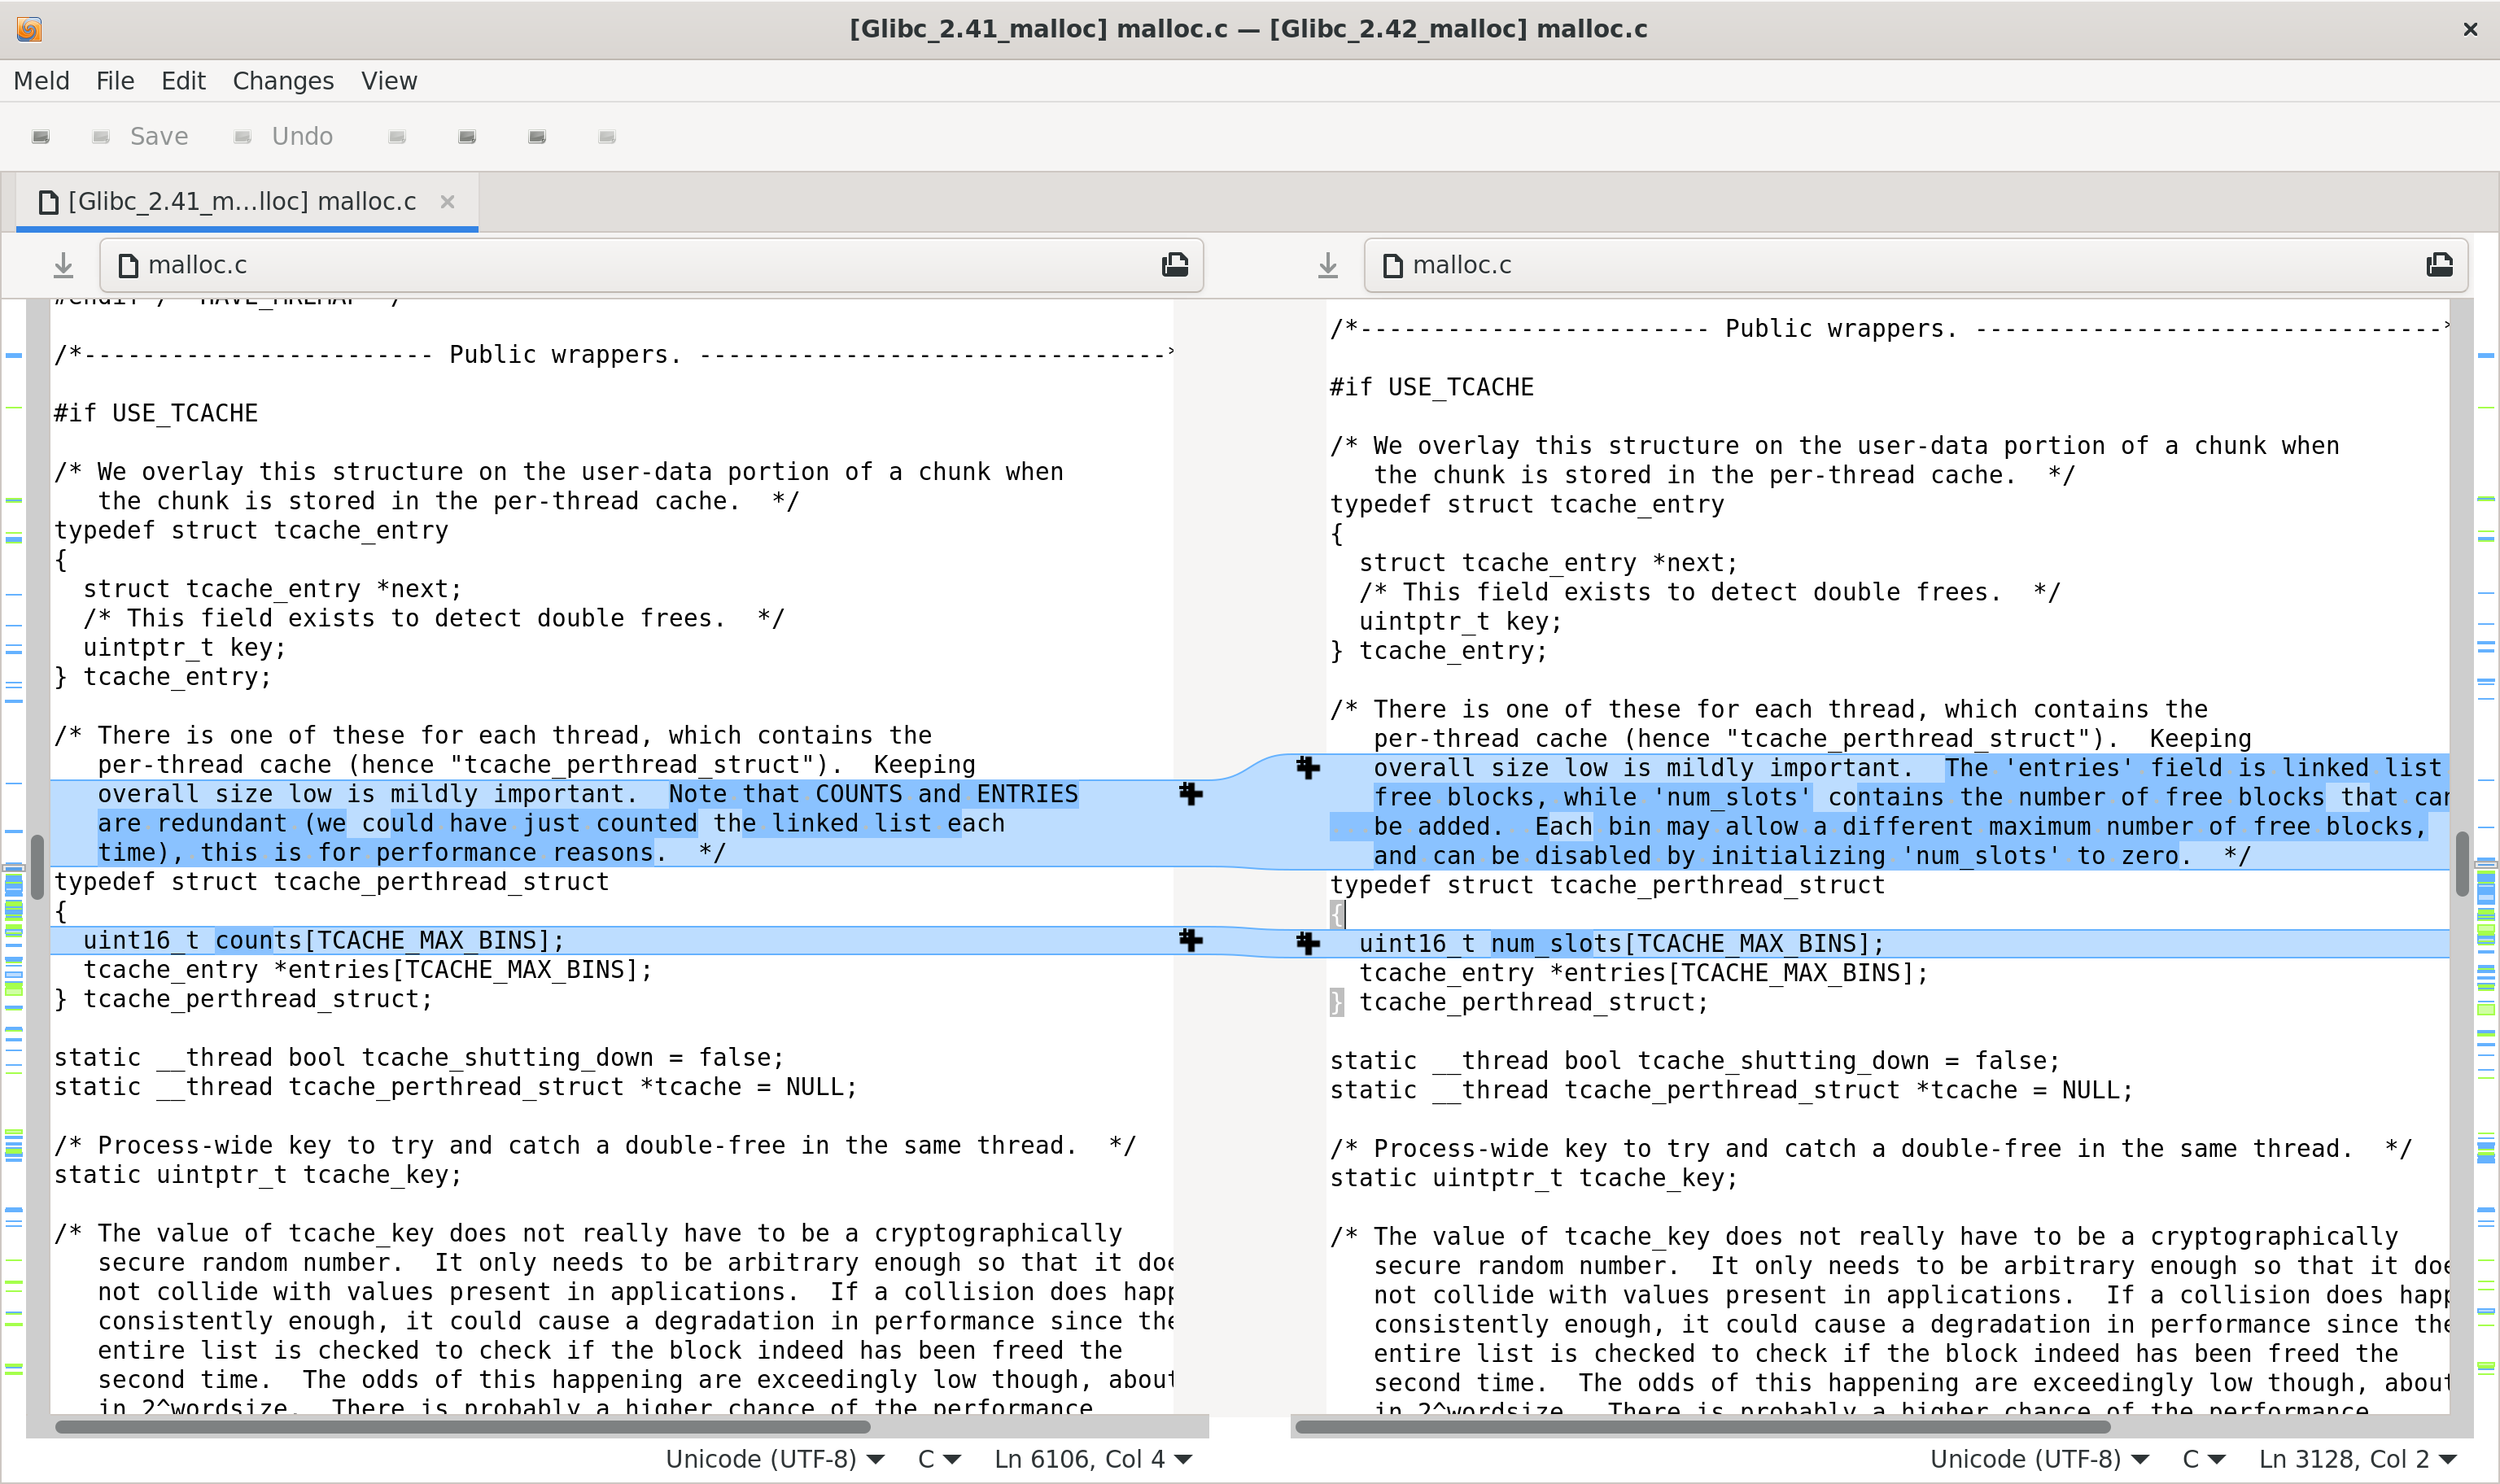 进一步的,因为tcache_largebin的机制,所以tcache_get和tcache_put不再是简单的头插逻辑了
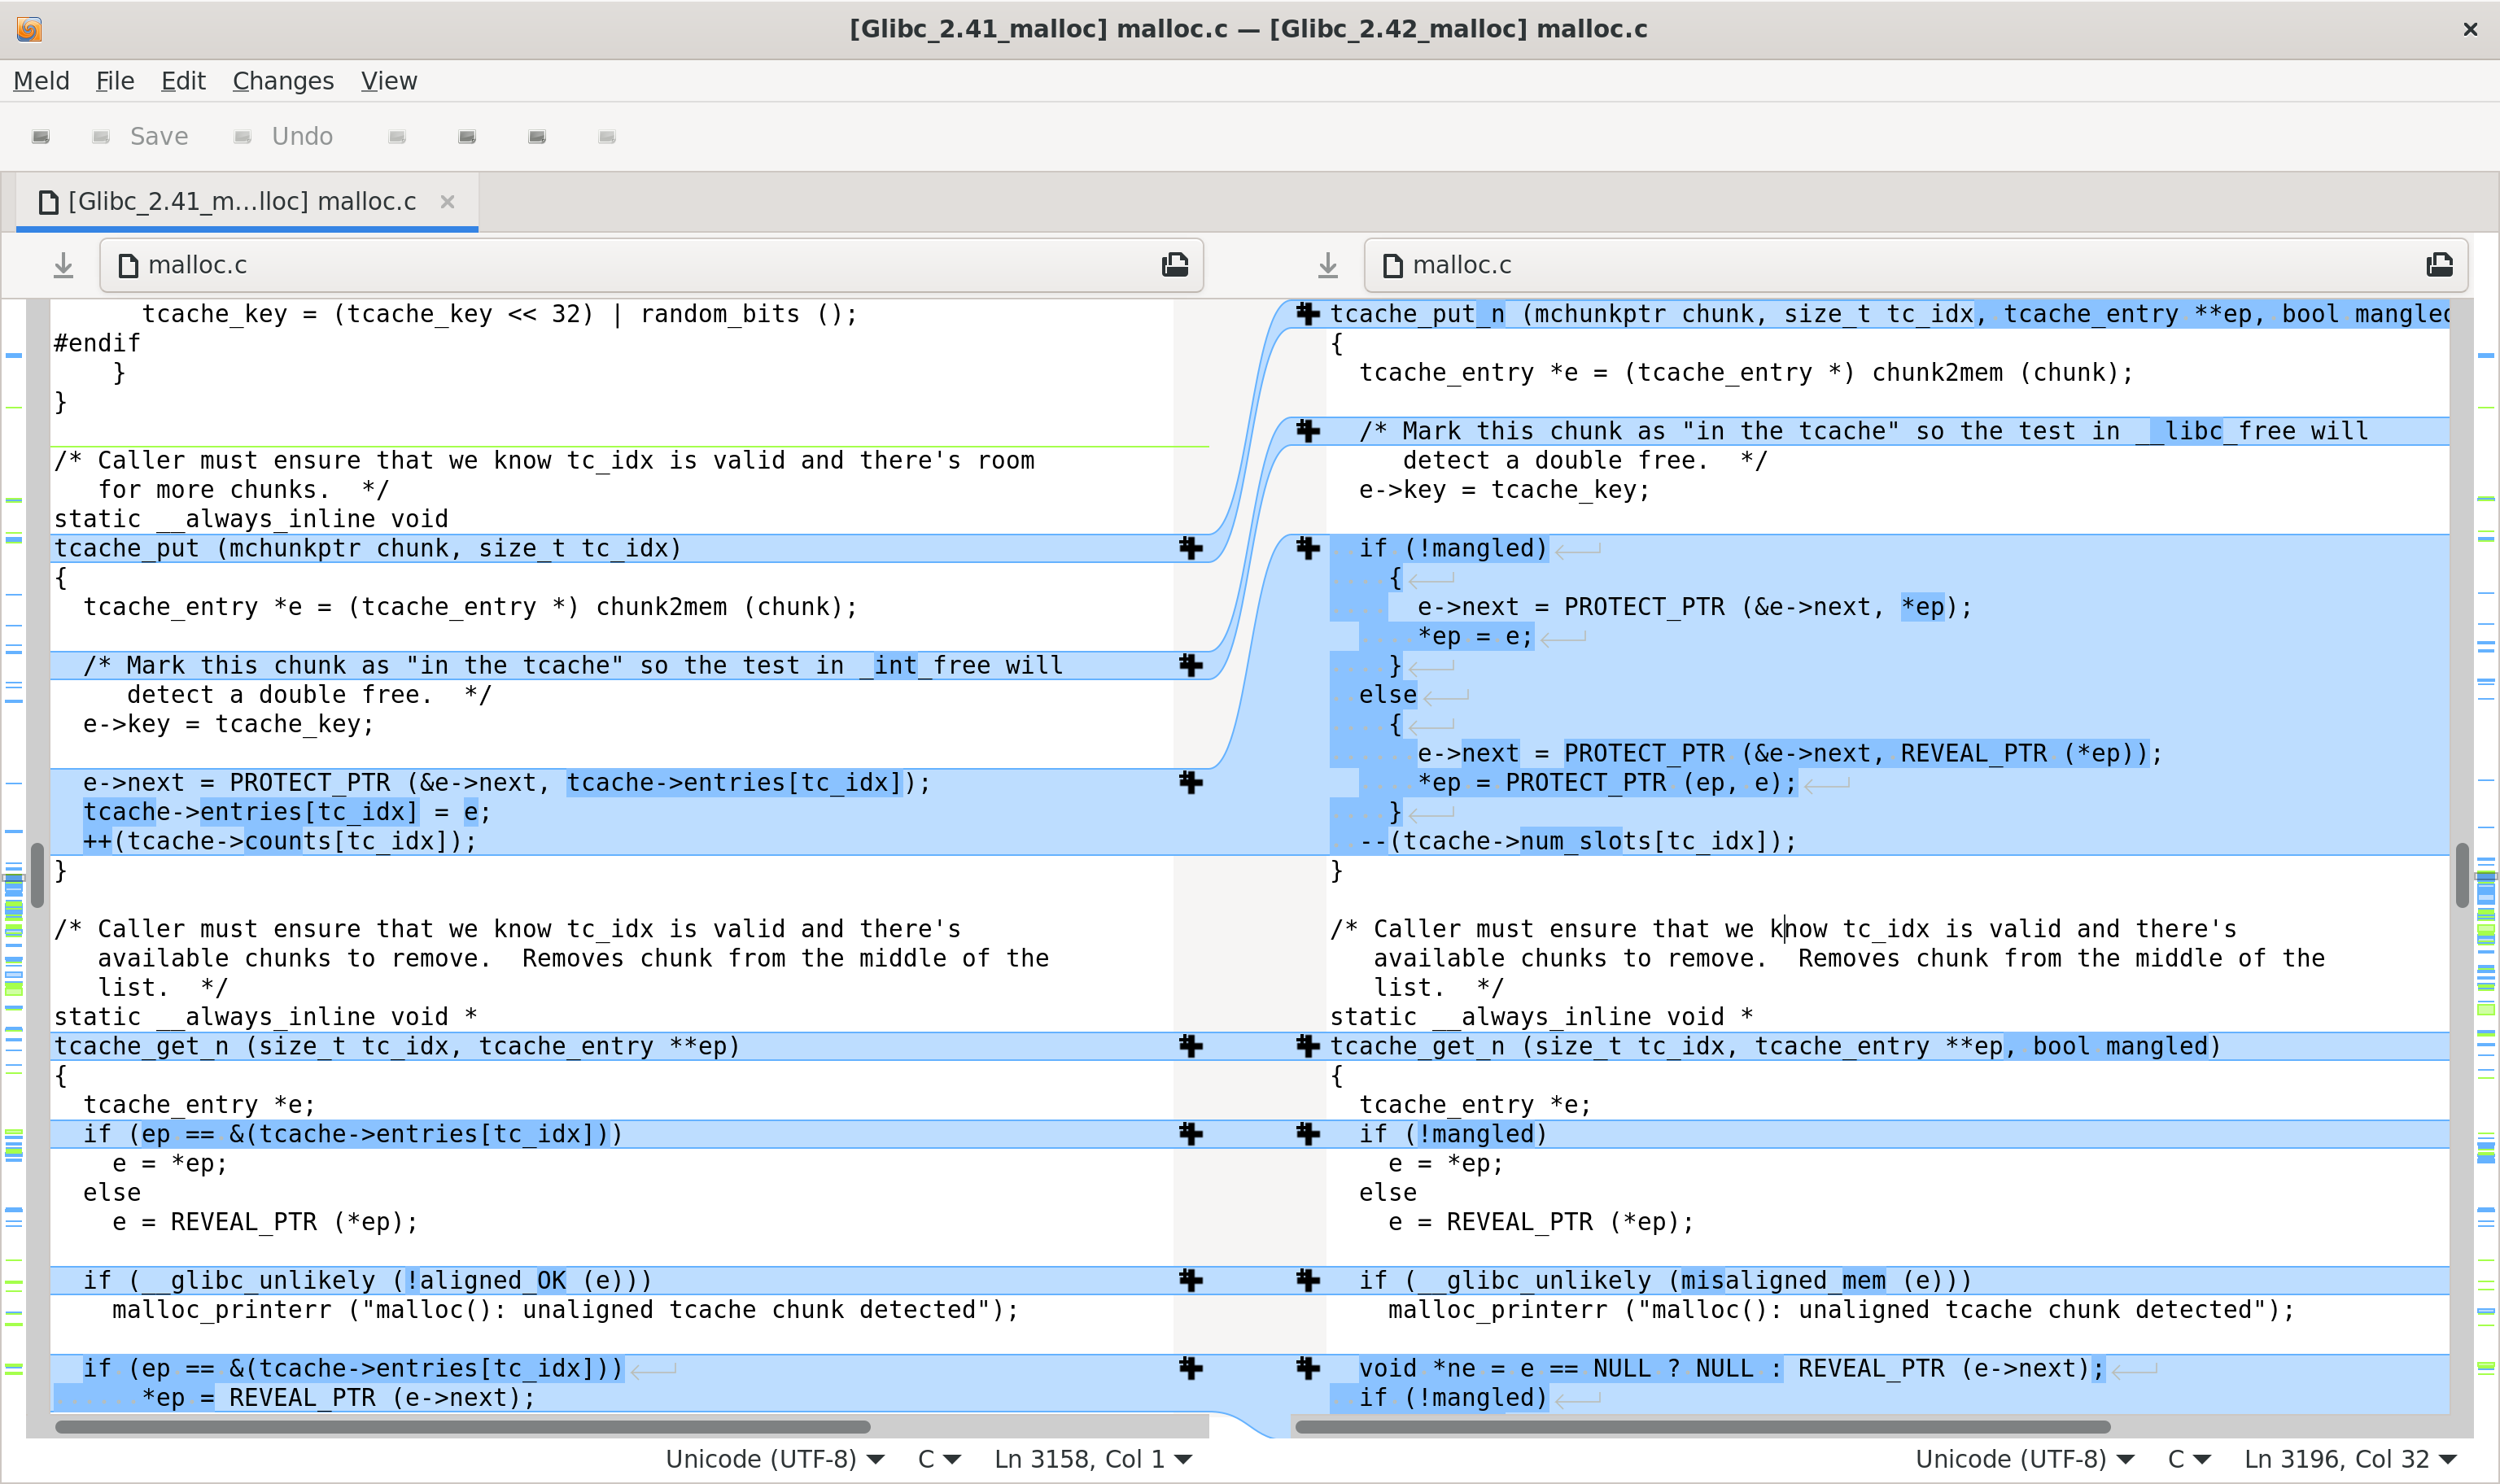 接下来是新增的tcache_largebin机制,它和largebin的机制是比较像的,维护了某个size段的链表,这便与传统的tcache有区别,传统的tcache只维护单个size的链表所以可以用简单的头插法实现,而加入largebin中必须允许向某个链表中段插入堆块,同时,因为next字段是经过safe-linking的,所以添加了一些检查和处理:
 同时,将malloc的流程进行拆分,分为了初始化tcache的__libc_malloc和不初始化tcache的__libc_malloc2,检查机制上没有什么独特的地方,反耳呢,值得注意的是,如今改为num_slot计数后 ,如果attack tcache_prethread_struct不需要再伪造counts数组中的计数,而只需要保证entries数组不为0即可
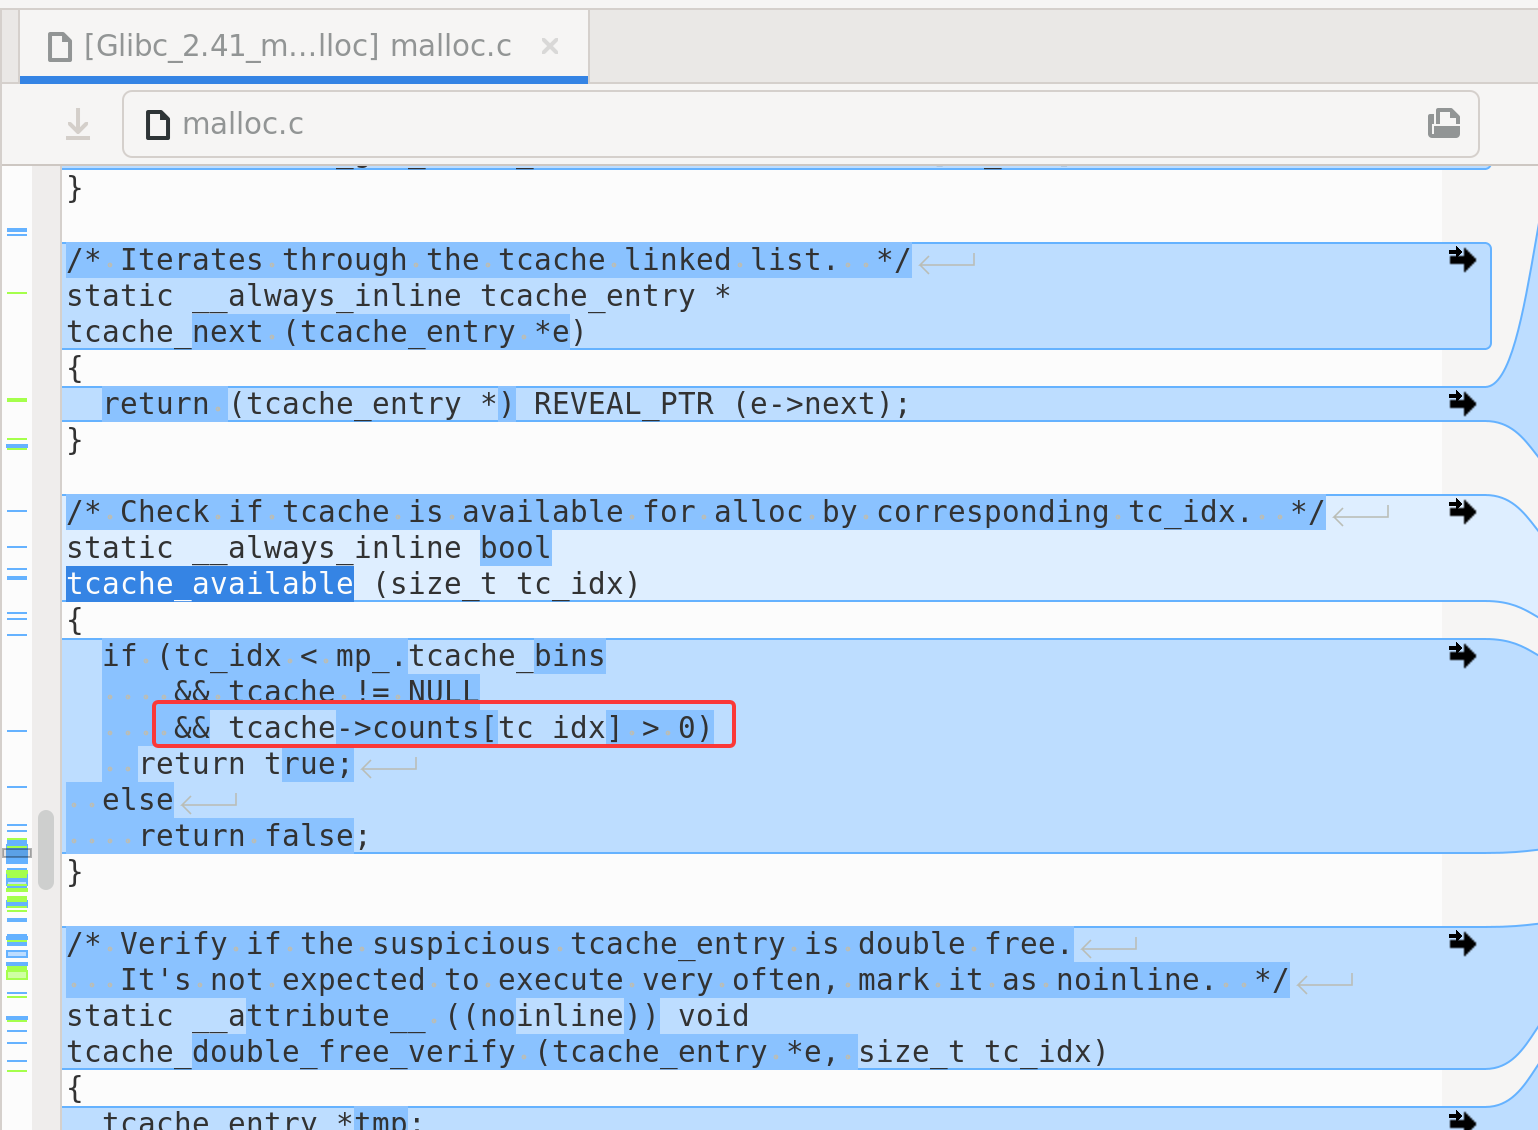 图不知道几:可以看到,在Glibc2.41中,tcache_available是检查了counts数组的
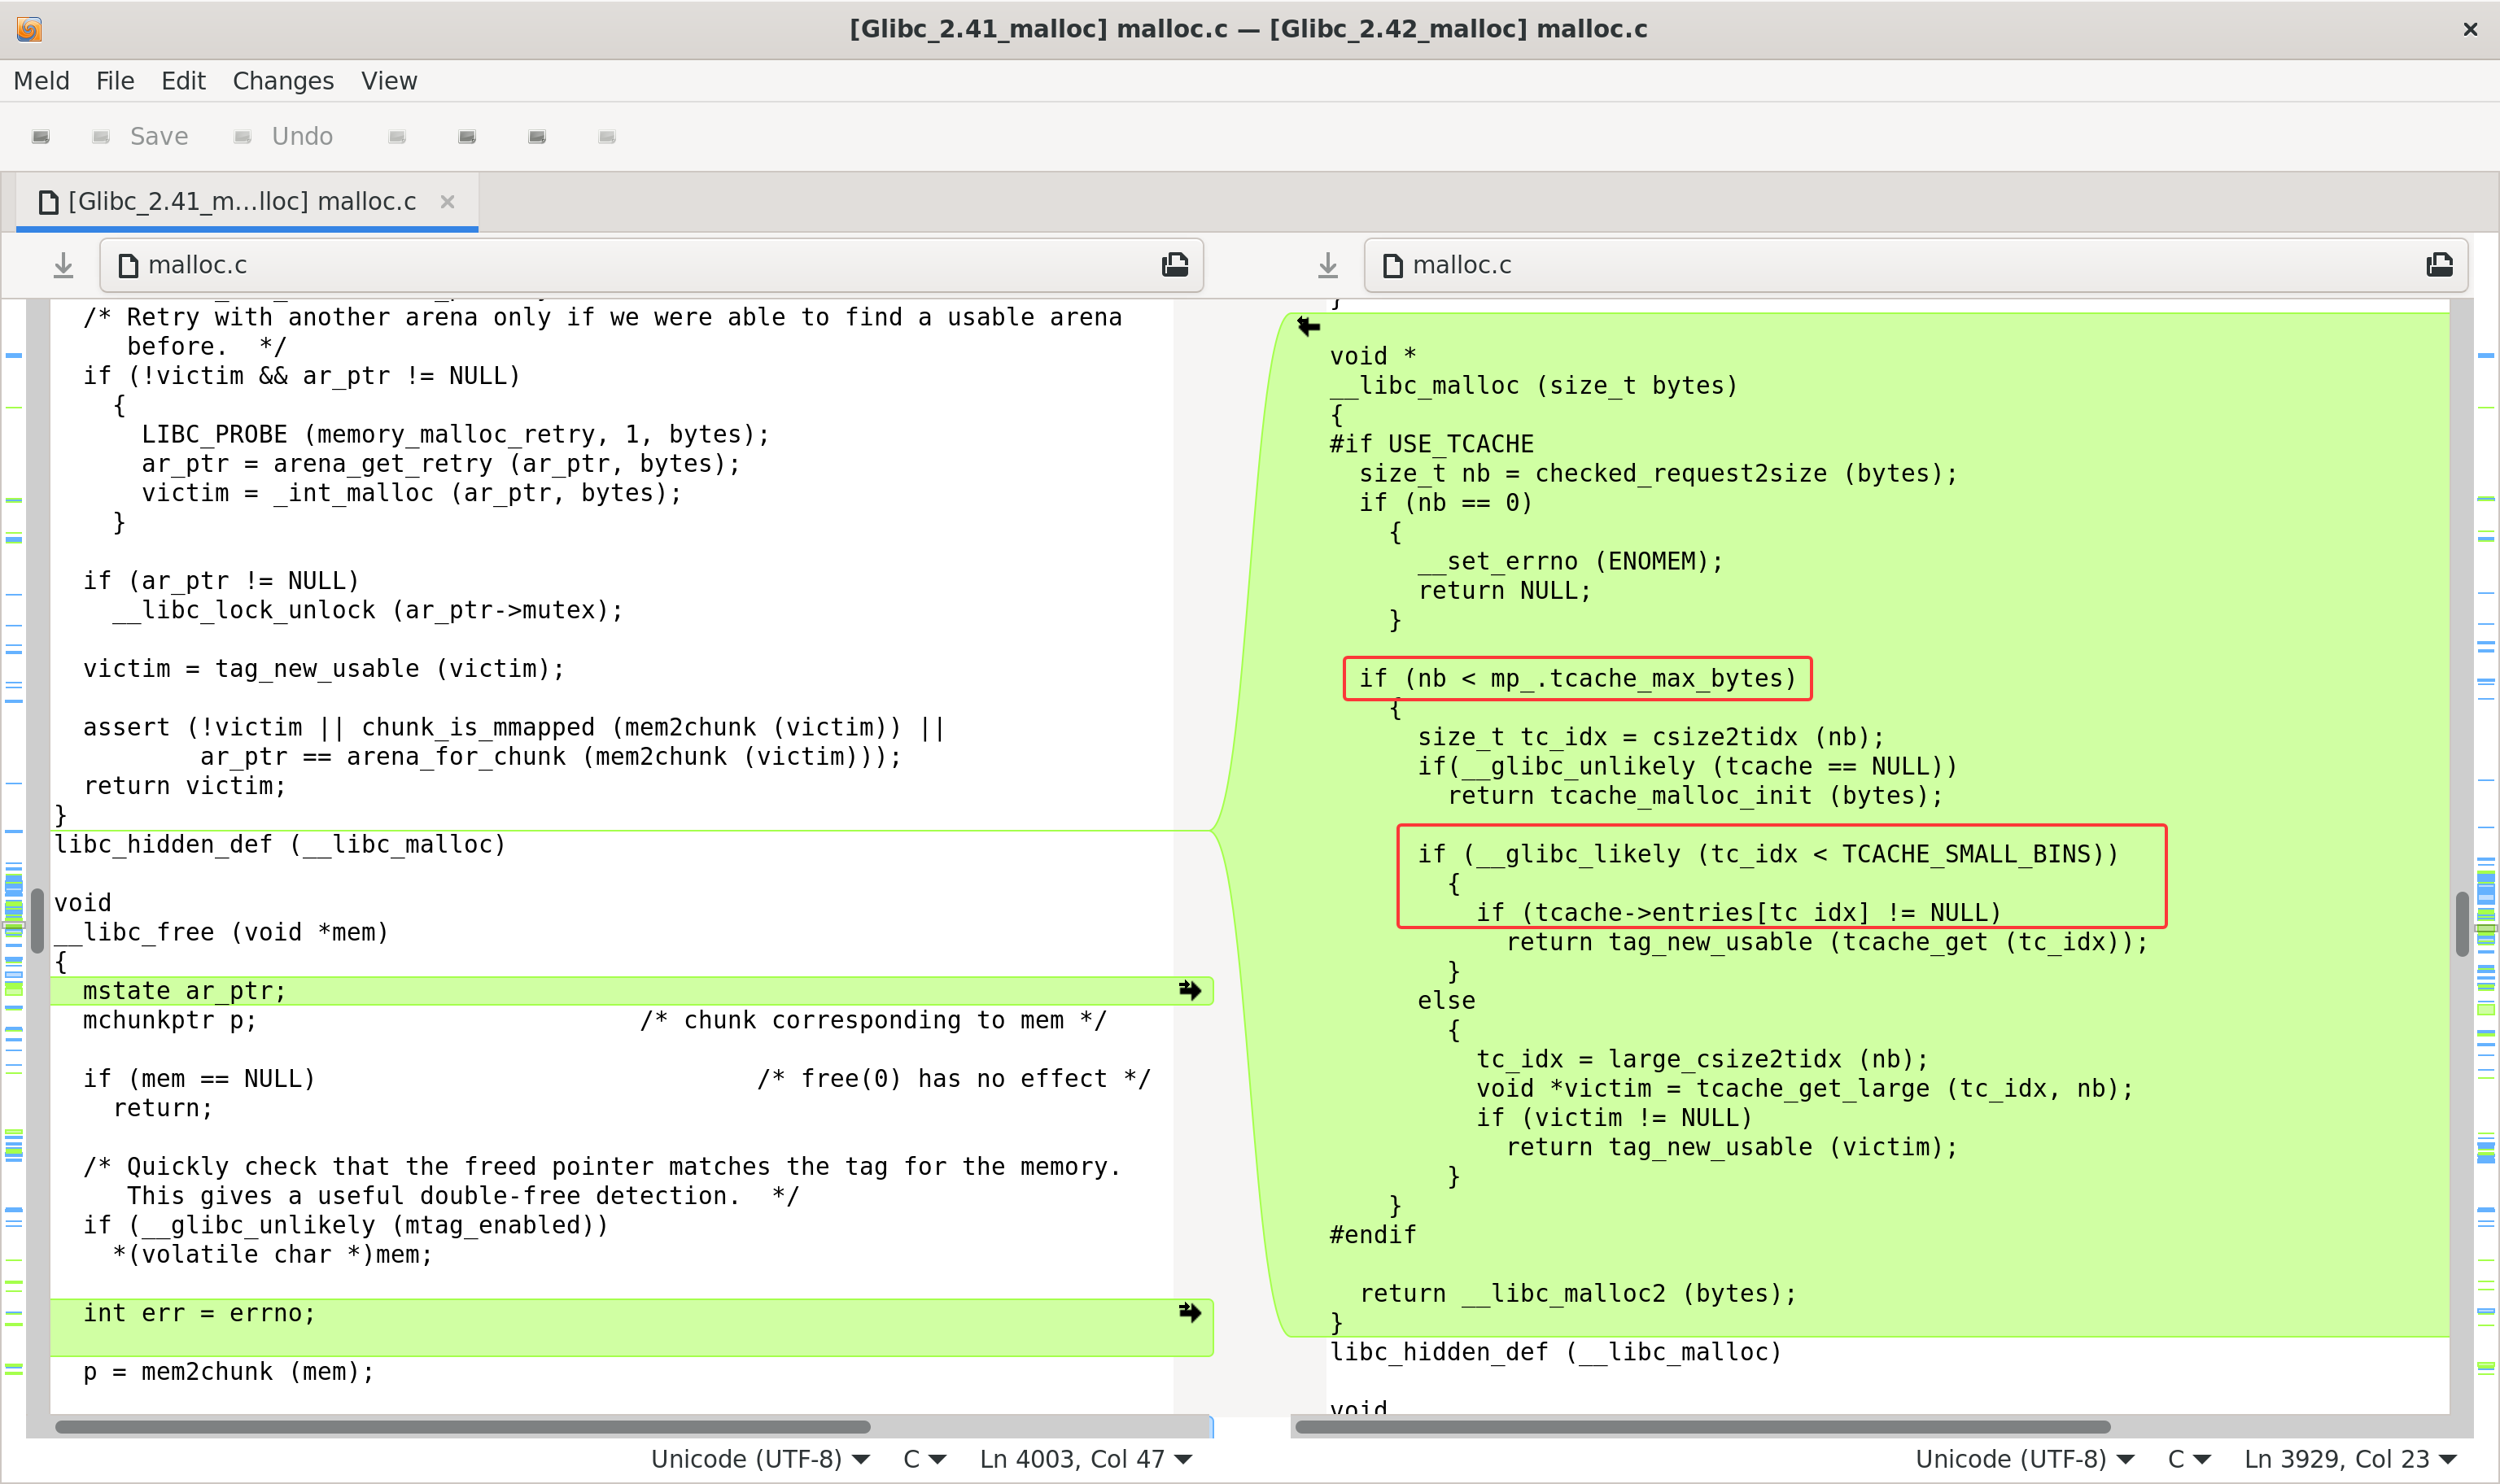 图不知道几:而在Glibc2.42中,除了常规检查外几乎没有安全检查
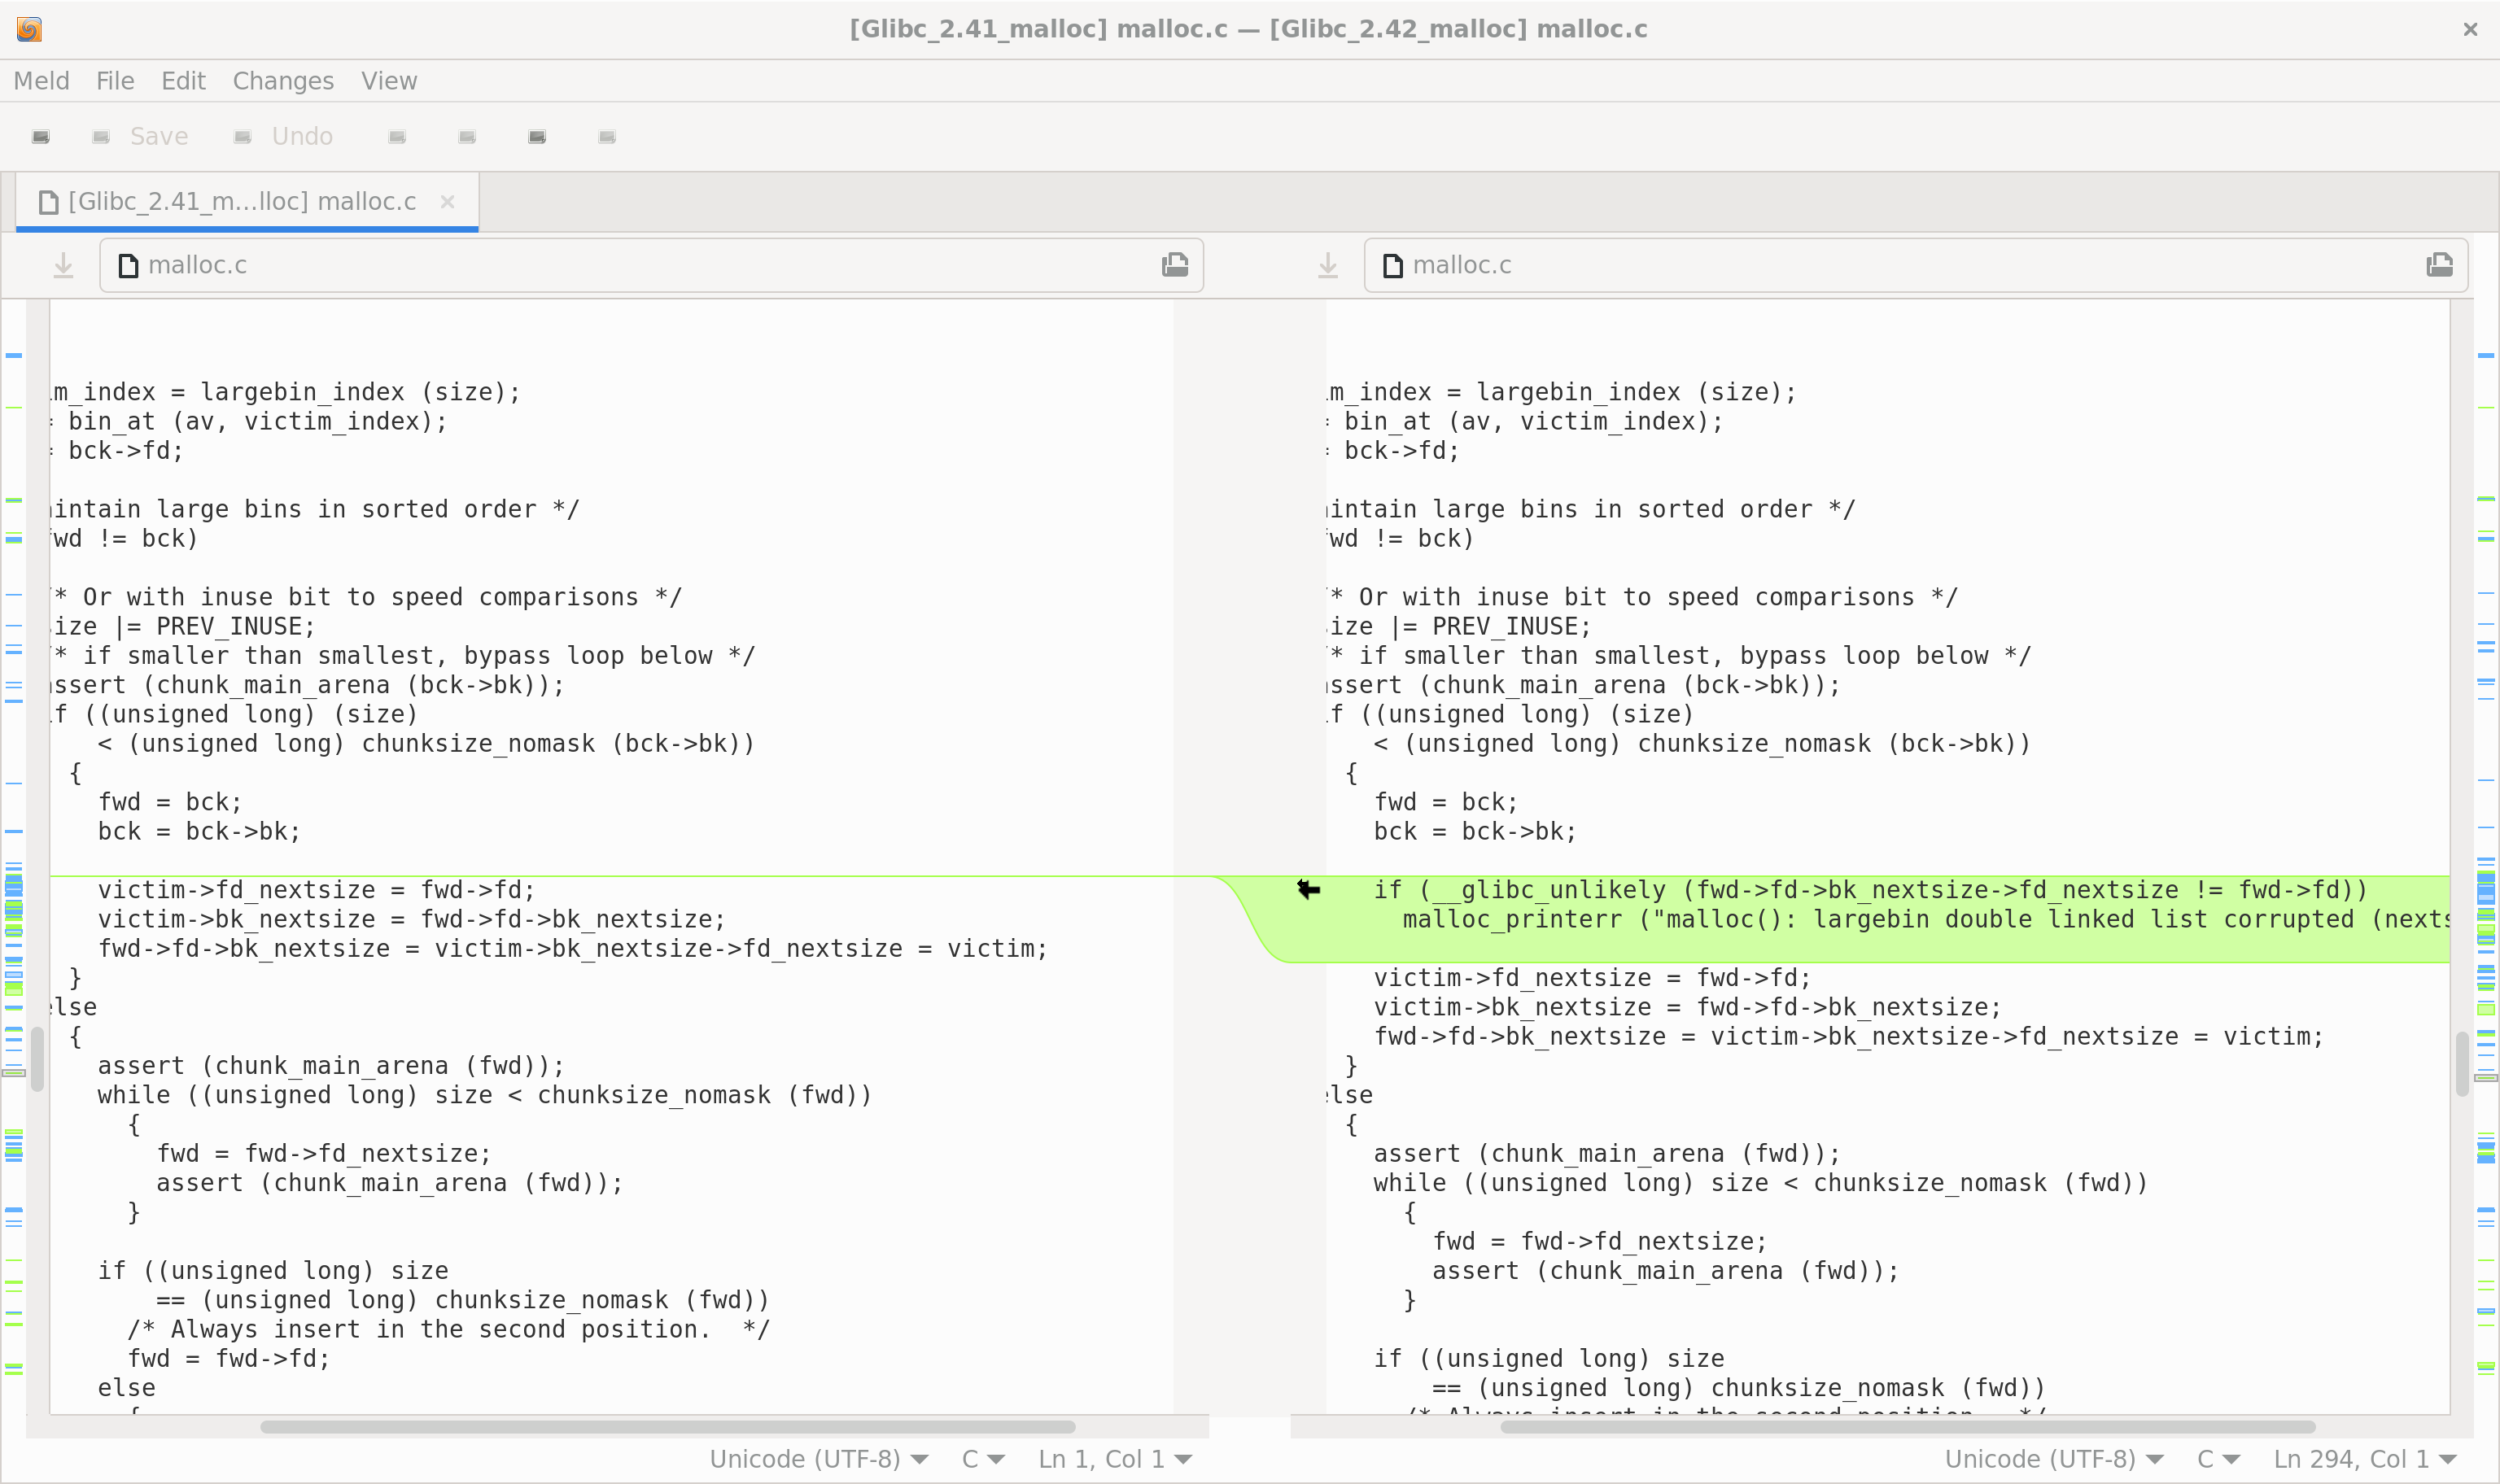 还补全了针对fastbin的安全检查,但是不介绍了,因为马上它就g了
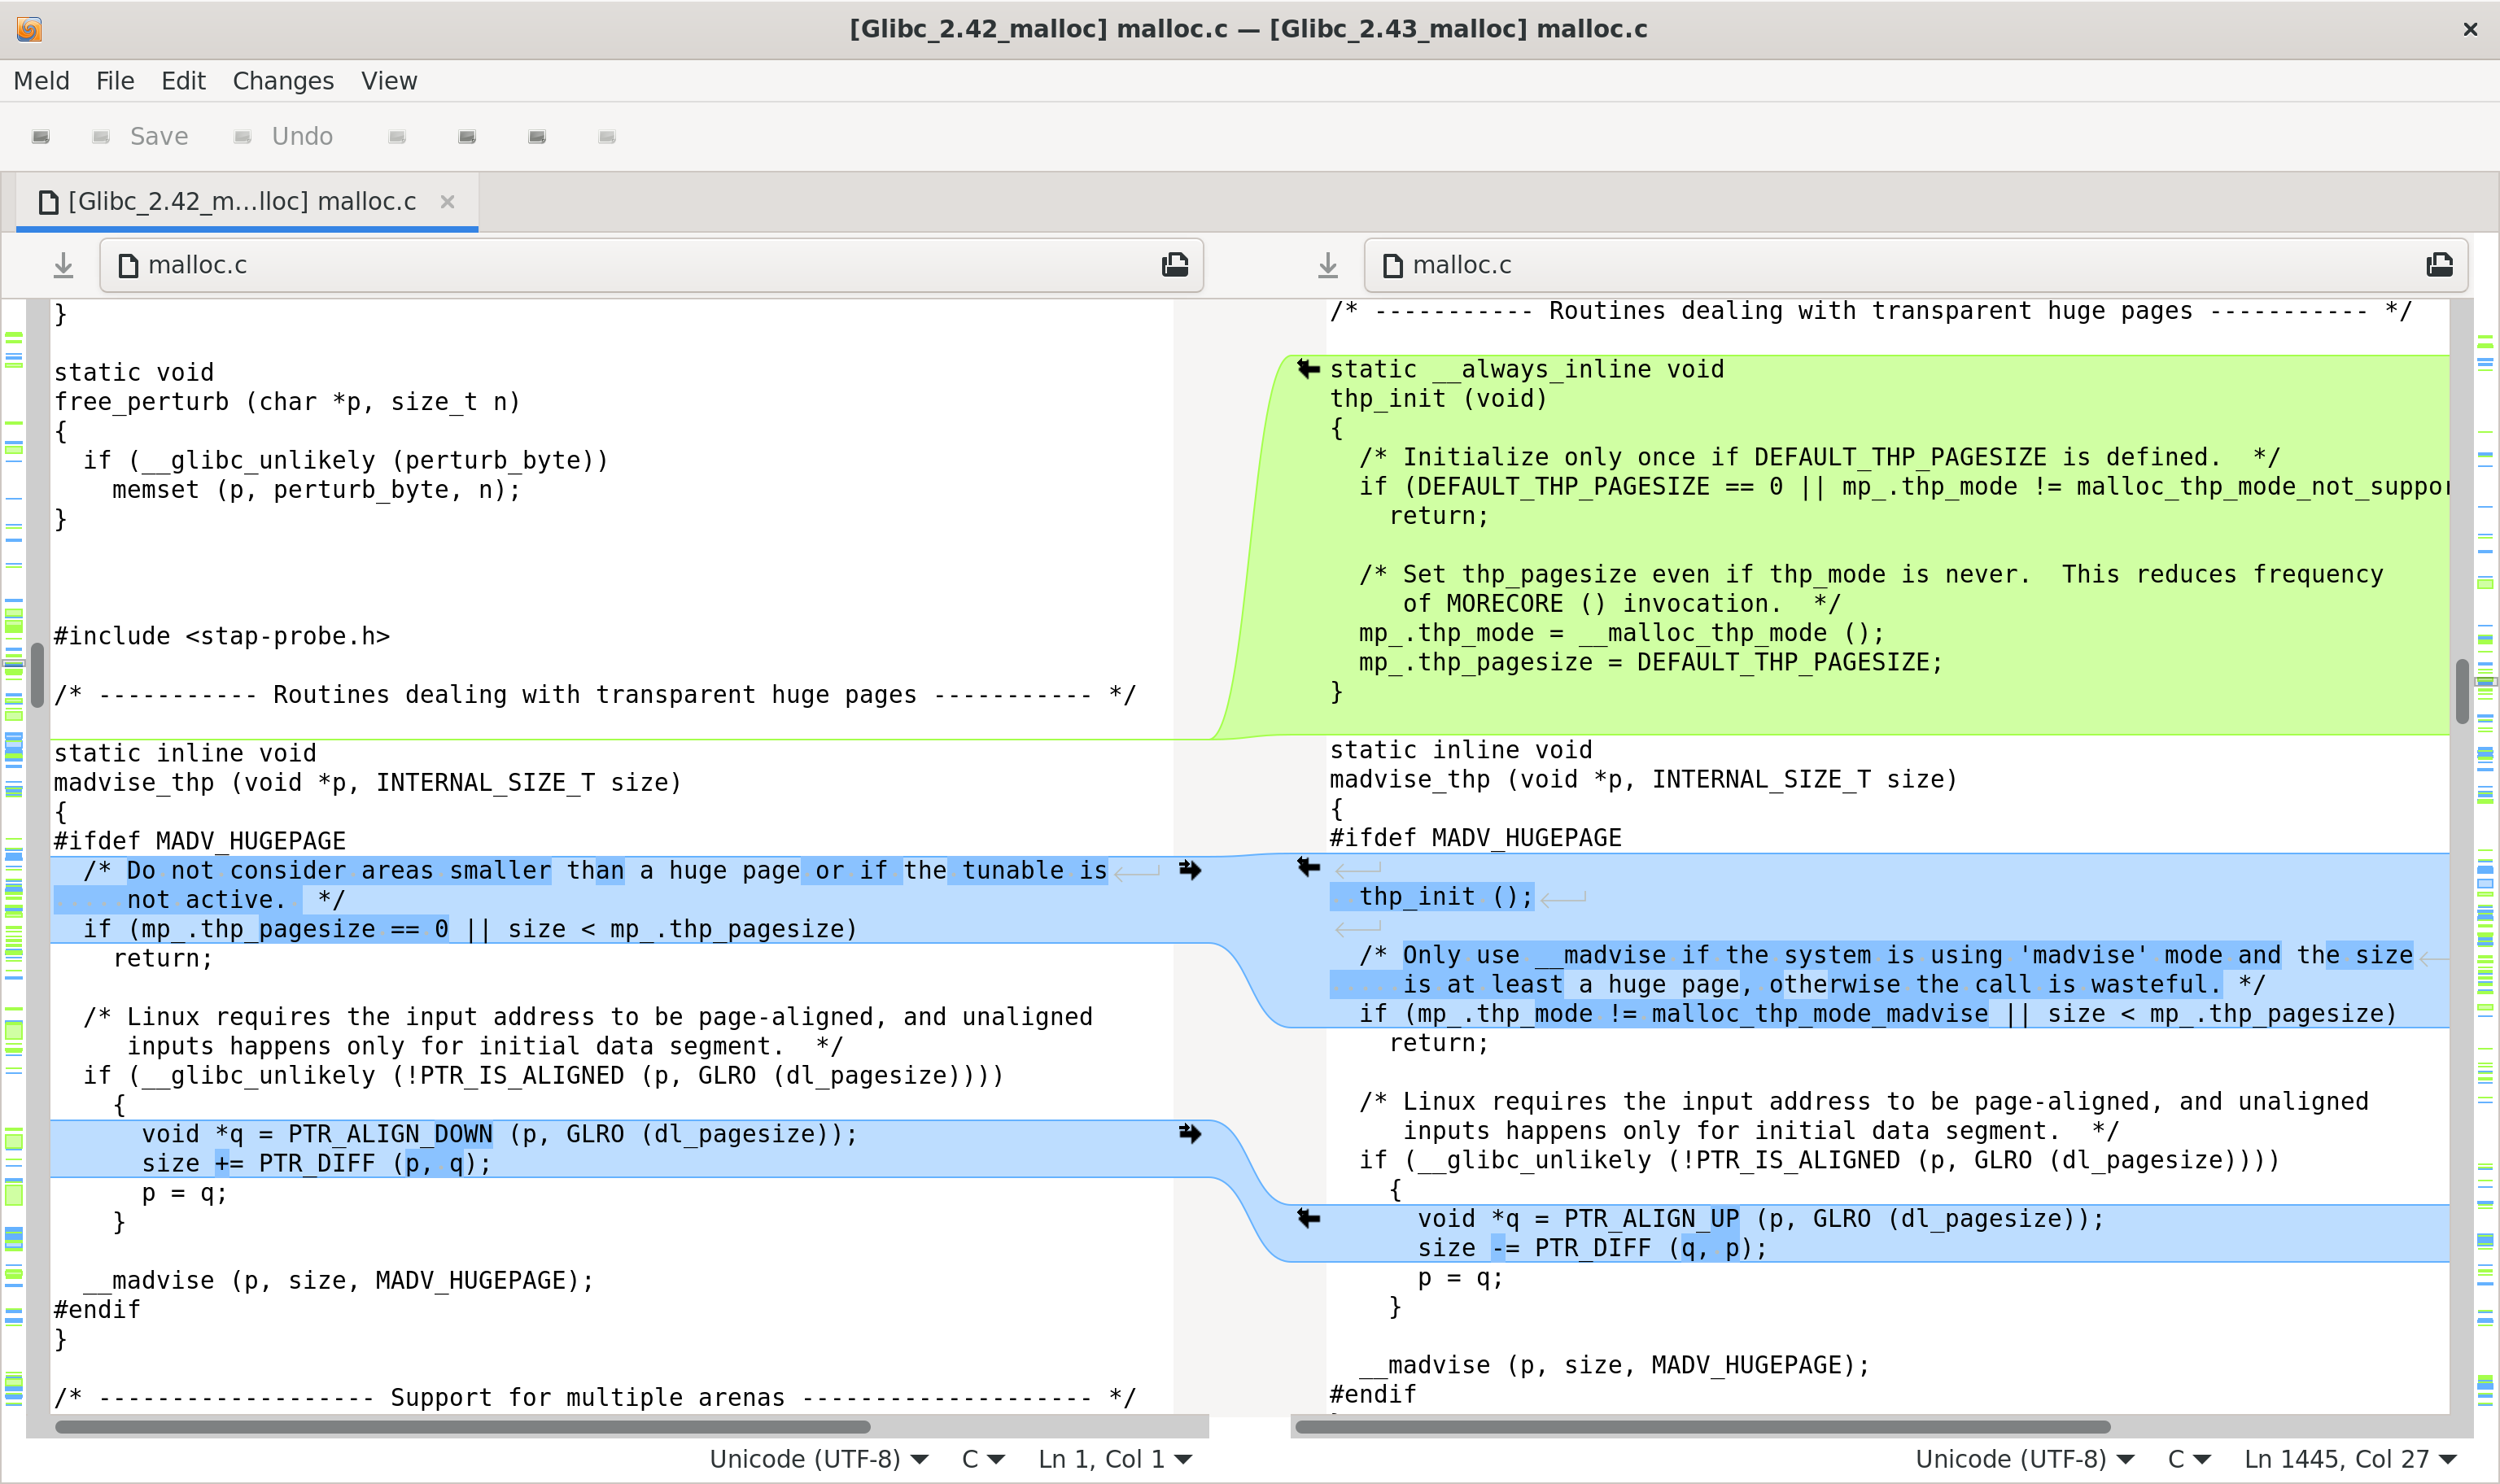
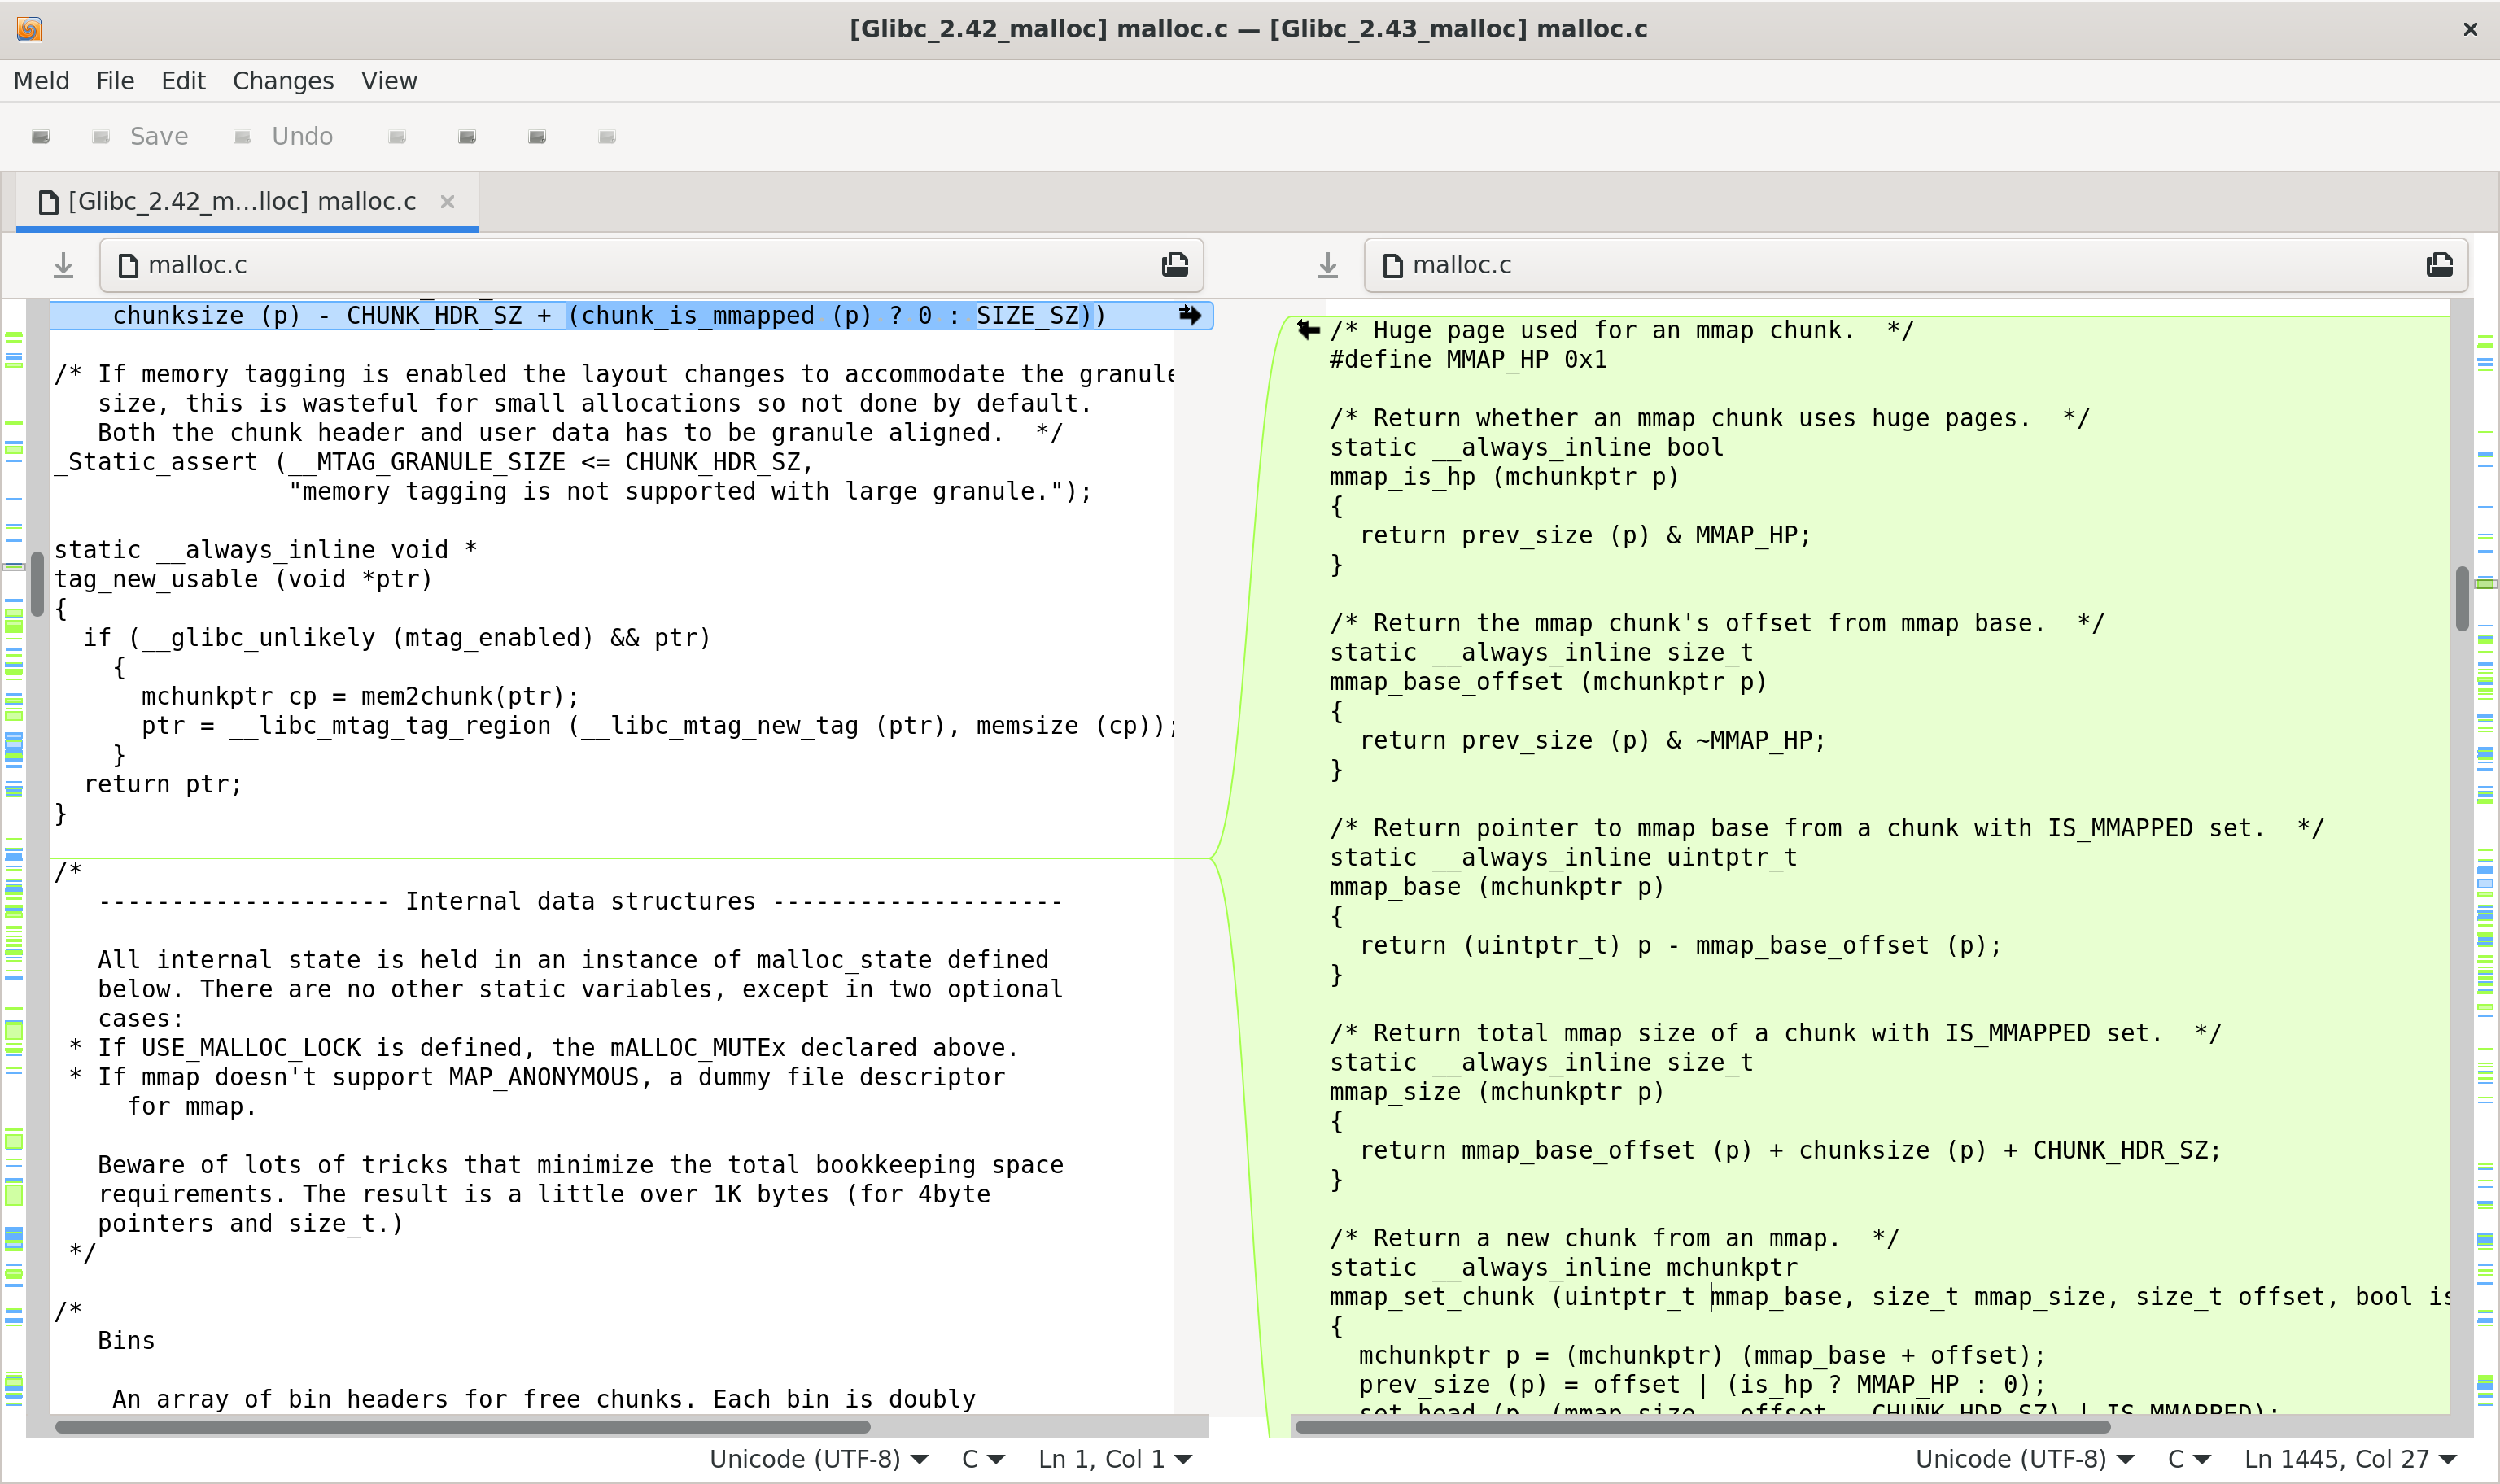 同时因为huge_page的引入,更改了thp模式的一些源码,能看懂的部分就是现在由页向下对齐(扩充size)改为了页向上对齐(缩减size)(似乎不是很重要?不知道与sysmalloc会不会有关系)
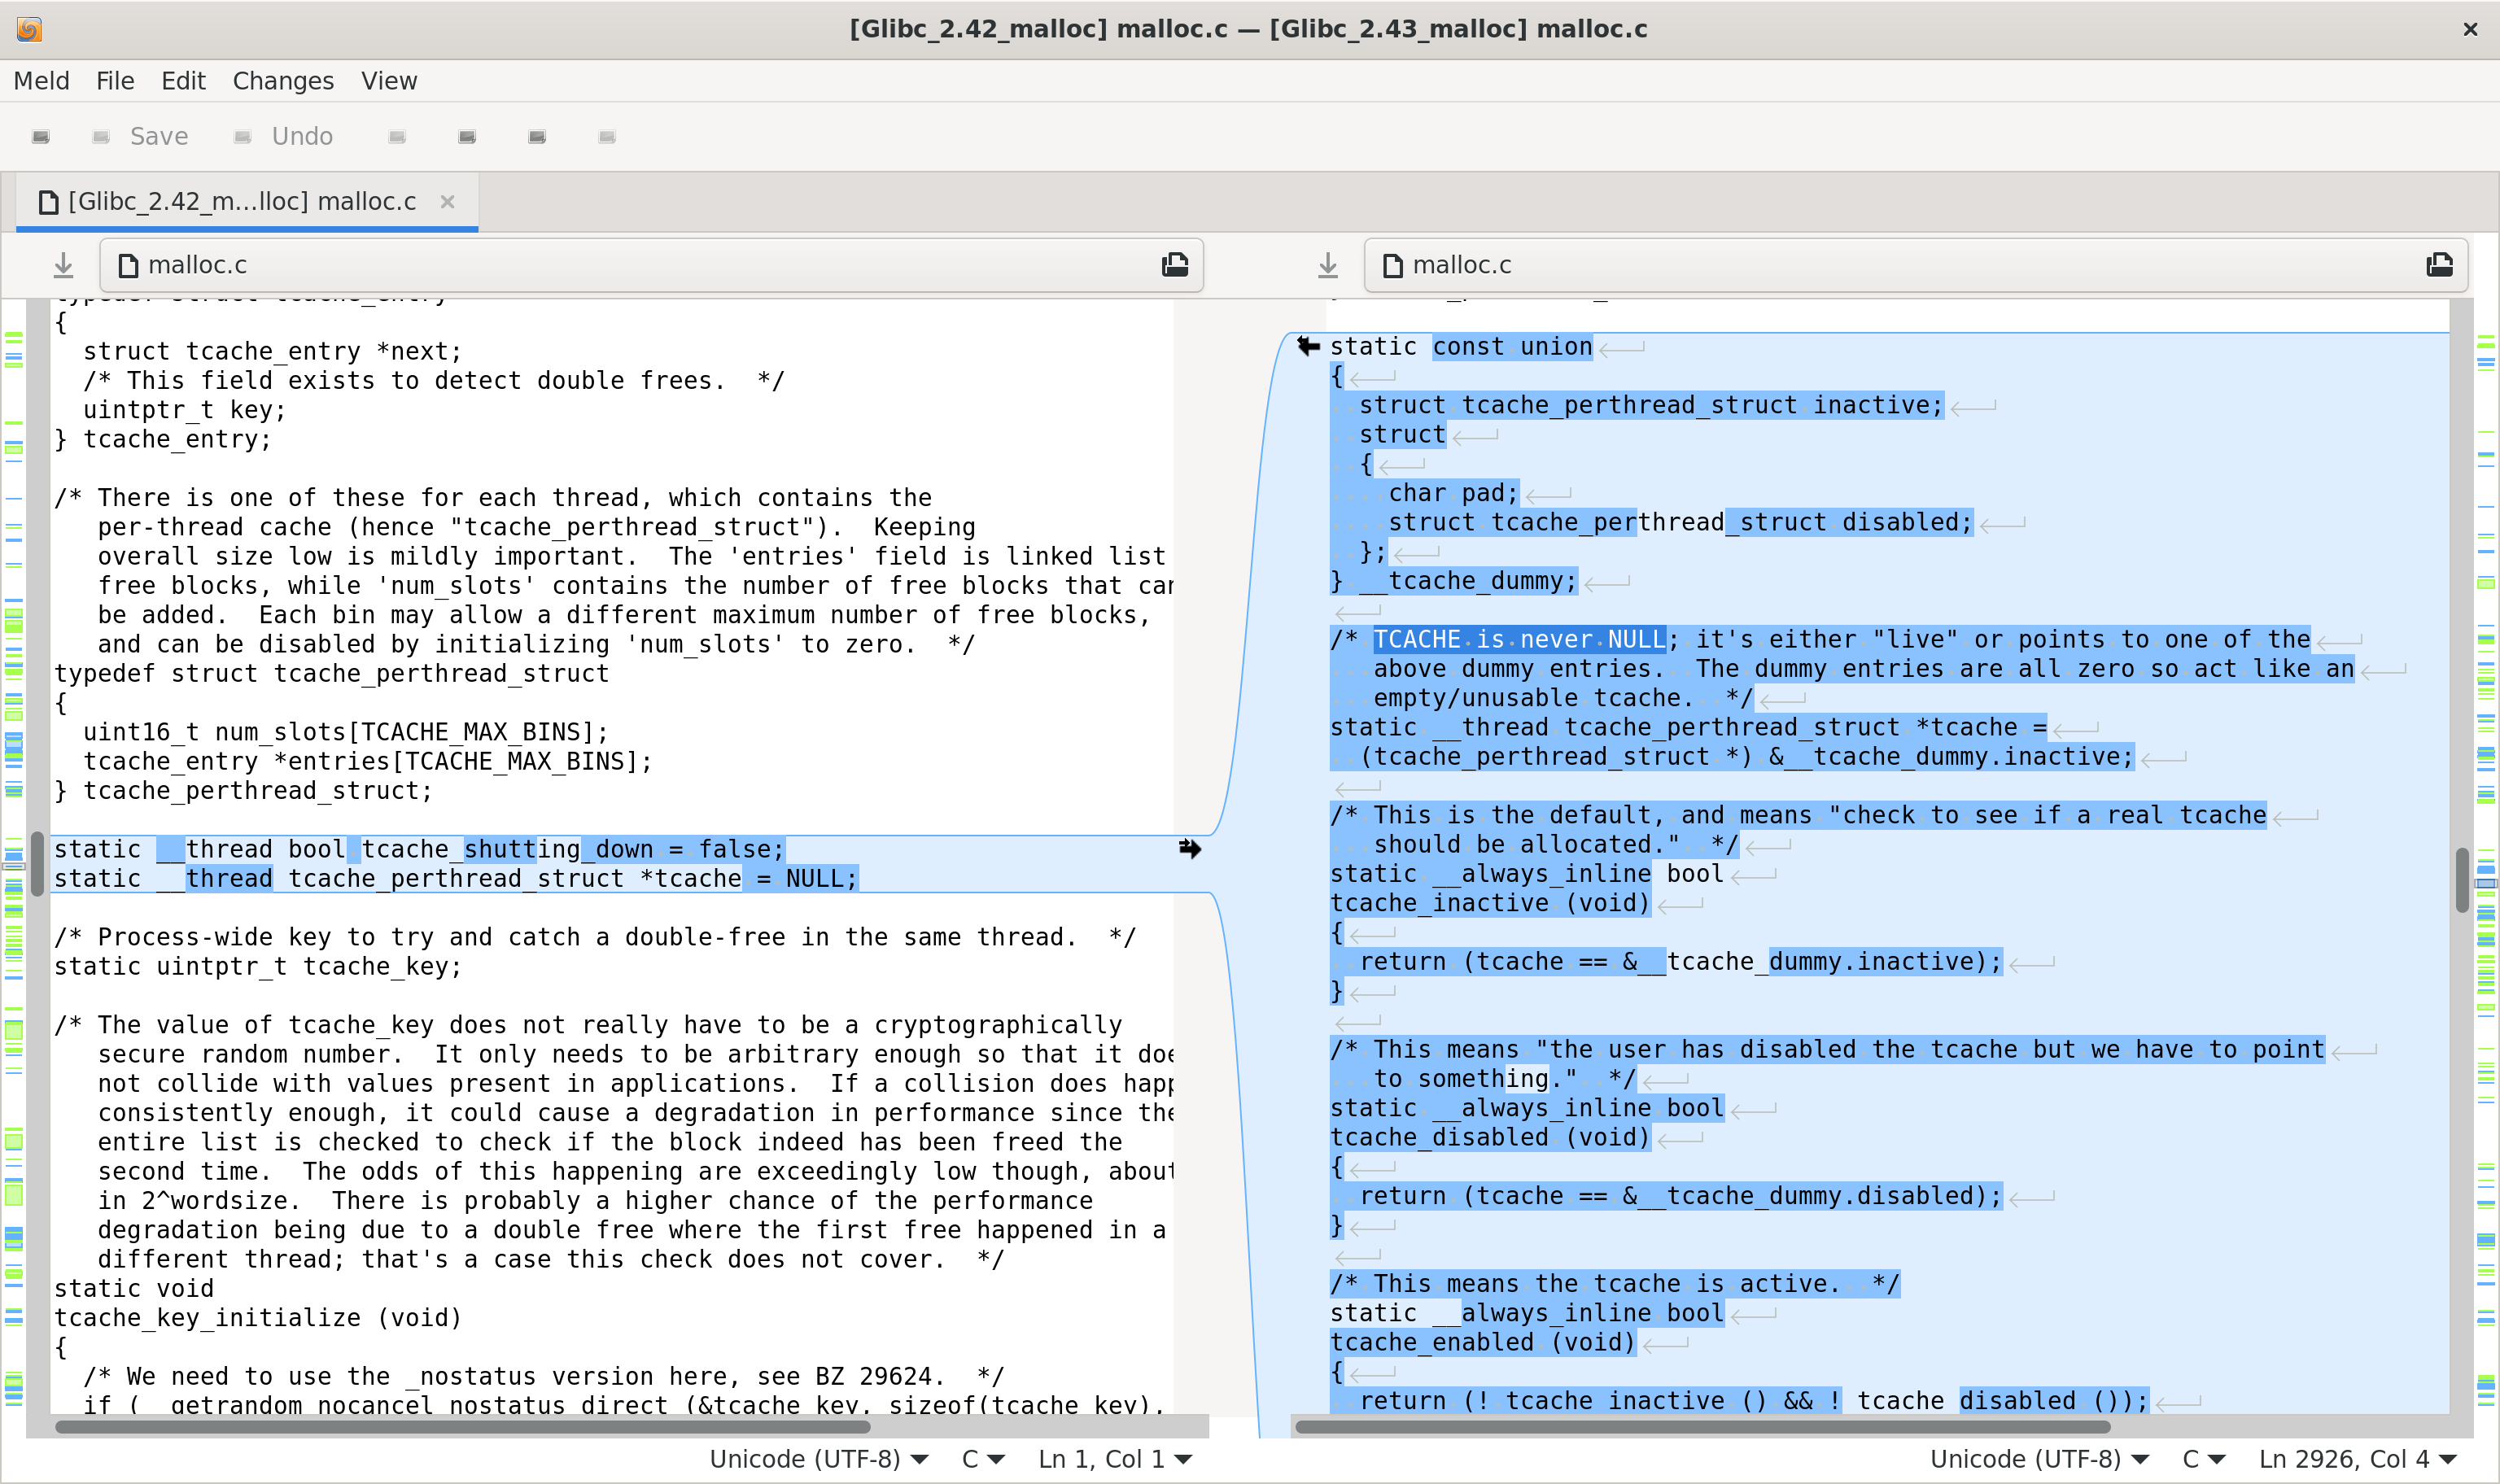
 “TCACHE is never NULL”,Glibc2.43给tcache设置了三个状态inactive->表示还没决定是否分配真正 tcache; disabled->表示 tcache 被禁用; 其他值->表示真正 live tcache
 所以,这也带来一个巨大的改变,当首次malloc/calloc时不再初始化tcache!!而这对于CTF中堆利用可以说是一个利好,因为tcache_prethread_struct不再默认为slot_0_chunk了,这也就意味着堆溢出等漏洞可以进行tcache_prethread_struct的攻击了
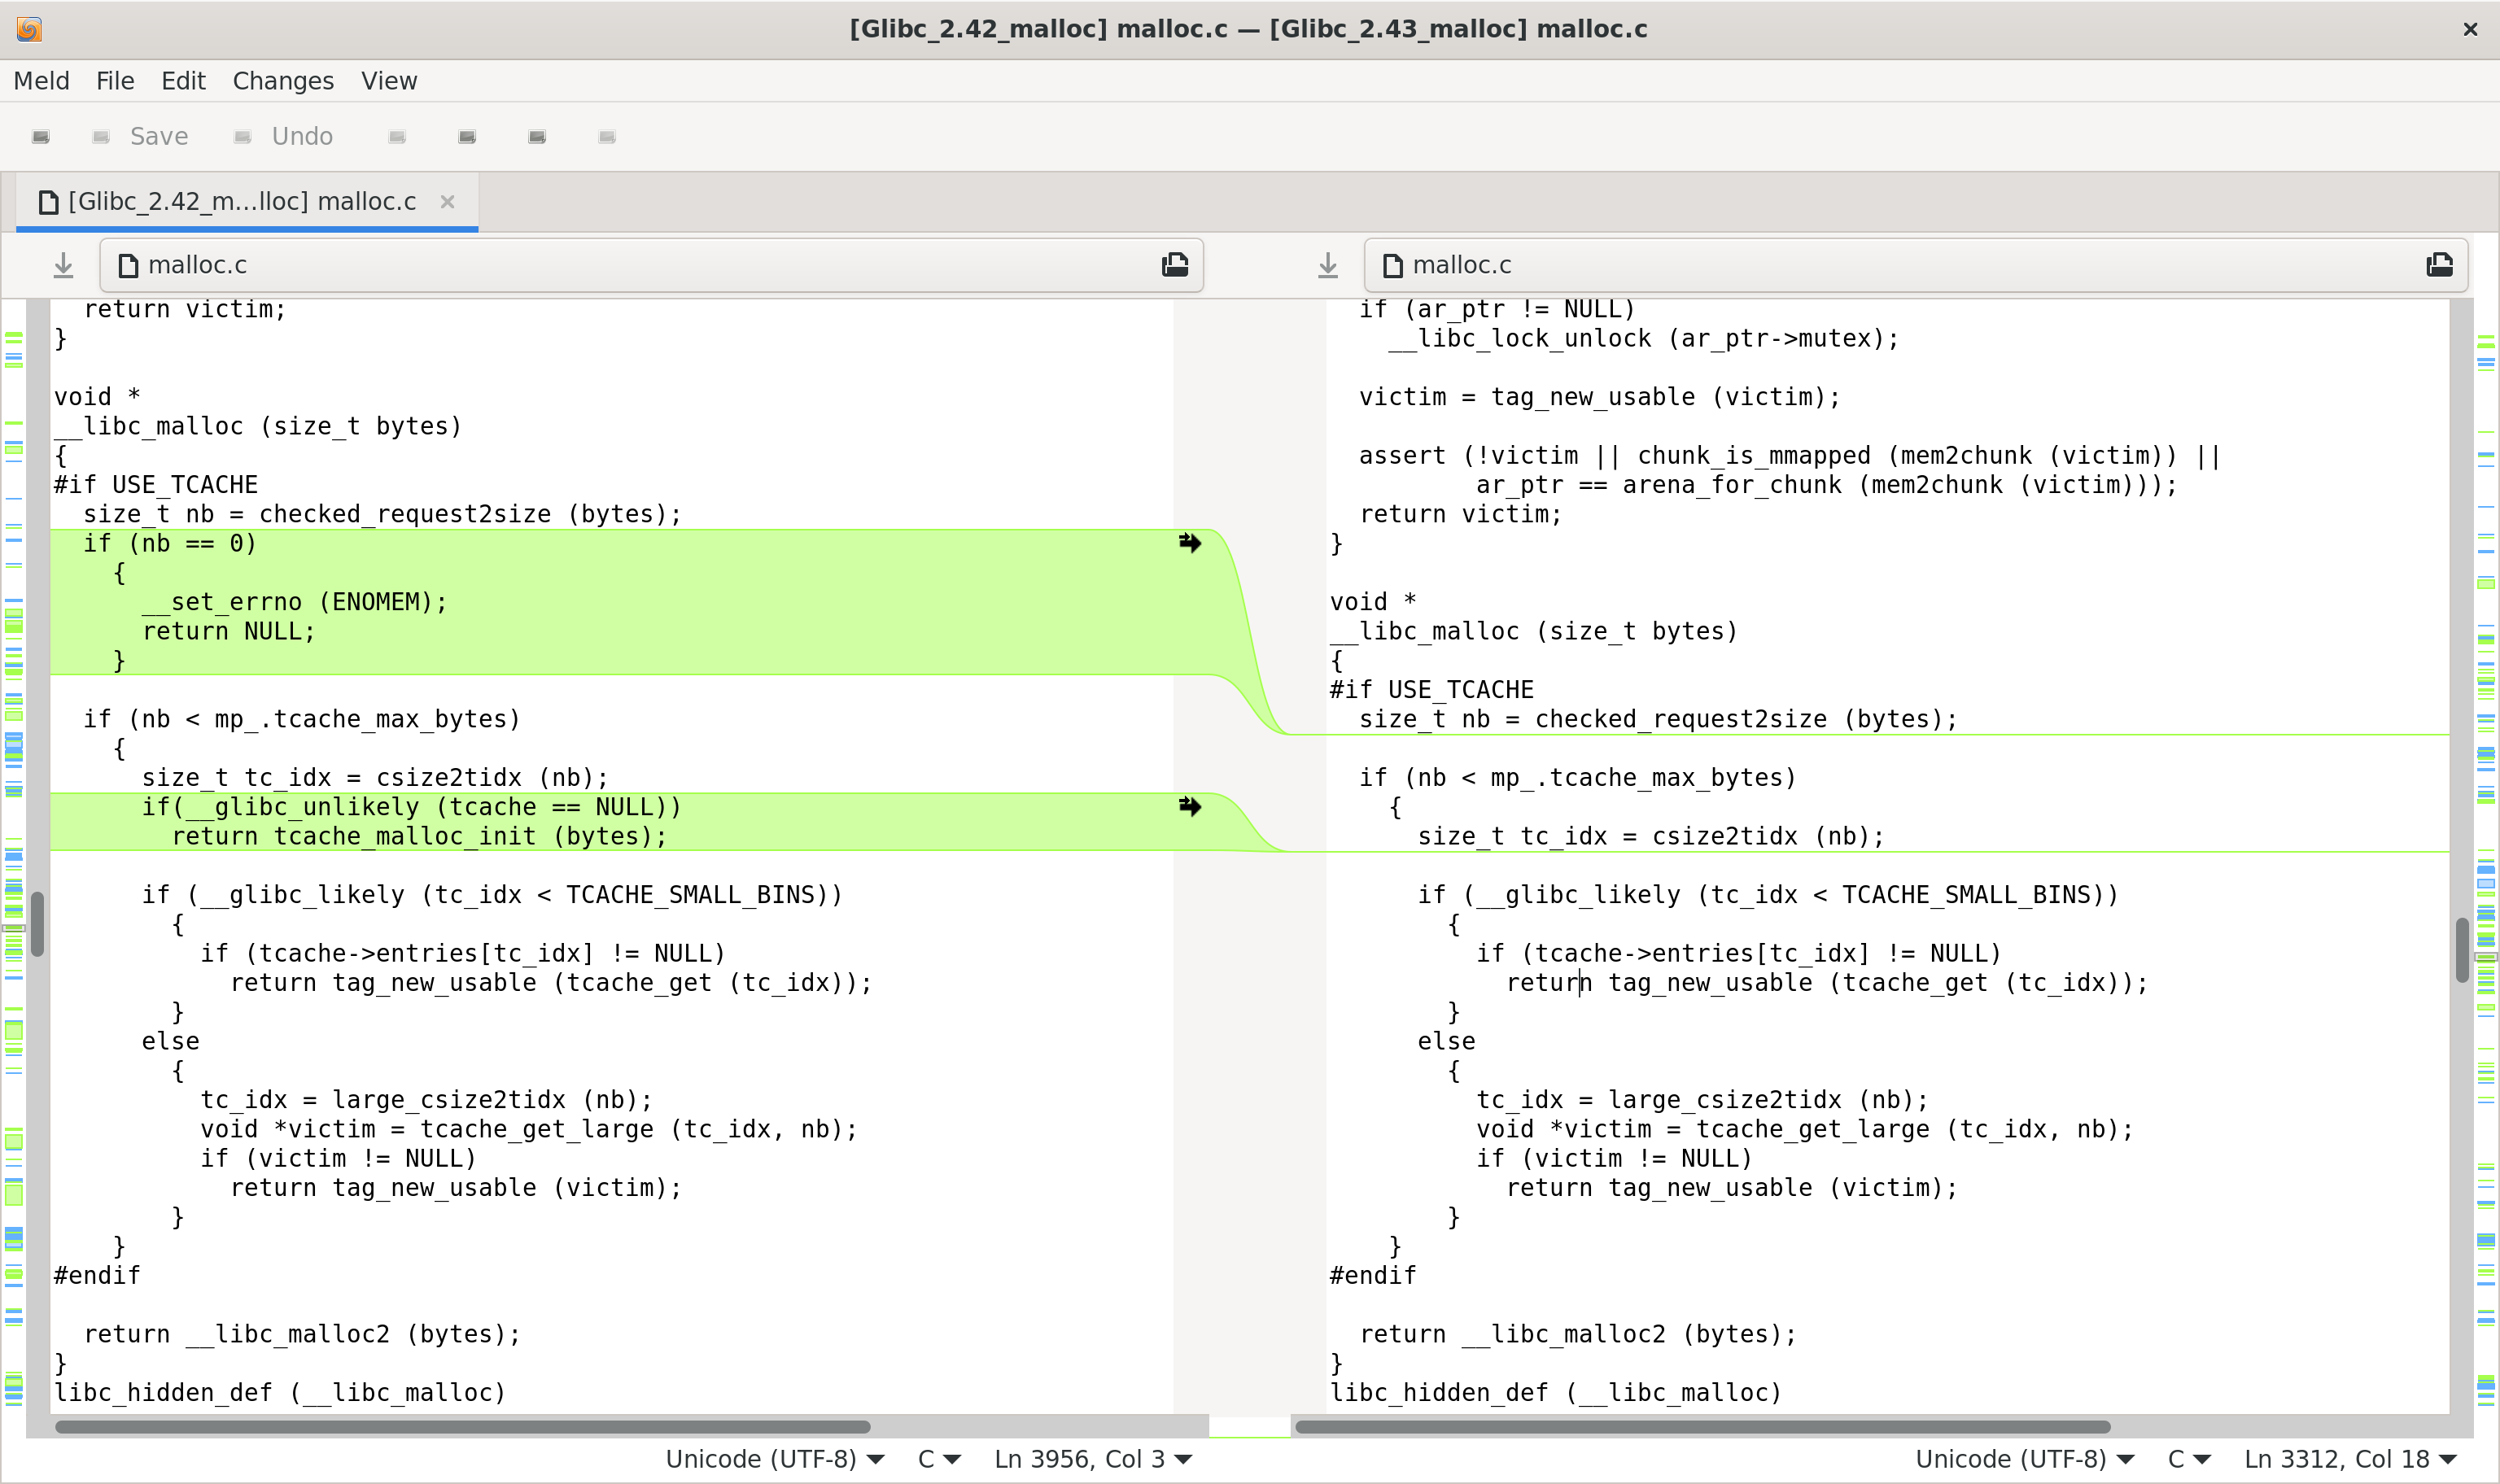 而真正的tcache初始化如今交给了free
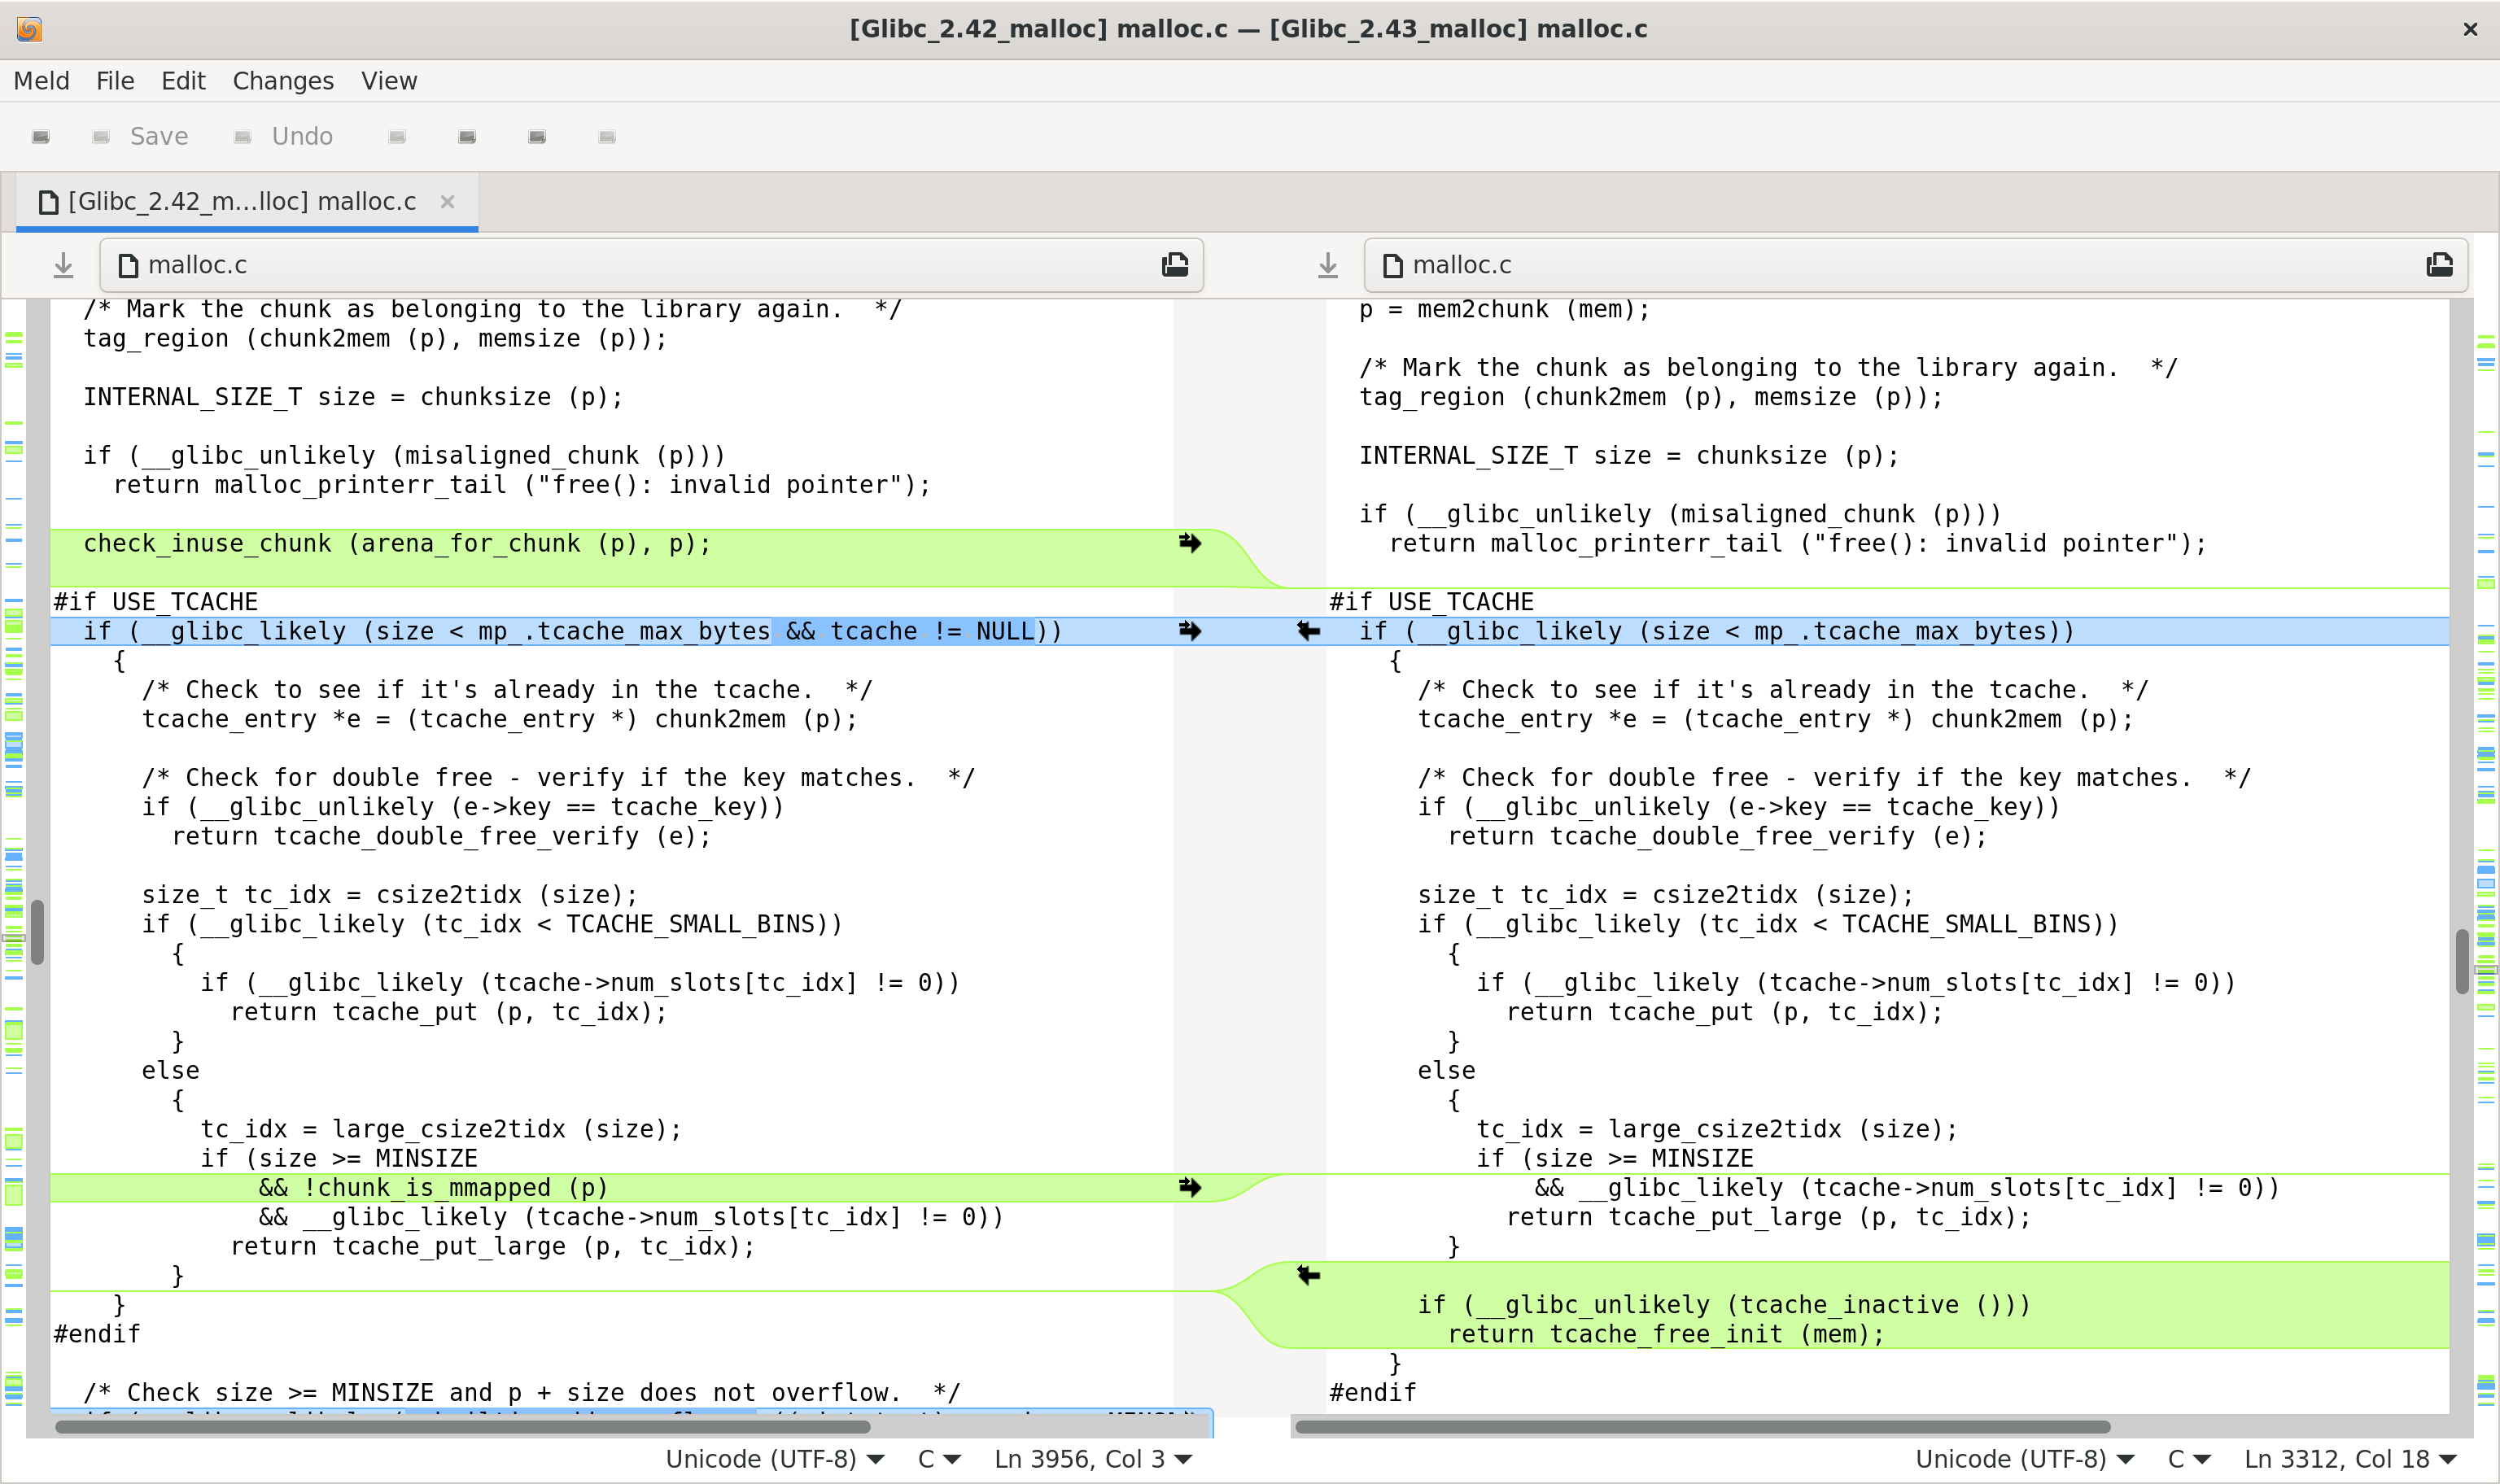 图不知道几:在__libc_free的末尾判断如果tcache处于inactive就进行初始化
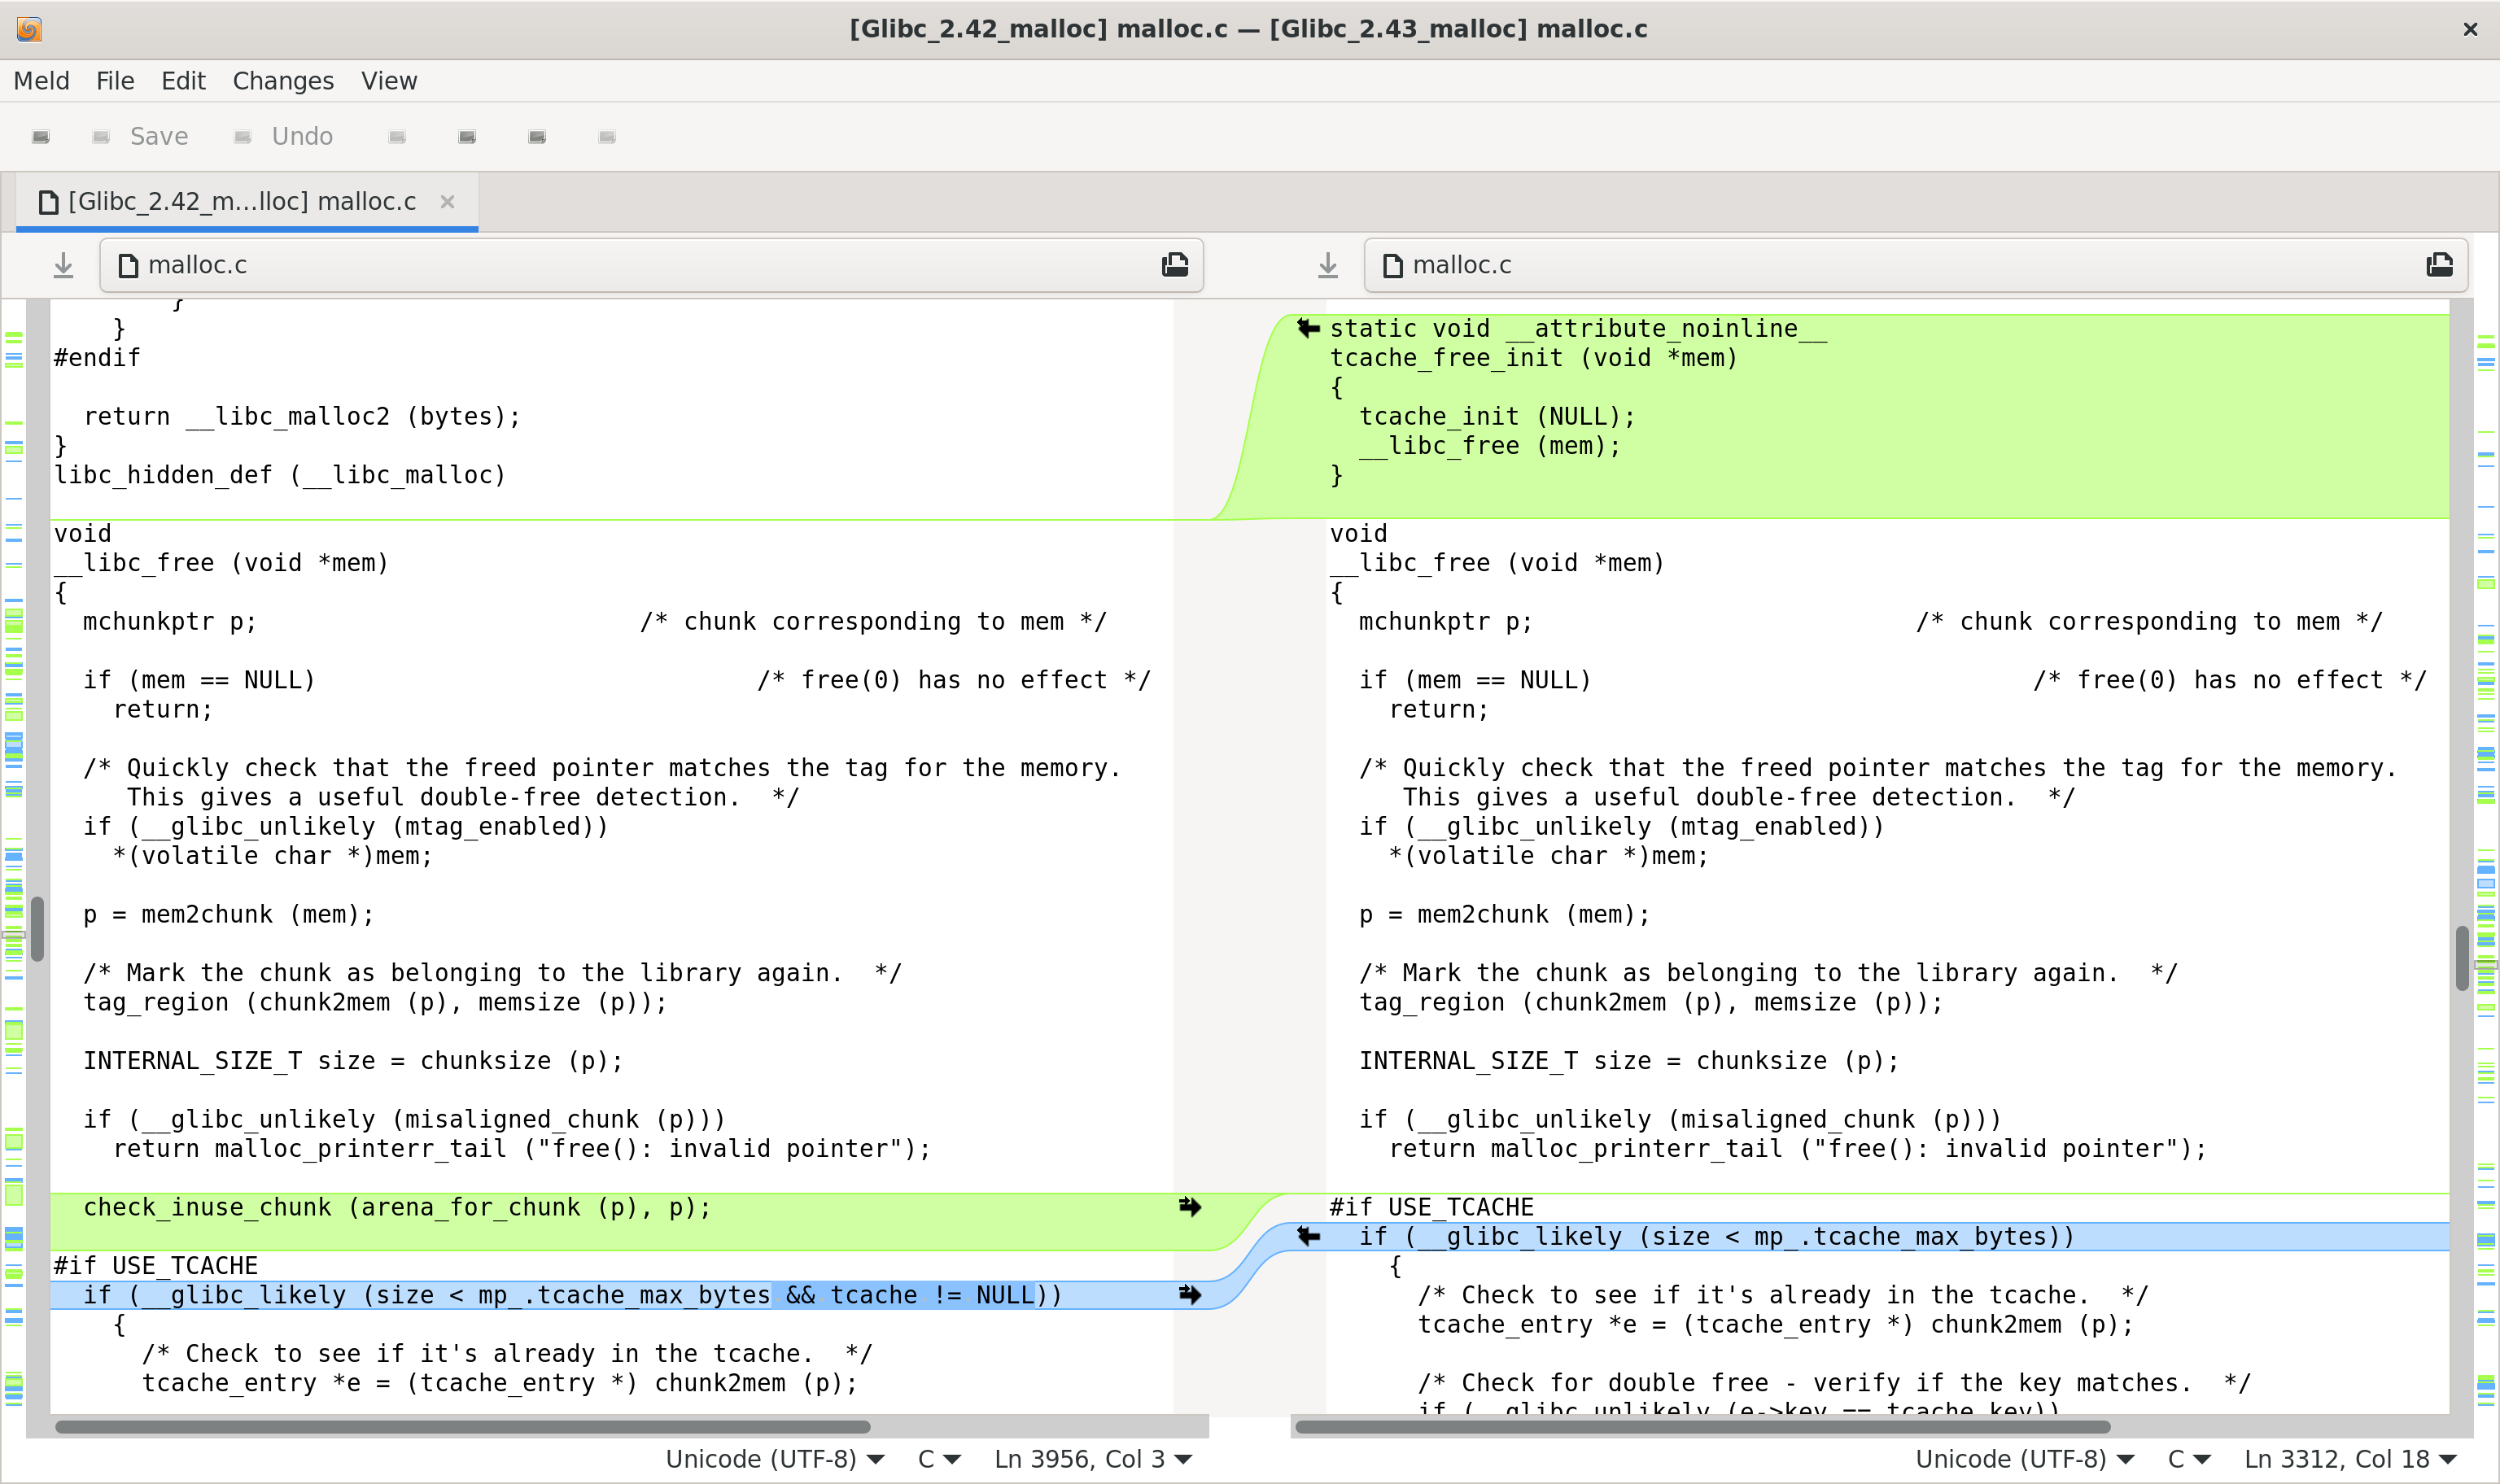 所以流程就是:第一次 free: num_slots 为 0,放不进去 ->发现 inactive ->初始化真实 tcache ->重新 free
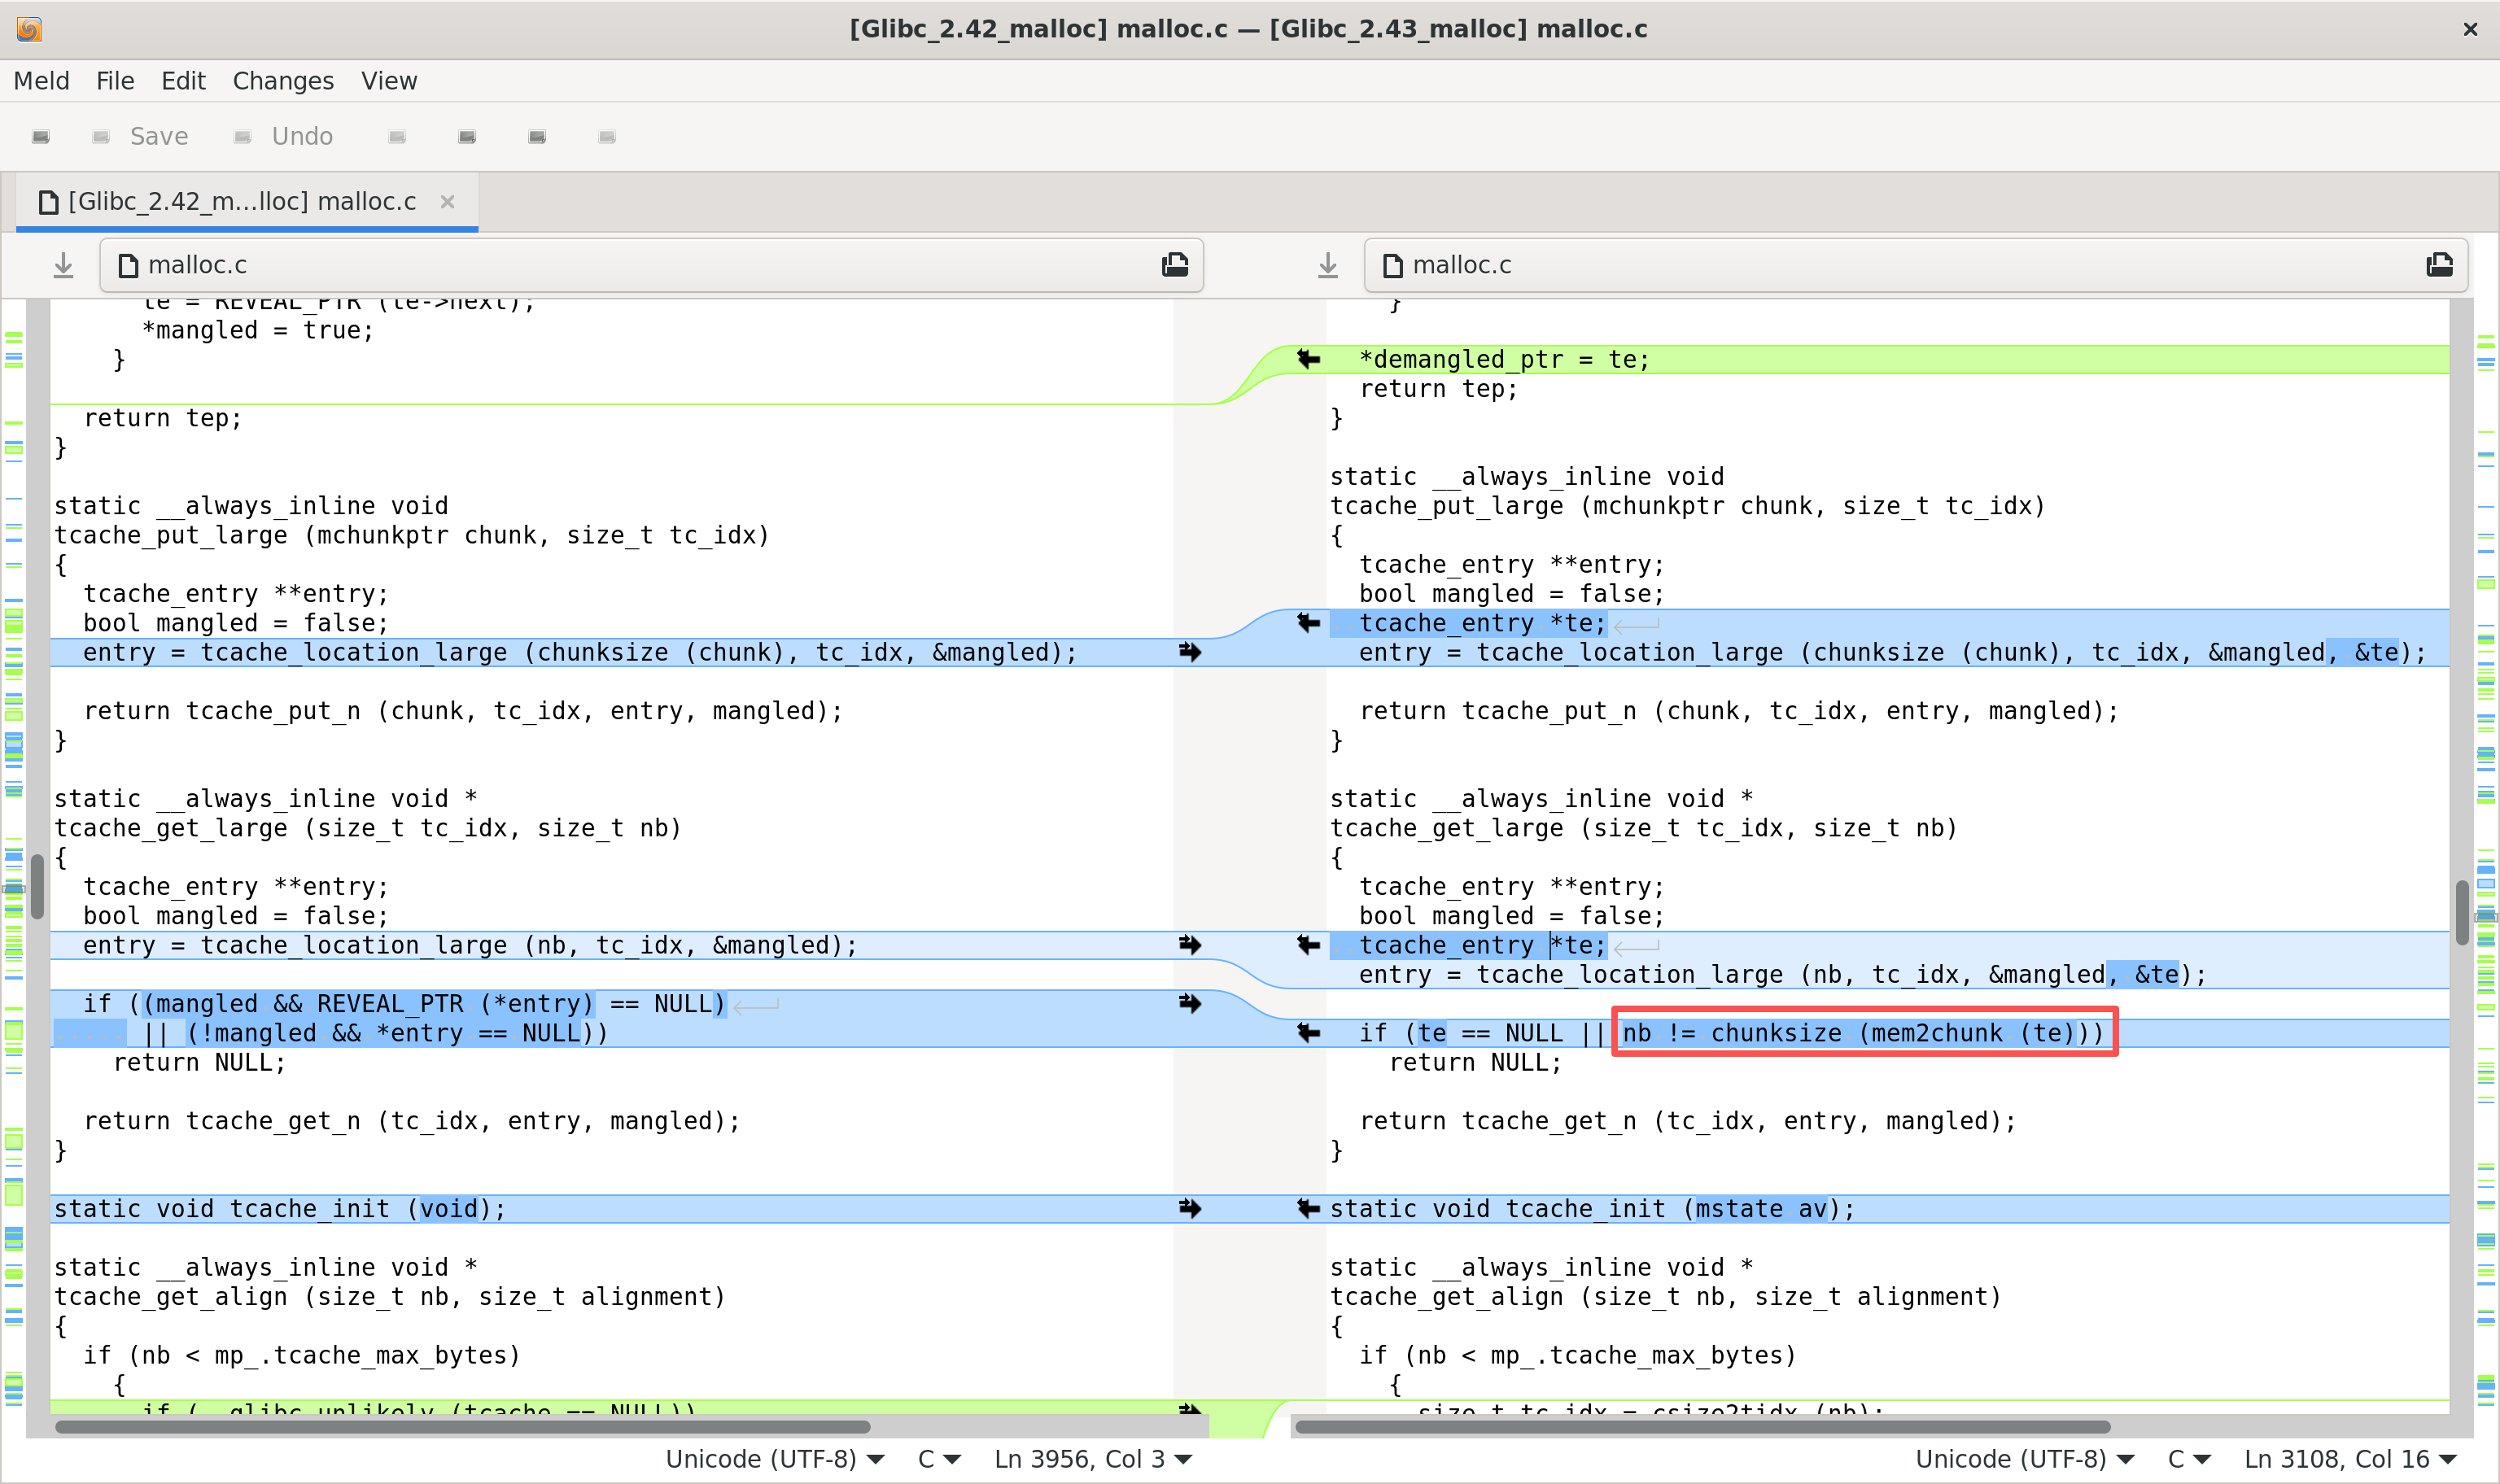 什么意思?举个例子,某个tcache_largebin链表中存放了0x500 -> 0x600 -> 0x800三个堆块,如果此时我malloc一个0x580的chunk