首页
课程
问答
CTF
社区
招聘
峰会
发现
排行榜
知识库
工具下载
看雪20年
看雪商城
证书查询
登录
注册
首页
社区
课程
招聘
发现
问答
CTF
排行榜
知识库
工具下载
峰会
看雪商城
证书查询
社区
茶余饭后
发新帖
6
2
[原创]逆向实战:如何用机器码把 x64dbg 的汇编精准定位到 IDA / Ghidra 的 C 代码
发表于: 2026-1-4 15:40
3155
[原创]逆向实战:如何用机器码把 x64dbg 的汇编精准定位到 IDA / Ghidra 的 C 代码
我是jet
2026-1-4 15:40
3155
# 从 x64dbg 的机器码反查 IDA / Ghidra:精准定位 C 语言伪代码的方法 ## 关于使用基地址(ImageBase / rebase)的定位方式 可以通过 **统一基地址(ImageBase / rebase)** 的方式,直接在 x64dbg 与 IDA / Ghidra 之间进行地址对齐,从而实现快速跳转定位。 常见做法包括: - 在 x64dbg 中查看模块的运行时基地址 - 在 IDA / Ghidra 中将对应模块的 ImageBase 设置为相同的基地址 - 此时调试器中的 RIP / EIP 地址,通常可以直接映射到反汇编或反编译视图中 这种方式在以下条件下效果较好: - 程序无壳或已完整脱壳 - 运行时代码与文件中代码一一对应 - 模块未被手动映射,代码未在内存中动态生成 - 地址空间布局相对稳定 在满足上述条件的情况下,**基地址对齐是一种高效的定位手段**,可以快速完成从动态调试到静态分析的跳转。 本文介绍的 **基于机器码(Opcode / Byte Sequence)的定位方法**,则更多用于以下场景: - 运行时代码与文件代码不完全一致 - 需要在不同工具之间进行稳定、可复现的定位 - 希望在不依赖地址假设的情况下,确认指令的真实来源 两种方式各有适用场景,实际分析中可以根据程序状态和分析阶段灵活选择。 --- 在实际逆向分析中,经常会遇到这样一种非常常见、也非常让人头疼的情况: - 在 **x64dbg** 中已经调试到关键逻辑 - 能看到关键的 **汇编指令** - 但 **汇编代码难以直接理解整体逻辑** - 希望跳转到 **IDA / Ghidra 的 C 语言伪代码** 来理解程序行为 问题是: **如何把 x64dbg 中的某一条汇编,精准定位到 IDA / Ghidra 中对应的反编译代码?** 本文介绍一种 **稳定、精准、实战中非常常用的方法**: > **通过机器码(Opcode)在 IDA / Ghidra 中反查对应的反编译位置** --- 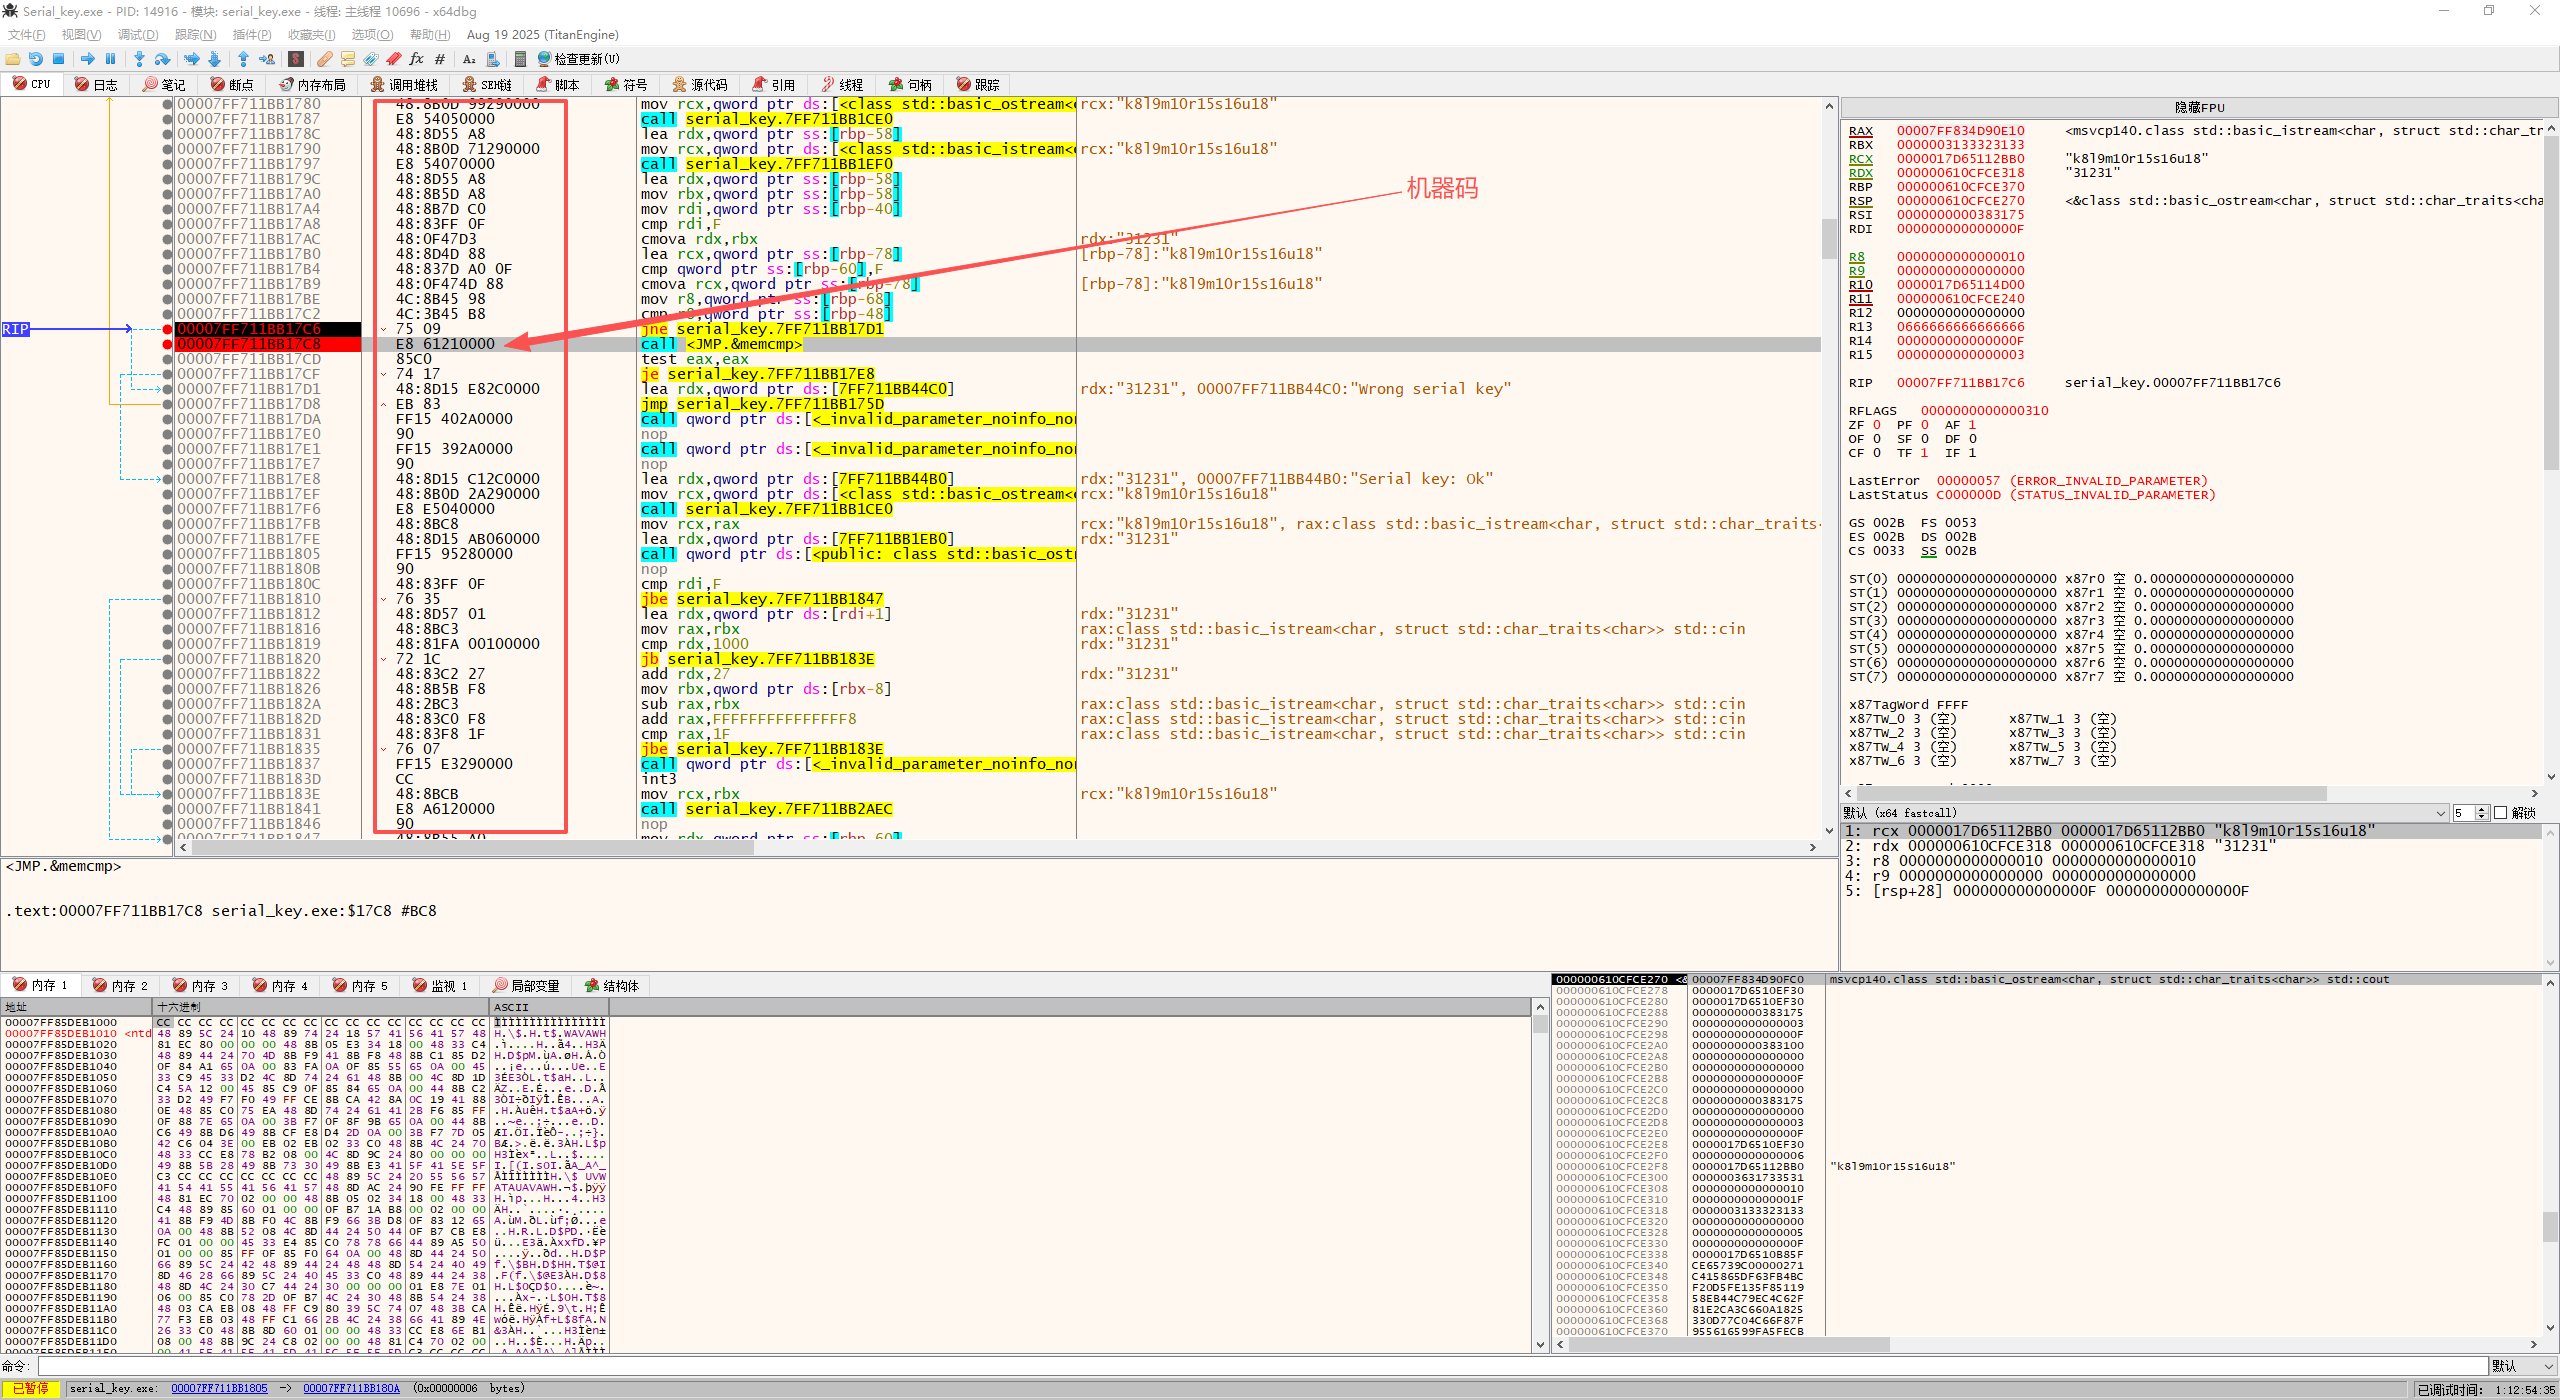 ## 一、问题场景说明 在 x64dbg 中调试程序时,定位到如下关键指令: ``` 00007FF711BB17C8 | E8 61 21 00 00 | call <JMP.&memcmp> ``` 这是一个对 `memcmp` 的调用。 但问题在于: - x64dbg 里看到的是 **汇编** - 汇编参数来源、条件判断、上下文关系并不直观 - 想知道它在 **C 语言中对应的是哪一段逻辑** 这时最自然的想法是: **在 IDA 或 Ghidra 中找到这条指令对应的 C 伪代码** --- ## 二、核心思路(非常重要) ### ❌ 不要用「汇编文本」去对齐反编译器 ### ✅ 而是使用:**机器码(Opcode)** ### 原因: - 汇编文本在不同工具中: - 寄存器命名可能不同 - 注释、格式不同 - 优化级别不同 - **但机器码是唯一稳定、不变的标识** - IDA / Ghidra / x64dbg 底层都是基于机器码分析 **机器码 = 跨工具通用的定位锚点** --- ## 三、从 x64dbg → IDA:通过机器码定位 C 伪代码 ### 1️⃣ 在 x64dbg 中获取机器码 目标指令: ``` 00007FF711BB17C8 | E8 61 21 00 00 | call <JMP.&memcmp> ``` 对应的完整机器码为: ``` E8 61 21 00 00 ``` --- ### 2️⃣ 在 IDA 中打开 Hex View 菜单路径: ``` View → Open subviews → Hex dump ``` 在弹出的窗口中,双击 **Hex dump** 或选中后点击 OK。 此时会出现类似: ``` Hex View-1 ``` --- 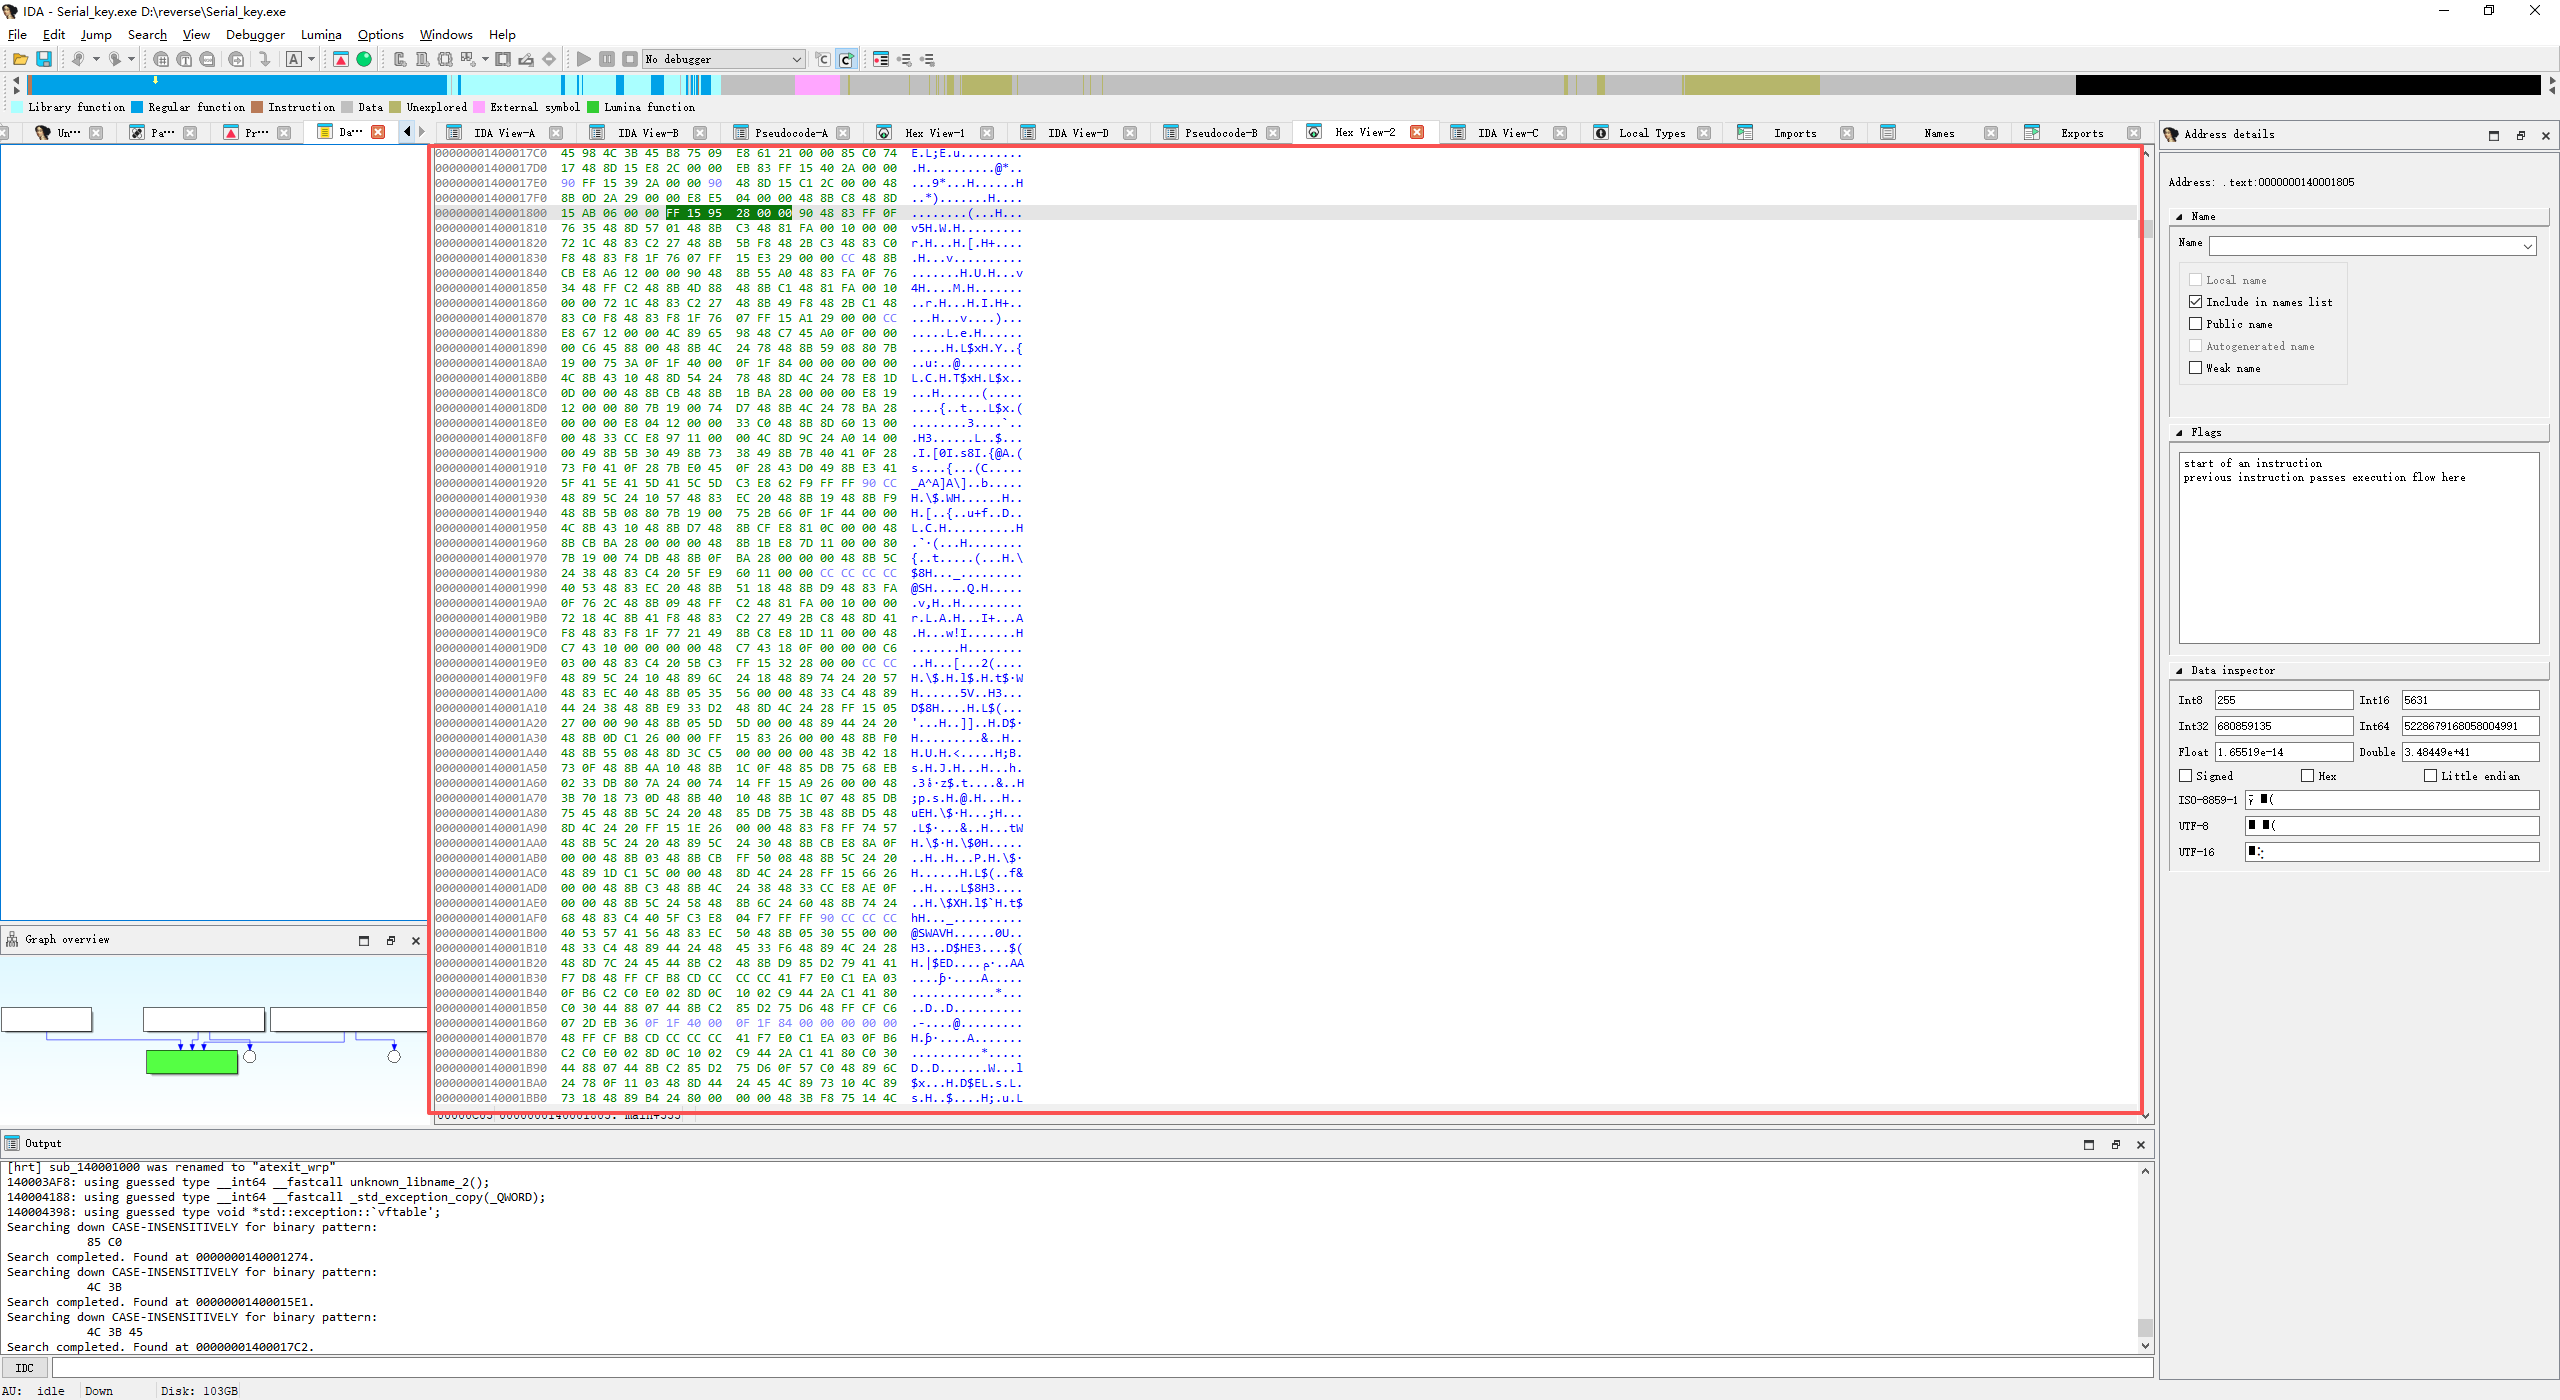 ### 3️⃣ 使用机器码搜索(Alt + B) 在 IDA 中按下: ``` Alt + B (Binary Search) ``` 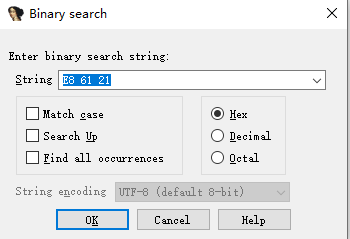 在弹出的搜索窗口中: - 搜索类型:Binary - 输入机器码(每两位一个字节,通常使用空格分隔): ``` E8 61 21 00 00 ``` ⚠ **重要说明(容易踩坑)**: - 输入时 **是否带空格并不是本质区别** - **最终一定要以 IDA 显示的 `Byte Sequence` 解析结果为准** - 只要 `Byte Sequence` 显示的字节序列与 x64dbg 中看到的机器码一致: ``` E8 61 21 00 00 ```` 那么搜索结果就是正确的 **不要纠结输入格式,解析结果才是唯一标准** 点击 **OK** 开始搜索。 --- ### 4️⃣ 跳转到反汇编 / 伪代码位置 搜索成功后,IDA 会直接跳转到匹配位置。 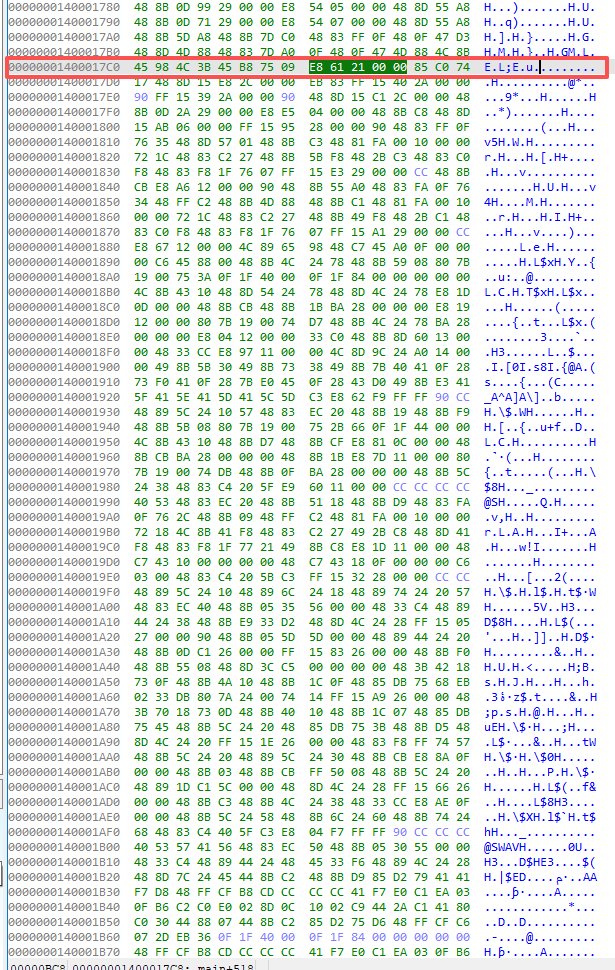 此时你可以: - 查看反汇编窗口 - 按下 **Tab** 键切换到伪代码视图(Hex-Rays) 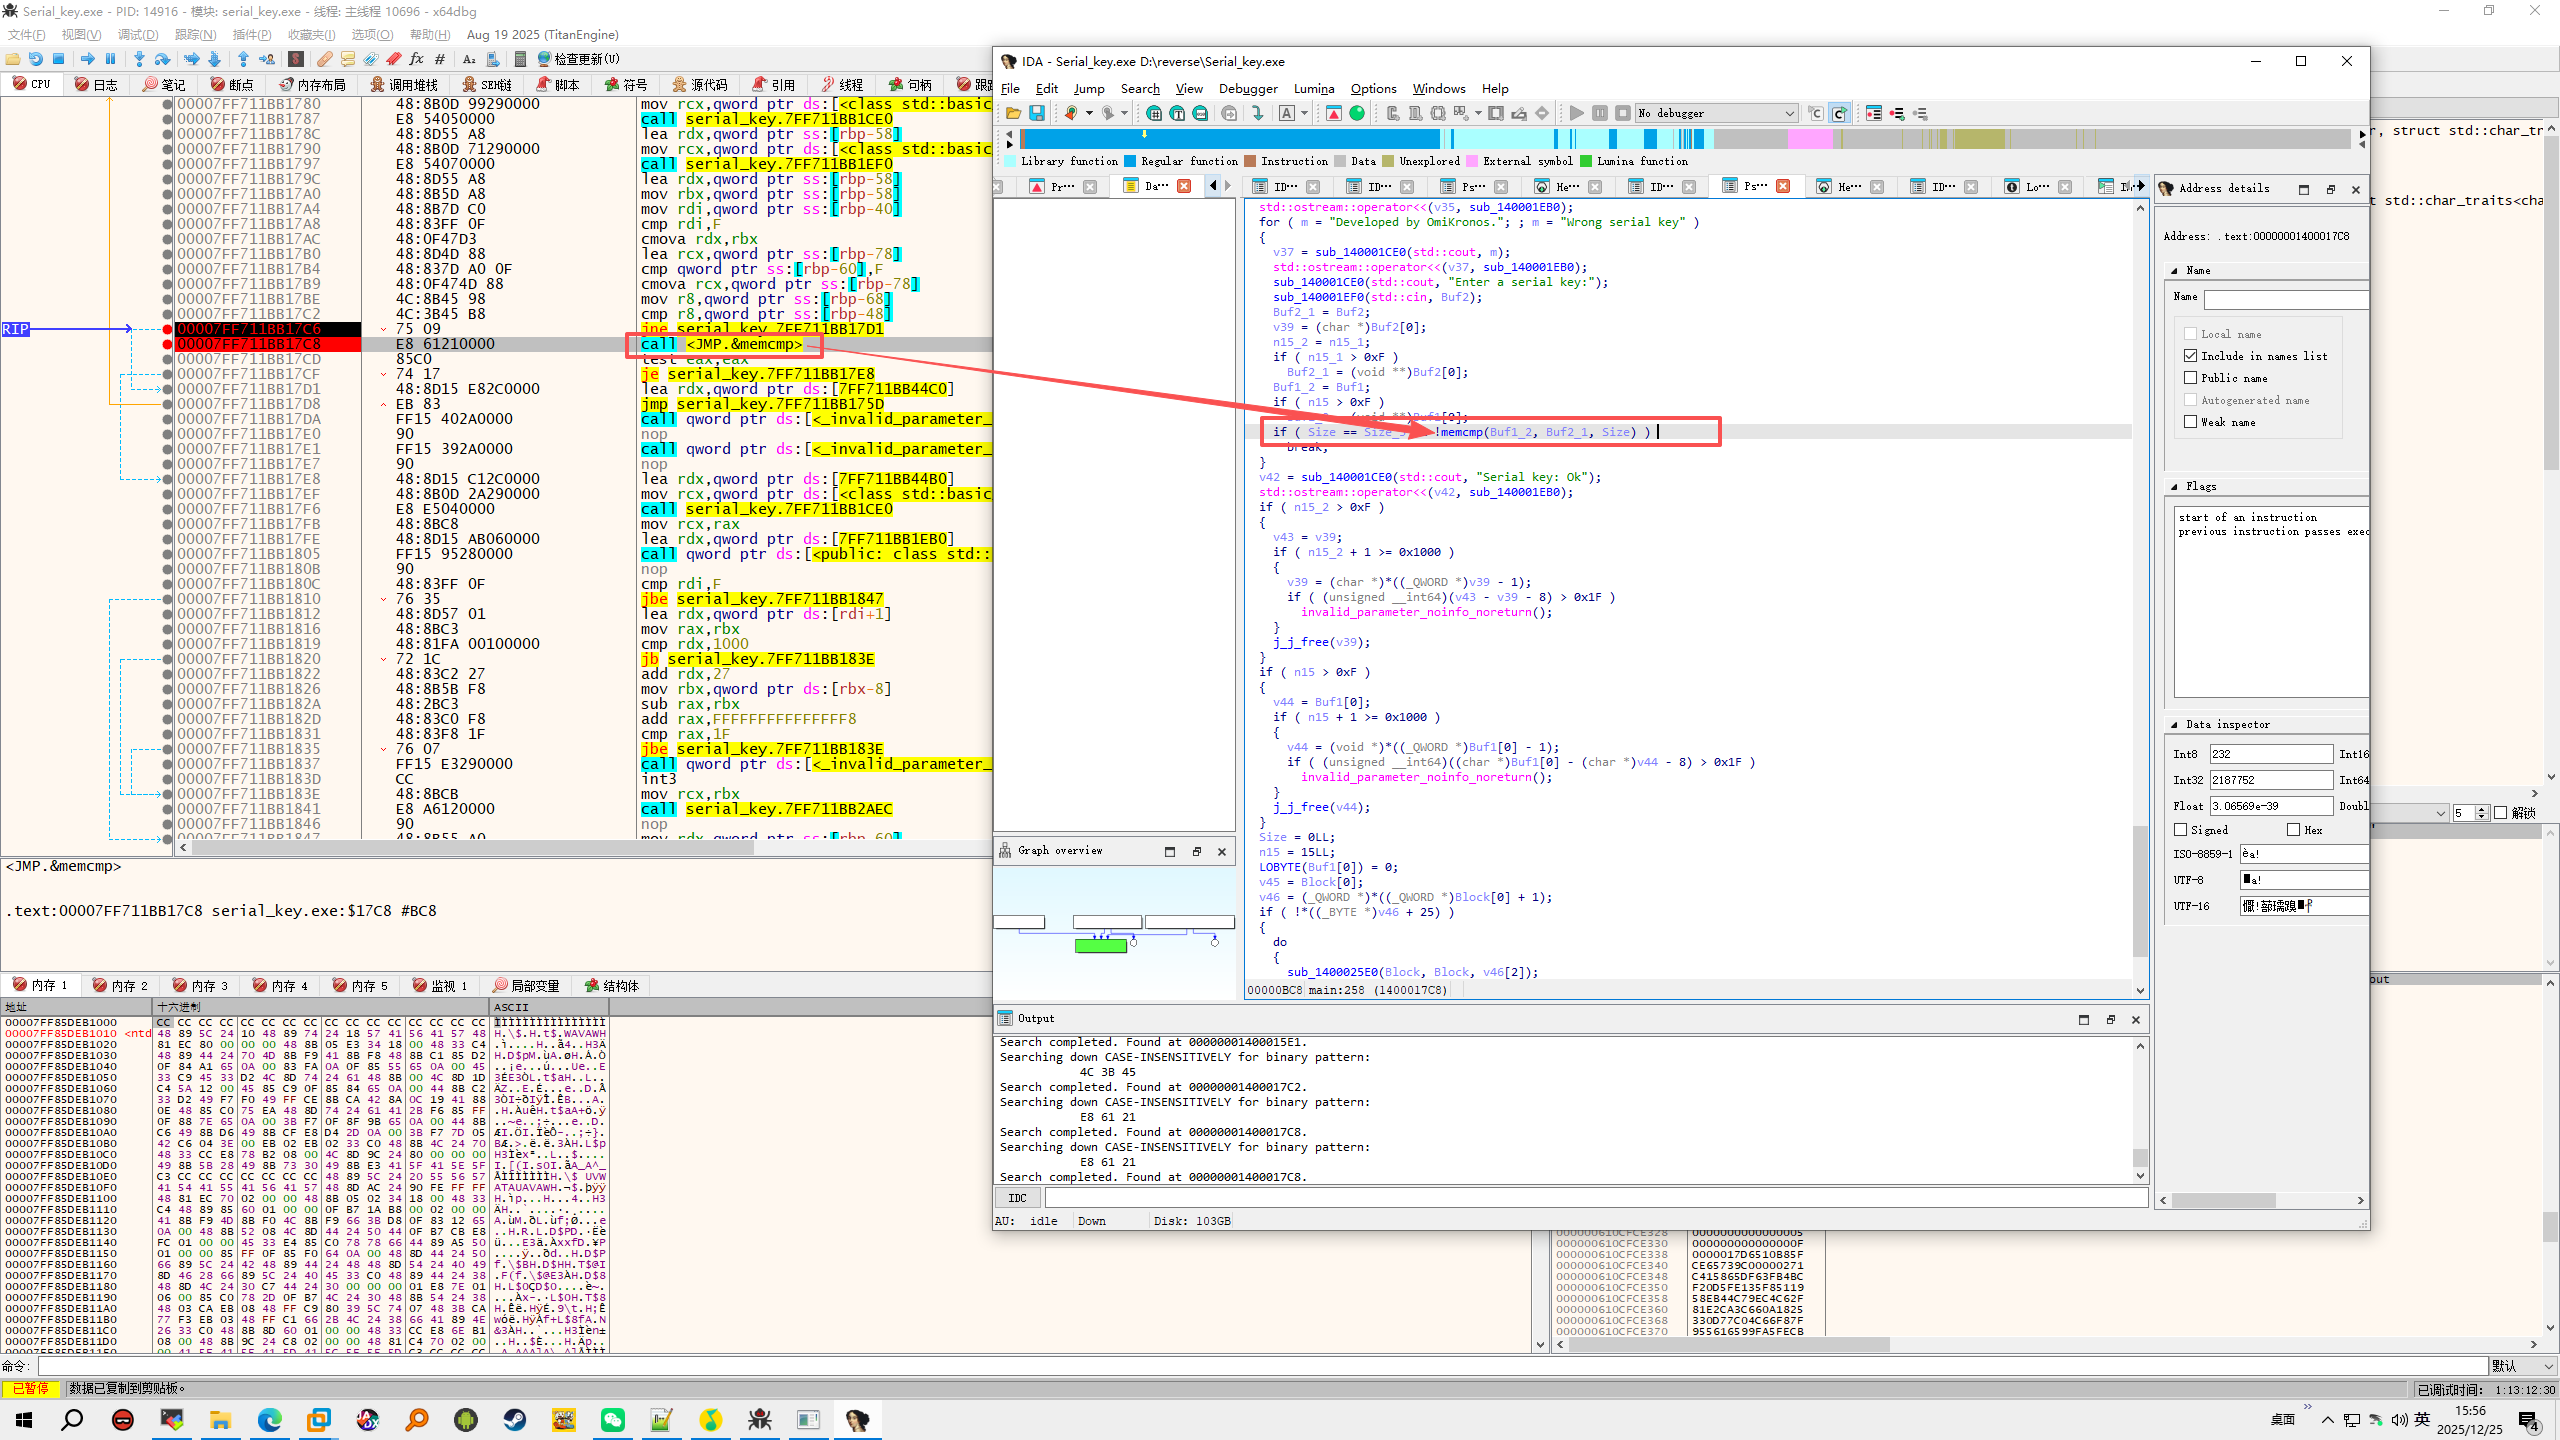 你会看到类似如下的 C 语言逻辑: ```c if ( memcmp(a1, a2, v3) == 0 ) { ... } ```` 至此,**x64dbg 中的汇编已经成功映射到 IDA 的 C 语言逻辑** --- ## 四、从 x64dbg → Ghidra:通过机器码定位 C 代码 Ghidra 的思路完全一致,但操作细节略有不同。 --- ### 1️⃣ 打开内存搜索窗口 菜单路径: ``` Search → Memory... ``` 会打开 **Search Memory** 搜索窗口。 --- 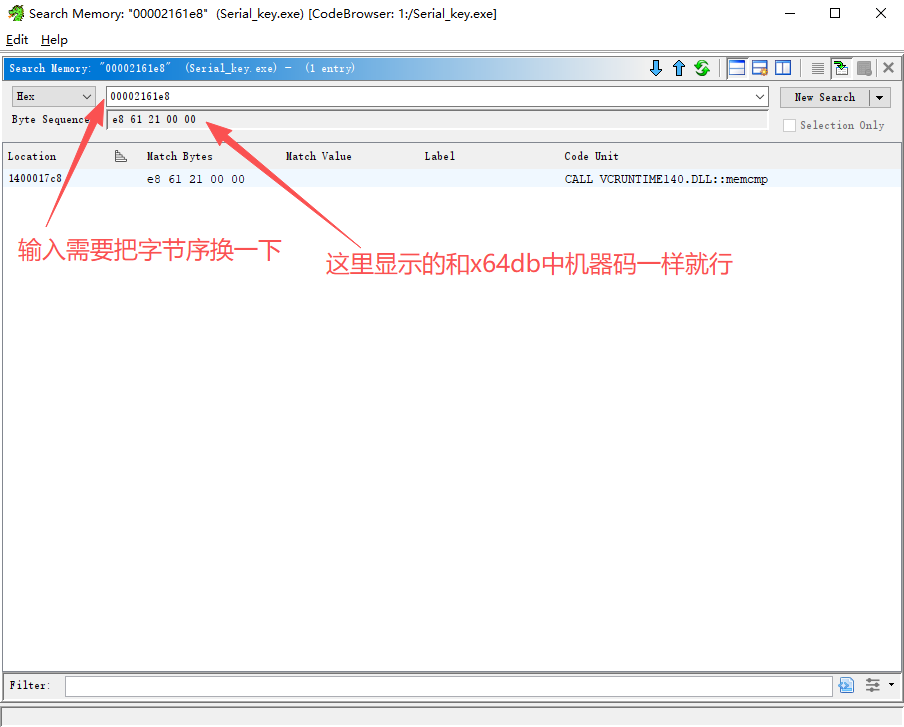 ### 2️⃣ 输入机器码(⚠ 以 Byte Sequence 为准) 仍然是这条指令: ``` E8 61 21 00 00 ``` 在 Ghidra 中: * 输入时 **不能包含空格** * 使用连续的十六进制字节序列: ``` e861210000 ``` 输入完成后,下方会显示 **Byte Sequence**。 ⚠ **关键点**: * 输入格式只是手段 * **最终必须确认 Byte Sequence 与 x64dbg 中的机器码顺序、字节完全一致** * Byte Sequence 才是 Ghidra 实际用于搜索的内容 确认无误后,点击 **Search** 或 **New Search**。 --- ### 3️⃣ 跳转并查看反编译代码 搜索结果列表中会出现匹配项,例如: ``` Location Match Bytes Code Unit 1400017c8 e8 61 21 00 00 CALL VCRUNTIME140.DLL::memcmp ``` 双击该条目即可跳转。 随后打开 **Decompile** 窗口,就能看到对应的 C 语言代码,并且该调用位置会被高亮。 ⚠ 注意: * Ghidra **不会弹窗提示“这是你要找的代码”** * 如果搜索结果有多个,需要你结合上下文自行判断 --- 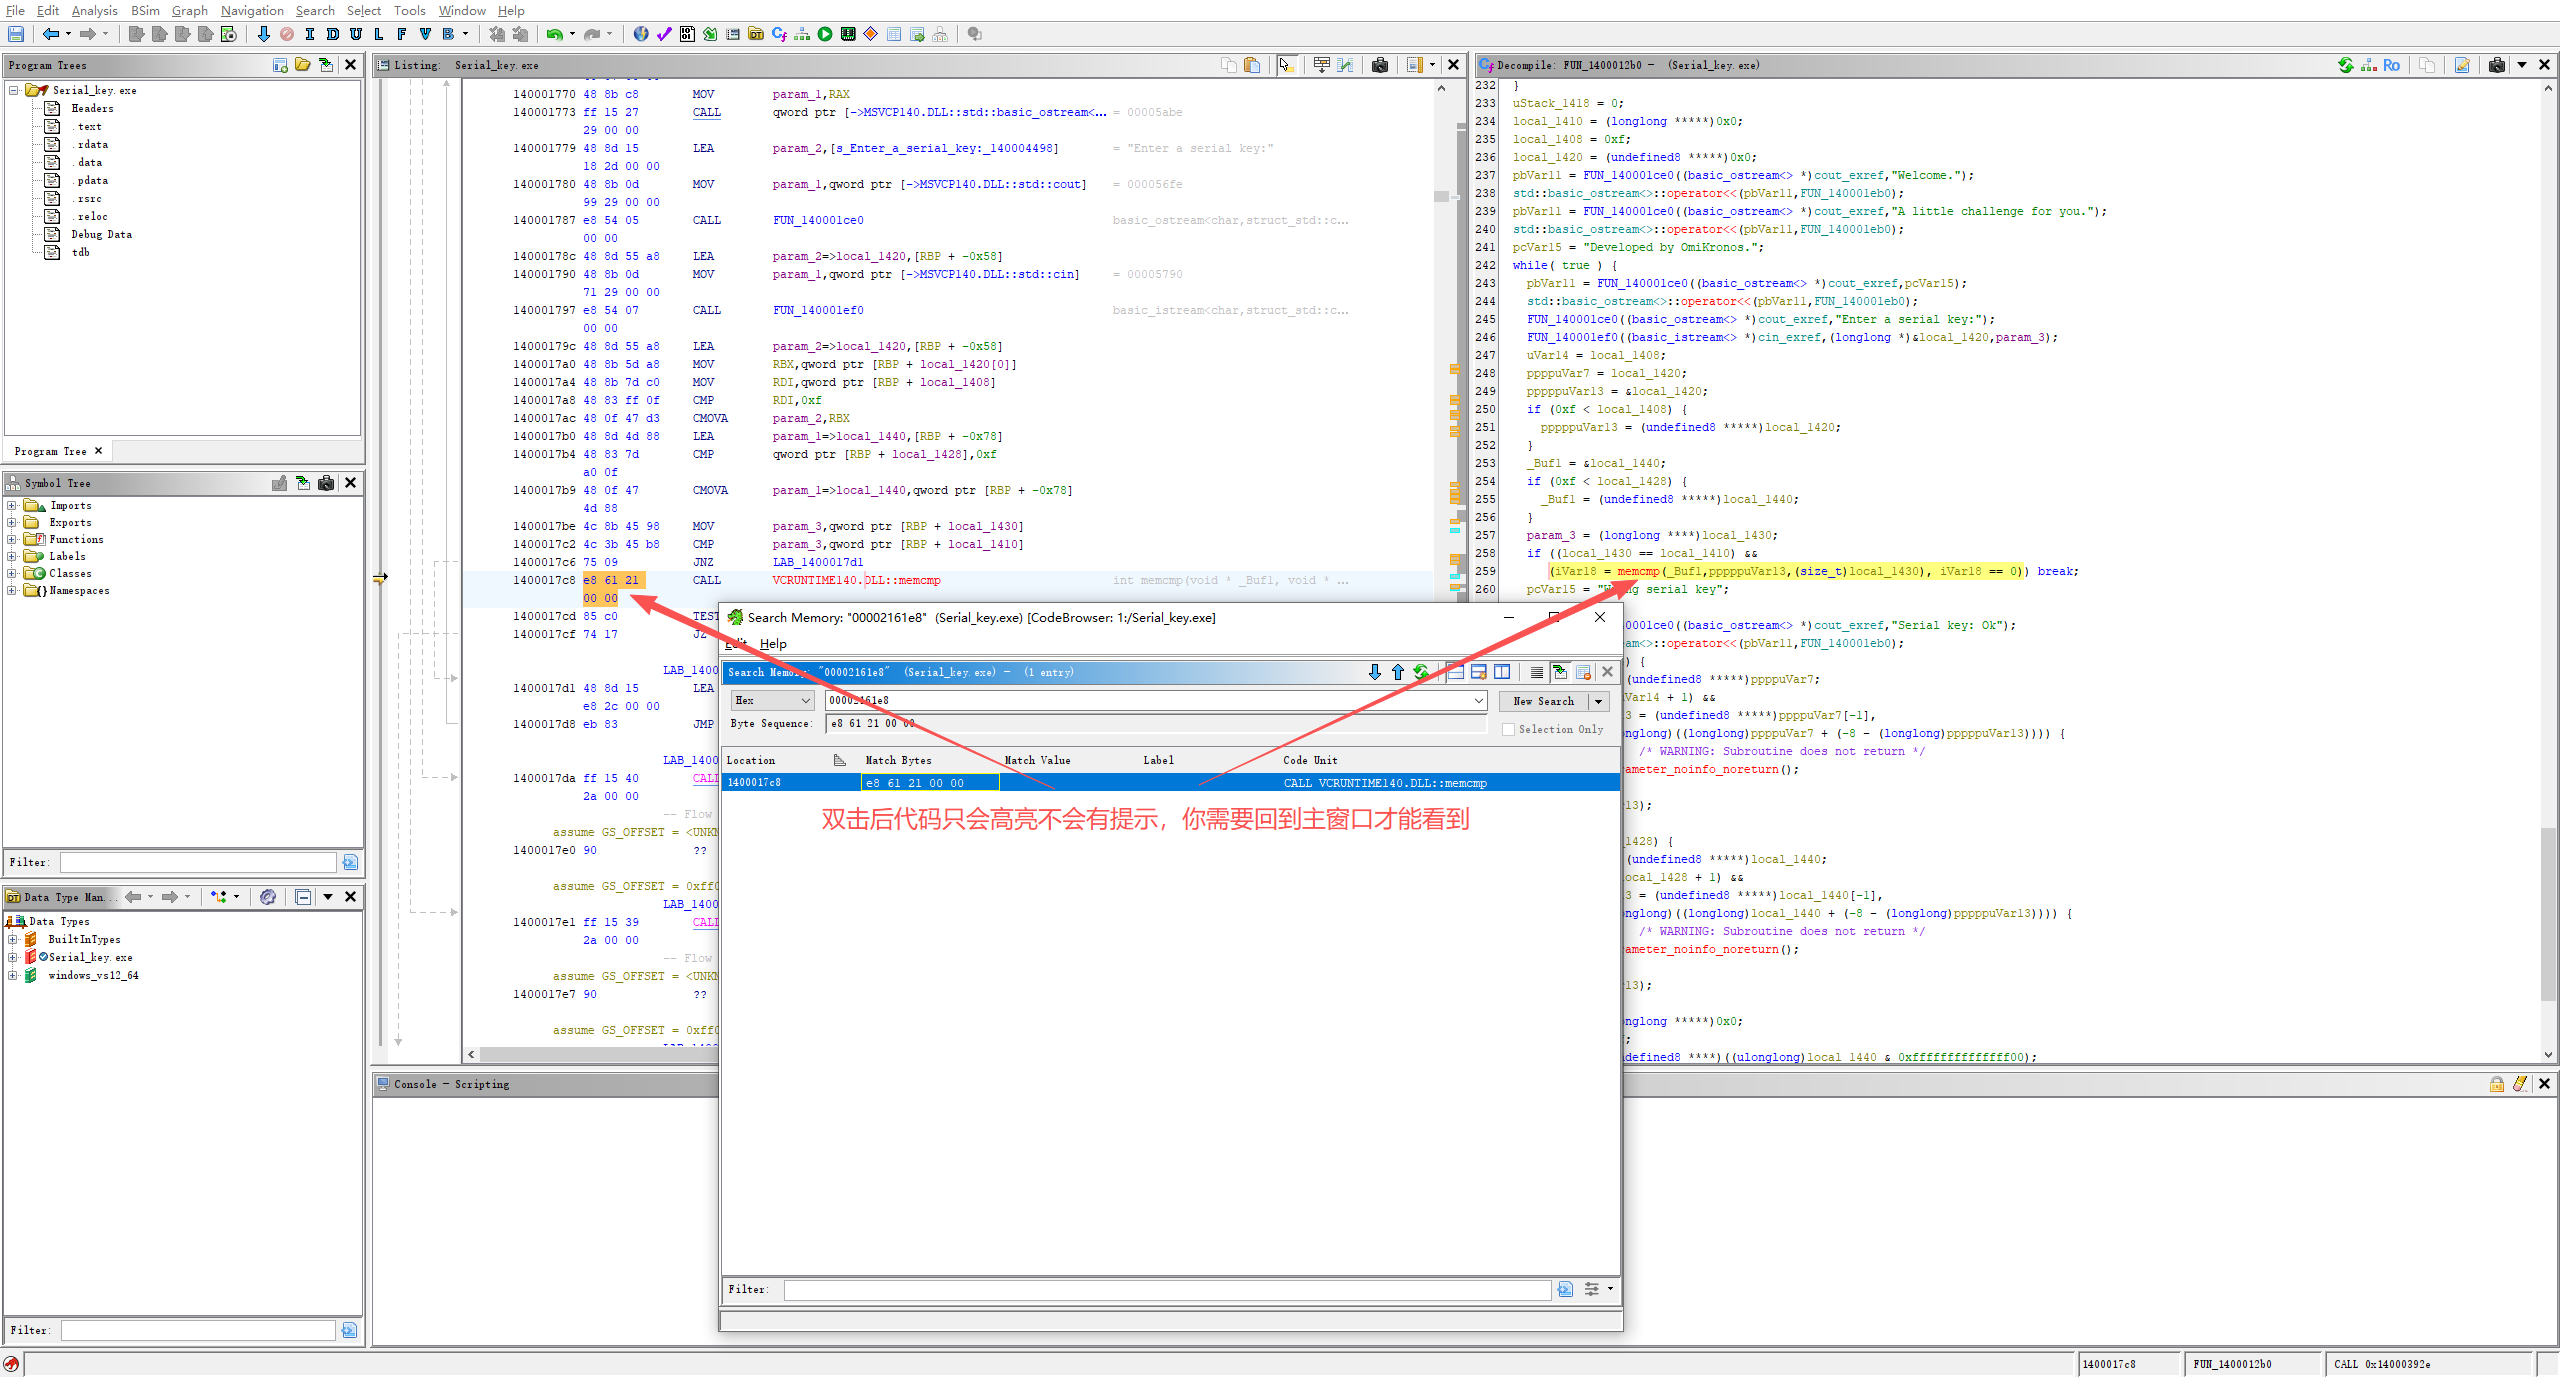 ## 五、反向操作:从 IDA / Ghidra → x64dbg 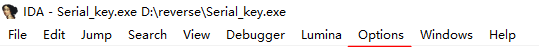 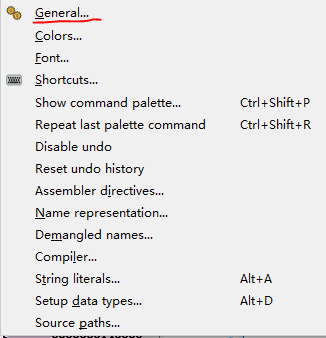 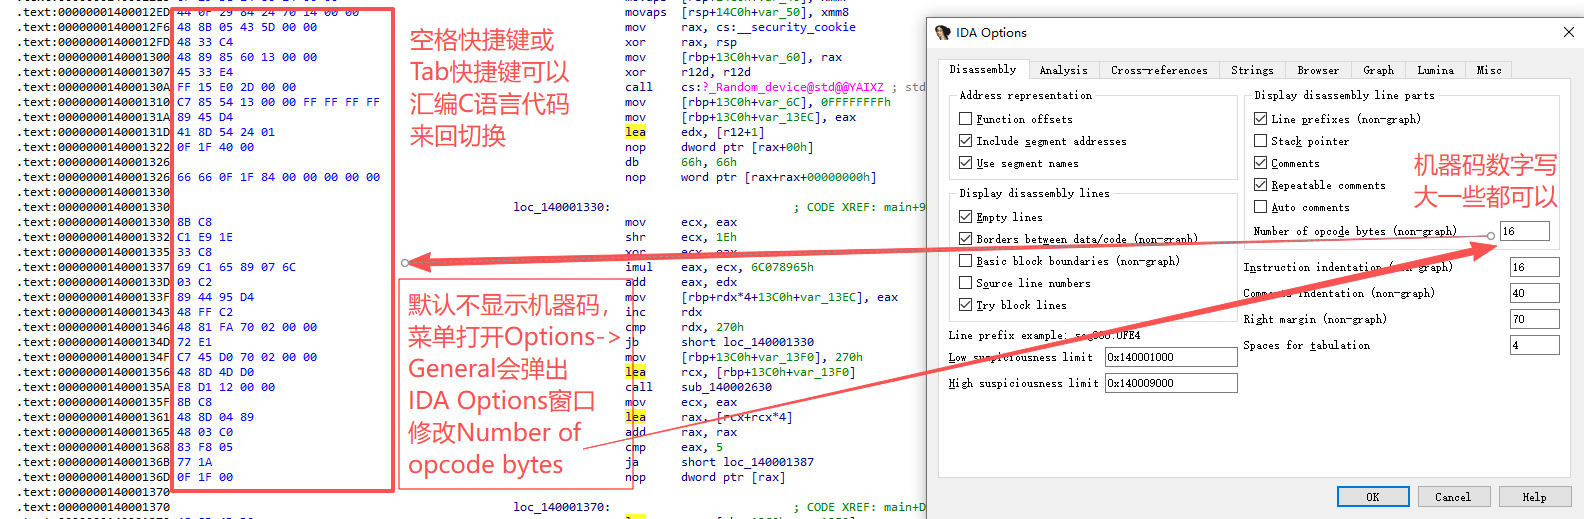 如果你的起点是: * IDA / Ghidra 中的 C 伪代码 * 想反查到 x64dbg 中进行动态调试 ### IDA 中开启机器码显示 IDA 默认不显示机器码,可以在: ``` Options → General → 勾选显示 opcode bytes ``` 或者直接使用: ``` Ctrl + B (Binary Search) ``` --- ## 六、总结(实战建议) ✔ **不要试图“肉眼对齐汇编”** ✔ **机器码才是跨工具的唯一稳定标识** ✔ **输入格式不重要,Byte Sequence 才是最终裁判** ### 推荐工作流: ``` x64dbg 定位关键逻辑 ↓ 复制机器码(Opcode) ↓ IDA / Ghidra 搜索(确认 Byte Sequence) ↓ 查看 C 伪代码 ↓ 理解逻辑 / 还原算法 ``` 这套方法在分析壳、反调试、关键校验、核心算法定位中都非常实用。 已整理为 **Markdown(MD)格式**,可直接粘贴使用: ## 反汇编器 在不同逆向工具(x64dbg / IDA / Ghidra)之间进行定位时,真正稳定的并不是“看起来最高级”的那一层,而是**所有反汇编器都必须遵守的共同基础**。 ### 各层级稳定性对比 | 层级 | 稳定性 | |------|--------| | C 伪代码 | ❌ 不稳定 | | 汇编文本 | ⚠️ 半稳定 | | 地址(基地址) | ⚠️ 依赖环境 | | **机器码(Opcode)** | ✅ **稳定** | > **机器码 = 跨工具通用的定位锚点** 无论是 x64dbg、IDA 还是 Ghidra,它们在显示层面可以各不相同,但底层分析的对象始终是同一份 **Byte Sequence**。
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
最后于
2026-1-6 19:47 被我是jet编辑 ,原因: 补充内容
#资讯
收藏
・
6
点赞
・
2
打赏
分享
分享到微信
分享到QQ
分享到微博
赞赏记录
参与人
雪币
留言
时间
北门观雪
+5
谢谢你的细致分析,受益匪浅!
2026-1-11 03:27
我的小拇指啊
为你点赞!
2026-1-4 16:41
查看更多
赞赏
×
1 雪花
5 雪花
10 雪花
20 雪花
50 雪花
80 雪花
100 雪花
150 雪花
200 雪花
支付方式:
微信支付
赞赏留言:
快捷留言
感谢分享~
精品文章~
原创内容~
精彩转帖~
助人为乐~
感谢分享~
最新回复
(
4
)
江树
雪 币:
55
活跃值:
(2559)
能力值:
( LV6,RANK:85 )
在线值:
发帖
9
回帖
39
粉丝
16
关注
私信
江树
1
2
楼
rebase成一个地址 直接跳转
2026-1-4 20:17
0
啊你好哇123
雪 币:
728
能力值:
( LV1,RANK:0 )
在线值:
发帖
0
回帖
362
粉丝
0
关注
私信
啊你好哇123
3
楼
ida中设置模块加载的base基地址不是更快吗?
2026-1-4 20:21
0
sonyps
雪 币:
6732
活跃值:
(8743)
能力值:
( LV4,RANK:40 )
在线值:
发帖
33
回帖
393
粉丝
30
关注
私信
sonyps
4
楼
打击AI文章
2026-1-5 03:29
1
Python成长路
雪 币:
297
活跃值:
(5136)
能力值:
( LV2,RANK:10 )
在线值:
发帖
5
回帖
53
粉丝
11
关注
私信
Python成长路
5
楼
绕了一百个圈子就为了脱裤子放屁?
2026-1-5 15:37
2
游客
登录
|
注册
方可回帖
回帖
表情
雪币赚取及消费
高级回复
返回
我是jet
3
发帖
1
回帖
10
RANK
关注
私信
他的文章
[原创]神庙逃亡(Temple Run)IL2CPP 逆向实战:从 APK 到 Frida 实现角色无敌
3785
[原创]逆向实战:如何用机器码把 x64dbg 的汇编精准定位到 IDA / Ghidra 的 C 代码
3155
[原创]一次完整的 Unity Mono 安卓游戏逆向:Frida Hook 绕过碰撞死亡判定
19141
关于我们
联系我们
企业服务
看雪公众号
专注于PC、移动、智能设备安全研究及逆向工程的开发者社区
看原图
赞赏
×
雪币:
+
留言:
快捷留言
为你点赞!
返回
顶部