去年元旦心血来潮逆向了一下传说中保护最强的手游,看完保护方案之后一直没时间把代码搬出来,一年后整理资料时偶然看到以前的记录,遂发布
分析日期:2025-01-08
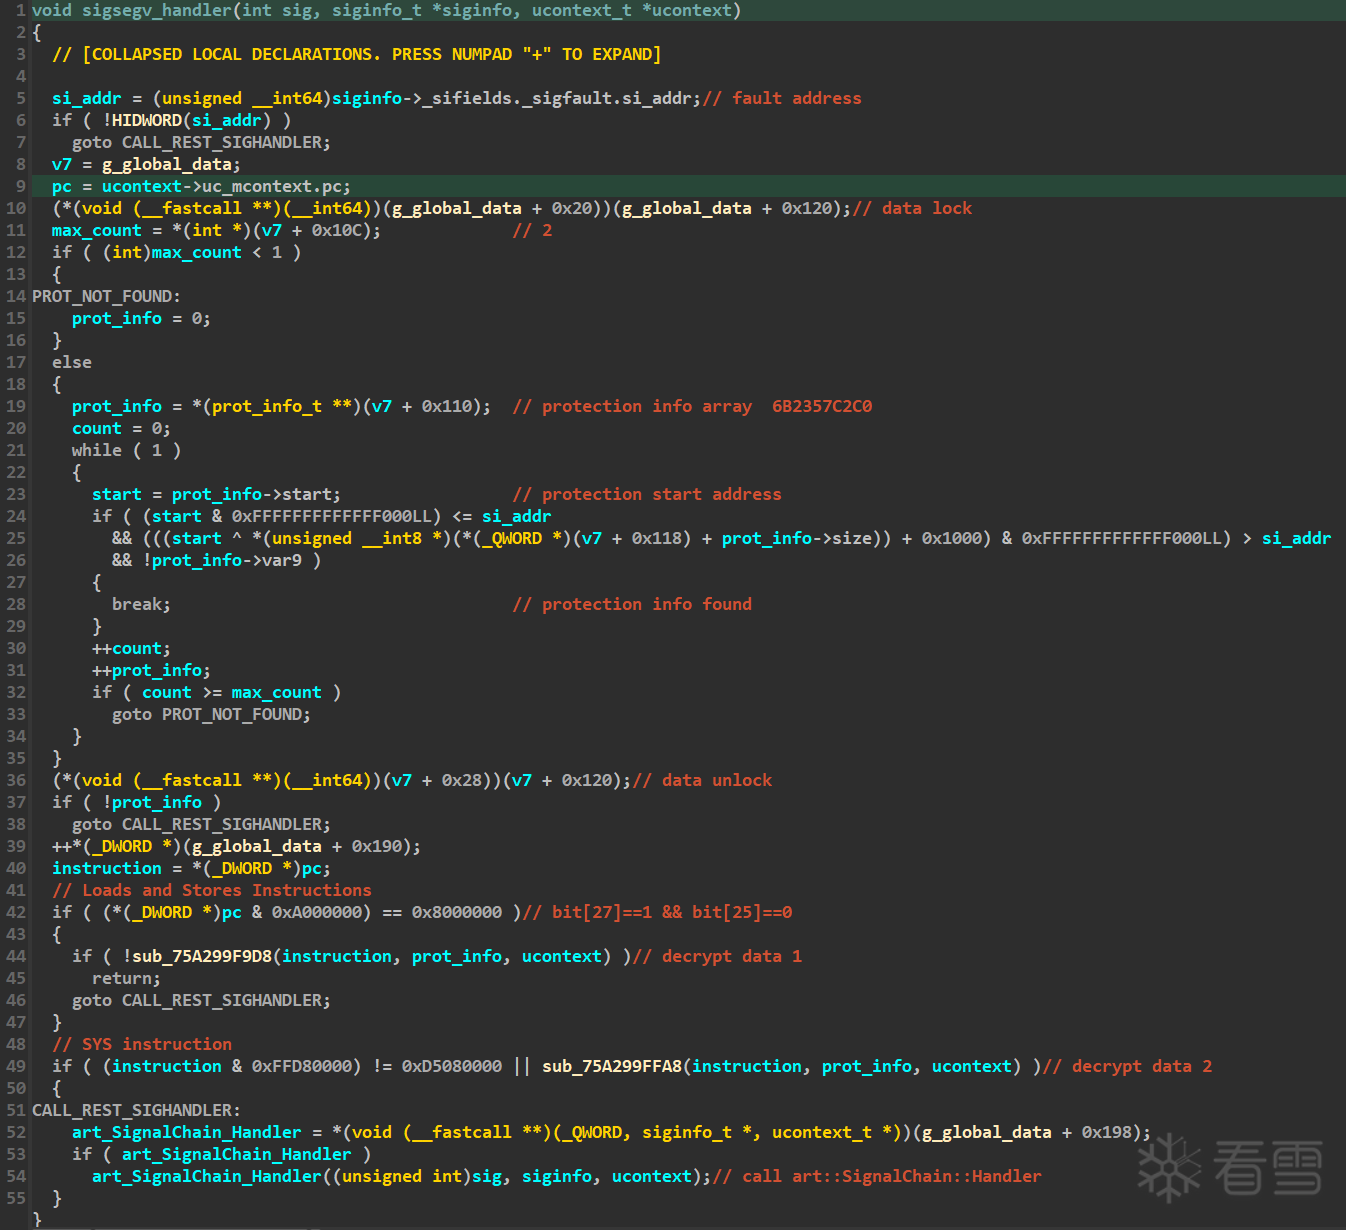
通过mprotect设置内存为 PROT_NONE 并使用sigaction注册信号处理接管访问被保护内存的SIGSEGV
随后在sigsegv_handler进行了一系列解析指令、模拟执行指令、回写解密数据的操作:
1、解析异常地址并判断是否属于被保护范围,解析ARM引发SIGSEGV的指令,获取操作数、寄存器信息
2、读取context中加密的寄存器值,解密数据并将其写回异常context
3、构造shellcode实现一个模拟单步,传入解密后的context,使用context结构中的寄存器信息单步执行
4、shellcode会将写入的单步指令的执行结果回写到context中,此时便可以跳过异常指令直接恢复执行
至此数据解密完成
进入游戏对局后发现,全局World地址无法读取到正确的数据,查看maps发现该地址vma属性已经被设置成---p
既然无法访问,那么进程自身是如何访问的呢?遂在内核接管了下 mprotect 和 sigaction,发现游戏设置了SIGSEGV (11) 的 signal_handler 用来处理内存访问异常
ARM指令编码规则:d58K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6V1k6i4k6W2L8r3!0H3k6i4u0Q4x3X3g2S2M7X3#2Q4x3X3g2U0L8$3#2Q4x3V1k6V1L8$3y4#2L8h3g2F1N6r3q4@1K9h3!0F1i4K6u0r3k6r3c8A6x3o6j5H3x3W2)9J5c8U0t1H3x3U0c8Q4x3X3b7I4x3W2)9J5c8V1W2F1k6r3g2^5i4K6u0V1j5Y4W2Q4x3X3c8q4L8X3y4G2k6r3W2F1k6H3`.`.
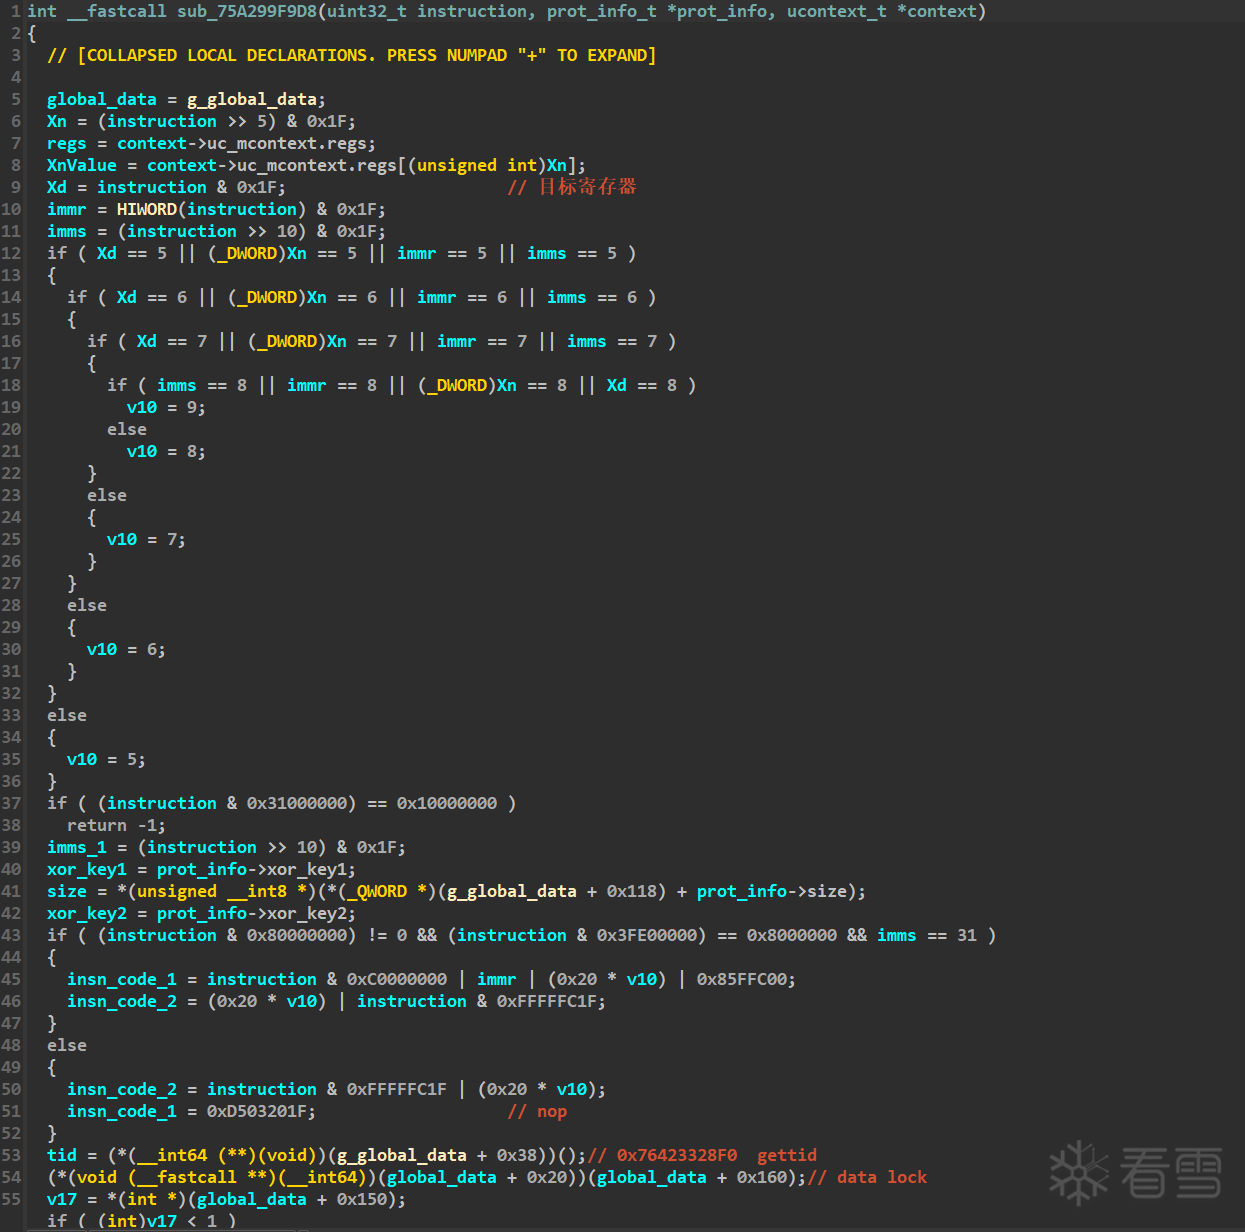
解析指令,拿到指令用到的的寄存器、立即数等信息,为下一步的模拟执行准备context信息
读取异常context中的用到的加密值,解密值并写回异常context
随后调用sub_75A299FDA0加载模拟执行用到的shellcode,填充需要模拟单步的指令
sub_75A299FDA0会mmap申请一块内存,写入原始的shellcode包,详见下文
刷新模拟单步的shellcode所在的指令和数据缓存,使用修正后的异常context执行shellcode,并从shellcode执行后的context中获取指令执行结果
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
是inca 的nProtect吗
bbpk 是inca 的nProtect吗
青丝梦 我只能说是, 图片的马赛克还没有打到位, com.tencent 呼之欲出, 律师函警告
wx_赛特 [em_037] 这方案性能不可能高。应该有更好的坐标加密方案才对








 这方案性能不可能高。应该有更好的坐标加密方案才对



