首页
课程
问答
CTF
社区
招聘
峰会
发现
排行榜
知识库
工具下载
看雪20年
看雪商城
证书查询
登录
注册
首页
社区
课程
招聘
发现
问答
CTF
排行榜
知识库
工具下载
峰会
看雪商城
证书查询
社区
Android安全
发新帖
12
15
[原创] 某强祖师 手游 逆向 分析
发表于: 2025-12-18 00:22
78763
[原创] 某强祖师 手游 逆向 分析
人九
2025-12-18 00:22
78763
> 老规矩 先解压APP看引擎 Unity + Lua 那么开始Dump吧 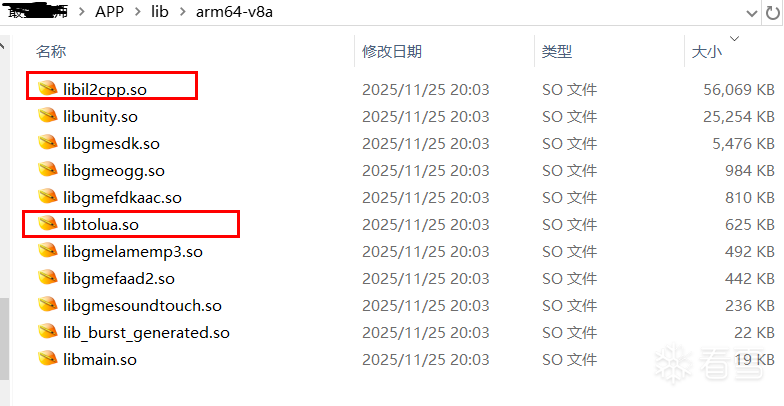 > IL2CPP Dump需要 得到 “global-metadata.dat” 和 "libil2cpp.so" 文件 > > 进入目录”assets\bin\Data\Managed\Metadata“ > > 找到dat文件 通过载入模板解析 发现 “global-metadata.dat” 没有加密 > > 那么可以尝试直接Dump 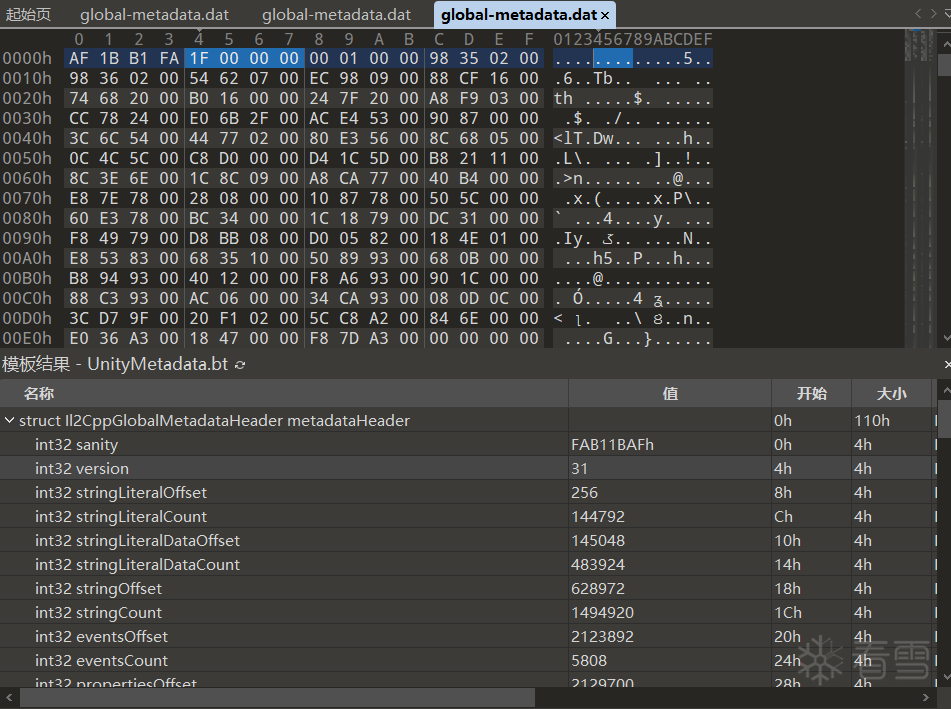 > 这里也是成功的Dump了下来 接下来就是把Lua文件Dump下来 就可以开始分析了 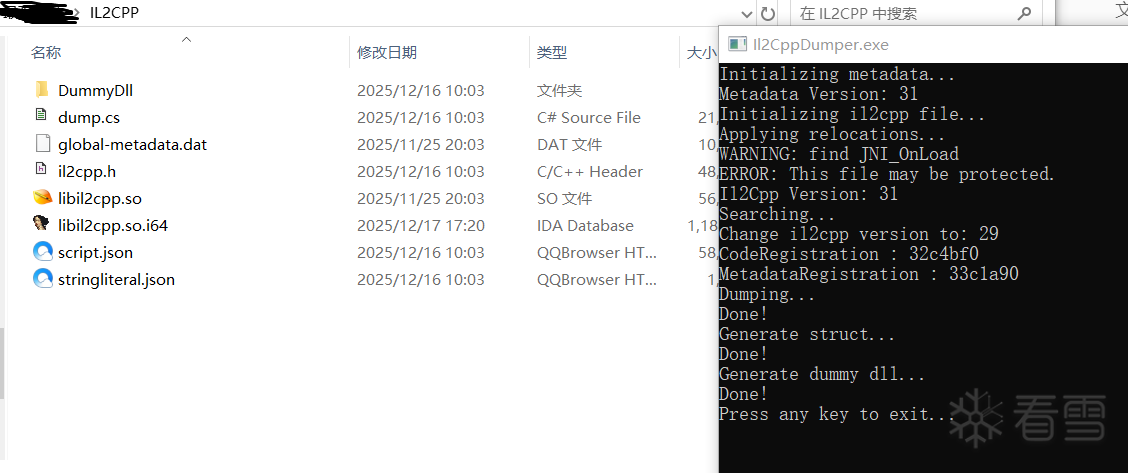 > 直接使用 HOOK代码 将其Lua 成功Dump 下来 至此前期准备工作就已经完成了 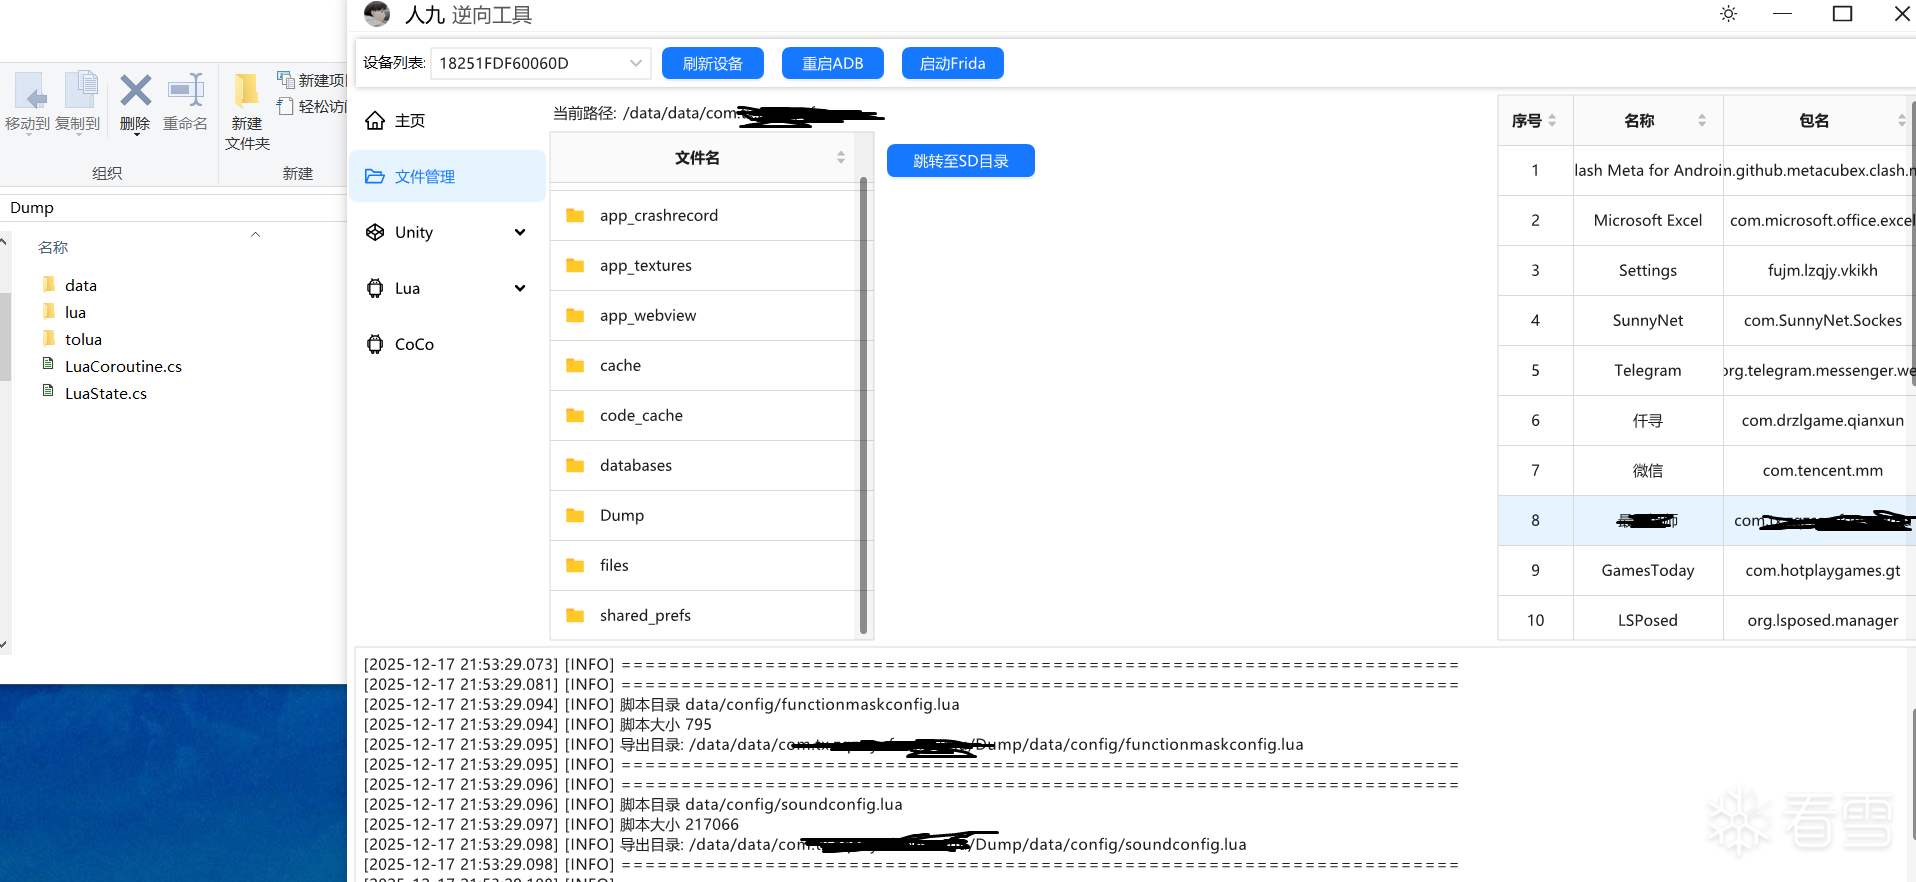 > 现在就是开始抓包分析封包(可以提前先用 IDA打开SO文件 让其先解析 这样省时间) > > 通过抓包发现 头部 貌似是固定的 后面内容不知 那么先在”dnSpy“ 里面打开Dump 出来的 DLL文件看看吧 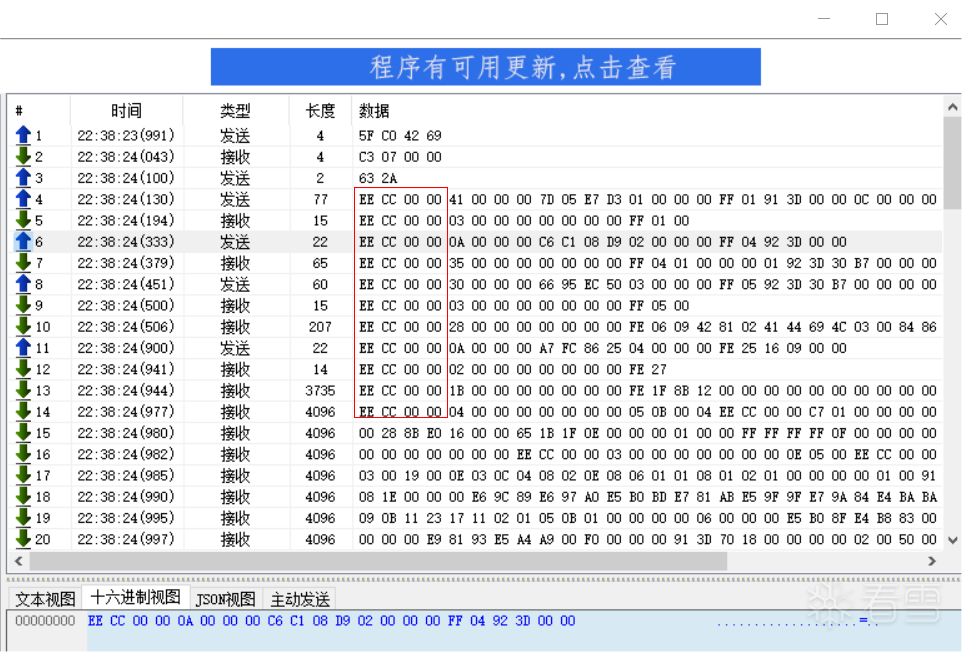 > 常用网络关键词搜索 "network" 发现了特别可疑的点 "msgid" 还有 "Packet" "UnPacket" 符合我们所需的 组包 解包的点 那么去看SO吧 跳转到偏移 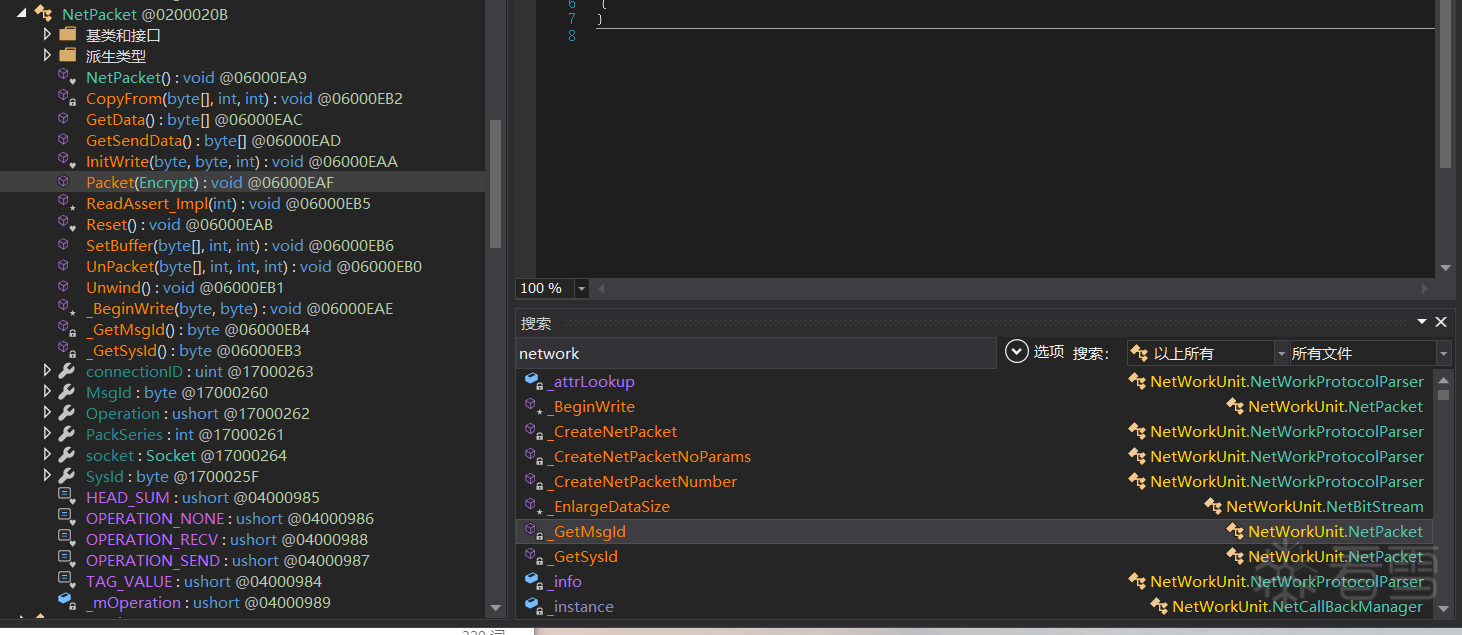 > 这里也是分析了 他写入了一个整数52462 通过十六进制转换 得到的内容与消息头符合 那么说明找对地方了 开始Hook 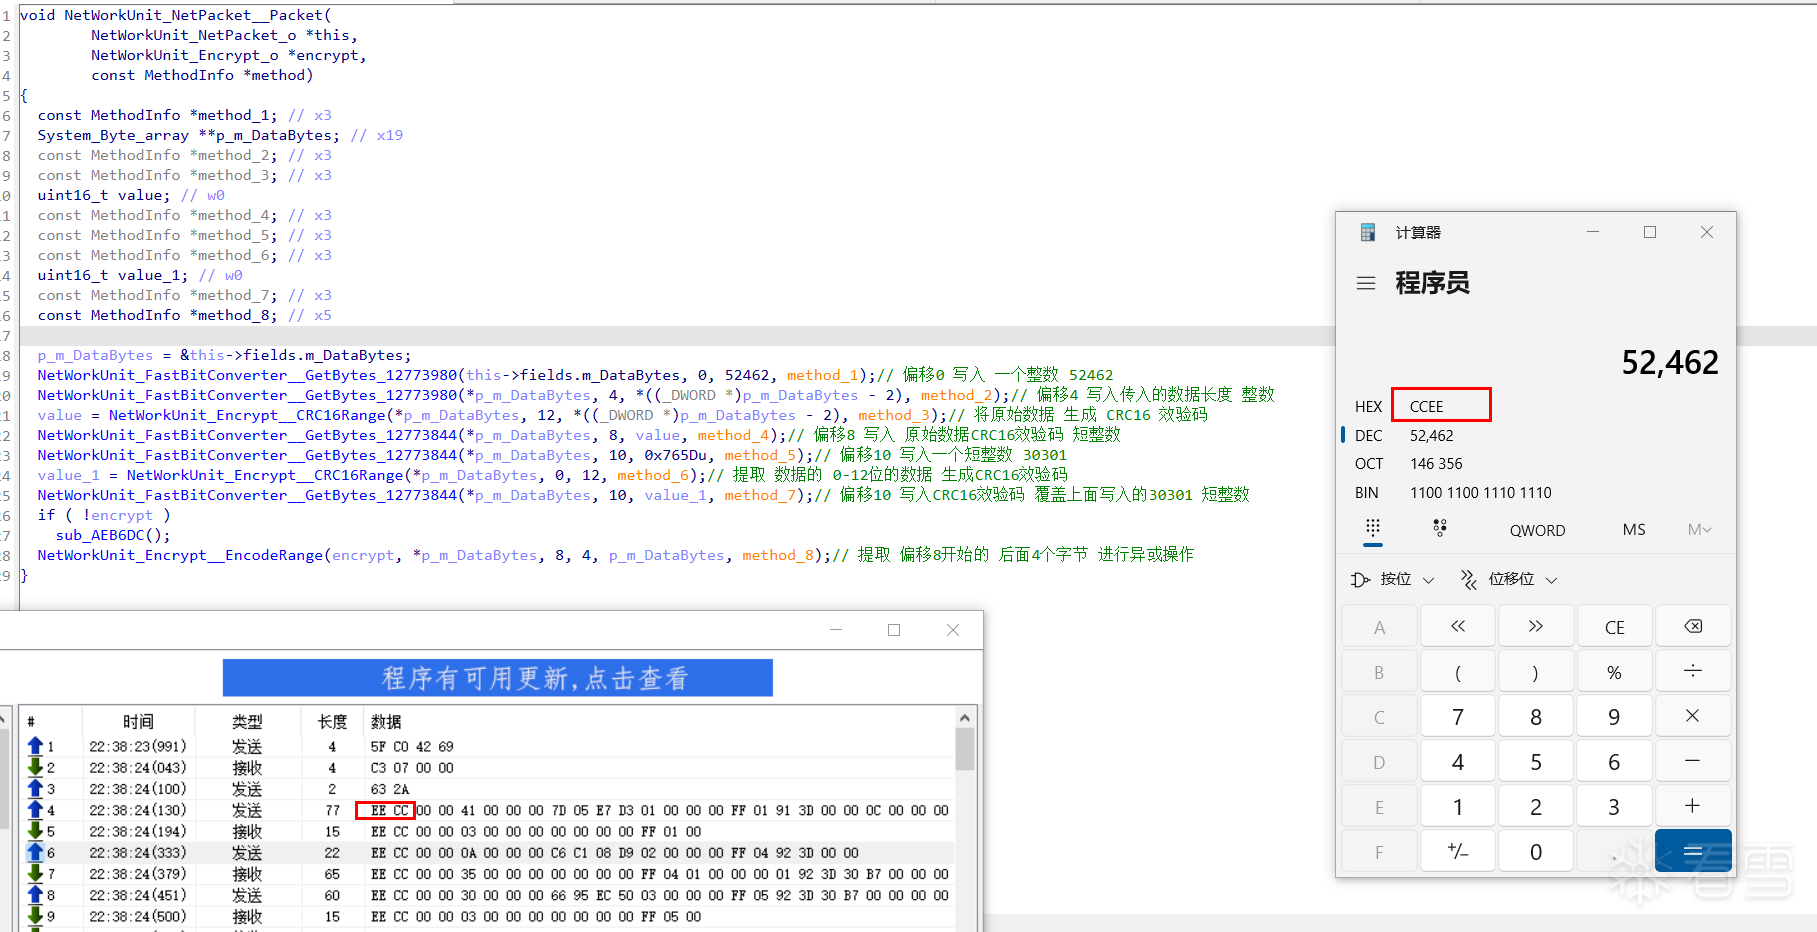 > 通过hook 得到了原始数据 和 CRC16效验的 提交数据 以及效验码 > > 以及他的流程 > > NetWorkUnit_Encrypt__EncodeRange 异或 实际是 传入了 两个 CRC效验码 将其异或变更 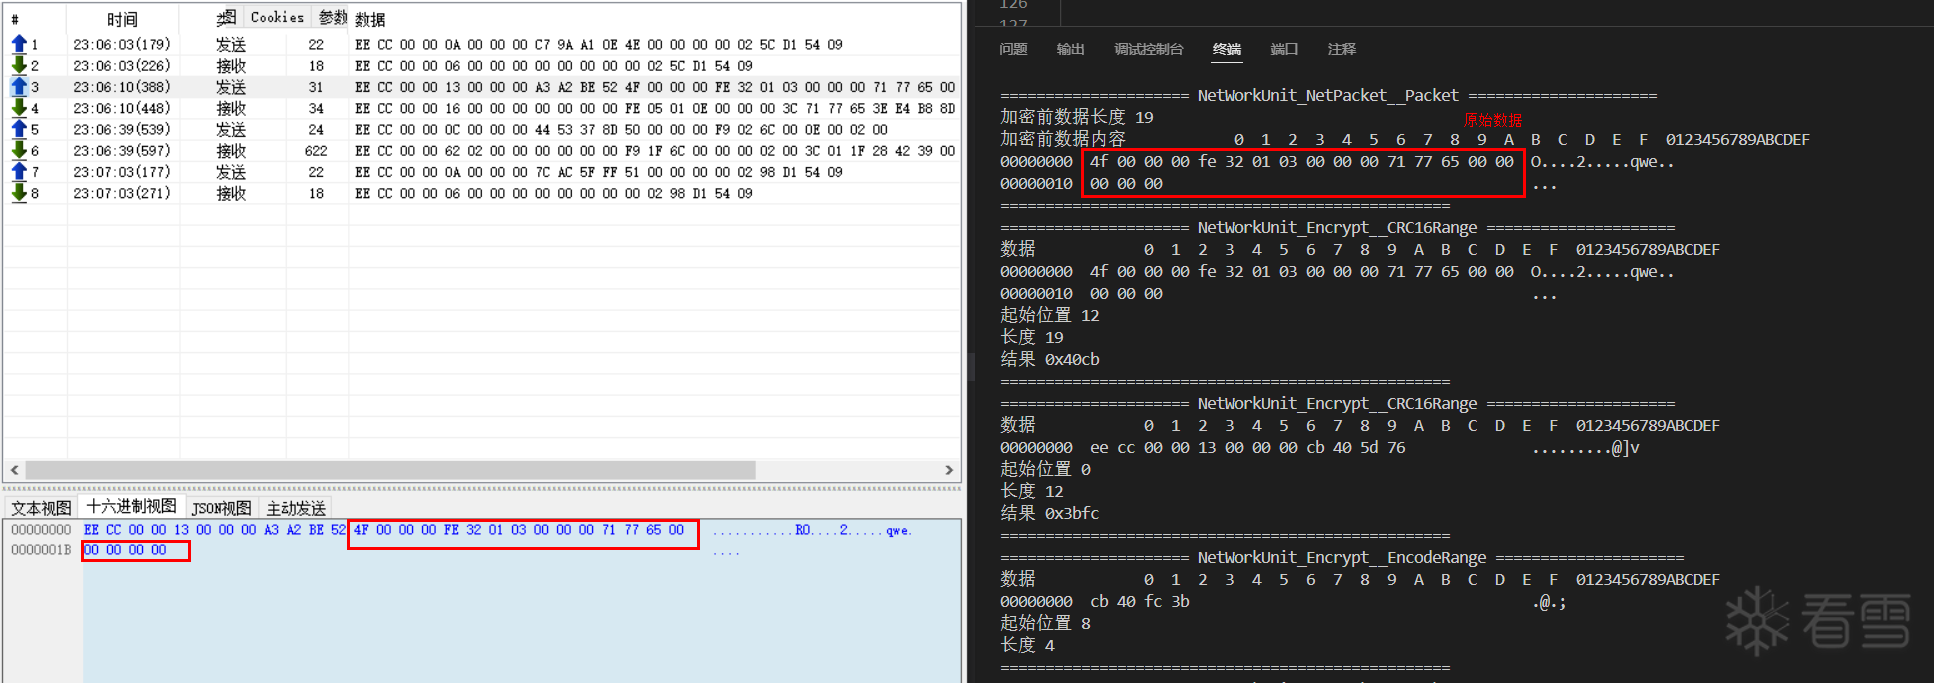 > 经过测试 他的CRC16 模式是 CCITT 并没有魔改 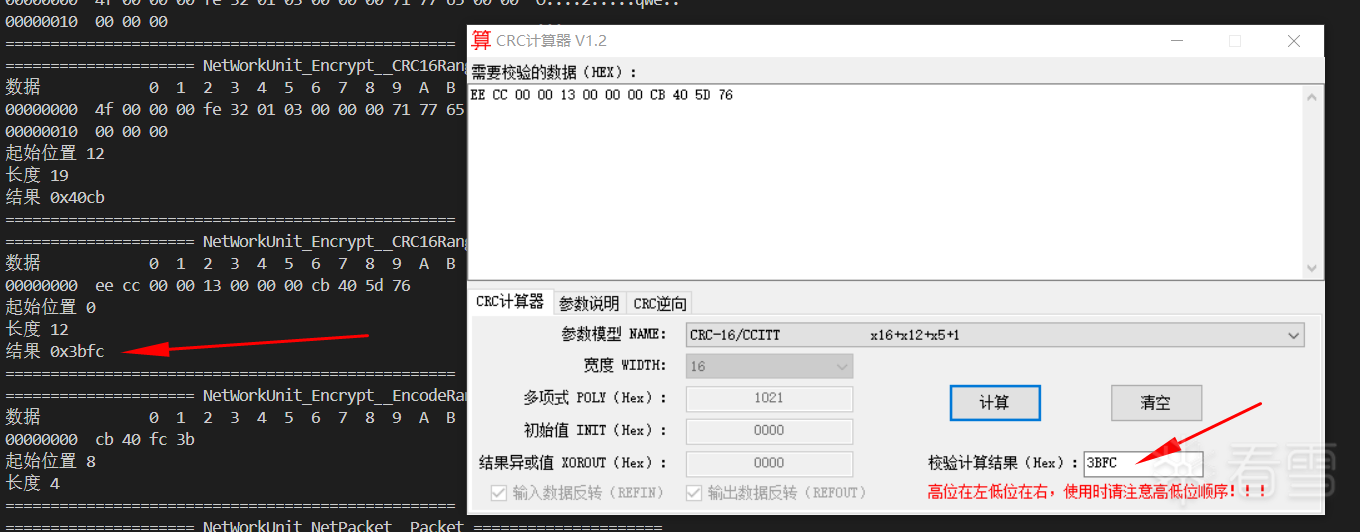 > 现在还剩下一个 NetWorkUnit_Encrypt__EncodeRange 我们已知他传入的是两个CRC16效验码组成的 4字节 > > 他里面检测了 几个值 但是主要用到的 _mSKeybuff 作为Key 异或 那么我们需要寻找他的来源 > > 我们发现他是 通过 this 进行读取的结构属性 > > 那我们就打开 dnSpy 找到结构 NetWorkUnit 类 下面的Encrypt 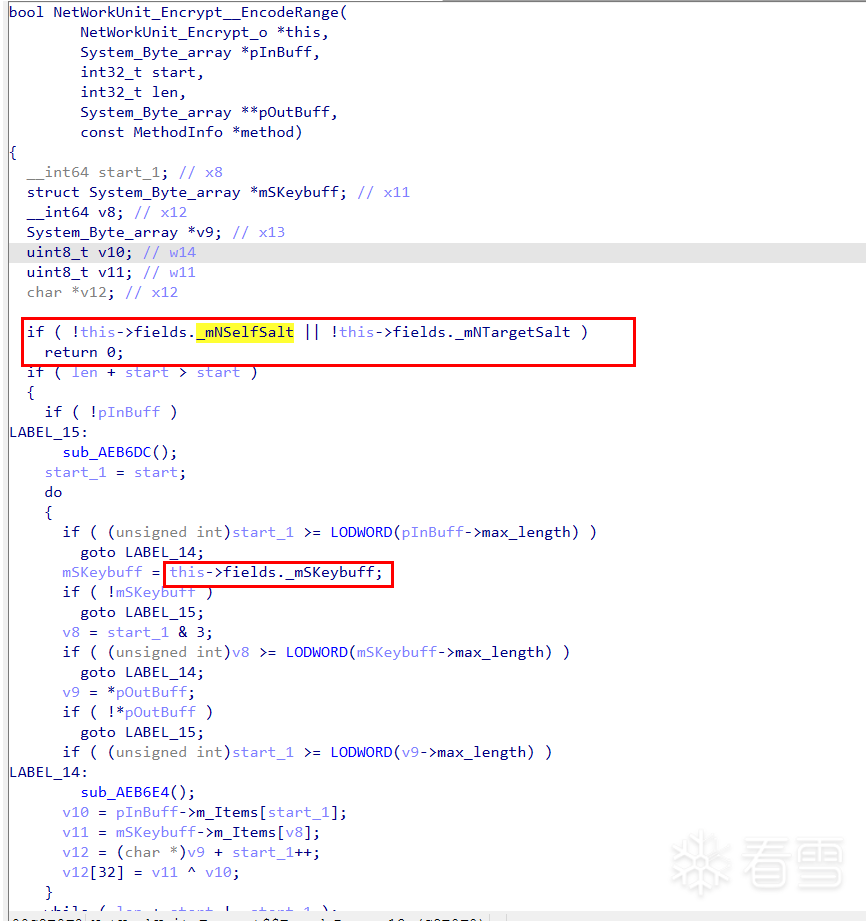 > 他是在结构的 偏移32 字节集类型 但是在结构当中 并没有直接设置 Key密钥字节的地方 > > 并且查看了 他初始创建 也没有定义Key的来源 这个时候 该如何找呢 陷入僵局 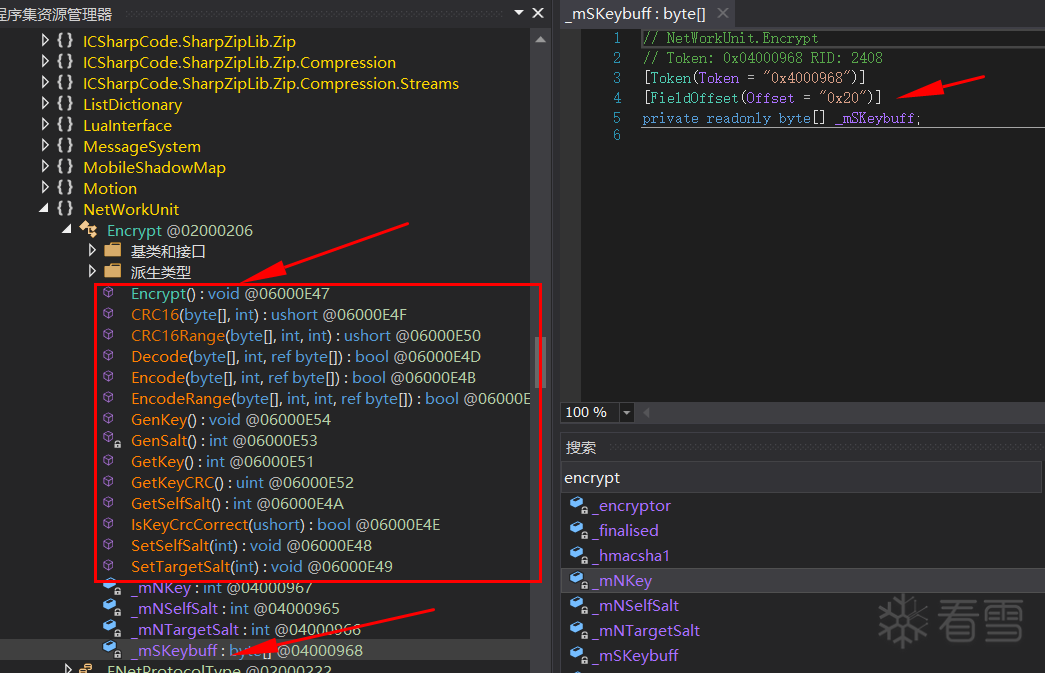 > 既然现在还不知道做什么 那么 先把他的值给Hook 出来 可能思路就来了 > > 通过hook 发现 _mNKey 等价于 _mSKeybuff > > 这个时候眼见的朋友就会发现 好像有个值特别熟悉了 我们拉到开头 > > 他连接后做的第一件事 是发送了一个 不知道是什么的内容 返回了 c3070000 > > 那么很大可能是通过返回消息 动态设置的Key 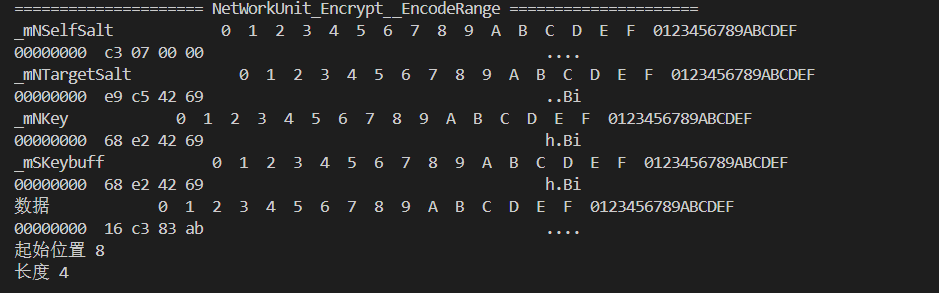 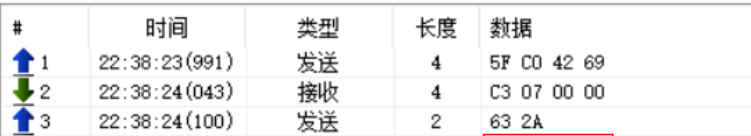 > 继续上 SO 找消息回调函数 找到了一个关键名称 ”RecvSalt“ 读取盐值 > > 函数里边 将盐值转换成了 整数型 并且调用了 SendKeyCrc 方法 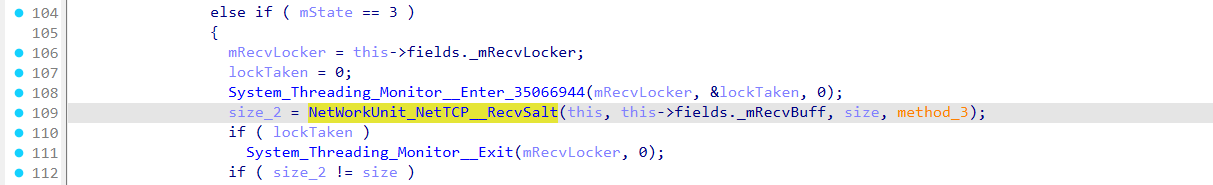 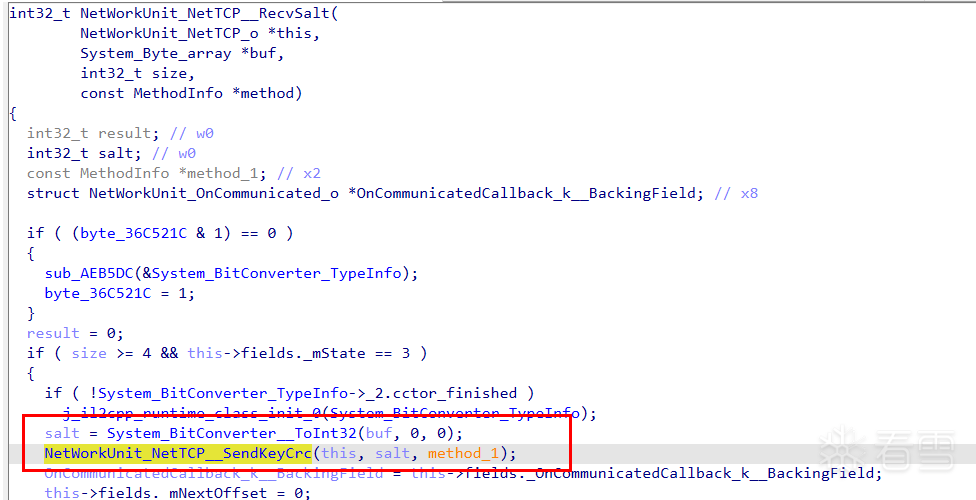 > 内部进行了 设置密钥的一些参数 并且发送 > > 通过推测可以确定 他肯定是第二条发送 因为 第二条封包发送的 是两个字节 符合CRC16  > 现在就是在有关函数方面 无脑跟先粗略过一遍  > 跟到后面 成功发现了 _mSKeybuff 是如何生成的 > > 实际是 (mNTargetSalt ^ mNSelfSalt) + 8254; 通过异或 并且加了一个整数 得到的值作为密钥  > 但是我们还有一个点没有找到啊 > > 已知 mNSelfSalt 是通过消息返回的 但是 mNTargetSalt 我们并不知道是怎么生成的 > > 继续直接Hook 上他发送 找调用栈 成功发现 它实际就是一个 10位时间戳  > 我们来转换一下就能知道了 计算器 一恰明显的 10位时间戳 至此 发送加密效验已全部分析完整  > 到了验证阶段 > > 使用示例数据 ”EECC00000A00000028D108D9 02000000FF04923D0000“ > > 前面头部12字节长度 后面位消息内容 > > 我们以 为参数内容 ”02000000FF04923D0000“ 固定初始密钥 1765986613 测试 > > 得到的结果为 ”EECC00000A00000028D108D902000000FF04923D0000“ 与实际加密结果一致 > > 那么 完结 撒花!!! 
登录后可查看完整内容
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
#基础理论
#逆向分析
#协议分析
#其他
收藏
・
12
点赞
・
15
打赏
分享
分享到微信
分享到QQ
分享到微博
赞赏记录
参与人
雪币
留言
时间
mb_xiammaav
期待更多优质内容的分享,论坛有你更精彩!
2026-3-20 03:55
andy张刘
这个讨论对我很有帮助,谢谢!
2026-3-3 17:31
mb_szqldxer
为你点赞!
2026-1-25 17:13
git_80416402971561
谢谢你的细致分析,受益匪浅!
2026-1-8 16:18
mb_efeveydv
感谢你的贡献,论坛因你而更加精彩!
2026-1-4 15:14
mb_mfjsranl
谢谢你的细致分析,受益匪浅!
2025-12-25 16:18
ONewTach
你的帖子非常有用,感谢分享!
2025-12-22 09:02
我的小拇指啊
非常支持你的观点!
2025-12-22 01:25
uvbs
这个讨论对我很有帮助,谢谢!
2025-12-21 21:54
Shangwendada
非常支持你的观点!
2025-12-21 21:26
梧桐生
感谢你的积极参与,期待更多精彩内容!
2025-12-20 03:24
陈可牛
你的分享对大家帮助很大,非常感谢!
2025-12-19 16:43
git_47499test-look
为你点赞!
2025-12-18 10:20
ngiokweng
感谢你的贡献,论坛因你而更加精彩!
2025-12-18 09:29
sinker_
你的帖子非常有用,感谢分享!
2025-12-18 05:04
查看更多
赞赏
×
1 雪花
5 雪花
10 雪花
20 雪花
50 雪花
80 雪花
100 雪花
150 雪花
200 雪花
支付方式:
微信支付
赞赏留言:
快捷留言
感谢分享~
精品文章~
原创内容~
精彩转帖~
助人为乐~
感谢分享~
最新回复
(
8
)
huangjw
雪 币:
6698
活跃值:
(11882)
能力值:
( LV2,RANK:10 )
在线值:
发帖
0
回帖
511
粉丝
2
关注
私信
huangjw
2
楼
牛逼之ojbk
2025-12-20 12:13
0
AK1988DA
雪 币:
134
活跃值:
(850)
能力值:
( LV2,RANK:10 )
在线值:
发帖
0
回帖
110
粉丝
0
关注
私信
AK1988DA
3
楼
1
2025-12-20 12:31
0
gtict
雪 币:
1028
活跃值:
(6504)
能力值:
( LV3,RANK:30 )
在线值:
发帖
24
回帖
539
粉丝
6
关注
私信
gtict
4
楼
抓包工具是、?
2025-12-22 09:10
1
梧桐生
雪 币:
2385
活跃值:
(6294)
能力值:
( LV4,RANK:50 )
在线值:
发帖
5
回帖
9
粉丝
22
关注
私信
梧桐生
5
楼
666
2025-12-23 18:00
0
wx_123_100
雪 币:
0
能力值:
( LV1,RANK:0 )
在线值:
发帖
0
回帖
4
粉丝
0
关注
私信
wx_123_100
6
楼
大佬这是什么抓包工具呀?
2026-1-13 22:06
0
x1aob1n
雪 币:
3
能力值:
( LV1,RANK:0 )
在线值:
发帖
0
回帖
6
粉丝
1
关注
私信
x1aob1n
7
楼
大佬能分享一下工具吗
2026-1-16 02:35
0
伊苏尔德
雪 币:
149
活跃值:
(432)
能力值:
( LV2,RANK:10 )
在线值:
发帖
6
回帖
55
粉丝
7
关注
私信
伊苏尔德
8
楼
666
2026-1-18 21:09
0
mb_xiammaav
雪 币:
28
能力值:
( LV1,RANK:0 )
在线值:
发帖
0
回帖
6
粉丝
0
关注
私信
mb_xiammaav
9
楼
能加联系方式吗 大佬
2026-1-25 16:19
0
游客
登录
|
注册
方可回帖
回帖
表情
雪币赚取及消费
高级回复
返回
人九
1
发帖
11
回帖
10
RANK
关注
私信
他的文章
[原创] 某强祖师 手游 逆向 分析
78763
关于我们
联系我们
企业服务
看雪公众号
专注于PC、移动、智能设备安全研究及逆向工程的开发者社区
看原图
赞赏
×
雪币:
+
留言:
快捷留言
为你点赞!
返回
顶部





