能力值:
 ( LV3,RANK:30 )
|
-
-
2 楼
666
|

能力值:
 ( LV1,RANK:0 )
|
-
-
3 楼
这个在程序里面要怎么取获取这一段数据呢 刚刚学习不太了解 
|
能力值:
( LV7,RANK:115 )
|
-
-
4 楼
咸鱼王
这个在程序里面要怎么取获取这一段数据呢 刚刚学习不太了解[em_5]
7ebK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6D9K9i4A6Z5j5h3&6Y4M7i4g2Q4x3V1k6V1L8r3k6U0L8W2)9#2k6X3y4G2L8i4m8S2N6l9`.`.
|
能力值:
![]() (RANK:1130 )
|
-
-
5 楼
可以的,针对性很强
照这个思路,还可以找到不少~~
|
能力值:
( LV1,RANK:0 )
|
-
-
6 楼
 Ssssone
4e4K9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6D9K9i4A6Z5j5h3&6Y4M7i4g2Q4x3V1k6V1L8r3k6U0L8W2)9#2k6X3y4G2L8i4m8S2N6l9`.`. 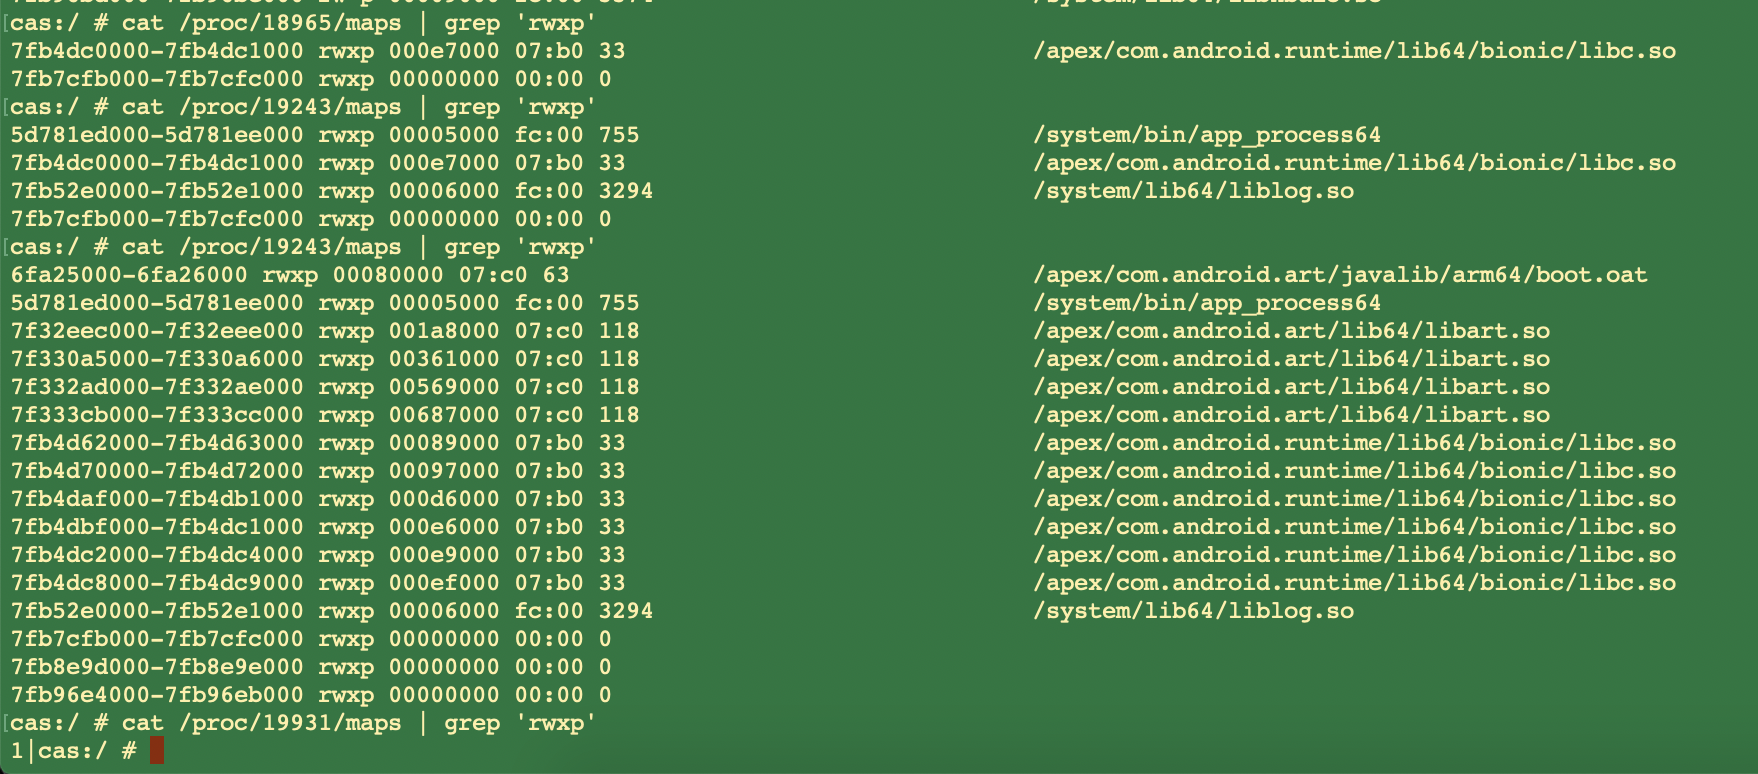
试了一下 只要是被hook了的 权限都会出现一个rwxp 不管是用frida 还是自己代码里面写的inlinehook都会有这个特征(只测试了Android 11) 通过这个东西 理论可以检测具体的哪些so被hook了 牛蛙
|
能力值:
( LV1,RANK:0 )
|
-
-
7 楼
Ssssone
83aK9s2c8@1M7s2y4Q4x3@1q4Q4x3V1k6Q4x3V1k6Y4K9i4c8Z5N6h3u0Q4x3X3g2U0L8$3#2Q4x3V1k6D9K9i4A6Z5j5h3&6Y4M7i4g2Q4x3V1k6V1L8r3k6U0L8W2)9#2k6X3y4G2L8i4m8S2N6l9`.`.
不过具体是哪个函数被hook了(针对性的检查某函数前16个字节被修改了)怎么实现还是没太明白。 我知道win有ReadProcessMemory GetProcAddress这种东西可以读取这些 但是Android还是不太懂 求大佬详解一下 
|
能力值:
( LV2,RANK:10 )
|
-
-
8 楼
你这个检测不仅仅是frida,而是所有hook检测,所以你的标题得改一下。如果其他so也hook该函数,是不是误判为frida?
|
能力值:
( LV2,RANK:10 )
|
-
-
9 楼
咸鱼王
不过具体是哪个函数被hook了(针对性的检查某函数前16个字节被修改了)怎么实现还是没太明白。 我知道win有ReadProcessMemory GetProcAddress这种东西可以读取这些 但是 ...
安卓一般是本进程内修改,因此只需修改内存为可写就可以修改函数入口。
|
能力值:
( LV3,RANK:20 )
|
-
-
10 楼
咸鱼王
不过具体是哪个函数被hook了(针对性的检查某函数前16个字节被修改了)怎么实现还是没太明白。 我知道win有ReadProcessMemory GetProcAddress这种东西可以读取这些 但是 ...
可拿text段和磁盘文件进行比较,解析下elf。rwxp属性可被还原,也可被remap,不太可靠。
|
能力值:
( LV7,RANK:115 )
|
-
-
11 楼
咸鱼王
不过具体是哪个函数被hook了(针对性的检查某函数前16个字节被修改了)怎么实现还是没太明白。 我知道win有ReadProcessMemory GetProcAddress这种东西可以读取这些 但是 ...
linux下dl_open&dl_sym即可拿到函数地址
|
能力值:
( LV15,RANK:936 )
|
-
-
12 楼
不错的思路,检测的核心在于PrettyMethod函数被hook,至于rwp标识,可以修改frida源码使用mprotect改为rxp既可。
|
能力值:
( LV2,RANK:10 )
|
-
-
13 楼
oooAooo
不错的思路,检测的核心在于PrettyMethod函数被hook,至于rwp标识,可以修改frida源码使用mprotect改为rxp既可。
不错的思路,mprotect还是能解决一部分问题的。
|
能力值:
( LV2,RANK:10 )
|
-
-
14 楼
tDasm
你这个检测不仅仅是frida,而是所有hook检测,所以你的标题得改一下。如果其他so也hook该函数,是不是误判为frida?
有一个弊端 如果是安全厂家这样做可能会导致误杀 因为有一些app开发者自己也会去hook libc和libart
|
能力值:
( LV2,RANK:10 )
|
-
-
15 楼
感谢分享
|

能力值:
( LV2,RANK:10 )
|
-
-
16 楼
请问大佬,这里说的“可以看到,libart.so的text段中有一页被改成了可读权限(特征:段变多了”,是说可写权限嘛
|
能力值:
( LV2,RANK:10 )
|
-
-
17 楼
咸鱼王
不过具体是哪个函数被hook了(针对性的检查某函数前16个字节被修改了)怎么实现还是没太明白。 我知道win有ReadProcessMemory GetProcAddress这种东西可以读取这些 但是 ...
现在懂了吗哥哥,给我解释一下
|
|
|
|


 Ssssone




