-
-
议题公布!SDC2026 议程上线,解锁人机时代攻防新篇
-
发表于: 17小时前 413
-

当大模型深度融入攻防体系,安全边界正在被重新定义。第十届安全开发者峰会(SDC2026)以「人机共智・重构攻防」为主题,汇聚行业顶尖研究者与一线实战专家,围绕 AI 安全、漏洞挖掘、系统防护、应急对抗等方向带来重磅分享。
一、峰会议程安排
会议名称:第十届安全开发者峰会(SDC2026)
会议时间:2026年10月23日09:00-18:20
会议地点:上海环球港凯悦酒店(宁夏路718号)7层
主办单位:看雪
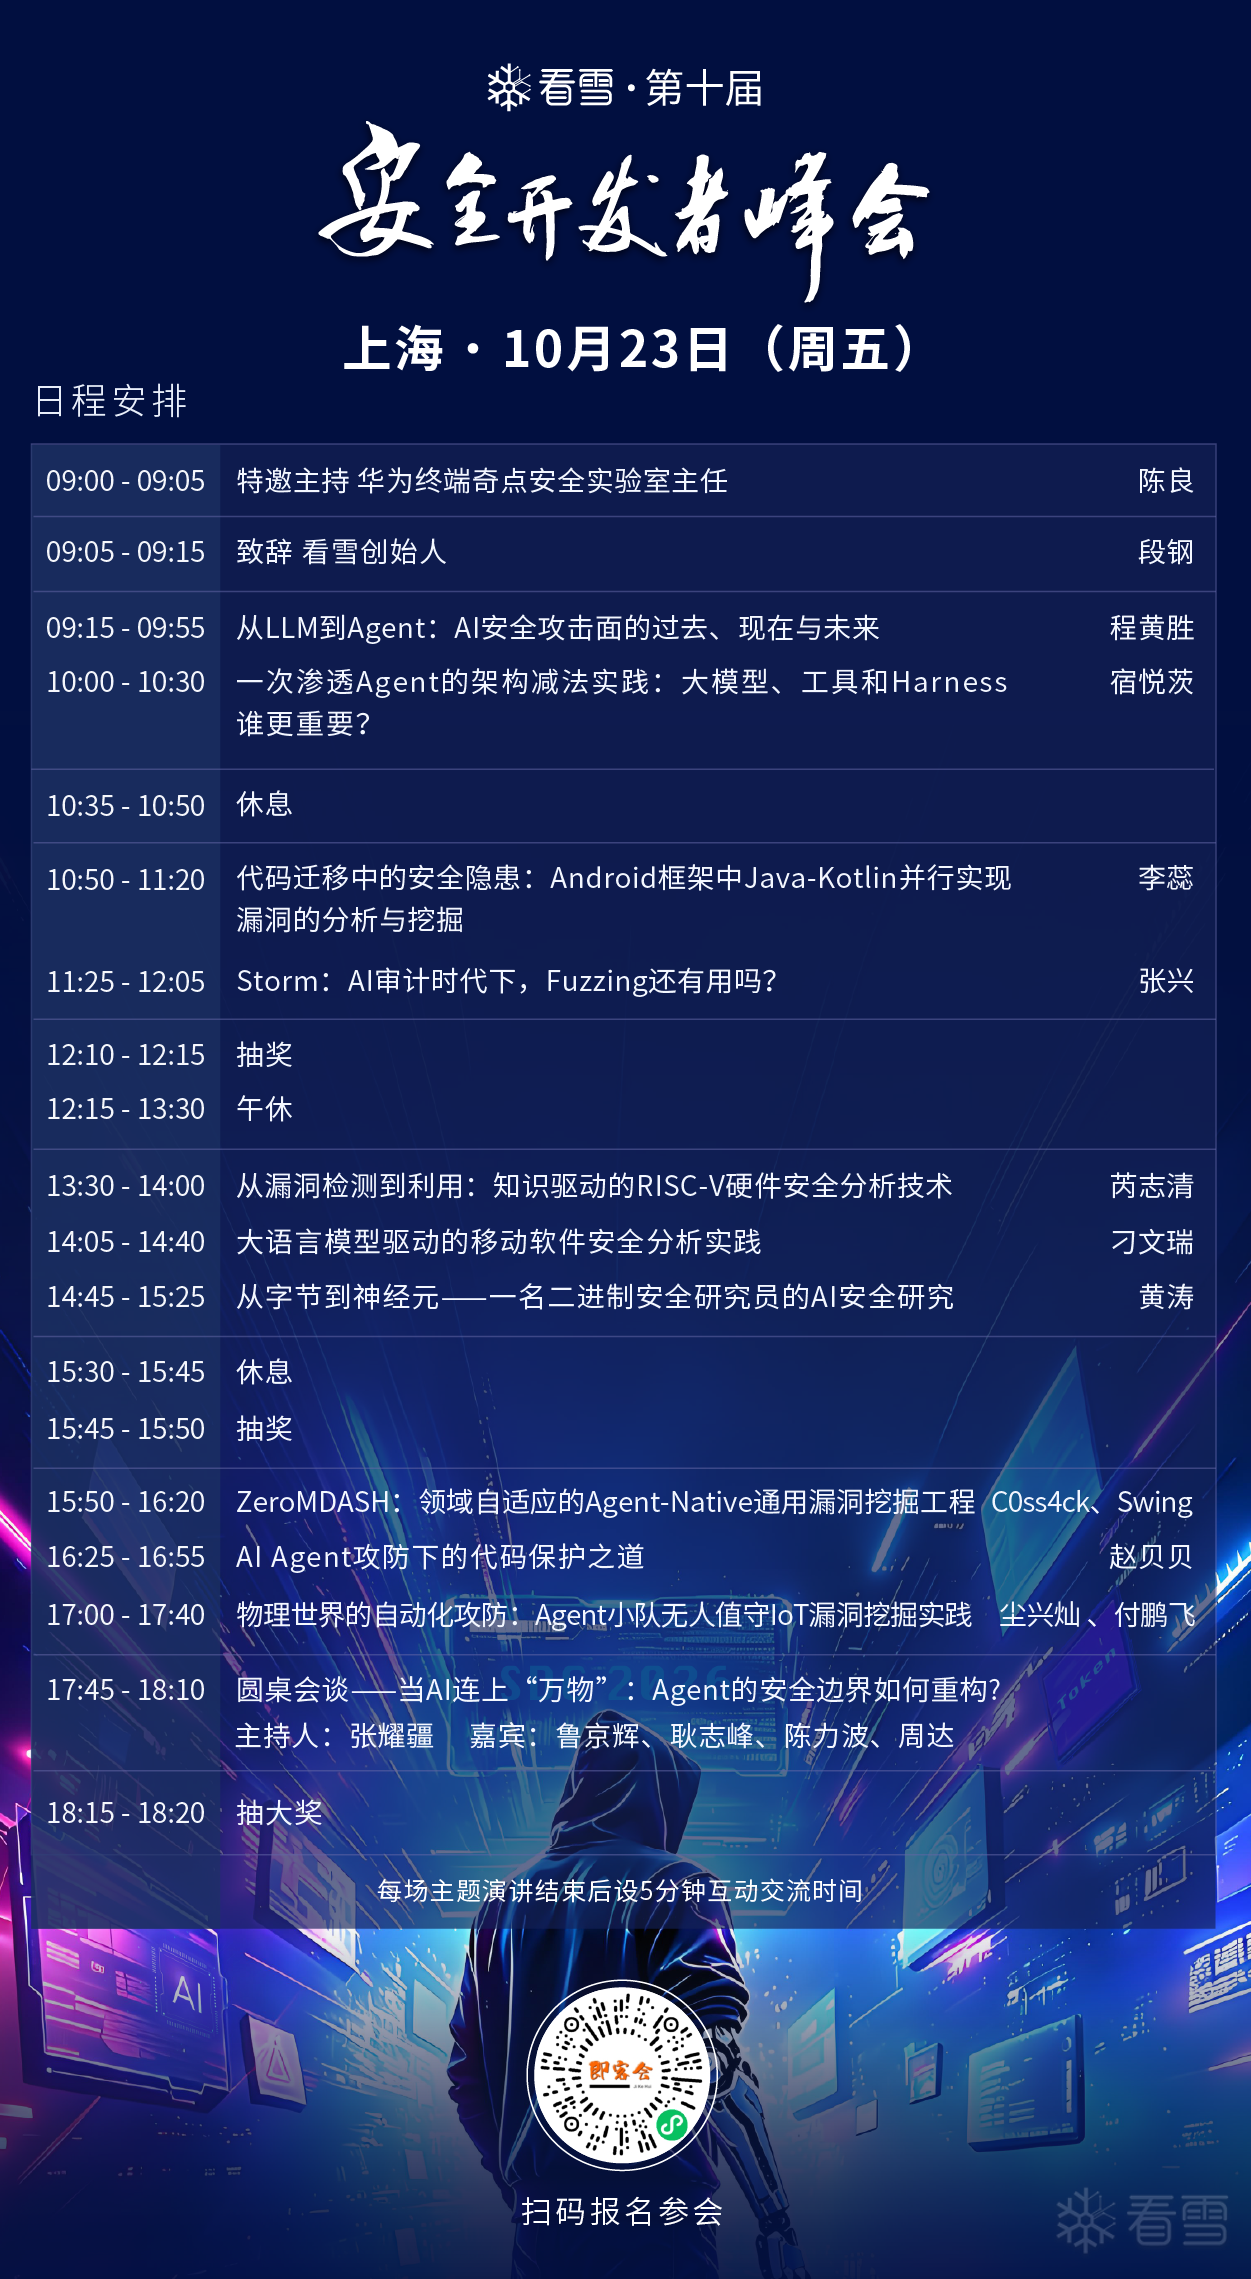
*后续将单独公布各个议题细节,敬请期待!
二、圆桌会谈——当AI连上“万物”:Agent的安全边界如何重构?
当 AI 连上万物,智能 Agent 正从概念走向产业落地,渗透进终端、云平台、业务系统与各类物联网场景。大模型驱动的自主智能体,在释放巨大生产力的同时,也打破了传统安全防护的边界:攻击面持续扩张,风险传导链路变得更加复杂,传统的安全体系正在面临前所未有的挑战。
智能 Agent 的能力边界在哪里?安全底线该如何定义?面对全新的威胁范式,企业安全架构、攻防研究、AI 治理要如何同步进化?
圆桌主持:张耀疆——安在新媒体创始人&总经理
网络安全从业二十多年的老兵,曾创立国内最早也具知名度的信息安全专业咨询品牌——安言咨询,后又创立安在,以专业新媒体为平台,助推中国网安事业的发展,这其中,策划组织并持续运营国内颇具规模的网络安全甲方社群——诸子云,在此基础上创新推出网络安全“大众点评”——安在新榜系列报告,发起以超级CSO研修班、未来CSO训练营、超级CSO年度评选为抓手的中国CSO文化培育与推广事业。
圆桌嘉宾:鲁京辉——vivo首席安全官
负责vivo终端产品与互联网服务安全相关的技术研发和管理工作。他于2017年加入vivo,在ICT领域拥有超过20年的研发及技术管理经验。在加入vivo之前,曾在中国及北美多家高科技公司担任高级技术管理职位。
圆桌嘉宾:耿志峰——京东集团副总裁、信息安全负责人
带领部门为全集团构建AI驱动的零信任信息安全防御体系,曾在多家头部互联网公司负责信息安全工作,在搜索、社交、电商、自动驾驶、IoT和云计算、AI安全等领域都有丰富的信息安全经验。
圆桌嘉宾:陈力波——上海交通大学计算机学院 副教授/博士生导师
毕业于清华大学NISL实验室,是著名安全战队“Blue- Lotus”蓝莲花的创始成员,具备多年网络安全攻防经验。主要研究方向为软件与系统安全、人工智能与安全、物联网安全等。带领团队取得了国际前沿的智能化漏洞挖掘研究成果,不仅多次发表在四大国际安全顶级会议上,且产出大量高危安全漏洞,多次在漏洞破解大赛上获奖(包括天府杯、天网杯、强网杯、极棒等),获得国内外知名厂商致谢,共取得CVE/CNVD/PSV等各类漏洞编号数百个。代表专著有安全畅销书《Metasploit魔鬼训练营》、《Python黑帽子:黑客与渗透测试编程之道》等。
圆桌嘉宾:周达——得物安全保障部负责人、高级安全技术总监
重点建设 AI 落地场景安全体系,推进安全组织与工作模式的 AI-Native 重构。曾任小红书安全技术负责人兼首席数据官(CDO),负责信息安全、风控反作弊治理、社区/大模型内容审核、反爬。此前任美团风控研发负责人。上海法院数字经济司法研究及实践(嘉定)基地实务专家。
三、安全训练营
训练营日期:10月22日(峰会前一天)
训练营学员福利
-免费获得SDC2026门票1张(价值¥1024)
-免费提供培训当天午餐及晚餐
扫码报名
训练营A:《网络设备固件安全分析与 AI 漏洞挖掘实战》
培训介绍
本课程聚焦网络设备固件安全分析与 AI 漏洞挖掘,从固件分析、逆向调试到漏洞定位与验证,通过内存破坏、认证绕过两个典型 CVE 案例,拆解网络设备漏洞研究方法。
课程进一步引入 LLM、AI Agent、RAG、Fuzz、Harness 等技术,将人工漏洞研究流程工程化、Agent 化,探索 AI 的能力边界及人机协同漏洞挖掘方法。
人工漏洞研究 → 方法工程化 → Agent 化 → AI × 人工协同 → 未知漏洞挖掘
培训内容
一、网络设备固件漏洞研究基础
1. 固件获取、识别、解包与文件系统分析
2. 服务组件识别与攻击面分析
3. 固件仿真、动态调试与逆向分析
4. 二进制黑盒、灰盒分析方法
5. 常见漏洞类型与挖掘思路
二、网络设备漏洞研究实战
1. 内存破坏 CVE
攻击面与漏洞触发路径分析
二进制逆向与动态调试
漏洞根因定位与验证
2. 认证绕过 CVE
认证机制与关键代码路径分析
认证绕过漏洞根因定位
漏洞触发与验证
三、人工漏洞研究流程 AI 化
1. LLM 与 Agent 漏洞研究能力分析
2. 人工漏洞研究流程拆解与 Agent 化
3. 逆向、代码分析、调试工具接入
4. AI Harness 开发与分析能力增强
5. Agent 漏洞研究工作流编排
四、AI Agent 驱动漏洞挖掘
1. AI + Fuzz:协议结构识别、Corpus 生成与覆盖率优化
2. 历史漏洞 RAG:漏洞模式抽取、相似代码定位与漏洞变体挖掘
3. AI 辅助审计:代码/二进制理解、危险数据流识别与漏洞验证
五、AI × 人工协同漏洞研究
1. CVE 人工分析与 AI Agent 分析对照
2. AI 漏洞挖掘的误报、漏报与结果验证
3. AI 在复杂代码、协议与状态分析中的能力边界
4. 人工介入 Agent 工作流的关键节点
5. 从已知 CVE 向相似漏洞、未知漏洞扩展
训练营B:《AI 安全研究实战——从漏洞挖掘到大模型攻防》
培训介绍
本课程面向安全研究员,围绕 AI 安全实战展开。一方面讲解借助大模型开展漏洞挖掘,并非简单丢代码查漏洞,而是通过多基建模、结构化推理等手段,搭建自动化安全研究流程,以智能合约审计为场景落地实战。另一方面将大模型作为研究目标,从逆向视角解析 Transformer,运用电路分析、Steering 等技术探测模型内部,研究模型后门、拒答机制与越狱攻击。课程不是 AI 安全入门课,兼顾使用 AI 做漏洞研究,以及对大模型自身开展安全攻防。
你将学到
如何将复杂系统转化为大模型能够稳定推理的安全模型
如何利用多基建模与覆盖矩阵系统化发现潜在攻击路径
如何构建可复现、可验证的 AI 漏洞挖掘与审计流程
如何从安全研究员视角理解 Transformer 的内部运行机制
如何利用 Circuit、Probe 与 Steering 探测和操控模型内部状态
如何分析大模型后门、拒答机制与越狱攻击背后的原理
如何从“使用 AI”进一步走向“研究 AI、攻击 AI、验证 AI”
训练营C:《AI 时代 Android 应用脱壳新视角》
培训介绍
随着大模型发展,安全研究模式发生改变,传统 Android 安全研究方式耗时巨大。本课程以 Android 脱壳与 AOSP 定制为实践载体,重点讲解如何在安全研究与开发中高效使用 AI。
课程将结合 DEX 加载、函数抽取、DexProtector 新版本研究及 AOSP 定制环境等实际场景,讲解上下文铺垫、任务规划、多 Agent 协同、MCP、ReAct、LOOP 和结果验证等方法,帮助学员建立一套从问题提出、源码研究到开发验证的完整 AI 协作流程。
课程重点不在于罗列加固方案,而在于让学员掌握⼀套能够迁移到其他安全研究任务中的 AI 使用方法。
培训内容
一、AI 时代的安全研究与 Android 脱壳
1. AI 对安全研究与开发方式的影响
2. DEX、ClassLoader 与 ART 运行机制
3. 整体保护、函数抽取、VMP 与 Dex2C
二、AI辅助安全研究的实用方法
1. 上下文铺垫与研究状态管理
2. 证据链提问与多假设验证
3. 验收条件前置与先规划后实现
三、MCP、ReAct、LOOP与多Agent协同实践
1. 安全研究工具接入与权限控制
2. 通过 ReAct 建立源码和实验反馈闭环
3. 通过 LOOP 持续推进、审查和验收任务
4. 通过多 Agent 协同机制并行推进任务,提高效率
四、使用 AI 推进未知问题研究
1. 从运行现象建立并验证研究假设
2. 结合源码、日志与版本差分定位变化
3. DexProtector 新版本研究案例
五、AOSP 定制环境的特征审计与最小化
1. 系统、文件与 ART 修改特征排查
2. 从代码与运行环境定位特征来源
3. 特征最小化与脱壳能力验证
四、极客市集
峰会延续往届精彩,特别设立了「极客市集」创意展区。这里有安全图书、硬件设备等前沿等你探索。
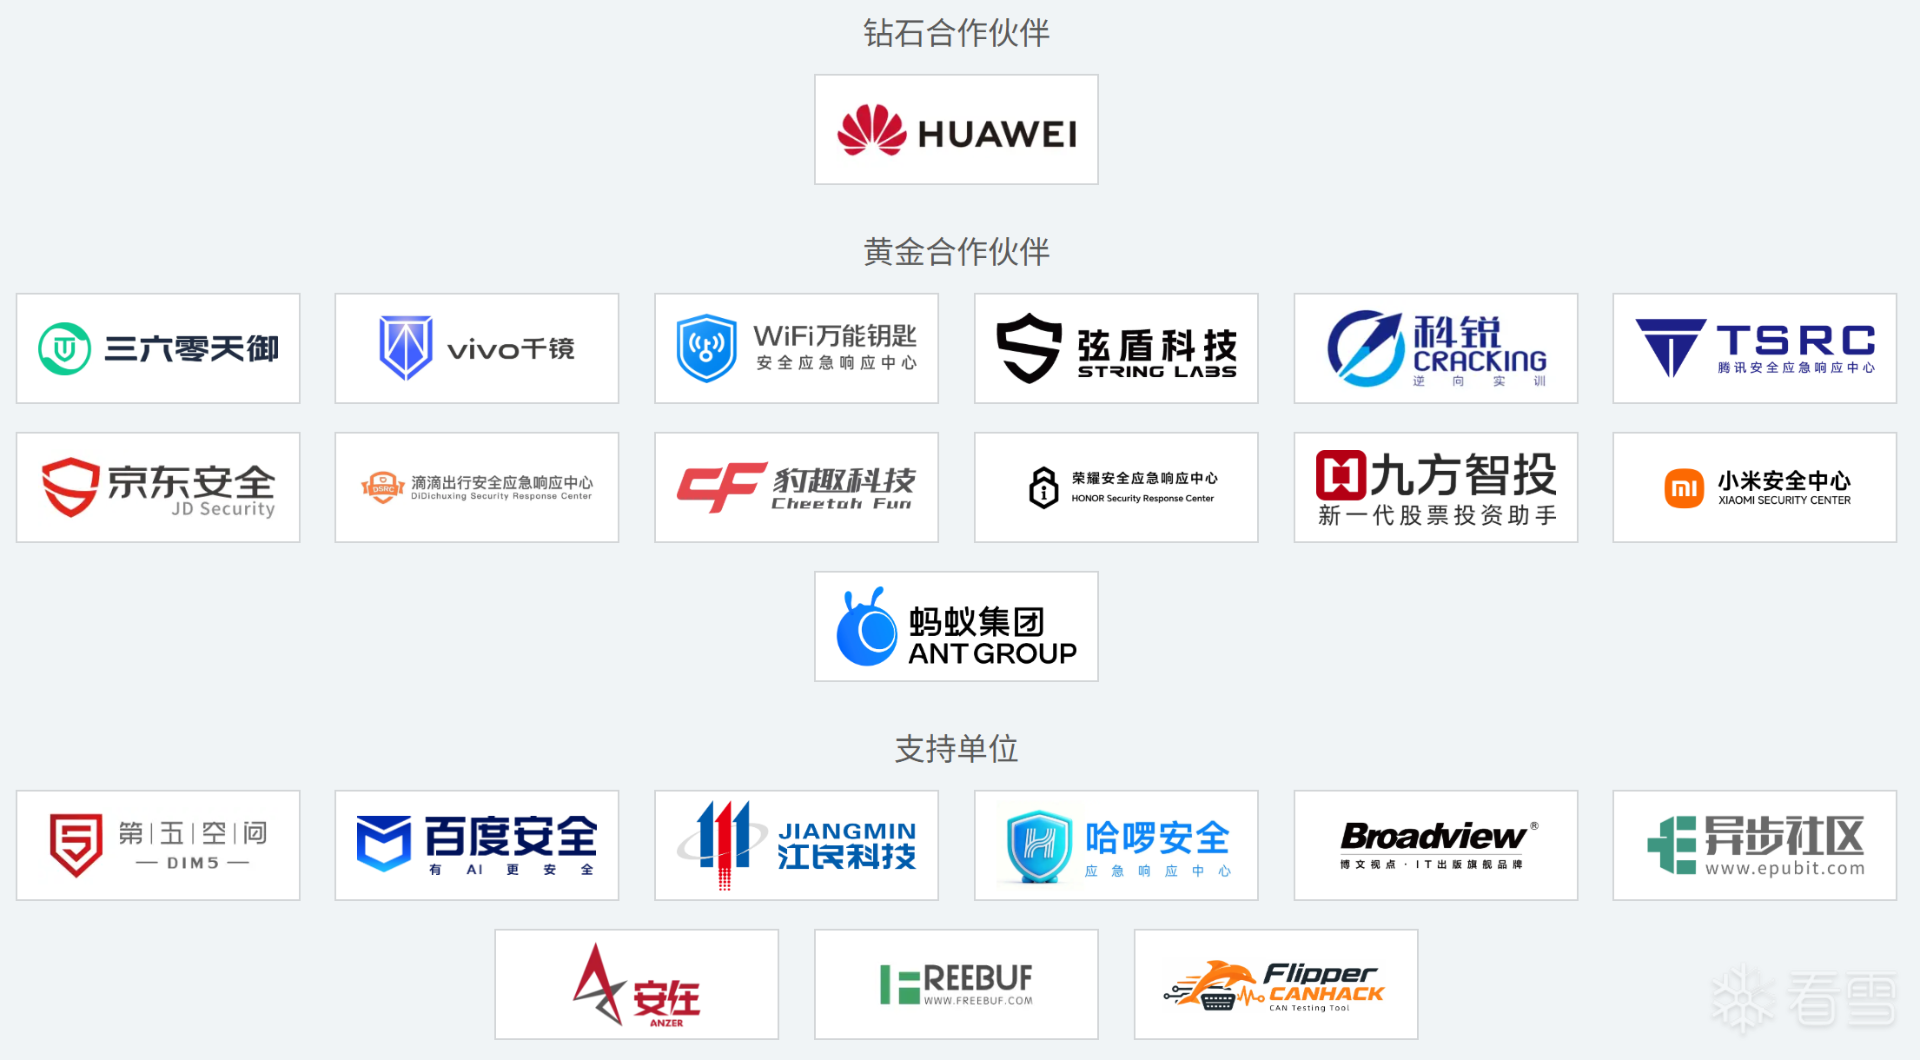
本届峰会『极客市集展商』分别是:博文视点、人民邮电出版社-异步社区、安在、Freebuf、Flipper CANHACK
五、峰会合作伙伴
赞赏
|
|
|---|---|

|
|




