-
-
SDC2026议题预告 | 大语言模型驱动的移动软件安全分析实践
-
发表于: 20小时前 118
-

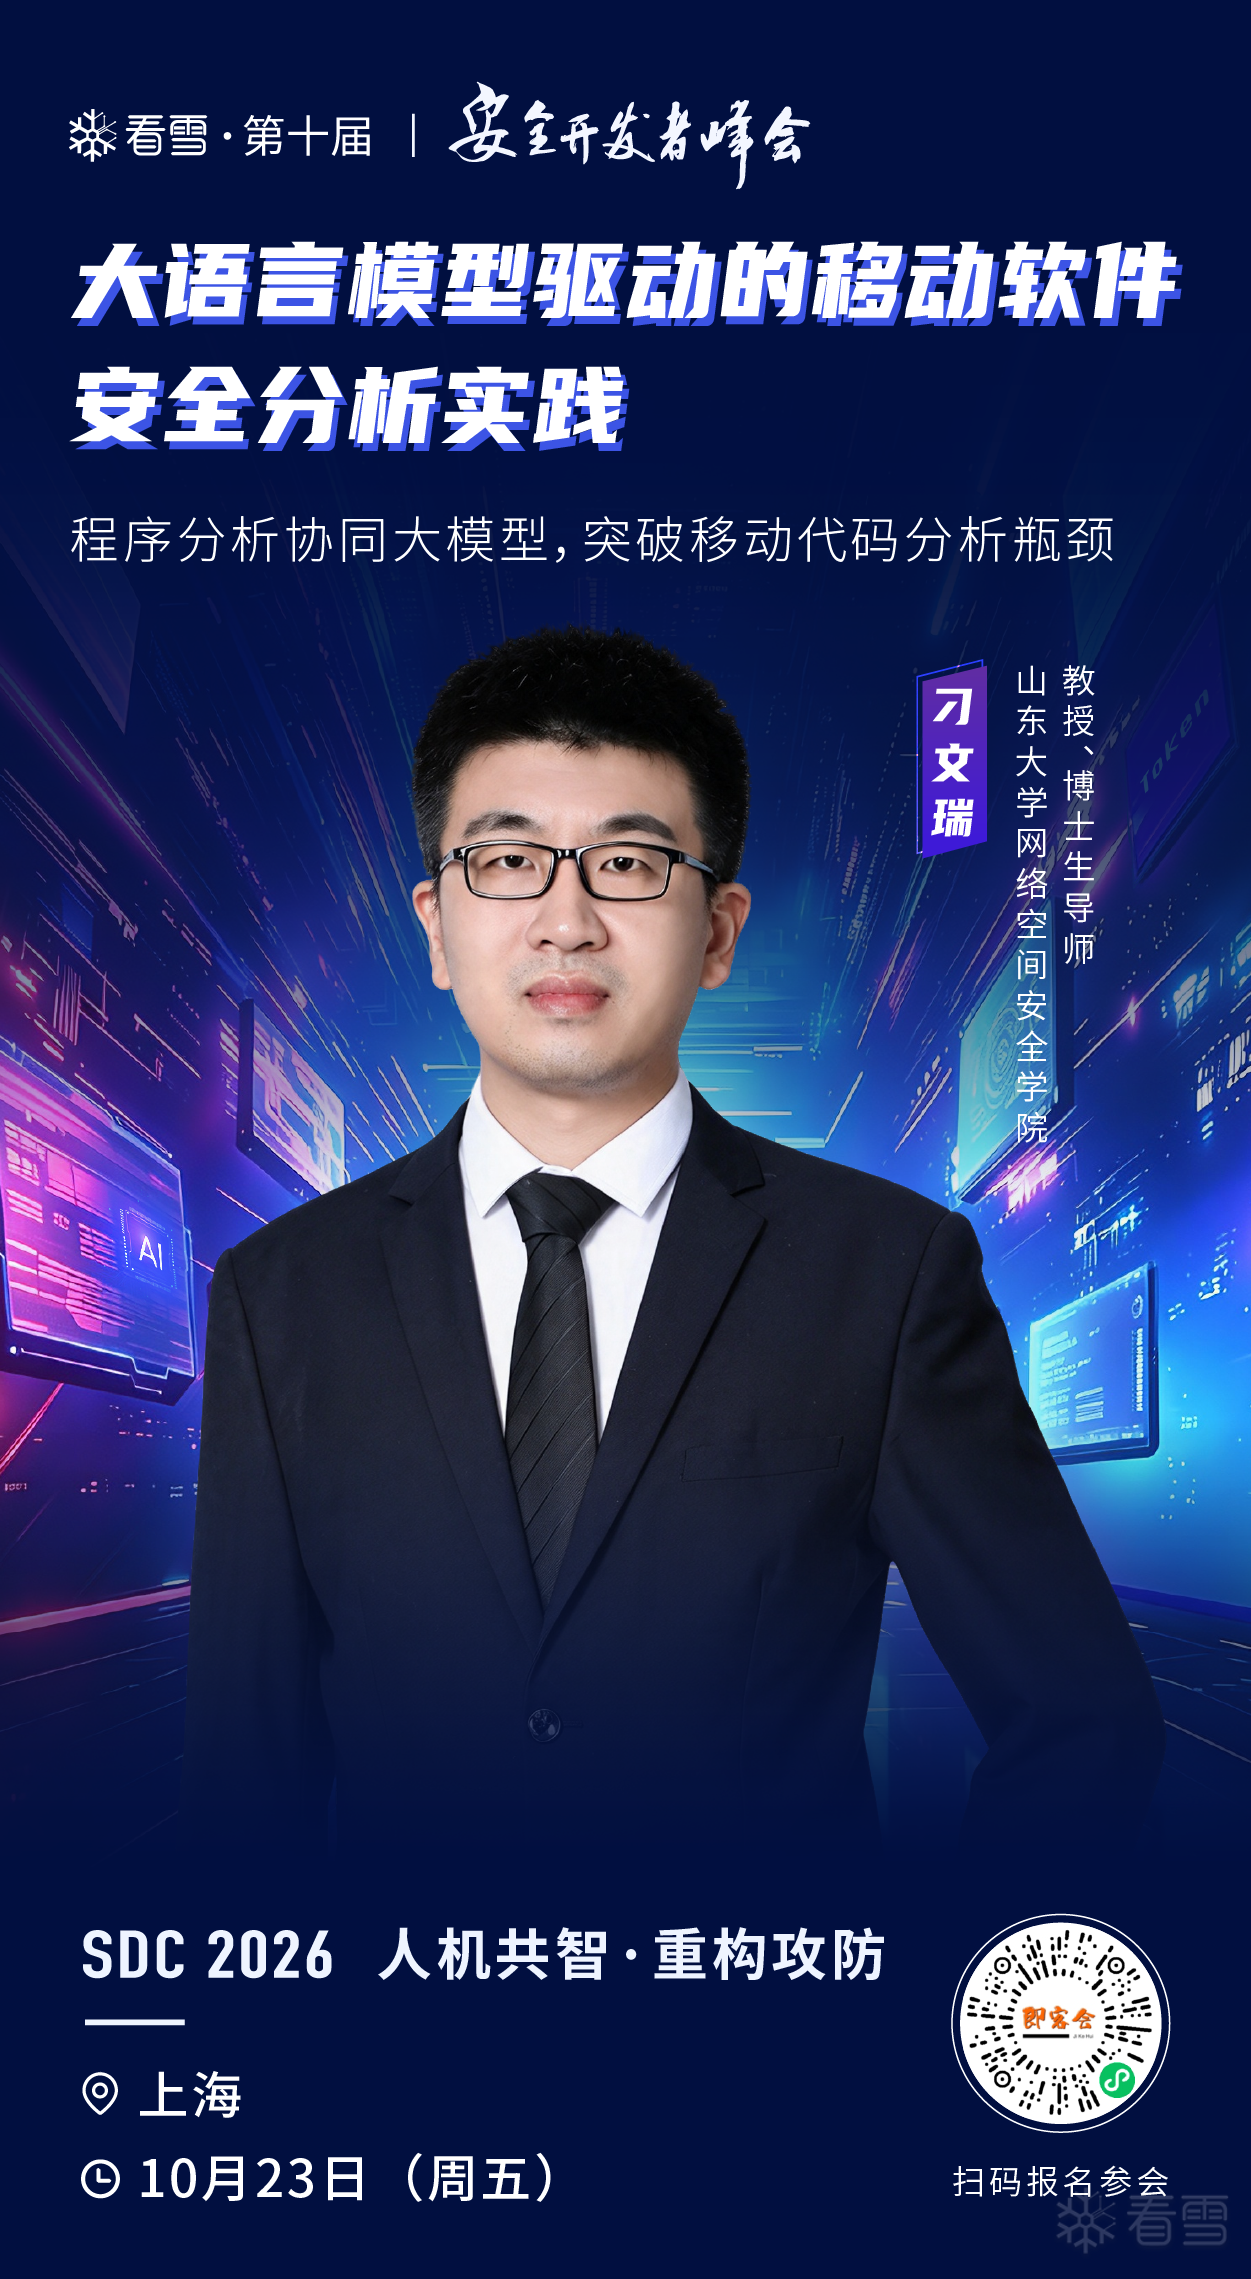
大语言模型驱动的移动软件安全分析实践
在移动软件安全分析领域,漏洞检测与逆向工程长期面临关键技术瓶颈:一方面,Android官方API与安全策略频繁更迭,依赖人工编写与维护静态检测规则极其耗时滞后,难以跟进操作系统的快速演进;另一方面,Android应用程序普遍使用R8、DexGuard等工具进行标识符重命名混淆,剥离了代码的词法语义,导致逆向分析与恶意代码审计高度依赖人工经验推测。
大语言模型具备出色的代码理解与上下文推理能力,为解决上述问题提供了新的技术路径。然而,直接将大语言模型应用于代码扫描或去混淆,普遍面临模型输出幻觉、分析结果缺乏确定性、缺少全局上下文以及Token算力成本与推理时延过高等实际限制。
针对上述挑战,本议题探讨如何融合传统程序分析的结构确定性与大语言模型的语义推理能力,构建实用高效的移动安全分析方案,重点分享:
(1)高精度静态安全检测规则的自动化构建;
(2)混淆代码的高质量标识符重构与语义恢复。
演讲嘉宾:刁文瑞
山东大学网络空间安全学院教授、博士生导师。入选山东省泰山学者青年专家、小米青年学者,博士毕业于香港中文大学。
研究方向为软件与系统安全,特别是移动生态与物联网系统安全,致力于智能化代码分析与漏洞挖掘。研究成果发表于IEEE S&P、USENIX-SEC、ACM CCS、NDSS、ASE、ICSE等系统安全与软件工程领域顶级国际学术会议,所识别的安全漏洞多次获得Google、华为、荣耀等厂商官方致谢。曾获ACM CCS 2024杰出论文奖、ACM SIGSAC中国新星奖等学术荣誉。受邀担任USENIX-SEC、ACM CCS、IEEE EuroS&P等知名国际学术会议程序委员会委员。
听众收获
1.看懂大模型与传统程序分析协同的工程化落地思路,规避模型幻觉、算力开销等现实坑点。
2. 学习自动化生成静态安全检测规则,降低 Android 安全规则人工维护成本,适配系统版本迭代。
3. 获取混淆代码标识符重构与语义恢复实践经验,提升移动应用逆向、恶意代码审计效率。
报名参会
来SDC现场解锁更多议题细节
赞赏
|
|
|---|---|

|
|




